
Crypto knowledge P
169 Publications
Crypto knowledge P
Signaler
Bloquer l’utilisateur
27 Suivis
2.0K+ Abonnés
638 J’aime
Publications
Tous
Citations
PINNED
@GoKiteAI
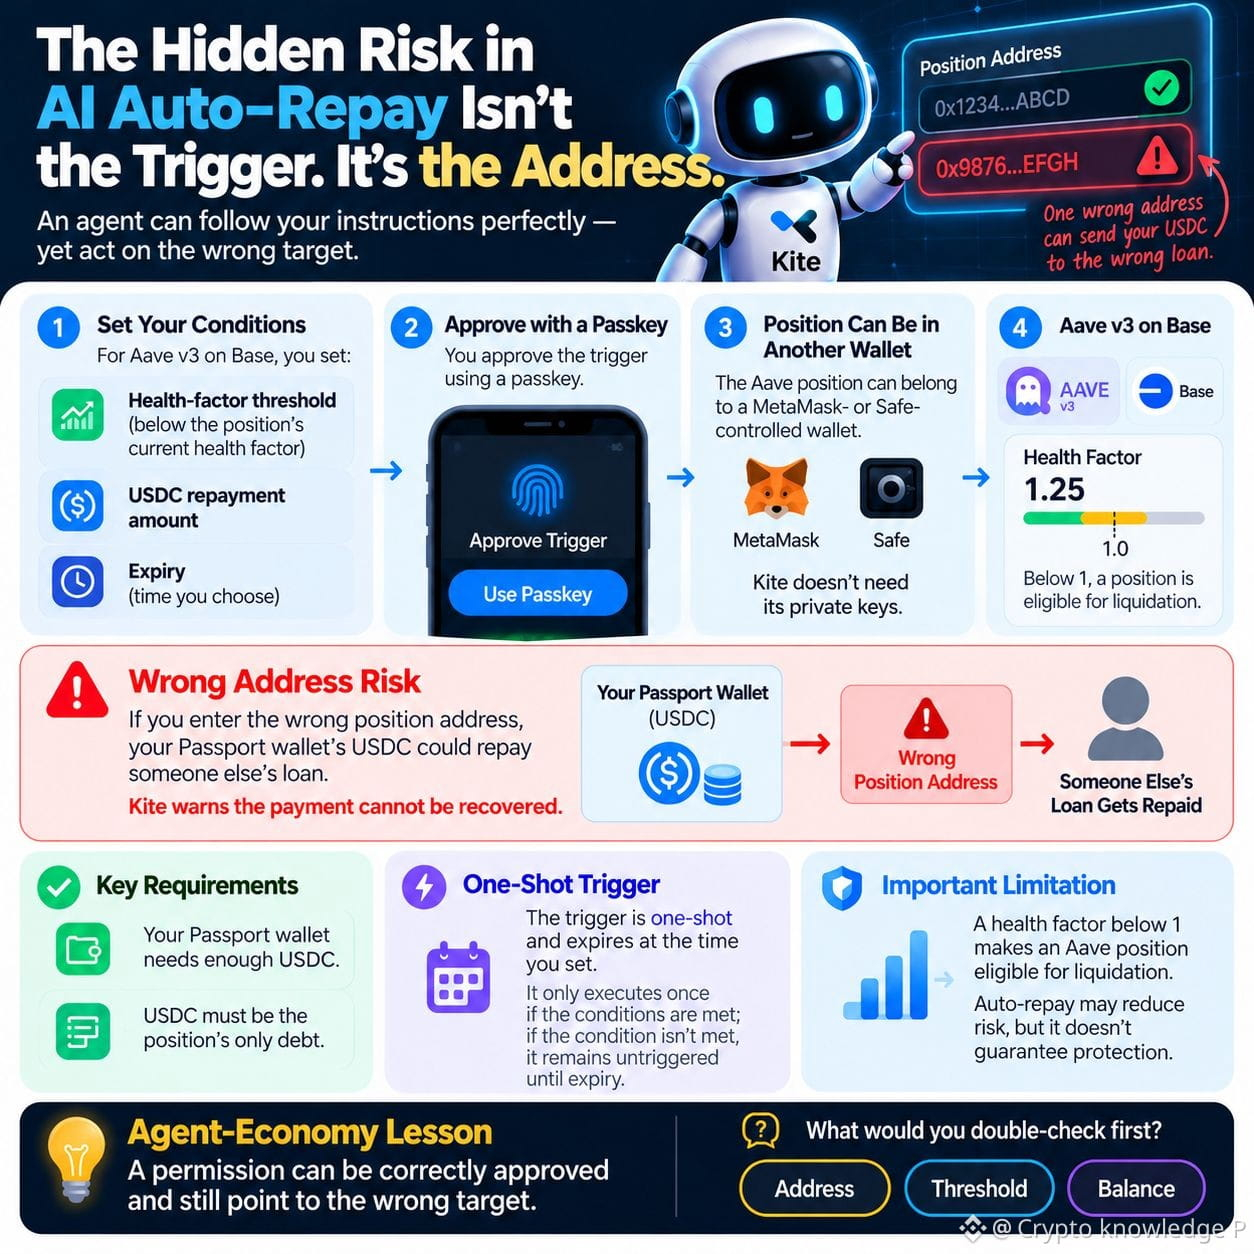
Le risque caché du remboursement automatique par l’IA n’est pas le déclencheur. C’est l’adresse.
La documentation de Kite m’a fait réfléchir : une seule erreur de configuration peut coûter cher.
Sur Aave v3 sur Base, définissez un seuil de déclenchement inférieur au facteur de santé actuel de la position, choisissez le montant de remboursement en USDC et la date d’expiration, puis approuvez avec une clé d’accès. La position peut se trouver dans un portefeuille contrôlé par MetaMask ou Safe ; Kite n’a pas besoin de ses clés privées.
Saisissez la mauvaise adresse de position, et les USDC de votre portefeuille Passport pourraient rembourser le prêt de quelqu’un d’autre. Kite prévient que le paiement ne peut pas être récupéré.
Votre portefeuille doit contenir suffisamment d’USDC, et l’USDC doit être la seule dette de la position. Le déclencheur ne s’active qu’une fois et expire à l’heure que vous avez définie. Un facteur de santé inférieur à 1 rend une position éligible à la liquidation ; le remboursement automatique peut donc réduire le risque, mais pas l’éliminer.
C’est ce qui me frappe dans l’économie des agents : approuver une action ne signifie pas qu’elle vise la bonne cible.
Que vérifieriez-vous deux fois : l’adresse, le seuil ou le solde ?
#KiteBBW $KITE
@KITE AI 中文
Le risque caché du remboursement automatique par l’IA n’est pas le déclencheur. C’est l’adresse.
La documentation de Kite m’a fait réfléchir : une seule erreur de configuration peut coûter cher.
Sur Aave v3 sur Base, définissez un seuil de déclenchement inférieur au facteur de santé actuel de la position, choisissez le montant de remboursement en USDC et la date d’expiration, puis approuvez avec une clé d’accès. La position peut se trouver dans un portefeuille contrôlé par MetaMask ou Safe ; Kite n’a pas besoin de ses clés privées.
Saisissez la mauvaise adresse de position, et les USDC de votre portefeuille Passport pourraient rembourser le prêt de quelqu’un d’autre. Kite prévient que le paiement ne peut pas être récupéré.
Votre portefeuille doit contenir suffisamment d’USDC, et l’USDC doit être la seule dette de la position. Le déclencheur ne s’active qu’une fois et expire à l’heure que vous avez définie. Un facteur de santé inférieur à 1 rend une position éligible à la liquidation ; le remboursement automatique peut donc réduire le risque, mais pas l’éliminer.
C’est ce qui me frappe dans l’économie des agents : approuver une action ne signifie pas qu’elle vise la bonne cible.
Que vérifieriez-vous deux fois : l’adresse, le seuil ou le solde ?
#KiteBBW $KITE
Le risque caché du remboursement automatique par l’IA n’est pas le déclencheur. C’est l’adresse.
La documentation de Kite m’a fait réfléchir : une seule erreur de configuration peut coûter cher.
Sur Aave v3 sur Base, définissez un seuil de déclenchement inférieur au facteur de santé actuel de la position, choisissez le montant de remboursement en USDC et la date d’expiration, puis approuvez avec une clé d’accès. La position peut se trouver dans un portefeuille contrôlé par MetaMask ou Safe ; Kite n’a pas besoin de ses clés privées.
Saisissez la mauvaise adresse de position, et les USDC de votre portefeuille Passport pourraient rembourser le prêt de quelqu’un d’autre. Kite prévient que le paiement ne peut pas être récupéré.
Votre portefeuille doit contenir suffisamment d’USDC, et l’USDC doit être la seule dette de la position. Le déclencheur ne s’active qu’une fois et expire à l’heure que vous avez définie. Un facteur de santé inférieur à 1 rend une position éligible à la liquidation ; le remboursement automatique peut donc réduire le risque, mais pas l’éliminer.
C’est ce qui me frappe dans l’économie des agents : approuver une action ne signifie pas qu’elle vise la bonne cible.
Que vérifieriez-vous deux fois : l’adresse, le seuil ou le solde ?
#KiteBBW $KITE
13
3
7
164
Vérifié
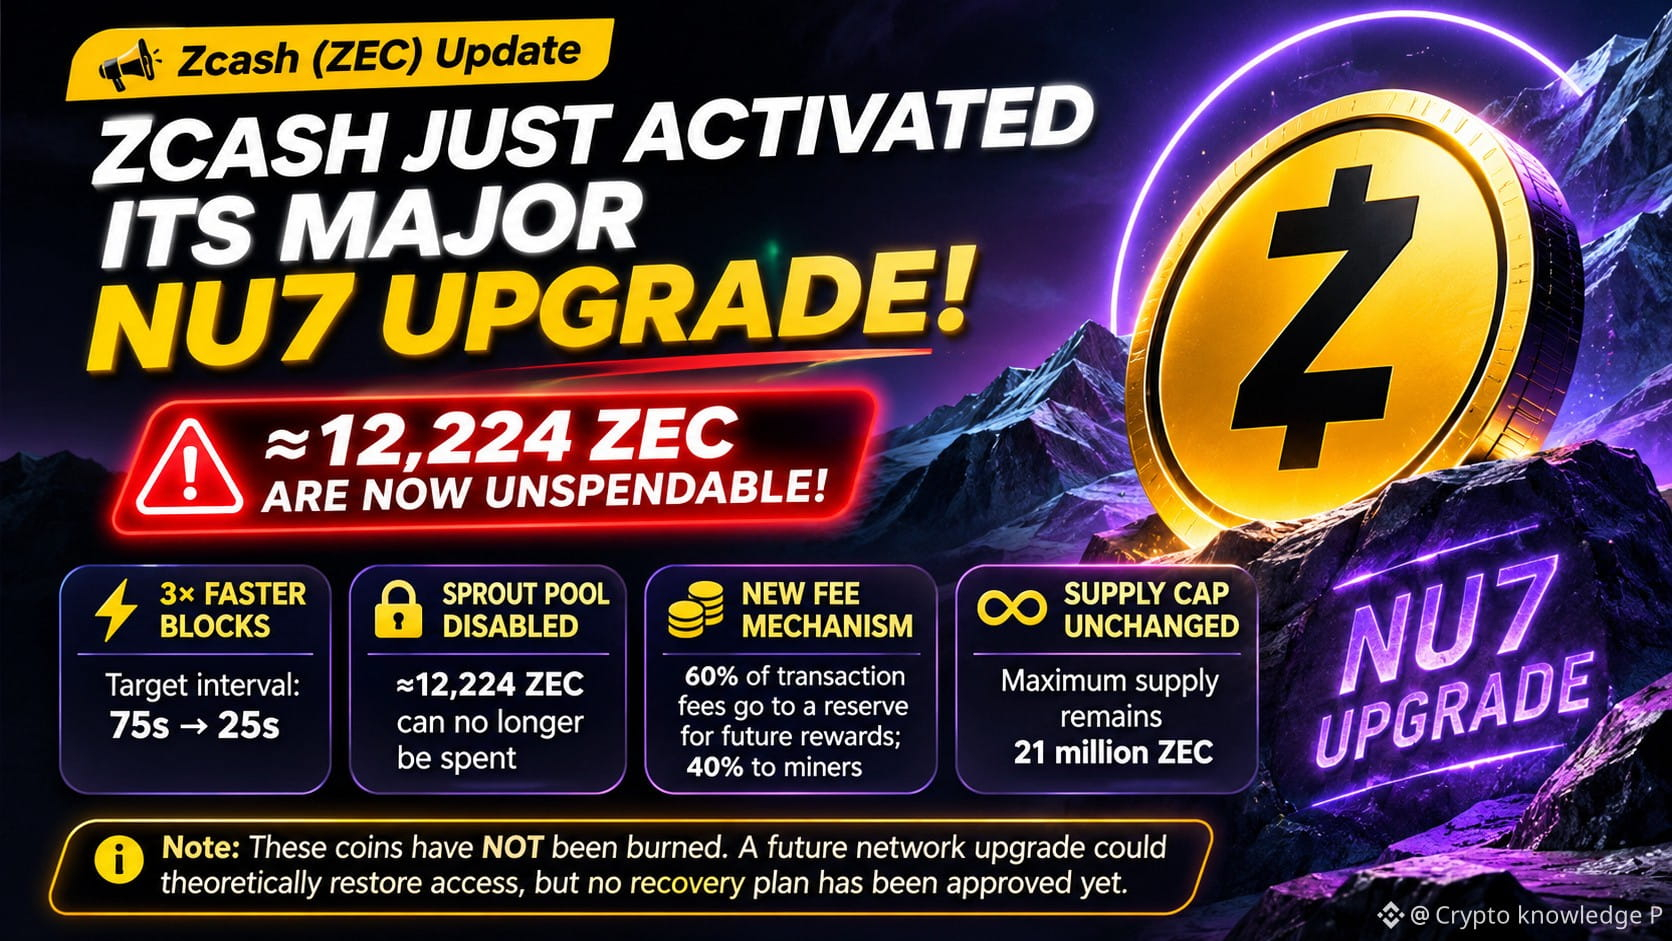
🚨 ZCASH VIENT DE SUBIR UNE MISE À NIVEAU MAJEURE DE SON RÉSEAU !
Et environ 12,224 ZEC sont désormais impossibles à dépenser.
Voici ce qui s'est passé :
⚡ DES BLOCS PLUS RAPIDES
L'intervalle cible entre les blocs est passé de 75 secondes à 25 secondes.
🔒 12,224 ZEC CONCERNÉS
Les fonds restés dans l'ancien pool de confidentialité Sprout ne peuvent plus être dépensés selon les nouvelles règles.
💰 NOUVEAU MÉCANISME DE FRAIS
60 % des frais de transaction sont retirés de la circulation afin de financer les récompenses futures du réseau. Les mineurs reçoivent les 40 % restants.
📊 PLAFOND DE 21 MILLIONS
L'offre maximale de ZEC reste inchangée.
⚠️ Important : ces pièces n'ont PAS été brûlées. Une future mise à niveau du réseau pourrait théoriquement rétablir l'accès, mais aucun plan de récupération n'a été approuvé.
UNE MISE À NIVEAU. DE GRANDS CHANGEMENTS.
Soutiendriez-vous une mise à niveau de la blockchain qui améliore le réseau, mais rend certains anciens fonds impossibles à dépenser ?
👇 Quel est votre avis ?
$ZEC $ONE $BTC
#Zcash #zec #CryptoNewss #BinanceSquare #JobsReportRaisesHikeOdds
🚨 ZCASH VIENT DE SUBIR UNE MISE À NIVEAU MAJEURE DE SON RÉSEAU !
Et environ 12,224 ZEC sont désormais impossibles à dépenser.
Voici ce qui s'est passé :
⚡ DES BLOCS PLUS RAPIDES
L'intervalle cible entre les blocs est passé de 75 secondes à 25 secondes.
🔒 12,224 ZEC CONCERNÉS
Les fonds restés dans l'ancien pool de confidentialité Sprout ne peuvent plus être dépensés selon les nouvelles règles.
💰 NOUVEAU MÉCANISME DE FRAIS
60 % des frais de transaction sont retirés de la circulation afin de financer les récompenses futures du réseau. Les mineurs reçoivent les 40 % restants.
📊 PLAFOND DE 21 MILLIONS
L'offre maximale de ZEC reste inchangée.
⚠️ Important : ces pièces n'ont PAS été brûlées. Une future mise à niveau du réseau pourrait théoriquement rétablir l'accès, mais aucun plan de récupération n'a été approuvé.
UNE MISE À NIVEAU. DE GRANDS CHANGEMENTS.
Soutiendriez-vous une mise à niveau de la blockchain qui améliore le réseau, mais rend certains anciens fonds impossibles à dépenser ?
👇 Quel est votre avis ?
$ZEC $ONE $BTC
#Zcash #zec #CryptoNewss #BinanceSquare #JobsReportRaisesHikeOdds
Et environ 12,224 ZEC sont désormais impossibles à dépenser.
Voici ce qui s'est passé :
⚡ DES BLOCS PLUS RAPIDES
L'intervalle cible entre les blocs est passé de 75 secondes à 25 secondes.
🔒 12,224 ZEC CONCERNÉS
Les fonds restés dans l'ancien pool de confidentialité Sprout ne peuvent plus être dépensés selon les nouvelles règles.
💰 NOUVEAU MÉCANISME DE FRAIS
60 % des frais de transaction sont retirés de la circulation afin de financer les récompenses futures du réseau. Les mineurs reçoivent les 40 % restants.
📊 PLAFOND DE 21 MILLIONS
L'offre maximale de ZEC reste inchangée.
⚠️ Important : ces pièces n'ont PAS été brûlées. Une future mise à niveau du réseau pourrait théoriquement rétablir l'accès, mais aucun plan de récupération n'a été approuvé.
UNE MISE À NIVEAU. DE GRANDS CHANGEMENTS.
Soutiendriez-vous une mise à niveau de la blockchain qui améliore le réseau, mais rend certains anciens fonds impossibles à dépenser ?
👇 Quel est votre avis ?
$ZEC $ONE $BTC
#Zcash #zec #CryptoNewss #BinanceSquare #JobsReportRaisesHikeOdds
2
685
📉 SNDKUSDT Position longue 🚀
Entrée : 1,095 | Effet de levier croisé 10x
Actuellement en perte, mais je garde mon calme. La discipline avant les émotions ! 💪
Quelle est la suite pour SNDK ? $SNDK
#BinanceSquareFamily #SNDKUSDT #cryptotrading #TradingSignals #StrategicTrading
📉 SNDKUSDT Position longue 🚀
Entrée : 1,095 | Effet de levier croisé 10x
Actuellement en perte, mais je garde mon calme. La discipline avant les émotions ! 💪
Quelle est la suite pour SNDK ? $SNDK
#BinanceSquareFamily #SNDKUSDT #cryptotrading #TradingSignals #StrategicTrading
Entrée : 1,095 | Effet de levier croisé 10x
Actuellement en perte, mais je garde mon calme. La discipline avant les émotions ! 💪
Quelle est la suite pour SNDK ? $SNDK
#BinanceSquareFamily #SNDKUSDT #cryptotrading #TradingSignals #StrategicTrading
🟢 Bullish – Recovery coming
64%
🔴 Bearish – More downside
36%
137 Votes • Vote fermé
4
13.8k
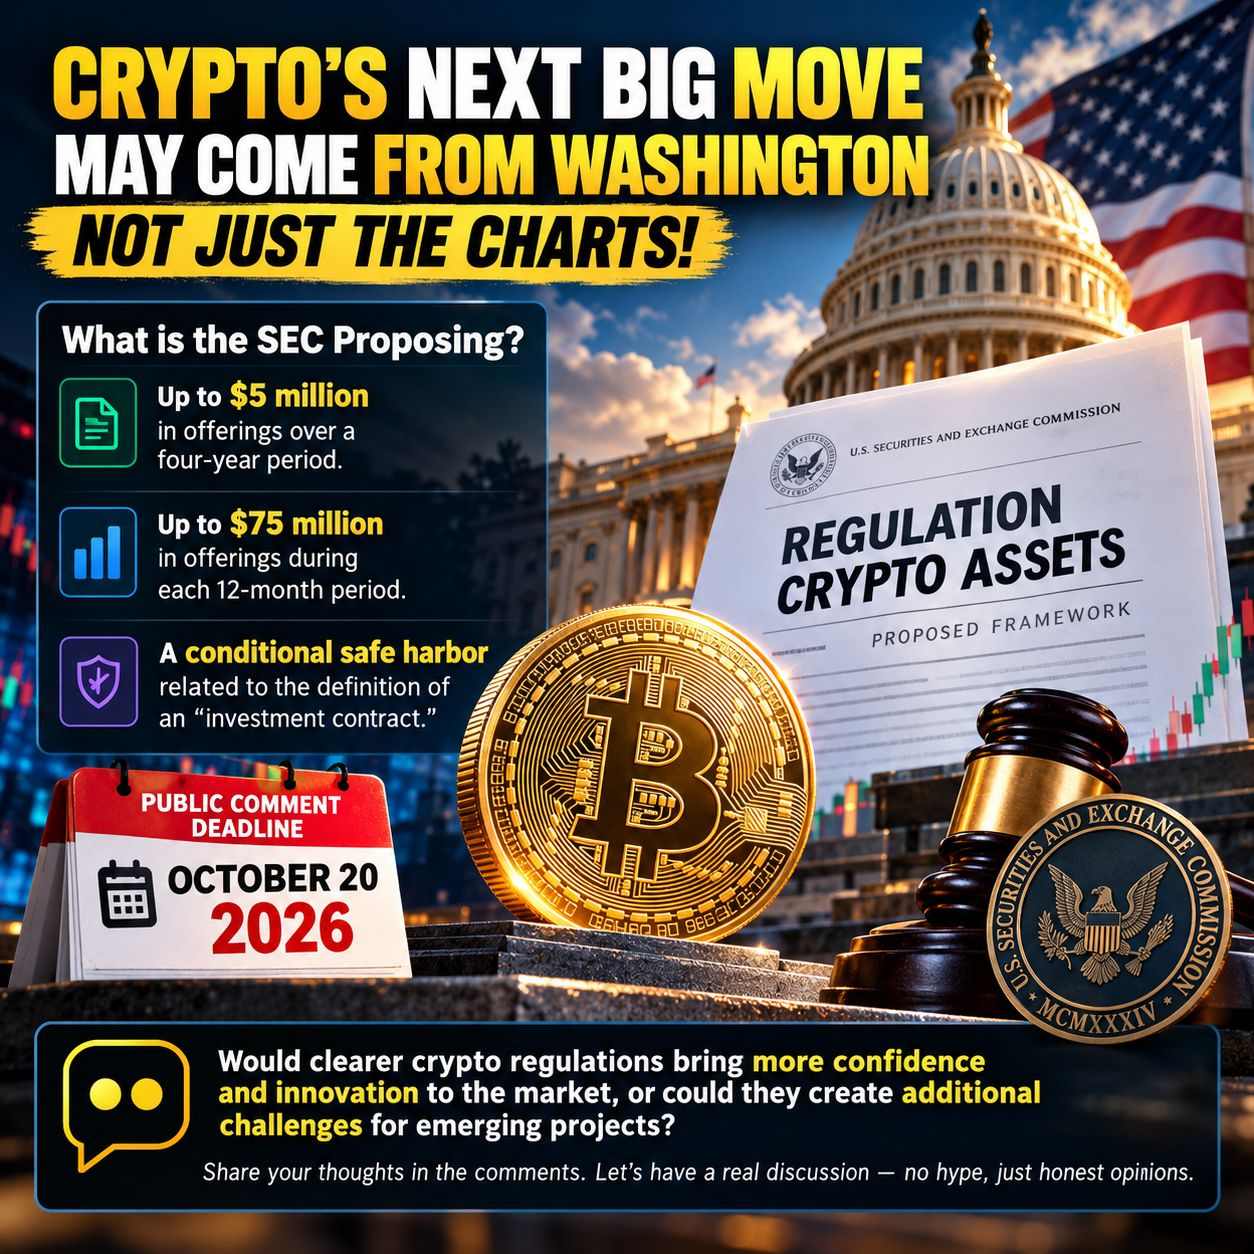
🚨 Le prochain grand mouvement de la crypto pourrait venir de Washington — pas seulement des graphiques ! 👀
Parfois, les développements les plus importants dans la crypto se produisent en dehors des graphiques.
Aujourd’hui, le 20 octobre, est une date limite importante pour le cadre « Regulation Crypto Assets » proposé par la SEC américaine. Les investisseurs en crypto et les fondateurs de projets devraient y prêter attention.
Voici pourquoi c’est important. 👇
📌 Que propose la SEC ?
La proposition prévoit deux exemptions possibles à certaines obligations d’enregistrement des valeurs mobilières :
🔹 Jusqu’à 5 millions de dollars d’offres sur une période de quatre ans.
🔹 Jusqu’à 75 millions de dollars d’offres au cours de chaque période de 12 mois.
La proposition prévoit également une clause de protection conditionnelle liée à la définition d’un « contrat d’investissement ».
Mais un détail important pourrait échapper à beaucoup de monde : il s’agit de règles proposées, et non de réglementations définitives. Les projets devraient toujours remplir les conditions applicables, fournir les informations requises et respecter les lois sur les valeurs mobilières en matière de fraude et de manipulation des marchés.
📊 Alors, est-ce une bonne nouvelle pour la crypto ?
Des règles potentiellement plus claires pourraient aider certains projets crypto à lever des fonds et à se conformer aux exigences réglementaires avec davantage d’assurance.
Cependant, l’impact réel dépendra du cadre définitif, de ses conditions et de la manière dont il sera mis en œuvre.
Personnellement, je pense que l’adoption de la crypto à long terme nécessite plus que des hausses de prix. Elle nécessite aussi une réglementation raisonnable, une meilleure protection des investisseurs et une marge de manœuvre pour une véritable innovation.
Car, au bout du compte, une industrie crypto plus solide ne se construit pas uniquement sur le battage médiatique — elle repose sur la confiance, la transparence et une croissance durable.
👇 Maintenant, j’aimerais connaître votre avis.
Une réglementation crypto plus claire renforcerait-elle la confiance et l’innovation sur le marché, ou pourrait-elle créer des difficultés supplémentaires pour les projets émergents ?
Partagez votre avis dans les commentaires. Discutons-en franchement — sans battage médiatique, juste des opinions sincères. 🤝
#CryptoNews #CryptoRegulation #bitcoin #blockchain #BinanceSquare
$BTC $ZEC $NVDAB
{spot}(NVDABUSDT)
🚨 Le prochain grand mouvement de la crypto pourrait venir de Washington — pas seulement des graphiques ! 👀
Parfois, les développements les plus importants dans la crypto se produisent en dehors des graphiques.
Aujourd’hui, le 20 octobre, est une date limite importante pour le cadre « Regulation Crypto Assets » proposé par la SEC américaine. Les investisseurs en crypto et les fondateurs de projets devraient y prêter attention.
Voici pourquoi c’est important. 👇
📌 Que propose la SEC ?
La proposition prévoit deux exemptions possibles à certaines obligations d’enregistrement des valeurs mobilières :
🔹 Jusqu’à 5 millions de dollars d’offres sur une période de quatre ans.
🔹 Jusqu’à 75 millions de dollars d’offres au cours de chaque période de 12 mois.
La proposition prévoit également une clause de protection conditionnelle liée à la définition d’un « contrat d’investissement ».
Mais un détail important pourrait échapper à beaucoup de monde : il s’agit de règles proposées, et non de réglementations définitives. Les projets devraient toujours remplir les conditions applicables, fournir les informations requises et respecter les lois sur les valeurs mobilières en matière de fraude et de manipulation des marchés.
📊 Alors, est-ce une bonne nouvelle pour la crypto ?
Des règles potentiellement plus claires pourraient aider certains projets crypto à lever des fonds et à se conformer aux exigences réglementaires avec davantage d’assurance.
Cependant, l’impact réel dépendra du cadre définitif, de ses conditions et de la manière dont il sera mis en œuvre.
Personnellement, je pense que l’adoption de la crypto à long terme nécessite plus que des hausses de prix. Elle nécessite aussi une réglementation raisonnable, une meilleure protection des investisseurs et une marge de manœuvre pour une véritable innovation.
Car, au bout du compte, une industrie crypto plus solide ne se construit pas uniquement sur le battage médiatique — elle repose sur la confiance, la transparence et une croissance durable.
👇 Maintenant, j’aimerais connaître votre avis.
Une réglementation crypto plus claire renforcerait-elle la confiance et l’innovation sur le marché, ou pourrait-elle créer des difficultés supplémentaires pour les projets émergents ?
Partagez votre avis dans les commentaires. Discutons-en franchement — sans battage médiatique, juste des opinions sincères. 🤝
#CryptoNews #CryptoRegulation #bitcoin #blockchain #BinanceSquare
$BTC $ZEC $NVDAB
Parfois, les développements les plus importants dans la crypto se produisent en dehors des graphiques.
Aujourd’hui, le 20 octobre, est une date limite importante pour le cadre « Regulation Crypto Assets » proposé par la SEC américaine. Les investisseurs en crypto et les fondateurs de projets devraient y prêter attention.
Voici pourquoi c’est important. 👇
📌 Que propose la SEC ?
La proposition prévoit deux exemptions possibles à certaines obligations d’enregistrement des valeurs mobilières :
🔹 Jusqu’à 5 millions de dollars d’offres sur une période de quatre ans.
🔹 Jusqu’à 75 millions de dollars d’offres au cours de chaque période de 12 mois.
La proposition prévoit également une clause de protection conditionnelle liée à la définition d’un « contrat d’investissement ».
Mais un détail important pourrait échapper à beaucoup de monde : il s’agit de règles proposées, et non de réglementations définitives. Les projets devraient toujours remplir les conditions applicables, fournir les informations requises et respecter les lois sur les valeurs mobilières en matière de fraude et de manipulation des marchés.
📊 Alors, est-ce une bonne nouvelle pour la crypto ?
Des règles potentiellement plus claires pourraient aider certains projets crypto à lever des fonds et à se conformer aux exigences réglementaires avec davantage d’assurance.
Cependant, l’impact réel dépendra du cadre définitif, de ses conditions et de la manière dont il sera mis en œuvre.
Personnellement, je pense que l’adoption de la crypto à long terme nécessite plus que des hausses de prix. Elle nécessite aussi une réglementation raisonnable, une meilleure protection des investisseurs et une marge de manœuvre pour une véritable innovation.
Car, au bout du compte, une industrie crypto plus solide ne se construit pas uniquement sur le battage médiatique — elle repose sur la confiance, la transparence et une croissance durable.
👇 Maintenant, j’aimerais connaître votre avis.
Une réglementation crypto plus claire renforcerait-elle la confiance et l’innovation sur le marché, ou pourrait-elle créer des difficultés supplémentaires pour les projets émergents ?
Partagez votre avis dans les commentaires. Discutons-en franchement — sans battage médiatique, juste des opinions sincères. 🤝
#CryptoNews #CryptoRegulation #bitcoin #blockchain #BinanceSquare
$BTC $ZEC $NVDAB
2
417
🚀 Je viens de réserver mon identifiant Agent unique — pras189.ai 🤖💛
Un identifiant. Une identité. Un pas de plus vers l’avenir de l’IA × Web3 ! ⚡
Je développe ma présence dans l’écosystème de l’IA agentique. Qui d’autre a réservé son identifiant Agent unique ? 👀🔥
🔗 Découvrez mon identifiant Agent :
[Click here](https://web3.binance.com/agent-id/pras189?src=user_share)
#Binance #Web3 #AI #AgenticWallet #crypto
🚀 Je viens de réserver mon identifiant Agent unique — pras189.ai 🤖💛
Un identifiant. Une identité. Un pas de plus vers l’avenir de l’IA × Web3 ! ⚡
Je développe ma présence dans l’écosystème de l’IA agentique. Qui d’autre a réservé son identifiant Agent unique ? 👀🔥
🔗 Découvrez mon identifiant Agent :
Click here
#Binance #Web3 #AI #AgenticWallet #crypto
Un identifiant. Une identité. Un pas de plus vers l’avenir de l’IA × Web3 ! ⚡
Je développe ma présence dans l’écosystème de l’IA agentique. Qui d’autre a réservé son identifiant Agent unique ? 👀🔥
🔗 Découvrez mon identifiant Agent :
Click here
#Binance #Web3 #AI #AgenticWallet #crypto
1
135
@Binance_Square_Official Ma vision de Binance Intelligence est simple : je veux que cet outil m’aide à comprendre le marché, pas seulement à le suivre.
Il existe déjà plus d’informations financières que quiconque ne peut en suivre : les prix, les actualités, les mouvements du marché, les événements macroéconomiques et une infinité d’opinions. Le plus difficile, c’est de relier les éléments entre eux et de savoir ce qui compte vraiment. J’aimerais que Binance Intelligence le fasse de manière naturelle et utile, surtout quand le marché évolue rapidement.
Je ne veux pas que cet outil prenne des décisions à ma place. Je veux qu’il me donne le bon contexte au bon moment, attire mon attention sur des choses qui auraient pu m’échapper et m’aide à poser de meilleures questions avant de prendre ma propre décision.
Si Binance Intelligence peut transformer tout ce bruit financier en quelque chose que les gens peuvent vraiment comprendre et qui leur permet d’agir en toute confiance, ce serait un véritable progrès. C’est le genre d’intelligence que j’aimerais avoir à mes côtés chaque fois que j’ouvre les marchés.
@Binance Square Official Ma vision de Binance Intelligence est simple : je veux que cet outil m’aide à comprendre le marché, pas seulement à le suivre.
Il existe déjà plus d’informations financières que quiconque ne peut en suivre : les prix, les actualités, les mouvements du marché, les événements macroéconomiques et une infinité d’opinions. Le plus difficile, c’est de relier les éléments entre eux et de savoir ce qui compte vraiment. J’aimerais que Binance Intelligence le fasse de manière naturelle et utile, surtout quand le marché évolue rapidement.
Je ne veux pas que cet outil prenne des décisions à ma place. Je veux qu’il me donne le bon contexte au bon moment, attire mon attention sur des choses qui auraient pu m’échapper et m’aide à poser de meilleures questions avant de prendre ma propre décision.
Si Binance Intelligence peut transformer tout ce bruit financier en quelque chose que les gens peuvent vraiment comprendre et qui leur permet d’agir en toute confiance, ce serait un véritable progrès. C’est le genre d’intelligence que j’aimerais avoir à mes côtés chaque fois que j’ouvre les marchés.
Il existe déjà plus d’informations financières que quiconque ne peut en suivre : les prix, les actualités, les mouvements du marché, les événements macroéconomiques et une infinité d’opinions. Le plus difficile, c’est de relier les éléments entre eux et de savoir ce qui compte vraiment. J’aimerais que Binance Intelligence le fasse de manière naturelle et utile, surtout quand le marché évolue rapidement.
Je ne veux pas que cet outil prenne des décisions à ma place. Je veux qu’il me donne le bon contexte au bon moment, attire mon attention sur des choses qui auraient pu m’échapper et m’aide à poser de meilleures questions avant de prendre ma propre décision.
Si Binance Intelligence peut transformer tout ce bruit financier en quelque chose que les gens peuvent vraiment comprendre et qui leur permet d’agir en toute confiance, ce serait un véritable progrès. C’est le genre d’intelligence que j’aimerais avoir à mes côtés chaque fois que j’ouvre les marchés.


Binance Square Official
·
--
Présentation d’une nouvelle couche d’intelligence pour tout ce qui touche à la finance.
Rejoignez le lancement en direct de Binance Intelligence pour un premier aperçu de ce que nous avons construit.
🗓 5 oct. | 12:00 UTC
📍 Binance Square Official
Repostez ce message et identifiez @Binance Square Official pour partager votre vision de Binance Intelligence et avoir une chance de faire partie de l’un des 5 gagnants sélectionnés pour une récompense de 20 USDC.
Rejoignez le lancement en direct de Binance Intelligence pour un premier aperçu de ce que nous avons construit.
🗓 5 oct. | 12:00 UTC
📍 Binance Square Official
Repostez ce message et identifiez @Binance Square Official pour partager votre vision de Binance Intelligence et avoir une chance de faire partie de l’un des 5 gagnants sélectionnés pour une récompense de 20 USDC.
1
108
🌕✨ Un gâteau de lune Binance pour la fête de la mi-automne ! 🥮💛
J’ai mélangé la chaleur de la lune de la mi-automne avec l’esprit de Binance — des détails dorés, un clair de lune, et un peu de magie crypto. 🌙🟡
Qu’en pensez-vous de mon gâteau de lune Binance ? 🥮🐰
Bonne fête de la mi-automne ! ❤️
#BinanceMidAutumn #BinanceSquareTG
🌕✨ Un gâteau de lune Binance pour la fête de la mi-automne ! 🥮💛
J’ai mélangé la chaleur de la lune de la mi-automne avec l’esprit de Binance — des détails dorés, un clair de lune, et un peu de magie crypto. 🌙🟡
Qu’en pensez-vous de mon gâteau de lune Binance ? 🥮🐰
Bonne fête de la mi-automne ! ❤️
#BinanceMidAutumn #BinanceSquareTG
J’ai mélangé la chaleur de la lune de la mi-automne avec l’esprit de Binance — des détails dorés, un clair de lune, et un peu de magie crypto. 🌙🟡
Qu’en pensez-vous de mon gâteau de lune Binance ? 🥮🐰
Bonne fête de la mi-automne ! ❤️
#BinanceMidAutumn #BinanceSquareTG
4
97
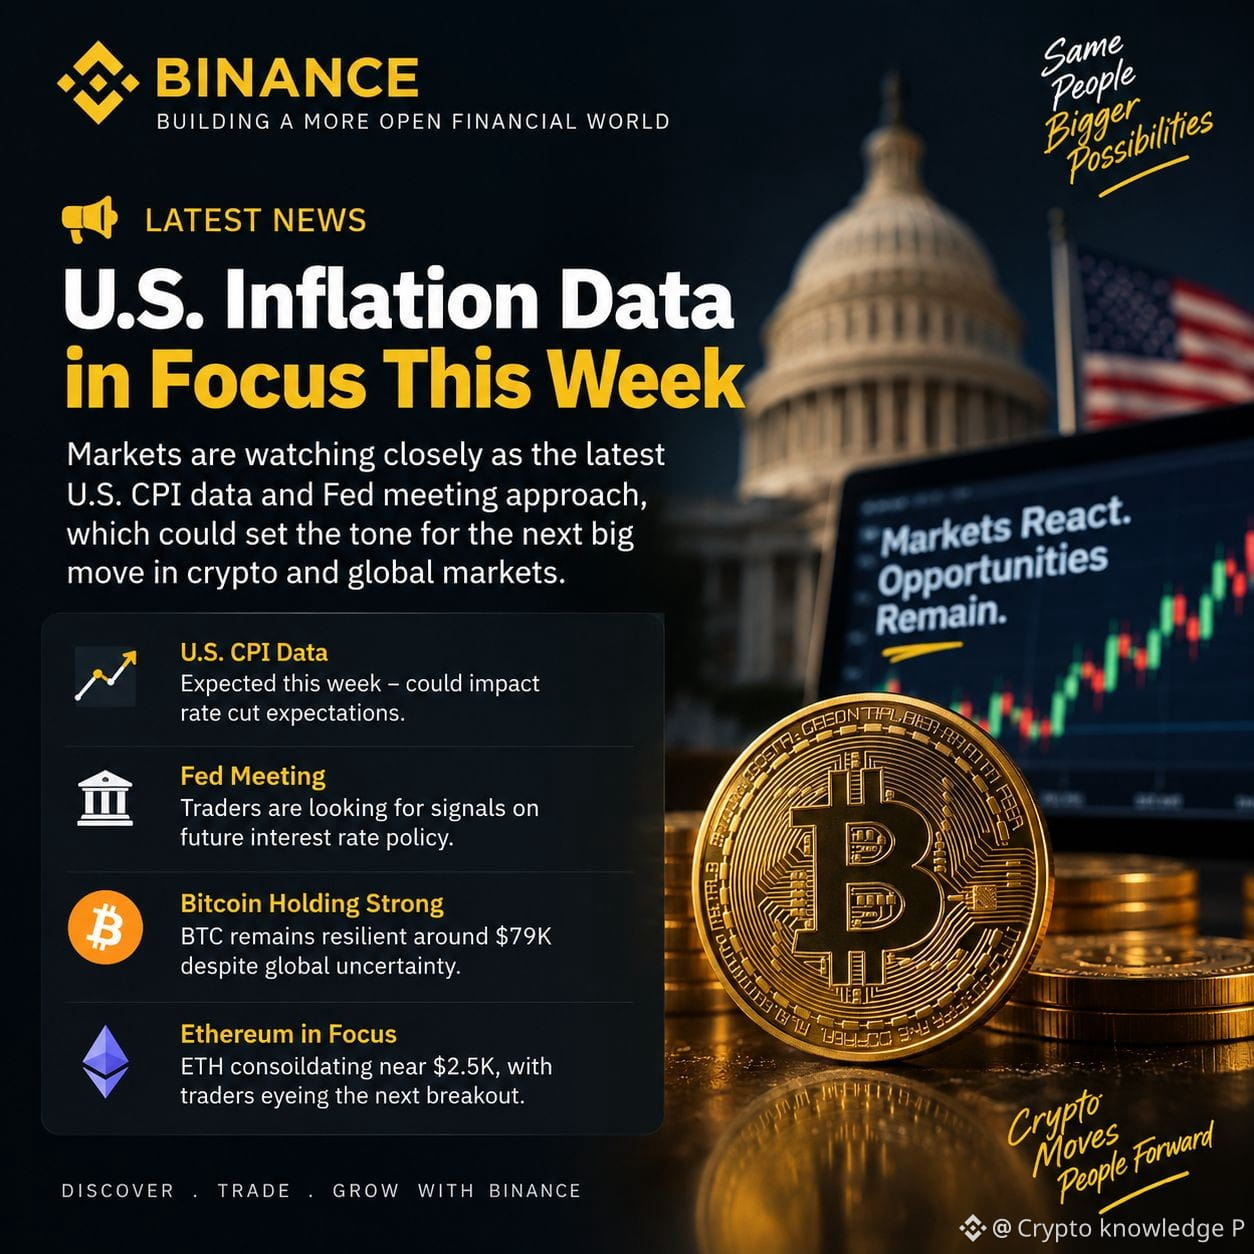
Bitcoin revient autour de 79 000 $, mais la grande histoire du jour, c’est ce qui se passe en dehors des cryptos.
Le pétrole vient de passer au-dessus de 100 $ alors que les tensions au Moyen-Orient se sont intensifiées, tandis que les actions mondiales reculaient. Dans le même temps, les traders observent de près les prochaines données sur l’inflation aux États-Unis et la réunion de la Fed.
Ce qui m’intéresse, c’est que le BTC tient encore plutôt bien malgré toute cette pression macro.
L’Ethereum mérite aussi d’être surveillé ici. Après une forte reprise, l’ETH se consolide autour de la zone des 2,5 K $, les traders cherchant le prochain signal de rupture.
Pour moi, c’est un de ces moments où la patience compte plus que de courir après les chandeliers.
Les prochains jours pourraient être intéressants. 👀
#Bitcoin #BTC #ETH #crypto
#CryptoNews
$BTC $ETH
Bitcoin revient autour de 79 000 $, mais la grande histoire du jour, c’est ce qui se passe en dehors des cryptos.
Le pétrole vient de passer au-dessus de 100 $ alors que les tensions au Moyen-Orient se sont intensifiées, tandis que les actions mondiales reculaient. Dans le même temps, les traders observent de près les prochaines données sur l’inflation aux États-Unis et la réunion de la Fed.
Ce qui m’intéresse, c’est que le BTC tient encore plutôt bien malgré toute cette pression macro.
L’Ethereum mérite aussi d’être surveillé ici. Après une forte reprise, l’ETH se consolide autour de la zone des 2,5 K $, les traders cherchant le prochain signal de rupture.
Pour moi, c’est un de ces moments où la patience compte plus que de courir après les chandeliers.
Les prochains jours pourraient être intéressants. 👀
#Bitcoin #BTC #ETH #crypto
#CryptoNews
$BTC $ETH
Le pétrole vient de passer au-dessus de 100 $ alors que les tensions au Moyen-Orient se sont intensifiées, tandis que les actions mondiales reculaient. Dans le même temps, les traders observent de près les prochaines données sur l’inflation aux États-Unis et la réunion de la Fed.
Ce qui m’intéresse, c’est que le BTC tient encore plutôt bien malgré toute cette pression macro.
L’Ethereum mérite aussi d’être surveillé ici. Après une forte reprise, l’ETH se consolide autour de la zone des 2,5 K $, les traders cherchant le prochain signal de rupture.
Pour moi, c’est un de ces moments où la patience compte plus que de courir après les chandeliers.
Les prochains jours pourraient être intéressants. 👀
#Bitcoin #BTC #ETH #crypto
#CryptoNews
$BTC $ETH
114
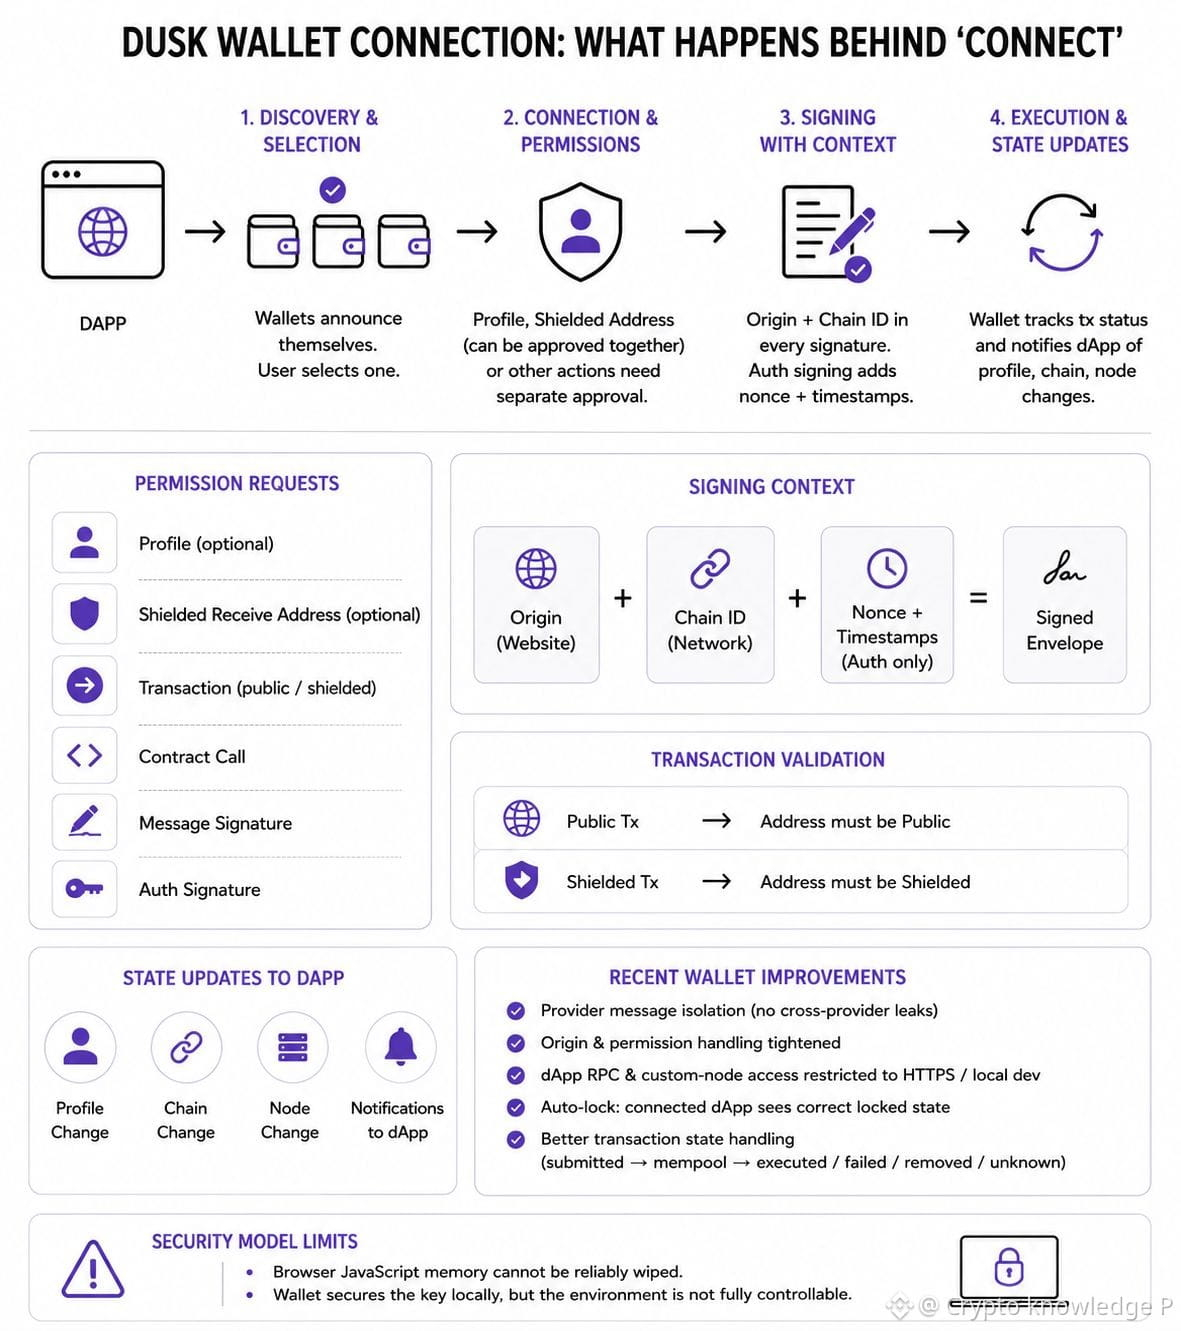
Une connexion à un portefeuille Dusk ressemble à un simple clic. Mais quand j’ai commencé à regarder ce qui se cache derrière, j’ai réalisé qu’il se passait pas mal de choses.
J’ai d’abord parcouru le flux de découverte du portefeuille. Un dApp ne se contente pas de récupérer n’importe quel portefeuille Dusk affiché sur la page. Les portefeuilles se présentent, le dApp les découvre, et s’il y en a plusieurs installés, un provider doit être sélectionné. Chacun possède aussi sa propre identité. C’est un détail, mais il compte, car le site doit savoir à quel portefeuille il parle réellement.
Ensuite, j’ai examiné le côté des permissions. Une demande de profil, une adresse de réception masquée, une transaction, un appel de contrat ou une signature ne sont pas toutes la même chose. Elles passent par des requêtes différentes du portefeuille, et celui-ci peut aussi signaler des changements de profil, de chaîne et de nœud sélectionné pendant que la connexion est active. Ainsi, « connecté » ne signifie pas vraiment que le dApp a un accès illimité.
La partie de signature a été celle que j’ai trouvée la plus intéressante. Dusk inclut l’origine et l’identifiant de chaîne dans le contexte du message signé. La signature d’authentification comporte aussi un nonce et des horodatages. Donc la signature ne sert pas uniquement à dire « ce compte a signé quelque chose » — il y a aussi le contexte autour de la requête.
J’ai aussi vérifié les changements récents du portefeuille à ce sujet. Les messages du provider ont été restreints pour qu’un autre provider Dusk installé ne puisse pas recevoir la même requête de dApp. La gestion de l’origine et des permissions a été renforcée, et les connexions dApp RPC ainsi que les connexions à des nœuds personnalisés ont été limitées à des points de terminaison HTTPS ou à la mise en développement locale. Les notes de sécurité de Dusk mentionnent aussi des limites, comme le fait que la mémoire JavaScript ne peut pas être effacée de manière fiable.
Pour moi, cela change l’apparence du petit bouton « Connect Wallet ». Ce n’est pas vraiment une seule permission. Il y a toute une couche entre le site web et la clé, qui détermine quel portefeuille est utilisé, ce que le dApp peut demander et ce que l’utilisateur signe réellement.
$DUSK @Dusk_Foundation #dusk
{spot}(DUSKUSDT)
Une connexion à un portefeuille Dusk ressemble à un simple clic. Mais quand j’ai commencé à regarder ce qui se cache derrière, j’ai réalisé qu’il se passait pas mal de choses.
J’ai d’abord parcouru le flux de découverte du portefeuille. Un dApp ne se contente pas de récupérer n’importe quel portefeuille Dusk affiché sur la page. Les portefeuilles se présentent, le dApp les découvre, et s’il y en a plusieurs installés, un provider doit être sélectionné. Chacun possède aussi sa propre identité. C’est un détail, mais il compte, car le site doit savoir à quel portefeuille il parle réellement.
Ensuite, j’ai examiné le côté des permissions. Une demande de profil, une adresse de réception masquée, une transaction, un appel de contrat ou une signature ne sont pas toutes la même chose. Elles passent par des requêtes différentes du portefeuille, et celui-ci peut aussi signaler des changements de profil, de chaîne et de nœud sélectionné pendant que la connexion est active. Ainsi, « connecté » ne signifie pas vraiment que le dApp a un accès illimité.
La partie de signature a été celle que j’ai trouvée la plus intéressante. Dusk inclut l’origine et l’identifiant de chaîne dans le contexte du message signé. La signature d’authentification comporte aussi un nonce et des horodatages. Donc la signature ne sert pas uniquement à dire « ce compte a signé quelque chose » — il y a aussi le contexte autour de la requête.
J’ai aussi vérifié les changements récents du portefeuille à ce sujet. Les messages du provider ont été restreints pour qu’un autre provider Dusk installé ne puisse pas recevoir la même requête de dApp. La gestion de l’origine et des permissions a été renforcée, et les connexions dApp RPC ainsi que les connexions à des nœuds personnalisés ont été limitées à des points de terminaison HTTPS ou à la mise en développement locale. Les notes de sécurité de Dusk mentionnent aussi des limites, comme le fait que la mémoire JavaScript ne peut pas être effacée de manière fiable.
Pour moi, cela change l’apparence du petit bouton « Connect Wallet ». Ce n’est pas vraiment une seule permission. Il y a toute une couche entre le site web et la clé, qui détermine quel portefeuille est utilisé, ce que le dApp peut demander et ce que l’utilisateur signe réellement.
$DUSK @Dusk #dusk
J’ai d’abord parcouru le flux de découverte du portefeuille. Un dApp ne se contente pas de récupérer n’importe quel portefeuille Dusk affiché sur la page. Les portefeuilles se présentent, le dApp les découvre, et s’il y en a plusieurs installés, un provider doit être sélectionné. Chacun possède aussi sa propre identité. C’est un détail, mais il compte, car le site doit savoir à quel portefeuille il parle réellement.
Ensuite, j’ai examiné le côté des permissions. Une demande de profil, une adresse de réception masquée, une transaction, un appel de contrat ou une signature ne sont pas toutes la même chose. Elles passent par des requêtes différentes du portefeuille, et celui-ci peut aussi signaler des changements de profil, de chaîne et de nœud sélectionné pendant que la connexion est active. Ainsi, « connecté » ne signifie pas vraiment que le dApp a un accès illimité.
La partie de signature a été celle que j’ai trouvée la plus intéressante. Dusk inclut l’origine et l’identifiant de chaîne dans le contexte du message signé. La signature d’authentification comporte aussi un nonce et des horodatages. Donc la signature ne sert pas uniquement à dire « ce compte a signé quelque chose » — il y a aussi le contexte autour de la requête.
J’ai aussi vérifié les changements récents du portefeuille à ce sujet. Les messages du provider ont été restreints pour qu’un autre provider Dusk installé ne puisse pas recevoir la même requête de dApp. La gestion de l’origine et des permissions a été renforcée, et les connexions dApp RPC ainsi que les connexions à des nœuds personnalisés ont été limitées à des points de terminaison HTTPS ou à la mise en développement locale. Les notes de sécurité de Dusk mentionnent aussi des limites, comme le fait que la mémoire JavaScript ne peut pas être effacée de manière fiable.
Pour moi, cela change l’apparence du petit bouton « Connect Wallet ». Ce n’est pas vraiment une seule permission. Il y a toute une couche entre le site web et la clé, qui détermine quel portefeuille est utilisé, ce que le dApp peut demander et ce que l’utilisateur signe réellement.
$DUSK @Dusk #dusk
2
161
Vérifié
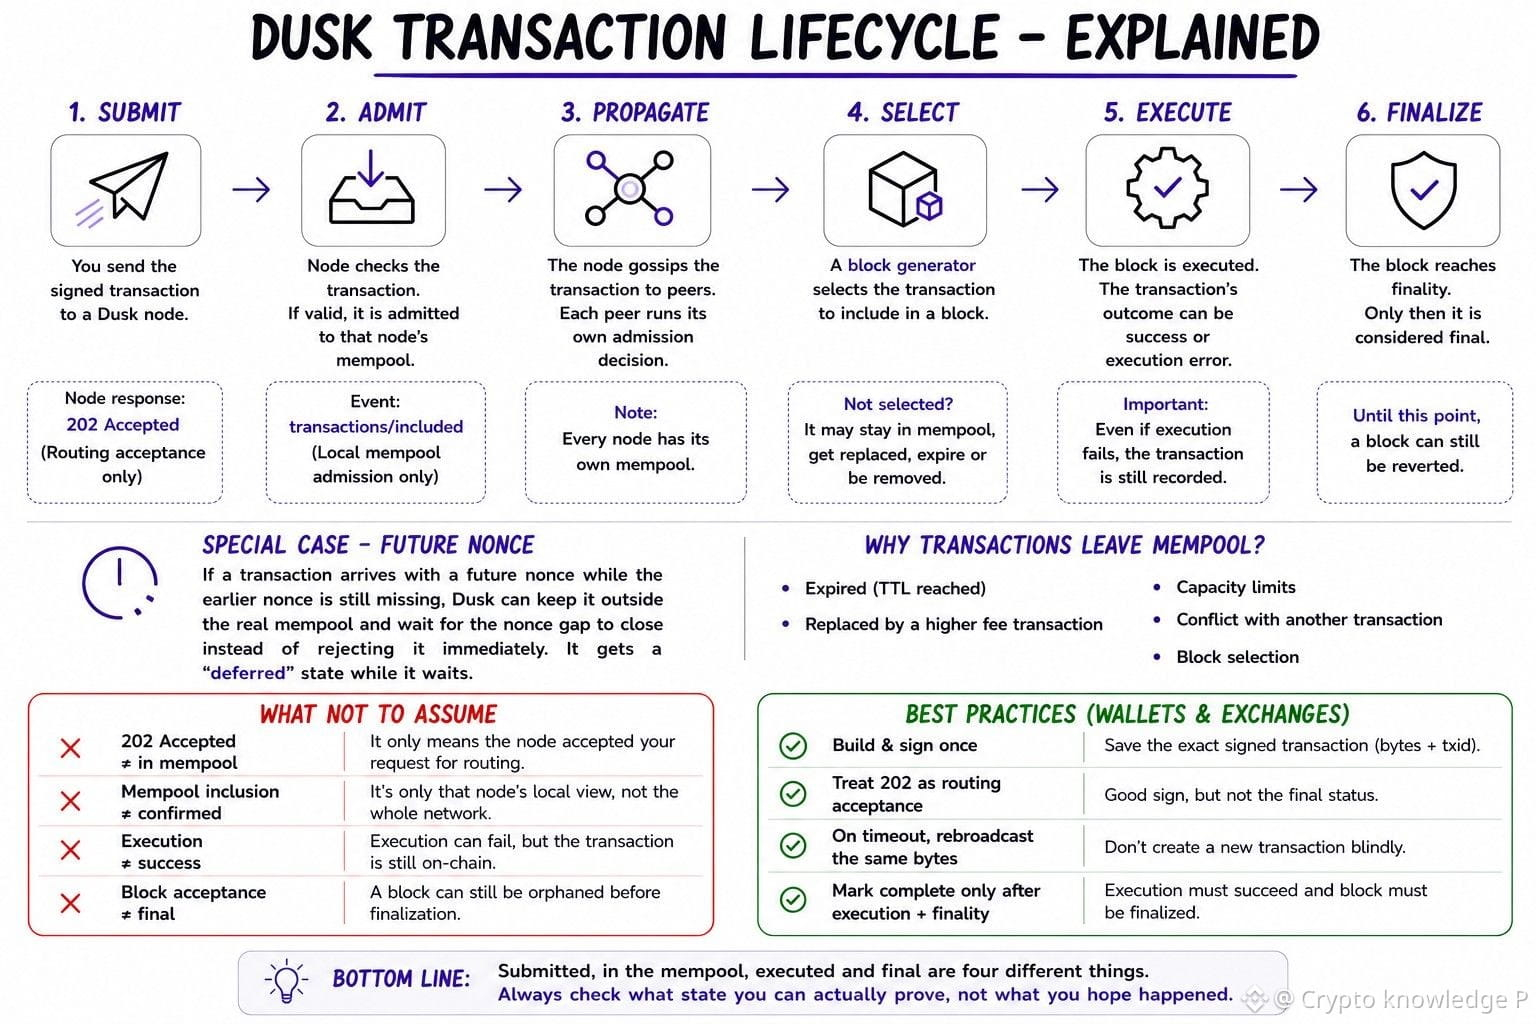
Je pense que nous posons généralement la mauvaise question quand une transaction Dusk « échoue ».
Un 202 Accepted ne signifie que que le nœud a accepté la requête pour l’acheminement. Cela ne veut pas dire que la transaction est déjà dans le mempool ou dans un bloc. Un exemple que j’ai trouvé intéressant est un nonce futur. Si une transaction Moonlight arrive avec un nonce futur tandis qu’un nonce antérieur manque encore, Dusk peut la conserver en dehors du vrai mempool et attendre que l’écart de nonce se referme au lieu de la rejeter immédiatement. Elle obtient alors un état différé pendant que cela se produit.
Ce n’est qu’une partie de l’histoire. Une fois qu’une transaction passe l’admission, elle entre dans le mempool local de ce nœud. Les autres nœuds conservent leurs propres mempools et effectuent aussi leurs propres contrôles d’admission. Plus tard, une transaction peut être sélectionnée pour un bloc, exécutée, puis finalement finalisée. Elle peut aussi quitter le mempool local sans que cela signifie automatiquement qu’elle a échoué. L’expiration, le remplacement, les limites de capacité et les conflits peuvent tous conduire à une suppression.
C’est là que, selon moi, la différence compte pour les portefeuilles et les exchanges. La documentation d’intégration de Dusk indique de conserver la transaction signée exacte, de traiter 202 Accepted uniquement comme un routage réussi, et de renvoyer les mêmes octets signés après un délai d’expiration de transport au lieu de créer une nouvelle transaction à l’aveugle. Un retrait ne devrait être marqué comme terminé qu’après avoir vérifié l’exécution et une fois le bloc finalisé.
Plus j’y regardais, moins l’expression « transaction submitted » m’a semblé être un statut utile en soi. Une transaction peut attendre un nonce, rester dans le mempool d’un nœud, être exécutée avec une erreur, ou se trouver dans un bloc qui n’est pas encore final. Ce sont des situations très différentes, même si, de l’extérieur, elles peuvent toutes donner l’impression qu’« elle est encore en attente ».
Pour moi, c’est la leçon utile tirée du flux de transactions de Dusk : « submitted » n’est que le début. Ce qui compte, c’est l’état que vous pouvez réellement prouver que la transaction a atteint.
$DUSK @Dusk_Foundation #dusk
{spot}(DUSKUSDT)
Je pense que nous posons généralement la mauvaise question quand une transaction Dusk « échoue ».
Un 202 Accepted ne signifie que que le nœud a accepté la requête pour l’acheminement. Cela ne veut pas dire que la transaction est déjà dans le mempool ou dans un bloc. Un exemple que j’ai trouvé intéressant est un nonce futur. Si une transaction Moonlight arrive avec un nonce futur tandis qu’un nonce antérieur manque encore, Dusk peut la conserver en dehors du vrai mempool et attendre que l’écart de nonce se referme au lieu de la rejeter immédiatement. Elle obtient alors un état différé pendant que cela se produit.
Ce n’est qu’une partie de l’histoire. Une fois qu’une transaction passe l’admission, elle entre dans le mempool local de ce nœud. Les autres nœuds conservent leurs propres mempools et effectuent aussi leurs propres contrôles d’admission. Plus tard, une transaction peut être sélectionnée pour un bloc, exécutée, puis finalement finalisée. Elle peut aussi quitter le mempool local sans que cela signifie automatiquement qu’elle a échoué. L’expiration, le remplacement, les limites de capacité et les conflits peuvent tous conduire à une suppression.
C’est là que, selon moi, la différence compte pour les portefeuilles et les exchanges. La documentation d’intégration de Dusk indique de conserver la transaction signée exacte, de traiter 202 Accepted uniquement comme un routage réussi, et de renvoyer les mêmes octets signés après un délai d’expiration de transport au lieu de créer une nouvelle transaction à l’aveugle. Un retrait ne devrait être marqué comme terminé qu’après avoir vérifié l’exécution et une fois le bloc finalisé.
Plus j’y regardais, moins l’expression « transaction submitted » m’a semblé être un statut utile en soi. Une transaction peut attendre un nonce, rester dans le mempool d’un nœud, être exécutée avec une erreur, ou se trouver dans un bloc qui n’est pas encore final. Ce sont des situations très différentes, même si, de l’extérieur, elles peuvent toutes donner l’impression qu’« elle est encore en attente ».
Pour moi, c’est la leçon utile tirée du flux de transactions de Dusk : « submitted » n’est que le début. Ce qui compte, c’est l’état que vous pouvez réellement prouver que la transaction a atteint.
$DUSK @Dusk #dusk
Un 202 Accepted ne signifie que que le nœud a accepté la requête pour l’acheminement. Cela ne veut pas dire que la transaction est déjà dans le mempool ou dans un bloc. Un exemple que j’ai trouvé intéressant est un nonce futur. Si une transaction Moonlight arrive avec un nonce futur tandis qu’un nonce antérieur manque encore, Dusk peut la conserver en dehors du vrai mempool et attendre que l’écart de nonce se referme au lieu de la rejeter immédiatement. Elle obtient alors un état différé pendant que cela se produit.
Ce n’est qu’une partie de l’histoire. Une fois qu’une transaction passe l’admission, elle entre dans le mempool local de ce nœud. Les autres nœuds conservent leurs propres mempools et effectuent aussi leurs propres contrôles d’admission. Plus tard, une transaction peut être sélectionnée pour un bloc, exécutée, puis finalement finalisée. Elle peut aussi quitter le mempool local sans que cela signifie automatiquement qu’elle a échoué. L’expiration, le remplacement, les limites de capacité et les conflits peuvent tous conduire à une suppression.
C’est là que, selon moi, la différence compte pour les portefeuilles et les exchanges. La documentation d’intégration de Dusk indique de conserver la transaction signée exacte, de traiter 202 Accepted uniquement comme un routage réussi, et de renvoyer les mêmes octets signés après un délai d’expiration de transport au lieu de créer une nouvelle transaction à l’aveugle. Un retrait ne devrait être marqué comme terminé qu’après avoir vérifié l’exécution et une fois le bloc finalisé.
Plus j’y regardais, moins l’expression « transaction submitted » m’a semblé être un statut utile en soi. Une transaction peut attendre un nonce, rester dans le mempool d’un nœud, être exécutée avec une erreur, ou se trouver dans un bloc qui n’est pas encore final. Ce sont des situations très différentes, même si, de l’extérieur, elles peuvent toutes donner l’impression qu’« elle est encore en attente ».
Pour moi, c’est la leçon utile tirée du flux de transactions de Dusk : « submitted » n’est que le début. Ce qui compte, c’est l’état que vous pouvez réellement prouver que la transaction a atteint.
$DUSK @Dusk #dusk
8
7
195
Vérifié
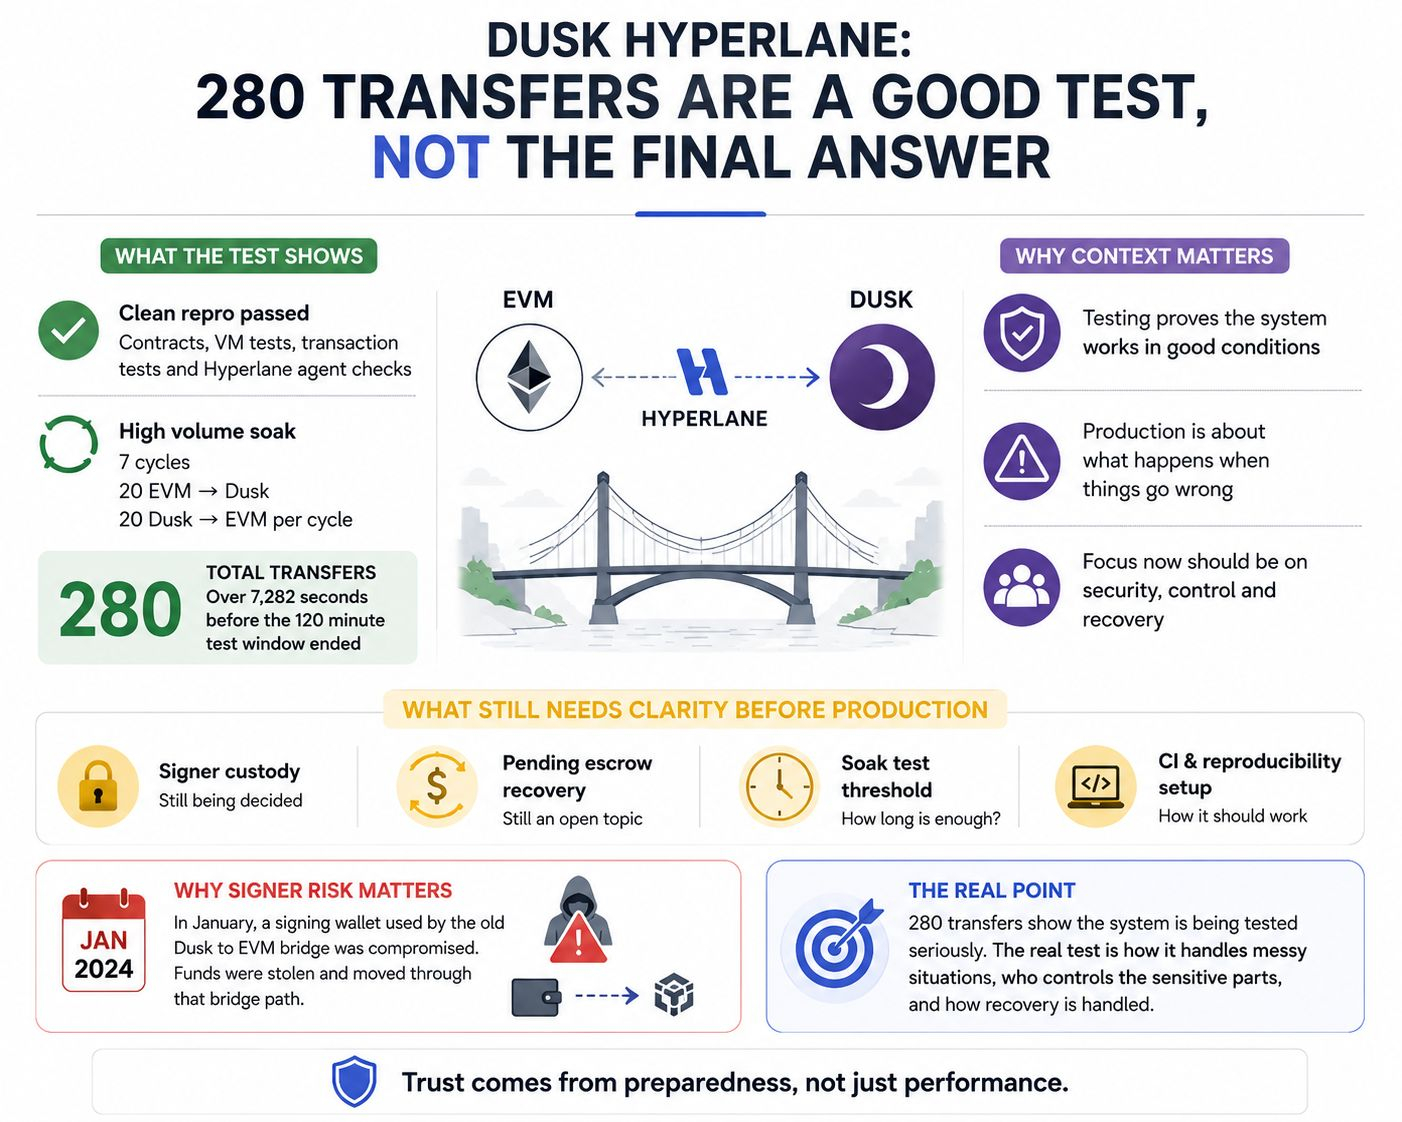
Les 280 transferts m’ont d’abord attiré l’attention, mais j’ai fini par porter davantage de considération à tout ce qui les entourait.
J’ai examiné les travaux les plus récents de validation du Dusk Hyperlane et les tests, et jusqu’à présent, tout semble solide. La dernière reproduction sans échec a réussi les builds du contrat, les tests de machines virtuelles, les tests de transactions et les contrôles des agents Hyperlane. Ensuite, le soak haute volumétrie a tourné sur 7 cycles, avec 20 transferts EVM vers Dusk et 20 transferts Dusk vers EVM à chaque cycle. Cela représente 280 transferts au total sur 7 282 secondes, avant la fin de la fenêtre de test de 120 minutes.
Ce que j’ai trouvé plus important, ce sont les éléments de la checklist de production placés à côté de ces résultats. La détention par les signataires de production est encore en cours de décision. Il existe également une décision ouverte concernant la récupération de l’escrow en attente, la durée pendant laquelle le soak doit s’exécuter, et la façon dont la configuration CI et la reproductibilité doivent fonctionner. Ce sont des points faciles à négliger quand le chiffre principal est un test réussi, mais ce sont précisément les éléments que je voudrais comprendre avant que de la liquidité réelle ne soit en jeu.
La question des signataires est particulièrement difficile à ignorer après ce qui s’est passé avec l’ancien pont Dusk vers EVM en janvier. Un attaquant a obtenu l’accès au portefeuille de signature du pont, a volé des DUSK, puis a transféré une partie des fonds volés via le pont jusqu’à BNB Smart Chain. Dusk a été clair : l’incident provenait d’un compromis du wallet du pont, et non d’une faille de consensus ou d’un exploit du protocole. Le pont a ensuite été repensé avec une séparation plus forte entre la signature, la gestion des événements et la libération des fonds, ainsi que des contrôles de solde et de récupération plus stricts.
Je ne considère donc pas les 280 transferts comme un feu vert ou un drapeau rouge. Ils montrent que le système est testé sérieusement. Ce qui compte pour moi maintenant, c’est la façon dont le système est censé se comporter lorsqu’il se passe quelque chose de mal, qui contrôle les parties sensibles, et comment la récupération est gérée.
C’est ce que je voudrais voir réglé avant de considérer Dusk Hyperlane comme une infrastructure pour une liquidité significative.
$DUSK @Dusk_Foundation #dusk
{spot}(DUSKUSDT)
Les 280 transferts m’ont d’abord attiré l’attention, mais j’ai fini par porter davantage de considération à tout ce qui les entourait.
J’ai examiné les travaux les plus récents de validation du Dusk Hyperlane et les tests, et jusqu’à présent, tout semble solide. La dernière reproduction sans échec a réussi les builds du contrat, les tests de machines virtuelles, les tests de transactions et les contrôles des agents Hyperlane. Ensuite, le soak haute volumétrie a tourné sur 7 cycles, avec 20 transferts EVM vers Dusk et 20 transferts Dusk vers EVM à chaque cycle. Cela représente 280 transferts au total sur 7 282 secondes, avant la fin de la fenêtre de test de 120 minutes.
Ce que j’ai trouvé plus important, ce sont les éléments de la checklist de production placés à côté de ces résultats. La détention par les signataires de production est encore en cours de décision. Il existe également une décision ouverte concernant la récupération de l’escrow en attente, la durée pendant laquelle le soak doit s’exécuter, et la façon dont la configuration CI et la reproductibilité doivent fonctionner. Ce sont des points faciles à négliger quand le chiffre principal est un test réussi, mais ce sont précisément les éléments que je voudrais comprendre avant que de la liquidité réelle ne soit en jeu.
La question des signataires est particulièrement difficile à ignorer après ce qui s’est passé avec l’ancien pont Dusk vers EVM en janvier. Un attaquant a obtenu l’accès au portefeuille de signature du pont, a volé des DUSK, puis a transféré une partie des fonds volés via le pont jusqu’à BNB Smart Chain. Dusk a été clair : l’incident provenait d’un compromis du wallet du pont, et non d’une faille de consensus ou d’un exploit du protocole. Le pont a ensuite été repensé avec une séparation plus forte entre la signature, la gestion des événements et la libération des fonds, ainsi que des contrôles de solde et de récupération plus stricts.
Je ne considère donc pas les 280 transferts comme un feu vert ou un drapeau rouge. Ils montrent que le système est testé sérieusement. Ce qui compte pour moi maintenant, c’est la façon dont le système est censé se comporter lorsqu’il se passe quelque chose de mal, qui contrôle les parties sensibles, et comment la récupération est gérée.
C’est ce que je voudrais voir réglé avant de considérer Dusk Hyperlane comme une infrastructure pour une liquidité significative.
$DUSK @Dusk #dusk
J’ai examiné les travaux les plus récents de validation du Dusk Hyperlane et les tests, et jusqu’à présent, tout semble solide. La dernière reproduction sans échec a réussi les builds du contrat, les tests de machines virtuelles, les tests de transactions et les contrôles des agents Hyperlane. Ensuite, le soak haute volumétrie a tourné sur 7 cycles, avec 20 transferts EVM vers Dusk et 20 transferts Dusk vers EVM à chaque cycle. Cela représente 280 transferts au total sur 7 282 secondes, avant la fin de la fenêtre de test de 120 minutes.
Ce que j’ai trouvé plus important, ce sont les éléments de la checklist de production placés à côté de ces résultats. La détention par les signataires de production est encore en cours de décision. Il existe également une décision ouverte concernant la récupération de l’escrow en attente, la durée pendant laquelle le soak doit s’exécuter, et la façon dont la configuration CI et la reproductibilité doivent fonctionner. Ce sont des points faciles à négliger quand le chiffre principal est un test réussi, mais ce sont précisément les éléments que je voudrais comprendre avant que de la liquidité réelle ne soit en jeu.
La question des signataires est particulièrement difficile à ignorer après ce qui s’est passé avec l’ancien pont Dusk vers EVM en janvier. Un attaquant a obtenu l’accès au portefeuille de signature du pont, a volé des DUSK, puis a transféré une partie des fonds volés via le pont jusqu’à BNB Smart Chain. Dusk a été clair : l’incident provenait d’un compromis du wallet du pont, et non d’une faille de consensus ou d’un exploit du protocole. Le pont a ensuite été repensé avec une séparation plus forte entre la signature, la gestion des événements et la libération des fonds, ainsi que des contrôles de solde et de récupération plus stricts.
Je ne considère donc pas les 280 transferts comme un feu vert ou un drapeau rouge. Ils montrent que le système est testé sérieusement. Ce qui compte pour moi maintenant, c’est la façon dont le système est censé se comporter lorsqu’il se passe quelque chose de mal, qui contrôle les parties sensibles, et comment la récupération est gérée.
C’est ce que je voudrais voir réglé avant de considérer Dusk Hyperlane comme une infrastructure pour une liquidité significative.
$DUSK @Dusk #dusk
7
7
289
Partiellement vrai
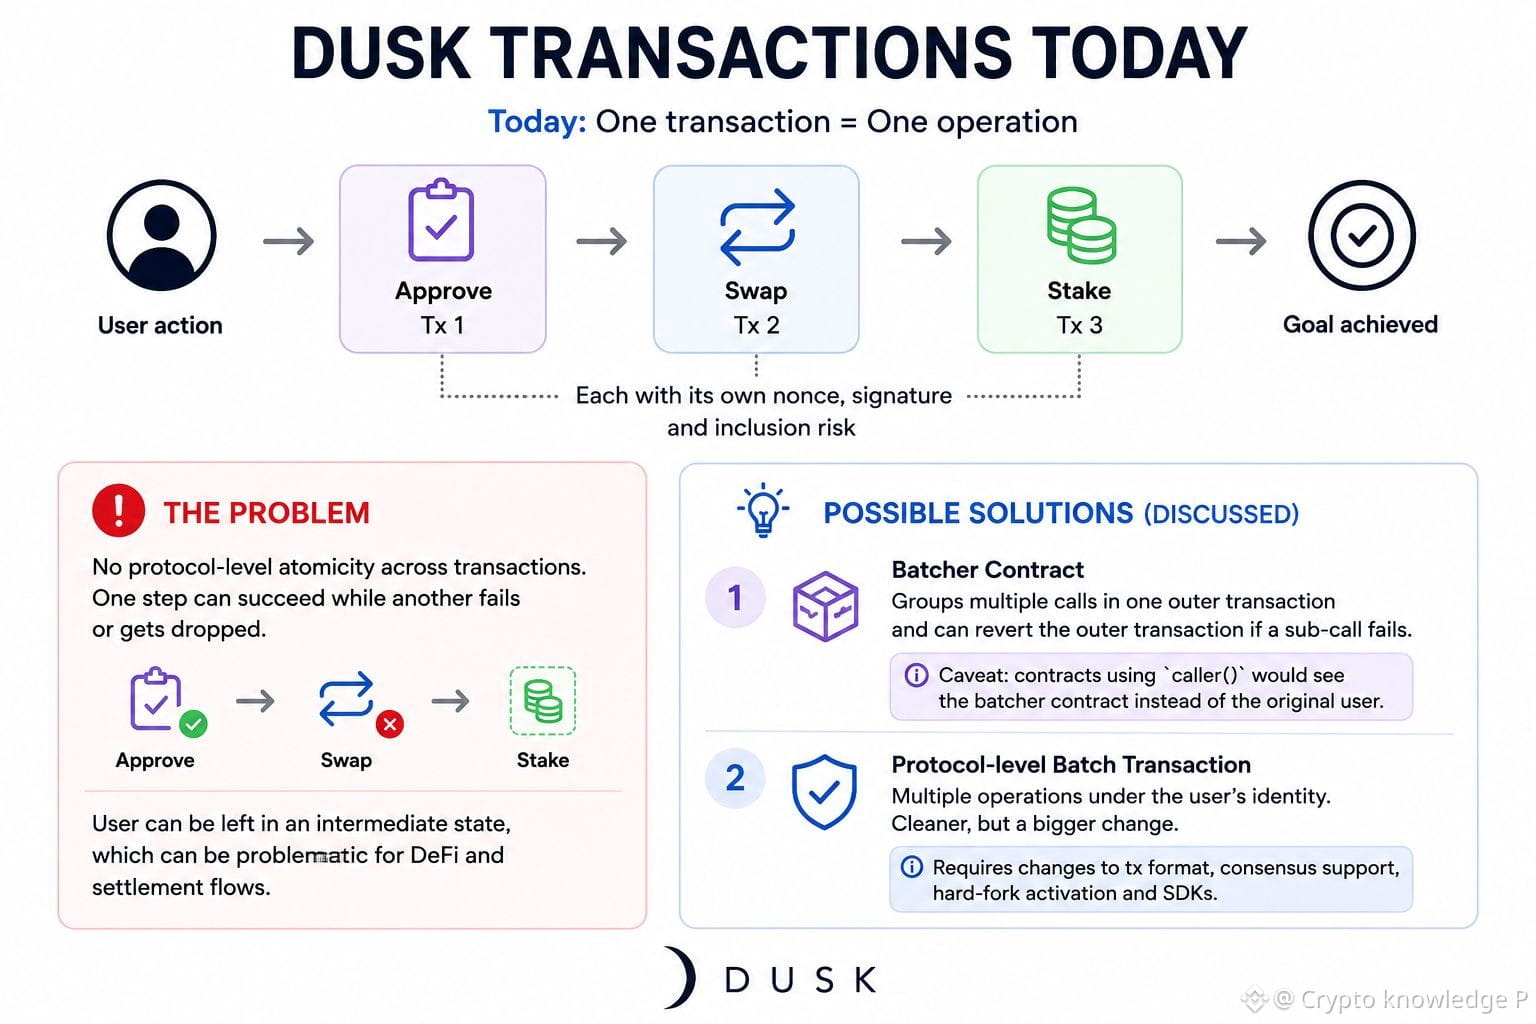
Un petit détail concernant les transactions de Dusk continuait de m’inquiéter.
J’étais en train de parcourir le déroulement des transactions de Dusk et j’ai constaté qu’une transaction porte actuellement une seule opération. Pour quelque chose de basique, c’est en fait assez logique. Cela rend la validation et la compréhension plus simples. Mais ensuite, j’ai pensé à un flux DeFi plus complexe, comme préparer des fonds, effectuer un swap, puis faire du staking. Pour l’utilisateur, cela ressemble à une seule action. Sur Dusk, cela devient plusieurs transactions distinctes, chacune avec son propre nonce, sa signature et sa probabilité d’être incluse.
C’est là que je me suis mis à me demander ce qui se passe si seule une partie de la séquence aboutit. Il n’y a pas d’annulation au niveau du protocole entre ces transactions, donc on peut se retrouver à mi-chemin d’un flux plus important. Pour un échange classique, ce n’est probablement pas un gros problème. Mais pour du DeFi, les opérations de règlement ou de trésorerie, je vois très bien que cela peut devenir un vrai casse-tête.
Ce que j’ai trouvé intéressant, c’est que Dusk a déjà un ticket GitHub ouvert, #4058, qui discute des transactions par lot. Une idée consiste à avoir un contrat « batcher » qui regroupe plusieurs appels dans une seule transaction. Mais les contrats qui utilisent caller() pourraient voir le batcher plutôt que l’utilisateur original. L’autre option serait un batch au niveau du protocole, où plusieurs opérations restent sous l’identité de l’utilisateur. Mais cela impliquerait des changements du format de transaction, le support de la couche consensus, l’activation d’un hard fork et la mise à jour des SDK.
Donc je ne remplacerais pas le modèle actuel d’une seule opération. Je pense que c’est logique comme choix par défaut, simple. J’aimerais plutôt voir un batch atomique optionnel pour les workflows complexes : les opérations s’exécutent dans l’ordre, le lot entier peut être annulé si l’une échoue, et l’utilisateur original reste visible à chaque appel.
Est-ce le bon équilibre pour Dusk, ou la complexité supplémentaire du protocole ne vaut-elle pas le coup ?
$DUSK @Dusk_Foundation #dusk
{spot}(DUSKUSDT)
Un petit détail concernant les transactions de Dusk continuait de m’inquiéter.
J’étais en train de parcourir le déroulement des transactions de Dusk et j’ai constaté qu’une transaction porte actuellement une seule opération. Pour quelque chose de basique, c’est en fait assez logique. Cela rend la validation et la compréhension plus simples. Mais ensuite, j’ai pensé à un flux DeFi plus complexe, comme préparer des fonds, effectuer un swap, puis faire du staking. Pour l’utilisateur, cela ressemble à une seule action. Sur Dusk, cela devient plusieurs transactions distinctes, chacune avec son propre nonce, sa signature et sa probabilité d’être incluse.
C’est là que je me suis mis à me demander ce qui se passe si seule une partie de la séquence aboutit. Il n’y a pas d’annulation au niveau du protocole entre ces transactions, donc on peut se retrouver à mi-chemin d’un flux plus important. Pour un échange classique, ce n’est probablement pas un gros problème. Mais pour du DeFi, les opérations de règlement ou de trésorerie, je vois très bien que cela peut devenir un vrai casse-tête.
Ce que j’ai trouvé intéressant, c’est que Dusk a déjà un ticket GitHub ouvert, #4058, qui discute des transactions par lot. Une idée consiste à avoir un contrat « batcher » qui regroupe plusieurs appels dans une seule transaction. Mais les contrats qui utilisent caller() pourraient voir le batcher plutôt que l’utilisateur original. L’autre option serait un batch au niveau du protocole, où plusieurs opérations restent sous l’identité de l’utilisateur. Mais cela impliquerait des changements du format de transaction, le support de la couche consensus, l’activation d’un hard fork et la mise à jour des SDK.
Donc je ne remplacerais pas le modèle actuel d’une seule opération. Je pense que c’est logique comme choix par défaut, simple. J’aimerais plutôt voir un batch atomique optionnel pour les workflows complexes : les opérations s’exécutent dans l’ordre, le lot entier peut être annulé si l’une échoue, et l’utilisateur original reste visible à chaque appel.
Est-ce le bon équilibre pour Dusk, ou la complexité supplémentaire du protocole ne vaut-elle pas le coup ?
$DUSK @Dusk #dusk
J’étais en train de parcourir le déroulement des transactions de Dusk et j’ai constaté qu’une transaction porte actuellement une seule opération. Pour quelque chose de basique, c’est en fait assez logique. Cela rend la validation et la compréhension plus simples. Mais ensuite, j’ai pensé à un flux DeFi plus complexe, comme préparer des fonds, effectuer un swap, puis faire du staking. Pour l’utilisateur, cela ressemble à une seule action. Sur Dusk, cela devient plusieurs transactions distinctes, chacune avec son propre nonce, sa signature et sa probabilité d’être incluse.
C’est là que je me suis mis à me demander ce qui se passe si seule une partie de la séquence aboutit. Il n’y a pas d’annulation au niveau du protocole entre ces transactions, donc on peut se retrouver à mi-chemin d’un flux plus important. Pour un échange classique, ce n’est probablement pas un gros problème. Mais pour du DeFi, les opérations de règlement ou de trésorerie, je vois très bien que cela peut devenir un vrai casse-tête.
Ce que j’ai trouvé intéressant, c’est que Dusk a déjà un ticket GitHub ouvert, #4058, qui discute des transactions par lot. Une idée consiste à avoir un contrat « batcher » qui regroupe plusieurs appels dans une seule transaction. Mais les contrats qui utilisent caller() pourraient voir le batcher plutôt que l’utilisateur original. L’autre option serait un batch au niveau du protocole, où plusieurs opérations restent sous l’identité de l’utilisateur. Mais cela impliquerait des changements du format de transaction, le support de la couche consensus, l’activation d’un hard fork et la mise à jour des SDK.
Donc je ne remplacerais pas le modèle actuel d’une seule opération. Je pense que c’est logique comme choix par défaut, simple. J’aimerais plutôt voir un batch atomique optionnel pour les workflows complexes : les opérations s’exécutent dans l’ordre, le lot entier peut être annulé si l’une échoue, et l’utilisateur original reste visible à chaque appel.
Est-ce le bon équilibre pour Dusk, ou la complexité supplémentaire du protocole ne vaut-elle pas le coup ?
$DUSK @Dusk #dusk
6
5
233
#dusk $DUSK @Dusk_Foundation
Ces derniers temps, j’ai regardé du côté des PME chez Dusk et une chose revenait sans cesse.
Tokeniser une PME semble simple quand on le dit en une phrase.
Mettre l’actif onchain.
Permettre aux investisseurs d’y accéder.
C’est fait.
Mais en réalité, ce n’est pas aussi simple.
Quelqu’un doit encore décider qui peut investir, comment la propriété est gérée, comment fonctionnent les transferts, quelles informations doivent être divulguées, et comment l’argent est réellement réglé.
Et c’est là que je pense que certaines personnes sous-estiment parfois le problème des RWA.
Le token lui-même n’est qu’une partie du processus. Le marché autour doit encore fonctionner.
C’est pour cela que l’approche de Dusk m’intéresse.
Leur récent focus sur les marchés privés et les PME n’est pas vraiment une question de mettre un autre actif sur une blockchain juste pour le plaisir.
Il s’agit plutôt de relier les différentes parties du processus.
Car la partie difficile n’est pas de créer le token.
La partie difficile, c’est de rendre le token utilisable.
Une PME peut avoir un titre tokenisé, mais si les investisseurs n’y accèdent pas correctement, si les transferts sont compliqués, ou s’il n’y a pas de véritable marché autour, alors, il n’y a pas tant de changements.
C’est aussi pour ça que je suis curieux de voir comment la partie Dusk Trade va évoluer.
Si elle peut simplifier le processus à la fois pour les entreprises et pour les investisseurs, alors cela devient plus intéressant qu’un simple autre récit de RWA.
C’est encore tôt, toutefois.
Pour moi, le vrai test est simple :
Est-ce que Dusk peut rendre les marchés privés réellement plus faciles à utiliser, ou est-ce qu’on fait juste passer un ancien processus onchain et qu’on l’appelle nouveau ?
C’est la partie que je vais suivre de près pendant que Dusk Trade commence à prendre forme.
{spot}(DUSKUSDT)
#dusk $DUSK @Dusk
Ces derniers temps, j’ai regardé du côté des PME chez Dusk et une chose revenait sans cesse.
Tokeniser une PME semble simple quand on le dit en une phrase.
Mettre l’actif onchain.
Permettre aux investisseurs d’y accéder.
C’est fait.
Mais en réalité, ce n’est pas aussi simple.
Quelqu’un doit encore décider qui peut investir, comment la propriété est gérée, comment fonctionnent les transferts, quelles informations doivent être divulguées, et comment l’argent est réellement réglé.
Et c’est là que je pense que certaines personnes sous-estiment parfois le problème des RWA.
Le token lui-même n’est qu’une partie du processus. Le marché autour doit encore fonctionner.
C’est pour cela que l’approche de Dusk m’intéresse.
Leur récent focus sur les marchés privés et les PME n’est pas vraiment une question de mettre un autre actif sur une blockchain juste pour le plaisir.
Il s’agit plutôt de relier les différentes parties du processus.
Car la partie difficile n’est pas de créer le token.
La partie difficile, c’est de rendre le token utilisable.
Une PME peut avoir un titre tokenisé, mais si les investisseurs n’y accèdent pas correctement, si les transferts sont compliqués, ou s’il n’y a pas de véritable marché autour, alors, il n’y a pas tant de changements.
C’est aussi pour ça que je suis curieux de voir comment la partie Dusk Trade va évoluer.
Si elle peut simplifier le processus à la fois pour les entreprises et pour les investisseurs, alors cela devient plus intéressant qu’un simple autre récit de RWA.
C’est encore tôt, toutefois.
Pour moi, le vrai test est simple :
Est-ce que Dusk peut rendre les marchés privés réellement plus faciles à utiliser, ou est-ce qu’on fait juste passer un ancien processus onchain et qu’on l’appelle nouveau ?
C’est la partie que je vais suivre de près pendant que Dusk Trade commence à prendre forme.
Ces derniers temps, j’ai regardé du côté des PME chez Dusk et une chose revenait sans cesse.
Tokeniser une PME semble simple quand on le dit en une phrase.
Mettre l’actif onchain.
Permettre aux investisseurs d’y accéder.
C’est fait.
Mais en réalité, ce n’est pas aussi simple.
Quelqu’un doit encore décider qui peut investir, comment la propriété est gérée, comment fonctionnent les transferts, quelles informations doivent être divulguées, et comment l’argent est réellement réglé.
Et c’est là que je pense que certaines personnes sous-estiment parfois le problème des RWA.
Le token lui-même n’est qu’une partie du processus. Le marché autour doit encore fonctionner.
C’est pour cela que l’approche de Dusk m’intéresse.
Leur récent focus sur les marchés privés et les PME n’est pas vraiment une question de mettre un autre actif sur une blockchain juste pour le plaisir.
Il s’agit plutôt de relier les différentes parties du processus.
Car la partie difficile n’est pas de créer le token.
La partie difficile, c’est de rendre le token utilisable.
Une PME peut avoir un titre tokenisé, mais si les investisseurs n’y accèdent pas correctement, si les transferts sont compliqués, ou s’il n’y a pas de véritable marché autour, alors, il n’y a pas tant de changements.
C’est aussi pour ça que je suis curieux de voir comment la partie Dusk Trade va évoluer.
Si elle peut simplifier le processus à la fois pour les entreprises et pour les investisseurs, alors cela devient plus intéressant qu’un simple autre récit de RWA.
C’est encore tôt, toutefois.
Pour moi, le vrai test est simple :
Est-ce que Dusk peut rendre les marchés privés réellement plus faciles à utiliser, ou est-ce qu’on fait juste passer un ancien processus onchain et qu’on l’appelle nouveau ?
C’est la partie que je vais suivre de près pendant que Dusk Trade commence à prendre forme.
1
4
235
Je me suis penché plus en détail sur la façon dont Dusk gère les transactions, et j’ai remarqué quelque chose à propos de quoi je n’avais pas vraiment réfléchi auparavant.
Moonlight et Phoenix ne sont pas simplement deux versions d’une même chose.
Moonlight fonctionne de façon basée sur un compte. Vous avez un compte, un solde, un nonce et des clés, et le réseau vérifie la transaction par rapport à cet état.
Phoenix adopte une approche différente.
Il utilise des notes stockées dans un arbre de Merkle. Lorsqu’une note est dépensée, un nullifiant est créé afin que la même note ne puisse pas être dépensée à nouveau.
Ce qui a retenu mon attention, c’est que le réseau n’a pas besoin de révéler quelle note précise a été dépensée.
C’est là que les preuves ZK entrent en jeu : la transaction peut être vérifiée sans exposer les détails privés sous-jacents. Les clés de note à usage unique contribuent également à réduire la capacité de lier les transactions entre elles.
Il existe aussi un mécanisme de délégation pour des tâches comme le scan et la génération de preuves, sans donner au tiers délégué l’accès pour dépenser les fonds.
Donc je ne dirais pas simplement que « Moonlight est transparent et Phoenix est privé ».
Ce sont des modèles de transaction différents, conçus pour répondre à des exigences distinctes, tout en fonctionnant sur le même réseau Dusk.
Et honnêtement, je trouve que c’est un choix de conception assez intéressant.
Que préféreriez-vous sur Dusk ?
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Je me suis penché plus en détail sur la façon dont Dusk gère les transactions, et j’ai remarqué quelque chose à propos de quoi je n’avais pas vraiment réfléchi auparavant.
Moonlight et Phoenix ne sont pas simplement deux versions d’une même chose.
Moonlight fonctionne de façon basée sur un compte. Vous avez un compte, un solde, un nonce et des clés, et le réseau vérifie la transaction par rapport à cet état.
Phoenix adopte une approche différente.
Il utilise des notes stockées dans un arbre de Merkle. Lorsqu’une note est dépensée, un nullifiant est créé afin que la même note ne puisse pas être dépensée à nouveau.
Ce qui a retenu mon attention, c’est que le réseau n’a pas besoin de révéler quelle note précise a été dépensée.
C’est là que les preuves ZK entrent en jeu : la transaction peut être vérifiée sans exposer les détails privés sous-jacents. Les clés de note à usage unique contribuent également à réduire la capacité de lier les transactions entre elles.
Il existe aussi un mécanisme de délégation pour des tâches comme le scan et la génération de preuves, sans donner au tiers délégué l’accès pour dépenser les fonds.
Donc je ne dirais pas simplement que « Moonlight est transparent et Phoenix est privé ».
Ce sont des modèles de transaction différents, conçus pour répondre à des exigences distinctes, tout en fonctionnant sur le même réseau Dusk.
Et honnêtement, je trouve que c’est un choix de conception assez intéressant.
Que préféreriez-vous sur Dusk ?
@Dusk $DUSK #dusk
Moonlight et Phoenix ne sont pas simplement deux versions d’une même chose.
Moonlight fonctionne de façon basée sur un compte. Vous avez un compte, un solde, un nonce et des clés, et le réseau vérifie la transaction par rapport à cet état.
Phoenix adopte une approche différente.
Il utilise des notes stockées dans un arbre de Merkle. Lorsqu’une note est dépensée, un nullifiant est créé afin que la même note ne puisse pas être dépensée à nouveau.
Ce qui a retenu mon attention, c’est que le réseau n’a pas besoin de révéler quelle note précise a été dépensée.
C’est là que les preuves ZK entrent en jeu : la transaction peut être vérifiée sans exposer les détails privés sous-jacents. Les clés de note à usage unique contribuent également à réduire la capacité de lier les transactions entre elles.
Il existe aussi un mécanisme de délégation pour des tâches comme le scan et la génération de preuves, sans donner au tiers délégué l’accès pour dépenser les fonds.
Donc je ne dirais pas simplement que « Moonlight est transparent et Phoenix est privé ».
Ce sont des modèles de transaction différents, conçus pour répondre à des exigences distinctes, tout en fonctionnant sur le même réseau Dusk.
Et honnêtement, je trouve que c’est un choix de conception assez intéressant.
Que préféreriez-vous sur Dusk ?
@Dusk $DUSK #dusk
🔥 Phoenix
50%
🌙 Moonlight
10%
⚡ Both
20%
🤔 Depends on the use case
20%
10 Votes • Vote fermé
13
13
224
Un jeton présent sur la blockchain n’est que le début.
La vraie question est la suivante : est-ce que les règles entourant cet actif peuvent elles aussi passer sur la blockchain ?
Prenons une obligation réglementée.
La transformer en jeton pourrait être la partie la plus simple. Mais un véritable marché financier en requiert davantage :
• Seuls des investisseurs éligibles devraient pouvoir le détenir
• Les transferts peuvent nécessiter des restrictions intégrées
• Les positions sensibles ne devraient pas être publiques par défaut
• Les bonnes parties doivent avoir accès aux bonnes informations
• La trésorerie et la livraison de l’actif doivent être réglées ensemble
C’est là que la tokenisation devient plus qu’un simple habillage numérique.
Elle devient une infrastructure de marché.
C’est pourquoi @Dusk_Foundation se distingue à mes yeux. Son objectif n’est pas seulement de mettre des actifs sur la blockchain, mais de permettre des processus réglementés autour d’eux—des transferts contrôlés, une divulgation sélective, la confidentialité, l’éligibilité et le règlement comme des éléments connectés d’un même système.
La plus grande opportunité ne se limite pas aux actifs tokenisés.
Il s’agit de marchés programmables :
Des règles qui suivent l’actif.
Une confidentialité qui peut coexister avec la responsabilisation.
Un règlement qui se produit dans le cadre de la transaction.
Des changements de propriété qui ne rompent pas les exigences de conformité.
Si ce modèle fonctionne à grande échelle, la finance on-chain pourrait ressembler moins aux marchés traditionnels avec une nouvelle base de données—et davantage à un système financier repensé.
Selon vous, quel est l’obstacle le plus difficile pour la finance du monde réel qui passe sur la blockchain : l’identité, la confidentialité, le trading, le règlement, ou la gestion des actifs ?
$DUSK #dusk @Dusk_Foundation
{spot}(DUSKUSDT)
Un jeton présent sur la blockchain n’est que le début.
La vraie question est la suivante : est-ce que les règles entourant cet actif peuvent elles aussi passer sur la blockchain ?
Prenons une obligation réglementée.
La transformer en jeton pourrait être la partie la plus simple. Mais un véritable marché financier en requiert davantage :
• Seuls des investisseurs éligibles devraient pouvoir le détenir
• Les transferts peuvent nécessiter des restrictions intégrées
• Les positions sensibles ne devraient pas être publiques par défaut
• Les bonnes parties doivent avoir accès aux bonnes informations
• La trésorerie et la livraison de l’actif doivent être réglées ensemble
C’est là que la tokenisation devient plus qu’un simple habillage numérique.
Elle devient une infrastructure de marché.
C’est pourquoi @Dusk se distingue à mes yeux. Son objectif n’est pas seulement de mettre des actifs sur la blockchain, mais de permettre des processus réglementés autour d’eux—des transferts contrôlés, une divulgation sélective, la confidentialité, l’éligibilité et le règlement comme des éléments connectés d’un même système.
La plus grande opportunité ne se limite pas aux actifs tokenisés.
Il s’agit de marchés programmables :
Des règles qui suivent l’actif.
Une confidentialité qui peut coexister avec la responsabilisation.
Un règlement qui se produit dans le cadre de la transaction.
Des changements de propriété qui ne rompent pas les exigences de conformité.
Si ce modèle fonctionne à grande échelle, la finance on-chain pourrait ressembler moins aux marchés traditionnels avec une nouvelle base de données—et davantage à un système financier repensé.
Selon vous, quel est l’obstacle le plus difficile pour la finance du monde réel qui passe sur la blockchain : l’identité, la confidentialité, le trading, le règlement, ou la gestion des actifs ?
$DUSK #dusk @Dusk
La vraie question est la suivante : est-ce que les règles entourant cet actif peuvent elles aussi passer sur la blockchain ?
Prenons une obligation réglementée.
La transformer en jeton pourrait être la partie la plus simple. Mais un véritable marché financier en requiert davantage :
• Seuls des investisseurs éligibles devraient pouvoir le détenir
• Les transferts peuvent nécessiter des restrictions intégrées
• Les positions sensibles ne devraient pas être publiques par défaut
• Les bonnes parties doivent avoir accès aux bonnes informations
• La trésorerie et la livraison de l’actif doivent être réglées ensemble
C’est là que la tokenisation devient plus qu’un simple habillage numérique.
Elle devient une infrastructure de marché.
C’est pourquoi @Dusk se distingue à mes yeux. Son objectif n’est pas seulement de mettre des actifs sur la blockchain, mais de permettre des processus réglementés autour d’eux—des transferts contrôlés, une divulgation sélective, la confidentialité, l’éligibilité et le règlement comme des éléments connectés d’un même système.
La plus grande opportunité ne se limite pas aux actifs tokenisés.
Il s’agit de marchés programmables :
Des règles qui suivent l’actif.
Une confidentialité qui peut coexister avec la responsabilisation.
Un règlement qui se produit dans le cadre de la transaction.
Des changements de propriété qui ne rompent pas les exigences de conformité.
Si ce modèle fonctionne à grande échelle, la finance on-chain pourrait ressembler moins aux marchés traditionnels avec une nouvelle base de données—et davantage à un système financier repensé.
Selon vous, quel est l’obstacle le plus difficile pour la finance du monde réel qui passe sur la blockchain : l’identité, la confidentialité, le trading, le règlement, ou la gestion des actifs ?
$DUSK #dusk @Dusk
13
9
172
Partiellement vrai
Tout le monde parle de la scalabilité de la blockchain.
Presque personne ne parle du coût lié à la conservation de l’historique.
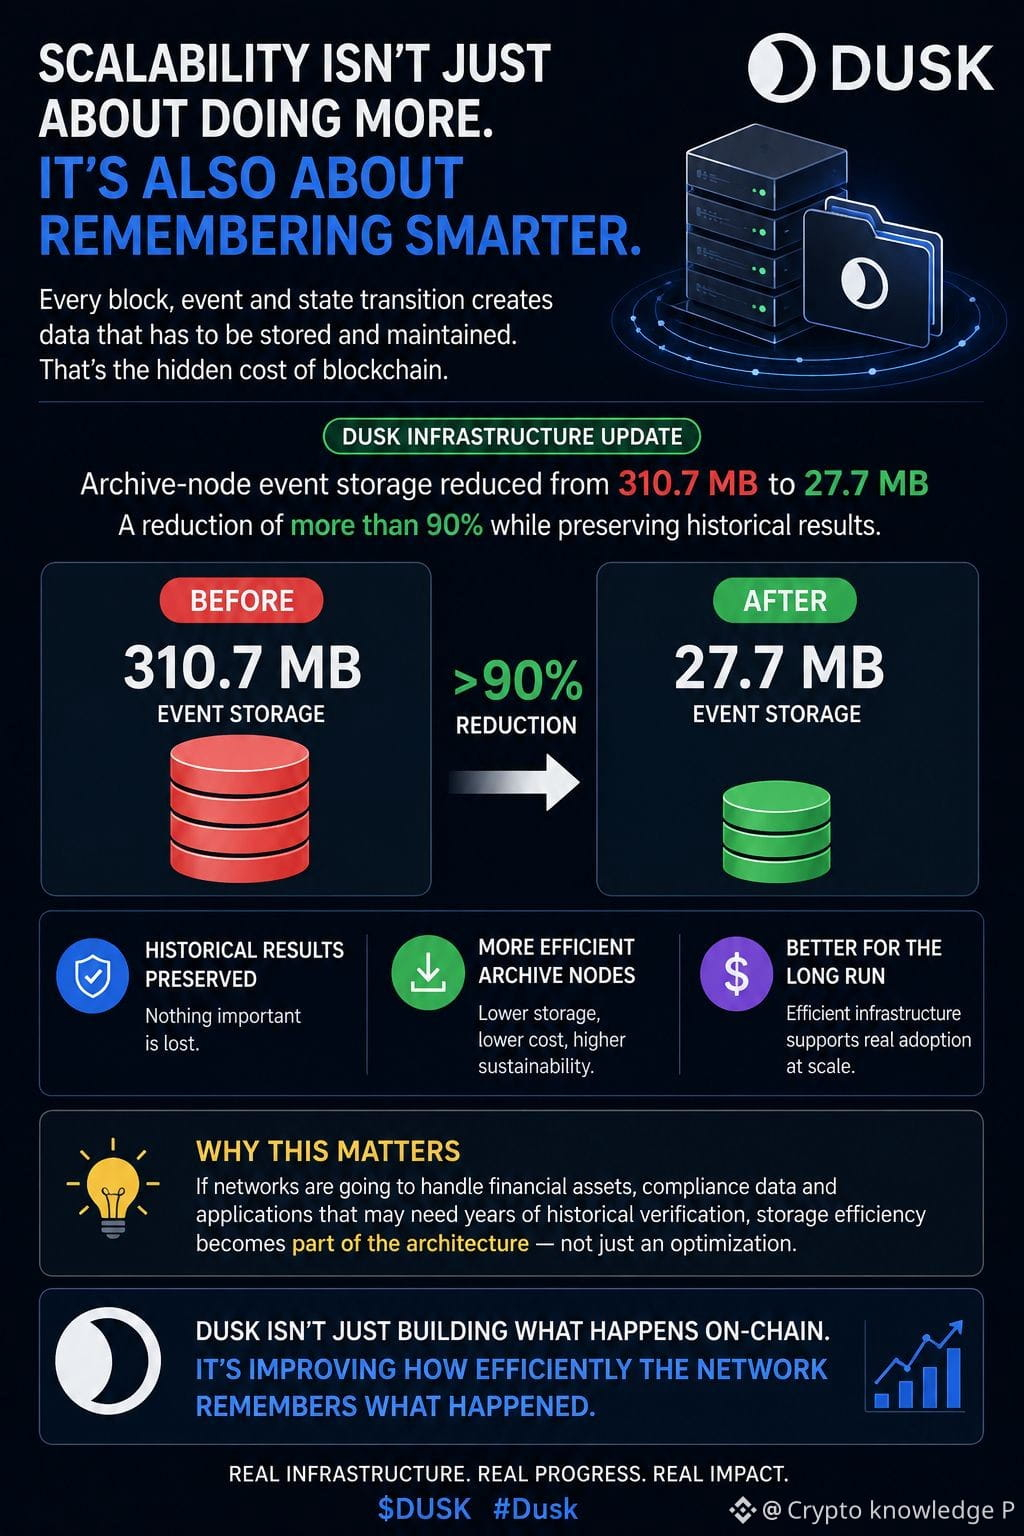
Un réseau peut traiter d’énormes quantités d’activités, mais chaque bloc, événement et transition d’état génère aussi des données historiques qui, à terme, doivent être stockées et maintenues.
C’est pourquoi j’ai trouvé la récente mise à jour d’infrastructure de Dusk plus intéressante que n’importe quel autre titre axé sur les TPS.
Dusk a réduit le stockage des événements des nœuds d’archive de 310,7 Mo à 27,7 Mo — une baisse de plus de 90 % — tout en préservant les résultats historiques.
La partie intéressante n’est pas seulement le nombre.
C’est ce que cela révèle sur l’infrastructure de la blockchain.
Si les réseaux doivent finalement prendre en charge des actifs financiers et des applications qui pourraient nécessiter des années de vérification historique, l’efficacité du stockage devient alors une composante même de l’architecture.
La scalabilité ne consiste pas uniquement à traiter davantage. Elle consiste aussi à transporter moins de données sans perdre l’historique qui rend le réseau vérifiable.
Ces améliorations ne créeront probablement pas les titres les plus retentissants.
Mais le travail d’infrastructure, bien que moins spectaculaire, est souvent ce qui rend possible une adoption à grande échelle.
Dusk ne travaille pas seulement sur ce qui se passe en chaîne.
L’entreprise améliore aussi l’efficacité avec laquelle le réseau peut se souvenir de ce qui s’est passé.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Tout le monde parle de la scalabilité de la blockchain.
Presque personne ne parle du coût lié à la conservation de l’historique.
Un réseau peut traiter d’énormes quantités d’activités, mais chaque bloc, événement et transition d’état génère aussi des données historiques qui, à terme, doivent être stockées et maintenues.
C’est pourquoi j’ai trouvé la récente mise à jour d’infrastructure de Dusk plus intéressante que n’importe quel autre titre axé sur les TPS.
Dusk a réduit le stockage des événements des nœuds d’archive de 310,7 Mo à 27,7 Mo — une baisse de plus de 90 % — tout en préservant les résultats historiques.
La partie intéressante n’est pas seulement le nombre.
C’est ce que cela révèle sur l’infrastructure de la blockchain.
Si les réseaux doivent finalement prendre en charge des actifs financiers et des applications qui pourraient nécessiter des années de vérification historique, l’efficacité du stockage devient alors une composante même de l’architecture.
La scalabilité ne consiste pas uniquement à traiter davantage. Elle consiste aussi à transporter moins de données sans perdre l’historique qui rend le réseau vérifiable.
Ces améliorations ne créeront probablement pas les titres les plus retentissants.
Mais le travail d’infrastructure, bien que moins spectaculaire, est souvent ce qui rend possible une adoption à grande échelle.
Dusk ne travaille pas seulement sur ce qui se passe en chaîne.
L’entreprise améliore aussi l’efficacité avec laquelle le réseau peut se souvenir de ce qui s’est passé.
@Dusk $DUSK #dusk
Presque personne ne parle du coût lié à la conservation de l’historique.
Un réseau peut traiter d’énormes quantités d’activités, mais chaque bloc, événement et transition d’état génère aussi des données historiques qui, à terme, doivent être stockées et maintenues.
C’est pourquoi j’ai trouvé la récente mise à jour d’infrastructure de Dusk plus intéressante que n’importe quel autre titre axé sur les TPS.
Dusk a réduit le stockage des événements des nœuds d’archive de 310,7 Mo à 27,7 Mo — une baisse de plus de 90 % — tout en préservant les résultats historiques.
La partie intéressante n’est pas seulement le nombre.
C’est ce que cela révèle sur l’infrastructure de la blockchain.
Si les réseaux doivent finalement prendre en charge des actifs financiers et des applications qui pourraient nécessiter des années de vérification historique, l’efficacité du stockage devient alors une composante même de l’architecture.
La scalabilité ne consiste pas uniquement à traiter davantage. Elle consiste aussi à transporter moins de données sans perdre l’historique qui rend le réseau vérifiable.
Ces améliorations ne créeront probablement pas les titres les plus retentissants.
Mais le travail d’infrastructure, bien que moins spectaculaire, est souvent ce qui rend possible une adoption à grande échelle.
Dusk ne travaille pas seulement sur ce qui se passe en chaîne.
L’entreprise améliore aussi l’efficacité avec laquelle le réseau peut se souvenir de ce qui s’est passé.
@Dusk $DUSK #dusk
9
6
114
Vérifié
Une mise à jour de One Dusk qui, je pense, mérite plus d’attention est le lancement du testnet DuskEVM.
À première vue, « un autre environnement EVM » ne semble pas particulièrement captivant. Mais l’architecture raconte une autre histoire.
DuskEVM apporte Solidity, Hardhat et les outils Ethereum standard à Dusk, tandis que l’exécution se règle via DuskDS. Cette séparation compte : les développeurs peuvent utiliser un environnement applicatif familier sans renoncer au règlement natif et à la couche de disponibilité des données de Dusk.
La partie la plus intéressante, c’est ce qui l’entoure.
Dusk construit aussi Dusk Trade comme une couche applicative pour des actifs financiers tokenisés, avec des flux autour de l’onboarding des investisseurs, l’association de portefeuille, les transferts contrôlés, la coordination des paiements et un règlement conforme.
Ainsi, le développement récent ne consiste pas seulement à ajouter de la compatibilité EVM.
On dirait plutôt que Dusk avance vers un stack complet où différents éléments gèrent différents problèmes :
→ DuskDS : consensus, règlement et disponibilité des données
→ DuskEVM : exécution EVM familière
→ DuskVM : exécution native en Rust/WASM avec accès direct aux capacités de confidentialité de Dusk
→ Dusk Trade : infrastructure au niveau application pour les marchés tokenisés
Et c’est là que la thèse RWA devient plus intéressante.
Tokeniser un actif est relativement facile à décrire. Construire l’infrastructure réelle pour l’émission, l’éligibilité, les transferts, la confidentialité, la divulgation et le règlement est le problème le plus difficile.
Avec DuskEVM désormais disponible pour les tests et Dusk Trade en cours de construction autour de flux de marché réels, la prochaine chose que je vais observer n’est pas une autre annonce.
Ce sont plutôt ce que les développeurs et les applications financières construisent réellement au-dessus de ce stack.
@Dusk_Foundation $DUSK #dusk
{spot}(DUSKUSDT)
Une mise à jour de One Dusk qui, je pense, mérite plus d’attention est le lancement du testnet DuskEVM.
À première vue, « un autre environnement EVM » ne semble pas particulièrement captivant. Mais l’architecture raconte une autre histoire.
DuskEVM apporte Solidity, Hardhat et les outils Ethereum standard à Dusk, tandis que l’exécution se règle via DuskDS. Cette séparation compte : les développeurs peuvent utiliser un environnement applicatif familier sans renoncer au règlement natif et à la couche de disponibilité des données de Dusk.
La partie la plus intéressante, c’est ce qui l’entoure.
Dusk construit aussi Dusk Trade comme une couche applicative pour des actifs financiers tokenisés, avec des flux autour de l’onboarding des investisseurs, l’association de portefeuille, les transferts contrôlés, la coordination des paiements et un règlement conforme.
Ainsi, le développement récent ne consiste pas seulement à ajouter de la compatibilité EVM.
On dirait plutôt que Dusk avance vers un stack complet où différents éléments gèrent différents problèmes :
→ DuskDS : consensus, règlement et disponibilité des données
→ DuskEVM : exécution EVM familière
→ DuskVM : exécution native en Rust/WASM avec accès direct aux capacités de confidentialité de Dusk
→ Dusk Trade : infrastructure au niveau application pour les marchés tokenisés
Et c’est là que la thèse RWA devient plus intéressante.
Tokeniser un actif est relativement facile à décrire. Construire l’infrastructure réelle pour l’émission, l’éligibilité, les transferts, la confidentialité, la divulgation et le règlement est le problème le plus difficile.
Avec DuskEVM désormais disponible pour les tests et Dusk Trade en cours de construction autour de flux de marché réels, la prochaine chose que je vais observer n’est pas une autre annonce.
Ce sont plutôt ce que les développeurs et les applications financières construisent réellement au-dessus de ce stack.
@Dusk $DUSK #dusk
À première vue, « un autre environnement EVM » ne semble pas particulièrement captivant. Mais l’architecture raconte une autre histoire.
DuskEVM apporte Solidity, Hardhat et les outils Ethereum standard à Dusk, tandis que l’exécution se règle via DuskDS. Cette séparation compte : les développeurs peuvent utiliser un environnement applicatif familier sans renoncer au règlement natif et à la couche de disponibilité des données de Dusk.
La partie la plus intéressante, c’est ce qui l’entoure.
Dusk construit aussi Dusk Trade comme une couche applicative pour des actifs financiers tokenisés, avec des flux autour de l’onboarding des investisseurs, l’association de portefeuille, les transferts contrôlés, la coordination des paiements et un règlement conforme.
Ainsi, le développement récent ne consiste pas seulement à ajouter de la compatibilité EVM.
On dirait plutôt que Dusk avance vers un stack complet où différents éléments gèrent différents problèmes :
→ DuskDS : consensus, règlement et disponibilité des données
→ DuskEVM : exécution EVM familière
→ DuskVM : exécution native en Rust/WASM avec accès direct aux capacités de confidentialité de Dusk
→ Dusk Trade : infrastructure au niveau application pour les marchés tokenisés
Et c’est là que la thèse RWA devient plus intéressante.
Tokeniser un actif est relativement facile à décrire. Construire l’infrastructure réelle pour l’émission, l’éligibilité, les transferts, la confidentialité, la divulgation et le règlement est le problème le plus difficile.
Avec DuskEVM désormais disponible pour les tests et Dusk Trade en cours de construction autour de flux de marché réels, la prochaine chose que je vais observer n’est pas une autre annonce.
Ce sont plutôt ce que les développeurs et les applications financières construisent réellement au-dessus de ce stack.
@Dusk $DUSK #dusk
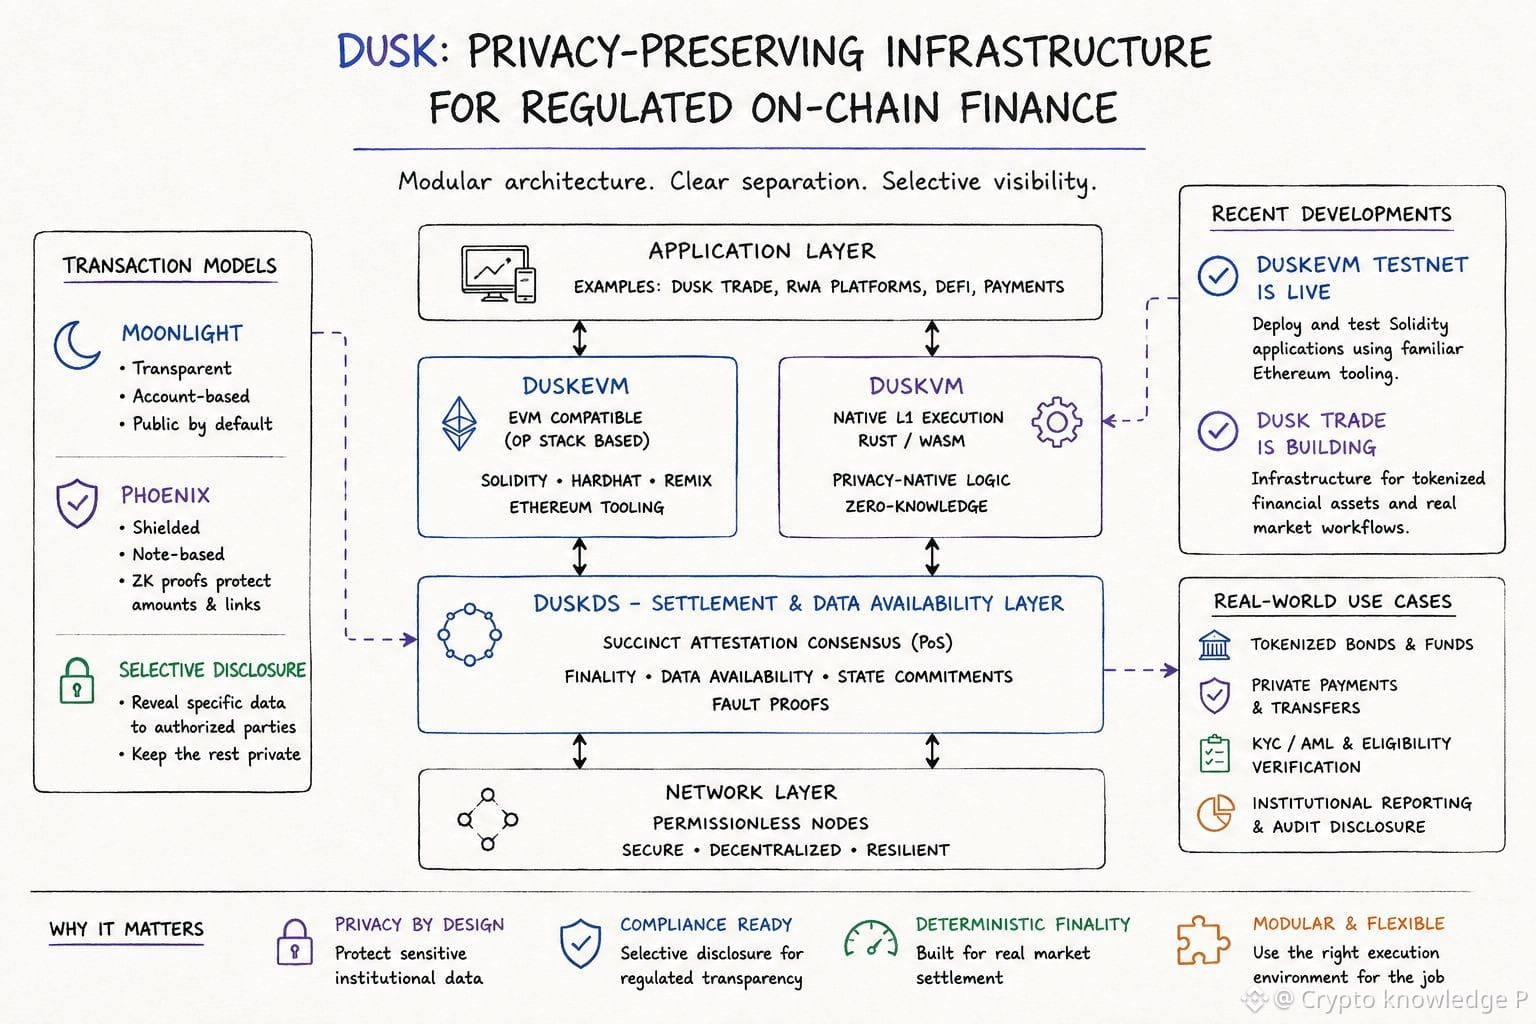
16
10
127
Plus j’examine la tokenisation, plus je pense qu’on pose la mauvaise question.
Tout le monde demande : « Cet actif peut-il être mis onchain ? »
Mais imaginez que l’actif soit déjà là.
Maintenant, un investisseur veut l’acheter. Un autre veut le vendre. L’émetteur doit faire en sorte de contrôler qui peut le détenir. Un régulateur pourrait avoir besoin de preuves plus tard. Et, quelque part entre les deux, des informations sensibles ne devraient toujours pas devenir des données publiques.
C’est la partie la plus intéressante de @Dusk_Foundation pour moi. Son infrastructure de marché est en train d’être conçue autour de l’ensemble du workflow — éligibilité, transferts contrôlés, confidentialité, divulgation et règlement — plutôt que de considérer qu’un token est le produit final.
Peut-être que la vraie avancée dans les RWA ne consistera pas à créer davantage de tokens.
Peut-être qu’elle consistera à faire en sorte que ces tokens se comportent réellement comme des actifs financiers.
Quelle partie de ce workflow vous semble la plus difficile à résoudre ?
$DUSK #dusk @Dusk_Foundation
{future}(DUSKUSDT)
Plus j’examine la tokenisation, plus je pense qu’on pose la mauvaise question.
Tout le monde demande : « Cet actif peut-il être mis onchain ? »
Mais imaginez que l’actif soit déjà là.
Maintenant, un investisseur veut l’acheter. Un autre veut le vendre. L’émetteur doit faire en sorte de contrôler qui peut le détenir. Un régulateur pourrait avoir besoin de preuves plus tard. Et, quelque part entre les deux, des informations sensibles ne devraient toujours pas devenir des données publiques.
C’est la partie la plus intéressante de @Dusk pour moi. Son infrastructure de marché est en train d’être conçue autour de l’ensemble du workflow — éligibilité, transferts contrôlés, confidentialité, divulgation et règlement — plutôt que de considérer qu’un token est le produit final.
Peut-être que la vraie avancée dans les RWA ne consistera pas à créer davantage de tokens.
Peut-être qu’elle consistera à faire en sorte que ces tokens se comportent réellement comme des actifs financiers.
Quelle partie de ce workflow vous semble la plus difficile à résoudre ?
$DUSK #dusk @Dusk
Tout le monde demande : « Cet actif peut-il être mis onchain ? »
Mais imaginez que l’actif soit déjà là.
Maintenant, un investisseur veut l’acheter. Un autre veut le vendre. L’émetteur doit faire en sorte de contrôler qui peut le détenir. Un régulateur pourrait avoir besoin de preuves plus tard. Et, quelque part entre les deux, des informations sensibles ne devraient toujours pas devenir des données publiques.
C’est la partie la plus intéressante de @Dusk pour moi. Son infrastructure de marché est en train d’être conçue autour de l’ensemble du workflow — éligibilité, transferts contrôlés, confidentialité, divulgation et règlement — plutôt que de considérer qu’un token est le produit final.
Peut-être que la vraie avancée dans les RWA ne consistera pas à créer davantage de tokens.
Peut-être qu’elle consistera à faire en sorte que ces tokens se comportent réellement comme des actifs financiers.
Quelle partie de ce workflow vous semble la plus difficile à résoudre ?
$DUSK #dusk @Dusk
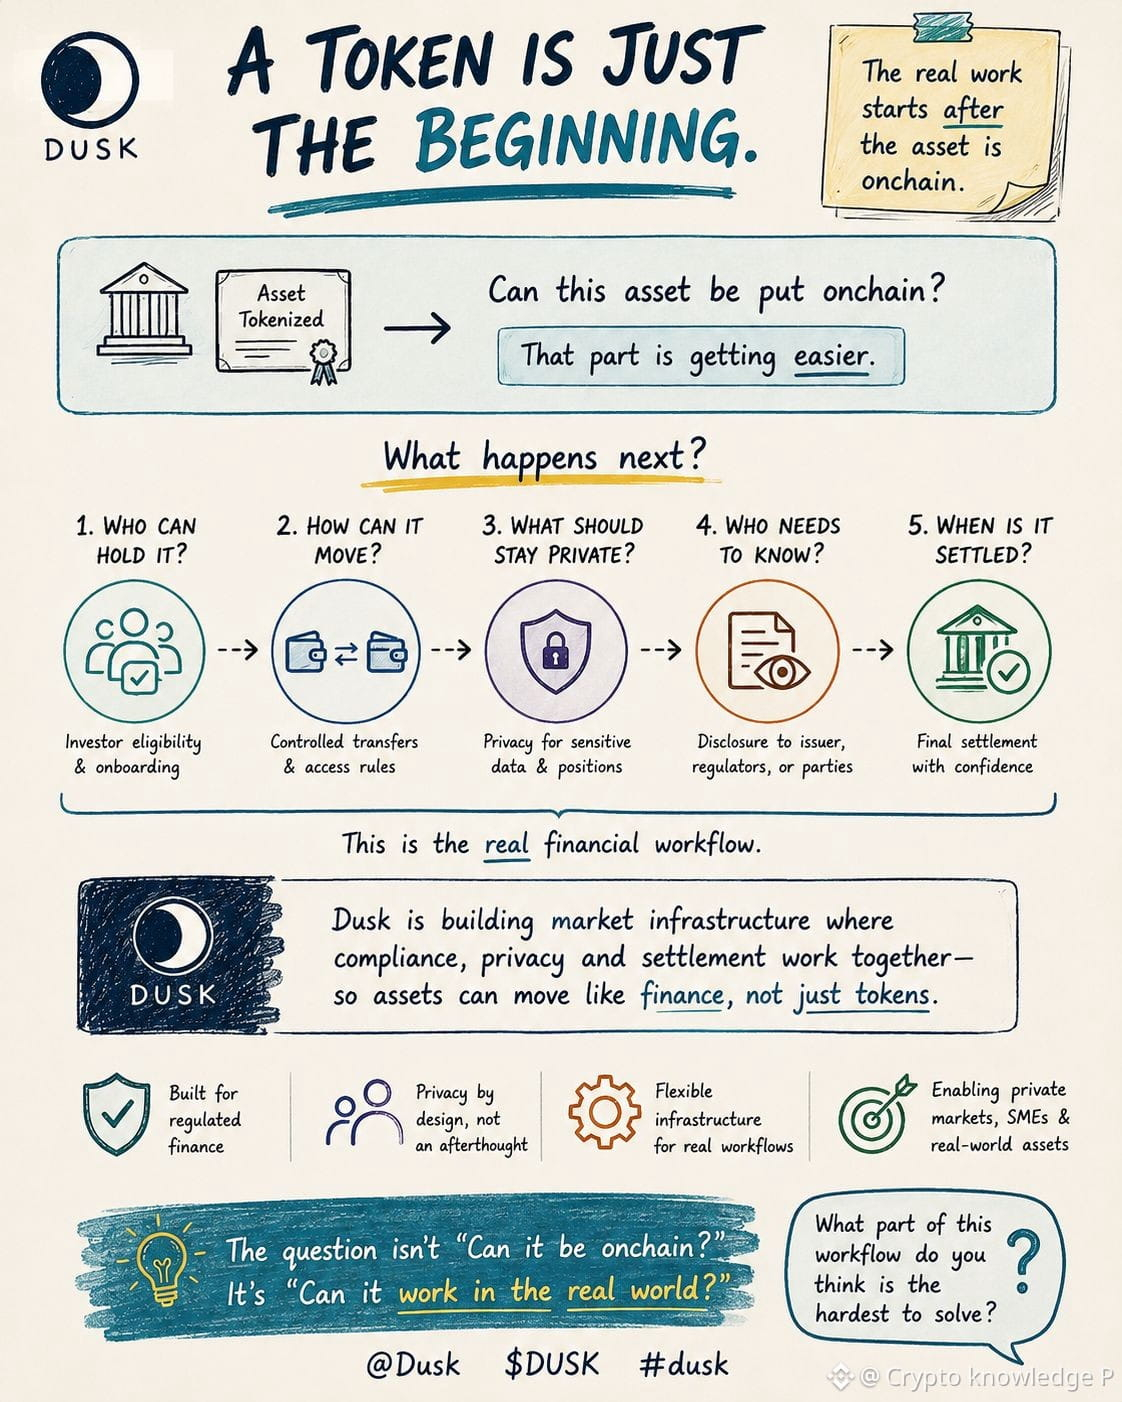
22
11
152
Il y a quelques jours, je réfléchissais à ce que signifie vraiment « tokeniser un actif ». Au début, ça semble simple : prendre une action, une obligation ou un autre actif financier et le mettre sur la blockchain. Mais créer le token, c’est probablement la partie la plus facile.
Les questions difficiles commencent ensuite. Qui peut réellement le détenir ? Que se passe-t-il quand quelqu’un essaie de le transférer vers le mauvais portefeuille ? Quelles informations doivent être visibles pour la conformité, et qu’est-ce qui doit rester privé ?
C’est là que $DUSK devient particulièrement intéressant pour moi. Les actifs financiers réels ont besoin de plus que de simples transferts rapides : ils nécessitent des règles, de la confidentialité, de la vérification et un règlement qui fonctionnent ensemble, sans transformer tout en feuille de calcul publique.
Peut-être que le véritable défi des RWA n’est pas de mettre des actifs onchain. Peut-être que c’est de construire un système permettant aux marchés financiers d’y fonctionner réellement, sans renoncer à la confidentialité et aux contrôles dont ils dépendent déjà. À ton avis, quelle est la pièce manquante la plus importante ? 👀
@Dusk_Foundation $DUSK #Dusk
{future}(DUSKUSDT)
Il y a quelques jours, je réfléchissais à ce que signifie vraiment « tokeniser un actif ». Au début, ça semble simple : prendre une action, une obligation ou un autre actif financier et le mettre sur la blockchain. Mais créer le token, c’est probablement la partie la plus facile.
Les questions difficiles commencent ensuite. Qui peut réellement le détenir ? Que se passe-t-il quand quelqu’un essaie de le transférer vers le mauvais portefeuille ? Quelles informations doivent être visibles pour la conformité, et qu’est-ce qui doit rester privé ?
C’est là que $DUSK devient particulièrement intéressant pour moi. Les actifs financiers réels ont besoin de plus que de simples transferts rapides : ils nécessitent des règles, de la confidentialité, de la vérification et un règlement qui fonctionnent ensemble, sans transformer tout en feuille de calcul publique.
Peut-être que le véritable défi des RWA n’est pas de mettre des actifs onchain. Peut-être que c’est de construire un système permettant aux marchés financiers d’y fonctionner réellement, sans renoncer à la confidentialité et aux contrôles dont ils dépendent déjà. À ton avis, quelle est la pièce manquante la plus importante ? 👀
@Dusk $DUSK #Dusk
Les questions difficiles commencent ensuite. Qui peut réellement le détenir ? Que se passe-t-il quand quelqu’un essaie de le transférer vers le mauvais portefeuille ? Quelles informations doivent être visibles pour la conformité, et qu’est-ce qui doit rester privé ?
C’est là que $DUSK devient particulièrement intéressant pour moi. Les actifs financiers réels ont besoin de plus que de simples transferts rapides : ils nécessitent des règles, de la confidentialité, de la vérification et un règlement qui fonctionnent ensemble, sans transformer tout en feuille de calcul publique.
Peut-être que le véritable défi des RWA n’est pas de mettre des actifs onchain. Peut-être que c’est de construire un système permettant aux marchés financiers d’y fonctionner réellement, sans renoncer à la confidentialité et aux contrôles dont ils dépendent déjà. À ton avis, quelle est la pièce manquante la plus importante ? 👀
@Dusk $DUSK #Dusk
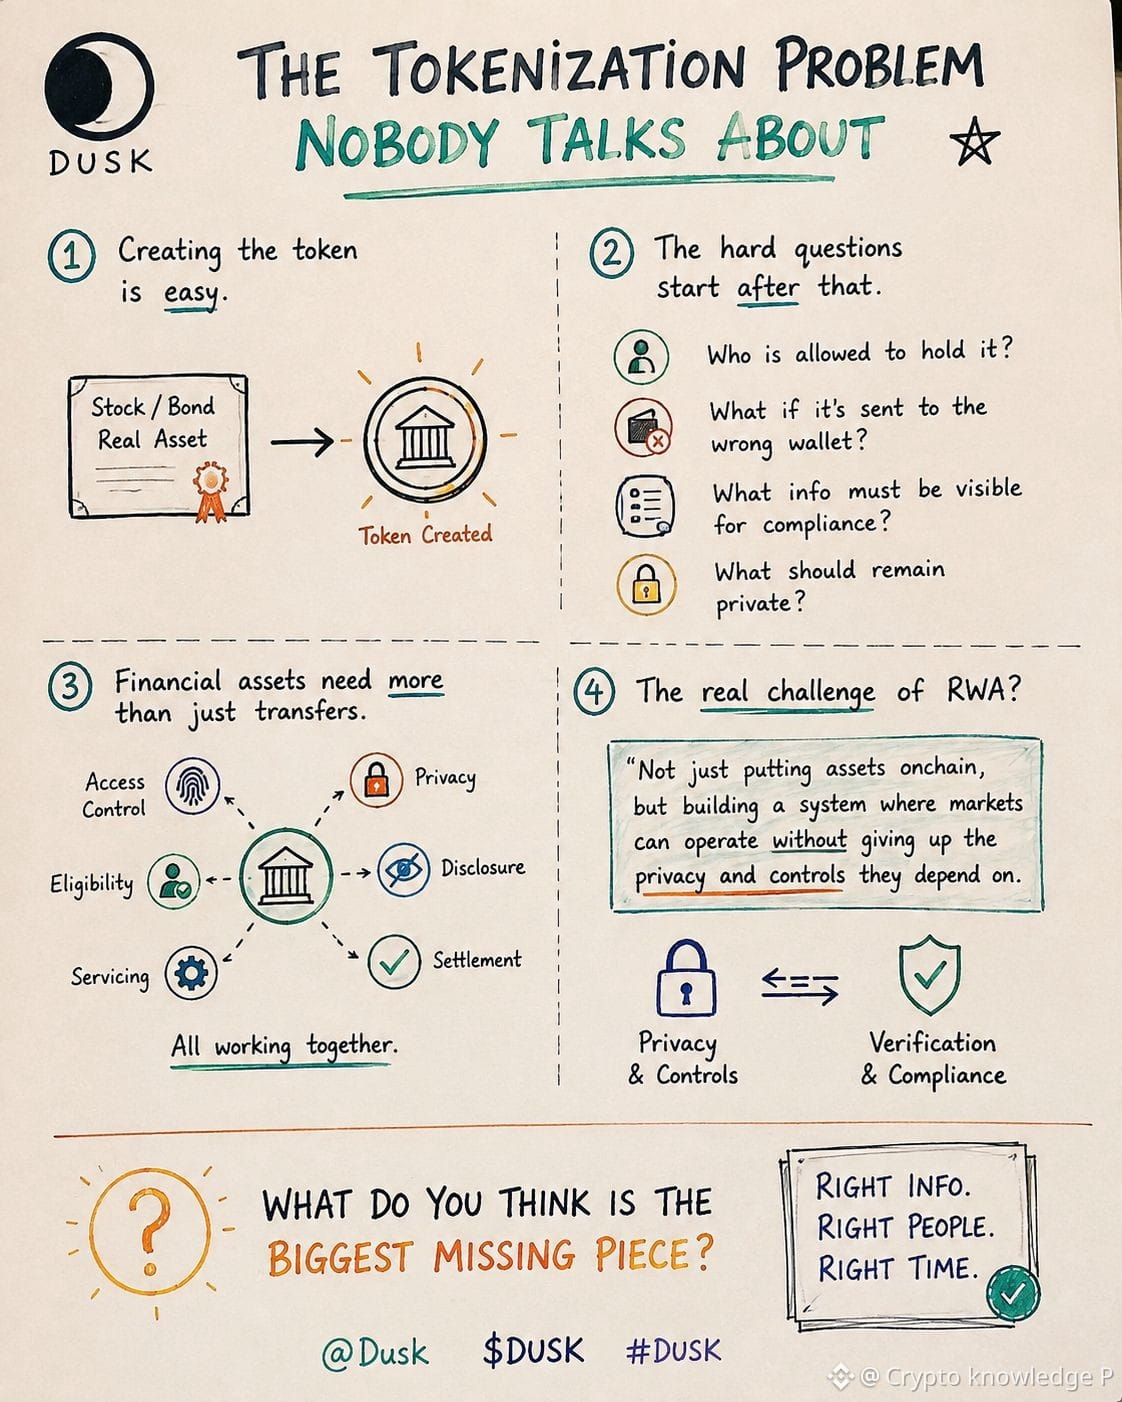
8
8
172
#dusk $DUSK
L’histoire de la sécurité d’une blockchain n’est pas « on n’a jamais trouvé de bug ».
C’est ce qui se passe après qu’un audit sérieux en a trouvé un.
C’est pourquoi je me suis enfoncé dans le terrier AEGIS avec @Dusk_Foundation .
La remédiation AEGIS de Dusk en 2026 a livré 39 correctifs de sécurité, dont 7 conclusions critiques.
Le point intéressant ? Ce n’étaient pas seulement des problèmes superficiels.
L’audit a plongé au cœur de la pile :
→ Exécution en bac à sable de la VM
→ Désérialisation côté hôte
→ Logique des frais Phoenix & du remboursement
→ Sécurité des signatures BLS
→ Composants de consensus, réseau et cryptographiques
Un problème de frais Phoenix pourrait affecter l’intégrité de l’offre, la disponibilité de la chaîne et la sécurité des remboursements. Le problème BLS concernait la construction cryptographique utilisée pour la vérification des signatures.
AEGIS n’a pas fait qu’une rustine sur une ligne et passer à autre chose. Dusk indique qu’ils ont retravaillé le modèle de propriété concerné, renforcé les limites de confiance, ajouté des contrôles de cohérence des frais à plusieurs niveaux, renforcé la voie BLS et ajouté des tests de non-régression orientés vers des exploits.
Et selon Dusk, aucune preuve n’indique que les conclusions critiques avaient déjà été exploitées avant AEGIS.
Pour moi, c’est le vrai enseignement.
Dans la finance réglementée, la confidentialité est importante.
Mais la confidentialité sans sécurité ne sert à rien.
L’infrastructure doit résister à une réflexion adversariale avant que les institutions puissent lui faire confiance.
C’est le versant de @Dusk_Foundation que je trouve utile de surveiller :
pas seulement ce que le protocole promet,
mais à quel point il réagit sérieusement quand quelqu’un essaie de le faire tomber.
$DUSK #dusk @Dusk_Foundation
{spot}(DUSKUSDT)
#dusk $DUSK
L’histoire de la sécurité d’une blockchain n’est pas « on n’a jamais trouvé de bug ».
C’est ce qui se passe après qu’un audit sérieux en a trouvé un.
C’est pourquoi je me suis enfoncé dans le terrier AEGIS avec @Dusk .
La remédiation AEGIS de Dusk en 2026 a livré 39 correctifs de sécurité, dont 7 conclusions critiques.
Le point intéressant ? Ce n’étaient pas seulement des problèmes superficiels.
L’audit a plongé au cœur de la pile :
→ Exécution en bac à sable de la VM
→ Désérialisation côté hôte
→ Logique des frais Phoenix & du remboursement
→ Sécurité des signatures BLS
→ Composants de consensus, réseau et cryptographiques
Un problème de frais Phoenix pourrait affecter l’intégrité de l’offre, la disponibilité de la chaîne et la sécurité des remboursements. Le problème BLS concernait la construction cryptographique utilisée pour la vérification des signatures.
AEGIS n’a pas fait qu’une rustine sur une ligne et passer à autre chose. Dusk indique qu’ils ont retravaillé le modèle de propriété concerné, renforcé les limites de confiance, ajouté des contrôles de cohérence des frais à plusieurs niveaux, renforcé la voie BLS et ajouté des tests de non-régression orientés vers des exploits.
Et selon Dusk, aucune preuve n’indique que les conclusions critiques avaient déjà été exploitées avant AEGIS.
Pour moi, c’est le vrai enseignement.
Dans la finance réglementée, la confidentialité est importante.
Mais la confidentialité sans sécurité ne sert à rien.
L’infrastructure doit résister à une réflexion adversariale avant que les institutions puissent lui faire confiance.
C’est le versant de @Dusk que je trouve utile de surveiller :
pas seulement ce que le protocole promet,
mais à quel point il réagit sérieusement quand quelqu’un essaie de le faire tomber.
$DUSK #dusk @Dusk
L’histoire de la sécurité d’une blockchain n’est pas « on n’a jamais trouvé de bug ».
C’est ce qui se passe après qu’un audit sérieux en a trouvé un.
C’est pourquoi je me suis enfoncé dans le terrier AEGIS avec @Dusk .
La remédiation AEGIS de Dusk en 2026 a livré 39 correctifs de sécurité, dont 7 conclusions critiques.
Le point intéressant ? Ce n’étaient pas seulement des problèmes superficiels.
L’audit a plongé au cœur de la pile :
→ Exécution en bac à sable de la VM
→ Désérialisation côté hôte
→ Logique des frais Phoenix & du remboursement
→ Sécurité des signatures BLS
→ Composants de consensus, réseau et cryptographiques
Un problème de frais Phoenix pourrait affecter l’intégrité de l’offre, la disponibilité de la chaîne et la sécurité des remboursements. Le problème BLS concernait la construction cryptographique utilisée pour la vérification des signatures.
AEGIS n’a pas fait qu’une rustine sur une ligne et passer à autre chose. Dusk indique qu’ils ont retravaillé le modèle de propriété concerné, renforcé les limites de confiance, ajouté des contrôles de cohérence des frais à plusieurs niveaux, renforcé la voie BLS et ajouté des tests de non-régression orientés vers des exploits.
Et selon Dusk, aucune preuve n’indique que les conclusions critiques avaient déjà été exploitées avant AEGIS.
Pour moi, c’est le vrai enseignement.
Dans la finance réglementée, la confidentialité est importante.
Mais la confidentialité sans sécurité ne sert à rien.
L’infrastructure doit résister à une réflexion adversariale avant que les institutions puissent lui faire confiance.
C’est le versant de @Dusk que je trouve utile de surveiller :
pas seulement ce que le protocole promet,
mais à quel point il réagit sérieusement quand quelqu’un essaie de le faire tomber.
$DUSK #dusk @Dusk
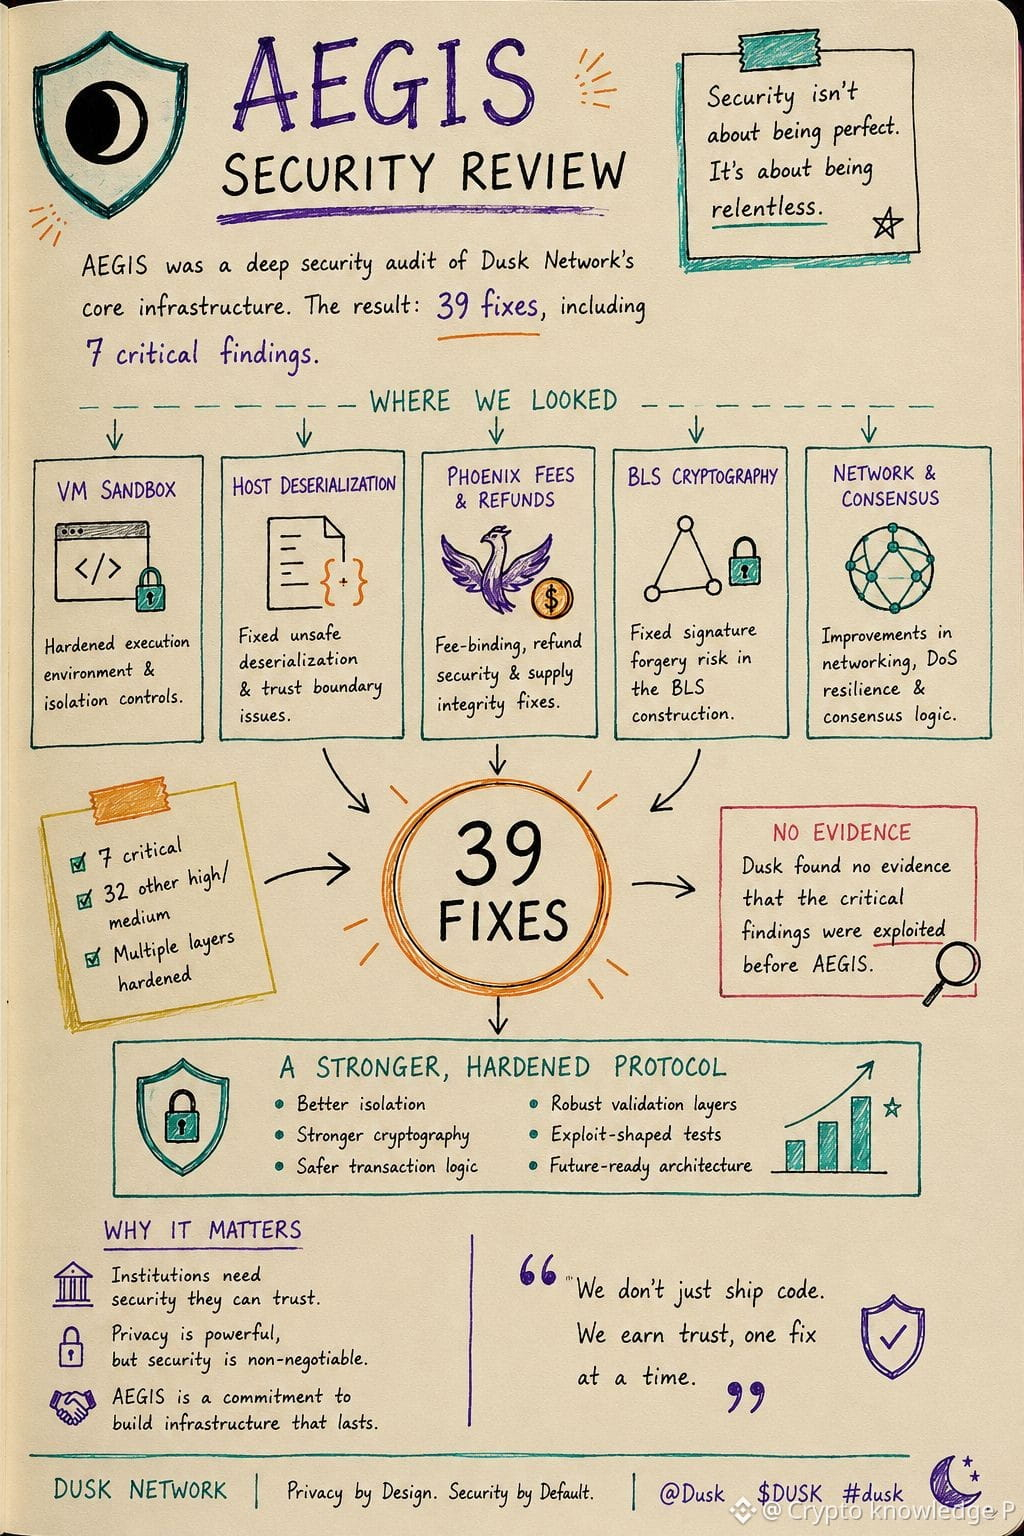
6
9
240
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
NvidiaInvestigatesAfterHuang’sAffairApology
206,693 vues
1,689 mentions
Le conseil d’administration de Nvidia ouvre une enquête pour déterminer si Huang a été la cible d’une opération de renseignement étrangère
Binance News
·21 mentions J’aime
·55k vues
CPITestsDecemberRateOutlook
656,388 vues
2,787 mentions
AnthropicRejectsIPODelayValuationinQuestion
38,017 vues
399 mentions