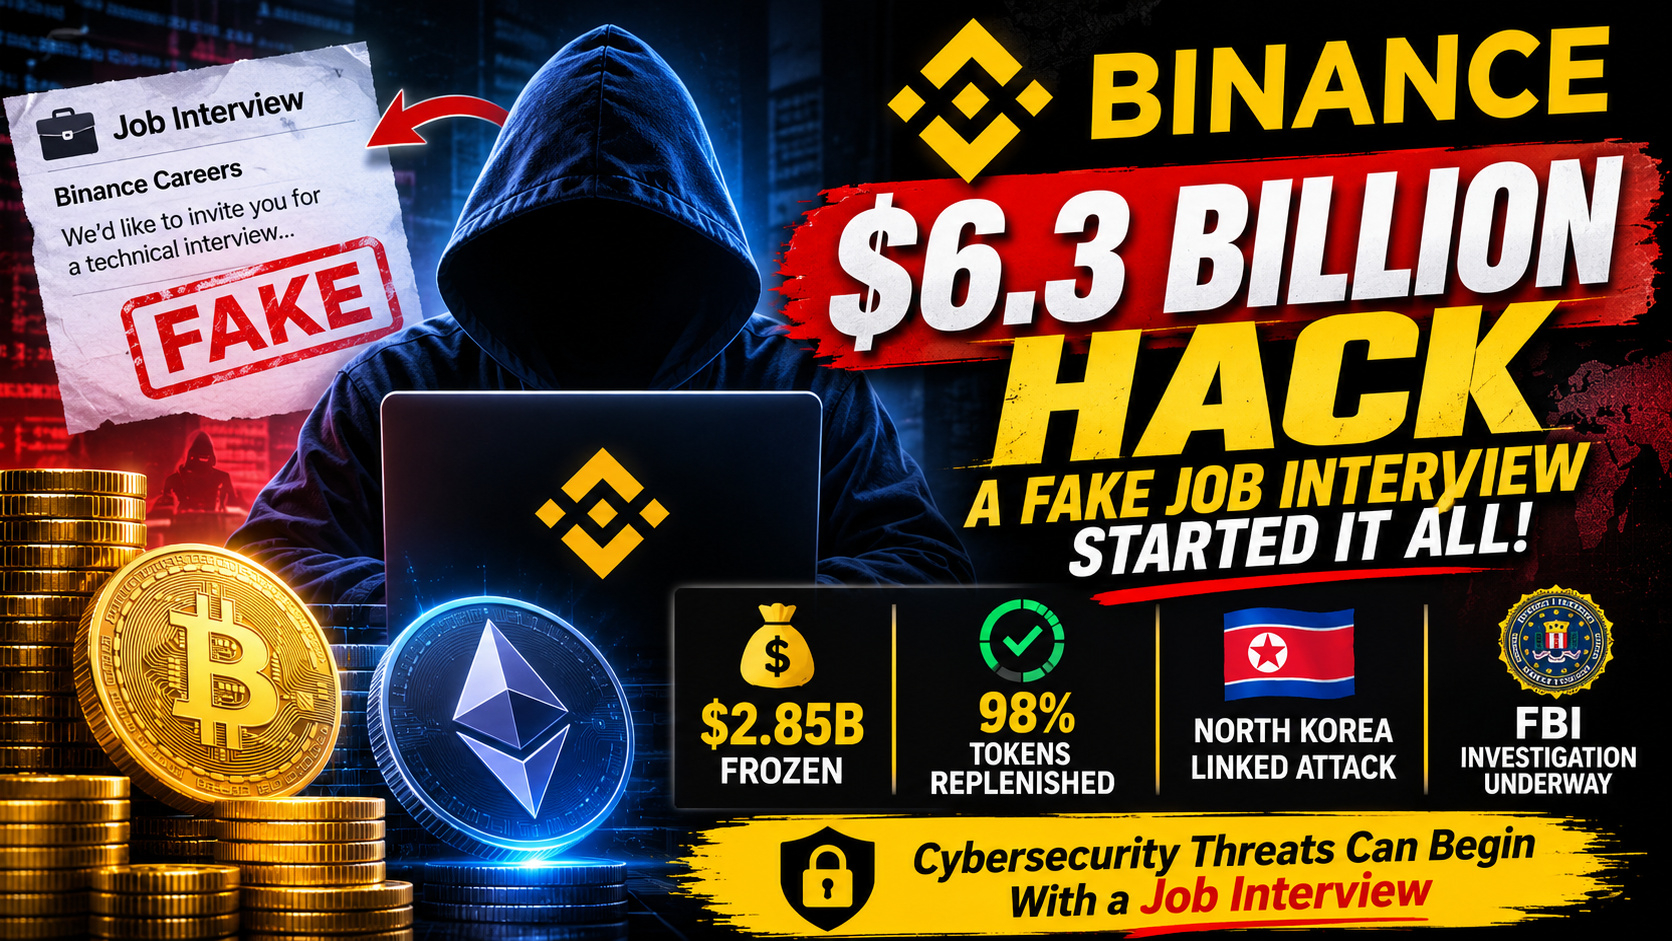
Selon CoinDesk, les attaquants auraient utilisé un faux processus de recrutement pour diffuser un logiciel malveillant par le biais d’un exercice de programmation. L’attaque a ensuite compromis les systèmes internes et les ordinateurs des ingénieurs chargés des portefeuilles, entraînant une faille de sécurité majeure impliquant un portefeuille Ethereum connecté à Internet.
Incident de sécurité signalé de 6,3 milliards de dollars.
Les attaquants auraient exploité la fonctionnalité EIP-7702 d’Ethereum.
2,85 milliards de dollars auraient été gelés.
98 % des jetons concernés ont été remboursés à l’aide des fonds de l’entreprise.
Le FBI a attribué l’attaque à la Corée du Nord.
La leçon la plus importante : les menaces de cybersécurité peuvent commencer par quelque chose d’aussi banal qu’un entretien d’embauche.
La sécurité des cryptomonnaies exige une vigilance constante, même au sein des grandes plateformes d’échange.