

Un incident de sécurité choquant chez Binance soulève de sérieuses questions sur la sécurité des portefeuilles chauds.
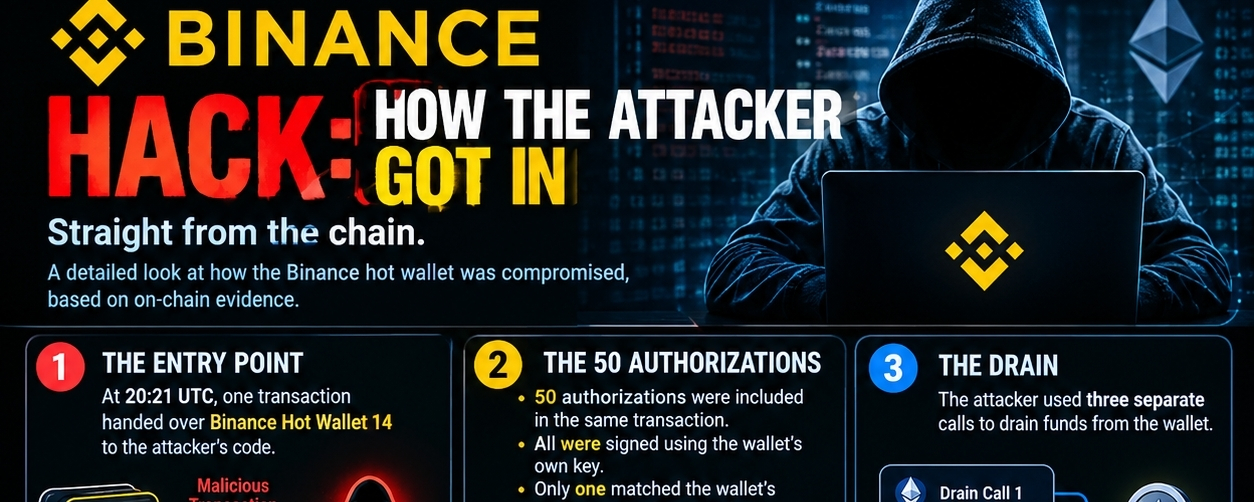
À 20 h 21 UTC, une transaction a permis à un attaquant d’accéder au portefeuille chaud 14 de Binance au moyen d’un code malveillant.
🔍 Que s’est-il passé ?
- 50 autorisations ont été incluses dans une seule transaction.
- Toutes ont été signées à l’aide de la propre clé du portefeuille.
- Une seule autorisation correspondait au prochain nonce du portefeuille et a été exécutée.
- L’attaquant a utilisé trois appels distincts pour vider les fonds.
- Le portefeuille de l’attaquant a été alimenté en gas en partie grâce à des retraits de Tornado Cash.
- Le premier retrait signalé a eu lieu le 28 octobre, environ 37 heures avant l’attaque.
⚠️ La principale inquiétude : l’attaquant semblait avoir la capacité de faire autoriser des transactions par la clé du portefeuille de Binance.
💰 Selon les détails fournis sur l’incident, environ 94 % des fonds libellés en Ethereum seraient toujours gelés.
Cet incident montre à quel point des autorisations de signature compromises peuvent être dangereuses, même lorsque les transactions sur la blockchain restent entièrement transparentes.
Je suivrai de près l’enquête sur la blockchain. De nouvelles informations pourraient révéler comment l’attaquant a obtenu l’accès.
Restez vigilants. Protégez vos actifs. Faites vos propres recherches !
#Binance #CryptoSecurity #CRYPTOHYPER5 #Ethereum #blockchain $BTC
