

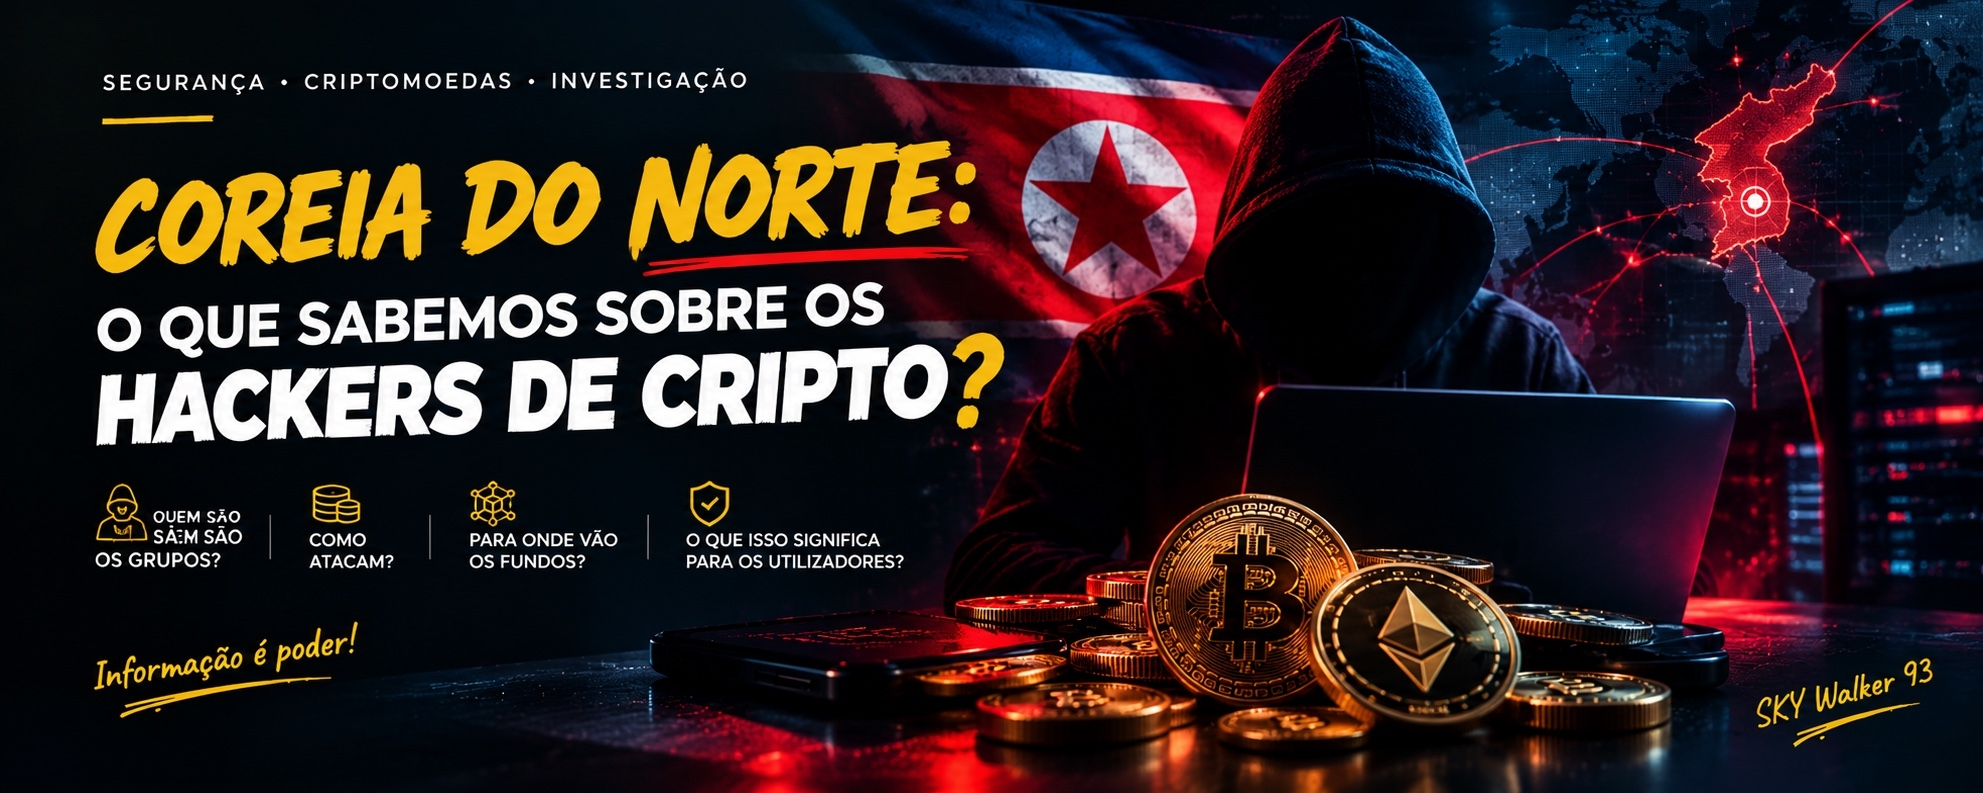
La récente attaque contre Binance a remis les hackers nord-coréens au centre de l’attention. Mais les cryptomonnaies volées financent-elles réellement le pays ?
Ces dernières années, le marché des cryptomonnaies est devenu une cible de plus en plus attrayante pour les groupes spécialisés dans les cyberattaques. La Corée du Nord figure parmi les acteurs fréquemment associés à ces opérations.
Le sujet a de nouveau fait la une après l’attaque du 29 octobre 2026 contre Binance, qui aurait entraîné le transfert non autorisé d’environ 6,36 milliards de dollars en cryptoactifs, selon la société d’analyse de la blockchain TRM Labs.
Mais une question importante se pose : certains indices suggèrent l’implication de pirates informatiques liés à la Corée du Nord. Cela ne signifie toutefois pas que les fonds aient été envoyés dans le pays.
Voyons ce que l’on sait.
1. Qui sont les pirates informatiques associés à la Corée du Nord ?
TraderTraitor est l’un des groupes souvent mentionnés dans ce contexte. Des chercheurs en sécurité l’associent à la Corée du Nord.
Ce groupe est connu pour cibler des entreprises et des plateformes liées aux cryptomonnaies. Il recourt à des techniques d’ingénierie sociale, à la compromission de systèmes et à des opérations complexes pour accéder à des fonds numériques.
Ses activités ont également été associées à l’attaque contre la plateforme d’échange Bybit, en février 2025, au cours de laquelle environ 1,5 milliard de dollars d’actifs numériques ont été volés.
Le FBI a attribué cette attaque à des acteurs nord-coréens. Plus récemment, TRM Labs a relevé des similitudes et des éléments issus de son enquête qui l’ont conduite à attribuer l’attaque contre Binance au groupe TraderTraitor avec un degré élevé de confiance.
Il est important de préciser que cette attribution repose sur l’analyse d’entreprises spécialisées dans le renseignement sur la blockchain. À elle seule, elle ne constitue pas une confirmation publique des autorités selon laquelle le gouvernement nord-coréen aurait ordonné l’attaque contre Binance.
2. Que s’est-il passé lors de l’attaque contre Binance ?
Le 29 octobre 2026, des transferts non autorisés de fonds provenant de portefeuilles Binance ont été détectés sur plusieurs réseaux blockchain.
Selon l’analyse de TRM Labs, environ 6,36 milliards de dollars ont été transférés vers des adresses contrôlées par l’attaquant, principalement sur une période d’environ 20 minutes.
L’enquête a identifié des transferts sur dix réseaux blockchain, dont #Ethereum #bitcoin #Tron #solana et XRP Ledger.
Binance a indiqué que son enquête préliminaire pointait vers une possible compromission de l’ordinateur portable d’un ingénieur DevOps, qui aurait permis à l’attaquant d’accéder à un conteneur de service et de soumettre des transactions de retrait non autorisées.
L’entreprise a également déclaré n’avoir trouvé, jusqu’à ce moment-là, aucun signe de compromission des clés privées des portefeuilles.
De son côté, TRM Labs a présenté une analyse technique qui suggère une possible compromission de l’infrastructure de signature des transactions de la plateforme d’échange.
L’enquête se poursuit, et l’explication technique définitive dépend encore de la collecte d’informations supplémentaires.
3. Les cryptomonnaies ont-elles été envoyées en Corée du Nord ?
C’est probablement la question la plus importante, et aussi celle qui exige le plus de prudence.
À ce jour, aucune confirmation publique n’indique que les fonds volés lors de l’incident de Binance ont été transférés en Corée du Nord ou sur des comptes directement contrôlés par l’État nord-coréen.
Les entreprises d’analyse de la blockchain ont pu identifier le transfert d’actifs vers des portefeuilles contrôlés par les attaquants.
TRM Labs a également identifié des liens entre des adresses associées à l’attaque et des schémas de transfert déjà observés lors d’opérations attribuées à des groupes nord-coréens.
Elliptic, une autre entreprise spécialisée dans l’analyse de la blockchain, a déclaré avoir identifié des fonds issus de l’attaque de Binance arrivant à la même adresse que celle utilisée pour recevoir les recettes d’une attaque précédente contre la plateforme d’échange Bitget, également soupçonnée d’avoir impliqué des acteurs liés à la Corée du Nord.
Mais attention : un lien entre des adresses numériques peut aider à établir des relations entre différentes opérations. Cela ne prouve pas que l’argent soit arrivé sur le territoire nord-coréen, qu’il ait été reçu par le gouvernement ou qu’il ait directement financé une activité de l’État.
Identifier qui pourrait être à l’origine d’une attaque n’est pas la même chose que connaître la destination finale des fonds.
4. Pourquoi les groupes nord-coréens sont-ils associés aux vols de cryptomonnaies ?
La Corée du Nord est souvent mentionnée dans des rapports internationaux sur la cybercriminalité liée aux actifs numériques.
Les autorités américaines et les chercheurs en sécurité ont associé des opérations de groupes nord-coréens à des vols de cryptomonnaies et à des tentatives de générer des revenus grâce à des activités numériques illicites.
L’une des préoccupations exprimées par ces autorités est la possibilité que les fonds obtenus grâce à ces opérations contribuent au financement d’activités de l’État, notamment de programmes militaires.
Les cryptomonnaies peuvent être attrayantes pour ce type d’opérations, car elles permettent de transférer des actifs par l’intermédiaire de réseaux internationaux sans dépendre directement des systèmes bancaires traditionnels.
Cela ne signifie toutefois pas que toutes les transactions soient anonymes ou impossibles à retracer.
En réalité, les transferts enregistrés sur de nombreuses blockchains publiques peuvent être analysés par des chercheurs, des entreprises de sécurité et des autorités.
5. Est-il possible de suivre et de geler des cryptomonnaies volées ?
Oui. L’incident de Binance lui-même le montre.
Selon TRM Labs, environ 2,7 milliards de dollars d’actifs liés à l’attaque avaient été gelés par différentes entités au moment de son analyse.
Tether, Circle et Ripple figuraient parmi les entreprises ayant participé au gel des fonds.
Cela s’explique par le fait que certains actifs numériques, en particulier certaines stablecoins, disposent de mécanismes permettant à leurs émetteurs de bloquer des adresses spécifiques.
Mais il existe une différence importante entre suivre, geler et récupérer des fonds.
Suivre : identifier les mouvements des actifs sur la blockchain.
Geler : empêcher le transfert de certains actifs, lorsqu’il existe une capacité technique pour le faire.
Récupérer : restituer les fonds à l’entité ou à leurs propriétaires légitimes, ce qui peut nécessiter des démarches supplémentaires.
Toutes les cryptomonnaies ne disposent pas de mécanismes de gel. La récupération de fonds volés peut donc s’avérer particulièrement complexe.
6. Que nous apprend cette affaire sur la sécurité dans le monde des cryptomonnaies ?
L’incident de Binance nous livre plusieurs enseignements importants, tant pour les investisseurs que pour les utilisateurs et les entreprises du secteur.
Premièrement : aucune plateforme n’est totalement à l’abri des risques.
Même les plus grandes plateformes d’échange peuvent être confrontées à des vulnérabilités techniques et à des attaques sophistiquées.
Deuxièmement : la sécurité ne dépend pas uniquement des mots de passe.
La protection des appareils, les systèmes internes, les autorisations d’accès et les procédures d’approbation des transactions sont également essentiels.
Troisièmement : une blockchain publique ne signifie pas que l’identité est publique.
Il est possible de suivre un portefeuille et ses transactions sans savoir immédiatement qui se trouve derrière.
Quatrièmement : l’information et la prudence restent essentielles.
Éviter les liens suspects, activer l’authentification à deux facteurs, protéger les phrases de récupération et se méfier des messages qui promettent de récupérer des fonds volés sont autant de précautions importantes.
Conclusion : de forts soupçons ne constituent pas des preuves définitives
L’attaque contre Binance a remis au cœur du débat le rôle des groupes de pirates informatiques associés à la Corée du Nord dans l’univers des cryptomonnaies.
Les analyses de TRM Labs et d’Elliptic suggèrent des liens possibles entre l’attaque et des acteurs nord-coréens. Elles ne permettent toutefois pas d’affirmer que les fonds volés ont été envoyés dans le pays.
Pour l’instant, nous pouvons suivre les enquêtes, les transferts enregistrés sur la blockchain et les efforts visant à geler et à récupérer les actifs.
Dans le monde des cryptomonnaies, un portefeuille peut révéler beaucoup de choses sur le parcours d’une transaction. Mais découvrir qui contrôle ce portefeuille et qui finit par profiter des fonds, c’est une autre histoire.
Et toi, penses-tu que les grandes attaques contre les plateformes de cryptomonnaies représentent aujourd’hui l’un des principaux défis pour la sécurité du marché numérique ?
Donne ton avis dans les commentaires. Continuons à nous informer et à suivre les faits, sans confondre soupçons et certitudes.
Sources à consulter :
TRM Labs — Analyse de l’attaque contre Binance et attribution au groupe TraderTraitor
Reuters — Une entreprise d’analyse de la blockchain associe l’attaque contre Binance à la Corée du Nord
Elliptic — Analyse du plus grand vol de cryptomonnaies et des liens possibles avec la Corée du Nord