
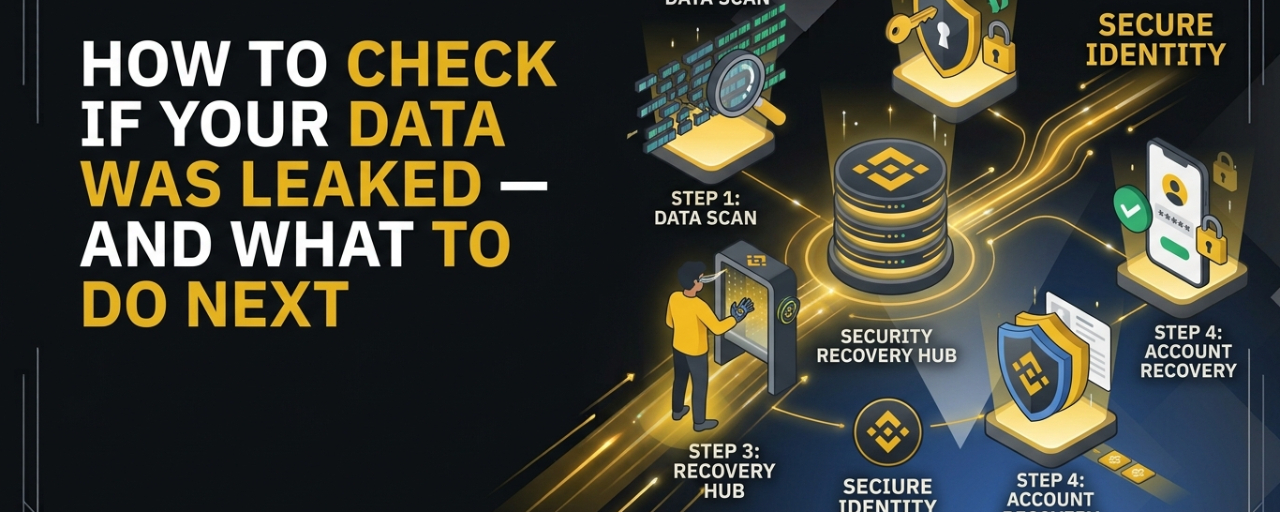
Une violation de données peut survenir sans que vous le remarquiez.
Vous pourriez continuer à utiliser normalement votre e-mail, votre numéro de téléphone, vos comptes de réseaux sociaux, vos comptes Exchange et d'autres services en ligne, tandis qu'ailleurs, en arrière-plan, des informations liées à l'un de ces comptes auraient déjà pu être exposées.
La question importante n'est pas seulement :
« Mes données ont-elles été divulguées ? »
C'est aussi :
« Que dois-je faire si c'est le cas ? »
Savoir comment vérifier une exposition et réagir rapidement peut réduire considérablement les dommages potentiels.
Voici un guide pratique étape par étape.
1. Que signifie le fait que vos données aient fuité ?
Une fuite de données ou une violation se produit lorsque des informations qui devraient être protégées deviennent accessibles à des personnes non autorisées.
Selon l’incident, les informations exposées pourraient inclure :
Adresses e-mail
Numéros de téléphone
Noms
Mots de passe
Identifiants (noms d’utilisateur)
Adresses physiques
Adresses IP
Informations de compte
Données liées à l’authentification
Informations financières
Toutes les violations n’exposent pas le même type ni la même quantité d’informations. Une adresse e-mail divulguée n’est pas du tout la même chose qu’un mot de passe divulgué ou qu’une information d’identification financière.
C’est pourquoi il est essentiel d’identifier précisément ce qui a été exposé.
2. Vérifiez si votre e-mail apparaît dans des violations connues
L’une des façons les plus simples de vérifier est de passer par un service fiable de notification de fuites, comme Have I Been Pwned. Vous pouvez saisir une adresse e-mail et vérifier si elle apparaît dans des fuites de données connues. Si votre e-mail apparaît, ne supposez pas immédiatement que votre mot de passe actuel a été compromis.
Au lieu de cela, consultez les détails de la violation et déterminez :
Quel service a été touché ?
Quand cela s’est-il produit ?
Quelles informations ont été exposées, selon le rapport ?
Cette distinction est importante, car une ancienne violation ne concernant qu’une adresse e-mail présente une situation différente d’une violation impliquant des mots de passe ou des données d’authentification.
3. Ne pas ignorer une ancienne violation
Une violation ne devient pas sans importance simplement parce qu’elle a eu lieu il y a des années.
De vieilles identifiants peuvent rester utiles aux attaquants.
L’un des problèmes les plus courants, c’est la réutilisation des mots de passe.
Par exemple, imaginez que vous utilisiez :
Password123!
sur cinq sites différents.
Si l’un de ces sites subit une violation et que le mot de passe devient accessible aux attaquants, ils peuvent tenter la même combinaison e-mail/mot de passe sur d’autres services.
On appelle cela du “credential stuffing”.
C’est pourquoi idéalement, chaque compte devrait avoir son propre mot de passe unique.
4. Changez immédiatement les mots de passe compromis
Si vous découvrez qu’un mot de passe a été exposé, changez-le.
Mais ne modifiez pas simplement l’ancien mot de passe légèrement.
Modifier :
Password123!
vers
Password123!!
n’offre pas une protection significative.
Au lieu de cela, créez un mot de passe entièrement nouveau et unique.
Un gestionnaire de mots de passe peut grandement faciliter la tâche en générant et en stockant des mots de passe solides pour chaque compte.
Priorisez d’abord vos comptes les plus importants :
E-mail principal
Comptes financiers
Bourses de cryptomonnaies
Stockage dans le cloud
Comptes de réseaux sociaux
Comptes professionnels
Votre compte e-mail mérite une attention particulière, car il peut souvent servir à réinitialiser les mots de passe d’autres services.
5. Activez la double authentification (2FA)
Un mot de passe solide est important.
Mais les mots de passe seuls ne devraient pas être votre seule ligne de défense.
Activez l’authentification à deux facteurs (2FA) autant que possible.
Selon le service, vous pouvez avoir des options telles que :
Applications d’authentification
Passkeys
Clés de sécurité matérielles
Authentification par SMS
Les applications d’authentification, les passkeys et les clés de sécurité matérielles peuvent offrir une protection plus solide que de s’appuyer uniquement sur les SMS.
Pour les comptes sensibles, utilisez la méthode d’authentification la plus forte que le service prend en charge et que vous pouvez gérer en toute sécurité.
6. Méfiez-vous du phishing après une violation
Une violation de données peut fournir aux attaquants des informations qu’ils peuvent utiliser pour rendre leurs escroqueries plus convaincantes.
Supposons qu’un service en ligne subisse une violation et que votre adresse e-mail soit exposée.
Vous pourriez ensuite recevoir un e-mail indiquant :
« Votre compte a été compromis. Cliquez ici pour le sécuriser. »
Cela peut sembler légitime.
Le message pourrait même contenir le logo de l’entreprise et d’autres détails. Mais le lien pourrait mener vers une page de connexion factice conçue pour voler votre mot de passe. C’est pourquoi une violation doit vous rendre plus méfiant à l’égard des messages inattendus, et non moins.
Lorsque vous recevez une notification de sécurité, ne cliquez pas automatiquement sur ses liens.
Au lieu de cela, ouvrez vous-même le site Web officiel ou l’application de l’entreprise et vérifiez votre compte à partir de là.
7. Protégez vos comptes de crypto
Pour les utilisateurs de cryptomonnaies, la sécurité du compte mérite une attention supplémentaire. Si votre adresse e-mail ou d’autres informations personnelles apparaissent dans une violation, les attaquants peuvent tenter de s’en servir pour cibler vos comptes sur l’échange.
Assurez-vous que votre compte sur l’échange dispose de :
Un mot de passe unique
2FA activée
Protections anti-phishing lorsqu’elles sont disponibles
Protections contre les retraits
Sécurité renforcée pour la récupération du compte
Et rappelez-vous :
Le support client n’aura jamais besoin de votre mot de passe, de votre clé privée ou de votre phrase de récupération.
Toute personne qui demande votre phrase de graine ou votre clé privée tente de prendre le contrôle de vos actifs.
Ne le partagez jamais.
8. Vérifiez l’activité de votre compte
Après avoir découvert une possible violation, examinez vos comptes importants.
Recherchez :
Connexions non reconnues
Appareils inconnus
Notifications de réinitialisation de mot de passe
Nouvelles adresses de retrait
Transactions inattendues
Changements des paramètres du compte
Nouvelles méthodes d’authentification
E-mails que vous ne reconnaissez pas
Si quelque chose semble suspect, agissez immédiatement.
Changez le mot de passe, révoquez les sessions inconnues, supprimez les appareils non familiers et contactez le service concerné via son canal de support officiel.
Pour les comptes financiers ou de cryptomonnaies, n’attendez pas qu’argent manque réellement pour enquêter sur une activité suspecte.
9. Sécurisez d’abord votre compte e-mail
Votre compte e-mail est souvent la clé de vos autres comptes.
Si un attaquant contrôle votre e-mail, il pourrait être en mesure de demander des réinitialisations de mot de passe pour d’autres services.
Donc, après une violation, votre e-mail devrait être l’un des premiers comptes que vous sécurisez.
Vérifier :
Mot de passe : est-il unique ?
2FA : est-elle activée ?
E-mail de récupération : est-ce le vôtre ?
Téléphone de récupération : est-ce le vôtre ?
Sessions actives : Y a-t-il des appareils inconnus ?
Règles de transfert : quelqu’un a-t-il mis en place un transfert automatique suspect ?
Applications connectées : Y a-t-il des services que vous ne reconnaissez pas ?
Un compte e-mail compromis peut transformer un identifiant exposé en un problème de sécurité beaucoup plus large.
10. Méfiez-vous du vol d’identité
Certaines violations exposent des informations plus sensibles que de simples identifiants et mots de passe.
Si des informations d’identification gouvernementales, des détails financiers ou d’autres données personnelles très sensibles ont été exposés, les conséquences potentielles peuvent être plus graves.
Dans ce cas, envisagez de contacter l’organisation concernée et de suivre les consignes officielles qu’elle fournit.
Selon votre pays et les informations concernées, des mesures supplémentaires peuvent être disponibles, comme la surveillance des comptes financiers ou le signalement d’un vol d’identité présumé aux autorités compétentes.
La réponse appropriée dépend fortement des informations qui ont été exposées.
11. Ne paniquez pas, priorisez
Retrouver votre e-mail dans une base de données de violation peut être inquiétant.
Mais toutes les violations ne signifient pas que quelqu’un a actuellement accès à votre compte.
La méthode la plus utile consiste à déterminer :
Qu’a été exposé ?
Quand cela a-t-il été exposé ?
Le mot de passe concerné est-il toujours utilisé ?
Ce mot de passe a-t-il été réutilisé ailleurs ?
La 2FA est-elle activée ?
Y a-t-il une activité suspecte ?
Traitez ensuite d’abord les problèmes à plus haut risque.
La sécurité ne consiste pas à éliminer chaque risque possible.
Il s’agit de réduire les opportunités dont disposent les attaquants pour vous compromettre.
Une simple checklist après une violation
Si vous découvrez vos informations dans une violation, parcourez cette liste :
☑ Identifiez quelles informations ont été exposées.
☑ Changez tous les mots de passe compromis.
☑ Ne réutilisez pas les mots de passe entre différents comptes.
☑ Activez la 2FA ou des passkeys.
☑ Sécurisez votre compte e-mail principal.
☑ Examinez les sessions actives et les appareils connectés.
☑ Vérifiez l’activité suspecte de votre compte.
☑ Soyez particulièrement prudent face aux tentatives d’hameçonnage (phishing).
☑ Sécurisez les comptes financiers et de cryptomonnaies.
☑ Ne partagez jamais de mots de passe, clés privées ou phrases de récupération.
☑ Surveillez les comptes importants pour détecter toute activité inhabituelle.
La leçon la plus importante
Vous n’avez pas besoin d’attendre une notification de violation pour améliorer votre sécurité.
Utilisez des mots de passe uniques.
Activez une authentification forte.
Gardez vos appareils et vos logiciels à jour.
Méfiez-vous des liens et messages inattendus.
Passez régulièrement en revue l’activité de vos comptes.
Et si vous constatez que vos informations ont été exposées, agissez plutôt que de paniquer.
Une adresse e-mail divulguée ne signifie pas automatiquement que vos comptes sont compromis.
Un mot de passe divulgué ne signifie pas automatiquement qu’un attaquant a accès à tout.
Mais les informations exposées peuvent devenir un point de départ pour de futures attaques, notamment lorsque les mots de passe sont réutilisés ou lorsqu’il y a du phishing.
La meilleure défense consiste à réduire ce que les attaquants peuvent faire avec les informations qu’ils obtiennent.
Vérifier. Sécuriser. Surveiller. Répéter.
Restez SAFU. 🔐
#databreach #Privacy #phishing #AccountSecurity #CryptoSecurity
Avertissement : cet article est fourni uniquement à des fins éducatives générales et ne constitue pas un conseil professionnel en cybersécurité, juridique ou financier. La réponse appropriée à une violation de données dépend du type d’informations exposées, du service concerné et de votre juridiction.