$ARC a obtenu 90/100 lors du scan rapide des risques publics.
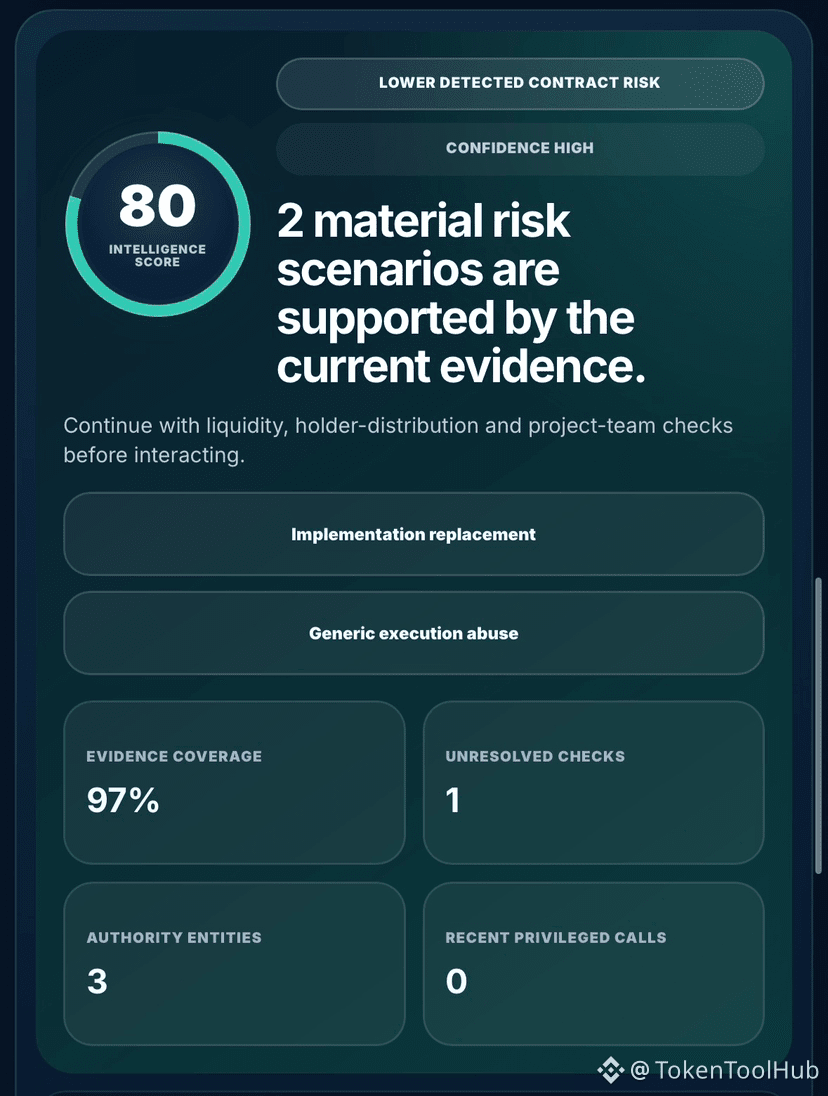
L’intelligence contractuelle Deeper TokenToolHub a renvoyé 80/100.
Contrat:
0x672fdBA7055bddFa8fD6bD45B1455cE5eB97f499
Réseau : Ethereum
Principales constatations :
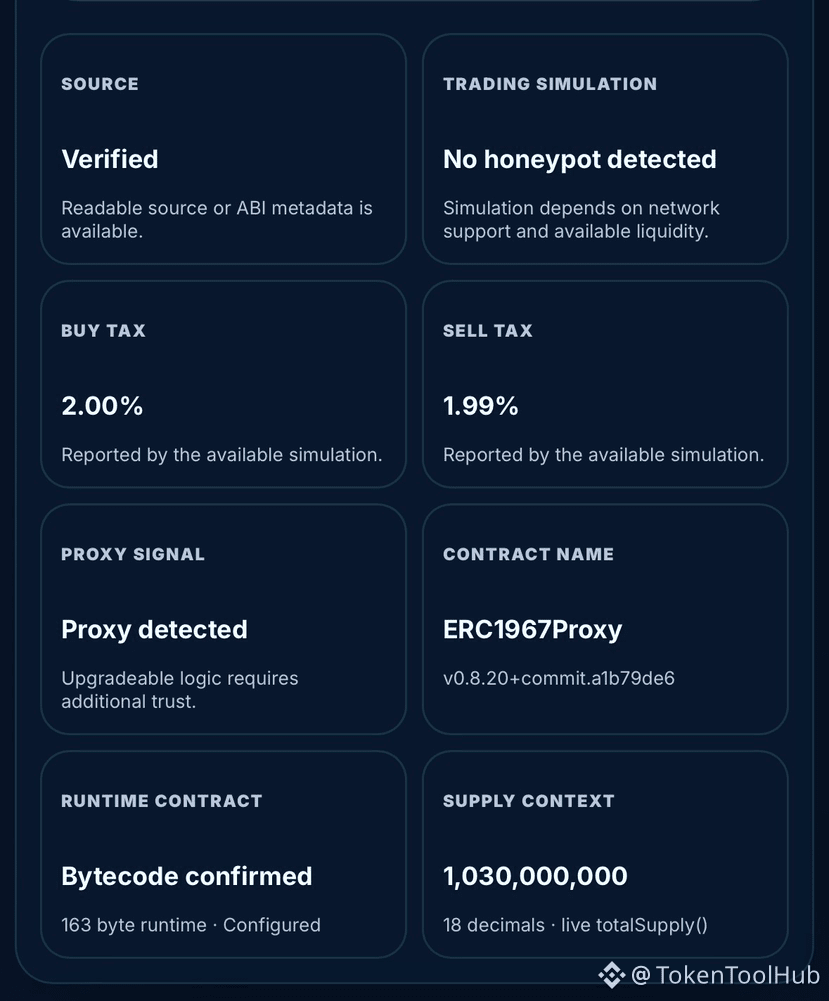
• Source vérifiée
• Honeypot : Non détecté
• Taxe d’achat : 2.00%
• Taxe de vente : 1.99%
• Proxy : Détecté
• Offre actuelle : 1.03B $ARC
• Expansion de l’offre : Non détectée
• Frais/taxes modifiables : Non détectés
• Commutateurs de trading : Non détectés
• Restrictions de portefeuille : Non détectées
• Limites de transaction/portefeuille : Non détectées
• Arrêt d’urgence : Non détecté
• Récupération d’actifs : Non détectée
• Autorité de mise à niveau : Présente
• Exécution externe générique : Présente
Deux scénarios de risque matériels ont été identifiés :
• Remplacement possible de l’implémentation
• Abus possible de l’exécution générique
Le principal problème est le modèle de mise à niveau.
Implémentation résolue :
0x1deb6130be7ea1be68712c3a64bc9d98c31c3638
L’administrateur du proxy n’a pas été résolu.
Cela signifie que la logique du contrat peut potentiellement être remplacée, tandis que l’autorité contrôlant ce processus reste non confirmée.
L’exécution externe générique ajoute une autre hypothèse de confiance, car des chemins d’appel privilégié ou de delegate-call peuvent étendre ce que le contrat peut exécuter selon l’autorisation et les restrictions de destination.
Le reste de la surface de contrôle disponible est comparativement propre.
Aucune capacité de type mint n’a été détectée.
Aucun chemin de configuration de frais modifiables n’a été détecté.
Aucun commutateur de trading, liste noire, limite de portefeuille ou contrôle d’arrêt d’urgence n’a été détecté.
L’activité récente a montré :
• 24 transactions de contrat
• 16 appelants uniques
• 60 transferts de tokens
• 0 transactions échouées
• 0 appels privilégiés reconnus
• 0 événements mint récents
• 0 événements burn récents
Ainsi, la question principale n’est pas la mécanique actuelle du token.
La question est plutôt : qui contrôle le chemin de mise à niveau et avec quel niveau de sécurité cette autorité est gouvernée.
Scan complet de $ARC :
https://tokentoolhub.com/token-safety-checker/?net=eth&address=0x672fdBA7055bddFa8fD6bD45B1455cE5eB97f499
#Ethereum #crypto #Web3 #blockchain #CryptoSecurity
L’intelligence contractuelle Deeper TokenToolHub a renvoyé 80/100.
Contrat:
0x672fdBA7055bddFa8fD6bD45B1455cE5eB97f499
Réseau : Ethereum
Principales constatations :
• Source vérifiée
• Honeypot : Non détecté
• Taxe d’achat : 2.00%
• Taxe de vente : 1.99%
• Proxy : Détecté
• Offre actuelle : 1.03B $ARC
• Expansion de l’offre : Non détectée
• Frais/taxes modifiables : Non détectés
• Commutateurs de trading : Non détectés
• Restrictions de portefeuille : Non détectées
• Limites de transaction/portefeuille : Non détectées
• Arrêt d’urgence : Non détecté
• Récupération d’actifs : Non détectée
• Autorité de mise à niveau : Présente
• Exécution externe générique : Présente
Deux scénarios de risque matériels ont été identifiés :
• Remplacement possible de l’implémentation
• Abus possible de l’exécution générique
Le principal problème est le modèle de mise à niveau.
Implémentation résolue :
0x1deb6130be7ea1be68712c3a64bc9d98c31c3638
L’administrateur du proxy n’a pas été résolu.
Cela signifie que la logique du contrat peut potentiellement être remplacée, tandis que l’autorité contrôlant ce processus reste non confirmée.
L’exécution externe générique ajoute une autre hypothèse de confiance, car des chemins d’appel privilégié ou de delegate-call peuvent étendre ce que le contrat peut exécuter selon l’autorisation et les restrictions de destination.
Le reste de la surface de contrôle disponible est comparativement propre.
Aucune capacité de type mint n’a été détectée.
Aucun chemin de configuration de frais modifiables n’a été détecté.
Aucun commutateur de trading, liste noire, limite de portefeuille ou contrôle d’arrêt d’urgence n’a été détecté.
L’activité récente a montré :
• 24 transactions de contrat
• 16 appelants uniques
• 60 transferts de tokens
• 0 transactions échouées
• 0 appels privilégiés reconnus
• 0 événements mint récents
• 0 événements burn récents
Ainsi, la question principale n’est pas la mécanique actuelle du token.
La question est plutôt : qui contrôle le chemin de mise à niveau et avec quel niveau de sécurité cette autorité est gouvernée.
Scan complet de $ARC :
https://tokentoolhub.com/token-safety-checker/?net=eth&address=0x672fdBA7055bddFa8fD6bD45B1455cE5eB97f499
#Ethereum #crypto #Web3 #blockchain #CryptoSecurity