
#trezor
trezor
50,548 vues
219 mentions
Populaire
Récents

·
--
Une publicité sponsorisée usurpe Trezor Suite : les portefeuilles vidés quelques minutes après la saisie de la phrase de récupération
Fin octobre, quelqu’un a recherché Trezor Suite sur Google. Au-dessus du véritable résultat se trouvait une publicité. En cliquant dessus, on arrivait sur une page de logiciel de portefeuille très ressemblante, parfois hébergée sur son propre domaine, parfois dissimulée sur une page Google Sites. La page demandait aux utilisateurs de saisir leur phrase de récupération, soi-disant pour restaurer leur portefeuille. Ceux qui l’ont saisie ont découvert quelques minutes plus tard que leur solde avait disparu.
Pour l’instant, cette vague ne compte que 5 signalements sur Chainabuse, provenant de plusieurs pays. L’un des plaignants a déclaré avoir porté plainte auprès de la police tchèque. Les pertes concernent du bitcoin, de l’ether et des stablecoins. L’outil d’analyse on-chain Coinator n’a suivi que la partie en bitcoin, et le montant découvert est bien supérieur à celui des signalements.
L’argent n’est pas arrivé directement dans les portefeuilles des escrocs, mais d’abord sur deux adresses de réception fixes. La première a reçu 39 transactions, pour un total de 3.32 bitcoins, entre le 27 et le 31 octobre. Le montant le plus élevé d’un signalement dépassait 0.2 bitcoin. La deuxième adresse n’a fait l’objet d’aucun signalement, mais a reçu 56 transactions, pour un total de 8.17 bitcoins, soit plus du double de la première. Ensemble, les deux adresses ont reçu environ 95 transactions, pour un total de 11.49 bitcoins.
Le 31 octobre à 15 h 57 UTC, le solde de la deuxième adresse a été vidé en une seule transaction comportant 56 entrées. Douze minutes plus tard, celui de la première adresse a été vidé à son tour par une transaction comportant 33 entrées. Les fonds des deux transactions sont arrivés à la même adresse intermédiaire. Cette adresse a reçu au total 21.62 bitcoins ; le surplus provenait de dépôts antérieurs. Selon Coinator, le groupe avait déjà reçu des fonds de la même manière. À partir de 17 h 12 UTC ce jour-là, l’adresse intermédiaire a commencé à redistribuer les fonds par lots : d’abord 2.0 bitcoins, puis 2.86, enfin 1.54. Les frais des trois transactions étaient exactement de 564 satoshis, et la version, le délai de verrouillage et le marqueur de remplacement étaient également identiques : elles provenaient manifestement du même portefeuille.
Parmi ces trois transferts, les montants de 2.0 et 2.86 bitcoins se trouvaient toujours à leur adresse d’origine le 3 novembre. Le soir même, les 1.54 bitcoins ont été transférés en trois étapes : d’abord 0.01 bitcoin à titre de test, puis 0.5, et enfin 1.03. Chaque transfert est passé par une adresse intermédiaire, avant d’arriver au portefeuille chaud d’un même service de conservation. Depuis février 2025, ce portefeuille chaud a déjà traité environ 139 000 transactions et fait transiter près de 37 000 bitcoins. Il est associé à 162 000 adresses de dépôt, dont presque chacune n’est utilisée qu’une seule fois. En août, ce même portefeuille chaud avait également reçu des fonds issus d’une arnaque se faisant passer pour le service client de Kraken. Fin octobre, il a aussi constitué le point d’arrivée d’une affaire en Argentine : trois arnaques différentes, mais un seul destinataire des fonds.
Voici un piège où il est très facile de se tromper dans le suivi. Le transfert test de 0.01 bitcoin est arrivé sur une adresse de dépôt. Quelques heures plus tard, les fonds de cette adresse, de 8 autres adresses de dépôt et de 2 entrées appartenant au portefeuille chaud ont été dépensés ensemble. 0.29 bitcoin sont arrivés sur une nouvelle adresse, ce qui peut donner l’impression que les escrocs ont récupéré l’argent et même augmenté leur butin. En réalité, il s’agissait d’un paiement du service de conservation à l’un de ses clients. Les adresses de dépôt et le portefeuille chaud appartiennent au prestataire : dès que l’argent arrive chez lui, l’identité de la personne qui l’a déposé à l’origine n’a plus d’importance. Si vous suivez le portefeuille chaud en pensant qu’il appartient aux escrocs, vous risquez de vous tromper de cible. Les véritables adresses à retenir sont les deux adresses de réception des escrocs.
Pour les particuliers, la leçon est très concrète. Pour télécharger un logiciel de portefeuille, utilisez uniquement le site officiel du fabricant. Par défaut, considérez comme fausses les publicités qui apparaissent en tête des résultats de recherche. Si une page Web vous demande votre phrase de récupération, fermez-la immédiatement ; si quelqu’un vous la demande au téléphone, raccrochez. Dès que vous saisissez votre phrase de récupération sur une fausse page, votre portefeuille est considéré comme compromis. Créez-en un nouveau sur un appareil sain avec une nouvelle phrase de récupération, puis transférez au plus vite les fonds restants. Ne négligez pas non plus les signalements : les 5 signalements ne révèlent que la partie émergée de l’iceberg. Chaque signalement supplémentaire augmente les chances que les adresses de réception soient repérées.
Mon avis tient en une phrase : avant de télécharger un portefeuille, vérifiez le nom de domaine du site officiel et ignorez systématiquement les publicités en tête des résultats. Prendre le temps de faire cette vérification est plus utile que de suivre les transactions on-chain après coup.
Quand vous téléchargez un logiciel de portefeuille, cliquez-vous directement sur un résultat de recherche ou vérifiez-vous d’abord le nom de domaine du site officiel ?
—— web3韭菜小凯
Cet article ne reflète que l’opinion personnelle de son auteur et ne constitue aucun conseil en investissement. Les faits proviennent de l’analyse on-chain de Coinator du 3 novembre et des signalements enregistrés sur Chainabuse.
#Trezor #防骗 #助记词 #SuiviOnChain
Une publicité sponsorisée usurpe Trezor Suite : les portefeuilles vidés quelques minutes après la saisie de la phrase de récupération
Fin octobre, quelqu’un a recherché Trezor Suite sur Google. Au-dessus du véritable résultat se trouvait une publicité. En cliquant dessus, on arrivait sur une page de logiciel de portefeuille très ressemblante, parfois hébergée sur son propre domaine, parfois dissimulée sur une page Google Sites. La page demandait aux utilisateurs de saisir leur phrase de récupération, soi-disant pour restaurer leur portefeuille. Ceux qui l’ont saisie ont découvert quelques minutes plus tard que leur solde avait disparu.
Pour l’instant, cette vague ne compte que 5 signalements sur Chainabuse, provenant de plusieurs pays. L’un des plaignants a déclaré avoir porté plainte auprès de la police tchèque. Les pertes concernent du bitcoin, de l’ether et des stablecoins. L’outil d’analyse on-chain Coinator n’a suivi que la partie en bitcoin, et le montant découvert est bien supérieur à celui des signalements.
L’argent n’est pas arrivé directement dans les portefeuilles des escrocs, mais d’abord sur deux adresses de réception fixes. La première a reçu 39 transactions, pour un total de 3.32 bitcoins, entre le 27 et le 31 octobre. Le montant le plus élevé d’un signalement dépassait 0.2 bitcoin. La deuxième adresse n’a fait l’objet d’aucun signalement, mais a reçu 56 transactions, pour un total de 8.17 bitcoins, soit plus du double de la première. Ensemble, les deux adresses ont reçu environ 95 transactions, pour un total de 11.49 bitcoins.
Le 31 octobre à 15 h 57 UTC, le solde de la deuxième adresse a été vidé en une seule transaction comportant 56 entrées. Douze minutes plus tard, celui de la première adresse a été vidé à son tour par une transaction comportant 33 entrées. Les fonds des deux transactions sont arrivés à la même adresse intermédiaire. Cette adresse a reçu au total 21.62 bitcoins ; le surplus provenait de dépôts antérieurs. Selon Coinator, le groupe avait déjà reçu des fonds de la même manière. À partir de 17 h 12 UTC ce jour-là, l’adresse intermédiaire a commencé à redistribuer les fonds par lots : d’abord 2.0 bitcoins, puis 2.86, enfin 1.54. Les frais des trois transactions étaient exactement de 564 satoshis, et la version, le délai de verrouillage et le marqueur de remplacement étaient également identiques : elles provenaient manifestement du même portefeuille.
Parmi ces trois transferts, les montants de 2.0 et 2.86 bitcoins se trouvaient toujours à leur adresse d’origine le 3 novembre. Le soir même, les 1.54 bitcoins ont été transférés en trois étapes : d’abord 0.01 bitcoin à titre de test, puis 0.5, et enfin 1.03. Chaque transfert est passé par une adresse intermédiaire, avant d’arriver au portefeuille chaud d’un même service de conservation. Depuis février 2025, ce portefeuille chaud a déjà traité environ 139 000 transactions et fait transiter près de 37 000 bitcoins. Il est associé à 162 000 adresses de dépôt, dont presque chacune n’est utilisée qu’une seule fois. En août, ce même portefeuille chaud avait également reçu des fonds issus d’une arnaque se faisant passer pour le service client de Kraken. Fin octobre, il a aussi constitué le point d’arrivée d’une affaire en Argentine : trois arnaques différentes, mais un seul destinataire des fonds.
Voici un piège où il est très facile de se tromper dans le suivi. Le transfert test de 0.01 bitcoin est arrivé sur une adresse de dépôt. Quelques heures plus tard, les fonds de cette adresse, de 8 autres adresses de dépôt et de 2 entrées appartenant au portefeuille chaud ont été dépensés ensemble. 0.29 bitcoin sont arrivés sur une nouvelle adresse, ce qui peut donner l’impression que les escrocs ont récupéré l’argent et même augmenté leur butin. En réalité, il s’agissait d’un paiement du service de conservation à l’un de ses clients. Les adresses de dépôt et le portefeuille chaud appartiennent au prestataire : dès que l’argent arrive chez lui, l’identité de la personne qui l’a déposé à l’origine n’a plus d’importance. Si vous suivez le portefeuille chaud en pensant qu’il appartient aux escrocs, vous risquez de vous tromper de cible. Les véritables adresses à retenir sont les deux adresses de réception des escrocs.
Pour les particuliers, la leçon est très concrète. Pour télécharger un logiciel de portefeuille, utilisez uniquement le site officiel du fabricant. Par défaut, considérez comme fausses les publicités qui apparaissent en tête des résultats de recherche. Si une page Web vous demande votre phrase de récupération, fermez-la immédiatement ; si quelqu’un vous la demande au téléphone, raccrochez. Dès que vous saisissez votre phrase de récupération sur une fausse page, votre portefeuille est considéré comme compromis. Créez-en un nouveau sur un appareil sain avec une nouvelle phrase de récupération, puis transférez au plus vite les fonds restants. Ne négligez pas non plus les signalements : les 5 signalements ne révèlent que la partie émergée de l’iceberg. Chaque signalement supplémentaire augmente les chances que les adresses de réception soient repérées.
Mon avis tient en une phrase : avant de télécharger un portefeuille, vérifiez le nom de domaine du site officiel et ignorez systématiquement les publicités en tête des résultats. Prendre le temps de faire cette vérification est plus utile que de suivre les transactions on-chain après coup.
Quand vous téléchargez un logiciel de portefeuille, cliquez-vous directement sur un résultat de recherche ou vérifiez-vous d’abord le nom de domaine du site officiel ?
—— web3韭菜小凯
Cet article ne reflète que l’opinion personnelle de son auteur et ne constitue aucun conseil en investissement. Les faits proviennent de l’analyse on-chain de Coinator du 3 novembre et des signalements enregistrés sur Chainabuse.
#Trezor #防骗 #助记词 #SuiviOnChain
Fin octobre, quelqu’un a recherché Trezor Suite sur Google. Au-dessus du véritable résultat se trouvait une publicité. En cliquant dessus, on arrivait sur une page de logiciel de portefeuille très ressemblante, parfois hébergée sur son propre domaine, parfois dissimulée sur une page Google Sites. La page demandait aux utilisateurs de saisir leur phrase de récupération, soi-disant pour restaurer leur portefeuille. Ceux qui l’ont saisie ont découvert quelques minutes plus tard que leur solde avait disparu.
Pour l’instant, cette vague ne compte que 5 signalements sur Chainabuse, provenant de plusieurs pays. L’un des plaignants a déclaré avoir porté plainte auprès de la police tchèque. Les pertes concernent du bitcoin, de l’ether et des stablecoins. L’outil d’analyse on-chain Coinator n’a suivi que la partie en bitcoin, et le montant découvert est bien supérieur à celui des signalements.
L’argent n’est pas arrivé directement dans les portefeuilles des escrocs, mais d’abord sur deux adresses de réception fixes. La première a reçu 39 transactions, pour un total de 3.32 bitcoins, entre le 27 et le 31 octobre. Le montant le plus élevé d’un signalement dépassait 0.2 bitcoin. La deuxième adresse n’a fait l’objet d’aucun signalement, mais a reçu 56 transactions, pour un total de 8.17 bitcoins, soit plus du double de la première. Ensemble, les deux adresses ont reçu environ 95 transactions, pour un total de 11.49 bitcoins.
Le 31 octobre à 15 h 57 UTC, le solde de la deuxième adresse a été vidé en une seule transaction comportant 56 entrées. Douze minutes plus tard, celui de la première adresse a été vidé à son tour par une transaction comportant 33 entrées. Les fonds des deux transactions sont arrivés à la même adresse intermédiaire. Cette adresse a reçu au total 21.62 bitcoins ; le surplus provenait de dépôts antérieurs. Selon Coinator, le groupe avait déjà reçu des fonds de la même manière. À partir de 17 h 12 UTC ce jour-là, l’adresse intermédiaire a commencé à redistribuer les fonds par lots : d’abord 2.0 bitcoins, puis 2.86, enfin 1.54. Les frais des trois transactions étaient exactement de 564 satoshis, et la version, le délai de verrouillage et le marqueur de remplacement étaient également identiques : elles provenaient manifestement du même portefeuille.
Parmi ces trois transferts, les montants de 2.0 et 2.86 bitcoins se trouvaient toujours à leur adresse d’origine le 3 novembre. Le soir même, les 1.54 bitcoins ont été transférés en trois étapes : d’abord 0.01 bitcoin à titre de test, puis 0.5, et enfin 1.03. Chaque transfert est passé par une adresse intermédiaire, avant d’arriver au portefeuille chaud d’un même service de conservation. Depuis février 2025, ce portefeuille chaud a déjà traité environ 139 000 transactions et fait transiter près de 37 000 bitcoins. Il est associé à 162 000 adresses de dépôt, dont presque chacune n’est utilisée qu’une seule fois. En août, ce même portefeuille chaud avait également reçu des fonds issus d’une arnaque se faisant passer pour le service client de Kraken. Fin octobre, il a aussi constitué le point d’arrivée d’une affaire en Argentine : trois arnaques différentes, mais un seul destinataire des fonds.
Voici un piège où il est très facile de se tromper dans le suivi. Le transfert test de 0.01 bitcoin est arrivé sur une adresse de dépôt. Quelques heures plus tard, les fonds de cette adresse, de 8 autres adresses de dépôt et de 2 entrées appartenant au portefeuille chaud ont été dépensés ensemble. 0.29 bitcoin sont arrivés sur une nouvelle adresse, ce qui peut donner l’impression que les escrocs ont récupéré l’argent et même augmenté leur butin. En réalité, il s’agissait d’un paiement du service de conservation à l’un de ses clients. Les adresses de dépôt et le portefeuille chaud appartiennent au prestataire : dès que l’argent arrive chez lui, l’identité de la personne qui l’a déposé à l’origine n’a plus d’importance. Si vous suivez le portefeuille chaud en pensant qu’il appartient aux escrocs, vous risquez de vous tromper de cible. Les véritables adresses à retenir sont les deux adresses de réception des escrocs.
Pour les particuliers, la leçon est très concrète. Pour télécharger un logiciel de portefeuille, utilisez uniquement le site officiel du fabricant. Par défaut, considérez comme fausses les publicités qui apparaissent en tête des résultats de recherche. Si une page Web vous demande votre phrase de récupération, fermez-la immédiatement ; si quelqu’un vous la demande au téléphone, raccrochez. Dès que vous saisissez votre phrase de récupération sur une fausse page, votre portefeuille est considéré comme compromis. Créez-en un nouveau sur un appareil sain avec une nouvelle phrase de récupération, puis transférez au plus vite les fonds restants. Ne négligez pas non plus les signalements : les 5 signalements ne révèlent que la partie émergée de l’iceberg. Chaque signalement supplémentaire augmente les chances que les adresses de réception soient repérées.
Mon avis tient en une phrase : avant de télécharger un portefeuille, vérifiez le nom de domaine du site officiel et ignorez systématiquement les publicités en tête des résultats. Prendre le temps de faire cette vérification est plus utile que de suivre les transactions on-chain après coup.
Quand vous téléchargez un logiciel de portefeuille, cliquez-vous directement sur un résultat de recherche ou vérifiez-vous d’abord le nom de domaine du site officiel ?
—— web3韭菜小凯
Cet article ne reflète que l’opinion personnelle de son auteur et ne constitue aucun conseil en investissement. Les faits proviennent de l’analyse on-chain de Coinator du 3 novembre et des signalements enregistrés sur Chainabuse.
#Trezor #防骗 #助记词 #SuiviOnChain
17
·
--
📰 Trezor avertit les acheteurs de CryptoBilis : il ne faut pas réutiliser l’ancienne phrase de récupération
Le 30 octobre, Trezor a signalé la présence présumée d’une porte dérobée matérielle dans un Safe 5 acheté auprès de CryptoBilis. L’entreprise n’a pas encore examiné l’appareil et n’a reçu aucun signalement de pertes, mais elle recommande à toutes les personnes ayant acheté un modèle Trezor auprès de ce vendeur depuis mars 2026 de transférer leurs actifs vers un nouveau portefeuille doté d’une nouvelle phrase de récupération.
Remplacer simplement l’appareil et le restaurer à l’aide de l’ancienne phrase ne suffira pas à vous protéger : la porte dérobée présumée aurait pu lire les données affichées à l’écran. Si l’appareil n’a pas encore été configuré, ne l’utilisez pas et contactez le service d’assistance officiel de Trezor pour obtenir un remplacement.
#Trezor #WalletSecurity
📰 Trezor avertit les acheteurs de CryptoBilis : il ne faut pas réutiliser l’ancienne phrase de récupération
Le 30 octobre, Trezor a signalé la présence présumée d’une porte dérobée matérielle dans un Safe 5 acheté auprès de CryptoBilis. L’entreprise n’a pas encore examiné l’appareil et n’a reçu aucun signalement de pertes, mais elle recommande à toutes les personnes ayant acheté un modèle Trezor auprès de ce vendeur depuis mars 2026 de transférer leurs actifs vers un nouveau portefeuille doté d’une nouvelle phrase de récupération.
Remplacer simplement l’appareil et le restaurer à l’aide de l’ancienne phrase ne suffira pas à vous protéger : la porte dérobée présumée aurait pu lire les données affichées à l’écran. Si l’appareil n’a pas encore été configuré, ne l’utilisez pas et contactez le service d’assistance officiel de Trezor pour obtenir un remplacement.
#Trezor #WalletSecurity
Le 30 octobre, Trezor a signalé la présence présumée d’une porte dérobée matérielle dans un Safe 5 acheté auprès de CryptoBilis. L’entreprise n’a pas encore examiné l’appareil et n’a reçu aucun signalement de pertes, mais elle recommande à toutes les personnes ayant acheté un modèle Trezor auprès de ce vendeur depuis mars 2026 de transférer leurs actifs vers un nouveau portefeuille doté d’une nouvelle phrase de récupération.
Remplacer simplement l’appareil et le restaurer à l’aide de l’ancienne phrase ne suffira pas à vous protéger : la porte dérobée présumée aurait pu lire les données affichées à l’écran. Si l’appareil n’a pas encore été configuré, ne l’utilisez pas et contactez le service d’assistance officiel de Trezor pour obtenir un remplacement.
#Trezor #WalletSecurity
30
·
--
📰 Trezor révèle qu’un revendeur malaisien a vendu un portefeuille contenant un logiciel espion
Trezor annonce qu’il remplacera tous les portefeuilles achetés auprès de CryptoBilis depuis mars, après avoir découvert un logiciel espion dans l’un de ses appareils. L’article « Trezor révèle qu’un revendeur malaisien a vendu un portefeuille contenant un logiciel espion » est d’abord paru sur Protos.
Source : Protos
Heure : 2026-10-30 15:27:39
Crédit : jacob lyon
#asia #crypto #ledger #trezor
Partagez votre opinion dans la section des commentaires ci-dessous
📰 Trezor révèle qu’un revendeur malaisien a vendu un portefeuille contenant un logiciel espion
Trezor annonce qu’il remplacera tous les portefeuilles achetés auprès de CryptoBilis depuis mars, après avoir découvert un logiciel espion dans l’un de ses appareils. L’article « Trezor révèle qu’un revendeur malaisien a vendu un portefeuille contenant un logiciel espion » est d’abord paru sur Protos.
Source : Protos
Heure : 2026-10-30 15:27:39
Crédit : jacob lyon
#asia #crypto #ledger #trezor
Partagez votre opinion dans la section des commentaires ci-dessous
Trezor annonce qu’il remplacera tous les portefeuilles achetés auprès de CryptoBilis depuis mars, après avoir découvert un logiciel espion dans l’un de ses appareils. L’article « Trezor révèle qu’un revendeur malaisien a vendu un portefeuille contenant un logiciel espion » est d’abord paru sur Protos.
Source : Protos
Heure : 2026-10-30 15:27:39
Crédit : jacob lyon
#asia #crypto #ledger #trezor
Partagez votre opinion dans la section des commentaires ci-dessous
13

Voir la traduction
Trezor这波翻车,不在硬件,在嘴。
10月19号到27号,官号在X上逐个回复那些从CryptoBilis买了Safe 7的人,话术一模一样:no evidence of tampered Trezor devices。有人问要不要拆机检查,回复是别自己拆,联系客服。
结果10月31号,官方自己发警告:3月以后从CryptoBilis买过任何Trezor的,立刻把币转到新钱包、新助记词。原因是有一台8月买的Safe 5被曝里面多了块板子,带蜂窝模块,插上电能读屏幕内容往外传。
前后不到两周,从"没证据"变成"马上搬家"。
我不是说Trezor坏,目前说法是没有资金损失,也给换新。但"没有证据"这四个字在安全事件里基本等于"我们还没查到",不等于安全。Ledger那边同一个经销商渠道,第三方估的损失是七千多万到一亿刀,Trezor早就该按最坏情况喊人转移,而不是先安抚。
说白了,冷钱包的安全边界不是芯片,是这台机器从工厂到你手上经过了谁。图便宜在二道贩子买的,现在就去换种子,别等官方第三次改口。
#冷钱包 #Trezor
Trezor这波翻车,不在硬件,在嘴。
10月19号到27号,官号在X上逐个回复那些从CryptoBilis买了Safe 7的人,话术一模一样:no evidence of tampered Trezor devices。有人问要不要拆机检查,回复是别自己拆,联系客服。
结果10月31号,官方自己发警告:3月以后从CryptoBilis买过任何Trezor的,立刻把币转到新钱包、新助记词。原因是有一台8月买的Safe 5被曝里面多了块板子,带蜂窝模块,插上电能读屏幕内容往外传。
前后不到两周,从"没证据"变成"马上搬家"。
我不是说Trezor坏,目前说法是没有资金损失,也给换新。但"没有证据"这四个字在安全事件里基本等于"我们还没查到",不等于安全。Ledger那边同一个经销商渠道,第三方估的损失是七千多万到一亿刀,Trezor早就该按最坏情况喊人转移,而不是先安抚。
说白了,冷钱包的安全边界不是芯片,是这台机器从工厂到你手上经过了谁。图便宜在二道贩子买的,现在就去换种子,别等官方第三次改口。
#冷钱包 #Trezor
10月19号到27号,官号在X上逐个回复那些从CryptoBilis买了Safe 7的人,话术一模一样:no evidence of tampered Trezor devices。有人问要不要拆机检查,回复是别自己拆,联系客服。
结果10月31号,官方自己发警告:3月以后从CryptoBilis买过任何Trezor的,立刻把币转到新钱包、新助记词。原因是有一台8月买的Safe 5被曝里面多了块板子,带蜂窝模块,插上电能读屏幕内容往外传。
前后不到两周,从"没证据"变成"马上搬家"。
我不是说Trezor坏,目前说法是没有资金损失,也给换新。但"没有证据"这四个字在安全事件里基本等于"我们还没查到",不等于安全。Ledger那边同一个经销商渠道,第三方估的损失是七千多万到一亿刀,Trezor早就该按最坏情况喊人转移,而不是先安抚。
说白了,冷钱包的安全边界不是芯片,是这台机器从工厂到你手上经过了谁。图便宜在二道贩子买的,现在就去换种子,别等官方第三次改口。
#冷钱包 #Trezor
12
·
--
Trezor vient de lancer un avertissement plutôt cinglant.
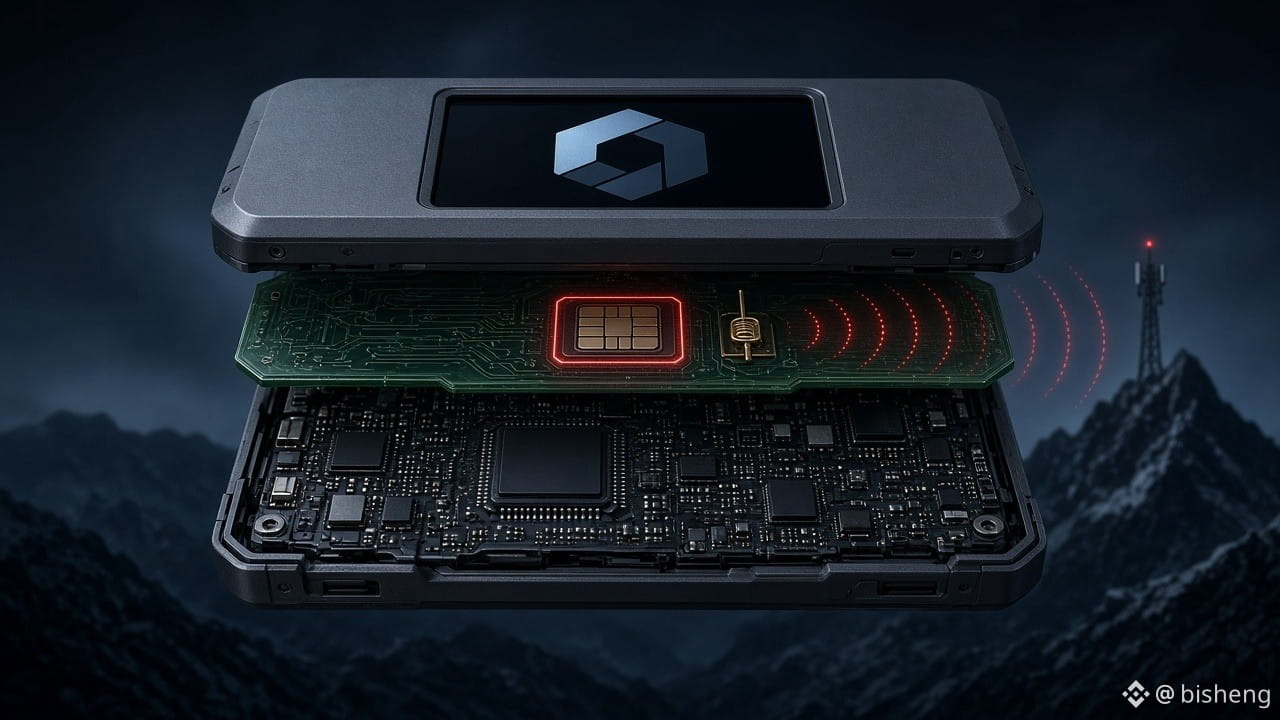
Des Safe 5 vendus par CryptoBilis, ancien revendeur agréé en Asie du Sud-Est, ont été démontés : une carte était coincée entre la carte mère et l’écran, avec un module cellulaire et une antenne. Selon le rapport, elle pouvait lire la phrase de récupération affichée à l’écran et la transmettre via le réseau mobile dès que l’appareil était branché.
Le laboratoire n’a pas encore terminé ses vérifications. Mais après avoir examiné les photos et mené des entretiens vidéo, l’équipe officielle a jugé les éléments suffisamment crédibles pour tirer la sonnette d’alarme sans attendre. Si vous avez acheté un Trezor chez ce revendeur depuis mars, il est recommandé de transférer immédiatement vos fonds vers un nouveau portefeuille avec une « nouvelle phrase de récupération ». Importer l’ancienne phrase sur un autre appareil ne sert à rien. Si elle a déjà été compromise, la migrer ne changera rien.
Ce qui est inquiétant, ce n’est pas cette banalité selon laquelle « les portefeuilles matériels ne sont pas sûrs ». C’est que vous pensiez qu’acheter auprès d’un « revendeur officiellement agréé » suffisait à garantir votre sécurité. Même les boutiques figurant sur la liste peuvent dissimuler des implants. Le même revendeur a connu un problème similaire avec Ledger, et Trezor avait déjà exclu CryptoBilis de son réseau de distribution au début du mois d’octobre. La chaîne d’approvisionnement est plus douteuse que votre capacité à vous souvenir de votre seed.
Cette semaine, le portefeuille chaud de Binance a déjà donné une leçon à tout le monde, et une foule de gens se sont tournés vers les portefeuilles froids. « Froid » signifie seulement que les clés privées ne quittent pas l’appareil — à condition que le trajet de l’usine jusqu’à vous soit sûr. Chaque intermédiaire supplémentaire, chaque plateforme de commerce en ligne (Tokopedia, dans ce cas-ci) ajoute un maillon faible à la chaîne de confiance.
L’entreprise dit n’avoir reçu aucun signalement de vol pour le moment. Cela ne signifie pas qu’il n’y a pas d’implant, seulement que l’affaire n’a pas encore éclaté. Attendre la confirmation du laboratoire, c’est attendre que quelqu’un se fasse avoir. Ils ont bien fait de prévenir sans attendre. Mais « prévenir sans attendre » montre aussi une chose : la confiance dans un portefeuille matériel ne repose jamais uniquement sur la puce, mais sur la volonté de toute la chaîne d’approvisionnement de vous dire la vérité avant qu’il ne soit trop tard.
Pour acheter un portefeuille matériel, passez uniquement par le site officiel et faites-le expédier directement. Cette semaine, considérez les mots « officiellement agréé » comme de la simple décoration.
#Trezor #portefeuilleMatériel
Trezor vient de lancer un avertissement plutôt cinglant.
Des Safe 5 vendus par CryptoBilis, ancien revendeur agréé en Asie du Sud-Est, ont été démontés : une carte était coincée entre la carte mère et l’écran, avec un module cellulaire et une antenne. Selon le rapport, elle pouvait lire la phrase de récupération affichée à l’écran et la transmettre via le réseau mobile dès que l’appareil était branché.
Le laboratoire n’a pas encore terminé ses vérifications. Mais après avoir examiné les photos et mené des entretiens vidéo, l’équipe officielle a jugé les éléments suffisamment crédibles pour tirer la sonnette d’alarme sans attendre. Si vous avez acheté un Trezor chez ce revendeur depuis mars, il est recommandé de transférer immédiatement vos fonds vers un nouveau portefeuille avec une « nouvelle phrase de récupération ». Importer l’ancienne phrase sur un autre appareil ne sert à rien. Si elle a déjà été compromise, la migrer ne changera rien.
Ce qui est inquiétant, ce n’est pas cette banalité selon laquelle « les portefeuilles matériels ne sont pas sûrs ». C’est que vous pensiez qu’acheter auprès d’un « revendeur officiellement agréé » suffisait à garantir votre sécurité. Même les boutiques figurant sur la liste peuvent dissimuler des implants. Le même revendeur a connu un problème similaire avec Ledger, et Trezor avait déjà exclu CryptoBilis de son réseau de distribution au début du mois d’octobre. La chaîne d’approvisionnement est plus douteuse que votre capacité à vous souvenir de votre seed.
Cette semaine, le portefeuille chaud de Binance a déjà donné une leçon à tout le monde, et une foule de gens se sont tournés vers les portefeuilles froids. « Froid » signifie seulement que les clés privées ne quittent pas l’appareil — à condition que le trajet de l’usine jusqu’à vous soit sûr. Chaque intermédiaire supplémentaire, chaque plateforme de commerce en ligne (Tokopedia, dans ce cas-ci) ajoute un maillon faible à la chaîne de confiance.
L’entreprise dit n’avoir reçu aucun signalement de vol pour le moment. Cela ne signifie pas qu’il n’y a pas d’implant, seulement que l’affaire n’a pas encore éclaté. Attendre la confirmation du laboratoire, c’est attendre que quelqu’un se fasse avoir. Ils ont bien fait de prévenir sans attendre. Mais « prévenir sans attendre » montre aussi une chose : la confiance dans un portefeuille matériel ne repose jamais uniquement sur la puce, mais sur la volonté de toute la chaîne d’approvisionnement de vous dire la vérité avant qu’il ne soit trop tard.
Pour acheter un portefeuille matériel, passez uniquement par le site officiel et faites-le expédier directement. Cette semaine, considérez les mots « officiellement agréé » comme de la simple décoration.
#Trezor #portefeuilleMatériel
Des Safe 5 vendus par CryptoBilis, ancien revendeur agréé en Asie du Sud-Est, ont été démontés : une carte était coincée entre la carte mère et l’écran, avec un module cellulaire et une antenne. Selon le rapport, elle pouvait lire la phrase de récupération affichée à l’écran et la transmettre via le réseau mobile dès que l’appareil était branché.
Le laboratoire n’a pas encore terminé ses vérifications. Mais après avoir examiné les photos et mené des entretiens vidéo, l’équipe officielle a jugé les éléments suffisamment crédibles pour tirer la sonnette d’alarme sans attendre. Si vous avez acheté un Trezor chez ce revendeur depuis mars, il est recommandé de transférer immédiatement vos fonds vers un nouveau portefeuille avec une « nouvelle phrase de récupération ». Importer l’ancienne phrase sur un autre appareil ne sert à rien. Si elle a déjà été compromise, la migrer ne changera rien.
Ce qui est inquiétant, ce n’est pas cette banalité selon laquelle « les portefeuilles matériels ne sont pas sûrs ». C’est que vous pensiez qu’acheter auprès d’un « revendeur officiellement agréé » suffisait à garantir votre sécurité. Même les boutiques figurant sur la liste peuvent dissimuler des implants. Le même revendeur a connu un problème similaire avec Ledger, et Trezor avait déjà exclu CryptoBilis de son réseau de distribution au début du mois d’octobre. La chaîne d’approvisionnement est plus douteuse que votre capacité à vous souvenir de votre seed.
Cette semaine, le portefeuille chaud de Binance a déjà donné une leçon à tout le monde, et une foule de gens se sont tournés vers les portefeuilles froids. « Froid » signifie seulement que les clés privées ne quittent pas l’appareil — à condition que le trajet de l’usine jusqu’à vous soit sûr. Chaque intermédiaire supplémentaire, chaque plateforme de commerce en ligne (Tokopedia, dans ce cas-ci) ajoute un maillon faible à la chaîne de confiance.
L’entreprise dit n’avoir reçu aucun signalement de vol pour le moment. Cela ne signifie pas qu’il n’y a pas d’implant, seulement que l’affaire n’a pas encore éclaté. Attendre la confirmation du laboratoire, c’est attendre que quelqu’un se fasse avoir. Ils ont bien fait de prévenir sans attendre. Mais « prévenir sans attendre » montre aussi une chose : la confiance dans un portefeuille matériel ne repose jamais uniquement sur la puce, mais sur la volonté de toute la chaîne d’approvisionnement de vous dire la vérité avant qu’il ne soit trop tard.
Pour acheter un portefeuille matériel, passez uniquement par le site officiel et faites-le expédier directement. Cette semaine, considérez les mots « officiellement agréé » comme de la simple décoration.
#Trezor #portefeuilleMatériel
103


#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
🚨 🔐 TREZOR ALERTE : LES PORTEFEUILLES VENDUS PAR CRYPTOBILIS PEUVENT CONTENIR UN MATÉRIEL MALVEILLANT CACHÉ ! ⚠️
La plus grande menace pour la sécurité ne vient peut-être pas d’Internet.
Parfois, elle peut se cacher à l’intérieur de l’appareil auquel vous faites le plus confiance.
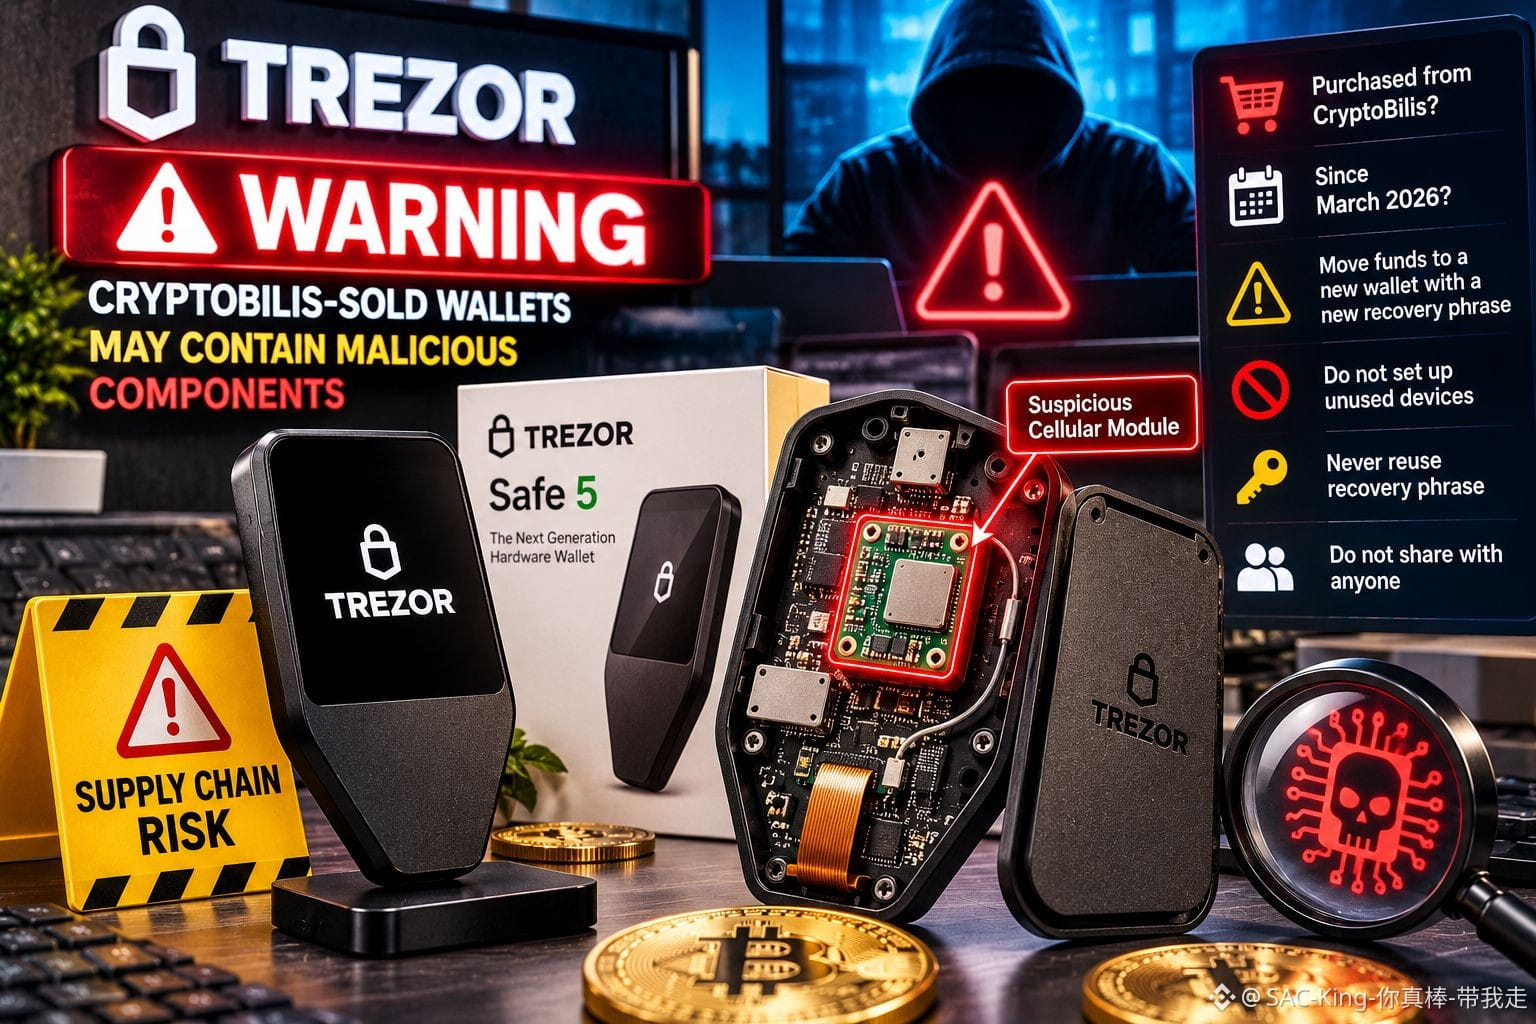
Trezor a émis une alerte urgente après qu’un client indonésien a signalé la présence présumée d’un implant matériel dans un Trezor Safe 5 acheté auprès du revendeur CryptoBilis en août 2026.
Selon le signalement, une carte électronique supplémentaire contenant un module cellulaire et une antenne aurait été installée entre l’écran de l’appareil et sa carte mère. Elle pourrait capter des informations sensibles, notamment les phrases de récupération du portefeuille, et les transmettre via un réseau mobile.
Trezor n’a pas encore examiné physiquement l’appareil signalé, mais estime les éléments suffisamment crédibles pour émettre une mise en garde par précaution.
Il est conseillé à toute personne ayant acheté un Trezor auprès de CryptoBilis depuis mars 2026 de transférer ses fonds vers un nouveau portefeuille créé avec une phrase de récupération entièrement nouvelle.
Les appareils non utilisés ne doivent pas être configurés. Ne réutilisez jamais une phrase de récupération qui a été exposée et ne la communiquez jamais à quiconque prétend faire partie du service d’assistance.
Mon avis : Cet incident met en évidence une grave faille dans la sécurité des cryptomonnaies : protéger les logiciels ne suffit pas si la chaîne d’approvisionnement physique peut être compromise.
Vos clés privées méritent d’être protégées à chaque étape, y compris avant que votre portefeuille ne vous parvienne.
Les portefeuilles matériels peuvent-ils rester vraiment sécurisés sans une vérification renforcée de la chaîne d’approvisionnement ?
Avertissement : Contenu éducatif uniquement. Ceci ne constitue pas un conseil financier. Faites vos propres recherches.
#CryptoSecurity #Trezor #GrowWithSAC $SOLV $RUNE $LLYB
#TrezorSaysCryptoBilisSoldWalletMayContainMaliciousComponents
🚨 🔐 TREZOR ALERTE : LES PORTEFEUILLES VENDUS PAR CRYPTOBILIS PEUVENT CONTENIR UN MATÉRIEL MALVEILLANT CACHÉ ! ⚠️
La plus grande menace pour la sécurité ne vient peut-être pas d’Internet.
Parfois, elle peut se cacher à l’intérieur de l’appareil auquel vous faites le plus confiance.
Trezor a émis une alerte urgente après qu’un client indonésien a signalé la présence présumée d’un implant matériel dans un Trezor Safe 5 acheté auprès du revendeur CryptoBilis en août 2026.
Selon le signalement, une carte électronique supplémentaire contenant un module cellulaire et une antenne aurait été installée entre l’écran de l’appareil et sa carte mère. Elle pourrait capter des informations sensibles, notamment les phrases de récupération du portefeuille, et les transmettre via un réseau mobile.
Trezor n’a pas encore examiné physiquement l’appareil signalé, mais estime les éléments suffisamment crédibles pour émettre une mise en garde par précaution.
Il est conseillé à toute personne ayant acheté un Trezor auprès de CryptoBilis depuis mars 2026 de transférer ses fonds vers un nouveau portefeuille créé avec une phrase de récupération entièrement nouvelle.
Les appareils non utilisés ne doivent pas être configurés. Ne réutilisez jamais une phrase de récupération qui a été exposée et ne la communiquez jamais à quiconque prétend faire partie du service d’assistance.
Mon avis : Cet incident met en évidence une grave faille dans la sécurité des cryptomonnaies : protéger les logiciels ne suffit pas si la chaîne d’approvisionnement physique peut être compromise.
Vos clés privées méritent d’être protégées à chaque étape, y compris avant que votre portefeuille ne vous parvienne.
Les portefeuilles matériels peuvent-ils rester vraiment sécurisés sans une vérification renforcée de la chaîne d’approvisionnement ?
Avertissement : Contenu éducatif uniquement. Ceci ne constitue pas un conseil financier. Faites vos propres recherches.
#CryptoSecurity #Trezor #GrowWithSAC $SOLV $RUNE $LLYB
🚨 🔐 TREZOR ALERTE : LES PORTEFEUILLES VENDUS PAR CRYPTOBILIS PEUVENT CONTENIR UN MATÉRIEL MALVEILLANT CACHÉ ! ⚠️
La plus grande menace pour la sécurité ne vient peut-être pas d’Internet.
Parfois, elle peut se cacher à l’intérieur de l’appareil auquel vous faites le plus confiance.
Trezor a émis une alerte urgente après qu’un client indonésien a signalé la présence présumée d’un implant matériel dans un Trezor Safe 5 acheté auprès du revendeur CryptoBilis en août 2026.
Selon le signalement, une carte électronique supplémentaire contenant un module cellulaire et une antenne aurait été installée entre l’écran de l’appareil et sa carte mère. Elle pourrait capter des informations sensibles, notamment les phrases de récupération du portefeuille, et les transmettre via un réseau mobile.
Trezor n’a pas encore examiné physiquement l’appareil signalé, mais estime les éléments suffisamment crédibles pour émettre une mise en garde par précaution.
Il est conseillé à toute personne ayant acheté un Trezor auprès de CryptoBilis depuis mars 2026 de transférer ses fonds vers un nouveau portefeuille créé avec une phrase de récupération entièrement nouvelle.
Les appareils non utilisés ne doivent pas être configurés. Ne réutilisez jamais une phrase de récupération qui a été exposée et ne la communiquez jamais à quiconque prétend faire partie du service d’assistance.
Mon avis : Cet incident met en évidence une grave faille dans la sécurité des cryptomonnaies : protéger les logiciels ne suffit pas si la chaîne d’approvisionnement physique peut être compromise.
Vos clés privées méritent d’être protégées à chaque étape, y compris avant que votre portefeuille ne vous parvienne.
Les portefeuilles matériels peuvent-ils rester vraiment sécurisés sans une vérification renforcée de la chaîne d’approvisionnement ?
Avertissement : Contenu éducatif uniquement. Ceci ne constitue pas un conseil financier. Faites vos propres recherches.
#CryptoSecurity #Trezor #GrowWithSAC $SOLV $RUNE $LLYB
1
596

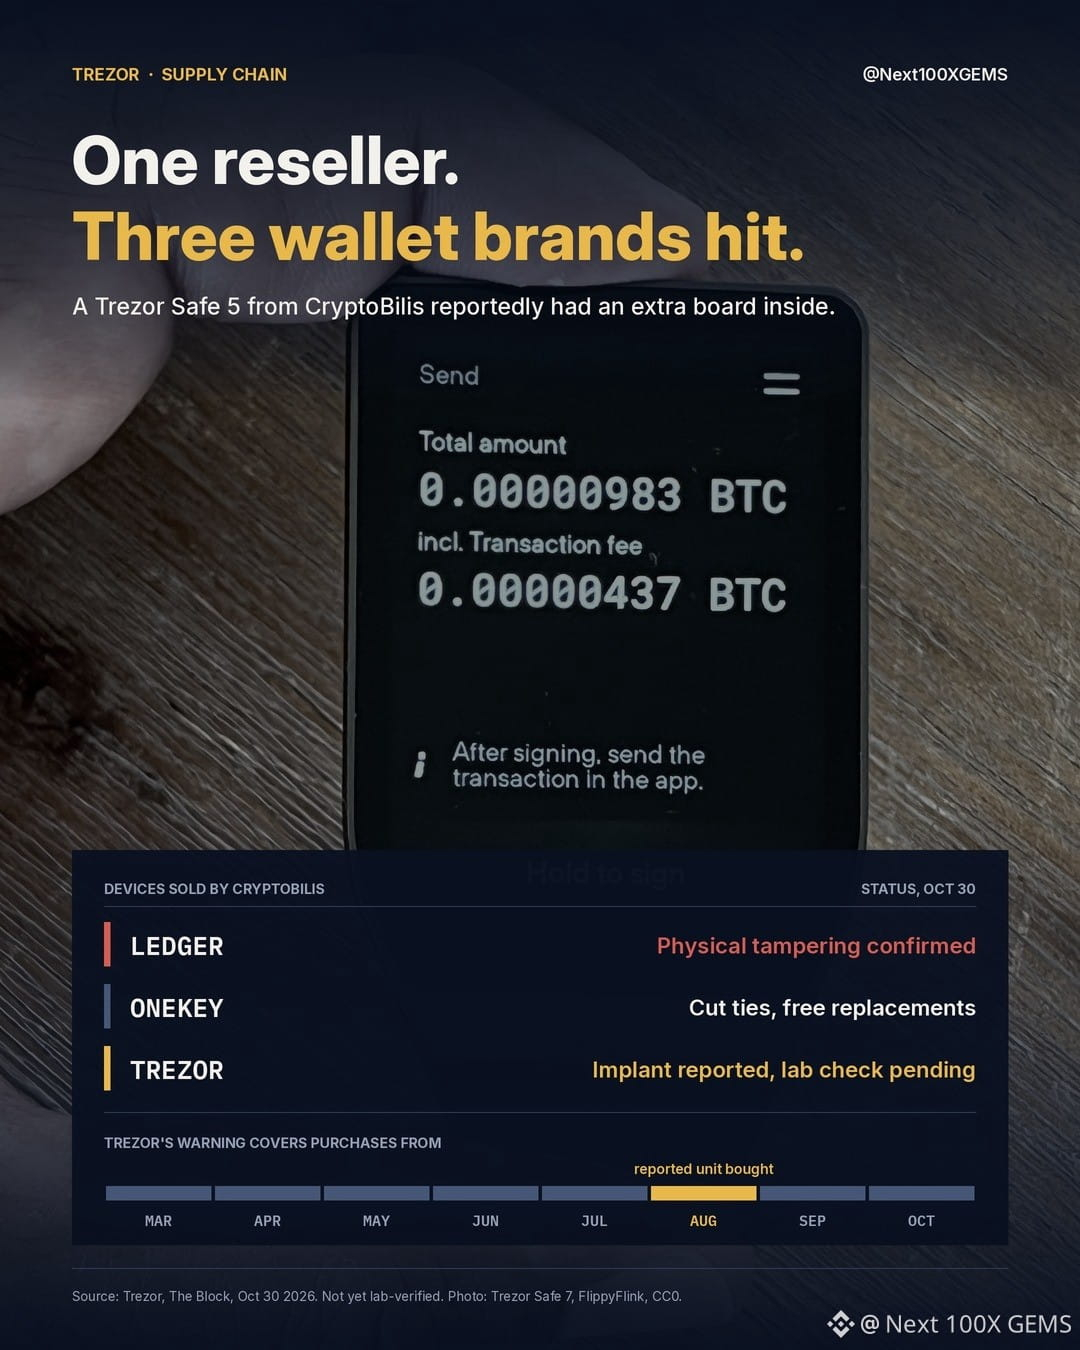
Un Trezor Safe 5 vendu par CryptoBilis aurait été équipé d’une deuxième carte électronique placée entre la carte principale et l’écran. Module cellulaire, antenne. Selon le témoignage de l’acheteur, elle lit tout ce qui s’affiche à l’écran, y compris la phrase de récupération, et transmet ces informations via un réseau mobile dès que l’appareil est branché.
Trezor n’a pas encore reçu l’appareil dans son laboratoire. L’entreprise a tout de même rendu l’affaire publique, après avoir examiné des photos et passé un appel vidéo avec l’acheteur, et affirme qu’aucune perte de fonds n’a été signalée.
Il s’agit du même revendeur dont les appareils Ledger se sont révélés avoir été trafiqués plus tôt ce mois-ci. Ledger a confirmé que des appareils avaient été modifiés physiquement, OneKey a rompu ses liens avec le revendeur et Trezor a cessé toute collaboration avec CryptoBilis le 9 octobre. Selon les outils de suivi on-chain, les pertes liées à Ledger dépassent 86 millions de dollars, un chiffre que Ledger n’a pas confirmé.
Le périmètre est large. L’avertissement de Trezor concerne tous les modèles achetés auprès de CryptoBilis depuis mars, y compris dans sa boutique Tokopedia. L’appareil concerné aurait été acheté en août.
Si cela vous concerne : créez un nouveau portefeuille avec une nouvelle phrase de récupération et transférez vos fonds. Saisir l’ancienne phrase de récupération sur un autre appareil ne résout pas le problème. Vous ne l’avez pas encore configuré ? Ne le faites pas. Trezor propose un remplacement gratuit ou un bon d’achat et précise que peser l’appareil n’est pas un test fiable.
Attendez-vous ensuite à recevoir de faux e-mails et appels annonçant un « rappel ». Le service d’assistance ne vous demandera jamais votre phrase de récupération.
$BTC $ETH
#Trezor #CryptoSecurity
Ceci ne constitue pas un conseil financier. Faites vos propres recherches.
Un Trezor Safe 5 vendu par CryptoBilis aurait été équipé d’une deuxième carte électronique placée entre la carte principale et l’écran. Module cellulaire, antenne. Selon le témoignage de l’acheteur, elle lit tout ce qui s’affiche à l’écran, y compris la phrase de récupération, et transmet ces informations via un réseau mobile dès que l’appareil est branché.
Trezor n’a pas encore reçu l’appareil dans son laboratoire. L’entreprise a tout de même rendu l’affaire publique, après avoir examiné des photos et passé un appel vidéo avec l’acheteur, et affirme qu’aucune perte de fonds n’a été signalée.
Il s’agit du même revendeur dont les appareils Ledger se sont révélés avoir été trafiqués plus tôt ce mois-ci. Ledger a confirmé que des appareils avaient été modifiés physiquement, OneKey a rompu ses liens avec le revendeur et Trezor a cessé toute collaboration avec CryptoBilis le 9 octobre. Selon les outils de suivi on-chain, les pertes liées à Ledger dépassent 86 millions de dollars, un chiffre que Ledger n’a pas confirmé.
Le périmètre est large. L’avertissement de Trezor concerne tous les modèles achetés auprès de CryptoBilis depuis mars, y compris dans sa boutique Tokopedia. L’appareil concerné aurait été acheté en août.
Si cela vous concerne : créez un nouveau portefeuille avec une nouvelle phrase de récupération et transférez vos fonds. Saisir l’ancienne phrase de récupération sur un autre appareil ne résout pas le problème. Vous ne l’avez pas encore configuré ? Ne le faites pas. Trezor propose un remplacement gratuit ou un bon d’achat et précise que peser l’appareil n’est pas un test fiable.
Attendez-vous ensuite à recevoir de faux e-mails et appels annonçant un « rappel ». Le service d’assistance ne vous demandera jamais votre phrase de récupération.
$BTC $ETH
#Trezor #CryptoSecurity
Ceci ne constitue pas un conseil financier. Faites vos propres recherches.
Trezor n’a pas encore reçu l’appareil dans son laboratoire. L’entreprise a tout de même rendu l’affaire publique, après avoir examiné des photos et passé un appel vidéo avec l’acheteur, et affirme qu’aucune perte de fonds n’a été signalée.
Il s’agit du même revendeur dont les appareils Ledger se sont révélés avoir été trafiqués plus tôt ce mois-ci. Ledger a confirmé que des appareils avaient été modifiés physiquement, OneKey a rompu ses liens avec le revendeur et Trezor a cessé toute collaboration avec CryptoBilis le 9 octobre. Selon les outils de suivi on-chain, les pertes liées à Ledger dépassent 86 millions de dollars, un chiffre que Ledger n’a pas confirmé.
Le périmètre est large. L’avertissement de Trezor concerne tous les modèles achetés auprès de CryptoBilis depuis mars, y compris dans sa boutique Tokopedia. L’appareil concerné aurait été acheté en août.
Si cela vous concerne : créez un nouveau portefeuille avec une nouvelle phrase de récupération et transférez vos fonds. Saisir l’ancienne phrase de récupération sur un autre appareil ne résout pas le problème. Vous ne l’avez pas encore configuré ? Ne le faites pas. Trezor propose un remplacement gratuit ou un bon d’achat et précise que peser l’appareil n’est pas un test fiable.
Attendez-vous ensuite à recevoir de faux e-mails et appels annonçant un « rappel ». Le service d’assistance ne vous demandera jamais votre phrase de récupération.
$BTC $ETH
#Trezor #CryptoSecurity
Ceci ne constitue pas un conseil financier. Faites vos propres recherches.
1
557

·
--
Voir la traduction
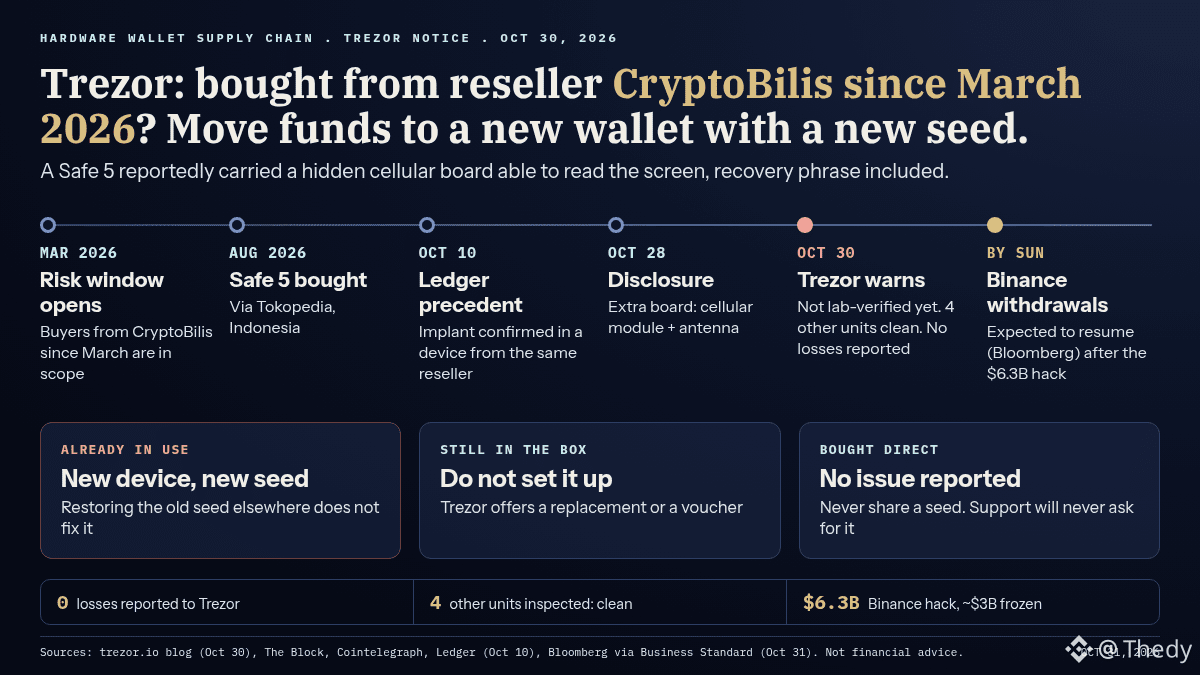
Trezor demande à ceux qui ont acheté un de ses wallets chez le revendeur CryptoBilis depuis mars 2026 de déplacer leurs fonds vers un nouveau wallet, avec une nouvelle seed. L'alerte, publiée le 30/10 sur le blog officiel de Trezor, tombe au moment où beaucoup prévoient de sortir leurs coins de Binance.
Selon Trezor, un client indonésien a signalé le 28/10 un Safe 5 acheté en août via Tokopedia, avec une carte ajoutée entre la carte mère et l'écran (module cellulaire + antenne). D'après ce rapport, pas encore vérifié en labo, le circuit lirait l'écran, seed comprise, et l'enverrait par réseau mobile une fois branché. Trezor le juge crédible, n'a reçu aucune déclaration de perte, et 4 autres appareils examinés étaient propres.
Ce n'est pas un premier cas : le 10/10, Ledger avait confirmé un implant dans un appareil vendu par ce même revendeur.
Qui doit agir :
- Trezor CryptoBilis déjà utilisé : nouveau wallet, nouvelle seed. Remettre l'ancienne seed sur un autre appareil ne règle rien.
- Encore dans sa boîte : ne l'initialisez pas. Trezor propose un remplacement ou un bon d'achat.
- Acheté en direct chez le fabricant : rien n'indique un problème à ce stade.
Le timing compte. Selon Bloomberg, Binance vise une reprise des retraits d'ici dimanche, après le hack de 6,3 Md$. Ma lecture : la vague de retraits vers l'auto-garde va attirer les arnaques, et Trezor prévient déjà que faux mails, courriers et appels vont exploiter l'alerte.
Si le labo confirme l'implant, la chaîne des revendeurs devient un sujet pour tout le secteur. Sinon, l'alerte restera une précaution, mais acheter en direct reste la règle.
Avant de retirer vos $BTC ou vos $BNB de Binance vers un hardware wallet, vous vérifiez d'où il vient, ou vous testez d'abord avec un petit montant ?
#Trezor #Binance
Trezor demande à ceux qui ont acheté un de ses wallets chez le revendeur CryptoBilis depuis mars 2026 de déplacer leurs fonds vers un nouveau wallet, avec une nouvelle seed. L'alerte, publiée le 30/10 sur le blog officiel de Trezor, tombe au moment où beaucoup prévoient de sortir leurs coins de Binance.
Selon Trezor, un client indonésien a signalé le 28/10 un Safe 5 acheté en août via Tokopedia, avec une carte ajoutée entre la carte mère et l'écran (module cellulaire + antenne). D'après ce rapport, pas encore vérifié en labo, le circuit lirait l'écran, seed comprise, et l'enverrait par réseau mobile une fois branché. Trezor le juge crédible, n'a reçu aucune déclaration de perte, et 4 autres appareils examinés étaient propres.
Ce n'est pas un premier cas : le 10/10, Ledger avait confirmé un implant dans un appareil vendu par ce même revendeur.
Qui doit agir :
- Trezor CryptoBilis déjà utilisé : nouveau wallet, nouvelle seed. Remettre l'ancienne seed sur un autre appareil ne règle rien.
- Encore dans sa boîte : ne l'initialisez pas. Trezor propose un remplacement ou un bon d'achat.
- Acheté en direct chez le fabricant : rien n'indique un problème à ce stade.
Le timing compte. Selon Bloomberg, Binance vise une reprise des retraits d'ici dimanche, après le hack de 6,3 Md$. Ma lecture : la vague de retraits vers l'auto-garde va attirer les arnaques, et Trezor prévient déjà que faux mails, courriers et appels vont exploiter l'alerte.
Si le labo confirme l'implant, la chaîne des revendeurs devient un sujet pour tout le secteur. Sinon, l'alerte restera une précaution, mais acheter en direct reste la règle.
Avant de retirer vos $BTC ou vos $BNB de Binance vers un hardware wallet, vous vérifiez d'où il vient, ou vous testez d'abord avec un petit montant ?
#Trezor #Binance
Selon Trezor, un client indonésien a signalé le 28/10 un Safe 5 acheté en août via Tokopedia, avec une carte ajoutée entre la carte mère et l'écran (module cellulaire + antenne). D'après ce rapport, pas encore vérifié en labo, le circuit lirait l'écran, seed comprise, et l'enverrait par réseau mobile une fois branché. Trezor le juge crédible, n'a reçu aucune déclaration de perte, et 4 autres appareils examinés étaient propres.
Ce n'est pas un premier cas : le 10/10, Ledger avait confirmé un implant dans un appareil vendu par ce même revendeur.
Qui doit agir :
- Trezor CryptoBilis déjà utilisé : nouveau wallet, nouvelle seed. Remettre l'ancienne seed sur un autre appareil ne règle rien.
- Encore dans sa boîte : ne l'initialisez pas. Trezor propose un remplacement ou un bon d'achat.
- Acheté en direct chez le fabricant : rien n'indique un problème à ce stade.
Le timing compte. Selon Bloomberg, Binance vise une reprise des retraits d'ici dimanche, après le hack de 6,3 Md$. Ma lecture : la vague de retraits vers l'auto-garde va attirer les arnaques, et Trezor prévient déjà que faux mails, courriers et appels vont exploiter l'alerte.
Si le labo confirme l'implant, la chaîne des revendeurs devient un sujet pour tout le secteur. Sinon, l'alerte restera une précaution, mais acheter en direct reste la règle.
Avant de retirer vos $BTC ou vos $BNB de Binance vers un hardware wallet, vous vérifiez d'où il vient, ou vous testez d'abord avec un petit montant ?
#Trezor #Binance
1
311

·
--
#TrezorAlerteCryptoBilisWalletVenduPeutContenirDesComposantsMalveillants
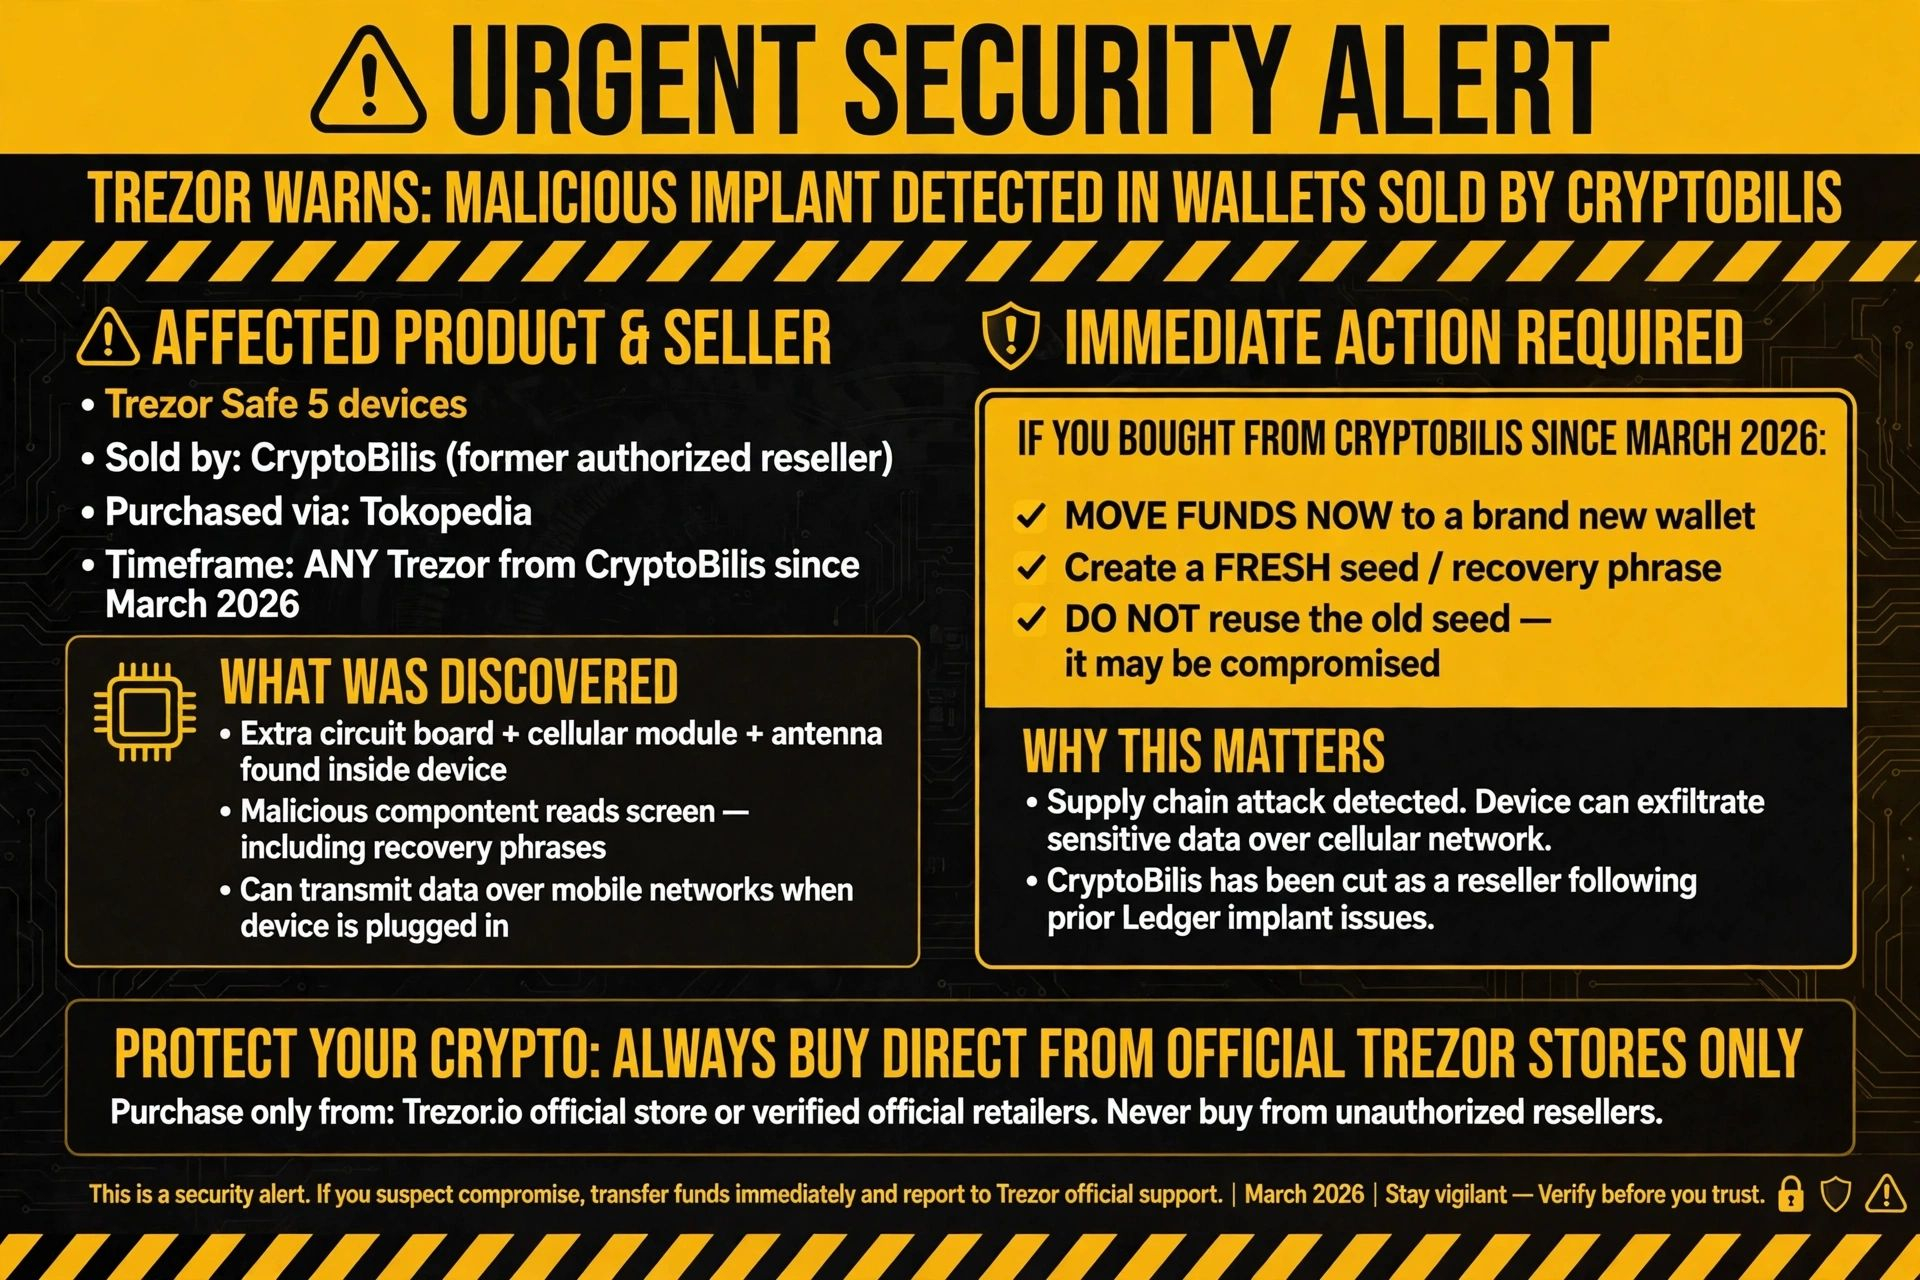
🚨 URGENT : Trezor met en garde contre la possible présence d’un implant malveillant dans des portefeuilles vendus par CryptoBilis !
Trezor vient de publier une alerte de sécurité majeure. Un client a signalé la présence d’un implant matériel dans un Trezor Safe 5 acheté auprès de l’ancien revendeur agréé CryptoBilis (via Tokopedia en août).
La carte électronique supplémentaire, le module cellulaire et l’antenne pourraient lire l’écran (y compris les phrases de récupération) et transmettre des données via les réseaux mobiles lorsque l’appareil est branché.
Aucune perte de fonds n’a été signalée pour le moment, mais Trezor juge cette alerte crédible.
*Si vous avez acheté N’IMPORTE QUEL Trezor auprès de CryptoBilis depuis mars 2026 → Transférez immédiatement vos fonds vers un tout nouveau portefeuille avec une NOUVELLE phrase de récupération. Ne réutilisez PAS l’ancienne phrase.*
CryptoBilis avait déjà été écarté en tant que revendeur après les précédents problèmes d’implants Ledger.
Les attaques contre la chaîne d’approvisionnement sont le nouveau cauchemar. Même des portefeuilles matériels de confiance peuvent être compromis avant de vous parvenir. Achetez toujours directement auprès des boutiques officielles lorsque c’est possible, vérifiez l’emballage et ne faites jamais l’impasse sur la règle de la « nouvelle phrase » si quelque chose vous semble suspect. L’autoconservation ne fonctionne que si l’appareil est sain. Restez sur vos gardes, restez en sécurité.
Qui d’autre vérifie ses portefeuilles matériels en ce moment ? 👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
#TrezorAlerteCryptoBilisWalletVenduPeutContenirDesComposantsMalveillants
🚨 URGENT : Trezor met en garde contre la possible présence d’un implant malveillant dans des portefeuilles vendus par CryptoBilis !
Trezor vient de publier une alerte de sécurité majeure. Un client a signalé la présence d’un implant matériel dans un Trezor Safe 5 acheté auprès de l’ancien revendeur agréé CryptoBilis (via Tokopedia en août).
La carte électronique supplémentaire, le module cellulaire et l’antenne pourraient lire l’écran (y compris les phrases de récupération) et transmettre des données via les réseaux mobiles lorsque l’appareil est branché.
Aucune perte de fonds n’a été signalée pour le moment, mais Trezor juge cette alerte crédible.
*Si vous avez acheté N’IMPORTE QUEL Trezor auprès de CryptoBilis depuis mars 2026 → Transférez immédiatement vos fonds vers un tout nouveau portefeuille avec une NOUVELLE phrase de récupération. Ne réutilisez PAS l’ancienne phrase.*
CryptoBilis avait déjà été écarté en tant que revendeur après les précédents problèmes d’implants Ledger.
Les attaques contre la chaîne d’approvisionnement sont le nouveau cauchemar. Même des portefeuilles matériels de confiance peuvent être compromis avant de vous parvenir. Achetez toujours directement auprès des boutiques officielles lorsque c’est possible, vérifiez l’emballage et ne faites jamais l’impasse sur la règle de la « nouvelle phrase » si quelque chose vous semble suspect. L’autoconservation ne fonctionne que si l’appareil est sain. Restez sur vos gardes, restez en sécurité.
Qui d’autre vérifie ses portefeuilles matériels en ce moment ? 👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
🚨 URGENT : Trezor met en garde contre la possible présence d’un implant malveillant dans des portefeuilles vendus par CryptoBilis !
Trezor vient de publier une alerte de sécurité majeure. Un client a signalé la présence d’un implant matériel dans un Trezor Safe 5 acheté auprès de l’ancien revendeur agréé CryptoBilis (via Tokopedia en août).
La carte électronique supplémentaire, le module cellulaire et l’antenne pourraient lire l’écran (y compris les phrases de récupération) et transmettre des données via les réseaux mobiles lorsque l’appareil est branché.
Aucune perte de fonds n’a été signalée pour le moment, mais Trezor juge cette alerte crédible.
*Si vous avez acheté N’IMPORTE QUEL Trezor auprès de CryptoBilis depuis mars 2026 → Transférez immédiatement vos fonds vers un tout nouveau portefeuille avec une NOUVELLE phrase de récupération. Ne réutilisez PAS l’ancienne phrase.*
CryptoBilis avait déjà été écarté en tant que revendeur après les précédents problèmes d’implants Ledger.
Les attaques contre la chaîne d’approvisionnement sont le nouveau cauchemar. Même des portefeuilles matériels de confiance peuvent être compromis avant de vous parvenir. Achetez toujours directement auprès des boutiques officielles lorsque c’est possible, vérifiez l’emballage et ne faites jamais l’impasse sur la règle de la « nouvelle phrase » si quelque chose vous semble suspect. L’autoconservation ne fonctionne que si l’appareil est sain. Restez sur vos gardes, restez en sécurité.
Qui d’autre vérifie ses portefeuilles matériels en ce moment ? 👇
#Trezor #CryptoSecurity #HardwareWallet #StaySafe
3
108

·
--
Les amis !! La chaîne d’approvisionnement des portefeuilles matériels a aussi un problème !!!
Trezor vient de publier un avertissement officiel : des Safe 5 vendus par CryptoBilis, un revendeur d’Asie du Sud-Est, auraient été signalés avec un implant matériel suspect à l’intérieur — une petite carte équipée d’un module cellulaire, qui pourrait voler la phrase de récupération affichée à l’écran et l’envoyer dès qu’on branche l’appareil~ (site officiel de Trezor/CoinTelegraph/The Block, 30–31 octobre)
Ils n’ont pas encore pu examiner l’appareil en laboratoire, mais ont préféré donner l’alerte sur la base de signalements crédibles : si vous en avez acheté un chez CryptoBilis après mars, transférez vite vos cryptos vers un « nouveau portefeuille + une nouvelle phrase de récupération » !!! Pour l’instant, aucun vol de fonds n’a été signalé, et les quatre autres appareils examinés ne présentaient aucun problème. Ce revendeur était déjà impliqué dans l’affaire Ledger ; Trezor l’a d’ailleurs retiré de ses canaux officiels ce mois-ci, haha.
Franchement, après le récent crash d’une grande plateforme d’échange, voilà que les canaux de distribution des portefeuilles hors ligne s’y mettent aussi — ne surveillez pas seulement les plateformes d’échange : pour acheter un portefeuille matériel, passez directement par le fabricant officiel, et c’est tout. Ce week-end, ne vous faites pas vider vos comptes une deuxième fois par un faux service client ou de faux e-mails !!!
Vous avez acheté votre portefeuille matériel sur le site officiel ou auprès d’un revendeur tiers ?
#Trezor #安全 #Crypto
Les amis !! La chaîne d’approvisionnement des portefeuilles matériels a aussi un problème !!!
Trezor vient de publier un avertissement officiel : des Safe 5 vendus par CryptoBilis, un revendeur d’Asie du Sud-Est, auraient été signalés avec un implant matériel suspect à l’intérieur — une petite carte équipée d’un module cellulaire, qui pourrait voler la phrase de récupération affichée à l’écran et l’envoyer dès qu’on branche l’appareil~ (site officiel de Trezor/CoinTelegraph/The Block, 30–31 octobre)
Ils n’ont pas encore pu examiner l’appareil en laboratoire, mais ont préféré donner l’alerte sur la base de signalements crédibles : si vous en avez acheté un chez CryptoBilis après mars, transférez vite vos cryptos vers un « nouveau portefeuille + une nouvelle phrase de récupération » !!! Pour l’instant, aucun vol de fonds n’a été signalé, et les quatre autres appareils examinés ne présentaient aucun problème. Ce revendeur était déjà impliqué dans l’affaire Ledger ; Trezor l’a d’ailleurs retiré de ses canaux officiels ce mois-ci, haha.
Franchement, après le récent crash d’une grande plateforme d’échange, voilà que les canaux de distribution des portefeuilles hors ligne s’y mettent aussi — ne surveillez pas seulement les plateformes d’échange : pour acheter un portefeuille matériel, passez directement par le fabricant officiel, et c’est tout. Ce week-end, ne vous faites pas vider vos comptes une deuxième fois par un faux service client ou de faux e-mails !!!
Vous avez acheté votre portefeuille matériel sur le site officiel ou auprès d’un revendeur tiers ?
#Trezor #安全 #Crypto
Trezor vient de publier un avertissement officiel : des Safe 5 vendus par CryptoBilis, un revendeur d’Asie du Sud-Est, auraient été signalés avec un implant matériel suspect à l’intérieur — une petite carte équipée d’un module cellulaire, qui pourrait voler la phrase de récupération affichée à l’écran et l’envoyer dès qu’on branche l’appareil~ (site officiel de Trezor/CoinTelegraph/The Block, 30–31 octobre)
Ils n’ont pas encore pu examiner l’appareil en laboratoire, mais ont préféré donner l’alerte sur la base de signalements crédibles : si vous en avez acheté un chez CryptoBilis après mars, transférez vite vos cryptos vers un « nouveau portefeuille + une nouvelle phrase de récupération » !!! Pour l’instant, aucun vol de fonds n’a été signalé, et les quatre autres appareils examinés ne présentaient aucun problème. Ce revendeur était déjà impliqué dans l’affaire Ledger ; Trezor l’a d’ailleurs retiré de ses canaux officiels ce mois-ci, haha.
Franchement, après le récent crash d’une grande plateforme d’échange, voilà que les canaux de distribution des portefeuilles hors ligne s’y mettent aussi — ne surveillez pas seulement les plateformes d’échange : pour acheter un portefeuille matériel, passez directement par le fabricant officiel, et c’est tout. Ce week-end, ne vous faites pas vider vos comptes une deuxième fois par un faux service client ou de faux e-mails !!!
Vous avez acheté votre portefeuille matériel sur le site officiel ou auprès d’un revendeur tiers ?
#Trezor #安全 #Crypto
2
830

TREZOR MET EN GARDE LES UTILISATEURS DE CRYPTOMONNAIES — LES PORTEFEUILLES MATÉRIELS POURRAIENT CONTENIR DES COMPOSANTS MALVEILLANTS !Une importante alerte de sécurité concernant les cryptomonnaies fait la une ! Trezor a averti ses clients après avoir reçu un signalement crédible faisant état d’un implant matériel présumé à l’intérieur d’un Trezor Safe 5 acheté auprès du revendeur CryptoBilis.
Cela pourrait représenter un autre grave problème de sécurité de la chaîne d’approvisionnement dans le secteur des cryptomonnaies. Voici ce qu’il faut savoir. 👇
🔴 1. COMMENT FONCTIONNERAIT L’IMPLANT SUSPECTÉ ?
Selon le signalement du client, l’appareil aurait contenu :
Une carte électronique supplémentaire.
Un module de communication cellulaire.
Une antenne capable de transmettre des informations.
TREZOR MET EN GARDE LES UTILISATEURS DE CRYPTOMONNAIES — LES PORTEFEUILLES MATÉRIELS POURRAIENT CONTENIR DES COMPOSANTS MALVEILLANTS !
Une importante alerte de sécurité concernant les cryptomonnaies fait la une ! Trezor a averti ses clients après avoir reçu un signalement crédible faisant état d’un implant matériel présumé à l’intérieur d’un Trezor Safe 5 acheté auprès du revendeur CryptoBilis.
Cela pourrait représenter un autre grave problème de sécurité de la chaîne d’approvisionnement dans le secteur des cryptomonnaies. Voici ce qu’il faut savoir. 👇
🔴 1. COMMENT FONCTIONNERAIT L’IMPLANT SUSPECTÉ ?
Selon le signalement du client, l’appareil aurait contenu :
Une carte électronique supplémentaire.
Un module de communication cellulaire.
Une antenne capable de transmettre des informations.
Cela pourrait représenter un autre grave problème de sécurité de la chaîne d’approvisionnement dans le secteur des cryptomonnaies. Voici ce qu’il faut savoir. 👇
🔴 1. COMMENT FONCTIONNERAIT L’IMPLANT SUSPECTÉ ?
Selon le signalement du client, l’appareil aurait contenu :
Une carte électronique supplémentaire.
Un module de communication cellulaire.
Une antenne capable de transmettre des informations.
61

·
--
Urgent : Trezor met en garde contre des portefeuilles matériels compromis provenant de CryptoBilis.
Trezor a averti les acheteurs d’appareils Trezor Safe 5 achetés auprès de CryptoBilis à partir de mars 2026 qu’ils devaient immédiatement transférer leurs fonds vers un nouveau portefeuille doté d’une nouvelle phrase de récupération.
Cette alerte fait suite à un signalement responsable effectué le 28 octobre par un client indonésien, qui a découvert à l’intérieur de l’appareil une carte électronique supplémentaire équipée d’un module cellulaire et d’une antenne.
Une fois l’appareil branché, le dispositif implanté peut lire l’écran, y compris la sauvegarde du portefeuille, et transmettre des données via un réseau mobile.
Cet incident met en évidence une attaque de la chaîne d’approvisionnement et les défis croissants que pose la sécurité des cryptomonnaies aux utilisateurs de portefeuilles matériels.
Trezor conseille aux utilisateurs concernés de transférer leurs actifs vers un portefeuille matériel sécurisé ou, temporairement, vers un portefeuille logiciel ou une plateforme d’échange de confiance, tout en vérifiant l’adresse de réception.
Les clients qui n’ont pas encore configuré l’appareil ne doivent pas l’utiliser.
Les acheteurs admissibles recevront un appareil Trezor de remplacement ou un bon d’achat. Ils doivent conserver l’appareil CryptoBilis et contacter l’assistance Trezor.
Quelles mesures prenez-vous pour vérifier l’intégrité de la chaîne d’approvisionnement de votre portefeuille matériel ?
#CryptoSecurity #HardwareWallet #SupplyChainSecurity #Trezor
Urgent : Trezor met en garde contre des portefeuilles matériels compromis provenant de CryptoBilis.
Trezor a averti les acheteurs d’appareils Trezor Safe 5 achetés auprès de CryptoBilis à partir de mars 2026 qu’ils devaient immédiatement transférer leurs fonds vers un nouveau portefeuille doté d’une nouvelle phrase de récupération.
Cette alerte fait suite à un signalement responsable effectué le 28 octobre par un client indonésien, qui a découvert à l’intérieur de l’appareil une carte électronique supplémentaire équipée d’un module cellulaire et d’une antenne.
Une fois l’appareil branché, le dispositif implanté peut lire l’écran, y compris la sauvegarde du portefeuille, et transmettre des données via un réseau mobile.
Cet incident met en évidence une attaque de la chaîne d’approvisionnement et les défis croissants que pose la sécurité des cryptomonnaies aux utilisateurs de portefeuilles matériels.
Trezor conseille aux utilisateurs concernés de transférer leurs actifs vers un portefeuille matériel sécurisé ou, temporairement, vers un portefeuille logiciel ou une plateforme d’échange de confiance, tout en vérifiant l’adresse de réception.
Les clients qui n’ont pas encore configuré l’appareil ne doivent pas l’utiliser.
Les acheteurs admissibles recevront un appareil Trezor de remplacement ou un bon d’achat. Ils doivent conserver l’appareil CryptoBilis et contacter l’assistance Trezor.
Quelles mesures prenez-vous pour vérifier l’intégrité de la chaîne d’approvisionnement de votre portefeuille matériel ?
#CryptoSecurity #HardwareWallet #SupplyChainSecurity #Trezor
Trezor a averti les acheteurs d’appareils Trezor Safe 5 achetés auprès de CryptoBilis à partir de mars 2026 qu’ils devaient immédiatement transférer leurs fonds vers un nouveau portefeuille doté d’une nouvelle phrase de récupération.
Cette alerte fait suite à un signalement responsable effectué le 28 octobre par un client indonésien, qui a découvert à l’intérieur de l’appareil une carte électronique supplémentaire équipée d’un module cellulaire et d’une antenne.
Une fois l’appareil branché, le dispositif implanté peut lire l’écran, y compris la sauvegarde du portefeuille, et transmettre des données via un réseau mobile.
Cet incident met en évidence une attaque de la chaîne d’approvisionnement et les défis croissants que pose la sécurité des cryptomonnaies aux utilisateurs de portefeuilles matériels.
Trezor conseille aux utilisateurs concernés de transférer leurs actifs vers un portefeuille matériel sécurisé ou, temporairement, vers un portefeuille logiciel ou une plateforme d’échange de confiance, tout en vérifiant l’adresse de réception.
Les clients qui n’ont pas encore configuré l’appareil ne doivent pas l’utiliser.
Les acheteurs admissibles recevront un appareil Trezor de remplacement ou un bon d’achat. Ils doivent conserver l’appareil CryptoBilis et contacter l’assistance Trezor.
Quelles mesures prenez-vous pour vérifier l’intégrité de la chaîne d’approvisionnement de votre portefeuille matériel ?
#CryptoSecurity #HardwareWallet #SupplyChainSecurity #Trezor
6
·
--
Un nouveau problème touche les portefeuilles matériels : Trezor met en garde contre un Safe 5 vendu par CryptoBilis, son ancien distributeur officiel en Asie du Sud-Est, qui aurait été équipé d’une « carte d’écoute ».
L’appareil, acheté en août sur Tokopedia par un utilisateur indonésien, contenait une carte électronique supplémentaire entre la carte mère et l’écran, dotée d’un module cellulaire et d’une antenne. Elle pourrait lire la phrase de récupération affichée à l’écran et l’envoyer via le réseau mobile dès que l’appareil est branché.
Trezor a reçu le signalement le 28/10. L’appareil n’a pas encore été examiné en laboratoire, mais le signalement est traité comme crédible ; aucun utilisateur n’a pour l’instant signalé de perte de fonds.
Si vous avez acheté un Trezor chez CryptoBilis depuis mars, transférez au plus vite vos actifs vers un nouveau portefeuille doté d’une nouvelle phrase de récupération ; ne réutilisez pas l’ancienne. Si l’appareil n’a pas encore été activé, ne l’allumez pas. Vous pouvez contacter le fabricant pour obtenir un remplacement ou un bon d’achat.
C’est le deuxième incident du genre après l’infiltration d’un canal de distribution de Ledger en Asie du Sud-Est. N’achetez des portefeuilles matériels que par les canaux officiels. $BTC vaut actuellement environ 77 350 dollars, et son cours est resté globalement stable sur 24 h.
#硬件钱包 #Trezor #SécuritéCrypto
Un nouveau problème touche les portefeuilles matériels : Trezor met en garde contre un Safe 5 vendu par CryptoBilis, son ancien distributeur officiel en Asie du Sud-Est, qui aurait été équipé d’une « carte d’écoute ».
L’appareil, acheté en août sur Tokopedia par un utilisateur indonésien, contenait une carte électronique supplémentaire entre la carte mère et l’écran, dotée d’un module cellulaire et d’une antenne. Elle pourrait lire la phrase de récupération affichée à l’écran et l’envoyer via le réseau mobile dès que l’appareil est branché.
Trezor a reçu le signalement le 28/10. L’appareil n’a pas encore été examiné en laboratoire, mais le signalement est traité comme crédible ; aucun utilisateur n’a pour l’instant signalé de perte de fonds.
Si vous avez acheté un Trezor chez CryptoBilis depuis mars, transférez au plus vite vos actifs vers un nouveau portefeuille doté d’une nouvelle phrase de récupération ; ne réutilisez pas l’ancienne. Si l’appareil n’a pas encore été activé, ne l’allumez pas. Vous pouvez contacter le fabricant pour obtenir un remplacement ou un bon d’achat.
C’est le deuxième incident du genre après l’infiltration d’un canal de distribution de Ledger en Asie du Sud-Est. N’achetez des portefeuilles matériels que par les canaux officiels. $BTC vaut actuellement environ 77 350 dollars, et son cours est resté globalement stable sur 24 h.
#硬件钱包 #Trezor #SécuritéCrypto
L’appareil, acheté en août sur Tokopedia par un utilisateur indonésien, contenait une carte électronique supplémentaire entre la carte mère et l’écran, dotée d’un module cellulaire et d’une antenne. Elle pourrait lire la phrase de récupération affichée à l’écran et l’envoyer via le réseau mobile dès que l’appareil est branché.
Trezor a reçu le signalement le 28/10. L’appareil n’a pas encore été examiné en laboratoire, mais le signalement est traité comme crédible ; aucun utilisateur n’a pour l’instant signalé de perte de fonds.
Si vous avez acheté un Trezor chez CryptoBilis depuis mars, transférez au plus vite vos actifs vers un nouveau portefeuille doté d’une nouvelle phrase de récupération ; ne réutilisez pas l’ancienne. Si l’appareil n’a pas encore été activé, ne l’allumez pas. Vous pouvez contacter le fabricant pour obtenir un remplacement ou un bon d’achat.
C’est le deuxième incident du genre après l’infiltration d’un canal de distribution de Ledger en Asie du Sud-Est. N’achetez des portefeuilles matériels que par les canaux officiels. $BTC vaut actuellement environ 77 350 dollars, et son cours est resté globalement stable sur 24 h.
#硬件钱包 #Trezor #SécuritéCrypto
107

Votre portefeuille matériel vous espionne peut-être ? Trezor tire la sonnette d’alarme 🐕
Le 30 octobre, Trezor a averti tous les utilisateurs ayant acheté un de ses portefeuilles auprès du revendeur CryptoBilis depuis mars 2026 : transférez immédiatement vos cryptos vers un nouveau portefeuille, avec une toute nouvelle phrase de récupération. Ne réutilisez pas l’ancienne, et n’utilisez pas non plus les appareils qui n’ont pas encore été activés.
Tout a commencé lorsqu’un acheteur indonésien a découvert, dans un Trezor Safe 5 acheté en août auprès de CryptoBilis sur Tokopedia, une carte électronique supplémentaire — équipée d’un module cellulaire et d’une antenne, et glissée entre la carte mère et l’écran. Selon le signalement, elle pouvait lire ce qui s’affichait à l’écran, y compris la sauvegarde du portefeuille, puis transmettre ces données par réseau mobile à chaque branchement de l’appareil.
Pour être tout à fait honnête, Trezor n’a pas encore pu examiner cet appareil en laboratoire, et aucun utilisateur n’a signalé avoir perdu des cryptos à cause de cette affaire. Mais l’entreprise juge le signalement crédible et préfère donc donner l’alerte — d’autant que c’est le même revendeur qui était derrière l’affaire de l’implant découvert précédemment chez Ledger. Trezor a retiré CryptoBilis de sa liste de revendeurs le 9 octobre et a examiné quatre appareils Trezor provenant du même canal, sans y trouver de traces de falsification.
La leçon tient en une phrase : si votre « coffre-fort » n’a pas été acheté directement auprès du fabricant, partez du principe qu’il n’est pas sûr. Transférez d’abord vos fonds, vous pourrez vous disputer après. 🐕
#Trezor #硬件钱包 #CryptoBilis
Votre portefeuille matériel vous espionne peut-être ? Trezor tire la sonnette d’alarme 🐕
Le 30 octobre, Trezor a averti tous les utilisateurs ayant acheté un de ses portefeuilles auprès du revendeur CryptoBilis depuis mars 2026 : transférez immédiatement vos cryptos vers un nouveau portefeuille, avec une toute nouvelle phrase de récupération. Ne réutilisez pas l’ancienne, et n’utilisez pas non plus les appareils qui n’ont pas encore été activés.
Tout a commencé lorsqu’un acheteur indonésien a découvert, dans un Trezor Safe 5 acheté en août auprès de CryptoBilis sur Tokopedia, une carte électronique supplémentaire — équipée d’un module cellulaire et d’une antenne, et glissée entre la carte mère et l’écran. Selon le signalement, elle pouvait lire ce qui s’affichait à l’écran, y compris la sauvegarde du portefeuille, puis transmettre ces données par réseau mobile à chaque branchement de l’appareil.
Pour être tout à fait honnête, Trezor n’a pas encore pu examiner cet appareil en laboratoire, et aucun utilisateur n’a signalé avoir perdu des cryptos à cause de cette affaire. Mais l’entreprise juge le signalement crédible et préfère donc donner l’alerte — d’autant que c’est le même revendeur qui était derrière l’affaire de l’implant découvert précédemment chez Ledger. Trezor a retiré CryptoBilis de sa liste de revendeurs le 9 octobre et a examiné quatre appareils Trezor provenant du même canal, sans y trouver de traces de falsification.
La leçon tient en une phrase : si votre « coffre-fort » n’a pas été acheté directement auprès du fabricant, partez du principe qu’il n’est pas sûr. Transférez d’abord vos fonds, vous pourrez vous disputer après. 🐕
#Trezor #硬件钱包 #CryptoBilis
Le 30 octobre, Trezor a averti tous les utilisateurs ayant acheté un de ses portefeuilles auprès du revendeur CryptoBilis depuis mars 2026 : transférez immédiatement vos cryptos vers un nouveau portefeuille, avec une toute nouvelle phrase de récupération. Ne réutilisez pas l’ancienne, et n’utilisez pas non plus les appareils qui n’ont pas encore été activés.
Tout a commencé lorsqu’un acheteur indonésien a découvert, dans un Trezor Safe 5 acheté en août auprès de CryptoBilis sur Tokopedia, une carte électronique supplémentaire — équipée d’un module cellulaire et d’une antenne, et glissée entre la carte mère et l’écran. Selon le signalement, elle pouvait lire ce qui s’affichait à l’écran, y compris la sauvegarde du portefeuille, puis transmettre ces données par réseau mobile à chaque branchement de l’appareil.
Pour être tout à fait honnête, Trezor n’a pas encore pu examiner cet appareil en laboratoire, et aucun utilisateur n’a signalé avoir perdu des cryptos à cause de cette affaire. Mais l’entreprise juge le signalement crédible et préfère donc donner l’alerte — d’autant que c’est le même revendeur qui était derrière l’affaire de l’implant découvert précédemment chez Ledger. Trezor a retiré CryptoBilis de sa liste de revendeurs le 9 octobre et a examiné quatre appareils Trezor provenant du même canal, sans y trouver de traces de falsification.
La leçon tient en une phrase : si votre « coffre-fort » n’a pas été acheté directement auprès du fabricant, partez du principe qu’il n’est pas sûr. Transférez d’abord vos fonds, vous pourrez vous disputer après. 🐕
#Trezor #硬件钱包 #CryptoBilis
40

·
--
Baissier
« Mets-les sur un portefeuille froid » : le conseil le plus populaire après le piratage de Binance. Et le plus paresseux, si on ne demande pas d’où vient la boîte.
Le lendemain matin, Trezor écrit qu’un acheteur indonésien affirme avoir trouvé une carte supplémentaire avec un module mobile et une antenne dans son Trezor Safe 5.
Le portefeuille a été acheté en août dans la boutique CryptoBilis sur Tokopedia.
Et CryptoBilis était un revendeur officiel de Trezor jusqu’au 9 octobre.
Pour être honnête, Trezor n’a pas encore reçu l’appareil lui-même, donc ce n’est qu’un soupçon pour l’instant. Personne n’a signalé de pertes.
Mais la conclusion me paraît déjà claire :
— impossible de vérifier la carte soi-même, même la peser ne servira à rien
— si tu as acheté du matériel chez CryptoBilis depuis mars, ton ancienne phrase de récupération ne te servira à rien sur un nouveau portefeuille : il te faut un nouveau portefeuille avec une nouvelle phrase
— un portefeuille froid n’est aussi sûr que le trajet parcouru par la boîte jusqu’à toi
Bref, achète uniquement directement auprès du fabricant. « Revendeur officiel » ne garantit plus rien.
#Trezor #HardwareWallets
« Mets-les sur un portefeuille froid » : le conseil le plus populaire après le piratage de Binance. Et le plus paresseux, si on ne demande pas d’où vient la boîte.
Le lendemain matin, Trezor écrit qu’un acheteur indonésien affirme avoir trouvé une carte supplémentaire avec un module mobile et une antenne dans son Trezor Safe 5.
Le portefeuille a été acheté en août dans la boutique CryptoBilis sur Tokopedia.
Et CryptoBilis était un revendeur officiel de Trezor jusqu’au 9 octobre.
Pour être honnête, Trezor n’a pas encore reçu l’appareil lui-même, donc ce n’est qu’un soupçon pour l’instant. Personne n’a signalé de pertes.
Mais la conclusion me paraît déjà claire :
— impossible de vérifier la carte soi-même, même la peser ne servira à rien
— si tu as acheté du matériel chez CryptoBilis depuis mars, ton ancienne phrase de récupération ne te servira à rien sur un nouveau portefeuille : il te faut un nouveau portefeuille avec une nouvelle phrase
— un portefeuille froid n’est aussi sûr que le trajet parcouru par la boîte jusqu’à toi
Bref, achète uniquement directement auprès du fabricant. « Revendeur officiel » ne garantit plus rien.
#Trezor #HardwareWallets
Le lendemain matin, Trezor écrit qu’un acheteur indonésien affirme avoir trouvé une carte supplémentaire avec un module mobile et une antenne dans son Trezor Safe 5.
Le portefeuille a été acheté en août dans la boutique CryptoBilis sur Tokopedia.
Et CryptoBilis était un revendeur officiel de Trezor jusqu’au 9 octobre.
Pour être honnête, Trezor n’a pas encore reçu l’appareil lui-même, donc ce n’est qu’un soupçon pour l’instant. Personne n’a signalé de pertes.
Mais la conclusion me paraît déjà claire :
— impossible de vérifier la carte soi-même, même la peser ne servira à rien
— si tu as acheté du matériel chez CryptoBilis depuis mars, ton ancienne phrase de récupération ne te servira à rien sur un nouveau portefeuille : il te faut un nouveau portefeuille avec une nouvelle phrase
— un portefeuille froid n’est aussi sûr que le trajet parcouru par la boîte jusqu’à toi
Bref, achète uniquement directement auprès du fabricant. « Revendeur officiel » ne garantit plus rien.
#Trezor #HardwareWallets
Motyvator Milliardam News:
Дякую ща пораду
1
8
94
·
--
Aujourd’hui, Trezor a publié une alerte de sécurité datée du 30 octobre au sujet d’un portefeuille matériel qui aurait été compromis.
L’affaire concerne un utilisateur indonésien qui a acheté en août un Trezor Safe 5 auprès du revendeur CryptoBilis sur Tokopedia. Le 28 octobre, il a signalé à Trezor qu’une carte électronique supplémentaire, dotée d’un module de téléphonie mobile et d’une antenne, était coincée entre la carte mère et l’écran. Selon son témoignage, cette carte transmettrait le contenu affiché à l’écran lorsque l’appareil est sous tension, y compris la phrase de récupération. Soyons clairs : l’appareil n’a pas encore été envoyé au laboratoire de Trezor, le mécanisme n’a pas été confirmé officiellement et aucun client de CryptoBilis n’a signalé à Trezor avoir perdu de l’argent à cause de cela. Il s’agit d’un avertissement préventif, et non d’un vol à grande échelle avéré.
Pour les investisseurs particuliers, le danger ne vient pas de la sophistication technique, mais d’une rupture de la chaîne de confiance à l’endroit le plus inattendu. Beaucoup achètent un portefeuille matériel pour avoir l’esprit tranquille et partent du principe qu’un achat auprès d’un revendeur agréé ne pose aucun problème. Or, c’est précisément au niveau de la distribution que le problème serait survenu. Plus inquiétant encore, ce même revendeur a déjà été impliqué dans un cas confirmé de manipulation d’appareils Ledger. Trezor l’a retiré de sa liste de revendeurs agréés le 9 octobre. L’alerte concerne tous les modèles Trezor achetés auprès de CryptoBilis après mars 2026, et pas seulement ce Safe 5.
Si vous avez acheté votre appareil auprès de ce revendeur, voici trois mesures à prendre dès maintenant. Premièrement, ne vous précipitez pas pour restaurer votre ancienne phrase de récupération à l’identique sur un autre appareil. Trezor l’indique clairement : cela ne ferait que déplacer le problème. La bonne démarche consiste à créer un nouveau portefeuille avec une toute nouvelle phrase de récupération, puis à y transférer vos actifs. Deuxièmement, n’utilisez pas les appareils concernés qui n’ont pas encore été activés et n’y saisissez pas votre phrase de récupération existante. Troisièmement, conservez l’appareil d’origine et contactez le service client officiel pour vous renseigner sur un remplacement ou un bon d’achat. Tout e-mail, courrier ou appel téléphonique qui se réclame de cette affaire et vous demande d’emblée votre phrase de récupération doit être traité comme une tentative d’escroquerie. Le service client officiel ne vous la demandera jamais.
Autre détail à retenir : Trezor indique qu’il n’est pas fiable de se fier au poids de l’appareil ou de le démonter soi-même pour vérifier s’il a été manipulé. À ce jour, aucun signe de manipulation n’a été détecté sur les quatre appareils envoyés pour inspection. Ne vous rassurez donc pas simplement parce que le vôtre semble normal, et ne pensez pas non plus que vous n’êtes pas concerné sous prétexte que l’alerte ne mentionne qu’un seul appareil : les critères essentiels sont le canal et la date d’achat.
Quand vous achetez un portefeuille matériel, vérifiez-vous d’abord qu’il provient d’un canal officiellement agréé, ou regardez-vous seulement le prix et la rapidité de livraison ?
#Trezor #硬件钱包 #钱包安全 #PréventionDesArnaques
—— Xiao Kai, le poireau du Web3
Avertissement : ce qui précède est un partage personnel et ne constitue pas un conseil en investissement. Le contenu est fourni à des fins d’apprentissage et d’échange uniquement. Le monde des cryptomonnaies comporte des risques ; la prudence est de mise.
Aujourd’hui, Trezor a publié une alerte de sécurité datée du 30 octobre au sujet d’un portefeuille matériel qui aurait été compromis.
L’affaire concerne un utilisateur indonésien qui a acheté en août un Trezor Safe 5 auprès du revendeur CryptoBilis sur Tokopedia. Le 28 octobre, il a signalé à Trezor qu’une carte électronique supplémentaire, dotée d’un module de téléphonie mobile et d’une antenne, était coincée entre la carte mère et l’écran. Selon son témoignage, cette carte transmettrait le contenu affiché à l’écran lorsque l’appareil est sous tension, y compris la phrase de récupération. Soyons clairs : l’appareil n’a pas encore été envoyé au laboratoire de Trezor, le mécanisme n’a pas été confirmé officiellement et aucun client de CryptoBilis n’a signalé à Trezor avoir perdu de l’argent à cause de cela. Il s’agit d’un avertissement préventif, et non d’un vol à grande échelle avéré.
Pour les investisseurs particuliers, le danger ne vient pas de la sophistication technique, mais d’une rupture de la chaîne de confiance à l’endroit le plus inattendu. Beaucoup achètent un portefeuille matériel pour avoir l’esprit tranquille et partent du principe qu’un achat auprès d’un revendeur agréé ne pose aucun problème. Or, c’est précisément au niveau de la distribution que le problème serait survenu. Plus inquiétant encore, ce même revendeur a déjà été impliqué dans un cas confirmé de manipulation d’appareils Ledger. Trezor l’a retiré de sa liste de revendeurs agréés le 9 octobre. L’alerte concerne tous les modèles Trezor achetés auprès de CryptoBilis après mars 2026, et pas seulement ce Safe 5.
Si vous avez acheté votre appareil auprès de ce revendeur, voici trois mesures à prendre dès maintenant. Premièrement, ne vous précipitez pas pour restaurer votre ancienne phrase de récupération à l’identique sur un autre appareil. Trezor l’indique clairement : cela ne ferait que déplacer le problème. La bonne démarche consiste à créer un nouveau portefeuille avec une toute nouvelle phrase de récupération, puis à y transférer vos actifs. Deuxièmement, n’utilisez pas les appareils concernés qui n’ont pas encore été activés et n’y saisissez pas votre phrase de récupération existante. Troisièmement, conservez l’appareil d’origine et contactez le service client officiel pour vous renseigner sur un remplacement ou un bon d’achat. Tout e-mail, courrier ou appel téléphonique qui se réclame de cette affaire et vous demande d’emblée votre phrase de récupération doit être traité comme une tentative d’escroquerie. Le service client officiel ne vous la demandera jamais.
Autre détail à retenir : Trezor indique qu’il n’est pas fiable de se fier au poids de l’appareil ou de le démonter soi-même pour vérifier s’il a été manipulé. À ce jour, aucun signe de manipulation n’a été détecté sur les quatre appareils envoyés pour inspection. Ne vous rassurez donc pas simplement parce que le vôtre semble normal, et ne pensez pas non plus que vous n’êtes pas concerné sous prétexte que l’alerte ne mentionne qu’un seul appareil : les critères essentiels sont le canal et la date d’achat.
Quand vous achetez un portefeuille matériel, vérifiez-vous d’abord qu’il provient d’un canal officiellement agréé, ou regardez-vous seulement le prix et la rapidité de livraison ?
#Trezor #硬件钱包 #钱包安全 #PréventionDesArnaques
—— Xiao Kai, le poireau du Web3
Avertissement : ce qui précède est un partage personnel et ne constitue pas un conseil en investissement. Le contenu est fourni à des fins d’apprentissage et d’échange uniquement. Le monde des cryptomonnaies comporte des risques ; la prudence est de mise.
L’affaire concerne un utilisateur indonésien qui a acheté en août un Trezor Safe 5 auprès du revendeur CryptoBilis sur Tokopedia. Le 28 octobre, il a signalé à Trezor qu’une carte électronique supplémentaire, dotée d’un module de téléphonie mobile et d’une antenne, était coincée entre la carte mère et l’écran. Selon son témoignage, cette carte transmettrait le contenu affiché à l’écran lorsque l’appareil est sous tension, y compris la phrase de récupération. Soyons clairs : l’appareil n’a pas encore été envoyé au laboratoire de Trezor, le mécanisme n’a pas été confirmé officiellement et aucun client de CryptoBilis n’a signalé à Trezor avoir perdu de l’argent à cause de cela. Il s’agit d’un avertissement préventif, et non d’un vol à grande échelle avéré.
Pour les investisseurs particuliers, le danger ne vient pas de la sophistication technique, mais d’une rupture de la chaîne de confiance à l’endroit le plus inattendu. Beaucoup achètent un portefeuille matériel pour avoir l’esprit tranquille et partent du principe qu’un achat auprès d’un revendeur agréé ne pose aucun problème. Or, c’est précisément au niveau de la distribution que le problème serait survenu. Plus inquiétant encore, ce même revendeur a déjà été impliqué dans un cas confirmé de manipulation d’appareils Ledger. Trezor l’a retiré de sa liste de revendeurs agréés le 9 octobre. L’alerte concerne tous les modèles Trezor achetés auprès de CryptoBilis après mars 2026, et pas seulement ce Safe 5.
Si vous avez acheté votre appareil auprès de ce revendeur, voici trois mesures à prendre dès maintenant. Premièrement, ne vous précipitez pas pour restaurer votre ancienne phrase de récupération à l’identique sur un autre appareil. Trezor l’indique clairement : cela ne ferait que déplacer le problème. La bonne démarche consiste à créer un nouveau portefeuille avec une toute nouvelle phrase de récupération, puis à y transférer vos actifs. Deuxièmement, n’utilisez pas les appareils concernés qui n’ont pas encore été activés et n’y saisissez pas votre phrase de récupération existante. Troisièmement, conservez l’appareil d’origine et contactez le service client officiel pour vous renseigner sur un remplacement ou un bon d’achat. Tout e-mail, courrier ou appel téléphonique qui se réclame de cette affaire et vous demande d’emblée votre phrase de récupération doit être traité comme une tentative d’escroquerie. Le service client officiel ne vous la demandera jamais.
Autre détail à retenir : Trezor indique qu’il n’est pas fiable de se fier au poids de l’appareil ou de le démonter soi-même pour vérifier s’il a été manipulé. À ce jour, aucun signe de manipulation n’a été détecté sur les quatre appareils envoyés pour inspection. Ne vous rassurez donc pas simplement parce que le vôtre semble normal, et ne pensez pas non plus que vous n’êtes pas concerné sous prétexte que l’alerte ne mentionne qu’un seul appareil : les critères essentiels sont le canal et la date d’achat.
Quand vous achetez un portefeuille matériel, vérifiez-vous d’abord qu’il provient d’un canal officiellement agréé, ou regardez-vous seulement le prix et la rapidité de livraison ?
#Trezor #硬件钱包 #钱包安全 #PréventionDesArnaques
—— Xiao Kai, le poireau du Web3
Avertissement : ce qui précède est un partage personnel et ne constitue pas un conseil en investissement. Le contenu est fourni à des fins d’apprentissage et d’échange uniquement. Le monde des cryptomonnaies comporte des risques ; la prudence est de mise.
49

Alerte de sécurité : des portefeuilles Trezor vendus par un canal spécifique auraient été infectés par un cheval de Troie ; les utilisateurs concernés pourraient voir leurs actifs menacés
30 octobre — Selon The Block, le fabricant de portefeuilles matériels Trezor a reçu une notification de divulgation de sécurité. Le rapport indique qu’un lot d’appareils Trezor Safe 5 vendus par le revendeur CryptoBilis aurait été infecté par un logiciel malveillant.
Trezor a également conseillé aux utilisateurs ayant acheté ce portefeuille matériel auprès de CryptoBilis après mars 2026 de transférer dès que possible leurs actifs vers un nouveau portefeuille généré à partir d’une nouvelle phrase de récupération. Aucun signalement de perte liée au vol d’actifs d’utilisateurs n’a été reçu pour le moment.
Il convient de noter que CryptoBilis était auparavant également un revendeur agréé de Ledger, qui avait signalé un incident de sécurité similaire dès le début du mois d’octobre. Cette série d’événements montre que les attaques contre la chaîne d’approvisionnement constituent désormais un défi majeur pour le secteur des portefeuilles matériels.
Trezor a retiré CryptoBilis de sa liste officielle de revendeurs le 9 octobre et a déclaré qu’il allait renforcer davantage son réseau de revendeurs et améliorer le contrôle de sa chaîne d’approvisionnement.
À l’heure de publication, Trezor n’avait reçu aucun signalement officiel de pertes de fonds d’utilisateurs. Les utilisateurs ayant signalé des appareils concernés avaient transféré leurs actifs avant la découverte du problème, évitant ainsi des pertes potentielles.
En somme, cet incident rappelle une fois de plus aux utilisateurs de cryptomonnaies que la sécurité des actifs numériques ne repose pas uniquement sur des mesures de protection techniques : elle exige également une vigilance constante à l’égard de l’ensemble de la chaîne d’approvisionnement.
Pour les utilisateurs détenant d’importants actifs en cryptomonnaies, il est conseillé d’acheter leurs portefeuilles matériels auprès de canaux officiels, de vérifier régulièrement la sécurité de leurs appareils et de suivre les avis de sécurité officiels afin de protéger leurs actifs.
#Trezor #硬件钱包
Alerte de sécurité : des portefeuilles Trezor vendus par un canal spécifique auraient été infectés par un cheval de Troie ; les utilisateurs concernés pourraient voir leurs actifs menacés
30 octobre — Selon The Block, le fabricant de portefeuilles matériels Trezor a reçu une notification de divulgation de sécurité. Le rapport indique qu’un lot d’appareils Trezor Safe 5 vendus par le revendeur CryptoBilis aurait été infecté par un logiciel malveillant.
Trezor a également conseillé aux utilisateurs ayant acheté ce portefeuille matériel auprès de CryptoBilis après mars 2026 de transférer dès que possible leurs actifs vers un nouveau portefeuille généré à partir d’une nouvelle phrase de récupération. Aucun signalement de perte liée au vol d’actifs d’utilisateurs n’a été reçu pour le moment.
Il convient de noter que CryptoBilis était auparavant également un revendeur agréé de Ledger, qui avait signalé un incident de sécurité similaire dès le début du mois d’octobre. Cette série d’événements montre que les attaques contre la chaîne d’approvisionnement constituent désormais un défi majeur pour le secteur des portefeuilles matériels.
Trezor a retiré CryptoBilis de sa liste officielle de revendeurs le 9 octobre et a déclaré qu’il allait renforcer davantage son réseau de revendeurs et améliorer le contrôle de sa chaîne d’approvisionnement.
À l’heure de publication, Trezor n’avait reçu aucun signalement officiel de pertes de fonds d’utilisateurs. Les utilisateurs ayant signalé des appareils concernés avaient transféré leurs actifs avant la découverte du problème, évitant ainsi des pertes potentielles.
En somme, cet incident rappelle une fois de plus aux utilisateurs de cryptomonnaies que la sécurité des actifs numériques ne repose pas uniquement sur des mesures de protection techniques : elle exige également une vigilance constante à l’égard de l’ensemble de la chaîne d’approvisionnement.
Pour les utilisateurs détenant d’importants actifs en cryptomonnaies, il est conseillé d’acheter leurs portefeuilles matériels auprès de canaux officiels, de vérifier régulièrement la sécurité de leurs appareils et de suivre les avis de sécurité officiels afin de protéger leurs actifs.
#Trezor #硬件钱包
30 octobre — Selon The Block, le fabricant de portefeuilles matériels Trezor a reçu une notification de divulgation de sécurité. Le rapport indique qu’un lot d’appareils Trezor Safe 5 vendus par le revendeur CryptoBilis aurait été infecté par un logiciel malveillant.
Trezor a également conseillé aux utilisateurs ayant acheté ce portefeuille matériel auprès de CryptoBilis après mars 2026 de transférer dès que possible leurs actifs vers un nouveau portefeuille généré à partir d’une nouvelle phrase de récupération. Aucun signalement de perte liée au vol d’actifs d’utilisateurs n’a été reçu pour le moment.
Il convient de noter que CryptoBilis était auparavant également un revendeur agréé de Ledger, qui avait signalé un incident de sécurité similaire dès le début du mois d’octobre. Cette série d’événements montre que les attaques contre la chaîne d’approvisionnement constituent désormais un défi majeur pour le secteur des portefeuilles matériels.
Trezor a retiré CryptoBilis de sa liste officielle de revendeurs le 9 octobre et a déclaré qu’il allait renforcer davantage son réseau de revendeurs et améliorer le contrôle de sa chaîne d’approvisionnement.
À l’heure de publication, Trezor n’avait reçu aucun signalement officiel de pertes de fonds d’utilisateurs. Les utilisateurs ayant signalé des appareils concernés avaient transféré leurs actifs avant la découverte du problème, évitant ainsi des pertes potentielles.
En somme, cet incident rappelle une fois de plus aux utilisateurs de cryptomonnaies que la sécurité des actifs numériques ne repose pas uniquement sur des mesures de protection techniques : elle exige également une vigilance constante à l’égard de l’ensemble de la chaîne d’approvisionnement.
Pour les utilisateurs détenant d’importants actifs en cryptomonnaies, il est conseillé d’acheter leurs portefeuilles matériels auprès de canaux officiels, de vérifier régulièrement la sécurité de leurs appareils et de suivre les avis de sécurité officiels afin de protéger leurs actifs.
#Trezor #硬件钱包
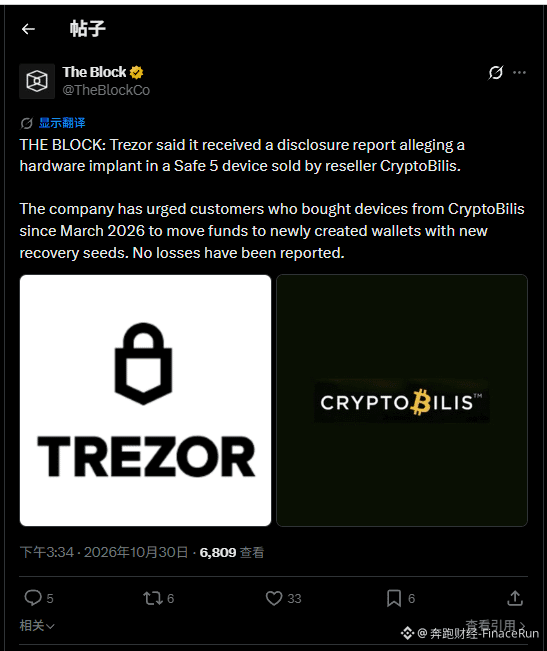
1
1
3
4.1k

·
--
Je suis tombé sur une publication officielle de Trezor : un Safe 5 vendu par CryptoBilis, ancien revendeur agréé en Asie du Sud-Est, aurait fait l’objet d’un signalement responsable pour une possible implantation matérielle. Une carte électronique dotée d’un module cellulaire aurait été ajoutée entre la carte mère et l’écran. Selon le signalement, elle pourrait lire la phrase de récupération affichée à l’écran et l’envoyer via le réseau mobile une fois l’appareil branché.
Les faits importants : le signalement a été reçu le 28/10 et l’appareil avait été acheté en août sur Tokopedia. Trezor n’a pas encore reçu l’appareil pour procéder à des tests en laboratoire, mais juge le signalement crédible au vu de la description et de l’entretien vidéo. La société demande donc aux utilisateurs ayant acheté n’importe quel modèle auprès de CryptoBilis depuis mars de transférer dès que possible leurs actifs vers un nouveau portefeuille avec une nouvelle phrase de récupération, et de ne pas réutiliser l’ancienne sauvegarde. Aucun acheteur n’a signalé de perte de fonds à ce jour. Les clients concernés peuvent contacter le service client pour obtenir un nouvel appareil ou un bon d’achat. Un précédent cas d’implantation dans la chaîne d’approvisionnement avait déjà éclaté du côté de Ledger via le même canal ; Trezor avait mis fin à son partenariat avec ce revendeur le 9/10.
Cette nouvelle affaire d’atteinte à la chaîne d’approvisionnement des portefeuilles matériels creuse encore davantage le sujet.
#硬件钱包 #安全 #Trezor
Je suis tombé sur une publication officielle de Trezor : un Safe 5 vendu par CryptoBilis, ancien revendeur agréé en Asie du Sud-Est, aurait fait l’objet d’un signalement responsable pour une possible implantation matérielle. Une carte électronique dotée d’un module cellulaire aurait été ajoutée entre la carte mère et l’écran. Selon le signalement, elle pourrait lire la phrase de récupération affichée à l’écran et l’envoyer via le réseau mobile une fois l’appareil branché.
Les faits importants : le signalement a été reçu le 28/10 et l’appareil avait été acheté en août sur Tokopedia. Trezor n’a pas encore reçu l’appareil pour procéder à des tests en laboratoire, mais juge le signalement crédible au vu de la description et de l’entretien vidéo. La société demande donc aux utilisateurs ayant acheté n’importe quel modèle auprès de CryptoBilis depuis mars de transférer dès que possible leurs actifs vers un nouveau portefeuille avec une nouvelle phrase de récupération, et de ne pas réutiliser l’ancienne sauvegarde. Aucun acheteur n’a signalé de perte de fonds à ce jour. Les clients concernés peuvent contacter le service client pour obtenir un nouvel appareil ou un bon d’achat. Un précédent cas d’implantation dans la chaîne d’approvisionnement avait déjà éclaté du côté de Ledger via le même canal ; Trezor avait mis fin à son partenariat avec ce revendeur le 9/10.
Cette nouvelle affaire d’atteinte à la chaîne d’approvisionnement des portefeuilles matériels creuse encore davantage le sujet.
#硬件钱包 #安全 #Trezor
Les faits importants : le signalement a été reçu le 28/10 et l’appareil avait été acheté en août sur Tokopedia. Trezor n’a pas encore reçu l’appareil pour procéder à des tests en laboratoire, mais juge le signalement crédible au vu de la description et de l’entretien vidéo. La société demande donc aux utilisateurs ayant acheté n’importe quel modèle auprès de CryptoBilis depuis mars de transférer dès que possible leurs actifs vers un nouveau portefeuille avec une nouvelle phrase de récupération, et de ne pas réutiliser l’ancienne sauvegarde. Aucun acheteur n’a signalé de perte de fonds à ce jour. Les clients concernés peuvent contacter le service client pour obtenir un nouvel appareil ou un bon d’achat. Un précédent cas d’implantation dans la chaîne d’approvisionnement avait déjà éclaté du côté de Ledger via le même canal ; Trezor avait mis fin à son partenariat avec ce revendeur le 9/10.
Cette nouvelle affaire d’atteinte à la chaîne d’approvisionnement des portefeuilles matériels creuse encore davantage le sujet.
#硬件钱包 #安全 #Trezor
14
·
--
Trezor a publié une alerte de sécurité concernant un portefeuille matériel
Ça fait plutôt peur
Les faits
Une divulgation responsable a signalé qu’un Safe 5 vendu par le revendeur d’Asie du Sud-Est CryptoBilis
aurait été équipé d’une carte électronique supplémentaire
avec un module cellulaire et une antenne
Le rapport indique qu’elle pourrait lire la phrase de récupération affichée à l’écran et la transmettre à l’extérieur
Trezor n’a pas encore reçu l’appareil pour effectuer des tests en laboratoire
Mais, au vu de la description et des échanges vidéo,
l’entreprise a publié l’alerte à titre préventif, en la considérant comme un risque crédible
À ce jour, aucun acheteur n’a signalé de perte de fonds
Les consignes pratiques sont sans équivoque
Si vous avez acheté un appareil auprès de CryptoBilis depuis mars 2026,
transférez au plus vite vos actifs vers un nouveau portefeuille avec une nouvelle phrase de récupération
Ne saisissez pas à nouveau votre ancienne phrase de récupération sur un appareil suspect
La société indique que vous pouvez contacter le service d’assistance pour obtenir un appareil de remplacement
Les portefeuilles matériels sont eux aussi vulnérables aux risques liés à la chaîne d’approvisionnement
Achetez vos appareils par les canaux officiels
Ne cherchez pas à faire des économies en passant par des revendeurs non vérifiés
$BTC $ETH
#Trezor #硬件钱包 #Sécurité de la chaîne d’approvisionnement
Trezor a publié une alerte de sécurité concernant un portefeuille matériel
Ça fait plutôt peur
Les faits
Une divulgation responsable a signalé qu’un Safe 5 vendu par le revendeur d’Asie du Sud-Est CryptoBilis
aurait été équipé d’une carte électronique supplémentaire
avec un module cellulaire et une antenne
Le rapport indique qu’elle pourrait lire la phrase de récupération affichée à l’écran et la transmettre à l’extérieur
Trezor n’a pas encore reçu l’appareil pour effectuer des tests en laboratoire
Mais, au vu de la description et des échanges vidéo,
l’entreprise a publié l’alerte à titre préventif, en la considérant comme un risque crédible
À ce jour, aucun acheteur n’a signalé de perte de fonds
Les consignes pratiques sont sans équivoque
Si vous avez acheté un appareil auprès de CryptoBilis depuis mars 2026,
transférez au plus vite vos actifs vers un nouveau portefeuille avec une nouvelle phrase de récupération
Ne saisissez pas à nouveau votre ancienne phrase de récupération sur un appareil suspect
La société indique que vous pouvez contacter le service d’assistance pour obtenir un appareil de remplacement
Les portefeuilles matériels sont eux aussi vulnérables aux risques liés à la chaîne d’approvisionnement
Achetez vos appareils par les canaux officiels
Ne cherchez pas à faire des économies en passant par des revendeurs non vérifiés
$BTC $ETH
#Trezor #硬件钱包 #Sécurité de la chaîne d’approvisionnement
Ça fait plutôt peur
Les faits
Une divulgation responsable a signalé qu’un Safe 5 vendu par le revendeur d’Asie du Sud-Est CryptoBilis
aurait été équipé d’une carte électronique supplémentaire
avec un module cellulaire et une antenne
Le rapport indique qu’elle pourrait lire la phrase de récupération affichée à l’écran et la transmettre à l’extérieur
Trezor n’a pas encore reçu l’appareil pour effectuer des tests en laboratoire
Mais, au vu de la description et des échanges vidéo,
l’entreprise a publié l’alerte à titre préventif, en la considérant comme un risque crédible
À ce jour, aucun acheteur n’a signalé de perte de fonds
Les consignes pratiques sont sans équivoque
Si vous avez acheté un appareil auprès de CryptoBilis depuis mars 2026,
transférez au plus vite vos actifs vers un nouveau portefeuille avec une nouvelle phrase de récupération
Ne saisissez pas à nouveau votre ancienne phrase de récupération sur un appareil suspect
La société indique que vous pouvez contacter le service d’assistance pour obtenir un appareil de remplacement
Les portefeuilles matériels sont eux aussi vulnérables aux risques liés à la chaîne d’approvisionnement
Achetez vos appareils par les canaux officiels
Ne cherchez pas à faire des économies en passant par des revendeurs non vérifiés
$BTC $ETH
#Trezor #硬件钱包 #Sécurité de la chaîne d’approvisionnement
1
1
992

·
--
Trezor met officiellement en garde contre Safe 5 achetés via CryptoBilis, un revendeur chez qui des puces auraient été implantées ; les détenteurs sont invités à transférer leurs fonds en urgence
La sécurité des portefeuilles matériels ne se limite plus aux logiciels : elle s’étend désormais aux puces physiques.
Selon Decrypt, le fabricant de portefeuilles matériels Trezor a réagi officiellement pour la première fois aux soupçons d’implantation de puces matérielles dans des produits vendus par un revendeur tiers. Trezor recommande aux utilisateurs ayant acheté un modèle Safe 5 via CryptoBilis depuis mars de transférer au plus vite les actifs stockés sur leur appareil.
Il convient de préciser que Trezor indique ne pas avoir encore examiné les appareils concernés. L’entreprise traite simplement les rapports reçus comme des pistes crédibles. CryptoBilis est un revendeur tiers et non un canal de vente officiel, ce qui signifie que le risque est relativement circonscrit et concerne principalement des produits issus de certains lots vendus par ce canal.
Cet incident représente un nouveau défi pour la sécurité physique des portefeuilles matériels. Jusqu’à présent, les discussions sur la sécurité des portefeuilles portaient surtout sur les failles logicielles, la divulgation des phrases de récupération ou les erreurs de manipulation des utilisateurs. Si l’implantation d’une puce est avérée, l’attaque viserait directement le matériel de l’appareil, ce qui signifie que la dernière ligne de défense physique des clés privées pourrait elle aussi être contournée. Cet incident, les récentes attaques contre plusieurs plateformes d’échange et les controverses autour de produits de stockage de clés tels que Keystone alimentent ensemble un débat plus large sur la sécurité de la conservation autonome des actifs.
Plusieurs facteurs clés restent toutefois à surveiller : premièrement, Trezor n’a pas encore examiné les appareils concernés et se fonde uniquement sur des rapports jugés crédibles ; la conclusion définitive attend donc une vérification officielle. Deuxièmement, le canal concerné est un revendeur tiers et on ne sait pas si les produits vendus par les canaux officiels sont également touchés. Troisièmement, le risque pourrait être limité à certains lots et ne pas concerner l’ensemble des produits.
Pour les détenteurs, la démarche la plus pragmatique consiste à vérifier le canal et la date d’achat. Si vous avez bien acheté un Safe 5 via CryptoBilis après le mois de mars, transférez vos actifs sans tarder afin de réduire l’incertitude. Pour l’ensemble du secteur, la manière dont les fabricants de portefeuilles matériels peuvent garantir la sécurité physique tout au long de la production, de la logistique et de la distribution pourrait devenir un sujet d’examen récurrent.
Il faudra ensuite surveiller si Trezor publie les résultats officiels de ses analyses et une déclaration officielle, ainsi que la manière dont le revendeur concerné donnera suite à l’affaire.
#Trezor #CryptoSecurity #HardwareWallet
Les éléments ci-dessus sont une synthèse de l’information et une analyse personnelle ; ils ne constituent pas un conseil en investissement.
Je continuerai à suivre l’affaire et à vous tenir informés en cas d’évolution importante.
Trezor met officiellement en garde contre Safe 5 achetés via CryptoBilis, un revendeur chez qui des puces auraient été implantées ; les détenteurs sont invités à transférer leurs fonds en urgence
La sécurité des portefeuilles matériels ne se limite plus aux logiciels : elle s’étend désormais aux puces physiques.
Selon Decrypt, le fabricant de portefeuilles matériels Trezor a réagi officiellement pour la première fois aux soupçons d’implantation de puces matérielles dans des produits vendus par un revendeur tiers. Trezor recommande aux utilisateurs ayant acheté un modèle Safe 5 via CryptoBilis depuis mars de transférer au plus vite les actifs stockés sur leur appareil.
Il convient de préciser que Trezor indique ne pas avoir encore examiné les appareils concernés. L’entreprise traite simplement les rapports reçus comme des pistes crédibles. CryptoBilis est un revendeur tiers et non un canal de vente officiel, ce qui signifie que le risque est relativement circonscrit et concerne principalement des produits issus de certains lots vendus par ce canal.
Cet incident représente un nouveau défi pour la sécurité physique des portefeuilles matériels. Jusqu’à présent, les discussions sur la sécurité des portefeuilles portaient surtout sur les failles logicielles, la divulgation des phrases de récupération ou les erreurs de manipulation des utilisateurs. Si l’implantation d’une puce est avérée, l’attaque viserait directement le matériel de l’appareil, ce qui signifie que la dernière ligne de défense physique des clés privées pourrait elle aussi être contournée. Cet incident, les récentes attaques contre plusieurs plateformes d’échange et les controverses autour de produits de stockage de clés tels que Keystone alimentent ensemble un débat plus large sur la sécurité de la conservation autonome des actifs.
Plusieurs facteurs clés restent toutefois à surveiller : premièrement, Trezor n’a pas encore examiné les appareils concernés et se fonde uniquement sur des rapports jugés crédibles ; la conclusion définitive attend donc une vérification officielle. Deuxièmement, le canal concerné est un revendeur tiers et on ne sait pas si les produits vendus par les canaux officiels sont également touchés. Troisièmement, le risque pourrait être limité à certains lots et ne pas concerner l’ensemble des produits.
Pour les détenteurs, la démarche la plus pragmatique consiste à vérifier le canal et la date d’achat. Si vous avez bien acheté un Safe 5 via CryptoBilis après le mois de mars, transférez vos actifs sans tarder afin de réduire l’incertitude. Pour l’ensemble du secteur, la manière dont les fabricants de portefeuilles matériels peuvent garantir la sécurité physique tout au long de la production, de la logistique et de la distribution pourrait devenir un sujet d’examen récurrent.
Il faudra ensuite surveiller si Trezor publie les résultats officiels de ses analyses et une déclaration officielle, ainsi que la manière dont le revendeur concerné donnera suite à l’affaire.
#Trezor #CryptoSecurity #HardwareWallet
Les éléments ci-dessus sont une synthèse de l’information et une analyse personnelle ; ils ne constituent pas un conseil en investissement.
Je continuerai à suivre l’affaire et à vous tenir informés en cas d’évolution importante.
La sécurité des portefeuilles matériels ne se limite plus aux logiciels : elle s’étend désormais aux puces physiques.
Selon Decrypt, le fabricant de portefeuilles matériels Trezor a réagi officiellement pour la première fois aux soupçons d’implantation de puces matérielles dans des produits vendus par un revendeur tiers. Trezor recommande aux utilisateurs ayant acheté un modèle Safe 5 via CryptoBilis depuis mars de transférer au plus vite les actifs stockés sur leur appareil.
Il convient de préciser que Trezor indique ne pas avoir encore examiné les appareils concernés. L’entreprise traite simplement les rapports reçus comme des pistes crédibles. CryptoBilis est un revendeur tiers et non un canal de vente officiel, ce qui signifie que le risque est relativement circonscrit et concerne principalement des produits issus de certains lots vendus par ce canal.
Cet incident représente un nouveau défi pour la sécurité physique des portefeuilles matériels. Jusqu’à présent, les discussions sur la sécurité des portefeuilles portaient surtout sur les failles logicielles, la divulgation des phrases de récupération ou les erreurs de manipulation des utilisateurs. Si l’implantation d’une puce est avérée, l’attaque viserait directement le matériel de l’appareil, ce qui signifie que la dernière ligne de défense physique des clés privées pourrait elle aussi être contournée. Cet incident, les récentes attaques contre plusieurs plateformes d’échange et les controverses autour de produits de stockage de clés tels que Keystone alimentent ensemble un débat plus large sur la sécurité de la conservation autonome des actifs.
Plusieurs facteurs clés restent toutefois à surveiller : premièrement, Trezor n’a pas encore examiné les appareils concernés et se fonde uniquement sur des rapports jugés crédibles ; la conclusion définitive attend donc une vérification officielle. Deuxièmement, le canal concerné est un revendeur tiers et on ne sait pas si les produits vendus par les canaux officiels sont également touchés. Troisièmement, le risque pourrait être limité à certains lots et ne pas concerner l’ensemble des produits.
Pour les détenteurs, la démarche la plus pragmatique consiste à vérifier le canal et la date d’achat. Si vous avez bien acheté un Safe 5 via CryptoBilis après le mois de mars, transférez vos actifs sans tarder afin de réduire l’incertitude. Pour l’ensemble du secteur, la manière dont les fabricants de portefeuilles matériels peuvent garantir la sécurité physique tout au long de la production, de la logistique et de la distribution pourrait devenir un sujet d’examen récurrent.
Il faudra ensuite surveiller si Trezor publie les résultats officiels de ses analyses et une déclaration officielle, ainsi que la manière dont le revendeur concerné donnera suite à l’affaire.
#Trezor #CryptoSecurity #HardwareWallet
Les éléments ci-dessus sont une synthèse de l’information et une analyse personnelle ; ils ne constituent pas un conseil en investissement.
Je continuerai à suivre l’affaire et à vous tenir informés en cas d’évolution importante.
28
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#CPITestsDecemberRateOutlook
0 vues
8 mentions
2
#BitcoinRebounds$75KAsChipsLead
15,144 vues
184 mentions
3
#JobsReportRaisesHikeOdds
173,953 vues
1,485 mentions
4
#US Data Center Rules May Constrain AI Expansion
28,233 vues
137 mentions
5
#WillAnthropicListOnTime
38,685 vues
523 mentions
6
#BitcoinETFsSee$412MNetOutflows
205 vues
30 mentions
7
#HKSFCPlansToRestrictCryptoAndExchangeTerms
2,736 vues
109 mentions
8
#AnthropicStillPlansPreThanksgivingIPO
12,877 vues
186 mentions
9
#FinCENAndFedWithdraw$250CryptoTransferProposal
3,890 vues
13 mentions
10
#TradFiForBeginners
26,998 vues
437 mentions