
#snp500
snp500
9,000 vues
28 mentions
Populaire
Récents
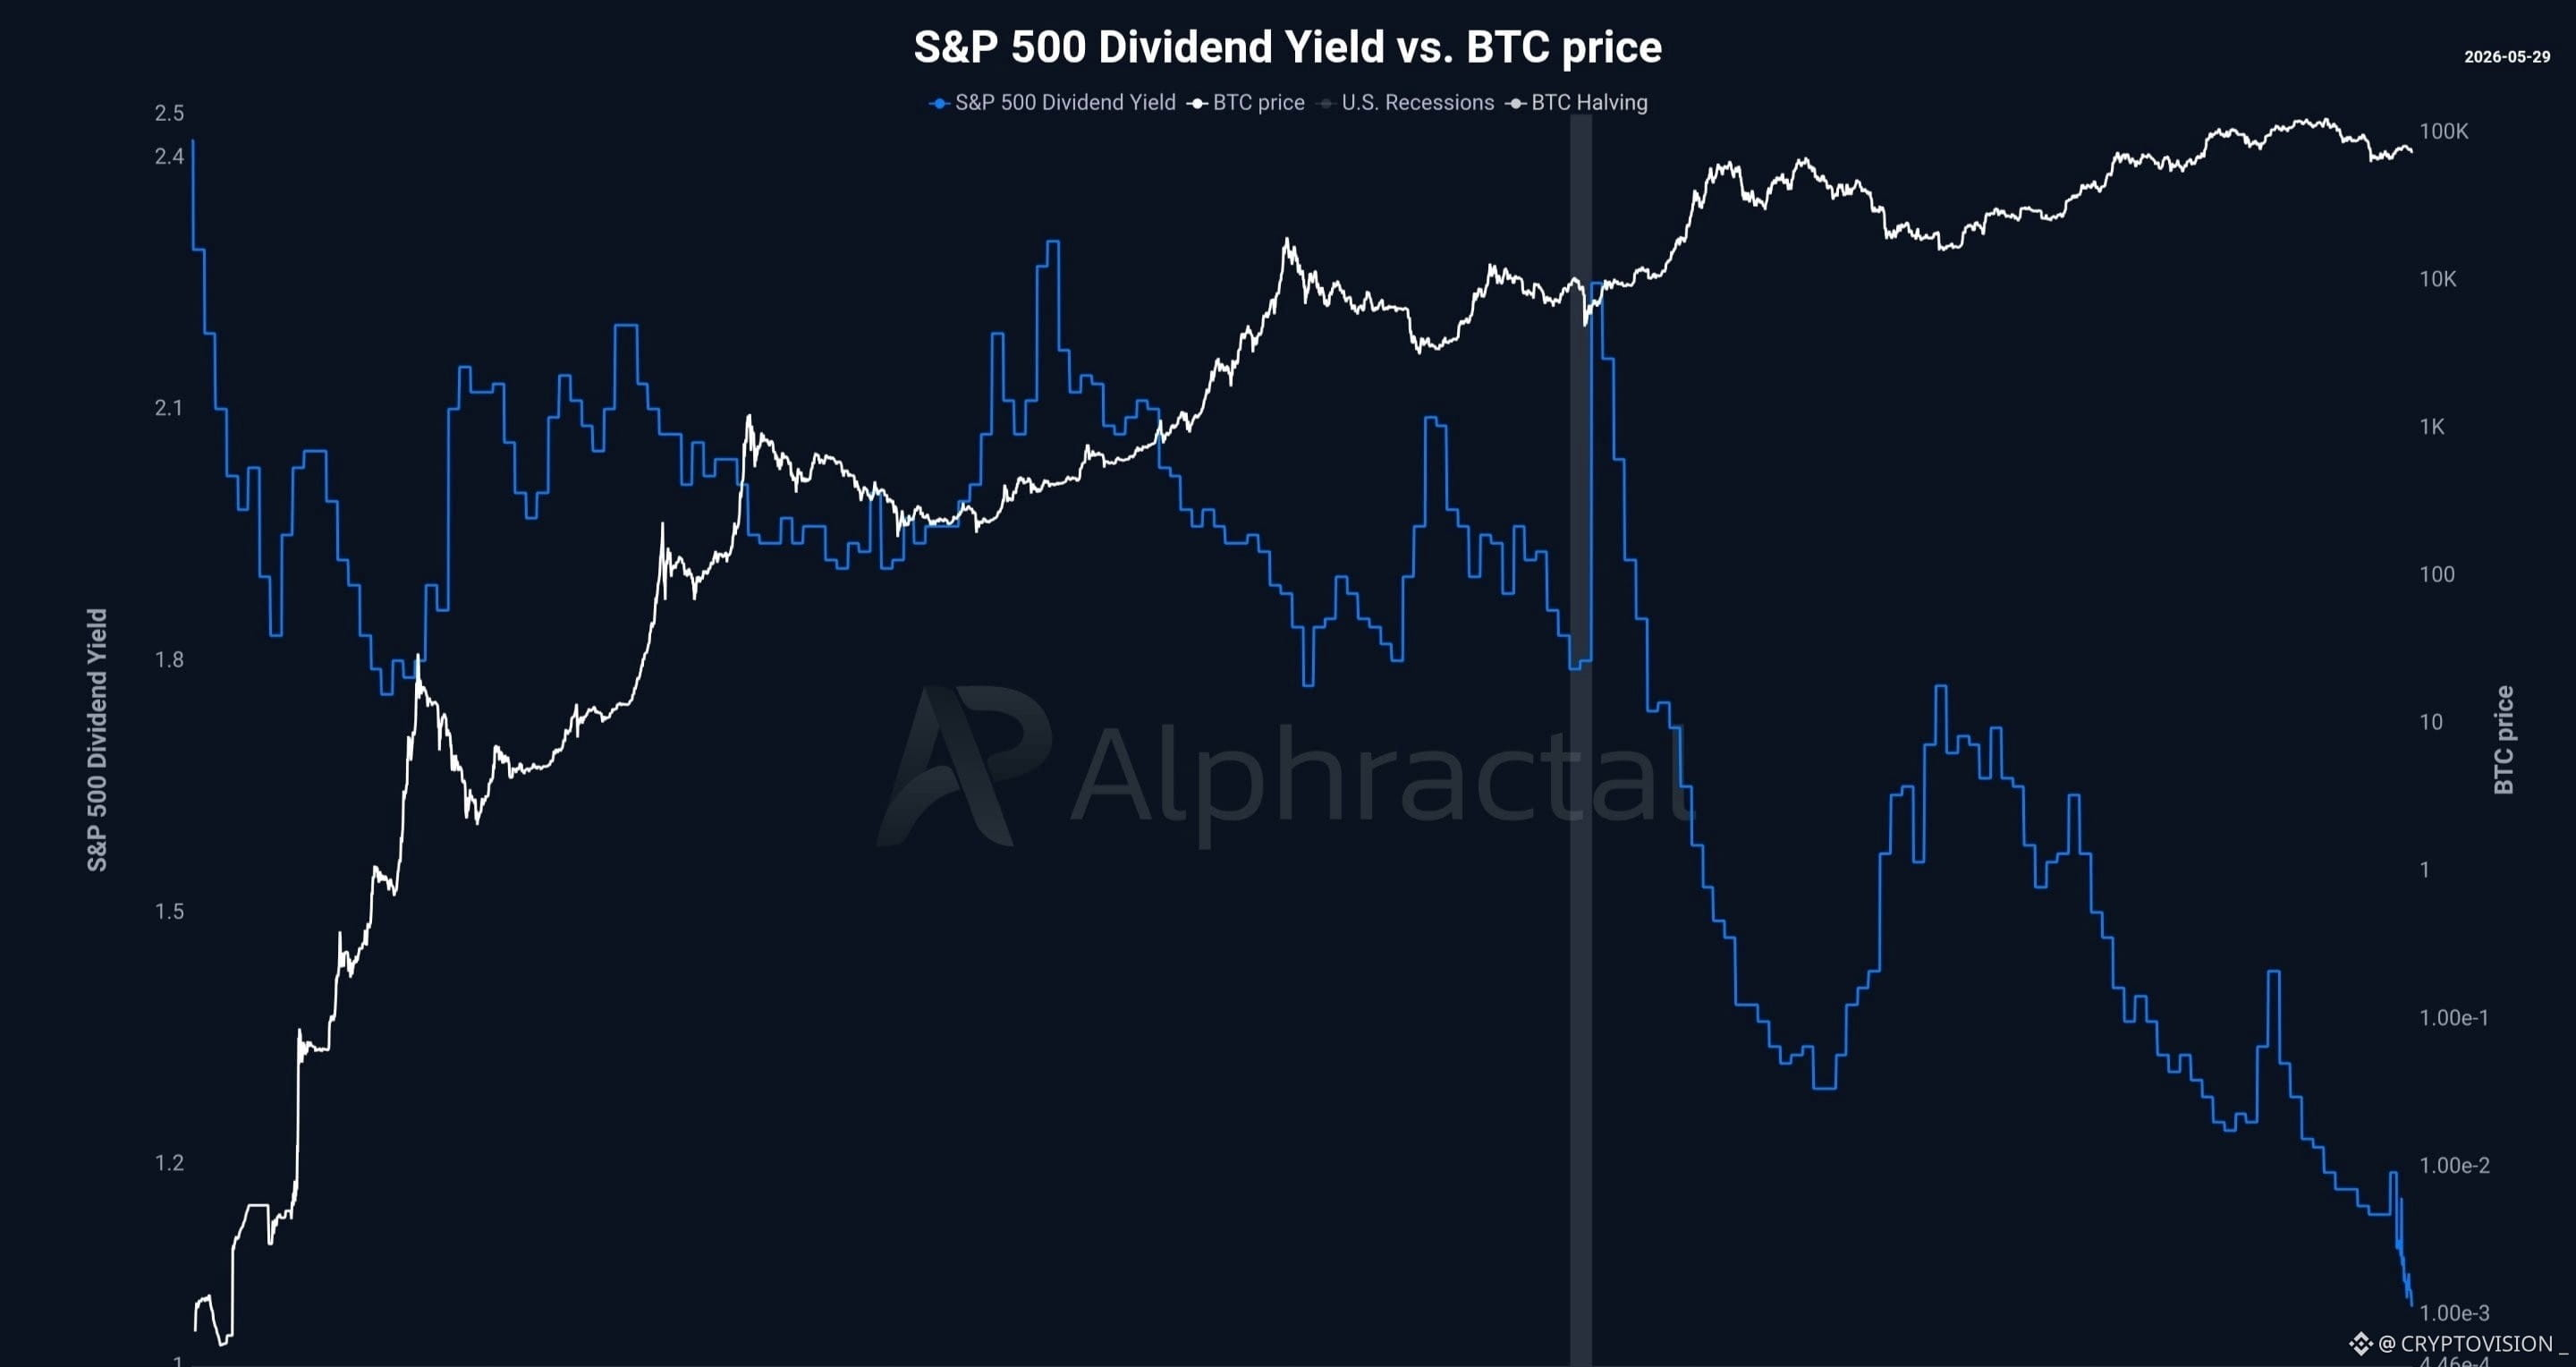
🚨 Le rendement des dividendes du S&P 500 vient d'atteindre le niveau le PLUS BAS de toute l'histoire depuis 1900 👀
Plus de 125 ans de données macro montrent que le marché américain n'a jamais payé un rendement par dividendes aussi bas par rapport à son prix.
Est-ce que cela signifie un crash immédiat ?
Pas nécessairement.
Mais cela montre un marché EXTREMEMENT sensible :
rendements attendus comprimés
dépendance totale à ce que le prix continue d'augmenter
évaluations de plus en plus exigeantes
En d'autres termes :
le marché dépend plus que jamais de l'appréciation du prix et moins de fondamentaux traditionnels comme les dividendes.
Chez Alphractal, nous avons des données historiques depuis 1900 qui comparent :
cycles économiques
récessions
bulles
guerres
changements structurels du marché
Et honnêtement…
très peu d'investisseurs prêtent attention à cela en ce moment.
$SPYon
{alpha}(560x6a708ead771238919d85930b5a0f10454e1c331a)
#SPY #SNP500 #Macro #Crypto
🚨 Le rendement des dividendes du S&P 500 vient d'atteindre le niveau le PLUS BAS de toute l'histoire depuis 1900 👀
Plus de 125 ans de données macro montrent que le marché américain n'a jamais payé un rendement par dividendes aussi bas par rapport à son prix.
Est-ce que cela signifie un crash immédiat ?
Pas nécessairement.
Mais cela montre un marché EXTREMEMENT sensible :
rendements attendus comprimés
dépendance totale à ce que le prix continue d'augmenter
évaluations de plus en plus exigeantes
En d'autres termes :
le marché dépend plus que jamais de l'appréciation du prix et moins de fondamentaux traditionnels comme les dividendes.
Chez Alphractal, nous avons des données historiques depuis 1900 qui comparent :
cycles économiques
récessions
bulles
guerres
changements structurels du marché
Et honnêtement…
très peu d'investisseurs prêtent attention à cela en ce moment.
$SPYon
#SPY #SNP500 #Macro #Crypto
Plus de 125 ans de données macro montrent que le marché américain n'a jamais payé un rendement par dividendes aussi bas par rapport à son prix.
Est-ce que cela signifie un crash immédiat ?
Pas nécessairement.
Mais cela montre un marché EXTREMEMENT sensible :
rendements attendus comprimés
dépendance totale à ce que le prix continue d'augmenter
évaluations de plus en plus exigeantes
En d'autres termes :
le marché dépend plus que jamais de l'appréciation du prix et moins de fondamentaux traditionnels comme les dividendes.
Chez Alphractal, nous avons des données historiques depuis 1900 qui comparent :
cycles économiques
récessions
bulles
guerres
changements structurels du marché
Et honnêtement…
très peu d'investisseurs prêtent attention à cela en ce moment.
$SPYon
#SPY #SNP500 #Macro #Crypto
112
Partiellement vrai
#snp500 #Market_Update #AI
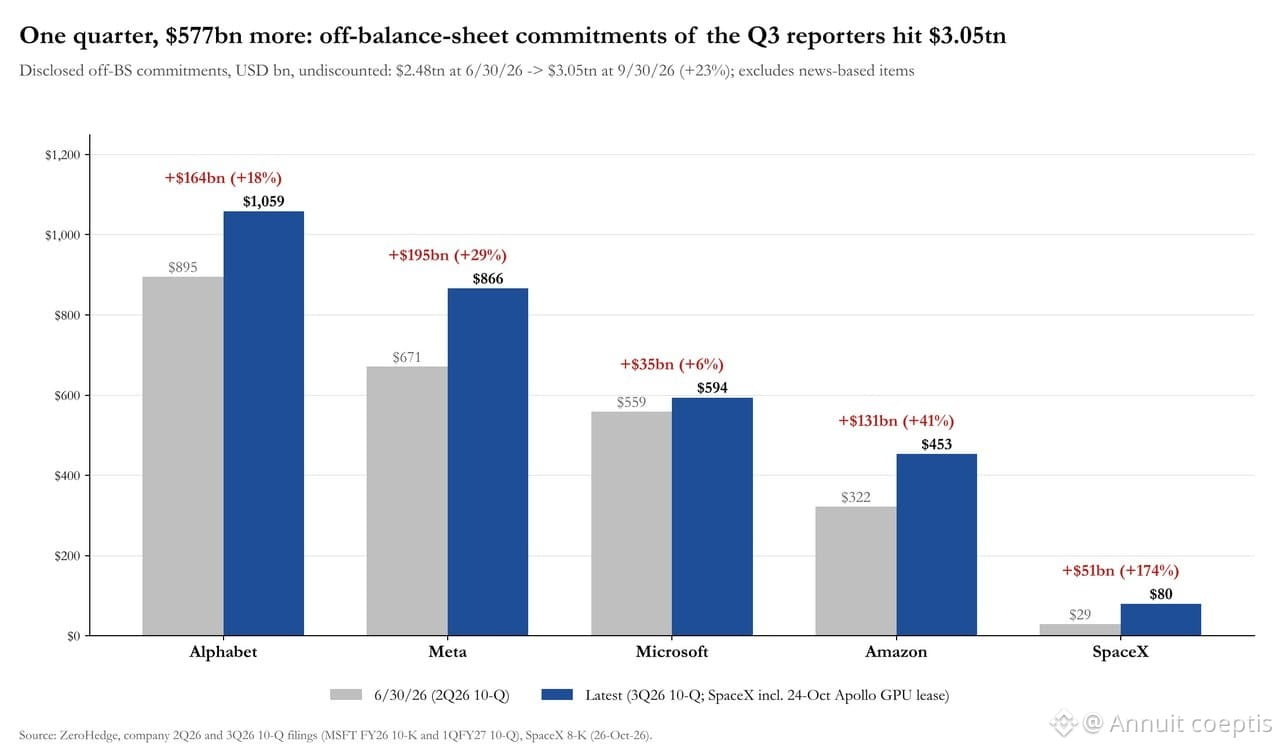
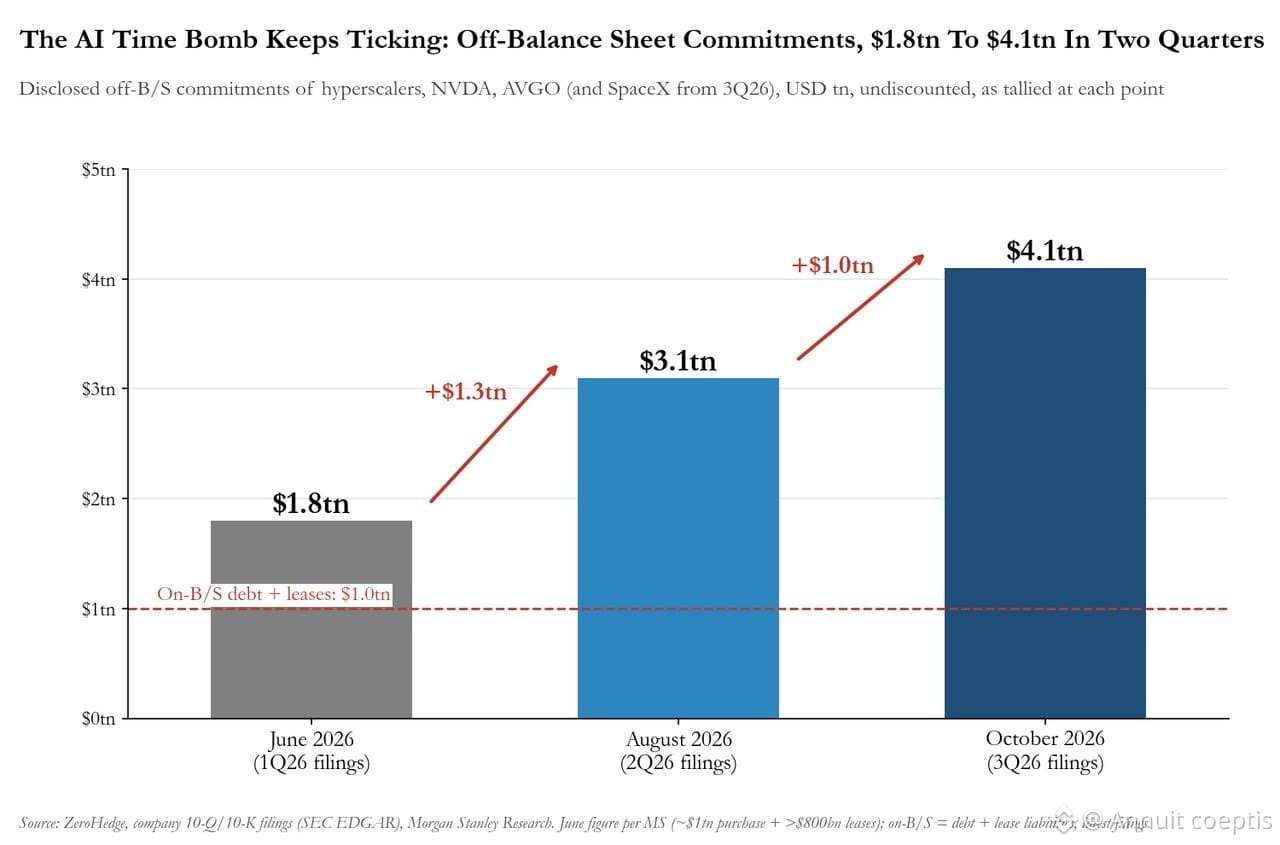
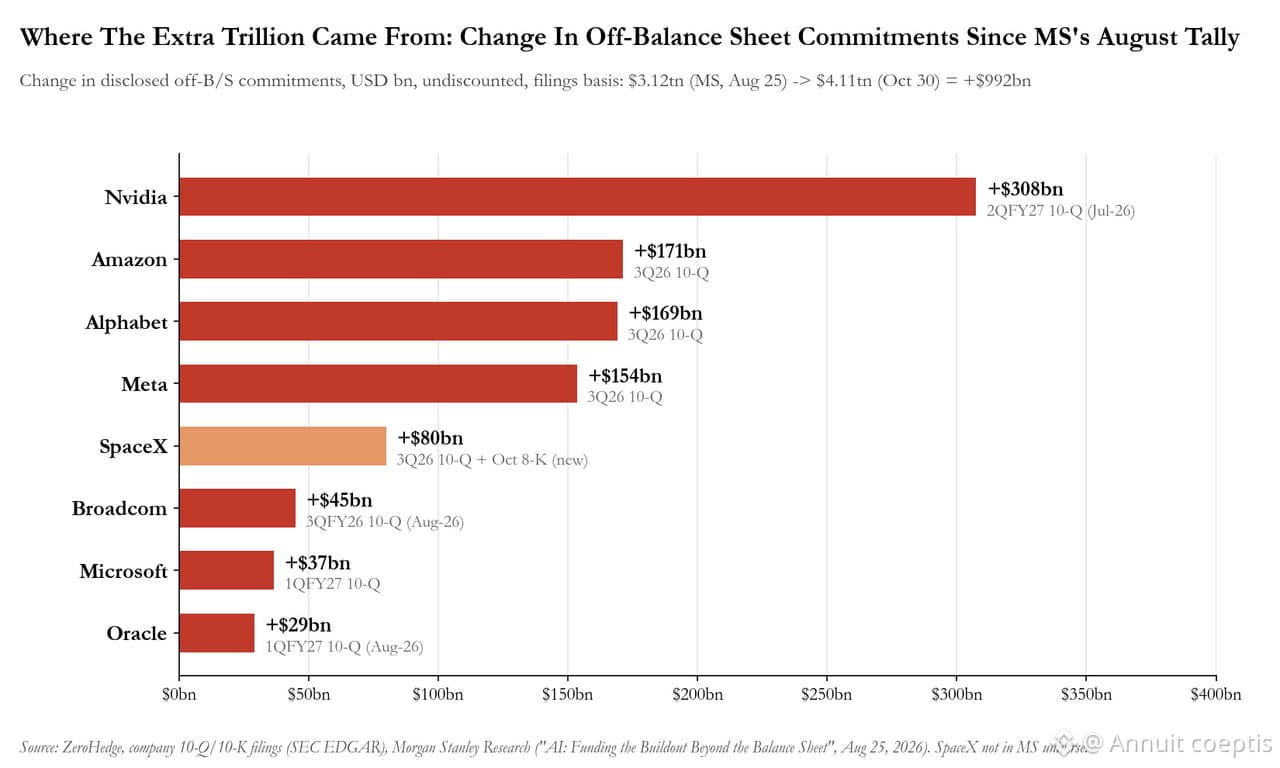
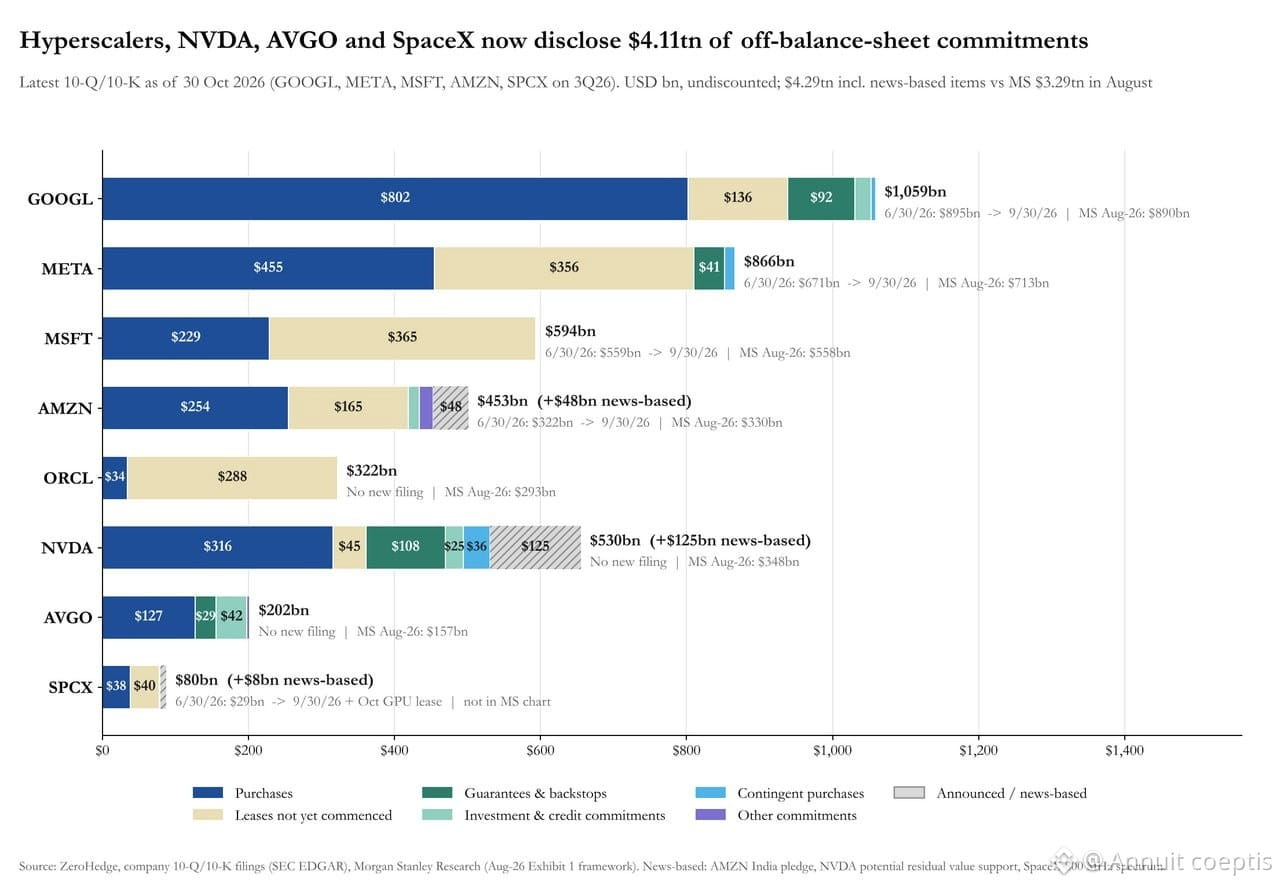
La situation des géants de la technologie est très sérieuse. Presque toutes les grandes entreprises qui travaillent dans le domaine de l’IA ou qui y sont liées d’une manière ou d’une autre sont lourdement endettées, et ces dettes ne sont pas divulguées dans leurs rapports et s’élèvent à 4 000 milliards de dollars.
Si le marché boursier poursuit sa correction, nous pourrions voir le BTC à 72 000 et l’ETH à 2 000… Les altcoins atteindront leur creux local…
#snp500 #Market_Update #AI
La situation des géants de la technologie est très sérieuse. Presque toutes les grandes entreprises qui travaillent dans le domaine de l’IA ou qui y sont liées d’une manière ou d’une autre sont lourdement endettées, et ces dettes ne sont pas divulguées dans leurs rapports et s’élèvent à 4 000 milliards de dollars.
Si le marché boursier poursuit sa correction, nous pourrions voir le BTC à 72 000 et l’ETH à 2 000… Les altcoins atteindront leur creux local…
La situation des géants de la technologie est très sérieuse. Presque toutes les grandes entreprises qui travaillent dans le domaine de l’IA ou qui y sont liées d’une manière ou d’une autre sont lourdement endettées, et ces dettes ne sont pas divulguées dans leurs rapports et s’élèvent à 4 000 milliards de dollars.
Si le marché boursier poursuit sa correction, nous pourrions voir le BTC à 72 000 et l’ETH à 2 000… Les altcoins atteindront leur creux local…
183
·
--
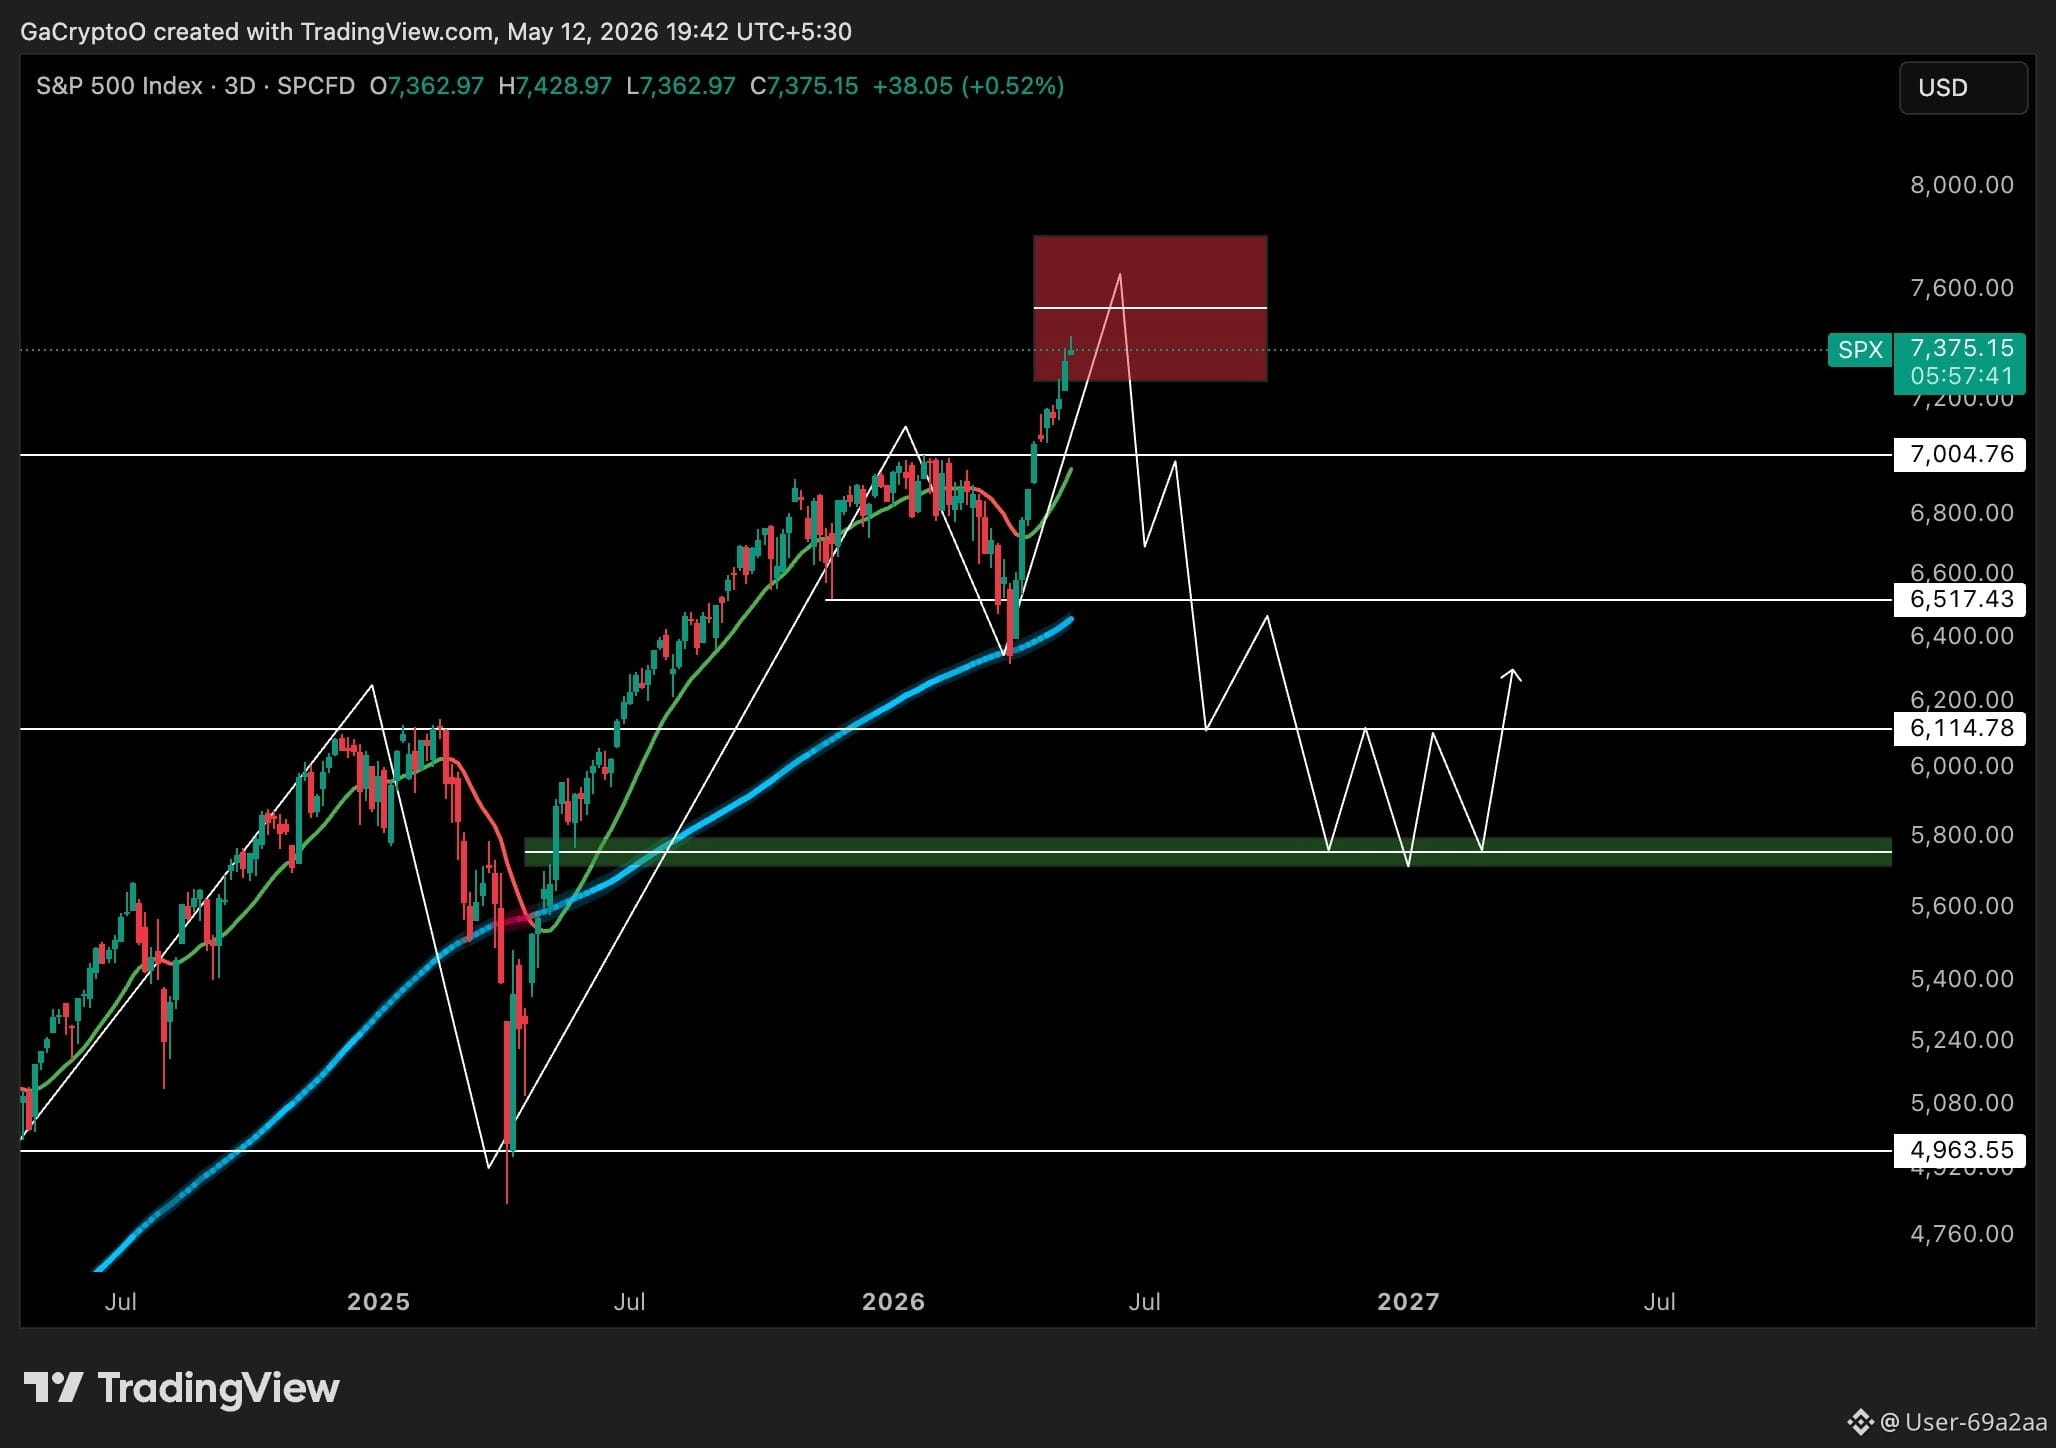
Gardez un œil sur $SPX S&P500 de très près
Le momentum est en train de se construire et les gros poissons surveillent attentivement
Un mouvement massif pourrait se préparer bientôt
Qui est bullish sur $SPX en ce moment ?
#SPX #SPX6900 #SNP500 #Binance #Crypto_Jobs🎯 #Altcoins #Bullish #CryptoTrading #BinanceSquare #Trading #Memecoin #100xGem #BullRun #CryptoCommunity #Trending #BTC #Ethereum #DeFi #Web3 #MoonShot
Gardez un œil sur $SPX S&P500 de très près
Le momentum est en train de se construire et les gros poissons surveillent attentivement
Un mouvement massif pourrait se préparer bientôt
Qui est bullish sur $SPX en ce moment ?
#SPX #SPX6900 #SNP500 #Binance #Crypto_Jobs🎯 #Altcoins #Bullish #CryptoTrading #BinanceSquare #Trading #Memecoin #100xGem #BullRun #CryptoCommunity #Trending #BTC #Ethereum #DeFi #Web3 #MoonShot
Le momentum est en train de se construire et les gros poissons surveillent attentivement
Un mouvement massif pourrait se préparer bientôt
Qui est bullish sur $SPX en ce moment ?
#SPX #SPX6900 #SNP500 #Binance #Crypto_Jobs🎯 #Altcoins #Bullish #CryptoTrading #BinanceSquare #Trading #Memecoin #100xGem #BullRun #CryptoCommunity #Trending #BTC #Ethereum #DeFi #Web3 #MoonShot
1
130
·
--
Haussier
#SNP500 MISE À JOUR
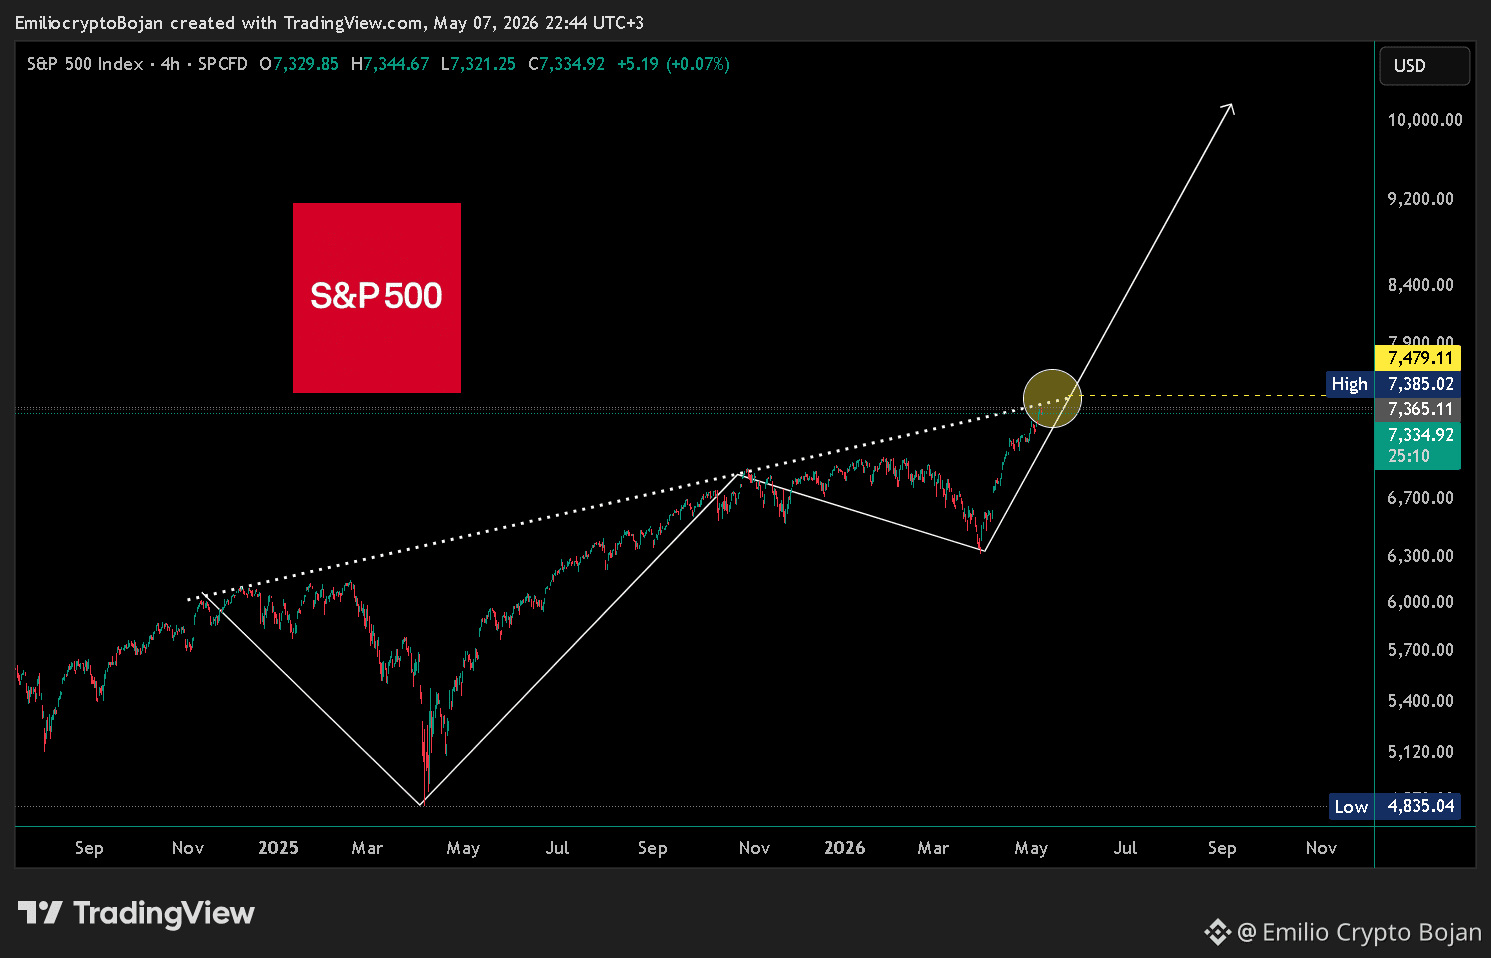
Le S&P 500 a atteint un nouvel ATH à 7 385, et presque personne n'en parle.
ATH après ATH.
Il est maintenant très proche de sortir d'un double bottom haussier.
Prochain objectif majeur : 10 000 $.
Le risque revient avec force.
#ADPPayrollsSurge #IranDealHormuzOpen #USAprilADPPayrollsBeatExpectations #BinanceLaunchesGoldvs.BTCTradingCompetition
#SNP500 MISE À JOUR
Le S&P 500 a atteint un nouvel ATH à 7 385, et presque personne n'en parle.
ATH après ATH.
Il est maintenant très proche de sortir d'un double bottom haussier.
Prochain objectif majeur : 10 000 $.
Le risque revient avec force.
#ADPPayrollsSurge #IranDealHormuzOpen #USAprilADPPayrollsBeatExpectations #BinanceLaunchesGoldvs.BTCTradingCompetition
Le S&P 500 a atteint un nouvel ATH à 7 385, et presque personne n'en parle.
ATH après ATH.
Il est maintenant très proche de sortir d'un double bottom haussier.
Prochain objectif majeur : 10 000 $.
Le risque revient avec force.
#ADPPayrollsSurge #IranDealHormuzOpen #USAprilADPPayrollsBeatExpectations #BinanceLaunchesGoldvs.BTCTradingCompetition
189

·
--
Haussier
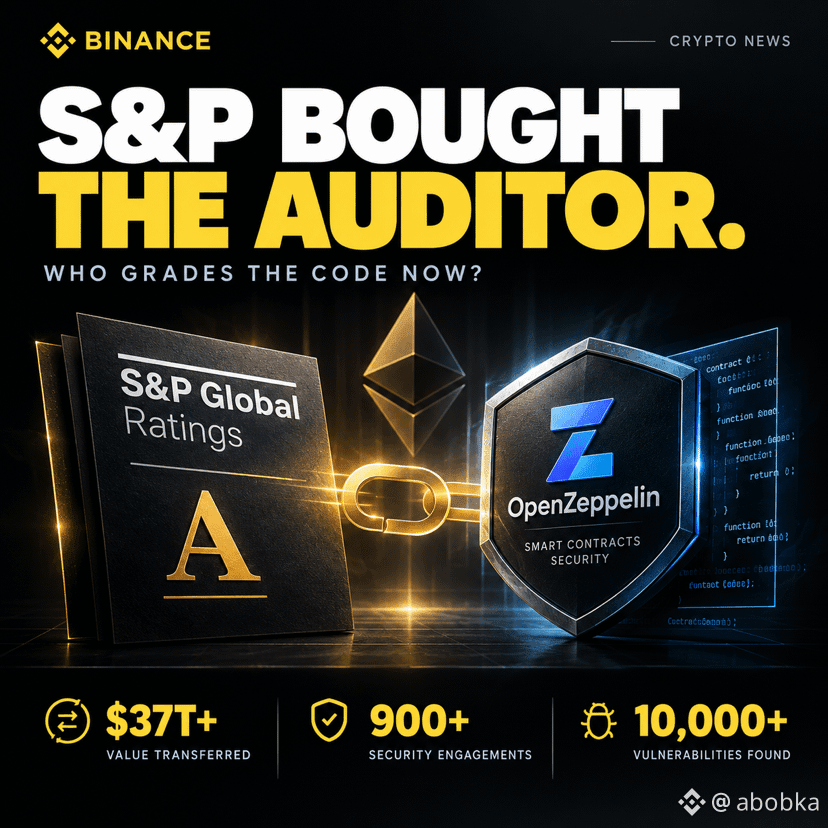
🔸 S&P Global achète l’auditeur
L’entreprise qui audite le code S&P veut désormais le noter. Signé aujourd’hui, prix non communiqué, ce qui signifie généralement que le montant était suffisamment élevé pour être gênant)
Ce qu’est OpenZeppelin, pour ceux qui ne connaissent le nom que comme une ligne d’import :
🔸 plus de 37 billions de dollars ont transité via leur bibliothèque Contracts
🔸 900+ missions de sécurité
🔸 10 000+ vulnérabilités découvertes avant que quoi que ce soit n’atteigne la production
La bibliothèque elle-même est nickel :
open source, pour toujours
chaque version publiée reste en ligne et personne ne peut la retirer
Brener reste CEO, les audits continuent
l’ensemble remonte désormais simplement vers S&P Global Ratings
Le conflit :
le groupe qui veut grader le risque de votre contrat possède maintenant la boutique qui le découvre. Le Pallec chez S&P Ratings dit le plan tout haut : OpenZeppelin complète leur évaluation du risque onchain. Pas de mystère.
Les audits ne se dégradent pas du jour au lendemain. Le client, lui, a changé. Un audit, c’est quelque chose qu’un protocole achète pour lui-même et publie. Une note est ensuite vendue à l’institution de l’autre côté, et cet acheteur veut une seule lettre, pas une liste.
Voilà la direction pour tout ce qui se stabilise sur les rails de $ETH : fonds tokenisés, stablecoins, bureaux de trésorerie. Quelqu’un allait forcément tarifer le risque des smart contracts. Il s’avère que ce sont les gars du crédit, et ils ont acheté le fabricant d’outil plutôt que d’en construire un.
Bon achat de leur côté, honnêtement. Lisez simplement l’audit et la note comme deux documents, car depuis aujourd’hui ils ont un parent commun.
Vous prendriez une note S&P plutôt que l’audit lui-même ?
#snp500 #S&P500
🔸 S&P Global achète l’auditeur
L’entreprise qui audite le code S&P veut désormais le noter. Signé aujourd’hui, prix non communiqué, ce qui signifie généralement que le montant était suffisamment élevé pour être gênant)
Ce qu’est OpenZeppelin, pour ceux qui ne connaissent le nom que comme une ligne d’import :
🔸 plus de 37 billions de dollars ont transité via leur bibliothèque Contracts
🔸 900+ missions de sécurité
🔸 10 000+ vulnérabilités découvertes avant que quoi que ce soit n’atteigne la production
La bibliothèque elle-même est nickel :
open source, pour toujours
chaque version publiée reste en ligne et personne ne peut la retirer
Brener reste CEO, les audits continuent
l’ensemble remonte désormais simplement vers S&P Global Ratings
Le conflit :
le groupe qui veut grader le risque de votre contrat possède maintenant la boutique qui le découvre. Le Pallec chez S&P Ratings dit le plan tout haut : OpenZeppelin complète leur évaluation du risque onchain. Pas de mystère.
Les audits ne se dégradent pas du jour au lendemain. Le client, lui, a changé. Un audit, c’est quelque chose qu’un protocole achète pour lui-même et publie. Une note est ensuite vendue à l’institution de l’autre côté, et cet acheteur veut une seule lettre, pas une liste.
Voilà la direction pour tout ce qui se stabilise sur les rails de $ETH : fonds tokenisés, stablecoins, bureaux de trésorerie. Quelqu’un allait forcément tarifer le risque des smart contracts. Il s’avère que ce sont les gars du crédit, et ils ont acheté le fabricant d’outil plutôt que d’en construire un.
Bon achat de leur côté, honnêtement. Lisez simplement l’audit et la note comme deux documents, car depuis aujourd’hui ils ont un parent commun.
Vous prendriez une note S&P plutôt que l’audit lui-même ?
#snp500 #S&P500
L’entreprise qui audite le code S&P veut désormais le noter. Signé aujourd’hui, prix non communiqué, ce qui signifie généralement que le montant était suffisamment élevé pour être gênant)
Ce qu’est OpenZeppelin, pour ceux qui ne connaissent le nom que comme une ligne d’import :
🔸 plus de 37 billions de dollars ont transité via leur bibliothèque Contracts
🔸 900+ missions de sécurité
🔸 10 000+ vulnérabilités découvertes avant que quoi que ce soit n’atteigne la production
La bibliothèque elle-même est nickel :
open source, pour toujours
chaque version publiée reste en ligne et personne ne peut la retirer
Brener reste CEO, les audits continuent
l’ensemble remonte désormais simplement vers S&P Global Ratings
Le conflit :
le groupe qui veut grader le risque de votre contrat possède maintenant la boutique qui le découvre. Le Pallec chez S&P Ratings dit le plan tout haut : OpenZeppelin complète leur évaluation du risque onchain. Pas de mystère.
Les audits ne se dégradent pas du jour au lendemain. Le client, lui, a changé. Un audit, c’est quelque chose qu’un protocole achète pour lui-même et publie. Une note est ensuite vendue à l’institution de l’autre côté, et cet acheteur veut une seule lettre, pas une liste.
Voilà la direction pour tout ce qui se stabilise sur les rails de $ETH : fonds tokenisés, stablecoins, bureaux de trésorerie. Quelqu’un allait forcément tarifer le risque des smart contracts. Il s’avère que ce sont les gars du crédit, et ils ont acheté le fabricant d’outil plutôt que d’en construire un.
Bon achat de leur côté, honnêtement. Lisez simplement l’audit et la note comme deux documents, car depuis aujourd’hui ils ont un parent commun.
Vous prendriez une note S&P plutôt que l’audit lui-même ?
#snp500 #S&P500
16
87
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#WhatWillDriveCryptoandStocks’NextRebound?
248,559 vues
1,961 mentions
2
#USPPIMissMayEaseBTCPressure
105,348 vues
1,317 mentions
3
#TradFiForBeginners
638,041 vues
4,056 mentions
4
#MANTRAPausesUnstakingFor7DaysAfterKeplrSecurityIncident
1,130 vues
22 mentions
5
#BitcoinCoreDisclosesTorTrafficVulnerability
51,273 vues
783 mentions
6
#BitcoinBreaksBelow200WeekMovingAverage
105,041 vues
790 mentions
7
#SpaceXTeslaMergerTalksWouldCombine30220BTC
30,792 vues
450 mentions
8
#Anthropic’s6xIPODemandSignalsPotentialRecordRaise
95,646 vues
896 mentions
9
#USCryptoETFsLose$1.48BInFiveDays
4,092 vues
60 mentions
10
#KoreaDigitalAssetBasicActFinalDraftExpectedEarlyJanuary
5,187 vues
36 mentions