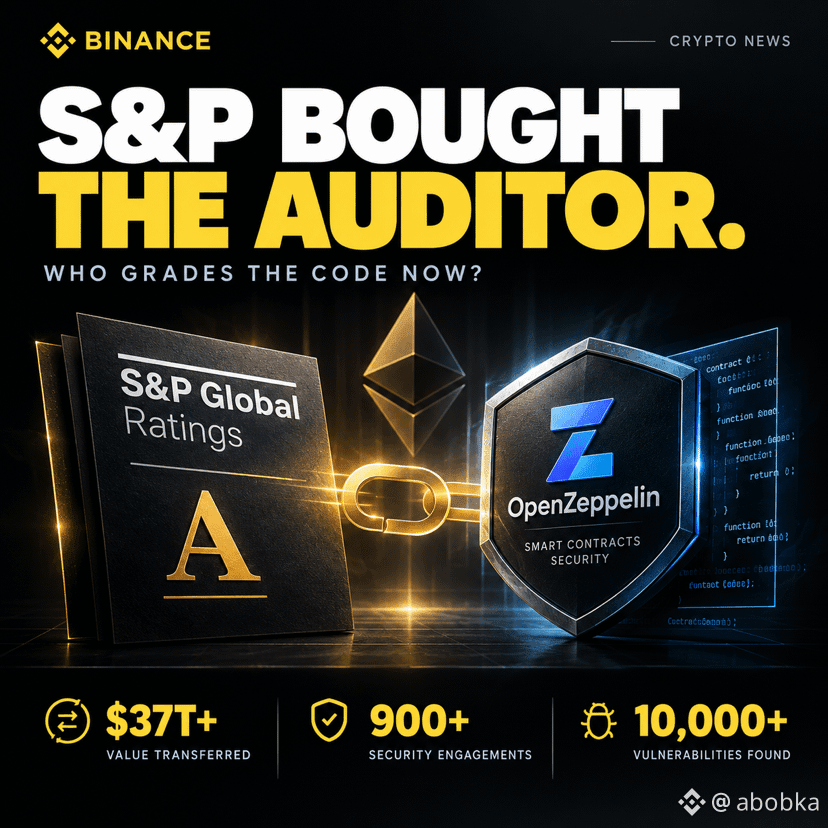
🔸 S&P Global achète l’auditeur
L’entreprise qui audite le code S&P veut désormais le noter. Signé aujourd’hui, prix non communiqué, ce qui signifie généralement que le montant était suffisamment élevé pour être gênant)
Ce qu’est OpenZeppelin, pour ceux qui ne connaissent le nom que comme une ligne d’import :
🔸 plus de 37 billions de dollars ont transité via leur bibliothèque Contracts
🔸 900+ missions de sécurité
🔸 10 000+ vulnérabilités découvertes avant que quoi que ce soit n’atteigne la production
La bibliothèque elle-même est nickel :
open source, pour toujours
chaque version publiée reste en ligne et personne ne peut la retirer
Brener reste CEO, les audits continuent
l’ensemble remonte désormais simplement vers S&P Global Ratings
Le conflit :
le groupe qui veut grader le risque de votre contrat possède maintenant la boutique qui le découvre. Le Pallec chez S&P Ratings dit le plan tout haut : OpenZeppelin complète leur évaluation du risque onchain. Pas de mystère.
Les audits ne se dégradent pas du jour au lendemain. Le client, lui, a changé. Un audit, c’est quelque chose qu’un protocole achète pour lui-même et publie. Une note est ensuite vendue à l’institution de l’autre côté, et cet acheteur veut une seule lettre, pas une liste.
Voilà la direction pour tout ce qui se stabilise sur les rails de $ETH : fonds tokenisés, stablecoins, bureaux de trésorerie. Quelqu’un allait forcément tarifer le risque des smart contracts. Il s’avère que ce sont les gars du crédit, et ils ont acheté le fabricant d’outil plutôt que d’en construire un.
Bon achat de leur côté, honnêtement. Lisez simplement l’audit et la note comme deux documents, car depuis aujourd’hui ils ont un parent commun.
Vous prendriez une note S&P plutôt que l’audit lui-même ?
#snp500 #S&P500
L’entreprise qui audite le code S&P veut désormais le noter. Signé aujourd’hui, prix non communiqué, ce qui signifie généralement que le montant était suffisamment élevé pour être gênant)
Ce qu’est OpenZeppelin, pour ceux qui ne connaissent le nom que comme une ligne d’import :
🔸 plus de 37 billions de dollars ont transité via leur bibliothèque Contracts
🔸 900+ missions de sécurité
🔸 10 000+ vulnérabilités découvertes avant que quoi que ce soit n’atteigne la production
La bibliothèque elle-même est nickel :
open source, pour toujours
chaque version publiée reste en ligne et personne ne peut la retirer
Brener reste CEO, les audits continuent
l’ensemble remonte désormais simplement vers S&P Global Ratings
Le conflit :
le groupe qui veut grader le risque de votre contrat possède maintenant la boutique qui le découvre. Le Pallec chez S&P Ratings dit le plan tout haut : OpenZeppelin complète leur évaluation du risque onchain. Pas de mystère.
Les audits ne se dégradent pas du jour au lendemain. Le client, lui, a changé. Un audit, c’est quelque chose qu’un protocole achète pour lui-même et publie. Une note est ensuite vendue à l’institution de l’autre côté, et cet acheteur veut une seule lettre, pas une liste.
Voilà la direction pour tout ce qui se stabilise sur les rails de $ETH : fonds tokenisés, stablecoins, bureaux de trésorerie. Quelqu’un allait forcément tarifer le risque des smart contracts. Il s’avère que ce sont les gars du crédit, et ils ont acheté le fabricant d’outil plutôt que d’en construire un.
Bon achat de leur côté, honnêtement. Lisez simplement l’audit et la note comme deux documents, car depuis aujourd’hui ils ont un parent commun.
Vous prendriez une note S&P plutôt que l’audit lui-même ?
#snp500 #S&P500