
#multisig
multisig
29,327 vues
46 mentions
Populaire
Récents
·
--
Une liste publique de signataires ne suffit pas à établir qui contrôle les clés. Le débat autour de la trésorerie d’ARIA doit tenir compte de cette distinction.
Au 2026-11-03 11:07 UTC+8, le contrat perpétuel ARIAUSDT de Binance avait progressé de 35,2 % sur 24 heures. Le rapport de DeepChain sur ARIA, daté du 2026-10-18, décrivait des transferts vers des portefeuilles Safe multisig et indiquait que leurs signataires n’étaient pas visibles sur la chaîne. Cette formulation est trop générale si elle désigne les adresses des propriétaires configurées.
La documentation de Safe indique que getOwners renvoie la liste des adresses des propriétaires et que getThreshold renvoie le seuil de signatures. Ces paramètres peuvent être consultés pour un compte Safe. Ils ne permettent pas d’établir qui détient les clés ni si leurs détenteurs sont indépendants. Pour les comptes Safe dont les modules sont activés, ces modules peuvent offrir d’autres voies d’exécution.
Si la conservation en multisig justifie votre décision de détenir des ARIA, examinez les propriétaires effectifs, le seuil et les modules, puis recherchez des informations crédibles sur les personnes qui contrôlent les clés.
$ARIA #CryptoMarkets #Multisignature
Une liste publique de signataires ne suffit pas à établir qui contrôle les clés. Le débat autour de la trésorerie d’ARIA doit tenir compte de cette distinction.
Au 2026-11-03 11:07 UTC+8, le contrat perpétuel ARIAUSDT de Binance avait progressé de 35,2 % sur 24 heures. Le rapport de DeepChain sur ARIA, daté du 2026-10-18, décrivait des transferts vers des portefeuilles Safe multisig et indiquait que leurs signataires n’étaient pas visibles sur la chaîne. Cette formulation est trop générale si elle désigne les adresses des propriétaires configurées.
La documentation de Safe indique que getOwners renvoie la liste des adresses des propriétaires et que getThreshold renvoie le seuil de signatures. Ces paramètres peuvent être consultés pour un compte Safe. Ils ne permettent pas d’établir qui détient les clés ni si leurs détenteurs sont indépendants. Pour les comptes Safe dont les modules sont activés, ces modules peuvent offrir d’autres voies d’exécution.
Si la conservation en multisig justifie votre décision de détenir des ARIA, examinez les propriétaires effectifs, le seuil et les modules, puis recherchez des informations crédibles sur les personnes qui contrôlent les clés.
$ARIA #CryptoMarkets #Multisignature
Au 2026-11-03 11:07 UTC+8, le contrat perpétuel ARIAUSDT de Binance avait progressé de 35,2 % sur 24 heures. Le rapport de DeepChain sur ARIA, daté du 2026-10-18, décrivait des transferts vers des portefeuilles Safe multisig et indiquait que leurs signataires n’étaient pas visibles sur la chaîne. Cette formulation est trop générale si elle désigne les adresses des propriétaires configurées.
La documentation de Safe indique que getOwners renvoie la liste des adresses des propriétaires et que getThreshold renvoie le seuil de signatures. Ces paramètres peuvent être consultés pour un compte Safe. Ils ne permettent pas d’établir qui détient les clés ni si leurs détenteurs sont indépendants. Pour les comptes Safe dont les modules sont activés, ces modules peuvent offrir d’autres voies d’exécution.
Si la conservation en multisig justifie votre décision de détenir des ARIA, examinez les propriétaires effectifs, le seuil et les modules, puis recherchez des informations crédibles sur les personnes qui contrôlent les clés.
$ARIA #CryptoMarkets #Multisignature
299

·
--
Vous êtes-vous déjà demandé comment les grandes organisations Web3 et les trésoreries institutionnelles sécurisent des millions de dollars sans dépendre de la clé privée d’une seule personne ? Place à la Multi-Sig et au MPC 🔐🛡️
En nous appuyant sur les notions fondamentales de #BinanceAcademy, voici un bref aperçu de l’OPSEC :
1️⃣ Le point de défaillance unique :
• Les portefeuilles traditionnels (EOA) reposent sur une seule clé privée. Si cette clé est compromise, tous les fonds peuvent être perdus définitivement.
2️⃣ Les contrats intelligents à signatures multiples (Multi-Sig) :
• Ils exigent plusieurs signatures indépendantes (par exemple, 3 parties prenantes sur 5) pour approuver une transaction, répartissant ainsi la confiance entre une équipe ou plusieurs appareils.
3️⃣ Le calcul multipartite (MPC) :
• Il divise une clé privée unique en « fragments » mathématiques répartis sur différents serveurs ou appareils. Ces fragments calculent la signature ensemble, sans que la clé complète ne soit jamais reconstituée en un seul endroit.
📖 Pour en savoir plus, rendez-vous sur Binance Academy : https://www.binance.com/en/academy/glossary/multisignature
Développez vos connaissances techniques et renforcez votre sécurité opérationnelle 🛡️
Les cryptomonnaies comportent des risques. Ceci ne constitue pas un conseil financier. Faites toujours vos propres recherches 💡
#MultiSig #MPC #CryptoEducation
Suivez-moi pour en savoir plus 💛
Vous êtes-vous déjà demandé comment les grandes organisations Web3 et les trésoreries institutionnelles sécurisent des millions de dollars sans dépendre de la clé privée d’une seule personne ? Place à la Multi-Sig et au MPC 🔐🛡️
En nous appuyant sur les notions fondamentales de #BinanceAcademy, voici un bref aperçu de l’OPSEC :
1️⃣ Le point de défaillance unique :
• Les portefeuilles traditionnels (EOA) reposent sur une seule clé privée. Si cette clé est compromise, tous les fonds peuvent être perdus définitivement.
2️⃣ Les contrats intelligents à signatures multiples (Multi-Sig) :
• Ils exigent plusieurs signatures indépendantes (par exemple, 3 parties prenantes sur 5) pour approuver une transaction, répartissant ainsi la confiance entre une équipe ou plusieurs appareils.
3️⃣ Le calcul multipartite (MPC) :
• Il divise une clé privée unique en « fragments » mathématiques répartis sur différents serveurs ou appareils. Ces fragments calculent la signature ensemble, sans que la clé complète ne soit jamais reconstituée en un seul endroit.
📖 Pour en savoir plus, rendez-vous sur Binance Academy : https://www.binance.com/en/academy/glossary/multisignature
Développez vos connaissances techniques et renforcez votre sécurité opérationnelle 🛡️
Les cryptomonnaies comportent des risques. Ceci ne constitue pas un conseil financier. Faites toujours vos propres recherches 💡
#MultiSig #MPC #CryptoEducation
Suivez-moi pour en savoir plus 💛
En nous appuyant sur les notions fondamentales de #BinanceAcademy, voici un bref aperçu de l’OPSEC :
1️⃣ Le point de défaillance unique :
• Les portefeuilles traditionnels (EOA) reposent sur une seule clé privée. Si cette clé est compromise, tous les fonds peuvent être perdus définitivement.
2️⃣ Les contrats intelligents à signatures multiples (Multi-Sig) :
• Ils exigent plusieurs signatures indépendantes (par exemple, 3 parties prenantes sur 5) pour approuver une transaction, répartissant ainsi la confiance entre une équipe ou plusieurs appareils.
3️⃣ Le calcul multipartite (MPC) :
• Il divise une clé privée unique en « fragments » mathématiques répartis sur différents serveurs ou appareils. Ces fragments calculent la signature ensemble, sans que la clé complète ne soit jamais reconstituée en un seul endroit.
📖 Pour en savoir plus, rendez-vous sur Binance Academy : https://www.binance.com/en/academy/glossary/multisignature
Développez vos connaissances techniques et renforcez votre sécurité opérationnelle 🛡️
Les cryptomonnaies comportent des risques. Ceci ne constitue pas un conseil financier. Faites toujours vos propres recherches 💡
#MultiSig #MPC #CryptoEducation
Suivez-moi pour en savoir plus 💛
1
4
110
·
--
三把多签钥匙全在一台电脑:一次钓鱼为何能击穿多签防线
L’illusion la plus dangereuse des multi-signatures, c’est de voir « 3 clés nécessaires » et d’en conclure qu’il existe forcément 3 couches de défense indépendantes. L’accident de Humanity Protocol apporte une réponse brutale : si plusieurs clés de signature sont regroupées sur un seul appareil, l’attaquant n’a peut-être réellement qu’un seul point de défaillance à compromettre.
Le compte-rendu officiel de Humanity, basé sur l’incident Quantstamp, montre que l’attaque a commencé par un e-mail de phishing se faisant passer pour Bithumb. Une pièce jointe malveillante a créé un accès à distance sur un ordinateur Windows, puis a récupéré des données de portefeuille de navigateur et des clés privées.
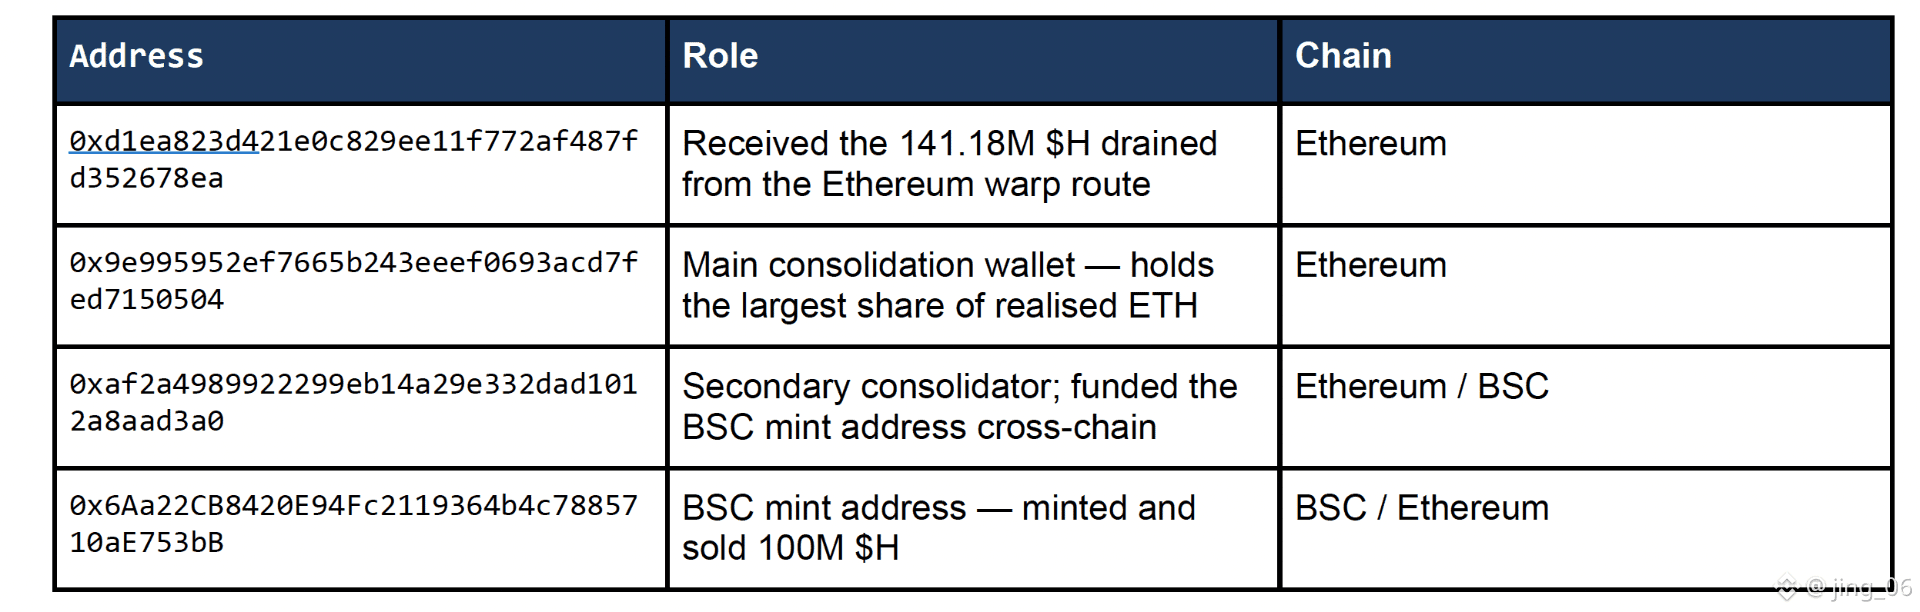
Le 8 juin, côté Ethereum, l’attaquant a remplacé le proxy cross-chain en utilisant la clé volée pour détourner environ 141,18 millions de H ; côté BSC, il a ensuite pris le contrôle du ProxyAdmin en utilisant 3 clés de signature Safe volées, émis et vendu environ 100 millions de H.
La vente s’est poursuivie pendant environ 8 heures, et le prix du H sur le marché public a chuté d’environ 89 % à un moment. Au moment de la publication du compte-rendu officiel, il est déjà connu que l’ETH dans les adresses d’attaque dépasse 21 millions de dollars ; les gains en BNB sont encore en cours de décompte. Par conséquent, considérer les « 36 millions de dollars » qui circulent sur le marché comme la perte finale officielle n’est pas rigoureux.
Regardons maintenant la conception de @grvt_io : la connexion Web2 et l’autorisation des actifs Web3 sont clairement séparées. L’e-mail, le mot de passe ou OAuth servent principalement à accéder au compte, visualiser les actifs et utiliser des fonctions non liées aux transactions ; toute action susceptible de modifier la propriété des actifs nécessite une signature SecureKey.
GRVT permet aussi de configurer à l’avance une Secondary SecureKey. Lorsque la principale Signing SecureKey semble compromise, l’utilisateur peut basculer la clé de secours déjà enregistrée vers une nouvelle Signing SecureKey, afin de réduire la poursuite de la dépendance à la clé d’origine.
Mais la Secondary SecureKey n’est pas un dispositif d’immunité automatique. Si la clé principale et la clé de secours se trouvent sur le même ordinateur, la même configuration de navigateur, le même gestionnaire de mots de passe ou le même compte cloud synchronisé, elles appartiennent malgré tout au même domaine de défaillance.
La démarche la plus raisonnable consiste donc à isoler réellement le SecureKey principal et le Secondary SecureKey : conserver la clé principale sur un appareil dédié ou dans un portefeuille matériel, enregistrer la clé de secours à l’avance et la stocker sur un autre appareil « propre », en utilisant des éléments de récupération indépendants ; ne mettez pas les deux séries de mots de passe mnémotechniques, les fichiers d’export ou les données de portefeuille de navigateur dans le même disque cloud.
#grvt #SelfCustody #Multisig #CryptoSecurity
三把多签钥匙全在一台电脑:一次钓鱼为何能击穿多签防线
L’illusion la plus dangereuse des multi-signatures, c’est de voir « 3 clés nécessaires » et d’en conclure qu’il existe forcément 3 couches de défense indépendantes. L’accident de Humanity Protocol apporte une réponse brutale : si plusieurs clés de signature sont regroupées sur un seul appareil, l’attaquant n’a peut-être réellement qu’un seul point de défaillance à compromettre.
Le compte-rendu officiel de Humanity, basé sur l’incident Quantstamp, montre que l’attaque a commencé par un e-mail de phishing se faisant passer pour Bithumb. Une pièce jointe malveillante a créé un accès à distance sur un ordinateur Windows, puis a récupéré des données de portefeuille de navigateur et des clés privées.
Le 8 juin, côté Ethereum, l’attaquant a remplacé le proxy cross-chain en utilisant la clé volée pour détourner environ 141,18 millions de H ; côté BSC, il a ensuite pris le contrôle du ProxyAdmin en utilisant 3 clés de signature Safe volées, émis et vendu environ 100 millions de H.
La vente s’est poursuivie pendant environ 8 heures, et le prix du H sur le marché public a chuté d’environ 89 % à un moment. Au moment de la publication du compte-rendu officiel, il est déjà connu que l’ETH dans les adresses d’attaque dépasse 21 millions de dollars ; les gains en BNB sont encore en cours de décompte. Par conséquent, considérer les « 36 millions de dollars » qui circulent sur le marché comme la perte finale officielle n’est pas rigoureux.
Regardons maintenant la conception de @grvt_io : la connexion Web2 et l’autorisation des actifs Web3 sont clairement séparées. L’e-mail, le mot de passe ou OAuth servent principalement à accéder au compte, visualiser les actifs et utiliser des fonctions non liées aux transactions ; toute action susceptible de modifier la propriété des actifs nécessite une signature SecureKey.
GRVT permet aussi de configurer à l’avance une Secondary SecureKey. Lorsque la principale Signing SecureKey semble compromise, l’utilisateur peut basculer la clé de secours déjà enregistrée vers une nouvelle Signing SecureKey, afin de réduire la poursuite de la dépendance à la clé d’origine.
Mais la Secondary SecureKey n’est pas un dispositif d’immunité automatique. Si la clé principale et la clé de secours se trouvent sur le même ordinateur, la même configuration de navigateur, le même gestionnaire de mots de passe ou le même compte cloud synchronisé, elles appartiennent malgré tout au même domaine de défaillance.
La démarche la plus raisonnable consiste donc à isoler réellement le SecureKey principal et le Secondary SecureKey : conserver la clé principale sur un appareil dédié ou dans un portefeuille matériel, enregistrer la clé de secours à l’avance et la stocker sur un autre appareil « propre », en utilisant des éléments de récupération indépendants ; ne mettez pas les deux séries de mots de passe mnémotechniques, les fichiers d’export ou les données de portefeuille de navigateur dans le même disque cloud.
#grvt #SelfCustody #Multisig #CryptoSecurity
L’illusion la plus dangereuse des multi-signatures, c’est de voir « 3 clés nécessaires » et d’en conclure qu’il existe forcément 3 couches de défense indépendantes. L’accident de Humanity Protocol apporte une réponse brutale : si plusieurs clés de signature sont regroupées sur un seul appareil, l’attaquant n’a peut-être réellement qu’un seul point de défaillance à compromettre.
Le compte-rendu officiel de Humanity, basé sur l’incident Quantstamp, montre que l’attaque a commencé par un e-mail de phishing se faisant passer pour Bithumb. Une pièce jointe malveillante a créé un accès à distance sur un ordinateur Windows, puis a récupéré des données de portefeuille de navigateur et des clés privées.
Le 8 juin, côté Ethereum, l’attaquant a remplacé le proxy cross-chain en utilisant la clé volée pour détourner environ 141,18 millions de H ; côté BSC, il a ensuite pris le contrôle du ProxyAdmin en utilisant 3 clés de signature Safe volées, émis et vendu environ 100 millions de H.
La vente s’est poursuivie pendant environ 8 heures, et le prix du H sur le marché public a chuté d’environ 89 % à un moment. Au moment de la publication du compte-rendu officiel, il est déjà connu que l’ETH dans les adresses d’attaque dépasse 21 millions de dollars ; les gains en BNB sont encore en cours de décompte. Par conséquent, considérer les « 36 millions de dollars » qui circulent sur le marché comme la perte finale officielle n’est pas rigoureux.
Regardons maintenant la conception de @grvt_io : la connexion Web2 et l’autorisation des actifs Web3 sont clairement séparées. L’e-mail, le mot de passe ou OAuth servent principalement à accéder au compte, visualiser les actifs et utiliser des fonctions non liées aux transactions ; toute action susceptible de modifier la propriété des actifs nécessite une signature SecureKey.
GRVT permet aussi de configurer à l’avance une Secondary SecureKey. Lorsque la principale Signing SecureKey semble compromise, l’utilisateur peut basculer la clé de secours déjà enregistrée vers une nouvelle Signing SecureKey, afin de réduire la poursuite de la dépendance à la clé d’origine.
Mais la Secondary SecureKey n’est pas un dispositif d’immunité automatique. Si la clé principale et la clé de secours se trouvent sur le même ordinateur, la même configuration de navigateur, le même gestionnaire de mots de passe ou le même compte cloud synchronisé, elles appartiennent malgré tout au même domaine de défaillance.
La démarche la plus raisonnable consiste donc à isoler réellement le SecureKey principal et le Secondary SecureKey : conserver la clé principale sur un appareil dédié ou dans un portefeuille matériel, enregistrer la clé de secours à l’avance et la stocker sur un autre appareil « propre », en utilisant des éléments de récupération indépendants ; ne mettez pas les deux séries de mots de passe mnémotechniques, les fichiers d’export ou les données de portefeuille de navigateur dans le même disque cloud.
#grvt #SelfCustody #Multisig #CryptoSecurity
1
532
·
--
GM. Pendant que les normies étaient occupés à faire défiler TikTok sans fin, le firmware de Coldcard est devenu un peu trop « chaud » pour son propre bien. Apparemment, même votre portefeuille matériel « invincible » peut attraper un bug. Qui l’aurait cru ? 🐛
Mais rassurez-vous, les fellow degens ! Ce n’est pas juste de la FUD : c’est en fait une bombe en mode alpha. L’industrie avance plus vite qu’une hausse du prix de Shib après un tweet d’Elon, et pousse vers des multisig collaboratifs. Imaginez que ce soit l’équipe de videurs de votre crypto, pas juste un mec qui garde la porte. Moins de risque qu’un seul maillon faible fasse tout tomber, plus d’ambiances décentralisées. Adieu, les points de défaillance uniques ! #SelfCustody #CryptoSecurity #Multisig
La chute ? Même les self-custody les plus hardcore commencent à comprendre que partager, c’est prendre soin… de votre Bitcoin. L’innovation vient souvent de quelqu’un qui perce un trou dans la forteresse, puis tout le monde construit une version améliorée. C’est ça, la manière crypto, bébé.
Alors, quelle est votre stratégie de prédilection pour garder votre or numérique plus sûr que la connexion Instagram d’une Kardashian ? 👇
GM. Pendant que les normies étaient occupés à faire défiler TikTok sans fin, le firmware de Coldcard est devenu un peu trop « chaud » pour son propre bien. Apparemment, même votre portefeuille matériel « invincible » peut attraper un bug. Qui l’aurait cru ? 🐛
Mais rassurez-vous, les fellow degens ! Ce n’est pas juste de la FUD : c’est en fait une bombe en mode alpha. L’industrie avance plus vite qu’une hausse du prix de Shib après un tweet d’Elon, et pousse vers des multisig collaboratifs. Imaginez que ce soit l’équipe de videurs de votre crypto, pas juste un mec qui garde la porte. Moins de risque qu’un seul maillon faible fasse tout tomber, plus d’ambiances décentralisées. Adieu, les points de défaillance uniques ! #SelfCustody #CryptoSecurity #Multisig
La chute ? Même les self-custody les plus hardcore commencent à comprendre que partager, c’est prendre soin… de votre Bitcoin. L’innovation vient souvent de quelqu’un qui perce un trou dans la forteresse, puis tout le monde construit une version améliorée. C’est ça, la manière crypto, bébé.
Alors, quelle est votre stratégie de prédilection pour garder votre or numérique plus sûr que la connexion Instagram d’une Kardashian ? 👇
Mais rassurez-vous, les fellow degens ! Ce n’est pas juste de la FUD : c’est en fait une bombe en mode alpha. L’industrie avance plus vite qu’une hausse du prix de Shib après un tweet d’Elon, et pousse vers des multisig collaboratifs. Imaginez que ce soit l’équipe de videurs de votre crypto, pas juste un mec qui garde la porte. Moins de risque qu’un seul maillon faible fasse tout tomber, plus d’ambiances décentralisées. Adieu, les points de défaillance uniques ! #SelfCustody #CryptoSecurity #Multisig
La chute ? Même les self-custody les plus hardcore commencent à comprendre que partager, c’est prendre soin… de votre Bitcoin. L’innovation vient souvent de quelqu’un qui perce un trou dans la forteresse, puis tout le monde construit une version améliorée. C’est ça, la manière crypto, bébé.
Alors, quelle est votre stratégie de prédilection pour garder votre or numérique plus sûr que la connexion Instagram d’une Kardashian ? 👇
32

·
--
La plupart des traders pensent que la sécurité n’est qu’une fonctionnalité de type « Binance Shield », mais les initiés connaissent la vérité, marquée par les cicatrices du terrain : le maillon le plus faible de la self-custody est souvent le matériel lui-même.
LE SIGNAL
CoinDesk vient de rapporter un piratage de Coldcard qui a mis au jour une faille logicielle vieille de cinq ans, envoyant des ondes de choc dans toute l’industrie. Comme le rappelle Cory Klippsten, nous assistons à une refonte de la sécurité en self-custody. La réponse rapide ? Accélérer l’adoption de la sécurité multisig collaborative. #CryptoSecurity #SelfCustody
L’INTERPRÉTATION
C’est énorme. Il ne s’agit pas seulement de protéger des actifs individuels : il s’agit de bâtir la confiance dans l’ensemble de l’écosystème. Si les grands acteurs prennent ce piratage comme un signal d’alarme, cela pourrait ouvrir la voie à des mesures de sécurité plus robustes – un changement de donne pour le marché.
LA LISTE DE SURVEILLANCE
Surveillez l’émergence de l’adoption du multisig et son impact sur les standards de sécurité à l’échelle de l’industrie. Gardez un œil attentif sur les concurrents de Coldcard, comme Ledger et Trezor, pendant qu’ils s’efforcent d’améliorer leurs protocoles de sécurité. #Multisig
LA REFLEXION
Le secteur crypto pourra-t-il enfin se débarrasser de sa réputation de « Far West » et devenir un phare d’innovation en matière de sécurité ? Cette refonte de la sécurité en self-custody marquera-t-elle un tournant, attirant davantage d’investissements institutionnels et un intérêt grand public ? Seul le temps nous le dira : restez vigilant. Quel sera l’impact à long terme sur la courbe d’adoption de la crypto ?
La plupart des traders pensent que la sécurité n’est qu’une fonctionnalité de type « Binance Shield », mais les initiés connaissent la vérité, marquée par les cicatrices du terrain : le maillon le plus faible de la self-custody est souvent le matériel lui-même.
LE SIGNAL
CoinDesk vient de rapporter un piratage de Coldcard qui a mis au jour une faille logicielle vieille de cinq ans, envoyant des ondes de choc dans toute l’industrie. Comme le rappelle Cory Klippsten, nous assistons à une refonte de la sécurité en self-custody. La réponse rapide ? Accélérer l’adoption de la sécurité multisig collaborative. #CryptoSecurity #SelfCustody
L’INTERPRÉTATION
C’est énorme. Il ne s’agit pas seulement de protéger des actifs individuels : il s’agit de bâtir la confiance dans l’ensemble de l’écosystème. Si les grands acteurs prennent ce piratage comme un signal d’alarme, cela pourrait ouvrir la voie à des mesures de sécurité plus robustes – un changement de donne pour le marché.
LA LISTE DE SURVEILLANCE
Surveillez l’émergence de l’adoption du multisig et son impact sur les standards de sécurité à l’échelle de l’industrie. Gardez un œil attentif sur les concurrents de Coldcard, comme Ledger et Trezor, pendant qu’ils s’efforcent d’améliorer leurs protocoles de sécurité. #Multisig
LA REFLEXION
Le secteur crypto pourra-t-il enfin se débarrasser de sa réputation de « Far West » et devenir un phare d’innovation en matière de sécurité ? Cette refonte de la sécurité en self-custody marquera-t-elle un tournant, attirant davantage d’investissements institutionnels et un intérêt grand public ? Seul le temps nous le dira : restez vigilant. Quel sera l’impact à long terme sur la courbe d’adoption de la crypto ?
LE SIGNAL
CoinDesk vient de rapporter un piratage de Coldcard qui a mis au jour une faille logicielle vieille de cinq ans, envoyant des ondes de choc dans toute l’industrie. Comme le rappelle Cory Klippsten, nous assistons à une refonte de la sécurité en self-custody. La réponse rapide ? Accélérer l’adoption de la sécurité multisig collaborative. #CryptoSecurity #SelfCustody
L’INTERPRÉTATION
C’est énorme. Il ne s’agit pas seulement de protéger des actifs individuels : il s’agit de bâtir la confiance dans l’ensemble de l’écosystème. Si les grands acteurs prennent ce piratage comme un signal d’alarme, cela pourrait ouvrir la voie à des mesures de sécurité plus robustes – un changement de donne pour le marché.
LA LISTE DE SURVEILLANCE
Surveillez l’émergence de l’adoption du multisig et son impact sur les standards de sécurité à l’échelle de l’industrie. Gardez un œil attentif sur les concurrents de Coldcard, comme Ledger et Trezor, pendant qu’ils s’efforcent d’améliorer leurs protocoles de sécurité. #Multisig
LA REFLEXION
Le secteur crypto pourra-t-il enfin se débarrasser de sa réputation de « Far West » et devenir un phare d’innovation en matière de sécurité ? Cette refonte de la sécurité en self-custody marquera-t-elle un tournant, attirant davantage d’investissements institutionnels et un intérêt grand public ? Seul le temps nous le dira : restez vigilant. Quel sera l’impact à long terme sur la courbe d’adoption de la crypto ?
44
·
--
À quel point le Trésor est-il solide ?Un seuil de multi-signature est facile à citer et facile à mal comprendre. Un portefeuille 3 sur 5 signifie que trois propriétaires approuvés peuvent autoriser une action, mais le nombre seul ne prouve pas que le contrôle est bien réparti.
Commencez par l’indépendance des signataires. Cinq adresses de propriétaires contrôlées par un seul fondateur, une flotte d’appareils ou un chemin de récupération partagé n’offrent pas la même résilience que des clés gérées de manière indépendante. Vérifiez la séparation géographique et organisationnelle, l’utilisation de portefeuilles matériels, les procédures de sauvegarde et le plan visant à remplacer un signataire indisponible.
À quel point le Trésor est-il solide ?
Un seuil de multi-signature est facile à citer et facile à mal comprendre. Un portefeuille 3 sur 5 signifie que trois propriétaires approuvés peuvent autoriser une action, mais le nombre seul ne prouve pas que le contrôle est bien réparti.
Commencez par l’indépendance des signataires. Cinq adresses de propriétaires contrôlées par un seul fondateur, une flotte d’appareils ou un chemin de récupération partagé n’offrent pas la même résilience que des clés gérées de manière indépendante. Vérifiez la séparation géographique et organisationnelle, l’utilisation de portefeuilles matériels, les procédures de sauvegarde et le plan visant à remplacer un signataire indisponible.
Commencez par l’indépendance des signataires. Cinq adresses de propriétaires contrôlées par un seul fondateur, une flotte d’appareils ou un chemin de récupération partagé n’offrent pas la même résilience que des clés gérées de manière indépendante. Vérifiez la séparation géographique et organisationnelle, l’utilisation de portefeuilles matériels, les procédures de sauvegarde et le plan visant à remplacer un signataire indisponible.
88
·
--
Bouée de sauvetage ou boîte de Pandore ? La nouvelle proposition BIP 138 de Bitcoin peut ranimer des portefeuilles multisig bloqués, mais des pirates pourraient voler vos métadonnées grâce aux informations xpub connues par le serveur ! Pour les utilisateurs de portefeuilles multisig, restez vigilants : la sécurité passe toujours en premier ! #比特币 $BTC #portefeuille multisig
Bouée de sauvetage ou boîte de Pandore ? La nouvelle proposition BIP 138 de Bitcoin peut ranimer des portefeuilles multisig bloqués, mais des pirates pourraient potentiellement voler vos métadonnées grâce aux informations xpub connues par le serveur ! Les utilisateurs de portefeuilles multisig doivent rester sur leurs gardes : la sécurité avant tout ! #Bitcoin $BTC #Multisig
Bouée de sauvetage ou boîte de Pandore ? La nouvelle proposition BIP 138 de Bitcoin peut ranimer des portefeuilles multisig bloqués, mais des pirates pourraient voler vos métadonnées grâce aux informations xpub connues par le serveur ! Pour les utilisateurs de portefeuilles multisig, restez vigilants : la sécurité passe toujours en premier ! #比特币 $BTC #portefeuille multisig
Bouée de sauvetage ou boîte de Pandore ? La nouvelle proposition BIP 138 de Bitcoin peut ranimer des portefeuilles multisig bloqués, mais des pirates pourraient potentiellement voler vos métadonnées grâce aux informations xpub connues par le serveur ! Les utilisateurs de portefeuilles multisig doivent rester sur leurs gardes : la sécurité avant tout ! #Bitcoin $BTC #Multisig
Bouée de sauvetage ou boîte de Pandore ? La nouvelle proposition BIP 138 de Bitcoin peut ranimer des portefeuilles multisig bloqués, mais des pirates pourraient potentiellement voler vos métadonnées grâce aux informations xpub connues par le serveur ! Les utilisateurs de portefeuilles multisig doivent rester sur leurs gardes : la sécurité avant tout ! #Bitcoin $BTC #Multisig
133

·
--
$PERTES DE SÉCURITÉ CRYPTO EN BAISSE DE 46 %, MAIS LES ATTAQUES AU T2 EXPLOSENT DE 59 % 🔥
Le rapport H1 de CertiK montre une baisse de 46,8 % des pertes à 1,32 Md$, mais les données sont trompeuses. Les pertes du T2 ont bondi de 59 % d’un trimestre à l’autre pour atteindre 807,5 M$, sous l’effet de deux attaques contre KelpDAO et Drift Protocol, liées à des hackers nord-coréens. Le nombre d’incidents atteint un record de 207.
La gestion des clés privées et les portefeuilles multi-signatures restent les maillons les plus faibles. Les protocoles doivent renforcer leur sécurité dès maintenant. Auditez-vous la répartition de vos signataires ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#CRYPTO #SecurityAlert #CertiKReport #MultiSig
🔥
$PERTES DE SÉCURITÉ CRYPTO EN BAISSE DE 46 %, MAIS LES ATTAQUES AU T2 EXPLOSENT DE 59 % 🔥
Le rapport H1 de CertiK montre une baisse de 46,8 % des pertes à 1,32 Md$, mais les données sont trompeuses. Les pertes du T2 ont bondi de 59 % d’un trimestre à l’autre pour atteindre 807,5 M$, sous l’effet de deux attaques contre KelpDAO et Drift Protocol, liées à des hackers nord-coréens. Le nombre d’incidents atteint un record de 207.
La gestion des clés privées et les portefeuilles multi-signatures restent les maillons les plus faibles. Les protocoles doivent renforcer leur sécurité dès maintenant. Auditez-vous la répartition de vos signataires ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#CRYPTO #SecurityAlert #CertiKReport #MultiSig
🔥
Le rapport H1 de CertiK montre une baisse de 46,8 % des pertes à 1,32 Md$, mais les données sont trompeuses. Les pertes du T2 ont bondi de 59 % d’un trimestre à l’autre pour atteindre 807,5 M$, sous l’effet de deux attaques contre KelpDAO et Drift Protocol, liées à des hackers nord-coréens. Le nombre d’incidents atteint un record de 207.
La gestion des clés privées et les portefeuilles multi-signatures restent les maillons les plus faibles. Les protocoles doivent renforcer leur sécurité dès maintenant. Auditez-vous la répartition de vos signataires ?
Ce n’est pas un conseil financier. Gérez toujours votre risque.
#CRYPTO #SecurityAlert #CertiKReport #MultiSig
🔥
246
Plusieurs clés Bitcoin ne servent pas à grand-chose si un seul vol les expose toutes.
Un portefeuille à signatures multiples peut exiger plusieurs approbations indépendantes avant de dépenser des $BTC. Par exemple, une configuration deux sur trois nécessite deux clés de signature, quelles qu’elles soient — pas seulement un mot de passe sur un appareil.
L’avantage pratique, c’est la séparation : le vol d’une seule clé ne suffit pas. Mais conserver toutes les clés et leurs sauvegardes au même endroit peut compromettre cette protection.
Avant de choisir cette configuration, déterminez quels appareils et lieux pourraient être touchés simultanément par une panne ou un incident. Vérifiez ensuite s’il resterait suffisamment de clés de signature pour récupérer l’accès.
Le compromis, c’est la complexité : perdre l’accès à trop de clés peut vous bloquer. Les signatures multiples modifient la conception de la sécurité ; elles ne dispensent pas de faire des sauvegardes avec soin.
Source : Bitcoin.org — https://bitcoin.org/en/secure-your-wallet
#Bitcoin #WalletSecurity #Multisig #CryptoEducation #GardeAutonome
Plusieurs clés Bitcoin ne servent pas à grand-chose si un seul vol les expose toutes.
Un portefeuille à signatures multiples peut exiger plusieurs approbations indépendantes avant de dépenser des $BTC . Par exemple, une configuration deux sur trois nécessite deux clés de signature, quelles qu’elles soient — pas seulement un mot de passe sur un appareil.
L’avantage pratique, c’est la séparation : le vol d’une seule clé ne suffit pas. Mais conserver toutes les clés et leurs sauvegardes au même endroit peut compromettre cette protection.
Avant de choisir cette configuration, déterminez quels appareils et lieux pourraient être touchés simultanément par une panne ou un incident. Vérifiez ensuite s’il resterait suffisamment de clés de signature pour récupérer l’accès.
Le compromis, c’est la complexité : perdre l’accès à trop de clés peut vous bloquer. Les signatures multiples modifient la conception de la sécurité ; elles ne dispensent pas de faire des sauvegardes avec soin.
Source : Bitcoin.org — https://bitcoin.org/en/secure-your-wallet
#Bitcoin #WalletSecurity #Multisig #CryptoEducation #GardeAutonome
Un portefeuille à signatures multiples peut exiger plusieurs approbations indépendantes avant de dépenser des $BTC . Par exemple, une configuration deux sur trois nécessite deux clés de signature, quelles qu’elles soient — pas seulement un mot de passe sur un appareil.
L’avantage pratique, c’est la séparation : le vol d’une seule clé ne suffit pas. Mais conserver toutes les clés et leurs sauvegardes au même endroit peut compromettre cette protection.
Avant de choisir cette configuration, déterminez quels appareils et lieux pourraient être touchés simultanément par une panne ou un incident. Vérifiez ensuite s’il resterait suffisamment de clés de signature pour récupérer l’accès.
Le compromis, c’est la complexité : perdre l’accès à trop de clés peut vous bloquer. Les signatures multiples modifient la conception de la sécurité ; elles ne dispensent pas de faire des sauvegardes avec soin.
Source : Bitcoin.org — https://bitcoin.org/en/secure-your-wallet
#Bitcoin #WalletSecurity #Multisig #CryptoEducation #GardeAutonome
64

·
--
Article
Voir la traduction
Trois signatures valides, 1,5 milliard envolé : l'énigme du coffre Bybit en trois indicesVoici une énigme que je trouve plus utile que n'importe quel tutoriel sécurité.
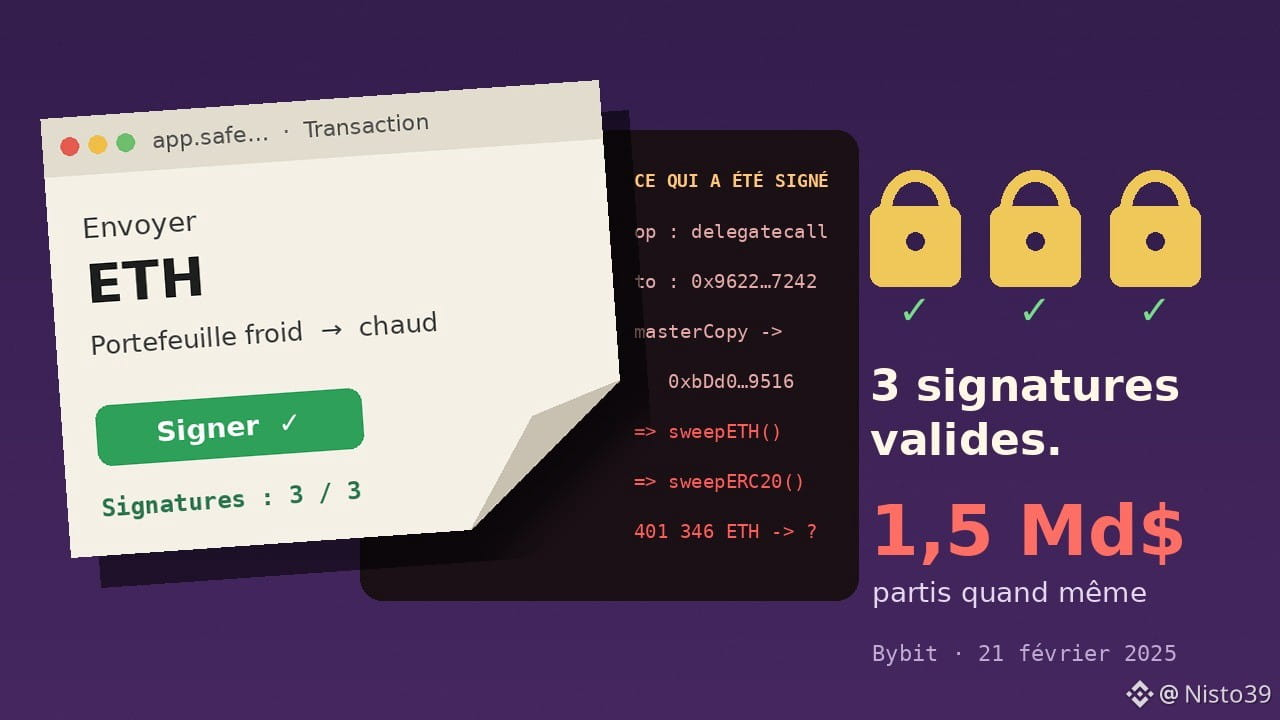
Un coffre numérique contient plus de 400 000 ETH. Pour l'ouvrir, il faut trois signatures, données par trois personnes différentes, chacune avec son propre appareil de signature physique (un petit boîtier qui garde la clé privée hors d'internet). Personne n'a perdu de clé. Personne n'a trahi. Les trois ont signé une opération qu'ils avaient vérifiée à l'écran.
Et pourtant, le coffre s'est vidé en quelques minutes.
C'est ce qui est arrivé à Bybit le 21 février 2025 : environ 1,5 milliard de dollars, le plus gros vol de l'histoire de la crypto. Le FBI l'a attribué cinq jours plus tard au groupe nord-coréen surnommé TraderTraitor (souvent rattaché à Lazarus). Je vous donne la solution en trois indices. Essayez de deviner avant de lire le suivant.
INDICE 1 : la serrure n'a pas été forcée
Le coffre était un « multisig » : un portefeuille qui exige plusieurs signatures au lieu d'une seule. Ici, il en fallait 3. L'idée est solide, comme un coffre de banque qui demande deux clés tournées en même temps. Et la serrure a parfaitement fonctionné : elle a reçu trois signatures valides, elle a obéi. Le problème n'était pas la serrure.
INDICE 2 : l'écran mentait
Pour préparer l'opération, les signataires utilisaient l'interface web de Safe{Wallet}, un outil très répandu pour gérer ces coffres. D'après les enquêtes de Sygnia et Verichains publiées par le PDG de Bybit, Ben Zhou, les attaquants avaient d'abord piégé l'ordinateur d'un développeur de Safe (une manœuvre d'ingénierie sociale qui a duré près de trois semaines), puis glissé du code malveillant dans les fichiers du site, le 19 février.
Ce code ne s'activait que pour l'adresse de Bybit. À l'écran, les signataires voyaient un transfert banal, du portefeuille froid vers un portefeuille chaud. Mais ce qui partait vers leurs boîtiers de signature était autre chose.
INDICE 3 : ils n'ont pas signé un virement, ils ont changé la serrure
La transaction réellement signée utilisait une fonction appelée delegatecall. En une phrase : elle permet au coffre d'exécuter le code d'un autre programme comme si c'était le sien. Les attaquants s'en sont servis pour remplacer la logique du coffre par la leur. Une fois la serrure changée, plus besoin de trois signatures : 401 346 ETH sont partis, plus d'autres jetons. Deux minutes après, le code piégé était retiré du site pour effacer les traces.
La solution de l'énigme tient donc en une ligne : les trois personnes ont signé ce qu'elles voyaient, pas ce qu'elles signaient.
C'est ce qu'on appelle la « signature à l'aveugle » (blind signing) : le boîtier affiche une suite de caractères techniques illisibles, et on fait confiance à l'écran de l'ordinateur pour savoir ce que ça veut dire. Or c'est précisément cet écran qui était compromis.
Pourquoi je raconte ça à quelqu'un qui n'a pas 400 000 ETH ? Parce que le mécanisme est exactement le même, en petit, quand on clique « Confirmer » sur un site qu'on croit être le bon. Que tu aies un portefeuille ou dix signataires, la question à se poser est la même : est-ce que je lis l'opération sur un appareil que je contrôle, ou sur une page qu'un inconnu a pu modifier ?
Mon avis, un peu impopulaire : multiplier les signatures donne un sentiment de sécurité qui peut endormir. Trois personnes qui regardent le même écran truqué, ce n'est pas trois vérifications, c'est une seule, répétée trois fois. La vraie protection, c'est un deuxième chemin pour lire la transaction : un appareil qui affiche en clair le destinataire et le montant, ou un autre ordinateur, ou un outil indépendant qui décode les données avant de signer.
Bybit, de son côté, a comblé le trou en quelques jours grâce à des prêts et des rachats d'ETH, et la plateforme a continué de fonctionner. L'argent volé, lui, a en grande partie été dispersé et blanchi dans les semaines suivantes.
Et toi, la dernière fois que tu as validé une opération avec $ETH ou autre chose, tu as lu quoi exactement : le détail sur ton appareil, ou juste le bouton vert ?
Sources : rapport intérimaire Sygnia/Verichains pour Bybit (février 2025), BlockSec, blog Ledger, communiqué du FBI du 26 février 2025.
Ceci n'est pas un conseil financier.
#Securite #Multisig #Bybit #Ethereum #Web3
Trois signatures valides, 1,5 milliard envolé : l'énigme du coffre Bybit en trois indices
Voici une énigme que je trouve plus utile que n'importe quel tutoriel sécurité.
Un coffre numérique contient plus de 400 000 ETH. Pour l'ouvrir, il faut trois signatures, données par trois personnes différentes, chacune avec son propre appareil de signature physique (un petit boîtier qui garde la clé privée hors d'internet). Personne n'a perdu de clé. Personne n'a trahi. Les trois ont signé une opération qu'ils avaient vérifiée à l'écran.
Et pourtant, le coffre s'est vidé en quelques minutes.
C'est ce qui est arrivé à Bybit le 21 février 2025 : environ 1,5 milliard de dollars, le plus gros vol de l'histoire de la crypto. Le FBI l'a attribué cinq jours plus tard au groupe nord-coréen surnommé TraderTraitor (souvent rattaché à Lazarus). Je vous donne la solution en trois indices. Essayez de deviner avant de lire le suivant.
INDICE 1 : la serrure n'a pas été forcée
Le coffre était un « multisig » : un portefeuille qui exige plusieurs signatures au lieu d'une seule. Ici, il en fallait 3. L'idée est solide, comme un coffre de banque qui demande deux clés tournées en même temps. Et la serrure a parfaitement fonctionné : elle a reçu trois signatures valides, elle a obéi. Le problème n'était pas la serrure.
INDICE 2 : l'écran mentait
Pour préparer l'opération, les signataires utilisaient l'interface web de Safe{Wallet}, un outil très répandu pour gérer ces coffres. D'après les enquêtes de Sygnia et Verichains publiées par le PDG de Bybit, Ben Zhou, les attaquants avaient d'abord piégé l'ordinateur d'un développeur de Safe (une manœuvre d'ingénierie sociale qui a duré près de trois semaines), puis glissé du code malveillant dans les fichiers du site, le 19 février.
Ce code ne s'activait que pour l'adresse de Bybit. À l'écran, les signataires voyaient un transfert banal, du portefeuille froid vers un portefeuille chaud. Mais ce qui partait vers leurs boîtiers de signature était autre chose.
INDICE 3 : ils n'ont pas signé un virement, ils ont changé la serrure
La transaction réellement signée utilisait une fonction appelée delegatecall. En une phrase : elle permet au coffre d'exécuter le code d'un autre programme comme si c'était le sien. Les attaquants s'en sont servis pour remplacer la logique du coffre par la leur. Une fois la serrure changée, plus besoin de trois signatures : 401 346 ETH sont partis, plus d'autres jetons. Deux minutes après, le code piégé était retiré du site pour effacer les traces.
La solution de l'énigme tient donc en une ligne : les trois personnes ont signé ce qu'elles voyaient, pas ce qu'elles signaient.
C'est ce qu'on appelle la « signature à l'aveugle » (blind signing) : le boîtier affiche une suite de caractères techniques illisibles, et on fait confiance à l'écran de l'ordinateur pour savoir ce que ça veut dire. Or c'est précisément cet écran qui était compromis.
Pourquoi je raconte ça à quelqu'un qui n'a pas 400 000 ETH ? Parce que le mécanisme est exactement le même, en petit, quand on clique « Confirmer » sur un site qu'on croit être le bon. Que tu aies un portefeuille ou dix signataires, la question à se poser est la même : est-ce que je lis l'opération sur un appareil que je contrôle, ou sur une page qu'un inconnu a pu modifier ?
Mon avis, un peu impopulaire : multiplier les signatures donne un sentiment de sécurité qui peut endormir. Trois personnes qui regardent le même écran truqué, ce n'est pas trois vérifications, c'est une seule, répétée trois fois. La vraie protection, c'est un deuxième chemin pour lire la transaction : un appareil qui affiche en clair le destinataire et le montant, ou un autre ordinateur, ou un outil indépendant qui décode les données avant de signer.
Bybit, de son côté, a comblé le trou en quelques jours grâce à des prêts et des rachats d'ETH, et la plateforme a continué de fonctionner. L'argent volé, lui, a en grande partie été dispersé et blanchi dans les semaines suivantes.
Et toi, la dernière fois que tu as validé une opération avec $ETH ou autre chose, tu as lu quoi exactement : le détail sur ton appareil, ou juste le bouton vert ?
Sources : rapport intérimaire Sygnia/Verichains pour Bybit (février 2025), BlockSec, blog Ledger, communiqué du FBI du 26 février 2025.
Ceci n'est pas un conseil financier.
#Securite #Multisig #Bybit #Ethereum #Web3
Un coffre numérique contient plus de 400 000 ETH. Pour l'ouvrir, il faut trois signatures, données par trois personnes différentes, chacune avec son propre appareil de signature physique (un petit boîtier qui garde la clé privée hors d'internet). Personne n'a perdu de clé. Personne n'a trahi. Les trois ont signé une opération qu'ils avaient vérifiée à l'écran.
Et pourtant, le coffre s'est vidé en quelques minutes.
C'est ce qui est arrivé à Bybit le 21 février 2025 : environ 1,5 milliard de dollars, le plus gros vol de l'histoire de la crypto. Le FBI l'a attribué cinq jours plus tard au groupe nord-coréen surnommé TraderTraitor (souvent rattaché à Lazarus). Je vous donne la solution en trois indices. Essayez de deviner avant de lire le suivant.
INDICE 1 : la serrure n'a pas été forcée
Le coffre était un « multisig » : un portefeuille qui exige plusieurs signatures au lieu d'une seule. Ici, il en fallait 3. L'idée est solide, comme un coffre de banque qui demande deux clés tournées en même temps. Et la serrure a parfaitement fonctionné : elle a reçu trois signatures valides, elle a obéi. Le problème n'était pas la serrure.
INDICE 2 : l'écran mentait
Pour préparer l'opération, les signataires utilisaient l'interface web de Safe{Wallet}, un outil très répandu pour gérer ces coffres. D'après les enquêtes de Sygnia et Verichains publiées par le PDG de Bybit, Ben Zhou, les attaquants avaient d'abord piégé l'ordinateur d'un développeur de Safe (une manœuvre d'ingénierie sociale qui a duré près de trois semaines), puis glissé du code malveillant dans les fichiers du site, le 19 février.
Ce code ne s'activait que pour l'adresse de Bybit. À l'écran, les signataires voyaient un transfert banal, du portefeuille froid vers un portefeuille chaud. Mais ce qui partait vers leurs boîtiers de signature était autre chose.
INDICE 3 : ils n'ont pas signé un virement, ils ont changé la serrure
La transaction réellement signée utilisait une fonction appelée delegatecall. En une phrase : elle permet au coffre d'exécuter le code d'un autre programme comme si c'était le sien. Les attaquants s'en sont servis pour remplacer la logique du coffre par la leur. Une fois la serrure changée, plus besoin de trois signatures : 401 346 ETH sont partis, plus d'autres jetons. Deux minutes après, le code piégé était retiré du site pour effacer les traces.
La solution de l'énigme tient donc en une ligne : les trois personnes ont signé ce qu'elles voyaient, pas ce qu'elles signaient.
C'est ce qu'on appelle la « signature à l'aveugle » (blind signing) : le boîtier affiche une suite de caractères techniques illisibles, et on fait confiance à l'écran de l'ordinateur pour savoir ce que ça veut dire. Or c'est précisément cet écran qui était compromis.
Pourquoi je raconte ça à quelqu'un qui n'a pas 400 000 ETH ? Parce que le mécanisme est exactement le même, en petit, quand on clique « Confirmer » sur un site qu'on croit être le bon. Que tu aies un portefeuille ou dix signataires, la question à se poser est la même : est-ce que je lis l'opération sur un appareil que je contrôle, ou sur une page qu'un inconnu a pu modifier ?
Mon avis, un peu impopulaire : multiplier les signatures donne un sentiment de sécurité qui peut endormir. Trois personnes qui regardent le même écran truqué, ce n'est pas trois vérifications, c'est une seule, répétée trois fois. La vraie protection, c'est un deuxième chemin pour lire la transaction : un appareil qui affiche en clair le destinataire et le montant, ou un autre ordinateur, ou un outil indépendant qui décode les données avant de signer.
Bybit, de son côté, a comblé le trou en quelques jours grâce à des prêts et des rachats d'ETH, et la plateforme a continué de fonctionner. L'argent volé, lui, a en grande partie été dispersé et blanchi dans les semaines suivantes.
Et toi, la dernière fois que tu as validé une opération avec $ETH ou autre chose, tu as lu quoi exactement : le détail sur ton appareil, ou juste le bouton vert ?
Sources : rapport intérimaire Sygnia/Verichains pour Bybit (février 2025), BlockSec, blog Ledger, communiqué du FBI du 26 février 2025.
Ceci n'est pas un conseil financier.
#Securite #Multisig #Bybit #Ethereum #Web3
1.3k
·
--

Article
Richesse Générationnelle & Multi-Signature: Sécuriser l'Avenir de Bitcoin🧬 Richesse Générationnelle & Multi-Signature: Sécuriser l'Avenir de Bitcoin 🔐
La transition de $BTC
investir dans un actif hérité s'accélère, mettant en lumière son rôle dans le transfert de richesse générationnelle et la sécurité avancée par multi-signatures. Alors que des trillions de dollars passent à des générations tech-savvy, les véhicules financiers hérités comme les trusts sont modernisés avec des propriétés numériques. Bitcoin offre un actif d'héritage transparent et indéboulonnable qui ne peut pas être dilué par des entités centrales. $ETH
Pour transmettre en toute sécurité cette richesse à travers les générations, l'infrastructure de garde a évolué de manière spectaculaire. Les configurations multi-signatures (multi-sig) nécessitent plusieurs clés privées pour autoriser une transaction, éliminant ainsi les points de défaillance uniques. Les familles et institutions peuvent désormais distribuer les clés à travers divers emplacements géographiques ou fiduciaires de confiance. $BNB
Richesse Générationnelle & Multi-Signature: Sécuriser l'Avenir de Bitcoin
🧬 Richesse Générationnelle & Multi-Signature: Sécuriser l'Avenir de Bitcoin 🔐
La transition de $BTC
investir dans un actif hérité s'accélère, mettant en lumière son rôle dans le transfert de richesse générationnelle et la sécurité avancée par multi-signatures. Alors que des trillions de dollars passent à des générations tech-savvy, les véhicules financiers hérités comme les trusts sont modernisés avec des propriétés numériques. Bitcoin offre un actif d'héritage transparent et indéboulonnable qui ne peut pas être dilué par des entités centrales. $ETH
Pour transmettre en toute sécurité cette richesse à travers les générations, l'infrastructure de garde a évolué de manière spectaculaire. Les configurations multi-signatures (multi-sig) nécessitent plusieurs clés privées pour autoriser une transaction, éliminant ainsi les points de défaillance uniques. Les familles et institutions peuvent désormais distribuer les clés à travers divers emplacements géographiques ou fiduciaires de confiance. $BNB
La transition de $BTC
investir dans un actif hérité s'accélère, mettant en lumière son rôle dans le transfert de richesse générationnelle et la sécurité avancée par multi-signatures. Alors que des trillions de dollars passent à des générations tech-savvy, les véhicules financiers hérités comme les trusts sont modernisés avec des propriétés numériques. Bitcoin offre un actif d'héritage transparent et indéboulonnable qui ne peut pas être dilué par des entités centrales. $ETH
Pour transmettre en toute sécurité cette richesse à travers les générations, l'infrastructure de garde a évolué de manière spectaculaire. Les configurations multi-signatures (multi-sig) nécessitent plusieurs clés privées pour autoriser une transaction, éliminant ainsi les points de défaillance uniques. Les familles et institutions peuvent désormais distribuer les clés à travers divers emplacements géographiques ou fiduciaires de confiance. $BNB
86

MUNEEB ALI : NE GARDEZ JAMAIS TOUT $BTC DANS LE MÊME PANIER — MENACE QUANTIQUE ICI 🦈⚡
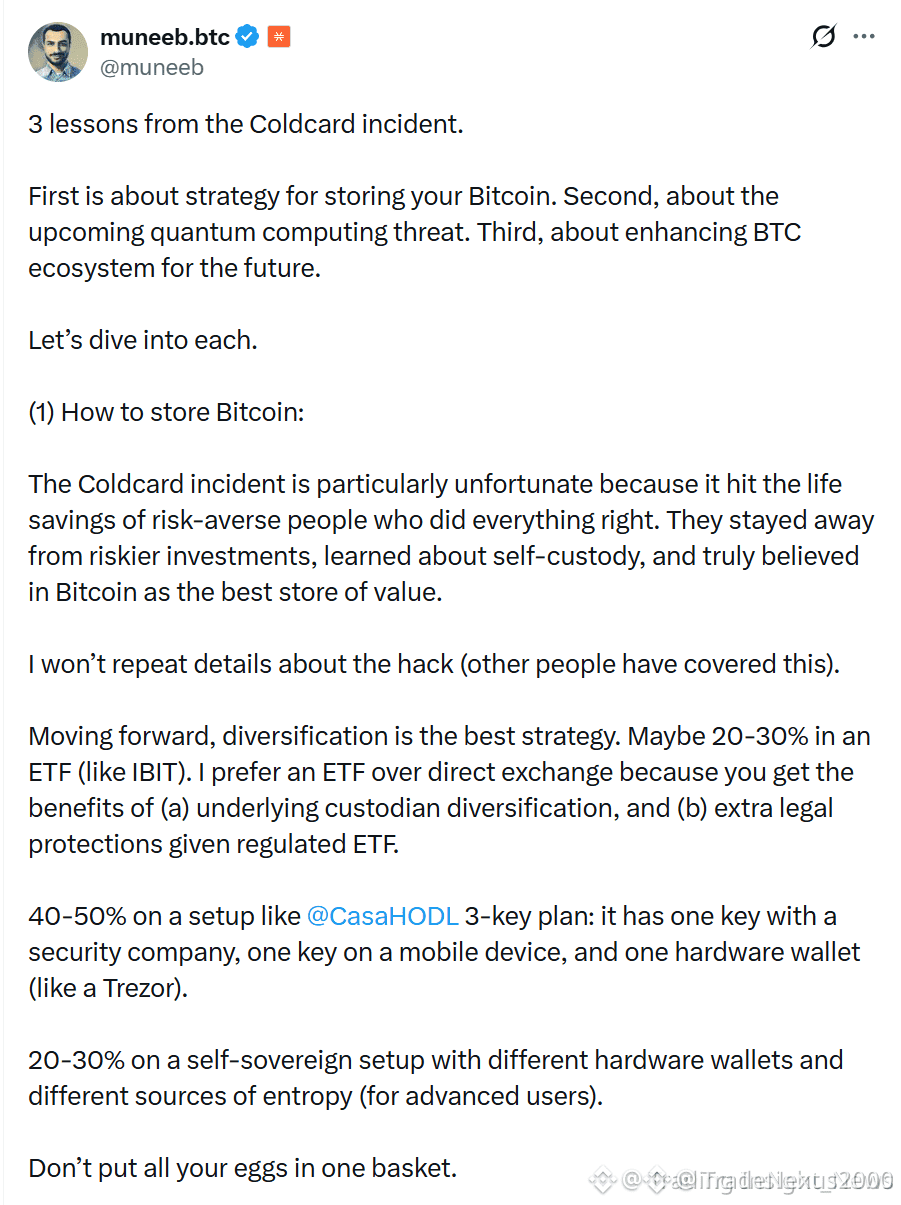
Un seul portefeuille matériel est un point de défaillance unique. 🦈 Muneeb Ali, président de Stacks, pousse un modèle de conservation multi-couches : allocation via ETF, multisig et portefeuilles matériels diversifiés. L’incident Coldcard a mis en évidence le coût caché du risque de concentration — même des outils de stockage d’élite peuvent devenir un handicap.
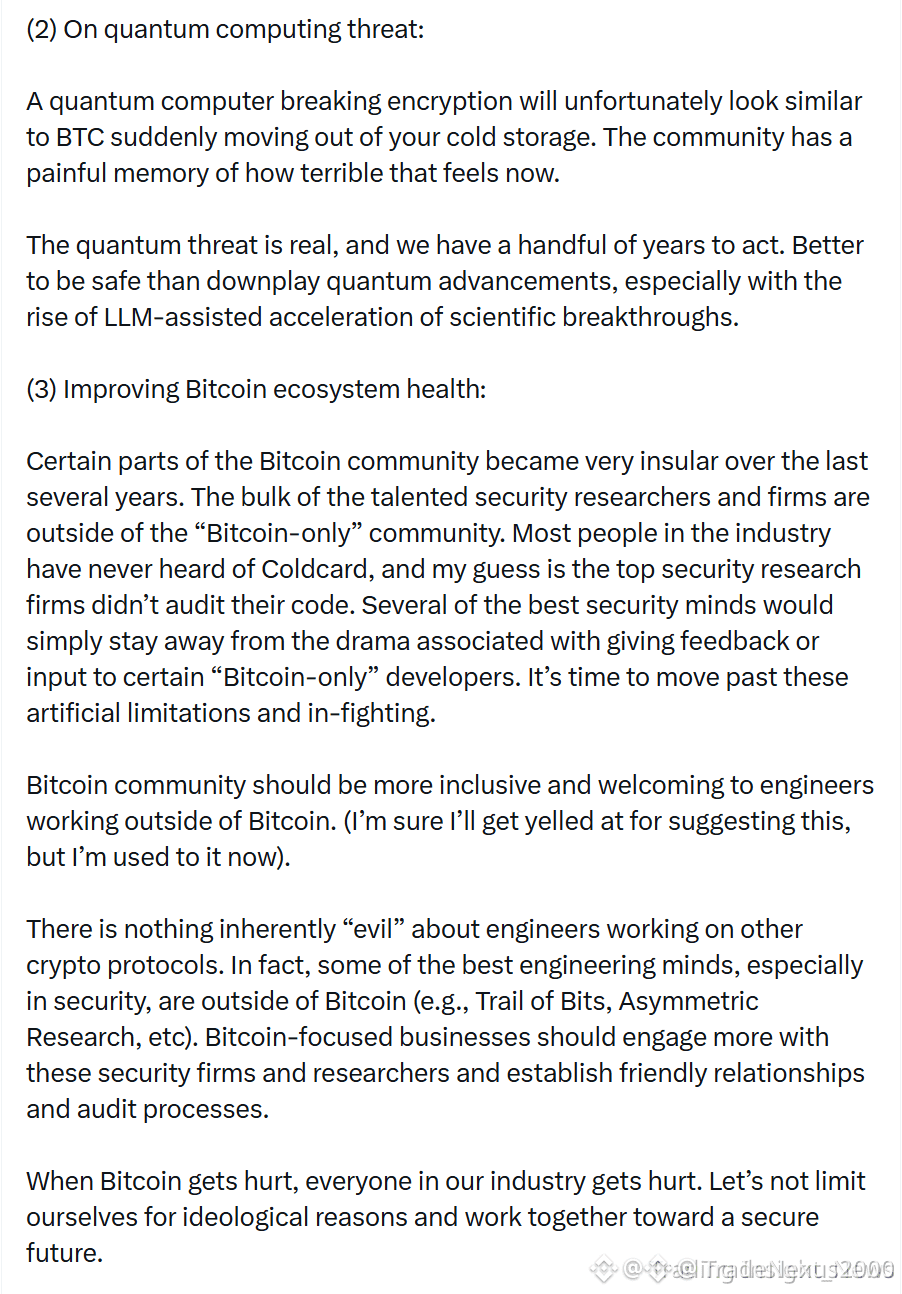
L’informatique quantique n’est plus une simple annexe de science-fiction. ⚡ Avec les LLM qui accélèrent les percées scientifiques, la chronologie de la menace se raccourcit. Les investisseurs avisés s’y préparent déjà, et tout détenteur sérieux devrait considérer « vos clés, pas vos pièces » comme un point de départ, et non comme un plan complet. 🔍
La sécurité est un problème d’écosystème, pas un problème individuel. La collaboration avec des chercheurs externes comble les lacunes que le maximalisme laisse ouvertes. 💬 Votre stratégie de stockage résiste-t-elle à un bond quantique des capacités d’attaque ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTC #Bitcoin #CryptoSecurity #Multisig #Crypto
🦈 🛡️
MUNEEB ALI : NE GARDEZ JAMAIS TOUT $BTC DANS LE MÊME PANIER — MENACE QUANTIQUE ICI 🦈⚡
Un seul portefeuille matériel est un point de défaillance unique. 🦈 Muneeb Ali, président de Stacks, pousse un modèle de conservation multi-couches : allocation via ETF, multisig et portefeuilles matériels diversifiés. L’incident Coldcard a mis en évidence le coût caché du risque de concentration — même des outils de stockage d’élite peuvent devenir un handicap.
L’informatique quantique n’est plus une simple annexe de science-fiction. ⚡ Avec les LLM qui accélèrent les percées scientifiques, la chronologie de la menace se raccourcit. Les investisseurs avisés s’y préparent déjà, et tout détenteur sérieux devrait considérer « vos clés, pas vos pièces » comme un point de départ, et non comme un plan complet. 🔍
La sécurité est un problème d’écosystème, pas un problème individuel. La collaboration avec des chercheurs externes comble les lacunes que le maximalisme laisse ouvertes. 💬 Votre stratégie de stockage résiste-t-elle à un bond quantique des capacités d’attaque ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTC #Bitcoin #CryptoSecurity #Multisig #Crypto
🦈 🛡️
Un seul portefeuille matériel est un point de défaillance unique. 🦈 Muneeb Ali, président de Stacks, pousse un modèle de conservation multi-couches : allocation via ETF, multisig et portefeuilles matériels diversifiés. L’incident Coldcard a mis en évidence le coût caché du risque de concentration — même des outils de stockage d’élite peuvent devenir un handicap.
L’informatique quantique n’est plus une simple annexe de science-fiction. ⚡ Avec les LLM qui accélèrent les percées scientifiques, la chronologie de la menace se raccourcit. Les investisseurs avisés s’y préparent déjà, et tout détenteur sérieux devrait considérer « vos clés, pas vos pièces » comme un point de départ, et non comme un plan complet. 🔍
La sécurité est un problème d’écosystème, pas un problème individuel. La collaboration avec des chercheurs externes comble les lacunes que le maximalisme laisse ouvertes. 💬 Votre stratégie de stockage résiste-t-elle à un bond quantique des capacités d’attaque ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTC #Bitcoin #CryptoSecurity #Multisig #Crypto
🦈 🛡️
45
·
--
Article
CoinCorner dévoile un vault Bitcoin multisig assuré par Lloyds, établissant une nouvelle référence en matière de conservationLe lancement par CoinCorner d’un vault Bitcoin multisig assuré par Lloyds, adossé à AnchorWatch, marque un tournant sismique dans les standards de conservation institutionnelle : 1,2 M$BTC now sont désormais bloqués dans le nouveau vault — en hausse de 45 % par rapport au trimestre précédent.
Le mouvement intervient à un moment où les analyses on-chain indiquent une hausse de 32 % des avoirs institutionnels en BTC, et où le volume moyen quotidien des retraits depuis des portefeuilles dépositaires a chuté de 18 % depuis le lancement du vault. Ce n’est pas seulement une sortie produit : c’est un signal que la finance traditionnelle aligne enfin son cadre de gestion des risques avec la volatilité unique des cryptoactifs.
CoinCorner dévoile un vault Bitcoin multisig assuré par Lloyds, établissant une nouvelle référence en matière de conservation
Le lancement par CoinCorner d’un vault Bitcoin multisig assuré par Lloyds, adossé à AnchorWatch, marque un tournant sismique dans les standards de conservation institutionnelle : 1,2 M$BTC now sont désormais bloqués dans le nouveau vault — en hausse de 45 % par rapport au trimestre précédent.
Le mouvement intervient à un moment où les analyses on-chain indiquent une hausse de 32 % des avoirs institutionnels en BTC, et où le volume moyen quotidien des retraits depuis des portefeuilles dépositaires a chuté de 18 % depuis le lancement du vault. Ce n’est pas seulement une sortie produit : c’est un signal que la finance traditionnelle aligne enfin son cadre de gestion des risques avec la volatilité unique des cryptoactifs.
Le mouvement intervient à un moment où les analyses on-chain indiquent une hausse de 32 % des avoirs institutionnels en BTC, et où le volume moyen quotidien des retraits depuis des portefeuilles dépositaires a chuté de 18 % depuis le lancement du vault. Ce n’est pas seulement une sortie produit : c’est un signal que la finance traditionnelle aligne enfin son cadre de gestion des risques avec la volatilité unique des cryptoactifs.
78
·
--

Article
Cours éducatif : Custodie à froid vs Multi-Sig & Tendances souveraines🎓 Cours éducatif : Custodie à froid vs Multi-Sig & Tendances souveraines
Comprendre les cadres de sécurité avancés est essentiel alors que $BTC
se transforme en un actif de réserve mondial fondamental. Aujourd'hui, nous décomposons les différences opérationnelles critiques entre la custodie à froid standard et les configurations multi-signatures (multi-sig). 🔒
La custodie à froid implique le stockage des clés privées complètement hors ligne sur un appareil matériel isolé. Cette configuration élimine les risques de piratage en ligne mais laisse un point de défaillance unique si la sauvegarde physique est compromise. En revanche, la custodie multi-sig nécessite plusieurs clés privées indépendantes—réparties sur différents appareils ou emplacements géographiques—pour autoriser une seule transaction (comme une configuration 2-sur-3). Cette architecture élimine les points de défaillance individuels, en faisant la norme préférée pour les entités corporatives et les réserves des banques centrales. 🏛️
Cours éducatif : Custodie à froid vs Multi-Sig & Tendances souveraines
🎓 Cours éducatif : Custodie à froid vs Multi-Sig & Tendances souveraines
Comprendre les cadres de sécurité avancés est essentiel alors que $BTC
se transforme en un actif de réserve mondial fondamental. Aujourd'hui, nous décomposons les différences opérationnelles critiques entre la custodie à froid standard et les configurations multi-signatures (multi-sig). 🔒
La custodie à froid implique le stockage des clés privées complètement hors ligne sur un appareil matériel isolé. Cette configuration élimine les risques de piratage en ligne mais laisse un point de défaillance unique si la sauvegarde physique est compromise. En revanche, la custodie multi-sig nécessite plusieurs clés privées indépendantes—réparties sur différents appareils ou emplacements géographiques—pour autoriser une seule transaction (comme une configuration 2-sur-3). Cette architecture élimine les points de défaillance individuels, en faisant la norme préférée pour les entités corporatives et les réserves des banques centrales. 🏛️
Comprendre les cadres de sécurité avancés est essentiel alors que $BTC
se transforme en un actif de réserve mondial fondamental. Aujourd'hui, nous décomposons les différences opérationnelles critiques entre la custodie à froid standard et les configurations multi-signatures (multi-sig). 🔒
La custodie à froid implique le stockage des clés privées complètement hors ligne sur un appareil matériel isolé. Cette configuration élimine les risques de piratage en ligne mais laisse un point de défaillance unique si la sauvegarde physique est compromise. En revanche, la custodie multi-sig nécessite plusieurs clés privées indépendantes—réparties sur différents appareils ou emplacements géographiques—pour autoriser une seule transaction (comme une configuration 2-sur-3). Cette architecture élimine les points de défaillance individuels, en faisant la norme préférée pour les entités corporatives et les réserves des banques centrales. 🏛️
45
·
--

Article
Impact Multi-Niveaux du Bitcoin : Liquidité, Sécurité et Règlement Mondial🚀 🌐
Le Bitcoin démontre sa polyvalence inégalée en résolvant des défis complexes dans la sécurité des entreprises et la macroéconomie. Les cycles de liquidité macroéconomique mondiaux deviennent à nouveau positifs, avec les grandes banques centrales qui augmentent l'offre monétaire pour gérer la dette systémique. Cette énorme vague de liquidité se dirige naturellement vers des actifs numériques prouvablement rares. Pour protéger ce capital institutionnel entrant, les entreprises adoptent massivement des mécanismes de trésorerie avancés avec multi-signatures (multisig). En distribuant la gestion des clés privées sur des dispositifs de stockage à froid séparés, les entreprises éliminent les points de défaillance uniques et protègent entièrement leurs actifs contre les hacks malveillants.
Impact Multi-Niveaux du Bitcoin : Liquidité, Sécurité et Règlement Mondial
🚀 🌐
Le Bitcoin démontre sa polyvalence inégalée en résolvant des défis complexes dans la sécurité des entreprises et la macroéconomie. Les cycles de liquidité macroéconomique mondiaux deviennent à nouveau positifs, avec les grandes banques centrales qui augmentent l'offre monétaire pour gérer la dette systémique. Cette énorme vague de liquidité se dirige naturellement vers des actifs numériques prouvablement rares. Pour protéger ce capital institutionnel entrant, les entreprises adoptent massivement des mécanismes de trésorerie avancés avec multi-signatures (multisig). En distribuant la gestion des clés privées sur des dispositifs de stockage à froid séparés, les entreprises éliminent les points de défaillance uniques et protègent entièrement leurs actifs contre les hacks malveillants.
Le Bitcoin démontre sa polyvalence inégalée en résolvant des défis complexes dans la sécurité des entreprises et la macroéconomie. Les cycles de liquidité macroéconomique mondiaux deviennent à nouveau positifs, avec les grandes banques centrales qui augmentent l'offre monétaire pour gérer la dette systémique. Cette énorme vague de liquidité se dirige naturellement vers des actifs numériques prouvablement rares. Pour protéger ce capital institutionnel entrant, les entreprises adoptent massivement des mécanismes de trésorerie avancés avec multi-signatures (multisig). En distribuant la gestion des clés privées sur des dispositifs de stockage à froid séparés, les entreprises éliminent les points de défaillance uniques et protègent entièrement leurs actifs contre les hacks malveillants.
40

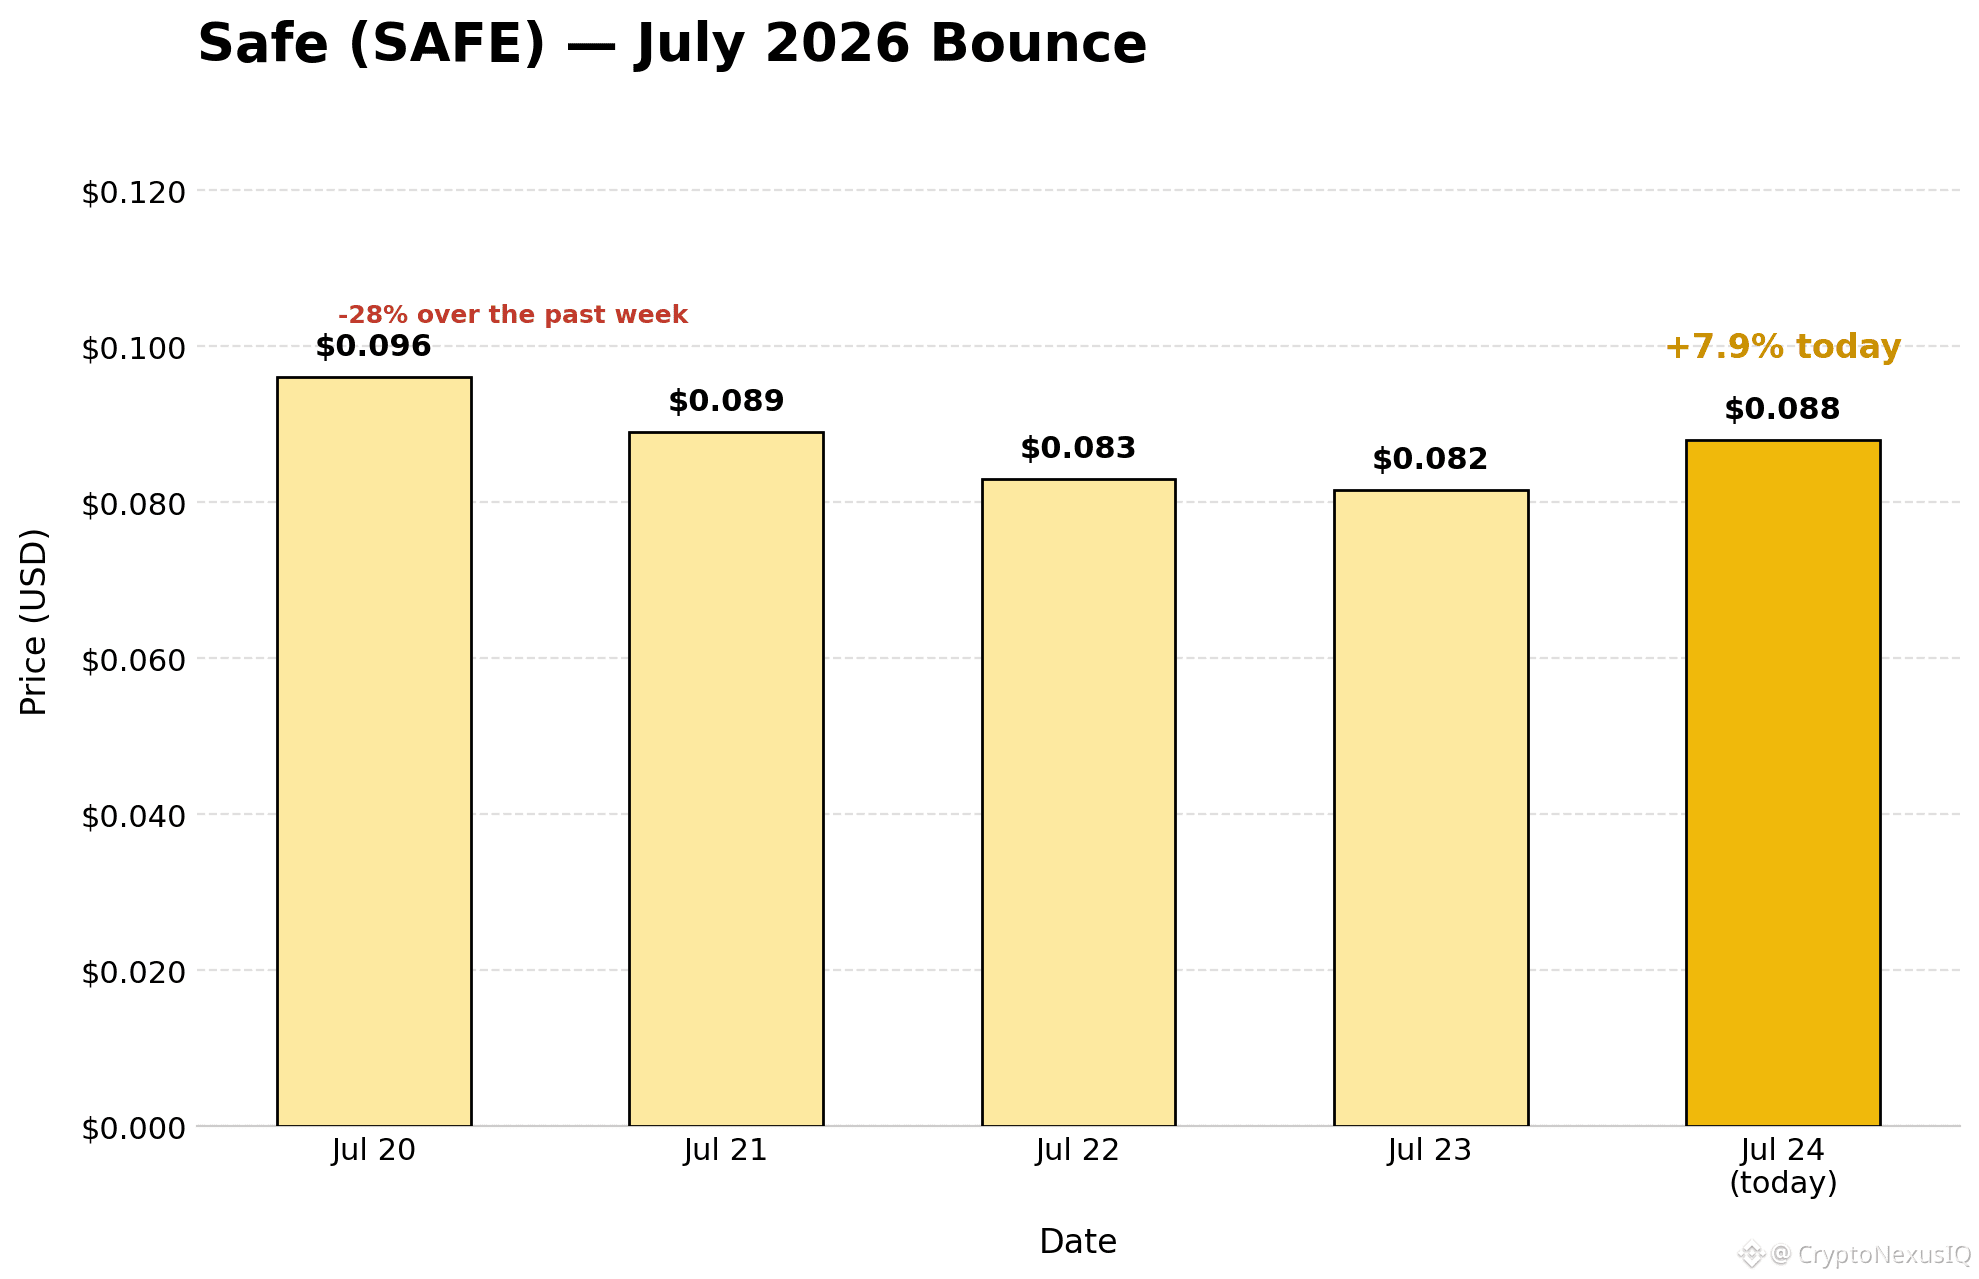
L’infrastructure de portefeuille qui sécurise des milliards à travers la crypto a bondi de +7,9 % aujourd’hui, après une semaine difficile.
$SAFE — le token de gouvernance derrière Safe, l’un des fournisseurs de portefeuilles multi-signatures les plus largement approuvés de l’industrie — a grimpé à 0,088 $ aujourd’hui, regagnant une partie du terrain après une période délicate.
Ce que c’est réellement :
Safe fournit une pile d’« account abstraction » (abstraction de compte) open-source et modulaire, et ses portefeuilles multi-sig sont utilisés par des particuliers, des DAOs et de grandes organisations afin d’exiger plusieurs approbations avant qu’une transaction ne soit exécutée — une norme de sécurité de confiance dans tout le secteur. Les détenteurs du token SAFE votent sur les propositions de gouvernance de SafeDAO, qui façonnent le développement du protocole.
Le portrait honnête :
Ce rebond intervient après une semaine objectivement rude — SAFE a reculé d’environ 28 % sur les 7 derniers jours avant la reprise d’aujourd’hui, dans le sillage d’un repli plus large sur les tokens des plateformes de contrats intelligents. Le token reste aussi environ 97 % en dessous de son plus haut historique de 2022 à 3,56 $, ce qui reflète une période longue et difficile pour le token, même si le produit sous-jacent demeure largement utilisé.
La lecture équilibrée :
C’est un cas où la confiance et l’usage réels du produit ne se sont pas traduits par une solidité du prix du token — un schéma observé sur plusieurs tokens d’infrastructure cette année. Le rebond d’aujourd’hui est un vrai rally de soulagement après la pression vendeuse, mais ce n’est pas encore une confirmation d’un changement de tendance.
📊 Niveau clé : surveillez si SAFE parvient à s’appuyer sur ce rebond au cours des prochaines séances, ou s’il retombe dans la tendance baissière de la semaine dernière.
#SAFEtoken #SAFE #Web3Security #Multisig #Binance
L’infrastructure de portefeuille qui sécurise des milliards à travers la crypto a bondi de +7,9 % aujourd’hui, après une semaine difficile.
$SAFE — le token de gouvernance derrière Safe, l’un des fournisseurs de portefeuilles multi-signatures les plus largement approuvés de l’industrie — a grimpé à 0,088 $ aujourd’hui, regagnant une partie du terrain après une période délicate.
Ce que c’est réellement :
Safe fournit une pile d’« account abstraction » (abstraction de compte) open-source et modulaire, et ses portefeuilles multi-sig sont utilisés par des particuliers, des DAOs et de grandes organisations afin d’exiger plusieurs approbations avant qu’une transaction ne soit exécutée — une norme de sécurité de confiance dans tout le secteur. Les détenteurs du token SAFE votent sur les propositions de gouvernance de SafeDAO, qui façonnent le développement du protocole.
Le portrait honnête :
Ce rebond intervient après une semaine objectivement rude — SAFE a reculé d’environ 28 % sur les 7 derniers jours avant la reprise d’aujourd’hui, dans le sillage d’un repli plus large sur les tokens des plateformes de contrats intelligents. Le token reste aussi environ 97 % en dessous de son plus haut historique de 2022 à 3,56 $, ce qui reflète une période longue et difficile pour le token, même si le produit sous-jacent demeure largement utilisé.
La lecture équilibrée :
C’est un cas où la confiance et l’usage réels du produit ne se sont pas traduits par une solidité du prix du token — un schéma observé sur plusieurs tokens d’infrastructure cette année. Le rebond d’aujourd’hui est un vrai rally de soulagement après la pression vendeuse, mais ce n’est pas encore une confirmation d’un changement de tendance.
📊 Niveau clé : surveillez si SAFE parvient à s’appuyer sur ce rebond au cours des prochaines séances, ou s’il retombe dans la tendance baissière de la semaine dernière.
#SAFEtoken #SAFE #Web3Security #Multisig #Binance
$SAFE — le token de gouvernance derrière Safe, l’un des fournisseurs de portefeuilles multi-signatures les plus largement approuvés de l’industrie — a grimpé à 0,088 $ aujourd’hui, regagnant une partie du terrain après une période délicate.
Ce que c’est réellement :
Safe fournit une pile d’« account abstraction » (abstraction de compte) open-source et modulaire, et ses portefeuilles multi-sig sont utilisés par des particuliers, des DAOs et de grandes organisations afin d’exiger plusieurs approbations avant qu’une transaction ne soit exécutée — une norme de sécurité de confiance dans tout le secteur. Les détenteurs du token SAFE votent sur les propositions de gouvernance de SafeDAO, qui façonnent le développement du protocole.
Le portrait honnête :
Ce rebond intervient après une semaine objectivement rude — SAFE a reculé d’environ 28 % sur les 7 derniers jours avant la reprise d’aujourd’hui, dans le sillage d’un repli plus large sur les tokens des plateformes de contrats intelligents. Le token reste aussi environ 97 % en dessous de son plus haut historique de 2022 à 3,56 $, ce qui reflète une période longue et difficile pour le token, même si le produit sous-jacent demeure largement utilisé.
La lecture équilibrée :
C’est un cas où la confiance et l’usage réels du produit ne se sont pas traduits par une solidité du prix du token — un schéma observé sur plusieurs tokens d’infrastructure cette année. Le rebond d’aujourd’hui est un vrai rally de soulagement après la pression vendeuse, mais ce n’est pas encore une confirmation d’un changement de tendance.
📊 Niveau clé : surveillez si SAFE parvient à s’appuyer sur ce rebond au cours des prochaines séances, ou s’il retombe dans la tendance baissière de la semaine dernière.
#SAFEtoken #SAFE #Web3Security #Multisig #Binance
98
·
--

Article
STRATÉGIES BITCOIN AVANCÉES : YIELD sBTC & MAÎTRISE DU MULTI-SIG🚀🔐
Alors que l'écosystème Bitcoin mûrit, l'accent se déplace de la simple conservation vers l'efficacité du capital et la sécurité de niveau institutionnel. Pour ceux qui cherchent à investir leur
BTC est un actif véritablement productif. 📈🏦 $BTC
Pour les portefeuilles de haute valeur, la configuration standard de portefeuille matériel à signature unique n'est souvent pas suffisante. Les configurations multi-signatures (Multi-sig), également connues sous le nom de transactions M-of-N, éliminent les points de défaillance uniques. Dans une configuration 2-sur-3, par exemple, vous pourriez détenir une clé sur un Ledger, une autre sur un Trezor, et une troisième avec un "custodien collaboratif" comme Unchained ou Casa. Cela garantit que même si un appareil est perdu ou volé, vos fonds restent en sécurité 🛡️. Pour une confidentialité maximale, les utilisateurs avancés préfèrent Sparrow Wallet ou Nunchuk, qui permettent un contrôle granulaire sur les UTXOs et des politiques multi-sig personnalisées sans dépendre de serveurs tiers. 🔗🗝️ $USDC
STRATÉGIES BITCOIN AVANCÉES : YIELD sBTC & MAÎTRISE DU MULTI-SIG
🚀🔐
Alors que l'écosystème Bitcoin mûrit, l'accent se déplace de la simple conservation vers l'efficacité du capital et la sécurité de niveau institutionnel. Pour ceux qui cherchent à investir leur
BTC est un actif véritablement productif. 📈🏦 $BTC
Pour les portefeuilles de haute valeur, la configuration standard de portefeuille matériel à signature unique n'est souvent pas suffisante. Les configurations multi-signatures (Multi-sig), également connues sous le nom de transactions M-of-N, éliminent les points de défaillance uniques. Dans une configuration 2-sur-3, par exemple, vous pourriez détenir une clé sur un Ledger, une autre sur un Trezor, et une troisième avec un "custodien collaboratif" comme Unchained ou Casa. Cela garantit que même si un appareil est perdu ou volé, vos fonds restent en sécurité 🛡️. Pour une confidentialité maximale, les utilisateurs avancés préfèrent Sparrow Wallet ou Nunchuk, qui permettent un contrôle granulaire sur les UTXOs et des politiques multi-sig personnalisées sans dépendre de serveurs tiers. 🔗🗝️ $USDC
Alors que l'écosystème Bitcoin mûrit, l'accent se déplace de la simple conservation vers l'efficacité du capital et la sécurité de niveau institutionnel. Pour ceux qui cherchent à investir leur
BTC est un actif véritablement productif. 📈🏦 $BTC
Pour les portefeuilles de haute valeur, la configuration standard de portefeuille matériel à signature unique n'est souvent pas suffisante. Les configurations multi-signatures (Multi-sig), également connues sous le nom de transactions M-of-N, éliminent les points de défaillance uniques. Dans une configuration 2-sur-3, par exemple, vous pourriez détenir une clé sur un Ledger, une autre sur un Trezor, et une troisième avec un "custodien collaboratif" comme Unchained ou Casa. Cela garantit que même si un appareil est perdu ou volé, vos fonds restent en sécurité 🛡️. Pour une confidentialité maximale, les utilisateurs avancés préfèrent Sparrow Wallet ou Nunchuk, qui permettent un contrôle granulaire sur les UTXOs et des politiques multi-sig personnalisées sans dépendre de serveurs tiers. 🔗🗝️ $USDC
24
·
--

Article
Stratégie BRICS 2026 & La Forteresse Multisig Ultime 🌍🔐
À partir de mai 2026, @Bitcoinworld s'est déplacé au centre de l'échiquier géopolitique. Avec l'expansion BRICS+ en pleine action, les nations membres explorent de plus en plus $BTC
comme un actif de règlement neutre pour contourner le système SWIFT traditionnel. Au début de 2026, des rapports suggèrent qu'une infrastructure numérique BRICS unifiée est en cours de construction avec BTC comme couche de réserve potentielle pour faciliter le commerce de l'énergie et des matières premières. Ce virage vers un monde financier multipolaire a transformé @bitcoin en l'outil ultime pour la souveraineté économique nationale, indépendamment de la politique monétaire d'une nation unique. 🏛️🤝
Stratégie BRICS 2026 & La Forteresse Multisig Ultime
🌍🔐
À partir de mai 2026, @Bitcoinworld s'est déplacé au centre de l'échiquier géopolitique. Avec l'expansion BRICS+ en pleine action, les nations membres explorent de plus en plus $BTC
comme un actif de règlement neutre pour contourner le système SWIFT traditionnel. Au début de 2026, des rapports suggèrent qu'une infrastructure numérique BRICS unifiée est en cours de construction avec BTC comme couche de réserve potentielle pour faciliter le commerce de l'énergie et des matières premières. Ce virage vers un monde financier multipolaire a transformé @Bitcoin en l'outil ultime pour la souveraineté économique nationale, indépendamment de la politique monétaire d'une nation unique. 🏛️🤝
À partir de mai 2026, @Bitcoinworld s'est déplacé au centre de l'échiquier géopolitique. Avec l'expansion BRICS+ en pleine action, les nations membres explorent de plus en plus $BTC
comme un actif de règlement neutre pour contourner le système SWIFT traditionnel. Au début de 2026, des rapports suggèrent qu'une infrastructure numérique BRICS unifiée est en cours de construction avec BTC comme couche de réserve potentielle pour faciliter le commerce de l'énergie et des matières premières. Ce virage vers un monde financier multipolaire a transformé @Bitcoin en l'outil ultime pour la souveraineté économique nationale, indépendamment de la politique monétaire d'une nation unique. 🏛️🤝
56
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#USPPIMissMayEaseBTCPressure
21,681 vues
513 mentions
2
#BitcoinCoreDisclosesTorTrafficVulnerability
6,823 vues
235 mentions
3
#WhatWillDriveCryptoandStocks’NextRebound?
121,297 vues
1,442 mentions
4
#BitcoinBreaksBelow200WeekMovingAverage
32,942 vues
401 mentions
5
#SpaceXTeslaMergerTalksWouldCombine30220BTC
11,302 vues
210 mentions
6
#Anthropic’s6xIPODemandSignalsPotentialRecordRaise
40,490 vues
651 mentions
7
#USCryptoETFsLose$1.48BInFiveDays
1,959 vues
40 mentions
8
#KoreaDigitalAssetBasicActFinalDraftExpectedEarlyJanuary
3,457 vues
20 mentions
9
#RippleRLUSDMarketCapSurpassesPayPalPYUSD
6,612 vues
114 mentions
10
#JaneStreetNearlyOctuplesFidelityBitcoinETFHoldings
15,418 vues
228 mentions