
#devops
devops
1,531 vues
33 mentions
Populaire
Récents

·
--
🚨 SUPERLOGICAL LANCE LES TESTS PUBLICS DE REX TERMINAL, MARQUANT UNE NOUVELLE ÉTAPE DANS L’ÉVOLUTION DE L’INFRASTRUCTURE DE DÉVELOPPEMENT $ETH 📊
Mitchell Hashimoto, cofondateur de HashiCorp, a officiellement lancé les tests publics de Rex via Superlogical, qui fournit une infrastructure de terminal persistante et auto-hébergée. 🔍 Conçu selon une architecture client-serveur, avec persistance locale des sessions et automatisation complète des scripts, ce framework ouvert et gratuit renforce les outils essentiels des développeurs.
📊 Alors que l’attention des institutions se tourne vers des infrastructures décentralisées évolutives et une meilleure efficacité des développeurs, des outils DevOps robustes constituent le pilier de la croissance à long terme des écosystèmes. Les connexions distantes persistantes et l’exécution des sessions en arrière-plan représentent une nette amélioration des systèmes backend au sein des réseaux Web3. 💬 Dans quelle mesure des outils de développement hautement disponibles sont-ils essentiels pour favoriser la mise à l’échelle à long terme des protocoles ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #ETH #Infrastructure #DevOps #Crypto
🔥 💎
🚨 SUPERLOGICAL LANCE LES TESTS PUBLICS DE REX TERMINAL, MARQUANT UNE NOUVELLE ÉTAPE DANS L’ÉVOLUTION DE L’INFRASTRUCTURE DE DÉVELOPPEMENT $ETH 📊
Mitchell Hashimoto, cofondateur de HashiCorp, a officiellement lancé les tests publics de Rex via Superlogical, qui fournit une infrastructure de terminal persistante et auto-hébergée. 🔍 Conçu selon une architecture client-serveur, avec persistance locale des sessions et automatisation complète des scripts, ce framework ouvert et gratuit renforce les outils essentiels des développeurs.
📊 Alors que l’attention des institutions se tourne vers des infrastructures décentralisées évolutives et une meilleure efficacité des développeurs, des outils DevOps robustes constituent le pilier de la croissance à long terme des écosystèmes. Les connexions distantes persistantes et l’exécution des sessions en arrière-plan représentent une nette amélioration des systèmes backend au sein des réseaux Web3. 💬 Dans quelle mesure des outils de développement hautement disponibles sont-ils essentiels pour favoriser la mise à l’échelle à long terme des protocoles ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #ETH #Infrastructure #DevOps #Crypto
🔥 💎
Mitchell Hashimoto, cofondateur de HashiCorp, a officiellement lancé les tests publics de Rex via Superlogical, qui fournit une infrastructure de terminal persistante et auto-hébergée. 🔍 Conçu selon une architecture client-serveur, avec persistance locale des sessions et automatisation complète des scripts, ce framework ouvert et gratuit renforce les outils essentiels des développeurs.
📊 Alors que l’attention des institutions se tourne vers des infrastructures décentralisées évolutives et une meilleure efficacité des développeurs, des outils DevOps robustes constituent le pilier de la croissance à long terme des écosystèmes. Les connexions distantes persistantes et l’exécution des sessions en arrière-plan représentent une nette amélioration des systèmes backend au sein des réseaux Web3. 💬 Dans quelle mesure des outils de développement hautement disponibles sont-ils essentiels pour favoriser la mise à l’échelle à long terme des protocoles ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #ETH #Infrastructure #DevOps #Crypto
🔥 💎
34

·
--
L'Illusion de l'Indépendance Locale en Développement
Passer d'une infrastructure cloud à du matériel local auto-hébergé ne consiste pas seulement à économiser de l'argent ; c'est un pivot structurel vers une autonomie totale.
S'appuyer sur des serveurs d'entreprise payants introduit des risques de tiers et des responsabilités cachées de contrepartie. Une architecture locale via des nœuds indépendants garantit une confidentialité des données absolue.
#SelfHosted #OpenSource #DevOps #TechAutonomy
L'Illusion de l'Indépendance Locale en Développement
Passer d'une infrastructure cloud à du matériel local auto-hébergé ne consiste pas seulement à économiser de l'argent ; c'est un pivot structurel vers une autonomie totale.
S'appuyer sur des serveurs d'entreprise payants introduit des risques de tiers et des responsabilités cachées de contrepartie. Une architecture locale via des nœuds indépendants garantit une confidentialité des données absolue.
#SelfHosted #OpenSource #DevOps #TechAutonomy
Passer d'une infrastructure cloud à du matériel local auto-hébergé ne consiste pas seulement à économiser de l'argent ; c'est un pivot structurel vers une autonomie totale.
S'appuyer sur des serveurs d'entreprise payants introduit des risques de tiers et des responsabilités cachées de contrepartie. Une architecture locale via des nœuds indépendants garantit une confidentialité des données absolue.
#SelfHosted #OpenSource #DevOps #TechAutonomy
119
·
--
Arrêtez ! 🛑 Ne lancez jamais un programme d’installation avec des privilèges d’administrateur élevés à partir d’un lien trouvé sur un blog quelconque.
Avant qu’un logiciel de trading automatisé n’accède à vos clés, vous devez vérifier sa provenance et son intégrité afin d’empêcher tout accès non autorisé.
Voici la liste de vérifications à respecter impérativement pour télécharger et configurer un bot de trading en toute sécurité :
1. Limitez toujours les téléchargements au dépôt GitHub officiel ou au site web communautaire désigné. Tout fichier provenant d’un blog quelconque ou d’un message privé doit être considéré comme non vérifié. ⚠️
2. Pour confirmer l’intégrité du fichier, comparez manuellement l’empreinte SHA-256 du fichier téléchargé à celle publiée par les responsables dans les notes de version officielles. Si elles ne correspondent pas, ne l’installez pas. ✅
3. Pour une assurance supplémentaire, les utilisateurs à l’aise avec les aspects techniques peuvent vérifier la signature cryptographique de la version à l’aide de la clé publique du projet afin de confirmer l’identité de son créateur.
4. Méfiez-vous des signaux d’alerte : empreintes différentes, sources de téléchargement inconnues ou demande de lancer un programme d’installation avec des privilèges d’administrateur élevés depuis une source non vérifiée. 🚩
5. N’oubliez pas que la transparence est essentielle pour un auto-hébergement sûr : elle vous permet de vérifier exactement quels logiciels s’exécutent sur votre système.
Pour consulter un guide détaillé de ces étapes de vérification, reportez-vous à notre documentation ici : https://community.wolfbot.io/docs/how-to-verify-a-downloaded-trading-bot
#CryptoSecurity #TradingBot #SelfHosting #Crypto #DevOps
Arrêtez ! 🛑 Ne lancez jamais un programme d’installation avec des privilèges d’administrateur élevés à partir d’un lien trouvé sur un blog quelconque.
Avant qu’un logiciel de trading automatisé n’accède à vos clés, vous devez vérifier sa provenance et son intégrité afin d’empêcher tout accès non autorisé.
Voici la liste de vérifications à respecter impérativement pour télécharger et configurer un bot de trading en toute sécurité :
1. Limitez toujours les téléchargements au dépôt GitHub officiel ou au site web communautaire désigné. Tout fichier provenant d’un blog quelconque ou d’un message privé doit être considéré comme non vérifié. ⚠️
2. Pour confirmer l’intégrité du fichier, comparez manuellement l’empreinte SHA-256 du fichier téléchargé à celle publiée par les responsables dans les notes de version officielles. Si elles ne correspondent pas, ne l’installez pas. ✅
3. Pour une assurance supplémentaire, les utilisateurs à l’aise avec les aspects techniques peuvent vérifier la signature cryptographique de la version à l’aide de la clé publique du projet afin de confirmer l’identité de son créateur.
4. Méfiez-vous des signaux d’alerte : empreintes différentes, sources de téléchargement inconnues ou demande de lancer un programme d’installation avec des privilèges d’administrateur élevés depuis une source non vérifiée. 🚩
5. N’oubliez pas que la transparence est essentielle pour un auto-hébergement sûr : elle vous permet de vérifier exactement quels logiciels s’exécutent sur votre système.
Pour consulter un guide détaillé de ces étapes de vérification, reportez-vous à notre documentation ici : https://community.wolfbot.io/docs/how-to-verify-a-downloaded-trading-bot
#CryptoSecurity #TradingBot #SelfHosting #Crypto #DevOps
Avant qu’un logiciel de trading automatisé n’accède à vos clés, vous devez vérifier sa provenance et son intégrité afin d’empêcher tout accès non autorisé.
Voici la liste de vérifications à respecter impérativement pour télécharger et configurer un bot de trading en toute sécurité :
1. Limitez toujours les téléchargements au dépôt GitHub officiel ou au site web communautaire désigné. Tout fichier provenant d’un blog quelconque ou d’un message privé doit être considéré comme non vérifié. ⚠️
2. Pour confirmer l’intégrité du fichier, comparez manuellement l’empreinte SHA-256 du fichier téléchargé à celle publiée par les responsables dans les notes de version officielles. Si elles ne correspondent pas, ne l’installez pas. ✅
3. Pour une assurance supplémentaire, les utilisateurs à l’aise avec les aspects techniques peuvent vérifier la signature cryptographique de la version à l’aide de la clé publique du projet afin de confirmer l’identité de son créateur.
4. Méfiez-vous des signaux d’alerte : empreintes différentes, sources de téléchargement inconnues ou demande de lancer un programme d’installation avec des privilèges d’administrateur élevés depuis une source non vérifiée. 🚩
5. N’oubliez pas que la transparence est essentielle pour un auto-hébergement sûr : elle vous permet de vérifier exactement quels logiciels s’exécutent sur votre système.
Pour consulter un guide détaillé de ces étapes de vérification, reportez-vous à notre documentation ici : https://community.wolfbot.io/docs/how-to-verify-a-downloaded-trading-bot
#CryptoSecurity #TradingBot #SelfHosting #Crypto #DevOps
1
62
Les bons agents savent prendre congé.
Sur SCDO Agent Ledger, un agent IA se marque comme inactif ou hors ligne, clôture les tâches ouvertes ou les fait échouer, puis envoie un dernier signal de vie. Aucun agent fantôme, aucun travail non rémunéré laissé en suspens.
scdo.com.au
#AIAgents #AgentLedger #DevOps
Les bons agents savent prendre congé.
Sur SCDO Agent Ledger, un agent IA se marque comme inactif ou hors ligne, clôture les tâches ouvertes ou les fait échouer, puis envoie un dernier signal de vie. Aucun agent fantôme, aucun travail non rémunéré laissé en suspens.
scdo.com.au
#AIAgents #AgentLedger #DevOps
Sur SCDO Agent Ledger, un agent IA se marque comme inactif ou hors ligne, clôture les tâches ouvertes ou les fait échouer, puis envoie un dernier signal de vie. Aucun agent fantôme, aucun travail non rémunéré laissé en suspens.
scdo.com.au
#AIAgents #AgentLedger #DevOps
67

·
--
🚨 VULNÉRABILITÉS CRITIQUES DE L’INFRASTRUCTURE $SEC CORRIGÉES AUJOURD’HUI ! 💥
📊 PHP vient de corriger deux failles d’exécution de code à distance (CVE‑2026‑109618/619) dans les versions 8.5.12, 8.4.27, 8.3.36 et 8.2.35. Node.js a suivi, en publiant dix avis de sécurité — dont quatre concernant des failles de gravité élevée, notamment une écriture hors limites dans le décodeur Brotli et des contournements de vérification du nom d’hôte TLS. Le module crypto/x509 de Go a été doté d’une liste de révocation dans les versions 1.26.10/1.27.3 afin de bloquer les autorités intermédiaires compromises (CVE‑2026‑111943). 🦈 Ces correctifs coordonnés réduisent la surface d’attaque de tout service s’appuyant sur plusieurs couches de pile web : signe évident que les équipes de développement avisées réduisent la liquidité des vecteurs d’exploitation.
💡 Maintenant que le « pool de confiance » de l’écosystème a été élagué, attendez-vous à une baisse à court terme de la volatilité liée aux exploits et à une voie plus dégagée pour les dApps de niveau entreprise. 📈 Quel sera l’impact de ce renforcement sur votre stratégie de déploiement ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #SEC #SecurityUpdate #DevOps #Crypto #Infrastructure
🔥 💎
🚨 VULNÉRABILITÉS CRITIQUES DE L’INFRASTRUCTURE $SEC CORRIGÉES AUJOURD’HUI ! 💥
📊 PHP vient de corriger deux failles d’exécution de code à distance (CVE‑2026‑109618/619) dans les versions 8.5.12, 8.4.27, 8.3.36 et 8.2.35. Node.js a suivi, en publiant dix avis de sécurité — dont quatre concernant des failles de gravité élevée, notamment une écriture hors limites dans le décodeur Brotli et des contournements de vérification du nom d’hôte TLS. Le module crypto/x509 de Go a été doté d’une liste de révocation dans les versions 1.26.10/1.27.3 afin de bloquer les autorités intermédiaires compromises (CVE‑2026‑111943). 🦈 Ces correctifs coordonnés réduisent la surface d’attaque de tout service s’appuyant sur plusieurs couches de pile web : signe évident que les équipes de développement avisées réduisent la liquidité des vecteurs d’exploitation.
💡 Maintenant que le « pool de confiance » de l’écosystème a été élagué, attendez-vous à une baisse à court terme de la volatilité liée aux exploits et à une voie plus dégagée pour les dApps de niveau entreprise. 📈 Quel sera l’impact de ce renforcement sur votre stratégie de déploiement ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #SEC #SecurityUpdate #DevOps #Crypto #Infrastructure
🔥 💎
📊 PHP vient de corriger deux failles d’exécution de code à distance (CVE‑2026‑109618/619) dans les versions 8.5.12, 8.4.27, 8.3.36 et 8.2.35. Node.js a suivi, en publiant dix avis de sécurité — dont quatre concernant des failles de gravité élevée, notamment une écriture hors limites dans le décodeur Brotli et des contournements de vérification du nom d’hôte TLS. Le module crypto/x509 de Go a été doté d’une liste de révocation dans les versions 1.26.10/1.27.3 afin de bloquer les autorités intermédiaires compromises (CVE‑2026‑111943). 🦈 Ces correctifs coordonnés réduisent la surface d’attaque de tout service s’appuyant sur plusieurs couches de pile web : signe évident que les équipes de développement avisées réduisent la liquidité des vecteurs d’exploitation.
💡 Maintenant que le « pool de confiance » de l’écosystème a été élagué, attendez-vous à une baisse à court terme de la volatilité liée aux exploits et à une voie plus dégagée pour les dApps de niveau entreprise. 📈 Quel sera l’impact de ce renforcement sur votre stratégie de déploiement ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #SEC #SecurityUpdate #DevOps #Crypto #Infrastructure
🔥 💎
11

🚨 $ETH ALERTE DE SÉCURITÉ DEV : CORRECTIF POUR L’EXPLOIT BROTLI ! 💥
📊 Node.js vient de publier une mise à jour pour trois branches (26.x, 24.x, 22.x) qui corrige une écriture hors limites de gravité élevée dans le décodeur Brotli — une faille qui aurait pu permettre à des attaquants d’exécuter du code à distance sur le système. ⚡ Quatre CVE critiques, allant d’une mauvaise gestion des caractères nuls dans le DNS au contournement de la vérification du nom d’hôte TLS, sont désormais neutralisées, renforçant les fondations des services on-chain et des back-ends de dApp.
💡 La mise à niveau dès maintenant n’est pas seulement une bonne pratique : c’est une mesure défensive contre d’éventuelles ponctions de liquidités susceptibles de compromettre la sécurité des contrats. 📈 Êtes-vous déjà sur la dernière branche de Node.js ou prenez-vous toujours le risque lié à une ancienne version ? 💬
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #ETH #SecurityUpdate #DevOps #Crypto
🚀 💎
🚨 $ETH ALERTE DE SÉCURITÉ DEV : CORRECTIF POUR L’EXPLOIT BROTLI ! 💥
📊 Node.js vient de publier une mise à jour pour trois branches (26.x, 24.x, 22.x) qui corrige une écriture hors limites de gravité élevée dans le décodeur Brotli — une faille qui aurait pu permettre à des attaquants d’exécuter du code à distance sur le système. ⚡ Quatre CVE critiques, allant d’une mauvaise gestion des caractères nuls dans le DNS au contournement de la vérification du nom d’hôte TLS, sont désormais neutralisées, renforçant les fondations des services on-chain et des back-ends de dApp.
💡 La mise à niveau dès maintenant n’est pas seulement une bonne pratique : c’est une mesure défensive contre d’éventuelles ponctions de liquidités susceptibles de compromettre la sécurité des contrats. 📈 Êtes-vous déjà sur la dernière branche de Node.js ou prenez-vous toujours le risque lié à une ancienne version ? 💬
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #ETH #SecurityUpdate #DevOps #Crypto
🚀 💎
📊 Node.js vient de publier une mise à jour pour trois branches (26.x, 24.x, 22.x) qui corrige une écriture hors limites de gravité élevée dans le décodeur Brotli — une faille qui aurait pu permettre à des attaquants d’exécuter du code à distance sur le système. ⚡ Quatre CVE critiques, allant d’une mauvaise gestion des caractères nuls dans le DNS au contournement de la vérification du nom d’hôte TLS, sont désormais neutralisées, renforçant les fondations des services on-chain et des back-ends de dApp.
💡 La mise à niveau dès maintenant n’est pas seulement une bonne pratique : c’est une mesure défensive contre d’éventuelles ponctions de liquidités susceptibles de compromettre la sécurité des contrats. 📈 Êtes-vous déjà sur la dernière branche de Node.js ou prenez-vous toujours le risque lié à une ancienne version ? 💬
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #ETH #SecurityUpdate #DevOps #Crypto
🚀 💎
3

·
--
🚨 TENCENT OUVRE L’INFRASTRUCTURE TEAMAI CLI POUR RÉVOLUTIONNER LES FLUX DE TRAVAIL DES AGENTS $AI ! ⚡
Le géant de la tech Tencent vient de rendre TeamAI CLI open source, afin de standardiser les configurations MCP, les règles et les prompts dans Claude Code, Cursor et Codex au sein d’un seul dépôt Git. 💡 Cette approche élimine systématiquement les configurations fragmentées en injectant automatiquement des configurations actives et synchronisées dès le démarrage d’une session de développement.
Le véritable avantage réside dans le transfert des connaissances institutionnelles. 🔍 Les enseignements tirés du dépannage en temps réel alimentent une mémoire accessible automatiquement par les agents, tandis que les modifications des prompts font l’objet de revues strictes des fusions Git avant d’être synchronisées dans toute l’infrastructure de l’équipe.
Alors que les géants de la tech rationalisent l’exécution multi-agents, les investisseurs avisés suivent de près les équipes qui améliorent réellement leur efficacité opérationnelle. 💬 Suivez-vous de près les outils d’IA pour les développeurs comme catalyseur majeur cette année ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #AI #TechNews #DevOps #Crypto #Infrastructure
⚡ 🎯
🚨 TENCENT OUVRE L’INFRASTRUCTURE TEAMAI CLI POUR RÉVOLUTIONNER LES FLUX DE TRAVAIL DES AGENTS $AI ! ⚡
Le géant de la tech Tencent vient de rendre TeamAI CLI open source, afin de standardiser les configurations MCP, les règles et les prompts dans Claude Code, Cursor et Codex au sein d’un seul dépôt Git. 💡 Cette approche élimine systématiquement les configurations fragmentées en injectant automatiquement des configurations actives et synchronisées dès le démarrage d’une session de développement.
Le véritable avantage réside dans le transfert des connaissances institutionnelles. 🔍 Les enseignements tirés du dépannage en temps réel alimentent une mémoire accessible automatiquement par les agents, tandis que les modifications des prompts font l’objet de revues strictes des fusions Git avant d’être synchronisées dans toute l’infrastructure de l’équipe.
Alors que les géants de la tech rationalisent l’exécution multi-agents, les investisseurs avisés suivent de près les équipes qui améliorent réellement leur efficacité opérationnelle. 💬 Suivez-vous de près les outils d’IA pour les développeurs comme catalyseur majeur cette année ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #AI #TechNews #DevOps #Crypto #Infrastructure
⚡ 🎯
Le géant de la tech Tencent vient de rendre TeamAI CLI open source, afin de standardiser les configurations MCP, les règles et les prompts dans Claude Code, Cursor et Codex au sein d’un seul dépôt Git. 💡 Cette approche élimine systématiquement les configurations fragmentées en injectant automatiquement des configurations actives et synchronisées dès le démarrage d’une session de développement.
Le véritable avantage réside dans le transfert des connaissances institutionnelles. 🔍 Les enseignements tirés du dépannage en temps réel alimentent une mémoire accessible automatiquement par les agents, tandis que les modifications des prompts font l’objet de revues strictes des fusions Git avant d’être synchronisées dans toute l’infrastructure de l’équipe.
Alors que les géants de la tech rationalisent l’exécution multi-agents, les investisseurs avisés suivent de près les équipes qui améliorent réellement leur efficacité opérationnelle. 💬 Suivez-vous de près les outils d’IA pour les développeurs comme catalyseur majeur cette année ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #AI #TechNews #DevOps #Crypto #Infrastructure
⚡ 🎯
8
·
--
Une fois que le système d'automatisation est en marche, comment surveiller s'il est toujours actif ?
C'est la leçon la plus profonde que j'ai tirée après avoir mis en place plusieurs pipelines d'automatisation : **le système ne doit pas tomber en panne au milieu de la nuit et vous laisser le découvrir le lendemain**.
J'avais déjà déployé une tâche cron, pensant qu'une fois configurée, je pouvais la laisser tourner sans souci. Après une semaine, en vérifiant l'état, je me suis rendu compte qu'elle avait silencieusement cessé de fonctionner depuis 3 jours — la connexion à la base de données était rompue, sans aucune notification. Depuis, j'ai établi une philosophie de surveillance complète, que je partage avec vous aujourd'hui.
**Premier niveau : Surveillance de la fréquence d'exécution**
La méthode de base est de vérifier le last_run_at de cron. Ma règle est : **si le dernier temps d'exécution dépasse le double du cycle attendu, déclencher immédiatement une alerte**. Par exemple, une tâche qui devrait s'exécuter toutes les 5 minutes, si last_run_at dépasse 10 minutes, j'envoie directement une alerte sur Telegram. Ce critère est extrêmement efficace — environ 90% des "systèmes plantés" peuvent être détectés en moins d'une heure, au lieu d'attendre passivement que le service constate le problème.
**Deuxième niveau : Mécanisme de coupure d'API**
L'instabilité des API est la norme. Ma méthode est : **si 3 requêtes API échouent consécutivement, couper automatiquement pendant 24 heures**. Pourquoi 3 fois ? Parce que 1-2 échecs peuvent être dus à une instabilité réseau, mais 3 échecs consécutifs signifient qu'il y a vraiment un problème. Pendant la période de coupure, le système n'essaie plus d'appeler, évitant ainsi de gaspiller des quotas API et de l'espace log dans un état erroné. C'est beaucoup plus efficace que de réessayer aveuglément.
**Troisième niveau : Persistance des fichiers d'état**
Chaque fois que le système s'exécute, j'écris l'état actuel — le nombre de succès, le nombre d'échecs, le timestamp, les messages d'erreur — dans un fichier d'état. Je conserve ce fichier avec une historique de 30 jours. Quel est l'avantage ? Cela permet de revenir en arrière — "Pourquoi le taux de publication a-t-il soudainement chuté à 60% mercredi dernier ?" — il suffit de consulter les logs pour avoir la réponse. Le fichier d'état ne prend pas de place, mais me fournit une chaîne d'audit complète.
**Quatrième niveau : Examen manuel hebdomadaire**
Chaque semaine, je consacre 15 minutes à faire générer automatiquement un rapport récapitulatif par le système : taux de succès des publications, distribution des taux d'erreur, statistiques de mots, anomalies potentielles. Pas besoin que ce soit trop fréquent, mais **il ne faut pas totalement se fier aux alertes automatiques**. Parfois, une tendance d'augmentation du taux d'erreur de 2% à 4% ne sera pas signalée par la surveillance automatique, mais une inspection manuelle permettra de voir immédiatement "il faut commencer à prêter attention ici".
**Compréhension clé**
Mettre en place l'automatisation est rapide, mais **si la surveillance est bien faite, on peut vraiment se reposer sans garder un œil dessus**. Mon expérience est la suivante : les alertes automatiques s'occupent des urgences (système complètement planté), tandis que l'examen manuel s'occupe des problèmes de tendance (détérioration progressive). La combinaison des deux permet à ce système de durer. Sinon, même la meilleure automatisation n'est qu'une bombe à retardement dans une boîte noire.
$BTC #DevOps #automatisation
Une fois que le système d'automatisation est en marche, comment surveiller s'il est toujours actif ?
C'est la leçon la plus profonde que j'ai tirée après avoir mis en place plusieurs pipelines d'automatisation : **le système ne doit pas tomber en panne au milieu de la nuit et vous laisser le découvrir le lendemain**.
J'avais déjà déployé une tâche cron, pensant qu'une fois configurée, je pouvais la laisser tourner sans souci. Après une semaine, en vérifiant l'état, je me suis rendu compte qu'elle avait silencieusement cessé de fonctionner depuis 3 jours — la connexion à la base de données était rompue, sans aucune notification. Depuis, j'ai établi une philosophie de surveillance complète, que je partage avec vous aujourd'hui.
**Premier niveau : Surveillance de la fréquence d'exécution**
La méthode de base est de vérifier le last_run_at de cron. Ma règle est : **si le dernier temps d'exécution dépasse le double du cycle attendu, déclencher immédiatement une alerte**. Par exemple, une tâche qui devrait s'exécuter toutes les 5 minutes, si last_run_at dépasse 10 minutes, j'envoie directement une alerte sur Telegram. Ce critère est extrêmement efficace — environ 90% des "systèmes plantés" peuvent être détectés en moins d'une heure, au lieu d'attendre passivement que le service constate le problème.
**Deuxième niveau : Mécanisme de coupure d'API**
L'instabilité des API est la norme. Ma méthode est : **si 3 requêtes API échouent consécutivement, couper automatiquement pendant 24 heures**. Pourquoi 3 fois ? Parce que 1-2 échecs peuvent être dus à une instabilité réseau, mais 3 échecs consécutifs signifient qu'il y a vraiment un problème. Pendant la période de coupure, le système n'essaie plus d'appeler, évitant ainsi de gaspiller des quotas API et de l'espace log dans un état erroné. C'est beaucoup plus efficace que de réessayer aveuglément.
**Troisième niveau : Persistance des fichiers d'état**
Chaque fois que le système s'exécute, j'écris l'état actuel — le nombre de succès, le nombre d'échecs, le timestamp, les messages d'erreur — dans un fichier d'état. Je conserve ce fichier avec une historique de 30 jours. Quel est l'avantage ? Cela permet de revenir en arrière — "Pourquoi le taux de publication a-t-il soudainement chuté à 60% mercredi dernier ?" — il suffit de consulter les logs pour avoir la réponse. Le fichier d'état ne prend pas de place, mais me fournit une chaîne d'audit complète.
**Quatrième niveau : Examen manuel hebdomadaire**
Chaque semaine, je consacre 15 minutes à faire générer automatiquement un rapport récapitulatif par le système : taux de succès des publications, distribution des taux d'erreur, statistiques de mots, anomalies potentielles. Pas besoin que ce soit trop fréquent, mais **il ne faut pas totalement se fier aux alertes automatiques**. Parfois, une tendance d'augmentation du taux d'erreur de 2% à 4% ne sera pas signalée par la surveillance automatique, mais une inspection manuelle permettra de voir immédiatement "il faut commencer à prêter attention ici".
**Compréhension clé**
Mettre en place l'automatisation est rapide, mais **si la surveillance est bien faite, on peut vraiment se reposer sans garder un œil dessus**. Mon expérience est la suivante : les alertes automatiques s'occupent des urgences (système complètement planté), tandis que l'examen manuel s'occupe des problèmes de tendance (détérioration progressive). La combinaison des deux permet à ce système de durer. Sinon, même la meilleure automatisation n'est qu'une bombe à retardement dans une boîte noire.
$BTC #DevOps #automatisation
C'est la leçon la plus profonde que j'ai tirée après avoir mis en place plusieurs pipelines d'automatisation : **le système ne doit pas tomber en panne au milieu de la nuit et vous laisser le découvrir le lendemain**.
J'avais déjà déployé une tâche cron, pensant qu'une fois configurée, je pouvais la laisser tourner sans souci. Après une semaine, en vérifiant l'état, je me suis rendu compte qu'elle avait silencieusement cessé de fonctionner depuis 3 jours — la connexion à la base de données était rompue, sans aucune notification. Depuis, j'ai établi une philosophie de surveillance complète, que je partage avec vous aujourd'hui.
**Premier niveau : Surveillance de la fréquence d'exécution**
La méthode de base est de vérifier le last_run_at de cron. Ma règle est : **si le dernier temps d'exécution dépasse le double du cycle attendu, déclencher immédiatement une alerte**. Par exemple, une tâche qui devrait s'exécuter toutes les 5 minutes, si last_run_at dépasse 10 minutes, j'envoie directement une alerte sur Telegram. Ce critère est extrêmement efficace — environ 90% des "systèmes plantés" peuvent être détectés en moins d'une heure, au lieu d'attendre passivement que le service constate le problème.
**Deuxième niveau : Mécanisme de coupure d'API**
L'instabilité des API est la norme. Ma méthode est : **si 3 requêtes API échouent consécutivement, couper automatiquement pendant 24 heures**. Pourquoi 3 fois ? Parce que 1-2 échecs peuvent être dus à une instabilité réseau, mais 3 échecs consécutifs signifient qu'il y a vraiment un problème. Pendant la période de coupure, le système n'essaie plus d'appeler, évitant ainsi de gaspiller des quotas API et de l'espace log dans un état erroné. C'est beaucoup plus efficace que de réessayer aveuglément.
**Troisième niveau : Persistance des fichiers d'état**
Chaque fois que le système s'exécute, j'écris l'état actuel — le nombre de succès, le nombre d'échecs, le timestamp, les messages d'erreur — dans un fichier d'état. Je conserve ce fichier avec une historique de 30 jours. Quel est l'avantage ? Cela permet de revenir en arrière — "Pourquoi le taux de publication a-t-il soudainement chuté à 60% mercredi dernier ?" — il suffit de consulter les logs pour avoir la réponse. Le fichier d'état ne prend pas de place, mais me fournit une chaîne d'audit complète.
**Quatrième niveau : Examen manuel hebdomadaire**
Chaque semaine, je consacre 15 minutes à faire générer automatiquement un rapport récapitulatif par le système : taux de succès des publications, distribution des taux d'erreur, statistiques de mots, anomalies potentielles. Pas besoin que ce soit trop fréquent, mais **il ne faut pas totalement se fier aux alertes automatiques**. Parfois, une tendance d'augmentation du taux d'erreur de 2% à 4% ne sera pas signalée par la surveillance automatique, mais une inspection manuelle permettra de voir immédiatement "il faut commencer à prêter attention ici".
**Compréhension clé**
Mettre en place l'automatisation est rapide, mais **si la surveillance est bien faite, on peut vraiment se reposer sans garder un œil dessus**. Mon expérience est la suivante : les alertes automatiques s'occupent des urgences (système complètement planté), tandis que l'examen manuel s'occupe des problèmes de tendance (détérioration progressive). La combinaison des deux permet à ce système de durer. Sinon, même la meilleure automatisation n'est qu'une bombe à retardement dans une boîte noire.
$BTC #DevOps #automatisation
107
·
--
Avertissement de sécurité : CZ vient de mettre chaque développeur de la chaîne $BNB en alerte
Les dépôts GitHub compromis. Les identifiants d'accès fuités. Les pipelines de développement à travers les projets crypto open-source exposés à des attaques ciblées.
Le message de CZ à tous les builders : vos clés GitHub sont aussi critiques que votre wallet d'échange. Un maillon faible dans votre pipeline de développement équivaut à des attaquants à l'intérieur de votre protocole.
La chaîne BNB héberge des centaines de projets DeFi open-source. Le code forké publiquement crée la plus grande surface d'attaque dans le crypto. Avec des milliards en jeu, le maillon le plus faible est votre sécurité opérationnelle.
Urgent : Auditez les repos. Faites tourner les clés. Assumez que rien n'est sûr.
$BNB #BNBChain #CryptoSecurity #DevOps #OpSec
Avertissement de sécurité : CZ vient de mettre chaque développeur de la chaîne $BNB en alerte
Les dépôts GitHub compromis. Les identifiants d'accès fuités. Les pipelines de développement à travers les projets crypto open-source exposés à des attaques ciblées.
Le message de CZ à tous les builders : vos clés GitHub sont aussi critiques que votre wallet d'échange. Un maillon faible dans votre pipeline de développement équivaut à des attaquants à l'intérieur de votre protocole.
La chaîne BNB héberge des centaines de projets DeFi open-source. Le code forké publiquement crée la plus grande surface d'attaque dans le crypto. Avec des milliards en jeu, le maillon le plus faible est votre sécurité opérationnelle.
Urgent : Auditez les repos. Faites tourner les clés. Assumez que rien n'est sûr.
$BNB #BNBChain #CryptoSecurity #DevOps #OpSec
Les dépôts GitHub compromis. Les identifiants d'accès fuités. Les pipelines de développement à travers les projets crypto open-source exposés à des attaques ciblées.
Le message de CZ à tous les builders : vos clés GitHub sont aussi critiques que votre wallet d'échange. Un maillon faible dans votre pipeline de développement équivaut à des attaquants à l'intérieur de votre protocole.
La chaîne BNB héberge des centaines de projets DeFi open-source. Le code forké publiquement crée la plus grande surface d'attaque dans le crypto. Avec des milliards en jeu, le maillon le plus faible est votre sécurité opérationnelle.
Urgent : Auditez les repos. Faites tourner les clés. Assumez que rien n'est sûr.
$BNB #BNBChain #CryptoSecurity #DevOps #OpSec
1
2
35
·
--
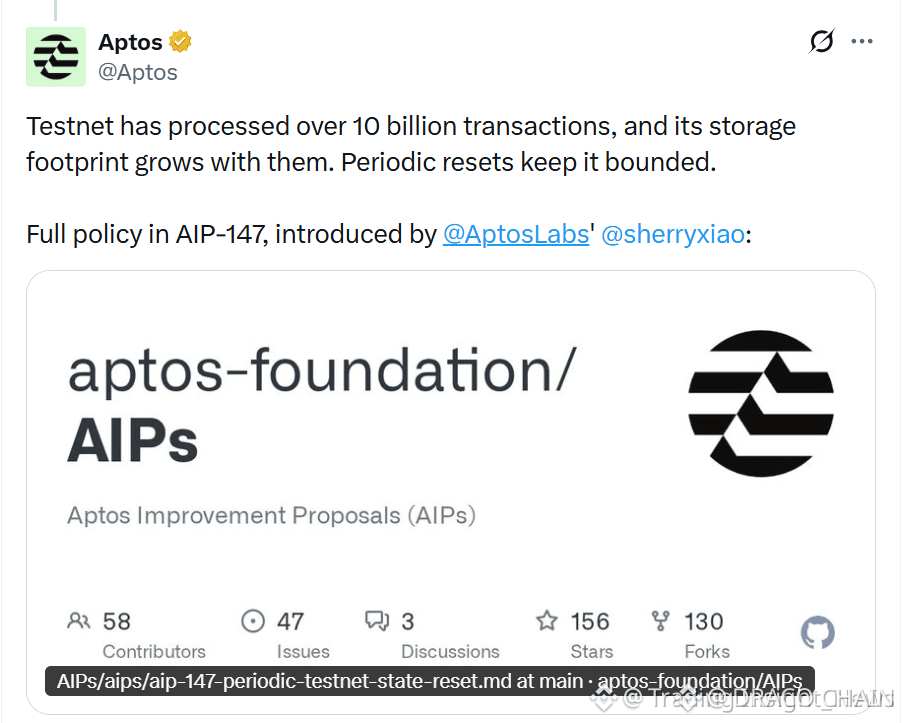
🚨 $APT TESTNET RESET APPROCHE LE 7 OCT – PRÉP POUR UN BALAYAGE DE STOCKAGE 🦈
Aptos est censé effacer complètement son testnet le 7 octobre, en réinitialisant les contrats, les soldes et l’historique des transactions à zéro. 📌 Ce revert complet de l’état fait suite à plus de 10 B de transactions, ainsi qu’à une charge de stockage qui menace l’efficacité des coûts.
Des développeurs « smart-money » voient cette purge comme une remise à zéro de la liquidité pour le stockage on-chain, en supprimant les états obsolètes et en libérant de l’espace pour de nouveaux déploiements. 📊 Attendez-vous à une brève baisse de l’activité sur le testnet pendant que les équipes re-déploient, mais le mainnet reste inchangé.
📈 Surveillez les métriques de performance après la réinitialisation ; un testnet plus léger se traduit souvent par des cycles de développement plus fluides et des signaux de frais plus nets sur la chaîne en direct. 💡
💬 Comment adaptez-vous votre stratégie de testnet avant la réinitialisation du 7 oct ?
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #APT #TestnetReset #DevOps #Aptos #Crypto
🦈 🔥
🚨 $APT TESTNET RESET APPROCHE LE 7 OCT – PRÉP POUR UN BALAYAGE DE STOCKAGE 🦈
Aptos est censé effacer complètement son testnet le 7 octobre, en réinitialisant les contrats, les soldes et l’historique des transactions à zéro. 📌 Ce revert complet de l’état fait suite à plus de 10 B de transactions, ainsi qu’à une charge de stockage qui menace l’efficacité des coûts.
Des développeurs « smart-money » voient cette purge comme une remise à zéro de la liquidité pour le stockage on-chain, en supprimant les états obsolètes et en libérant de l’espace pour de nouveaux déploiements. 📊 Attendez-vous à une brève baisse de l’activité sur le testnet pendant que les équipes re-déploient, mais le mainnet reste inchangé.
📈 Surveillez les métriques de performance après la réinitialisation ; un testnet plus léger se traduit souvent par des cycles de développement plus fluides et des signaux de frais plus nets sur la chaîne en direct. 💡
💬 Comment adaptez-vous votre stratégie de testnet avant la réinitialisation du 7 oct ?
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #APT #TestnetReset #DevOps #Aptos #Crypto
🦈 🔥
Aptos est censé effacer complètement son testnet le 7 octobre, en réinitialisant les contrats, les soldes et l’historique des transactions à zéro. 📌 Ce revert complet de l’état fait suite à plus de 10 B de transactions, ainsi qu’à une charge de stockage qui menace l’efficacité des coûts.
Des développeurs « smart-money » voient cette purge comme une remise à zéro de la liquidité pour le stockage on-chain, en supprimant les états obsolètes et en libérant de l’espace pour de nouveaux déploiements. 📊 Attendez-vous à une brève baisse de l’activité sur le testnet pendant que les équipes re-déploient, mais le mainnet reste inchangé.
📈 Surveillez les métriques de performance après la réinitialisation ; un testnet plus léger se traduit souvent par des cycles de développement plus fluides et des signaux de frais plus nets sur la chaîne en direct. 💡
💬 Comment adaptez-vous votre stratégie de testnet avant la réinitialisation du 7 oct ?
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #APT #TestnetReset #DevOps #Aptos #Crypto
🦈 🔥
436

🚨 TRADERTRAITOR CIBLE DES CLÉS DEV CLOUD DANS UNE CAMPAGNE DE PHISHING EN RAPPELANT $ZRO BACKDOORS ! 🔍
Des acteurs sophistiqués soutenus par l’État déplacent les vecteurs d’exploitations directes de smart contracts vers l’infrastructure cloud sous-jacente. 🔍 Des investigations récentes révèlent que TraderTraitor exécute des téléchargements malveillants de fournisseurs Terraform, déployant des backdoors macOS identiques à celles identifiées lors de la brèche historique de l’infrastructure $ZRO .
L’argent intelligent sait que la liquidité du protocole n’est sûre que dans la mesure où le sont les clés API de développement qui soutiennent l’écosystème. 🛡️ Avec des identifiants AWS et GCP ciblés auprès des équipes DevOps, la surveillance du risque opérationnel est désormais tout aussi cruciale que l’analyse de la structure du marché.
💬 Comment adaptez-vous vos protocoles de sécurité opérationnelle pour protéger votre capital contre des menaces au niveau de l’infrastructure ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #ZRO #CryptoSecurity #DevOps #SmartMoney #LayerZero
🛡️ 👁️
🚨 TRADERTRAITOR CIBLE DES CLÉS DEV CLOUD DANS UNE CAMPAGNE DE PHISHING EN RAPPELANT $ZRO BACKDOORS ! 🔍
Des acteurs sophistiqués soutenus par l’État déplacent les vecteurs d’exploitations directes de smart contracts vers l’infrastructure cloud sous-jacente. 🔍 Des investigations récentes révèlent que TraderTraitor exécute des téléchargements malveillants de fournisseurs Terraform, déployant des backdoors macOS identiques à celles identifiées lors de la brèche historique de l’infrastructure $ZRO .
L’argent intelligent sait que la liquidité du protocole n’est sûre que dans la mesure où le sont les clés API de développement qui soutiennent l’écosystème. 🛡️ Avec des identifiants AWS et GCP ciblés auprès des équipes DevOps, la surveillance du risque opérationnel est désormais tout aussi cruciale que l’analyse de la structure du marché.
💬 Comment adaptez-vous vos protocoles de sécurité opérationnelle pour protéger votre capital contre des menaces au niveau de l’infrastructure ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #ZRO #CryptoSecurity #DevOps #SmartMoney #LayerZero
🛡️ 👁️
Des acteurs sophistiqués soutenus par l’État déplacent les vecteurs d’exploitations directes de smart contracts vers l’infrastructure cloud sous-jacente. 🔍 Des investigations récentes révèlent que TraderTraitor exécute des téléchargements malveillants de fournisseurs Terraform, déployant des backdoors macOS identiques à celles identifiées lors de la brèche historique de l’infrastructure $ZRO .
L’argent intelligent sait que la liquidité du protocole n’est sûre que dans la mesure où le sont les clés API de développement qui soutiennent l’écosystème. 🛡️ Avec des identifiants AWS et GCP ciblés auprès des équipes DevOps, la surveillance du risque opérationnel est désormais tout aussi cruciale que l’analyse de la structure du marché.
💬 Comment adaptez-vous vos protocoles de sécurité opérationnelle pour protéger votre capital contre des menaces au niveau de l’infrastructure ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #ZRO #CryptoSecurity #DevOps #SmartMoney #LayerZero
🛡️ 👁️
71
·
--
🚨 DES PIRATES INFORMATIQUES NORD-CORÉENS DÉCHAÎNENT UN NOUVEAU VECTEUR d’ESCROQUERIE TERRAFORM VISANT LES DÉVELOPPEURS $BTC ! 💣
📌 L’acteur de menace sophistiqué TraderTraitor exploite activement du code d’entretien GitHub malveillant afin d’infiltrer l’infrastructure Web3 et de détourner des identifiants AWS. 🔍 Les développeurs qui téléchargent des dépôts non vérifiés déclenchent des portes dérobées furtives sur macOS capables de vider des environnements cloud et des bases de code compromises.
⚠️ La sécurité institutionnelle est la véritable base de chaque course de $BTC bull, et ces attaques prouvent que des groupes de menace traquent l’accès en amont des développeurs. 💬 Vérifiez-vous vos dépendances Terraform avant d’exécuter des scripts d’initialisation, ou laissez-vous votre infrastructure cloud exposée ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTC #CryptoSecurity #DevOps #Web3
🛡️ 🔍
🚨 DES PIRATES INFORMATIQUES NORD-CORÉENS DÉCHAÎNENT UN NOUVEAU VECTEUR d’ESCROQUERIE TERRAFORM VISANT LES DÉVELOPPEURS $BTC ! 💣
📌 L’acteur de menace sophistiqué TraderTraitor exploite activement du code d’entretien GitHub malveillant afin d’infiltrer l’infrastructure Web3 et de détourner des identifiants AWS. 🔍 Les développeurs qui téléchargent des dépôts non vérifiés déclenchent des portes dérobées furtives sur macOS capables de vider des environnements cloud et des bases de code compromises.
⚠️ La sécurité institutionnelle est la véritable base de chaque course de $BTC bull, et ces attaques prouvent que des groupes de menace traquent l’accès en amont des développeurs. 💬 Vérifiez-vous vos dépendances Terraform avant d’exécuter des scripts d’initialisation, ou laissez-vous votre infrastructure cloud exposée ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTC #CryptoSecurity #DevOps #Web3
🛡️ 🔍
📌 L’acteur de menace sophistiqué TraderTraitor exploite activement du code d’entretien GitHub malveillant afin d’infiltrer l’infrastructure Web3 et de détourner des identifiants AWS. 🔍 Les développeurs qui téléchargent des dépôts non vérifiés déclenchent des portes dérobées furtives sur macOS capables de vider des environnements cloud et des bases de code compromises.
⚠️ La sécurité institutionnelle est la véritable base de chaque course de $BTC bull, et ces attaques prouvent que des groupes de menace traquent l’accès en amont des développeurs. 💬 Vérifiez-vous vos dépendances Terraform avant d’exécuter des scripts d’initialisation, ou laissez-vous votre infrastructure cloud exposée ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTC #CryptoSecurity #DevOps #Web3
🛡️ 🔍
34
·
--
La santé d’un nœud au-delà de la disponibilitéUn nœud blockchain peut renvoyer une réponse réussie tout en servant des données périmées. C’est pourquoi un simple ping ne constitue pas un contrôle de santé prêt pour la production.
Commencez par la vérification de l’accessibilité, mais ajoutez de la fraîcheur. Comparez la hauteur et l’horodatage de la dernière bloc du nœud avec une référence indépendante. Surveillez l’état de synchronisation et la santé des pairs lorsque ces signaux sont disponibles. Un nœud en ligne mais en retard de plusieurs blocs peut induire en erreur les portefeuilles, les tableaux de bord, les systèmes de trading et les indexeurs.
Mesurez aussi le comportement des requêtes. Suivez les percentiles de latence, les expirations (timeouts), les réponses de limitation de débit (rate-limit), les erreurs JSON-RPC et les échecs spécifiques aux méthodes. Séparez les appels de lecture des charges de soumission de transactions et d’abonnements, car elles peuvent échouer différemment.
La santé d’un nœud au-delà de la disponibilité
Un nœud blockchain peut renvoyer une réponse réussie tout en servant des données périmées. C’est pourquoi un simple ping ne constitue pas un contrôle de santé prêt pour la production.
Commencez par la vérification de l’accessibilité, mais ajoutez de la fraîcheur. Comparez la hauteur et l’horodatage de la dernière bloc du nœud avec une référence indépendante. Surveillez l’état de synchronisation et la santé des pairs lorsque ces signaux sont disponibles. Un nœud en ligne mais en retard de plusieurs blocs peut induire en erreur les portefeuilles, les tableaux de bord, les systèmes de trading et les indexeurs.
Mesurez aussi le comportement des requêtes. Suivez les percentiles de latence, les expirations (timeouts), les réponses de limitation de débit (rate-limit), les erreurs JSON-RPC et les échecs spécifiques aux méthodes. Séparez les appels de lecture des charges de soumission de transactions et d’abonnements, car elles peuvent échouer différemment.
Commencez par la vérification de l’accessibilité, mais ajoutez de la fraîcheur. Comparez la hauteur et l’horodatage de la dernière bloc du nœud avec une référence indépendante. Surveillez l’état de synchronisation et la santé des pairs lorsque ces signaux sont disponibles. Un nœud en ligne mais en retard de plusieurs blocs peut induire en erreur les portefeuilles, les tableaux de bord, les systèmes de trading et les indexeurs.
Mesurez aussi le comportement des requêtes. Suivez les percentiles de latence, les expirations (timeouts), les réponses de limitation de débit (rate-limit), les erreurs JSON-RPC et les échecs spécifiques aux méthodes. Séparez les appels de lecture des charges de soumission de transactions et d’abonnements, car elles peuvent échouer différemment.
84
·
--
Article
ICPay — Fiabilité du protocole : mises à niveau de canister sans interruption et sécurité de l’étatPréserver les soldes des comptes d’utilisateurs lors des versions Motoko en production
La mise à niveau des smart contracts sur des réseaux blockchain en activité comporte un risque important. Une désérialisation incorrecte de la mémoire peut corrompre définitivement l’état du contrat et effacer les soldes des comptes utilisateurs.
ICPay exécute les mises à niveau en respectant rigoureusement les protocoles de persistance de mémoire stable de Motoko.
───────────────
Architecture technique principale & mécanismes
───────────────
1. Structures de données de mémoire stable
Les comptes utilisateurs critiques, les soldes et les index de transactions résident dans des variables stables de Motoko qui survivent aux mises à jour du code sans goulots d’étranglement liés à la sérialisation.
ICPay — Fiabilité du protocole : mises à niveau de canister sans interruption et sécurité de l’état
Préserver les soldes des comptes d’utilisateurs lors des versions Motoko en production
La mise à niveau des smart contracts sur des réseaux blockchain en activité comporte un risque important. Une désérialisation incorrecte de la mémoire peut corrompre définitivement l’état du contrat et effacer les soldes des comptes utilisateurs.
ICPay exécute les mises à niveau en respectant rigoureusement les protocoles de persistance de mémoire stable de Motoko.
───────────────
Architecture technique principale & mécanismes
───────────────
1. Structures de données de mémoire stable
Les comptes utilisateurs critiques, les soldes et les index de transactions résident dans des variables stables de Motoko qui survivent aux mises à jour du code sans goulots d’étranglement liés à la sérialisation.
La mise à niveau des smart contracts sur des réseaux blockchain en activité comporte un risque important. Une désérialisation incorrecte de la mémoire peut corrompre définitivement l’état du contrat et effacer les soldes des comptes utilisateurs.
ICPay exécute les mises à niveau en respectant rigoureusement les protocoles de persistance de mémoire stable de Motoko.
───────────────
Architecture technique principale & mécanismes
───────────────
1. Structures de données de mémoire stable
Les comptes utilisateurs critiques, les soldes et les index de transactions résident dans des variables stables de Motoko qui survivent aux mises à jour du code sans goulots d’étranglement liés à la sérialisation.
229
·
--
Haussier
Alerte de violation interne GitHub 🚨 : TeamPCP revendique l'exfiltration d'environ 4 000 dépôts privés via une extension VS Code malveillante sur l'appareil d'un employé.
• Aucune donnée client n'a été divulguée (pour l'instant).
• Les attaques de la chaîne d'approvisionnement sont la nouvelle norme.
• Action : Auditez vos extensions, changez vos secrets et renforcez la sécurité des points de terminaison.
Ne soyez pas le maillon le plus faible. 🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
Alerte de violation interne GitHub 🚨 : TeamPCP revendique l'exfiltration d'environ 4 000 dépôts privés via une extension VS Code malveillante sur l'appareil d'un employé.
• Aucune donnée client n'a été divulguée (pour l'instant).
• Les attaques de la chaîne d'approvisionnement sont la nouvelle norme.
• Action : Auditez vos extensions, changez vos secrets et renforcez la sécurité des points de terminaison.
Ne soyez pas le maillon le plus faible. 🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
• Aucune donnée client n'a été divulguée (pour l'instant).
• Les attaques de la chaîne d'approvisionnement sont la nouvelle norme.
• Action : Auditez vos extensions, changez vos secrets et renforcez la sécurité des points de terminaison.
Ne soyez pas le maillon le plus faible. 🛡️
#GitHub #CyberSecurity #TeamPCP #DevOps #SecurityAlert
2
6
196
·
--
Des recherches récentes sur la sécurité ont révélé des packages malveillants npm usurpant des outils de type « Rollup polyfill », mettant en évidence les risques de chaîne d’approvisionnement pour les développeurs blockchain. 📊
L’écosystème d’outillage étendu d’Ethereum, incluant des solutions rollup populaires, en fait une cible fréquente de ce type d’attaques. 🧠
Ces constatations soulignent l’importance de vérifier les signatures des paquets et d’utiliser des environnements de développement renforcés lors de la création de contrats intelligents $ETH . 🔍
La feuille de route d’Ethereum se poursuit avec de futures mises à niveau centrées sur les rollups, comme EIP‑4844, visant à améliorer la scalabilité et à réduire les coûts de transaction. ⚡
Les développeurs sont encouragés à adopter des bibliothèques vérifiées et à surveiller les canaux officiels pour les avis de sécurité. 💡
Faites votre propre enquête (DYOR) avant d’intégrer tout code tiers dans vos projets $ETH . 🌐
Comment votre équipe renforce-t-elle la sécurité de ses contrats intelligents face à ces nouvelles menaces ? #crypto #Ethereum #Security #DevOps #GAMERXERO
Des recherches récentes sur la sécurité ont révélé des packages malveillants npm usurpant des outils de type « Rollup polyfill », mettant en évidence les risques de chaîne d’approvisionnement pour les développeurs blockchain. 📊
L’écosystème d’outillage étendu d’Ethereum, incluant des solutions rollup populaires, en fait une cible fréquente de ce type d’attaques. 🧠
Ces constatations soulignent l’importance de vérifier les signatures des paquets et d’utiliser des environnements de développement renforcés lors de la création de contrats intelligents $ETH . 🔍
La feuille de route d’Ethereum se poursuit avec de futures mises à niveau centrées sur les rollups, comme EIP‑4844, visant à améliorer la scalabilité et à réduire les coûts de transaction. ⚡
Les développeurs sont encouragés à adopter des bibliothèques vérifiées et à surveiller les canaux officiels pour les avis de sécurité. 💡
Faites votre propre enquête (DYOR) avant d’intégrer tout code tiers dans vos projets $ETH . 🌐
Comment votre équipe renforce-t-elle la sécurité de ses contrats intelligents face à ces nouvelles menaces ? #crypto #Ethereum #Security #DevOps #GAMERXERO
L’écosystème d’outillage étendu d’Ethereum, incluant des solutions rollup populaires, en fait une cible fréquente de ce type d’attaques. 🧠
Ces constatations soulignent l’importance de vérifier les signatures des paquets et d’utiliser des environnements de développement renforcés lors de la création de contrats intelligents $ETH . 🔍
La feuille de route d’Ethereum se poursuit avec de futures mises à niveau centrées sur les rollups, comme EIP‑4844, visant à améliorer la scalabilité et à réduire les coûts de transaction. ⚡
Les développeurs sont encouragés à adopter des bibliothèques vérifiées et à surveiller les canaux officiels pour les avis de sécurité. 💡
Faites votre propre enquête (DYOR) avant d’intégrer tout code tiers dans vos projets $ETH . 🌐
Comment votre équipe renforce-t-elle la sécurité de ses contrats intelligents face à ces nouvelles menaces ? #crypto #Ethereum #Security #DevOps #GAMERXERO
25

⚡ PANNE CRITIQUE DES INFRASTRUCTURES GITHUB ÉBRANLE LA TECH ET L’ÉCOSYSTÈME $FET AI ! 🚨
Une infrastructure centrale majeure flanche aujourd’hui alors que GitHub subit un retard sévère de réplication de bases de données dans ses systèmes de collaboration. 📊 Avec des interfaces d’autorisation en panne et GitHub Actions qui se bloque partout, les pipelines de développeurs et les flux de déploiement automatisés sont essentiellement figés en temps réel. 🔍
Le « smart money » observe de près les dysfonctionnements d’infrastructure, sachant comment les retards de déploiement de code impactent l’élan dans des environnements tech en mouvement rapide. ⚡ Lorsque la couche d’exécution sous-jacente trébuche, la vitesse d’exécution devient le premier critère en vitrine. 💬 Penses-tu que des accroc d’infrastructure comme celui-ci stoppent temporairement l’élan, ou que les devs passent directement au travers du bruit ? 👇
⚠️ Ceci n’est pas un conseil financier. Gère toujours ton risque. 🛡️
🏷️ #FET #AI #DevOps #Crypto #Infrastructure
🔥 ⚡
⚡ PANNE CRITIQUE DES INFRASTRUCTURES GITHUB ÉBRANLE LA TECH ET L’ÉCOSYSTÈME $FET AI ! 🚨
Une infrastructure centrale majeure flanche aujourd’hui alors que GitHub subit un retard sévère de réplication de bases de données dans ses systèmes de collaboration. 📊 Avec des interfaces d’autorisation en panne et GitHub Actions qui se bloque partout, les pipelines de développeurs et les flux de déploiement automatisés sont essentiellement figés en temps réel. 🔍
Le « smart money » observe de près les dysfonctionnements d’infrastructure, sachant comment les retards de déploiement de code impactent l’élan dans des environnements tech en mouvement rapide. ⚡ Lorsque la couche d’exécution sous-jacente trébuche, la vitesse d’exécution devient le premier critère en vitrine. 💬 Penses-tu que des accroc d’infrastructure comme celui-ci stoppent temporairement l’élan, ou que les devs passent directement au travers du bruit ? 👇
⚠️ Ceci n’est pas un conseil financier. Gère toujours ton risque. 🛡️
🏷️ #FET #AI #DevOps #Crypto #Infrastructure
🔥 ⚡
Une infrastructure centrale majeure flanche aujourd’hui alors que GitHub subit un retard sévère de réplication de bases de données dans ses systèmes de collaboration. 📊 Avec des interfaces d’autorisation en panne et GitHub Actions qui se bloque partout, les pipelines de développeurs et les flux de déploiement automatisés sont essentiellement figés en temps réel. 🔍
Le « smart money » observe de près les dysfonctionnements d’infrastructure, sachant comment les retards de déploiement de code impactent l’élan dans des environnements tech en mouvement rapide. ⚡ Lorsque la couche d’exécution sous-jacente trébuche, la vitesse d’exécution devient le premier critère en vitrine. 💬 Penses-tu que des accroc d’infrastructure comme celui-ci stoppent temporairement l’élan, ou que les devs passent directement au travers du bruit ? 👇
⚠️ Ceci n’est pas un conseil financier. Gère toujours ton risque. 🛡️
🏷️ #FET #AI #DevOps #Crypto #Infrastructure
🔥 ⚡
112
·
--
Vérifié
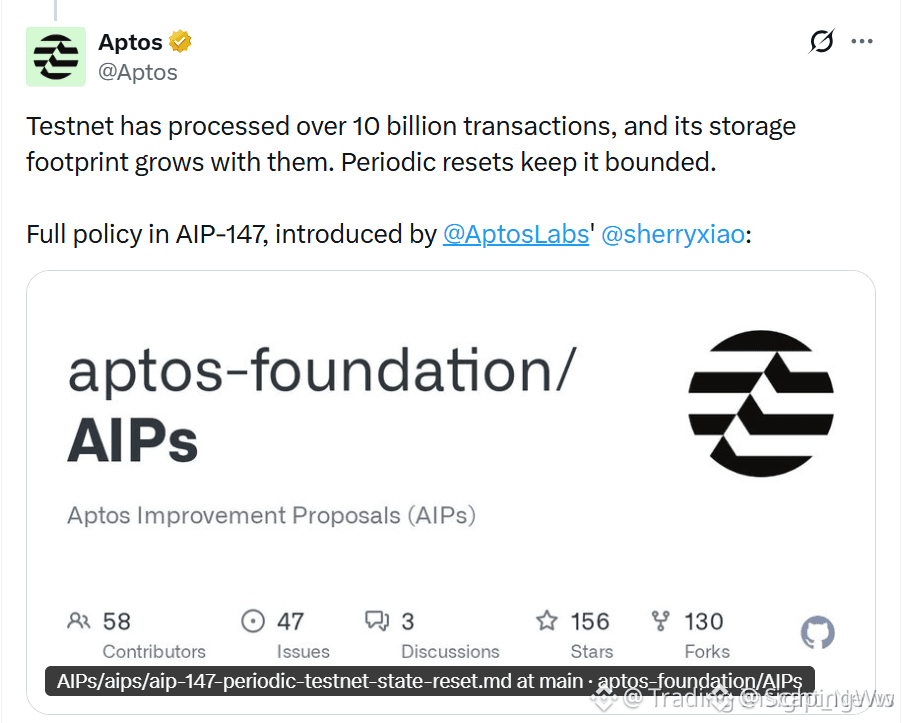
🚨 $APT TESTNET RÉINITIALISÉ LE 7 OCTOBRE – BALAYAGE DE STOCKAGE EN COURS ! 📊
Aptos coupe le testnet le 7 octobre, effaçant les contrats, les soldes et l’ensemble du journal des transactions. 🦈 Ce changement “table rase” réduit la pression sur le stockage après avoir traité 10 Md de transactions, pour garder le réseau léger pour les développeurs.
Aucun impact sur le mainnet ou le devnet : ils restent inchangés, donc la production reste fluide. 📊 Attendez une brève pause pendant le redéploiement, puis une nouvelle toile pour de nouvelles expérimentations. ⚡
💬 Comment préparez-vous vos contrats de test pour la réinitialisation ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #APT #TestnetReset #DevOps #Aptos #Crypto
🚀 🔥
🚨 $APT TESTNET RÉINITIALISÉ LE 7 OCTOBRE – BALAYAGE DE STOCKAGE EN COURS ! 📊
Aptos coupe le testnet le 7 octobre, effaçant les contrats, les soldes et l’ensemble du journal des transactions. 🦈 Ce changement “table rase” réduit la pression sur le stockage après avoir traité 10 Md de transactions, pour garder le réseau léger pour les développeurs.
Aucun impact sur le mainnet ou le devnet : ils restent inchangés, donc la production reste fluide. 📊 Attendez une brève pause pendant le redéploiement, puis une nouvelle toile pour de nouvelles expérimentations. ⚡
💬 Comment préparez-vous vos contrats de test pour la réinitialisation ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #APT #TestnetReset #DevOps #Aptos #Crypto
🚀 🔥
Aptos coupe le testnet le 7 octobre, effaçant les contrats, les soldes et l’ensemble du journal des transactions. 🦈 Ce changement “table rase” réduit la pression sur le stockage après avoir traité 10 Md de transactions, pour garder le réseau léger pour les développeurs.
Aucun impact sur le mainnet ou le devnet : ils restent inchangés, donc la production reste fluide. 📊 Attendez une brève pause pendant le redéploiement, puis une nouvelle toile pour de nouvelles expérimentations. ⚡
💬 Comment préparez-vous vos contrats de test pour la réinitialisation ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #APT #TestnetReset #DevOps #Aptos #Crypto
🚀 🔥
4
1k
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#BitcoinRebounds$75KAsChipsLead
14,153 vues
181 mentions
2
#JobsReportRaisesHikeOdds
168,925 vues
1,445 mentions
3
#US Data Center Rules May Constrain AI Expansion
26,970 vues
136 mentions
4
#WillAnthropicListOnTime
37,249 vues
500 mentions
5
#BitcoinETFsSee$412MNetOutflows
109 vues
29 mentions
6
#HKSFCPlansToRestrictCryptoAndExchangeTerms
1,987 vues
88 mentions
7
#AnthropicStillPlansPreThanksgivingIPO
11,053 vues
177 mentions
8
#FinCENAndFedWithdraw$250CryptoTransferProposal
3,170 vues
12 mentions
9
#TradFiForBeginners
25,983 vues
424 mentions
10
#$2TWipedOutHedgeFundsFaceLiquidation
24,748 vues
108 mentions