
#coldcard
coldcard
135,100 vues
474 mentions
Populaire
Récents

·
--
🚨 $BTC HACKER MOVE 45% THROUGH THORCHAIN TO ETH! 🦈
🦈 L’intrusion de Coldcard continue de se répercuter dans tout l’écosystème : l’attaquant a redirigé 45% des 97,09 BTC dérobés (~7,8 M$) via THORChain vers $ETH , puis les a superposés à des mixeurs CoinJoin, un jeu classique de chasse à la liquidité. 📊 Cette opération inter-chaînes met en évidence à quel point les ponts deviennent le moyen le plus rapide pour blanchir des coffres de haute valeur.
🔍 Alors que 82% du butin reste garé sur des adresses contrôlées par le pirate, le stock restant est prêt pour un autre round d’(in)visibilisation. 💡 Attendez-vous à une intensification de l’activité CoinJoin et à une possible pression sur les frais des ponts pendant que l’argent “intelligent” efface ses traces.
🤔 Les régulateurs vont-ils renforcer la surveillance des ponts après cette vague ?
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTC #Coldcard #Hack #Liquidity #Crypto
🦈 🔥
🚨 $BTC HACKER MOVE 45% THROUGH THORCHAIN TO ETH! 🦈
🦈 L’intrusion de Coldcard continue de se répercuter dans tout l’écosystème : l’attaquant a redirigé 45% des 97,09 BTC dérobés (~7,8 M$) via THORChain vers $ETH , puis les a superposés à des mixeurs CoinJoin, un jeu classique de chasse à la liquidité. 📊 Cette opération inter-chaînes met en évidence à quel point les ponts deviennent le moyen le plus rapide pour blanchir des coffres de haute valeur.
🔍 Alors que 82% du butin reste garé sur des adresses contrôlées par le pirate, le stock restant est prêt pour un autre round d’(in)visibilisation. 💡 Attendez-vous à une intensification de l’activité CoinJoin et à une possible pression sur les frais des ponts pendant que l’argent “intelligent” efface ses traces.
🤔 Les régulateurs vont-ils renforcer la surveillance des ponts après cette vague ?
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTC #Coldcard #Hack #Liquidity #Crypto
🦈 🔥
🦈 L’intrusion de Coldcard continue de se répercuter dans tout l’écosystème : l’attaquant a redirigé 45% des 97,09 BTC dérobés (~7,8 M$) via THORChain vers $ETH , puis les a superposés à des mixeurs CoinJoin, un jeu classique de chasse à la liquidité. 📊 Cette opération inter-chaînes met en évidence à quel point les ponts deviennent le moyen le plus rapide pour blanchir des coffres de haute valeur.
🔍 Alors que 82% du butin reste garé sur des adresses contrôlées par le pirate, le stock restant est prêt pour un autre round d’(in)visibilisation. 💡 Attendez-vous à une intensification de l’activité CoinJoin et à une possible pression sur les frais des ponts pendant que l’argent “intelligent” efface ses traces.
🤔 Les régulateurs vont-ils renforcer la surveillance des ponts après cette vague ?
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #BTC #Coldcard #Hack #Liquidity #Crypto
🦈 🔥
29
·
--
Hacker Coldcard a transféré 45 % des BTC volés dans la vague 3 !
Selon Galaxy Research, l’attaquant a déplacé 45 % des Bitcoins volés, soit environ 97,09 BTC (~7,8 millions de dollars), via THORChain vers Ethereum et des transactions CoinJoin afin de dissimuler la source des fonds.
Fait notable : le hacker traite les « coffres » (vaults) de la plus grande valeur les uns après les autres. Pendant ce temps, sur l’ensemble des vagues d’attaque, environ 82 % des BTC volés restent sur des adresses contrôlées par le hacker, tandis que 18 % ont été déplacés.
La compromission découle d’une vulnérabilité du firmware Coldcard qui dure depuis plusieurs années, entraînant des seed phrases de certains portefeuilles avec une aléa faible et potentiellement susceptibles d’être forcées par brute-force.
Ce qui inquiète à l’heure actuelle : combien de BTC restants continueront d’être blanchis via CoinJoin et des ponts cross-chain ?
#Bitcoin #Coldcard #Crypto #Cybersecurity
Hacker Coldcard a transféré 45 % des BTC volés dans la vague 3 !
Selon Galaxy Research, l’attaquant a déplacé 45 % des Bitcoins volés, soit environ 97,09 BTC (~7,8 millions de dollars), via THORChain vers Ethereum et des transactions CoinJoin afin de dissimuler la source des fonds.
Fait notable : le hacker traite les « coffres » (vaults) de la plus grande valeur les uns après les autres. Pendant ce temps, sur l’ensemble des vagues d’attaque, environ 82 % des BTC volés restent sur des adresses contrôlées par le hacker, tandis que 18 % ont été déplacés.
La compromission découle d’une vulnérabilité du firmware Coldcard qui dure depuis plusieurs années, entraînant des seed phrases de certains portefeuilles avec une aléa faible et potentiellement susceptibles d’être forcées par brute-force.
Ce qui inquiète à l’heure actuelle : combien de BTC restants continueront d’être blanchis via CoinJoin et des ponts cross-chain ?
#Bitcoin #Coldcard #Crypto #Cybersecurity
Selon Galaxy Research, l’attaquant a déplacé 45 % des Bitcoins volés, soit environ 97,09 BTC (~7,8 millions de dollars), via THORChain vers Ethereum et des transactions CoinJoin afin de dissimuler la source des fonds.
Fait notable : le hacker traite les « coffres » (vaults) de la plus grande valeur les uns après les autres. Pendant ce temps, sur l’ensemble des vagues d’attaque, environ 82 % des BTC volés restent sur des adresses contrôlées par le hacker, tandis que 18 % ont été déplacés.
La compromission découle d’une vulnérabilité du firmware Coldcard qui dure depuis plusieurs années, entraînant des seed phrases de certains portefeuilles avec une aléa faible et potentiellement susceptibles d’être forcées par brute-force.
Ce qui inquiète à l’heure actuelle : combien de BTC restants continueront d’être blanchis via CoinJoin et des ponts cross-chain ?
#Bitcoin #Coldcard #Crypto #Cybersecurity
75

·
--
Article
Les pirates de Coldcard déplacent 45 % des BTC volés, selon GalaxyUne récente vague de vols de Bitcoin a laissé 190 victimes dans l’embarras, mais une nouvelle tournure montre comment les attaquants déplacent le butin.
Le portefeuille Coldcard, un appareil matériel populaire pour le stockage sécurisé de Bitcoin, a été exploité pour siphonner la somme stupéfiante de 1,779 BTC — environ 45 % du total volé lors de ce que les experts appellent les attaques de la « vague 3 ». Galaxy, une entreprise de premier plan spécialisée dans l’analyse de la blockchain, a découvert ce mouvement à la mi-août, révélant que les pièces volées ont été redistribuées via plus de 8 600 adresses.
Les pirates de Coldcard déplacent 45 % des BTC volés, selon Galaxy
Une récente vague de vols de Bitcoin a laissé 190 victimes dans l’embarras, mais une nouvelle tournure montre comment les attaquants déplacent le butin.
Le portefeuille Coldcard, un appareil matériel populaire pour le stockage sécurisé de Bitcoin, a été exploité pour siphonner la somme stupéfiante de 1,779 BTC — environ 45 % du total volé lors de ce que les experts appellent les attaques de la « vague 3 ». Galaxy, une entreprise de premier plan spécialisée dans l’analyse de la blockchain, a découvert ce mouvement à la mi-août, révélant que les pièces volées ont été redistribuées via plus de 8 600 adresses.
Le portefeuille Coldcard, un appareil matériel populaire pour le stockage sécurisé de Bitcoin, a été exploité pour siphonner la somme stupéfiante de 1,779 BTC — environ 45 % du total volé lors de ce que les experts appellent les attaques de la « vague 3 ». Galaxy, une entreprise de premier plan spécialisée dans l’analyse de la blockchain, a découvert ce mouvement à la mi-août, révélant que les pièces volées ont été redistribuées via plus de 8 600 adresses.
13

·
--
📰 Coldcard « Wave 3 » : l’argent continue de s’écouler vers l’extérieur. Galaxy Research a découvert qu’un coffre-fort multisig 2-de-2, de même format, composé de 58 adresses, jusque-là inconnu, appartient très probablement aussi aux victimes. En l’ajoutant, le nombre de coffres concernés pourrait passer de 293 à 294, et le montant total volé grimper à environ 1806 BTC.
🔥 L’attaquant a commencé le 2 septembre : il a transféré une partie des fonds d’une blockchain à l’autre via THORChain vers Ethereum, puis récemment les fonds ont été réinjectés dans un service de mixage CoinJoin. Franchement, ce n’est pas un transfert en une seule fois ; l’opération traite les montants progressivement, ce qui indique clairement une tentative de fractionner le parcours des fonds.
💡 À l’heure actuelle, les coffres classés de 1 à 11 ont déjà été traités. Les 10 coffres restants, non touchés, contiennent encore 30,81 BTC, tandis que l’ensemble des coffres classés de 61 à 293 totalise 33,77 BTC.
⚠️ Ne vous fiez pas aux proportions : dans cette attaque de Wave 3, environ 45 % des fonds volés ont déjà été transférés ; à l’échelle de toute la campagne contre Coldcard, environ 82 % restent aux adresses originales sous contrôle de l’attaquant, et 18 % ont été emportés pour le blanchiment.
🤔 Si, par la suite, les coffres restants sont aussi transférés vers CoinJoin en suivant l’ordre des montants, selon vous, combien d’indices réellement exploitables peut-on encore retrouver on-chain ?
#Coldcard #BTC #链上安全 #portefeuille_chiffré
📰 Coldcard « Wave 3 » : l’argent continue de s’écouler vers l’extérieur. Galaxy Research a découvert qu’un coffre-fort multisig 2-de-2, de même format, composé de 58 adresses, jusque-là inconnu, appartient très probablement aussi aux victimes. En l’ajoutant, le nombre de coffres concernés pourrait passer de 293 à 294, et le montant total volé grimper à environ 1806 BTC.
🔥 L’attaquant a commencé le 2 septembre : il a transféré une partie des fonds d’une blockchain à l’autre via THORChain vers Ethereum, puis récemment les fonds ont été réinjectés dans un service de mixage CoinJoin. Franchement, ce n’est pas un transfert en une seule fois ; l’opération traite les montants progressivement, ce qui indique clairement une tentative de fractionner le parcours des fonds.
💡 À l’heure actuelle, les coffres classés de 1 à 11 ont déjà été traités. Les 10 coffres restants, non touchés, contiennent encore 30,81 BTC, tandis que l’ensemble des coffres classés de 61 à 293 totalise 33,77 BTC.
⚠️ Ne vous fiez pas aux proportions : dans cette attaque de Wave 3, environ 45 % des fonds volés ont déjà été transférés ; à l’échelle de toute la campagne contre Coldcard, environ 82 % restent aux adresses originales sous contrôle de l’attaquant, et 18 % ont été emportés pour le blanchiment.
🤔 Si, par la suite, les coffres restants sont aussi transférés vers CoinJoin en suivant l’ordre des montants, selon vous, combien d’indices réellement exploitables peut-on encore retrouver on-chain ?
#Coldcard #BTC #链上安全 #portefeuille_chiffré
🔥 L’attaquant a commencé le 2 septembre : il a transféré une partie des fonds d’une blockchain à l’autre via THORChain vers Ethereum, puis récemment les fonds ont été réinjectés dans un service de mixage CoinJoin. Franchement, ce n’est pas un transfert en une seule fois ; l’opération traite les montants progressivement, ce qui indique clairement une tentative de fractionner le parcours des fonds.
💡 À l’heure actuelle, les coffres classés de 1 à 11 ont déjà été traités. Les 10 coffres restants, non touchés, contiennent encore 30,81 BTC, tandis que l’ensemble des coffres classés de 61 à 293 totalise 33,77 BTC.
⚠️ Ne vous fiez pas aux proportions : dans cette attaque de Wave 3, environ 45 % des fonds volés ont déjà été transférés ; à l’échelle de toute la campagne contre Coldcard, environ 82 % restent aux adresses originales sous contrôle de l’attaquant, et 18 % ont été emportés pour le blanchiment.
🤔 Si, par la suite, les coffres restants sont aussi transférés vers CoinJoin en suivant l’ordre des montants, selon vous, combien d’indices réellement exploitables peut-on encore retrouver on-chain ?
#Coldcard #BTC #链上安全 #portefeuille_chiffré
62
·
--
Article
Piratages de Coldcard, Trezor, SafePal... La garde autonome crypto est-elle morte maintenant ?Août 2026 a été un véritable grand huit pour l’univers crypto. Plutôt un mauvais. Juste avant le début de ce mois, des attaquants inconnus ont réussi à exploiter un bug dans les portefeuilles matériels Coldcard pour voler jusqu’à 2 055 $BTC (~130 millions de dollars) directement aux utilisateurs. Cela est considéré comme la plus grande faille de portefeuille matériel à ce jour. Et cela a été suivi d’autres attaques contre Trezor et SafePal, deux autres grands fournisseurs de portefeuilles matériels. La garde autonome est donc remise en question pour beaucoup.
On nous a répété à maintes reprises que nos clés privées doivent rester hors ligne, hors de portée des pirates et des escrocs. Par conséquent, de nombreux utilisateurs de crypto ont choisi d’investir dans davantage de sécurité et d’acheter des appareils matériels spécialisés pour protéger leurs pièces. Or, parmi ceux qui ont choisi un Coldcard comme appareil spécialisé, plusieurs ont perdu leurs fonds sans même rien faire, car l’attaque était entièrement à distance et hors de leur contrôle.
Piratages de Coldcard, Trezor, SafePal... La garde autonome crypto est-elle morte maintenant ?
Août 2026 a été un véritable grand huit pour l’univers crypto. Plutôt un mauvais. Juste avant le début de ce mois, des attaquants inconnus ont réussi à exploiter un bug dans les portefeuilles matériels Coldcard pour voler jusqu’à 2 055 $BTC (~130 millions de dollars) directement aux utilisateurs. Cela est considéré comme la plus grande faille de portefeuille matériel à ce jour. Et cela a été suivi d’autres attaques contre Trezor et SafePal, deux autres grands fournisseurs de portefeuilles matériels. La garde autonome est donc remise en question pour beaucoup.
On nous a répété à maintes reprises que nos clés privées doivent rester hors ligne, hors de portée des pirates et des escrocs. Par conséquent, de nombreux utilisateurs de crypto ont choisi d’investir dans davantage de sécurité et d’acheter des appareils matériels spécialisés pour protéger leurs pièces. Or, parmi ceux qui ont choisi un Coldcard comme appareil spécialisé, plusieurs ont perdu leurs fonds sans même rien faire, car l’attaque était entièrement à distance et hors de leur contrôle.
On nous a répété à maintes reprises que nos clés privées doivent rester hors ligne, hors de portée des pirates et des escrocs. Par conséquent, de nombreux utilisateurs de crypto ont choisi d’investir dans davantage de sécurité et d’acheter des appareils matériels spécialisés pour protéger leurs pièces. Or, parmi ceux qui ont choisi un Coldcard comme appareil spécialisé, plusieurs ont perdu leurs fonds sans même rien faire, car l’attaque était entièrement à distance et hors de leur contrôle.
29
·
--
💥 COLDCARD HACKER ÉCHANGE 1,6 M$ DE BTC CONTRE DE L’ETHEREUM VIA THORCHAIN
Environ 20,5 BTC (1,6 M$) liés au vol de portefeuille matériel Coldcard en 2026 ont été transférés via 34 échanges THORChain vers Ethereum les 2-3 septembre, selon le traqueur blockchain Bitquery.
Il s’agit du premier mouvement on-chain confirmé depuis les adresses de l’attaquant de la vague 3.
Ces transferts ont transformé un dossier en grande partie dormant en une piste inter-chaînes active — Galaxy Research indique que cela représente environ 10 % des fonds volés de cette vague, tandis qu’environ 90 % restent immobilisés.
La majorité des Bitcoins identifiés provenant du vol plus large, soit plus de 1 400 BTC, n’ont pas bougé et restent traçables.
Les enquêteurs ont signalé la nouvelle adresse Ethereum aux autorités et aux bourses.
Pensez-vous qu’acheminer des fonds via THORChain aide réellement les attaquants à encaisser ? Ou cela ne fait-il qu’offrir une piste plus claire aux traceurs à suivre ? 🧑
#Coldcard #BTC #THORChain #security
#ThuyBNB
$BTC $ETH $BNB
💥 COLDCARD HACKER ÉCHANGE 1,6 M$ DE BTC CONTRE DE L’ETHEREUM VIA THORCHAIN
Environ 20,5 BTC (1,6 M$) liés au vol de portefeuille matériel Coldcard en 2026 ont été transférés via 34 échanges THORChain vers Ethereum les 2-3 septembre, selon le traqueur blockchain Bitquery.
Il s’agit du premier mouvement on-chain confirmé depuis les adresses de l’attaquant de la vague 3.
Ces transferts ont transformé un dossier en grande partie dormant en une piste inter-chaînes active — Galaxy Research indique que cela représente environ 10 % des fonds volés de cette vague, tandis qu’environ 90 % restent immobilisés.
La majorité des Bitcoins identifiés provenant du vol plus large, soit plus de 1 400 BTC, n’ont pas bougé et restent traçables.
Les enquêteurs ont signalé la nouvelle adresse Ethereum aux autorités et aux bourses.
Pensez-vous qu’acheminer des fonds via THORChain aide réellement les attaquants à encaisser ? Ou cela ne fait-il qu’offrir une piste plus claire aux traceurs à suivre ? 🧑
#Coldcard #BTC #THORChain #security
#ThuyBNB
$BTC $ETH $BNB
Environ 20,5 BTC (1,6 M$) liés au vol de portefeuille matériel Coldcard en 2026 ont été transférés via 34 échanges THORChain vers Ethereum les 2-3 septembre, selon le traqueur blockchain Bitquery.
Il s’agit du premier mouvement on-chain confirmé depuis les adresses de l’attaquant de la vague 3.
Ces transferts ont transformé un dossier en grande partie dormant en une piste inter-chaînes active — Galaxy Research indique que cela représente environ 10 % des fonds volés de cette vague, tandis qu’environ 90 % restent immobilisés.
La majorité des Bitcoins identifiés provenant du vol plus large, soit plus de 1 400 BTC, n’ont pas bougé et restent traçables.
Les enquêteurs ont signalé la nouvelle adresse Ethereum aux autorités et aux bourses.
Pensez-vous qu’acheminer des fonds via THORChain aide réellement les attaquants à encaisser ? Ou cela ne fait-il qu’offrir une piste plus claire aux traceurs à suivre ? 🧑
#Coldcard #BTC #THORChain #security
#ThuyBNB
$BTC $ETH $BNB
84

·
--
Chinois :
Le hacker de Coldcard s’est mis au blanchiment ! Les bitcoins volés auparavant ont enfin bougé : 1,6 million de dollars de BTC ont été divisés en 34 échanges inter-chaînes, le tout converti en ETH, et le détective en chaîne de Bitquery a tout suivi.
Montant pas énorme, pas d’impact réel sur le marché, mais un nouveau coup porté à la confiance dans les portefeuilles matériels. Ce qui est intéressant, c’est que le hacker cherche à liquider en urgence : cela montre aussi qu’il a peur de se retrouver avec des jetons bloqués. En toile de fond, cela confirme que la situation du marché n’est pas très stable. Dans un marché en phase de range, protéger sa clé privée reste la règle d’or.
#Coldcard黑客 #链上追踪 $BTC $ETH
Anglais :
Le hacker de Coldcard est en mouvement ! Cette réserve volée s’est enfin réveillée : 1,6 M$ de BTC répartis sur 34 échanges inter-chaînes vers l’ETH, et Bitquery suit chaque étape.
Petite somme, pas d’impact réel sur le marché, mais la confiance envers les portefeuilles matériels en prend encore un coup. C’est amusant que le voleur se dépêche d’encaisser : même lui a peur de conserver en ce moment. Cela vous en dit long sur le marché. Protégez vos clés, les amis.
#Coldcard #BitcoinSecurity $BTC $ETH
Chinois :
Le hacker de Coldcard s’est mis au blanchiment ! Les bitcoins volés auparavant ont enfin bougé : 1,6 million de dollars de BTC ont été divisés en 34 échanges inter-chaînes, le tout converti en ETH, et le détective en chaîne de Bitquery a tout suivi.
Montant pas énorme, pas d’impact réel sur le marché, mais un nouveau coup porté à la confiance dans les portefeuilles matériels. Ce qui est intéressant, c’est que le hacker cherche à liquider en urgence : cela montre aussi qu’il a peur de se retrouver avec des jetons bloqués. En toile de fond, cela confirme que la situation du marché n’est pas très stable. Dans un marché en phase de range, protéger sa clé privée reste la règle d’or.
#Coldcard黑客 #链上追踪 $BTC $ETH
Anglais :
Le hacker de Coldcard est en mouvement ! Cette réserve volée s’est enfin réveillée : 1,6 M$ de BTC répartis sur 34 échanges inter-chaînes vers l’ETH, et Bitquery suit chaque étape.
Petite somme, pas d’impact réel sur le marché, mais la confiance envers les portefeuilles matériels en prend encore un coup. C’est amusant que le voleur se dépêche d’encaisser : même lui a peur de conserver en ce moment. Cela vous en dit long sur le marché. Protégez vos clés, les amis.
#Coldcard #BitcoinSecurity $BTC $ETH
Le hacker de Coldcard s’est mis au blanchiment ! Les bitcoins volés auparavant ont enfin bougé : 1,6 million de dollars de BTC ont été divisés en 34 échanges inter-chaînes, le tout converti en ETH, et le détective en chaîne de Bitquery a tout suivi.
Montant pas énorme, pas d’impact réel sur le marché, mais un nouveau coup porté à la confiance dans les portefeuilles matériels. Ce qui est intéressant, c’est que le hacker cherche à liquider en urgence : cela montre aussi qu’il a peur de se retrouver avec des jetons bloqués. En toile de fond, cela confirme que la situation du marché n’est pas très stable. Dans un marché en phase de range, protéger sa clé privée reste la règle d’or.
#Coldcard黑客 #链上追踪 $BTC $ETH
Anglais :
Le hacker de Coldcard est en mouvement ! Cette réserve volée s’est enfin réveillée : 1,6 M$ de BTC répartis sur 34 échanges inter-chaînes vers l’ETH, et Bitquery suit chaque étape.
Petite somme, pas d’impact réel sur le marché, mais la confiance envers les portefeuilles matériels en prend encore un coup. C’est amusant que le voleur se dépêche d’encaisser : même lui a peur de conserver en ce moment. Cela vous en dit long sur le marché. Protégez vos clés, les amis.
#Coldcard #BitcoinSecurity $BTC $ETH
98
·
--
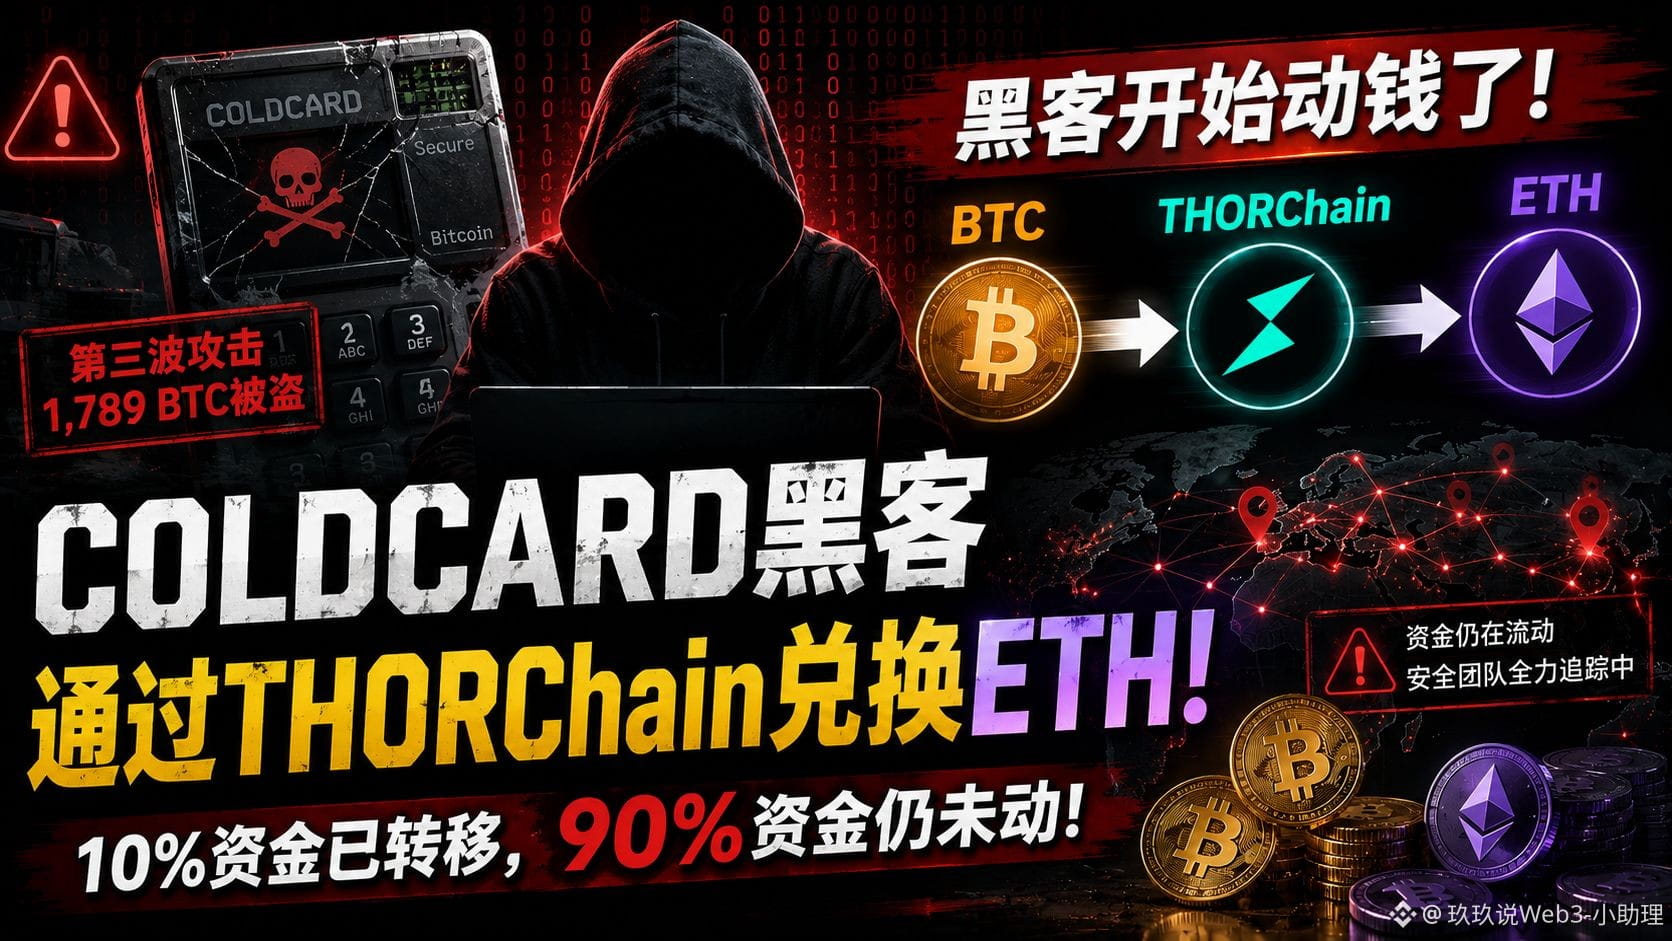
🚨 Les hackers de Coldcard sont passés à l’action !
Le BTC volé a été échangé pour la première fois en ETH via THORChain, les 90 % restants des fonds n’ont toujours pas bougé !
Groupe : [点击进入玖玖的粉丝群](https://app.binance.com/uni-qr/YXXQJrPb)
Les fonds des hackers de Coldcard commencent enfin à montrer des mouvements significatifs.
Alex Thorn, responsable chez Galaxy Research, a révélé que les hackers liés à la troisième vague d’attaques Coldcard ont commencé à convertir une partie du BTC volé en ETH via THORChain.
À l’heure actuelle, environ 10 % des fonds ont été transférés, tandis qu’environ 90 % restent immobiles.
C’est aussi la première fois depuis les trois vagues d’attaques qu’on observe réellement des fonds quitter les adresses initiales des hackers pour se déplacer vers l’extérieur. ⚠️
Ce qui est encore plus intéressant, c’est que les fonds n’ont pas simplement été envoyés vers une plateforme d’échange.
L’analyse on-chain montre que l’attaquant a tenté de procéder à un échange inter-chaînes via THORChain, en convertissant du BTC en ETH. Mais le processus semble s’être déroulé difficilement.
Certaines transactions ont été continuellement renvoyées, obligeant le hacker à réessayer à plusieurs reprises, jusqu’à ce que des analystes on-chain suivent les fonds jusqu’à une nouvelle adresse Ethereum.
Qu’est-ce que cela signifie ?
Cela indique au moins que l’attaquant commence à tenter de modifier la forme on-chain et le parcours des fonds volés.
C’est également ce qui préoccupe le plus les équipes de sécurité actuellement. En effet, une fois que le BTC est converti via une chaîne vers d’autres actifs, puis fractionné et déplacé via plusieurs adresses, le suivi peut devenir encore plus difficile. Pour l’instant, on ne peut toutefois pas déterminer ce que les hackers feront ensuite.
Ils pourraient continuer les opérations inter-chaînes, ou tenter de déplacer les actifs par d’autres moyens.
Auparavant, les attaques liées à Coldcard avaient déjà été considérées comme ayant causé des pertes massives en BTC.
Galaxy Research avait relié la vulnérabilité à des pertes d’au moins 1789 BTC provenant de 8865 adresses, pour une valeur d’environ 114,7 millions de dollars à l’époque.
Et ce n’est pas la première fois que les hackers tentent de dissimuler les fonds.
Une partie des BTC et ETH liés aux attaques avait déjà été transférée vers des services de mixage de cryptomonnaies.
Ainsi, cette reprise d’activité des fonds constitue un signal très important pour les équipes de sécurité on-chain. 👀
Cliquez sur l’avatar pour rejoindre le groupe de discussion Jiujiu et obtenir des stratégies quotidiennes 🚀
#BTC #Coldcard #THORChain
🚨 Les hackers de Coldcard sont passés à l’action !
Le BTC volé a été échangé pour la première fois en ETH via THORChain, les 90 % restants des fonds n’ont toujours pas bougé !
Groupe : 点击进入玖玖的粉丝群
Les fonds des hackers de Coldcard commencent enfin à montrer des mouvements significatifs.
Alex Thorn, responsable chez Galaxy Research, a révélé que les hackers liés à la troisième vague d’attaques Coldcard ont commencé à convertir une partie du BTC volé en ETH via THORChain.
À l’heure actuelle, environ 10 % des fonds ont été transférés, tandis qu’environ 90 % restent immobiles.
C’est aussi la première fois depuis les trois vagues d’attaques qu’on observe réellement des fonds quitter les adresses initiales des hackers pour se déplacer vers l’extérieur. ⚠️
Ce qui est encore plus intéressant, c’est que les fonds n’ont pas simplement été envoyés vers une plateforme d’échange.
L’analyse on-chain montre que l’attaquant a tenté de procéder à un échange inter-chaînes via THORChain, en convertissant du BTC en ETH. Mais le processus semble s’être déroulé difficilement.
Certaines transactions ont été continuellement renvoyées, obligeant le hacker à réessayer à plusieurs reprises, jusqu’à ce que des analystes on-chain suivent les fonds jusqu’à une nouvelle adresse Ethereum.
Qu’est-ce que cela signifie ?
Cela indique au moins que l’attaquant commence à tenter de modifier la forme on-chain et le parcours des fonds volés.
C’est également ce qui préoccupe le plus les équipes de sécurité actuellement. En effet, une fois que le BTC est converti via une chaîne vers d’autres actifs, puis fractionné et déplacé via plusieurs adresses, le suivi peut devenir encore plus difficile. Pour l’instant, on ne peut toutefois pas déterminer ce que les hackers feront ensuite.
Ils pourraient continuer les opérations inter-chaînes, ou tenter de déplacer les actifs par d’autres moyens.
Auparavant, les attaques liées à Coldcard avaient déjà été considérées comme ayant causé des pertes massives en BTC.
Galaxy Research avait relié la vulnérabilité à des pertes d’au moins 1789 BTC provenant de 8865 adresses, pour une valeur d’environ 114,7 millions de dollars à l’époque.
Et ce n’est pas la première fois que les hackers tentent de dissimuler les fonds.
Une partie des BTC et ETH liés aux attaques avait déjà été transférée vers des services de mixage de cryptomonnaies.
Ainsi, cette reprise d’activité des fonds constitue un signal très important pour les équipes de sécurité on-chain. 👀
Cliquez sur l’avatar pour rejoindre le groupe de discussion Jiujiu et obtenir des stratégies quotidiennes 🚀
#BTC #Coldcard #THORChain
Le BTC volé a été échangé pour la première fois en ETH via THORChain, les 90 % restants des fonds n’ont toujours pas bougé !
Groupe : 点击进入玖玖的粉丝群
Les fonds des hackers de Coldcard commencent enfin à montrer des mouvements significatifs.
Alex Thorn, responsable chez Galaxy Research, a révélé que les hackers liés à la troisième vague d’attaques Coldcard ont commencé à convertir une partie du BTC volé en ETH via THORChain.
À l’heure actuelle, environ 10 % des fonds ont été transférés, tandis qu’environ 90 % restent immobiles.
C’est aussi la première fois depuis les trois vagues d’attaques qu’on observe réellement des fonds quitter les adresses initiales des hackers pour se déplacer vers l’extérieur. ⚠️
Ce qui est encore plus intéressant, c’est que les fonds n’ont pas simplement été envoyés vers une plateforme d’échange.
L’analyse on-chain montre que l’attaquant a tenté de procéder à un échange inter-chaînes via THORChain, en convertissant du BTC en ETH. Mais le processus semble s’être déroulé difficilement.
Certaines transactions ont été continuellement renvoyées, obligeant le hacker à réessayer à plusieurs reprises, jusqu’à ce que des analystes on-chain suivent les fonds jusqu’à une nouvelle adresse Ethereum.
Qu’est-ce que cela signifie ?
Cela indique au moins que l’attaquant commence à tenter de modifier la forme on-chain et le parcours des fonds volés.
C’est également ce qui préoccupe le plus les équipes de sécurité actuellement. En effet, une fois que le BTC est converti via une chaîne vers d’autres actifs, puis fractionné et déplacé via plusieurs adresses, le suivi peut devenir encore plus difficile. Pour l’instant, on ne peut toutefois pas déterminer ce que les hackers feront ensuite.
Ils pourraient continuer les opérations inter-chaînes, ou tenter de déplacer les actifs par d’autres moyens.
Auparavant, les attaques liées à Coldcard avaient déjà été considérées comme ayant causé des pertes massives en BTC.
Galaxy Research avait relié la vulnérabilité à des pertes d’au moins 1789 BTC provenant de 8865 adresses, pour une valeur d’environ 114,7 millions de dollars à l’époque.
Et ce n’est pas la première fois que les hackers tentent de dissimuler les fonds.
Une partie des BTC et ETH liés aux attaques avait déjà été transférée vers des services de mixage de cryptomonnaies.
Ainsi, cette reprise d’activité des fonds constitue un signal très important pour les équipes de sécurité on-chain. 👀
Cliquez sur l’avatar pour rejoindre le groupe de discussion Jiujiu et obtenir des stratégies quotidiennes 🚀
#BTC #Coldcard #THORChain
203
·
--
【Le hacker de Coldcard a enfin bougé ! 11 millions de dollars de BTC ont été échangés contre de l’ETH, les fonds commencent à être déplacés 🚨】
[🖥 进来跟进黑客最新动向](https://app.binance.com/uni-qr/7EcYBtCj)
L’affaire Coldcard, qui continue de faire parler d’elle, connaît un nouveau développement.
D’après les données de suivi on-chain, l’attaquant de Coldcard a commencé pour la première fois à transférer les fonds volés auparavant, dont environ 11 millions de dollars de BTC ont été échangés en ETH via THORChain. 👀
Qu’est-ce que cela signifie ?
Jusqu’ici, une grande quantité de BTC volés était restée dans les portefeuilles contrôlés par le hacker. Le fait de commencer maintenant à les échanger entre chaînes montre que l’attaquant tente de faire circuler les fonds, ce qui attire davantage l’attention sur le suivi ultérieur et la sécurité des fonds. ⚠️
L’ampleur de l’incident Coldcard n’est pas non plus négligeable. Des analyses on-chain précédentes ont montré que l’attaque impliquait plusieurs milliers d’adresses de portefeuilles, et plus d’un millier de BTC ont déjà été confirmés comme transférés. Le montant exact des pertes varie encore selon la méthode de calcul.
Ce qui mérite encore plus d’attention, c’est qu’il ne s’agit pas d’un piratage classique d’une plateforme d’échange, mais d’un problème de sécurité lié à un portefeuille matériel.
📌 Cela rappelle encore une fois à tout le monde que les soi-disant « portefeuilles froids » ne sont pas synonymes de sécurité absolue. Le matériel, le firmware, la génération de nombres aléatoires et la gestion des clés privées : si l’un de ces maillons pose problème, cela peut entraîner des pertes énormes. 🔐
📲 Rejoignez rapidement le groupe de fans pour suivre les mouvements du hacker ! 🔥
Chaque jour, je vous aide à comprendre le BTC, l’ETH, les fonds on-chain et les sujets brûlants de l’univers crypto, afin de saisir les signaux clés qui influencent réellement le marché ! 🚀
#Coldcard
【Le hacker de Coldcard a enfin bougé ! 11 millions de dollars de BTC ont été échangés contre de l’ETH, les fonds commencent à être déplacés 🚨】
🖥 进来跟进黑客最新动向
L’affaire Coldcard, qui continue de faire parler d’elle, connaît un nouveau développement.
D’après les données de suivi on-chain, l’attaquant de Coldcard a commencé pour la première fois à transférer les fonds volés auparavant, dont environ 11 millions de dollars de BTC ont été échangés en ETH via THORChain. 👀
Qu’est-ce que cela signifie ?
Jusqu’ici, une grande quantité de BTC volés était restée dans les portefeuilles contrôlés par le hacker. Le fait de commencer maintenant à les échanger entre chaînes montre que l’attaquant tente de faire circuler les fonds, ce qui attire davantage l’attention sur le suivi ultérieur et la sécurité des fonds. ⚠️
L’ampleur de l’incident Coldcard n’est pas non plus négligeable. Des analyses on-chain précédentes ont montré que l’attaque impliquait plusieurs milliers d’adresses de portefeuilles, et plus d’un millier de BTC ont déjà été confirmés comme transférés. Le montant exact des pertes varie encore selon la méthode de calcul.
Ce qui mérite encore plus d’attention, c’est qu’il ne s’agit pas d’un piratage classique d’une plateforme d’échange, mais d’un problème de sécurité lié à un portefeuille matériel.
📌 Cela rappelle encore une fois à tout le monde que les soi-disant « portefeuilles froids » ne sont pas synonymes de sécurité absolue. Le matériel, le firmware, la génération de nombres aléatoires et la gestion des clés privées : si l’un de ces maillons pose problème, cela peut entraîner des pertes énormes. 🔐
📲 Rejoignez rapidement le groupe de fans pour suivre les mouvements du hacker ! 🔥
Chaque jour, je vous aide à comprendre le BTC, l’ETH, les fonds on-chain et les sujets brûlants de l’univers crypto, afin de saisir les signaux clés qui influencent réellement le marché ! 🚀
#Coldcard
🖥 进来跟进黑客最新动向
L’affaire Coldcard, qui continue de faire parler d’elle, connaît un nouveau développement.
D’après les données de suivi on-chain, l’attaquant de Coldcard a commencé pour la première fois à transférer les fonds volés auparavant, dont environ 11 millions de dollars de BTC ont été échangés en ETH via THORChain. 👀
Qu’est-ce que cela signifie ?
Jusqu’ici, une grande quantité de BTC volés était restée dans les portefeuilles contrôlés par le hacker. Le fait de commencer maintenant à les échanger entre chaînes montre que l’attaquant tente de faire circuler les fonds, ce qui attire davantage l’attention sur le suivi ultérieur et la sécurité des fonds. ⚠️
L’ampleur de l’incident Coldcard n’est pas non plus négligeable. Des analyses on-chain précédentes ont montré que l’attaque impliquait plusieurs milliers d’adresses de portefeuilles, et plus d’un millier de BTC ont déjà été confirmés comme transférés. Le montant exact des pertes varie encore selon la méthode de calcul.
Ce qui mérite encore plus d’attention, c’est qu’il ne s’agit pas d’un piratage classique d’une plateforme d’échange, mais d’un problème de sécurité lié à un portefeuille matériel.
📌 Cela rappelle encore une fois à tout le monde que les soi-disant « portefeuilles froids » ne sont pas synonymes de sécurité absolue. Le matériel, le firmware, la génération de nombres aléatoires et la gestion des clés privées : si l’un de ces maillons pose problème, cela peut entraîner des pertes énormes. 🔐
📲 Rejoignez rapidement le groupe de fans pour suivre les mouvements du hacker ! 🔥
Chaque jour, je vous aide à comprendre le BTC, l’ETH, les fonds on-chain et les sujets brûlants de l’univers crypto, afin de saisir les signaux clés qui influencent réellement le marché ! 🚀
#Coldcard
1
2k


🔐 Une vulnérabilité Coldcard aurait pu mettre des millions de Bitcoins en danger.
BTC Sessions indique que son équipe a passé de nombreuses semaines à aider les détenteurs de Bitcoin touchés par une faille Coldcard, en transférant leurs actifs vers un endroit sûr.
Selon BTC Sessions, ils estiment avoir contribué à protéger des dizaines de millions de dollars en Bitcoin au cours de cette période.
Mais pour certaines personnes, le déplacement était déjà trop tard.
On pense qu’un membre de la communauté a perdu 90 % de ses BTC, tandis qu’un autre a perdu l’intégralité de ses Bitcoins.
Le plus effrayant ici n’est pas seulement le montant perdu.
C’est un rappel très clair : la self-custody signifie que c’est vous qui constituez la dernière couche de sécurité.
Le cold wallet n’est pas une boîte magique.
La phrase de seed, le firmware, l’appareil et les procédures de sauvegarde peuvent tous devenir des points faibles s’ils sont exploités.
La plus grande leçon tirée de cet incident est probablement de ne pas placer l’ensemble de ses actifs dans une seule couche de sécurité.
« Not your keys, not your coins. »
Mais si vos clés sont compromises… ce ne sont pas non plus vos coins. 💀
Pensez-vous que la self-custody devient trop complexe pour l’utilisateur lambda, ou bien est-ce tout simplement le prix de la prise de contrôle de ses propres actifs ?
#bitcoin $BTC
{spot}(BTCUSDT)
#Coldcard #SelfCustody #CryptoSecurity
🔐 Une vulnérabilité Coldcard aurait pu mettre des millions de Bitcoins en danger.
BTC Sessions indique que son équipe a passé de nombreuses semaines à aider les détenteurs de Bitcoin touchés par une faille Coldcard, en transférant leurs actifs vers un endroit sûr.
Selon BTC Sessions, ils estiment avoir contribué à protéger des dizaines de millions de dollars en Bitcoin au cours de cette période.
Mais pour certaines personnes, le déplacement était déjà trop tard.
On pense qu’un membre de la communauté a perdu 90 % de ses BTC, tandis qu’un autre a perdu l’intégralité de ses Bitcoins.
Le plus effrayant ici n’est pas seulement le montant perdu.
C’est un rappel très clair : la self-custody signifie que c’est vous qui constituez la dernière couche de sécurité.
Le cold wallet n’est pas une boîte magique.
La phrase de seed, le firmware, l’appareil et les procédures de sauvegarde peuvent tous devenir des points faibles s’ils sont exploités.
La plus grande leçon tirée de cet incident est probablement de ne pas placer l’ensemble de ses actifs dans une seule couche de sécurité.
« Not your keys, not your coins. »
Mais si vos clés sont compromises… ce ne sont pas non plus vos coins. 💀
Pensez-vous que la self-custody devient trop complexe pour l’utilisateur lambda, ou bien est-ce tout simplement le prix de la prise de contrôle de ses propres actifs ?
#bitcoin $BTC
#Coldcard #SelfCustody #CryptoSecurity
BTC Sessions indique que son équipe a passé de nombreuses semaines à aider les détenteurs de Bitcoin touchés par une faille Coldcard, en transférant leurs actifs vers un endroit sûr.
Selon BTC Sessions, ils estiment avoir contribué à protéger des dizaines de millions de dollars en Bitcoin au cours de cette période.
Mais pour certaines personnes, le déplacement était déjà trop tard.
On pense qu’un membre de la communauté a perdu 90 % de ses BTC, tandis qu’un autre a perdu l’intégralité de ses Bitcoins.
Le plus effrayant ici n’est pas seulement le montant perdu.
C’est un rappel très clair : la self-custody signifie que c’est vous qui constituez la dernière couche de sécurité.
Le cold wallet n’est pas une boîte magique.
La phrase de seed, le firmware, l’appareil et les procédures de sauvegarde peuvent tous devenir des points faibles s’ils sont exploités.
La plus grande leçon tirée de cet incident est probablement de ne pas placer l’ensemble de ses actifs dans une seule couche de sécurité.
« Not your keys, not your coins. »
Mais si vos clés sont compromises… ce ne sont pas non plus vos coins. 💀
Pensez-vous que la self-custody devient trop complexe pour l’utilisateur lambda, ou bien est-ce tout simplement le prix de la prise de contrôle de ses propres actifs ?
#bitcoin $BTC
#Coldcard #SelfCustody #CryptoSecurity
191

·
--
Comparaison le même jour entre une faille Coldcard et les règles de conservation sous tutelle aux États-Unis : la première met en lumière le risque lié à l’étape de génération des clés, tandis que les secondes ramènent la façon dont les institutions conservent les actifs numériques dans le champ d’un examen réglementaire.
Selon un article de Bitcoin Magazine, Galaxy Research estime que les pertes en bitcoins dues à l’incident de vol de Coldcard atteignent 115 millions de dollars. L’article cite les propos de Coinkite : certains micrologiciels Coldcard Mk3 feraient “reculer” la génération des graines vers un générateur pseudo-aléatoire logiciel plus faible, ce qui pourrait permettre à un attaquant de deviner la phrase de seed. Mettre à jour l’appareil ne suffit pas à corriger les seeds déjà générées ; la génération des clés, le transfert des fonds et la signature ultérieure constituent des périmètres de sécurité distincts.
D’après The Block, la modification de la SEC concernant la manière dont les conseillers en investissement détiennent des actifs numériques a été soumise à l’examen de la Maison-Blanche. La SEC indique que l’élaboration de règles vise à clarifier le cadre applicable aux conseillers en investissement et aux sociétés d’investissement qui conservent des crypto-actifs, et à moderniser certaines dispositions. Pour le moment, on ne peut confirmer que l’entrée dans le processus d’examen : il n’est pas possible de le présenter comme déjà entré en vigueur, ni d’en déduire des institutions de conservation précises ou des mesures de contrôle spécifiques.
Le problème commun aux deux nouvelles concerne la couche de contrôle : comment les clés sont générées, qui peut déclencher un transfert, s’il est possible de suspendre en cas d’anomalie, et comment confirmer après migration que les anciens justificatifs ne contrôlent plus les actifs. L’autoconservation ne remplace pas la gestion du cycle de vie des clés, et le cadre réglementaire ne remplace pas non plus la conception d’ingénierie pour l’autorisation, la vérification et la migration.
Divulgation de position : cet article est publié par l’opérateur de CoWallet, à titre de synthèse d’informations du secteur uniquement, et ne constitue pas un conseil en investissement.
Sources : The Block ; Bitcoin Magazine
#自托管 #密钥安全 #加密监管 #Coldcard
Comparaison le même jour entre une faille Coldcard et les règles de conservation sous tutelle aux États-Unis : la première met en lumière le risque lié à l’étape de génération des clés, tandis que les secondes ramènent la façon dont les institutions conservent les actifs numériques dans le champ d’un examen réglementaire.
Selon un article de Bitcoin Magazine, Galaxy Research estime que les pertes en bitcoins dues à l’incident de vol de Coldcard atteignent 115 millions de dollars. L’article cite les propos de Coinkite : certains micrologiciels Coldcard Mk3 feraient “reculer” la génération des graines vers un générateur pseudo-aléatoire logiciel plus faible, ce qui pourrait permettre à un attaquant de deviner la phrase de seed. Mettre à jour l’appareil ne suffit pas à corriger les seeds déjà générées ; la génération des clés, le transfert des fonds et la signature ultérieure constituent des périmètres de sécurité distincts.
D’après The Block, la modification de la SEC concernant la manière dont les conseillers en investissement détiennent des actifs numériques a été soumise à l’examen de la Maison-Blanche. La SEC indique que l’élaboration de règles vise à clarifier le cadre applicable aux conseillers en investissement et aux sociétés d’investissement qui conservent des crypto-actifs, et à moderniser certaines dispositions. Pour le moment, on ne peut confirmer que l’entrée dans le processus d’examen : il n’est pas possible de le présenter comme déjà entré en vigueur, ni d’en déduire des institutions de conservation précises ou des mesures de contrôle spécifiques.
Le problème commun aux deux nouvelles concerne la couche de contrôle : comment les clés sont générées, qui peut déclencher un transfert, s’il est possible de suspendre en cas d’anomalie, et comment confirmer après migration que les anciens justificatifs ne contrôlent plus les actifs. L’autoconservation ne remplace pas la gestion du cycle de vie des clés, et le cadre réglementaire ne remplace pas non plus la conception d’ingénierie pour l’autorisation, la vérification et la migration.
Divulgation de position : cet article est publié par l’opérateur de CoWallet, à titre de synthèse d’informations du secteur uniquement, et ne constitue pas un conseil en investissement.
Sources : The Block ; Bitcoin Magazine
#自托管 #密钥安全 #加密监管 #Coldcard
Selon un article de Bitcoin Magazine, Galaxy Research estime que les pertes en bitcoins dues à l’incident de vol de Coldcard atteignent 115 millions de dollars. L’article cite les propos de Coinkite : certains micrologiciels Coldcard Mk3 feraient “reculer” la génération des graines vers un générateur pseudo-aléatoire logiciel plus faible, ce qui pourrait permettre à un attaquant de deviner la phrase de seed. Mettre à jour l’appareil ne suffit pas à corriger les seeds déjà générées ; la génération des clés, le transfert des fonds et la signature ultérieure constituent des périmètres de sécurité distincts.
D’après The Block, la modification de la SEC concernant la manière dont les conseillers en investissement détiennent des actifs numériques a été soumise à l’examen de la Maison-Blanche. La SEC indique que l’élaboration de règles vise à clarifier le cadre applicable aux conseillers en investissement et aux sociétés d’investissement qui conservent des crypto-actifs, et à moderniser certaines dispositions. Pour le moment, on ne peut confirmer que l’entrée dans le processus d’examen : il n’est pas possible de le présenter comme déjà entré en vigueur, ni d’en déduire des institutions de conservation précises ou des mesures de contrôle spécifiques.
Le problème commun aux deux nouvelles concerne la couche de contrôle : comment les clés sont générées, qui peut déclencher un transfert, s’il est possible de suspendre en cas d’anomalie, et comment confirmer après migration que les anciens justificatifs ne contrôlent plus les actifs. L’autoconservation ne remplace pas la gestion du cycle de vie des clés, et le cadre réglementaire ne remplace pas non plus la conception d’ingénierie pour l’autorisation, la vérification et la migration.
Divulgation de position : cet article est publié par l’opérateur de CoWallet, à titre de synthèse d’informations du secteur uniquement, et ne constitue pas un conseil en investissement.
Sources : The Block ; Bitcoin Magazine
#自托管 #密钥安全 #加密监管 #Coldcard
129
·
--
Incidents de piratage Coldcard : environ 1 789,28 BTC ont été dérobés, dont 87 % des fonds volés n’ont toujours fait l’objet d’aucun mouvement à ce jour.
#BTC #Coldcard
Incidents de piratage Coldcard : environ 1 789,28 BTC ont été dérobés, dont 87 % des fonds volés n’ont toujours fait l’objet d’aucun mouvement à ce jour.
#BTC #Coldcard
#BTC #Coldcard
71

Galaxy : perte de 1 789 BTC provenant du piratage de Coldcard, 87 % n’ont pas encore déplacé leurs fonds
- Galaxy Research met à jour 221 rapports de victimes du piratage de Coldcard
- Plus de 50 % des incidents impliquent des pertes de plus d’un Bitcoin
- Les pertes totales atteignent 1 789 BTC
- 87 % des victimes n’ont toujours pas déplacé leurs actifs
#BinanceSquare #CryptoNews #Coldcard #Bitcoin #CryptoSecurity
$btc btc
vlikevn Titanbot
Source : CoinTelegraph
Galaxy : perte de 1 789 BTC provenant du piratage de Coldcard, 87 % n’ont pas encore déplacé leurs fonds
- Galaxy Research met à jour 221 rapports de victimes du piratage de Coldcard
- Plus de 50 % des incidents impliquent des pertes de plus d’un Bitcoin
- Les pertes totales atteignent 1 789 BTC
- 87 % des victimes n’ont toujours pas déplacé leurs actifs
#BinanceSquare #CryptoNews #Coldcard #Bitcoin #CryptoSecurity
$btc btc
vlikevn Titanbot
Source : CoinTelegraph
- Galaxy Research met à jour 221 rapports de victimes du piratage de Coldcard
- Plus de 50 % des incidents impliquent des pertes de plus d’un Bitcoin
- Les pertes totales atteignent 1 789 BTC
- 87 % des victimes n’ont toujours pas déplacé leurs actifs
#BinanceSquare #CryptoNews #Coldcard #Bitcoin #CryptoSecurity
$btc btc
vlikevn Titanbot
Source : CoinTelegraph
132
·
--
Haussier
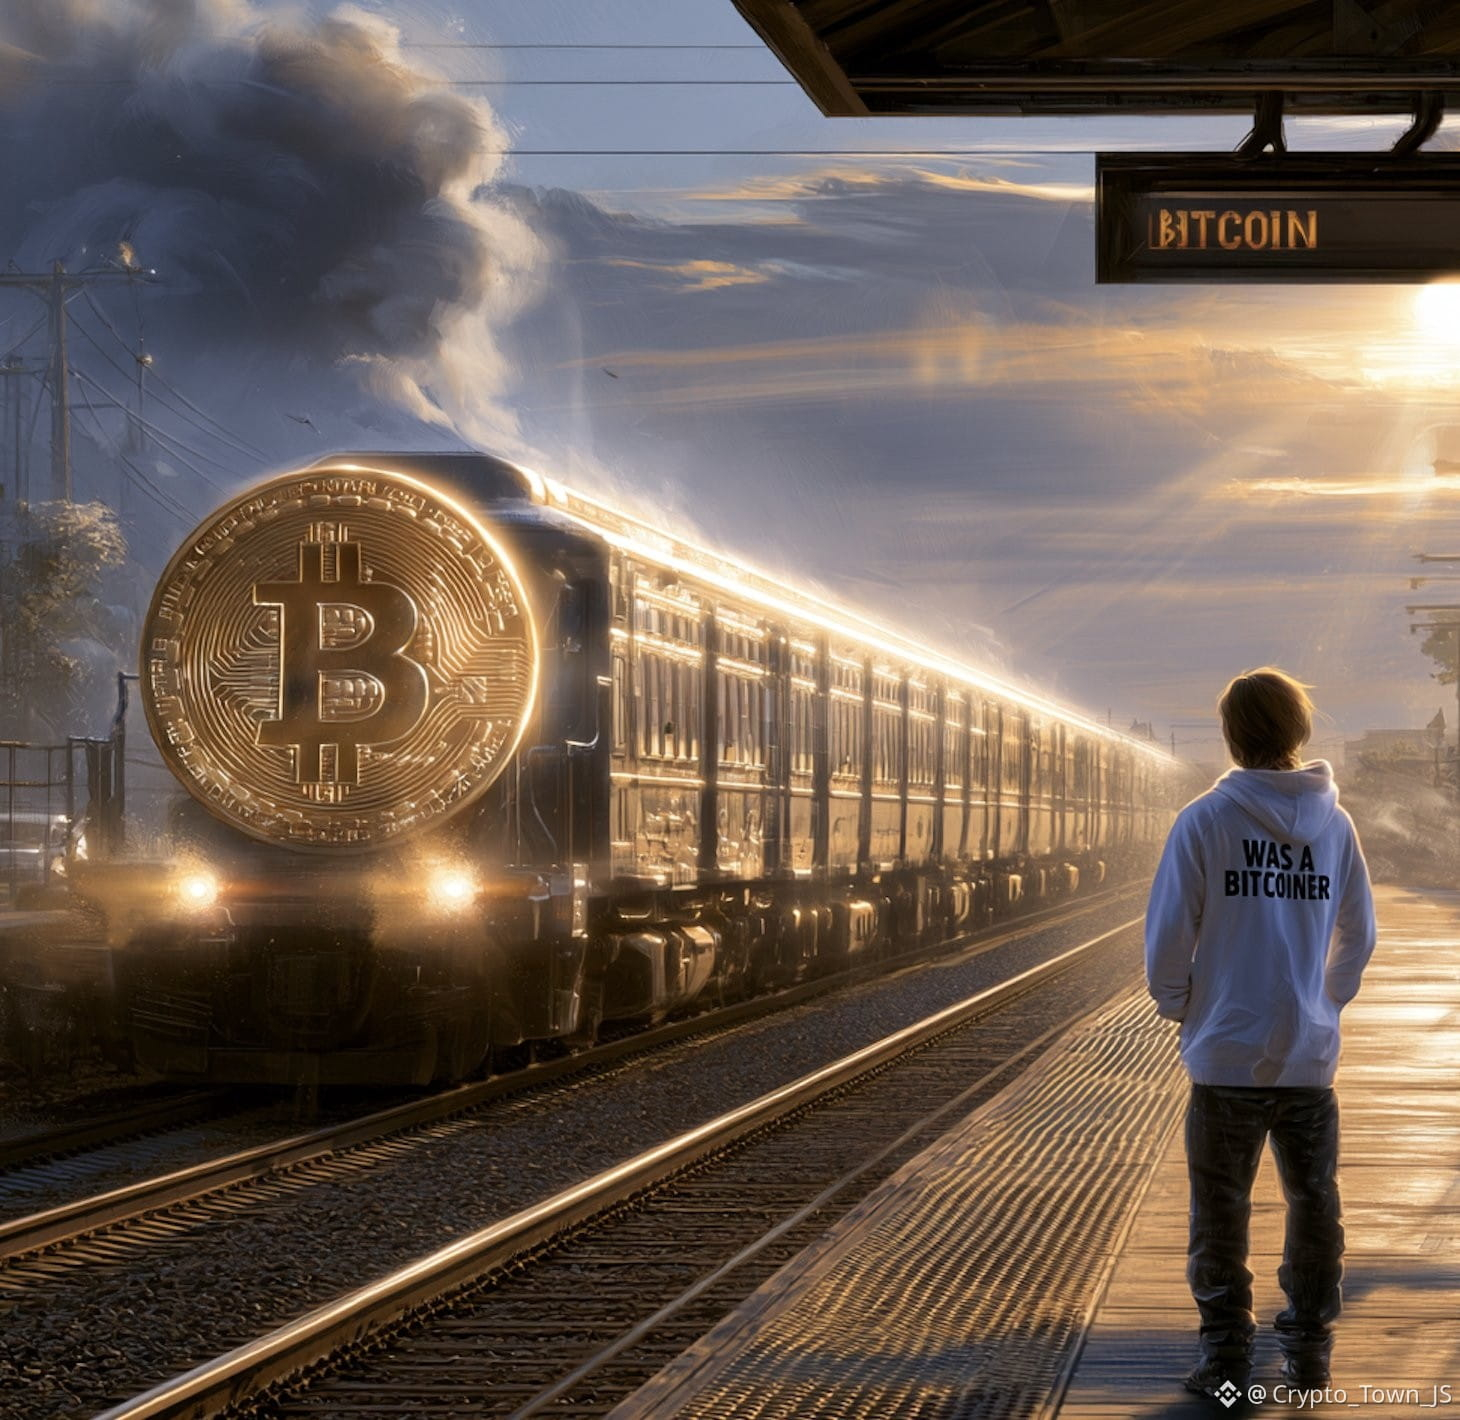
Tous à bord du train Bitcoin ! 🚂🔥
Sauf… enfin, en regardant le récent cauchemar en matière de sécurité, les pauvres utilisateurs de Coldcard se retrouvent laissés sur le quai, comme « Was a Bitcoiner ». 💀📉
La sécurité des portefeuilles matériels n’est pas une blague, les gars. Vérifiez toujours vos configurations, restez en sécurité là dehors, et protégez votre stack ! 🛡️💼
Qu’en pensez-vous ? Laissez un commentaire ci-dessous ! 👇
#Bitcoin #crypto #Coldcard #BinanceSquare #CryptoSecurity
$BTC $ETH $BNB
{future}(BNBUSDT)
{future}(ETHUSDT)
{future}(BTCUSDT)
Tous à bord du train Bitcoin ! 🚂🔥
Sauf… enfin, en regardant le récent cauchemar en matière de sécurité, les pauvres utilisateurs de Coldcard se retrouvent laissés sur le quai, comme « Was a Bitcoiner ». 💀📉
La sécurité des portefeuilles matériels n’est pas une blague, les gars. Vérifiez toujours vos configurations, restez en sécurité là dehors, et protégez votre stack ! 🛡️💼
Qu’en pensez-vous ? Laissez un commentaire ci-dessous ! 👇
#Bitcoin #crypto #Coldcard #BinanceSquare #CryptoSecurity
$BTC $ETH $BNB
Sauf… enfin, en regardant le récent cauchemar en matière de sécurité, les pauvres utilisateurs de Coldcard se retrouvent laissés sur le quai, comme « Was a Bitcoiner ». 💀📉
La sécurité des portefeuilles matériels n’est pas une blague, les gars. Vérifiez toujours vos configurations, restez en sécurité là dehors, et protégez votre stack ! 🛡️💼
Qu’en pensez-vous ? Laissez un commentaire ci-dessous ! 👇
#Bitcoin #crypto #Coldcard #BinanceSquare #CryptoSecurity
$BTC $ETH $BNB
89

⚠️ L’utilisateur exprime son mécontentement face à une faille de sécurité dans le portefeuille ColdCard Q
Des rapports indiquent qu’un utilisateur a détruit son portefeuille ColdCard Q pour protester contre l’existence d’une faille de sécurité potentielle dans le micrologiciel (firmware). Cet incident met en évidence l’importance d’un micrologiciel robuste en matière de sécurité et la nécessité de sensibiliser les utilisateurs afin de préserver la confiance dans les solutions de portefeuille matériel.
━━━━━━━━━━━━━━
📊 Impact : 📈 élevé
🏷️ OTHER
#ColdCard #HardwareWallet #Security #Firmware #Crypto
📰 Source : cryptobriefing.com
⚠️ L’utilisateur exprime son mécontentement face à une faille de sécurité dans le portefeuille ColdCard Q
Des rapports indiquent qu’un utilisateur a détruit son portefeuille ColdCard Q pour protester contre l’existence d’une faille de sécurité potentielle dans le micrologiciel (firmware). Cet incident met en évidence l’importance d’un micrologiciel robuste en matière de sécurité et la nécessité de sensibiliser les utilisateurs afin de préserver la confiance dans les solutions de portefeuille matériel.
━━━━━━━━━━━━━━
📊 Impact : 📈 élevé
🏷️ OTHER
#ColdCard #HardwareWallet #Security #Firmware #Crypto
📰 Source : cryptobriefing.com
Des rapports indiquent qu’un utilisateur a détruit son portefeuille ColdCard Q pour protester contre l’existence d’une faille de sécurité potentielle dans le micrologiciel (firmware). Cet incident met en évidence l’importance d’un micrologiciel robuste en matière de sécurité et la nécessité de sensibiliser les utilisateurs afin de préserver la confiance dans les solutions de portefeuille matériel.
━━━━━━━━━━━━━━
📊 Impact : 📈 élevé
🏷️ OTHER
#ColdCard #HardwareWallet #Security #Firmware #Crypto
📰 Source : cryptobriefing.com
19
·
--
Article
Coldcard renforce la sécurité après une brèche BTC de 130 M$ — Que signifie cela pour vos portefeuillesLa plupart des traders se concentrent sur le prix, mais le vrai signal est la manière dont les plus grandes portefeuilles s’adaptent aux menaces.
Coldcard, la marque de portefeuille matériel qui est depuis longtemps la référence pour les détenteurs institutionnels, vient de publier une mise à jour de microprogramme qui oblige les utilisateurs à injecter leur propre aléa lors de la génération des phrases de seed. Ce changement fait suite à un exploit Bitcoin de 130 millions de dollars qui a mis en évidence des vulnérabilités dans le processus de génération des graines de l’appareil.
#Coldcard #BTC #HardwareWallet
Le nouveau microprogramme exige une source d’entropie fournie par l’utilisateur, éliminant ainsi le risque de génération de graines prévisibles que des attaquants exploitaient. De plus, la mise à jour corrige plusieurs autres failles cryptographiques découvertes lors d’un audit de trois semaines impliquant à la fois des équipes de sécurité internes et externes.
Coldcard renforce la sécurité après une brèche BTC de 130 M$ — Que signifie cela pour vos portefeuilles
La plupart des traders se concentrent sur le prix, mais le vrai signal est la manière dont les plus grandes portefeuilles s’adaptent aux menaces.
Coldcard, la marque de portefeuille matériel qui est depuis longtemps la référence pour les détenteurs institutionnels, vient de publier une mise à jour de microprogramme qui oblige les utilisateurs à injecter leur propre aléa lors de la génération des phrases de seed. Ce changement fait suite à un exploit Bitcoin de 130 millions de dollars qui a mis en évidence des vulnérabilités dans le processus de génération des graines de l’appareil.
#Coldcard #BTC #HardwareWallet
Le nouveau microprogramme exige une source d’entropie fournie par l’utilisateur, éliminant ainsi le risque de génération de graines prévisibles que des attaquants exploitaient. De plus, la mise à jour corrige plusieurs autres failles cryptographiques découvertes lors d’un audit de trois semaines impliquant à la fois des équipes de sécurité internes et externes.
Coldcard, la marque de portefeuille matériel qui est depuis longtemps la référence pour les détenteurs institutionnels, vient de publier une mise à jour de microprogramme qui oblige les utilisateurs à injecter leur propre aléa lors de la génération des phrases de seed. Ce changement fait suite à un exploit Bitcoin de 130 millions de dollars qui a mis en évidence des vulnérabilités dans le processus de génération des graines de l’appareil.
#Coldcard #BTC #HardwareWallet
Le nouveau microprogramme exige une source d’entropie fournie par l’utilisateur, éliminant ainsi le risque de génération de graines prévisibles que des attaquants exploitaient. De plus, la mise à jour corrige plusieurs autres failles cryptographiques découvertes lors d’un audit de trois semaines impliquant à la fois des équipes de sécurité internes et externes.
28
·
--
Coldcard impose 65 pressions sur les touches après l’exploitation de seed : les portefeuilles concernés doivent migrer leurs fonds #Coldcard #HardwareWallet #Sécurité
Coldcard impose 65 pressions sur les touches après l’exploitation de seed : les portefeuilles concernés doivent migrer leurs fonds #Coldcard #HardwareWallet #Sécurité
8
·
--
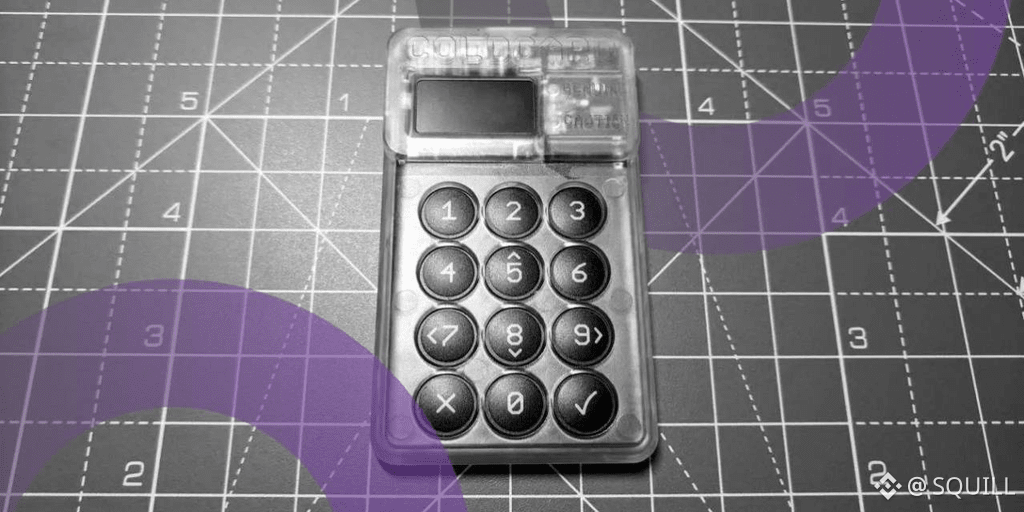
Le portefeuille matériel Coldcard exige désormais 65 appuis sur les touches après l’exploitation d’une phrase de départLe fabricant populaire de portefeuille matériel Coldcard a publié de nouvelles versions du micrologiciel pour remédier à une vulnérabilité d’exposition de la phrase de départ. D’après CryptoSlate, les versions 5.6.1 et 1.5.1Q renforcent considérablement le processus de création du nouveau portefeuille. Les utilisateurs doivent désormais appuyer sur les touches 65 fois lors de l’initialisation d’un nouveau portefeuille, une mesure conçue pour renforcer les sources d’entropie et réduire les vecteurs d’attaque potentiels.
L’aspect le plus critique de la mise à jour est l’avertissement selon lequel les phrases de départ créées avec les versions de micrologiciel concernées ne peuvent pas être réparées. Les utilisateurs qui ont initialisé des portefeuilles en utilisant ces versions vulnérables doivent transférer leurs fonds vers un portefeuille sécurisé. Cela souligne que la sécurité des portefeuilles matériels exige à la fois des correctifs logiciels et une action de l’utilisateur.
Le portefeuille matériel Coldcard exige désormais 65 appuis sur les touches après l’exploitation d’une phrase de départ
Le fabricant populaire de portefeuille matériel Coldcard a publié de nouvelles versions du micrologiciel pour remédier à une vulnérabilité d’exposition de la phrase de départ. D’après CryptoSlate, les versions 5.6.1 et 1.5.1Q renforcent considérablement le processus de création du nouveau portefeuille. Les utilisateurs doivent désormais appuyer sur les touches 65 fois lors de l’initialisation d’un nouveau portefeuille, une mesure conçue pour renforcer les sources d’entropie et réduire les vecteurs d’attaque potentiels.
L’aspect le plus critique de la mise à jour est l’avertissement selon lequel les phrases de départ créées avec les versions de micrologiciel concernées ne peuvent pas être réparées. Les utilisateurs qui ont initialisé des portefeuilles en utilisant ces versions vulnérables doivent transférer leurs fonds vers un portefeuille sécurisé. Cela souligne que la sécurité des portefeuilles matériels exige à la fois des correctifs logiciels et une action de l’utilisateur.
L’aspect le plus critique de la mise à jour est l’avertissement selon lequel les phrases de départ créées avec les versions de micrologiciel concernées ne peuvent pas être réparées. Les utilisateurs qui ont initialisé des portefeuilles en utilisant ces versions vulnérables doivent transférer leurs fonds vers un portefeuille sécurisé. Cela souligne que la sécurité des portefeuilles matériels exige à la fois des correctifs logiciels et une action de l’utilisateur.
15
·
--
Coldcard a décrété 65 pressions de touches obligatoires après la faille de sécurité ; les portefeuilles concernés doivent être transférés #Coldcard #HardwareWallet #Sécurité
Coldcard a décrété 65 pressions de touches obligatoires après la faille de sécurité ; les portefeuilles concernés doivent être transférés #Coldcard #HardwareWallet #Sécurité
15
·
--
Le portefeuille matériel Coldcard exige 65 pressions sur un bouton après la faille de sécuritéLe fabricant populaire de portefeuille matériel Coldcard a publié de nouvelles versions de micrologiciel afin de corriger une vulnérabilité liée à la divulgation de phrases de semence. Selon CryptoSlate, les versions 5.6.1 et 1.5.1Q renforcent considérablement le processus de création de nouveaux portefeuilles. Désormais, les utilisateurs doivent appuyer 65 fois sur un bouton pour démarrer un nouveau portefeuille ; ceci vise à renforcer les sources d’aléa et à réduire les vecteurs d’attaque potentiels.
Le point le plus critique de la mise à jour est l’avertissement selon lequel les phrases de semence créées avec les micrologiciels concernés ne peuvent pas être réparées. Il est souligné que les utilisateurs qui ont configuré un portefeuille en utilisant l’une des versions concernées doivent transférer leurs fonds vers un portefeuille sécurisé. Cette situation rappelle que la sécurité d’un portefeuille matériel ne dépend pas seulement des mises à jour logicielles, mais aussi des actions de l’utilisateur.
Le portefeuille matériel Coldcard exige 65 pressions sur un bouton après la faille de sécurité
Le fabricant populaire de portefeuille matériel Coldcard a publié de nouvelles versions de micrologiciel afin de corriger une vulnérabilité liée à la divulgation de phrases de semence. Selon CryptoSlate, les versions 5.6.1 et 1.5.1Q renforcent considérablement le processus de création de nouveaux portefeuilles. Désormais, les utilisateurs doivent appuyer 65 fois sur un bouton pour démarrer un nouveau portefeuille ; ceci vise à renforcer les sources d’aléa et à réduire les vecteurs d’attaque potentiels.
Le point le plus critique de la mise à jour est l’avertissement selon lequel les phrases de semence créées avec les micrologiciels concernés ne peuvent pas être réparées. Il est souligné que les utilisateurs qui ont configuré un portefeuille en utilisant l’une des versions concernées doivent transférer leurs fonds vers un portefeuille sécurisé. Cette situation rappelle que la sécurité d’un portefeuille matériel ne dépend pas seulement des mises à jour logicielles, mais aussi des actions de l’utilisateur.
Le point le plus critique de la mise à jour est l’avertissement selon lequel les phrases de semence créées avec les micrologiciels concernés ne peuvent pas être réparées. Il est souligné que les utilisateurs qui ont configuré un portefeuille en utilisant l’une des versions concernées doivent transférer leurs fonds vers un portefeuille sécurisé. Cette situation rappelle que la sécurité d’un portefeuille matériel ne dépend pas seulement des mises à jour logicielles, mais aussi des actions de l’utilisateur.
20
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#BitcoinReboundsTo$79K
30,427 vues
246 mentions
2
#BessentEndorsesFinalClarityActDraft
0 vues
7 mentions
3
#ZamaOpens16ConfidentialMorphoVaults
0 vues
6 mentions
4
#USDCOnChainVolumeTops$100Trillion
197 vues
10 mentions
5
#BitcoinSpotETFsNetInflow$160M
1,055 vues
60 mentions
6
#SouthKoreaCryptoTaxDelayPetitionTops50000
22,043 vues
686 mentions
7
#SolanaTransactionV1GoesLiveOnMainnet
15,468 vues
458 mentions
8
#RussianCentralBankFlagsCryptoAsFinancialRisk
11,791 vues
379 mentions
9
#GrayscalePutsXRPAt26.11%InAdvisorPortfolio
27,389 vues
498 mentions
10
#PhiladelphiaSemiconductorIndexFalls5.9%
11,603 vues
307 mentions