
#bridgesecurity
bridgesecurity
1,123 vues
40 mentions
Populaire
Récents

Comment 25 cents ont créé 46 milliards de faux bitcoins
Un pirate a exploité une vulnérabilité d’un pont DeFi pour émettre 46 milliards de jetons BTC fictifs à partir d’un dépôt dérisoire de 25 cents, mettant en évidence des risques de sécurité graves pour les actifs “wrapped”.
#BridgeSecurity #DeFiExploits
Comment 25 cents ont créé 46 milliards de faux bitcoins
Un pirate a exploité une vulnérabilité d’un pont DeFi pour émettre 46 milliards de jetons BTC fictifs à partir d’un dépôt dérisoire de 25 cents, mettant en évidence des risques de sécurité graves pour les actifs “wrapped”.
#BridgeSecurity #DeFiExploits
Un pirate a exploité une vulnérabilité d’un pont DeFi pour émettre 46 milliards de jetons BTC fictifs à partir d’un dépôt dérisoire de 25 cents, mettant en évidence des risques de sécurité graves pour les actifs “wrapped”.
#BridgeSecurity #DeFiExploits
20
La symbiose a été rétablie à environ 15 BTC après qu’un attaquant a exploité son pont Bitcoin. L’acheminement natif du bitcoin reste suspendu pendant que l’équipe prépare un plan de compensation pour les fournisseurs de liquidité.
#SymbiosisProtocol #BridgeSecurity
La symbiose a été rétablie à environ 15 BTC après qu’un attaquant a exploité son pont Bitcoin. L’acheminement natif du bitcoin reste suspendu pendant que l’équipe prépare un plan de compensation pour les fournisseurs de liquidité.
#SymbiosisProtocol #BridgeSecurity
#SymbiosisProtocol #BridgeSecurity
27

·
--
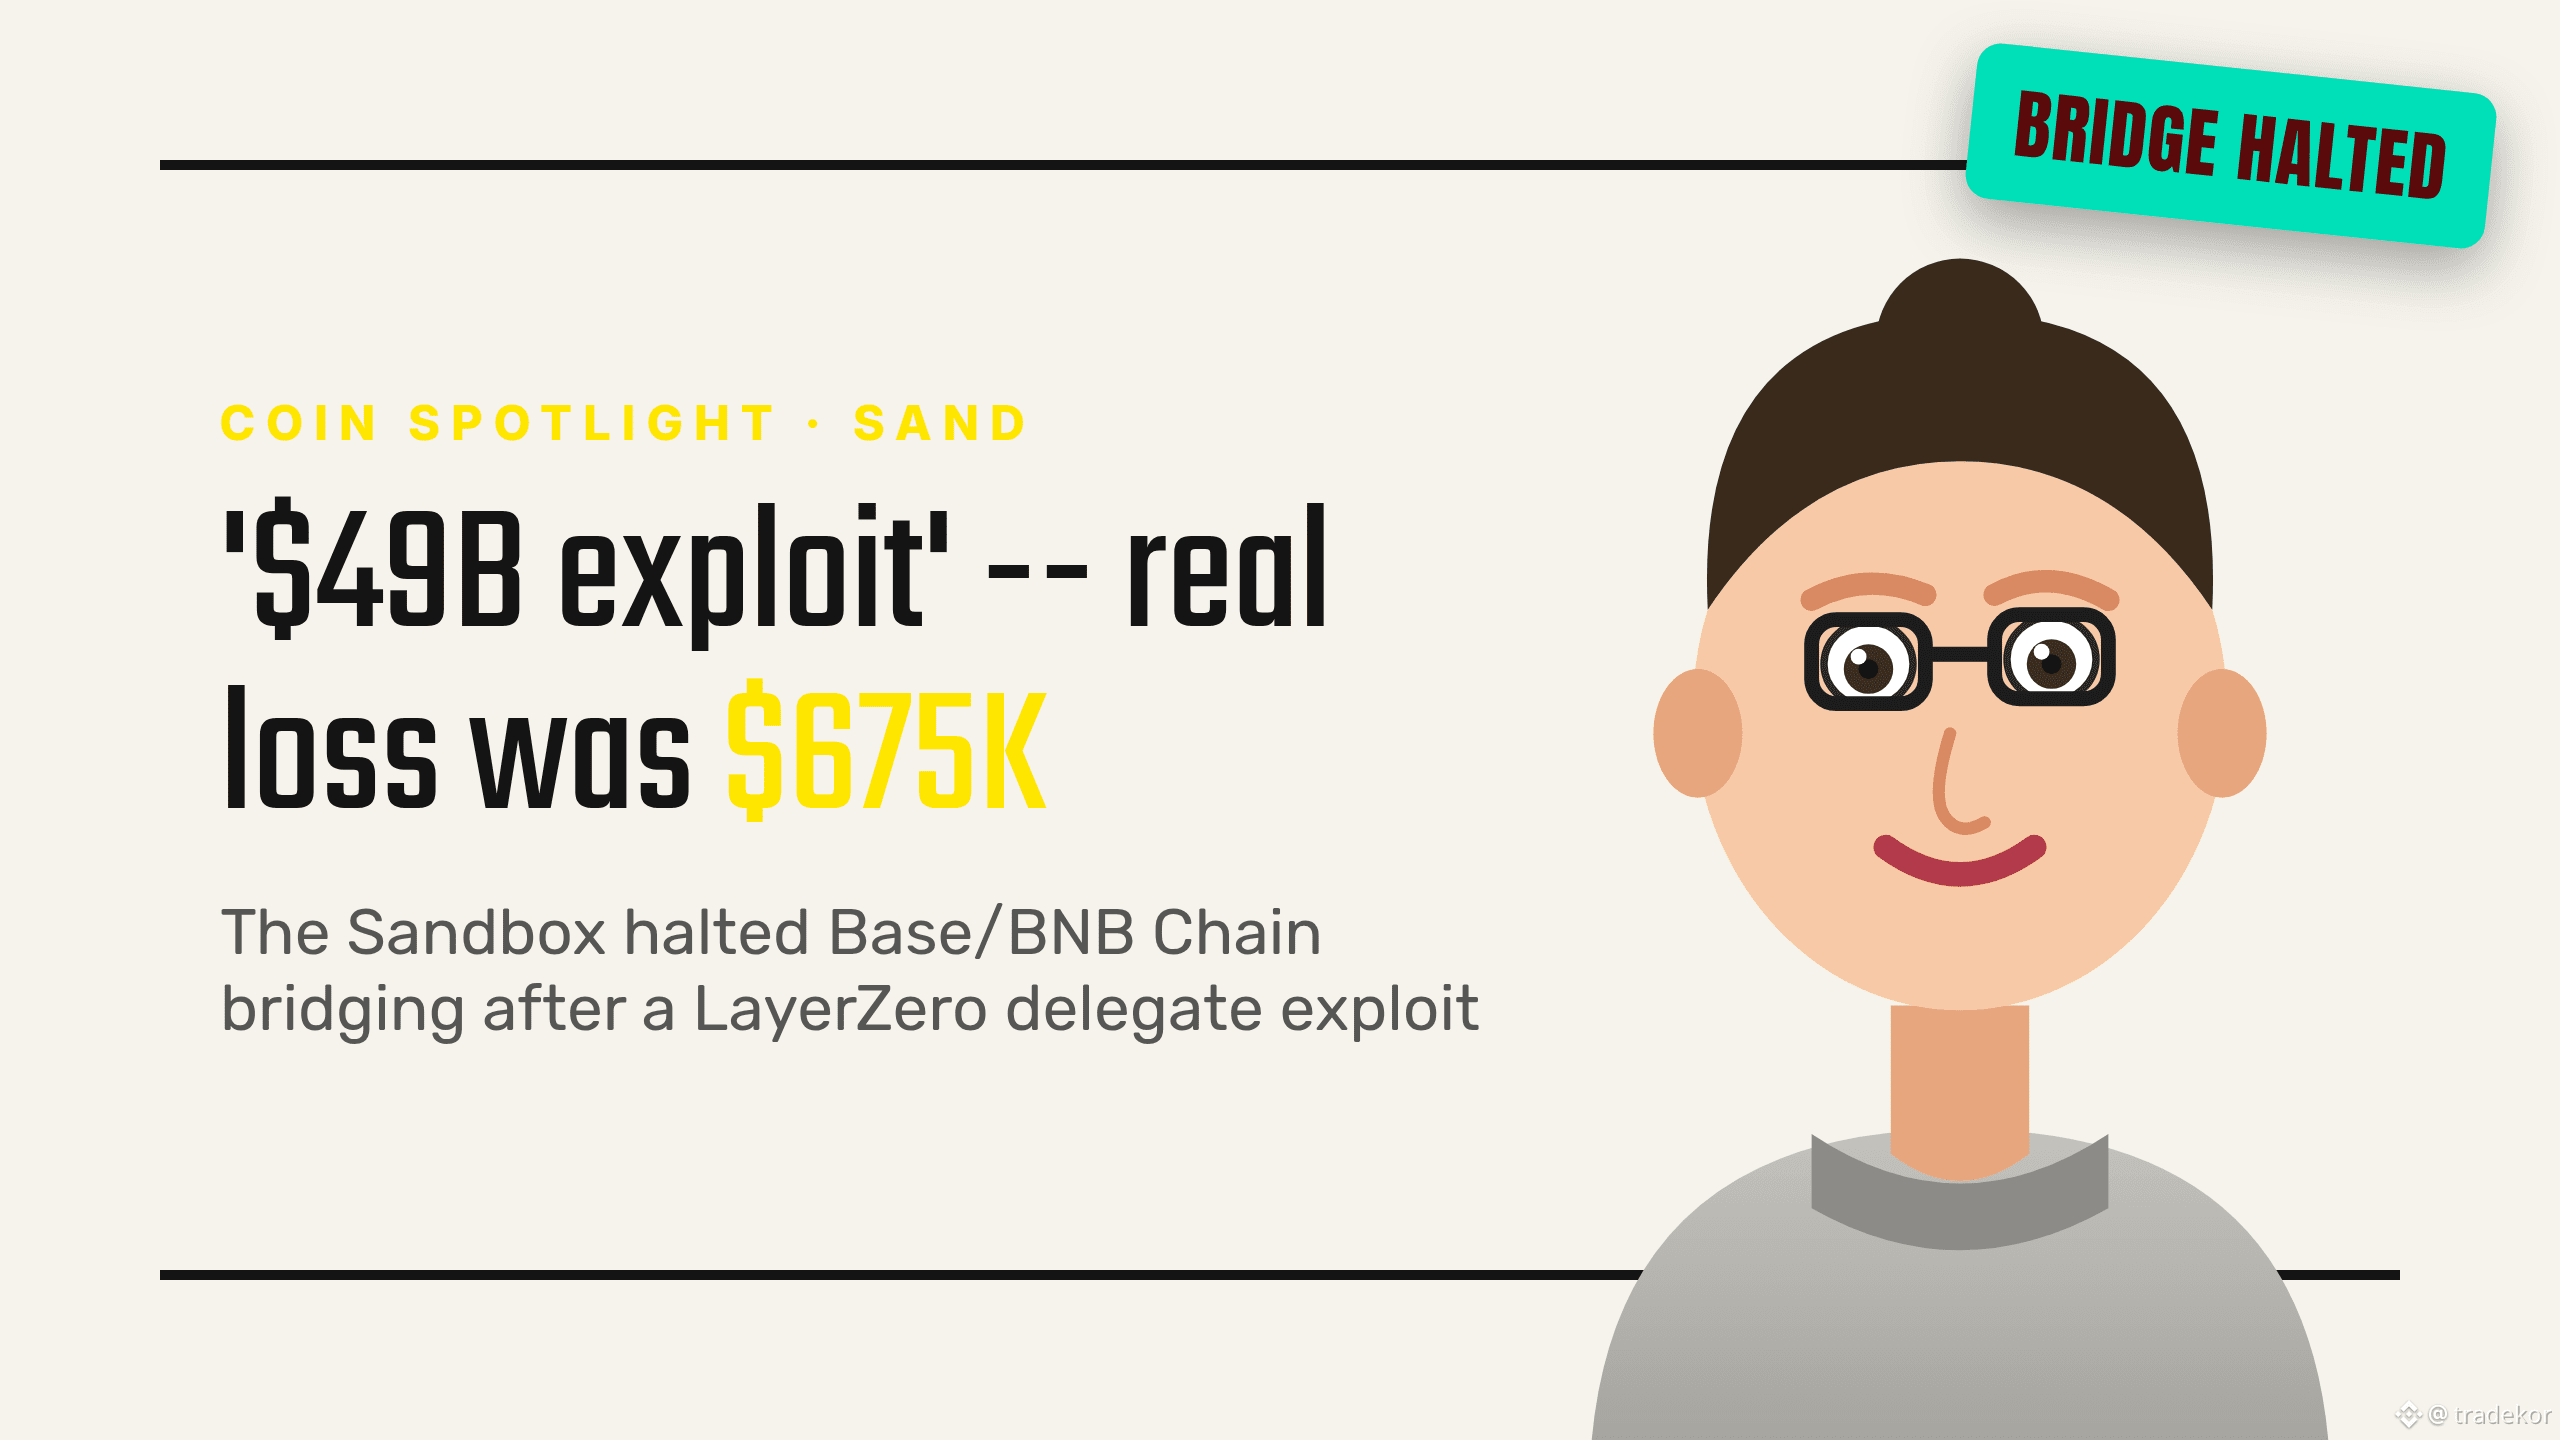
Le Sandbox a interrompu le pontage le 22 août après qu’une faille ait émis nominalement 49 Md$ en SAND non adossé — mais seulement ~675 000 $ ont réellement quitté les réserves.
La nouvelle : un attaquant a détourné les autorisations de délégué LayerZero sur le pont omnichaîne de SAND via approveAndCall, en émettant du SAND non adossé sur Base et BNB Smart Chain. Blockaid a signalé une valeur nominale proche de 49 Md$ sur plus de 400 transactions — quasi entièrement fantôme, car il s’agit du volume d’émission illégitime multiplié par le prix du marché du SAND, et non d’argent réel. Le Sandbox a désactivé le pontage sur les deux chaînes et a confirmé que seulement ~14,75 M SAND (~675 000 $) avaient réellement quitté les réserves avant la mise sous contrôle, soit moins de 0,01 % de l’offre. Ethereum et Polygon ne sont pas affectés, aucun portefeuille n’a été compromis, et Bithumb/Upbit ont suspendu les dépôts de SAND par précaution.
Le point à retenir : les marchés SAND sur Base et BNB Chain sont désormais figés indéfiniment, sans calendrier de restauration — un choc en liquidité et en réputation disproportionné par rapport à la perte en dollars. Le fait que deux exchanges coréens aient suspendu les dépôts signale un doute persistant, et la compensation des LP est seulement « prévue », pas effectuée. Il s’agit aussi d’un compromis des autorisations de délégué de type OFT standard de LayerZero, un type de pont utilisé sur des dizaines de projets majeurs.
Notre lecture : une faille contenue en termes de montants, mais une vraie question structurelle de sécurité du pont qui n’est pas encore résolue. Point de surveillance falsifiable : le pontage revient-il réellement à un fonctionnement propre, et la compensation des LP est-elle exécutée, ou est-ce que cela traîne ?
Une perte réelle de 675 000 $ présentée comme un « exploit à 49 Md$ » change-t-elle votre perception du risque de sécurité des ponts, ou est-ce que le chiffre réel compte davantage que le chiffre effrayant ?
Ce n’est pas un conseil financier. Faites vos propres recherches (DYOR).
$SAND #TheSandbox #BridgeSecurity #CryptoNews
Le Sandbox a interrompu le pontage le 22 août après qu’une faille ait émis nominalement 49 Md$ en SAND non adossé — mais seulement ~675 000 $ ont réellement quitté les réserves.
La nouvelle : un attaquant a détourné les autorisations de délégué LayerZero sur le pont omnichaîne de SAND via approveAndCall, en émettant du SAND non adossé sur Base et BNB Smart Chain. Blockaid a signalé une valeur nominale proche de 49 Md$ sur plus de 400 transactions — quasi entièrement fantôme, car il s’agit du volume d’émission illégitime multiplié par le prix du marché du SAND, et non d’argent réel. Le Sandbox a désactivé le pontage sur les deux chaînes et a confirmé que seulement ~14,75 M SAND (~675 000 $) avaient réellement quitté les réserves avant la mise sous contrôle, soit moins de 0,01 % de l’offre. Ethereum et Polygon ne sont pas affectés, aucun portefeuille n’a été compromis, et Bithumb/Upbit ont suspendu les dépôts de SAND par précaution.
Le point à retenir : les marchés SAND sur Base et BNB Chain sont désormais figés indéfiniment, sans calendrier de restauration — un choc en liquidité et en réputation disproportionné par rapport à la perte en dollars. Le fait que deux exchanges coréens aient suspendu les dépôts signale un doute persistant, et la compensation des LP est seulement « prévue », pas effectuée. Il s’agit aussi d’un compromis des autorisations de délégué de type OFT standard de LayerZero, un type de pont utilisé sur des dizaines de projets majeurs.
Notre lecture : une faille contenue en termes de montants, mais une vraie question structurelle de sécurité du pont qui n’est pas encore résolue. Point de surveillance falsifiable : le pontage revient-il réellement à un fonctionnement propre, et la compensation des LP est-elle exécutée, ou est-ce que cela traîne ?
Une perte réelle de 675 000 $ présentée comme un « exploit à 49 Md$ » change-t-elle votre perception du risque de sécurité des ponts, ou est-ce que le chiffre réel compte davantage que le chiffre effrayant ?
Ce n’est pas un conseil financier. Faites vos propres recherches (DYOR).
$SAND #TheSandbox #BridgeSecurity #CryptoNews
La nouvelle : un attaquant a détourné les autorisations de délégué LayerZero sur le pont omnichaîne de SAND via approveAndCall, en émettant du SAND non adossé sur Base et BNB Smart Chain. Blockaid a signalé une valeur nominale proche de 49 Md$ sur plus de 400 transactions — quasi entièrement fantôme, car il s’agit du volume d’émission illégitime multiplié par le prix du marché du SAND, et non d’argent réel. Le Sandbox a désactivé le pontage sur les deux chaînes et a confirmé que seulement ~14,75 M SAND (~675 000 $) avaient réellement quitté les réserves avant la mise sous contrôle, soit moins de 0,01 % de l’offre. Ethereum et Polygon ne sont pas affectés, aucun portefeuille n’a été compromis, et Bithumb/Upbit ont suspendu les dépôts de SAND par précaution.
Le point à retenir : les marchés SAND sur Base et BNB Chain sont désormais figés indéfiniment, sans calendrier de restauration — un choc en liquidité et en réputation disproportionné par rapport à la perte en dollars. Le fait que deux exchanges coréens aient suspendu les dépôts signale un doute persistant, et la compensation des LP est seulement « prévue », pas effectuée. Il s’agit aussi d’un compromis des autorisations de délégué de type OFT standard de LayerZero, un type de pont utilisé sur des dizaines de projets majeurs.
Notre lecture : une faille contenue en termes de montants, mais une vraie question structurelle de sécurité du pont qui n’est pas encore résolue. Point de surveillance falsifiable : le pontage revient-il réellement à un fonctionnement propre, et la compensation des LP est-elle exécutée, ou est-ce que cela traîne ?
Une perte réelle de 675 000 $ présentée comme un « exploit à 49 Md$ » change-t-elle votre perception du risque de sécurité des ponts, ou est-ce que le chiffre réel compte davantage que le chiffre effrayant ?
Ce n’est pas un conseil financier. Faites vos propres recherches (DYOR).
$SAND #TheSandbox #BridgeSecurity #CryptoNews
18
·
--
Alerte : Les exploits des ponts DeFi atteignent 328M$ en 2026 — TVL s'effondre de 14B$
Trois violations. Un schéma constant.
- KelpDAO, THORChain, IoTeX Bridge tous exploités en 2026
- La TVL DeFi est tombée de 100B$ à 86B$
- 14B$ de capital ont quitté l'écosystème directement à cause des retombées des exploits
$ETH et $BNB portent le plus d'exposition aux ponts en tant que hubs multi-chaînes dominants. Chaque nouvelle connexion de chaîne est un nouveau vecteur d'attaque. Les audits de sécurité ne suivent pas le rythme des déploiements.
Les ponts sont la plaie béante dans DeFi. Le capital continue de fuir tant que l'architecture ne s'améliore pas.
Biais : Baissier. 🔴
#DeFi #BridgeSecurity #ETH #BNB #CryptoAlert
Alerte : Les exploits des ponts DeFi atteignent 328M$ en 2026 — TVL s'effondre de 14B$
Trois violations. Un schéma constant.
- KelpDAO, THORChain, IoTeX Bridge tous exploités en 2026
- La TVL DeFi est tombée de 100B$ à 86B$
- 14B$ de capital ont quitté l'écosystème directement à cause des retombées des exploits
$ETH et $BNB portent le plus d'exposition aux ponts en tant que hubs multi-chaînes dominants. Chaque nouvelle connexion de chaîne est un nouveau vecteur d'attaque. Les audits de sécurité ne suivent pas le rythme des déploiements.
Les ponts sont la plaie béante dans DeFi. Le capital continue de fuir tant que l'architecture ne s'améliore pas.
Biais : Baissier. 🔴
#DeFi #BridgeSecurity #ETH #BNB #CryptoAlert
Trois violations. Un schéma constant.
- KelpDAO, THORChain, IoTeX Bridge tous exploités en 2026
- La TVL DeFi est tombée de 100B$ à 86B$
- 14B$ de capital ont quitté l'écosystème directement à cause des retombées des exploits
$ETH et $BNB portent le plus d'exposition aux ponts en tant que hubs multi-chaînes dominants. Chaque nouvelle connexion de chaîne est un nouveau vecteur d'attaque. Les audits de sécurité ne suivent pas le rythme des déploiements.
Les ponts sont la plaie béante dans DeFi. Le capital continue de fuir tant que l'architecture ne s'améliore pas.
Biais : Baissier. 🔴
#DeFi #BridgeSecurity #ETH #BNB #CryptoAlert
1
49
⚖️ Sécurité des ponts : leçons tirées de l’exploit AFX
Le 23 juillet 2026, l’exploit de pont AFX de 24 M$ a relancé les discussions sur les meilleures pratiques de sécurité inter-chaînes. Les protocoles de pont restent l’infrastructure la plus visée dans la cryptographie en raison de leur complexité et de la grande valeur verrouillée.
Les experts en sécurité recommandent la validation par multi-signatures, des audits rigoureux, un déploiement progressif des nouvelles fonctionnalités et une surveillance en temps réel pour les protocoles de pont. L’industrie évolue vers des conceptions de ponts à minimisation de la confiance.
Avec 65,29 Md$ de volume de négociation quotidien qui circule entre les chaînes, sécuriser les ponts est primordial pour la sécurité de l’écosystème.
📌 Point clé :
L’exploit AFX montre que la sécurité des ponts doit évoluer rapidement afin de protéger l’écosystème multi-chaînes en pleine croissance contre des attaques sophistiquées.
#BridgeSecurity #CrossChain #DeFi #CryptoNews
#BinanceAlphaAlert
⚖️ Sécurité des ponts : leçons tirées de l’exploit AFX
Le 23 juillet 2026, l’exploit de pont AFX de 24 M$ a relancé les discussions sur les meilleures pratiques de sécurité inter-chaînes. Les protocoles de pont restent l’infrastructure la plus visée dans la cryptographie en raison de leur complexité et de la grande valeur verrouillée.
Les experts en sécurité recommandent la validation par multi-signatures, des audits rigoureux, un déploiement progressif des nouvelles fonctionnalités et une surveillance en temps réel pour les protocoles de pont. L’industrie évolue vers des conceptions de ponts à minimisation de la confiance.
Avec 65,29 Md$ de volume de négociation quotidien qui circule entre les chaînes, sécuriser les ponts est primordial pour la sécurité de l’écosystème.
📌 Point clé :
L’exploit AFX montre que la sécurité des ponts doit évoluer rapidement afin de protéger l’écosystème multi-chaînes en pleine croissance contre des attaques sophistiquées.
#BridgeSecurity #CrossChain #DeFi #CryptoNews
#BinanceAlphaAlert
Le 23 juillet 2026, l’exploit de pont AFX de 24 M$ a relancé les discussions sur les meilleures pratiques de sécurité inter-chaînes. Les protocoles de pont restent l’infrastructure la plus visée dans la cryptographie en raison de leur complexité et de la grande valeur verrouillée.
Les experts en sécurité recommandent la validation par multi-signatures, des audits rigoureux, un déploiement progressif des nouvelles fonctionnalités et une surveillance en temps réel pour les protocoles de pont. L’industrie évolue vers des conceptions de ponts à minimisation de la confiance.
Avec 65,29 Md$ de volume de négociation quotidien qui circule entre les chaînes, sécuriser les ponts est primordial pour la sécurité de l’écosystème.
📌 Point clé :
L’exploit AFX montre que la sécurité des ponts doit évoluer rapidement afin de protéger l’écosystème multi-chaînes en pleine croissance contre des attaques sophistiquées.
#BridgeSecurity #CrossChain #DeFi #CryptoNews
#BinanceAlphaAlert

·
--
Taiko vient de mettre un halt à son Ethereum L2 après qu'un attaquant ait forgé des preuves de retrait et drainé des fonds du pont. La containment a été rapide. Les dégâts étaient limités. Mais le schéma est familier.
Les exploits de pont ont coûté des milliards à la DeFi. Même faille. Chaîne différente. Année différente.
Voici pourquoi cela compte maintenant : Le Clarity Act est à 12 jours de la date limite du 4 juillet. Les institutions ne se contentent pas de surveiller les prix — elles surveillent l'infrastructure. Chaque exploit de pont qui fait la une est un filtre de sélection de chaîne. Cela répond à la question : quelles sont les chaînes ayant l'architecture de sécurité capable de gérer le capital institutionnel à grande échelle ?
$ETH a des standards de rollup éprouvés au combat et les outils de pont les plus audités dans l'espace. $BNB possède une infrastructure de pont native BSC avec des manuels de récupération démontrés. $SOL a de l'expérience avec Wormhole — payé en cicatrices, reconstruit en production.
La sécurité des ponts n'est pas une case à cocher. C'est un fossé. Les institutions ne peuvent pas déployer 250 milliards en stablecoins sur la chaîne si l'infrastructure de pont échoue sans avertissement.
L'exploit de Taiko était petit. La leçon ne l'est pas.
Quelle chaîne passe votre filtre de sécurité ?
#DeFi #BridgeSecurity #ClarityAct #Crypto #Web3
Taiko vient de mettre un halt à son Ethereum L2 après qu'un attaquant ait forgé des preuves de retrait et drainé des fonds du pont. La containment a été rapide. Les dégâts étaient limités. Mais le schéma est familier.
Les exploits de pont ont coûté des milliards à la DeFi. Même faille. Chaîne différente. Année différente.
Voici pourquoi cela compte maintenant : Le Clarity Act est à 12 jours de la date limite du 4 juillet. Les institutions ne se contentent pas de surveiller les prix — elles surveillent l'infrastructure. Chaque exploit de pont qui fait la une est un filtre de sélection de chaîne. Cela répond à la question : quelles sont les chaînes ayant l'architecture de sécurité capable de gérer le capital institutionnel à grande échelle ?
$ETH a des standards de rollup éprouvés au combat et les outils de pont les plus audités dans l'espace. $BNB possède une infrastructure de pont native BSC avec des manuels de récupération démontrés. $SOL a de l'expérience avec Wormhole — payé en cicatrices, reconstruit en production.
La sécurité des ponts n'est pas une case à cocher. C'est un fossé. Les institutions ne peuvent pas déployer 250 milliards en stablecoins sur la chaîne si l'infrastructure de pont échoue sans avertissement.
L'exploit de Taiko était petit. La leçon ne l'est pas.
Quelle chaîne passe votre filtre de sécurité ?
#DeFi #BridgeSecurity #ClarityAct #Crypto #Web3
Les exploits de pont ont coûté des milliards à la DeFi. Même faille. Chaîne différente. Année différente.
Voici pourquoi cela compte maintenant : Le Clarity Act est à 12 jours de la date limite du 4 juillet. Les institutions ne se contentent pas de surveiller les prix — elles surveillent l'infrastructure. Chaque exploit de pont qui fait la une est un filtre de sélection de chaîne. Cela répond à la question : quelles sont les chaînes ayant l'architecture de sécurité capable de gérer le capital institutionnel à grande échelle ?
$ETH a des standards de rollup éprouvés au combat et les outils de pont les plus audités dans l'espace. $BNB possède une infrastructure de pont native BSC avec des manuels de récupération démontrés. $SOL a de l'expérience avec Wormhole — payé en cicatrices, reconstruit en production.
La sécurité des ponts n'est pas une case à cocher. C'est un fossé. Les institutions ne peuvent pas déployer 250 milliards en stablecoins sur la chaîne si l'infrastructure de pont échoue sans avertissement.
L'exploit de Taiko était petit. La leçon ne l'est pas.
Quelle chaîne passe votre filtre de sécurité ?
#DeFi #BridgeSecurity #ClarityAct #Crypto #Web3
37
·
--
J'ai été HODL'd par un exploit de 4,7 millions de dollars sur les routes de pont d'Axelar's Secret Network – il semble même que les puissants bridgers ne soient pas à l'abri d'une bonne brèche de sécurité.
Il semble qu'une attaque se soit produite lorsque des actifs ont été transférés de la chaîne Axelar vers Secret Network, entraînant la disparition de 4,7 millions de dollars, Pof. Axelar a rapidement désactivé ces connexions de pont pour prévenir d'autres dégâts #BinanceSafetyFirst #BridgeSecurity #HoldingTheBag
La leçon ici est que le crypto n'est pas à l'abri des exploits – et parfois la meilleure défense est de couper les pertes et de passer à autre chose. Qui est prêt pour son propre audit crypto pour éviter ses propres moments de 4,7 millions de dollars ?
Quelle est la chose la plus créative que vous feriez pour sécuriser votre fortune crypto ? Partagez dans les commentaires ci-dessous.
J'ai été HODL'd par un exploit de 4,7 millions de dollars sur les routes de pont d'Axelar's Secret Network – il semble même que les puissants bridgers ne soient pas à l'abri d'une bonne brèche de sécurité.
Il semble qu'une attaque se soit produite lorsque des actifs ont été transférés de la chaîne Axelar vers Secret Network, entraînant la disparition de 4,7 millions de dollars, Pof. Axelar a rapidement désactivé ces connexions de pont pour prévenir d'autres dégâts #BinanceSafetyFirst #BridgeSecurity #HoldingTheBag
La leçon ici est que le crypto n'est pas à l'abri des exploits – et parfois la meilleure défense est de couper les pertes et de passer à autre chose. Qui est prêt pour son propre audit crypto pour éviter ses propres moments de 4,7 millions de dollars ?
Quelle est la chose la plus créative que vous feriez pour sécuriser votre fortune crypto ? Partagez dans les commentaires ci-dessous.
Il semble qu'une attaque se soit produite lorsque des actifs ont été transférés de la chaîne Axelar vers Secret Network, entraînant la disparition de 4,7 millions de dollars, Pof. Axelar a rapidement désactivé ces connexions de pont pour prévenir d'autres dégâts #BinanceSafetyFirst #BridgeSecurity #HoldingTheBag
La leçon ici est que le crypto n'est pas à l'abri des exploits – et parfois la meilleure défense est de couper les pertes et de passer à autre chose. Qui est prêt pour son propre audit crypto pour éviter ses propres moments de 4,7 millions de dollars ?
Quelle est la chose la plus créative que vous feriez pour sécuriser votre fortune crypto ? Partagez dans les commentaires ci-dessous.
22
⚖️ Leçons de sécurité des ponts suite à l’exploit AFX de 24 M$ : que le dernier piratage inter-chaînes enseigne aux utilisateurs DeFi
Le 23 juillet 2026, des signalements ont confirmé que le protocole AFX avait perdu environ 24 millions de dollars à la suite d’un exploit de pont. Cet incident s’ajoute à une longue liste de piratages de ponts inter-chaînes qui ont ponctionné des milliards aux protocoles de finance décentralisée au cours des dernières années.
La sécurité des ponts reste l’une des vulnérabilités les plus critiques de la DeFi. La diversité du set de validateurs, la robustesse de la configuration multi-signature et la rigueur des audits sont des facteurs clés qui distinguent les ponts sécurisés de ceux qui sont vulnérables. L’industrie doit continuer à privilégier des audits rigoureux réalisés par des tiers et des calendriers de déblocage progressifs des fonds.
📌 À retenir :
Chaque exploit de pont renforce la même leçon : l’infrastructure inter-chaînes n’est aussi solide que son plus faible validateurs. Les protocoles dotés d’une sécurité éprouvée sur le terrain et d’une gouvernance transparente ont tendance à mieux traverser ces événements.
#BridgeSecurity #DeFi #CryptoHacks #CrossChain
#BinanceAlphaAlert
⚖️ Leçons de sécurité des ponts suite à l’exploit AFX de 24 M$ : que le dernier piratage inter-chaînes enseigne aux utilisateurs DeFi
Le 23 juillet 2026, des signalements ont confirmé que le protocole AFX avait perdu environ 24 millions de dollars à la suite d’un exploit de pont. Cet incident s’ajoute à une longue liste de piratages de ponts inter-chaînes qui ont ponctionné des milliards aux protocoles de finance décentralisée au cours des dernières années.
La sécurité des ponts reste l’une des vulnérabilités les plus critiques de la DeFi. La diversité du set de validateurs, la robustesse de la configuration multi-signature et la rigueur des audits sont des facteurs clés qui distinguent les ponts sécurisés de ceux qui sont vulnérables. L’industrie doit continuer à privilégier des audits rigoureux réalisés par des tiers et des calendriers de déblocage progressifs des fonds.
📌 À retenir :
Chaque exploit de pont renforce la même leçon : l’infrastructure inter-chaînes n’est aussi solide que son plus faible validateurs. Les protocoles dotés d’une sécurité éprouvée sur le terrain et d’une gouvernance transparente ont tendance à mieux traverser ces événements.
#BridgeSecurity #DeFi #CryptoHacks #CrossChain
#BinanceAlphaAlert
Le 23 juillet 2026, des signalements ont confirmé que le protocole AFX avait perdu environ 24 millions de dollars à la suite d’un exploit de pont. Cet incident s’ajoute à une longue liste de piratages de ponts inter-chaînes qui ont ponctionné des milliards aux protocoles de finance décentralisée au cours des dernières années.
La sécurité des ponts reste l’une des vulnérabilités les plus critiques de la DeFi. La diversité du set de validateurs, la robustesse de la configuration multi-signature et la rigueur des audits sont des facteurs clés qui distinguent les ponts sécurisés de ceux qui sont vulnérables. L’industrie doit continuer à privilégier des audits rigoureux réalisés par des tiers et des calendriers de déblocage progressifs des fonds.
📌 À retenir :
Chaque exploit de pont renforce la même leçon : l’infrastructure inter-chaînes n’est aussi solide que son plus faible validateurs. Les protocoles dotés d’une sécurité éprouvée sur le terrain et d’une gouvernance transparente ont tendance à mieux traverser ces événements.
#BridgeSecurity #DeFi #CryptoHacks #CrossChain
#BinanceAlphaAlert
10
⚖️ Leçons de sécurité des ponts : ce que l’exploit AFX de 24 millions de dollars nous apprend
Le 23 juillet 2026, l’exploit de pont AFX de 24 millions de dollars sert d’étude de cas pédagogique pour les utilisateurs de crypto. Les ponts blockchain connectent différents réseaux en immobilisant des actifs sur une chaîne et en émettant des versions « enveloppées » sur une autre — ce qui en fait une cible tentante pour les attaquants.
Les vulnérabilités les plus courantes incluent des bogues de contrats intelligents dans la logique de validation, des nœuds validateurs compromis qui signent des transactions frauduleuses, et une manipulation d’oracle qui alimente des données de prix fausses au pont.
Les utilisateurs peuvent réduire le risque lié aux ponts en utilisant des protocoles établis ayant fait l’objet de plusieurs audits, en évitant les nouveaux ponts au bilan limité, et en comprenant que les actifs transférés via pont comportent un risque supplémentaire.
📌 À retenir :
Des exploits de ponts comme le piratage AFX de 24 M$ mettent en évidence les risques des transferts inter-chaînes — comprendre les mécanismes de validation aide les utilisateurs à évaluer la sécurité des ponts.
#BridgeSecurity #DeFiSafety #Educational
#BinanceAlphaAlert
⚖️ Leçons de sécurité des ponts : ce que l’exploit AFX de 24 millions de dollars nous apprend
Le 23 juillet 2026, l’exploit de pont AFX de 24 millions de dollars sert d’étude de cas pédagogique pour les utilisateurs de crypto. Les ponts blockchain connectent différents réseaux en immobilisant des actifs sur une chaîne et en émettant des versions « enveloppées » sur une autre — ce qui en fait une cible tentante pour les attaquants.
Les vulnérabilités les plus courantes incluent des bogues de contrats intelligents dans la logique de validation, des nœuds validateurs compromis qui signent des transactions frauduleuses, et une manipulation d’oracle qui alimente des données de prix fausses au pont.
Les utilisateurs peuvent réduire le risque lié aux ponts en utilisant des protocoles établis ayant fait l’objet de plusieurs audits, en évitant les nouveaux ponts au bilan limité, et en comprenant que les actifs transférés via pont comportent un risque supplémentaire.
📌 À retenir :
Des exploits de ponts comme le piratage AFX de 24 M$ mettent en évidence les risques des transferts inter-chaînes — comprendre les mécanismes de validation aide les utilisateurs à évaluer la sécurité des ponts.
#BridgeSecurity #DeFiSafety #Educational
#BinanceAlphaAlert
Le 23 juillet 2026, l’exploit de pont AFX de 24 millions de dollars sert d’étude de cas pédagogique pour les utilisateurs de crypto. Les ponts blockchain connectent différents réseaux en immobilisant des actifs sur une chaîne et en émettant des versions « enveloppées » sur une autre — ce qui en fait une cible tentante pour les attaquants.
Les vulnérabilités les plus courantes incluent des bogues de contrats intelligents dans la logique de validation, des nœuds validateurs compromis qui signent des transactions frauduleuses, et une manipulation d’oracle qui alimente des données de prix fausses au pont.
Les utilisateurs peuvent réduire le risque lié aux ponts en utilisant des protocoles établis ayant fait l’objet de plusieurs audits, en évitant les nouveaux ponts au bilan limité, et en comprenant que les actifs transférés via pont comportent un risque supplémentaire.
📌 À retenir :
Des exploits de ponts comme le piratage AFX de 24 M$ mettent en évidence les risques des transferts inter-chaînes — comprendre les mécanismes de validation aide les utilisateurs à évaluer la sécurité des ponts.
#BridgeSecurity #DeFiSafety #Educational
#BinanceAlphaAlert
18
·
--
Je classe toujours $TAIKO sous "le rollup prudent" — infra ennuyeuse, expéditions régulières, pas le L2 le plus bruyant de mon fil. Ce cadre a tenu jusqu'à ce matin.
Le titre de Cointelegraph a tout changé : Taiko incitant les utilisateurs à retirer après qu'une exploitation de pont ait drainé environ 1,7M $. L'attendu contre le réel est assez frappant. Je m'attendais à une autre semaine tranquille — mises à jour d'outils, trafic de pont, le bruit habituel des builders. Ce que j'ai eu, c'est un message d'urgence pour retirer vos fonds alors que le token apparaît toujours dans les onglets tendance.
Je scrollais sur Square plus tôt et la division était évidente. La moitié des posts ressemblent encore à une histoire de croissance normale de L2. L'autre moitié est des captures d'écran de l'avis de retrait. Personne n'a besoin d'une leçon sur le risque de pont — mais quand la marque "sûre et lente" prend un coup, ça fait plus mal qu'une autre exploitation aléatoire sur une chaîne que personne ne regardait.
Cela ne veut pas dire que tout le rollup est fini. Cela signifie juste que le point faible que tout le monde utilise a été mis sous les projecteurs — pas un diaporama.
#Taiko #L2 #SécuritéDuPont
Je classe toujours $TAIKO sous "le rollup prudent" — infra ennuyeuse, expéditions régulières, pas le L2 le plus bruyant de mon fil. Ce cadre a tenu jusqu'à ce matin.
Le titre de Cointelegraph a tout changé : Taiko incitant les utilisateurs à retirer après qu'une exploitation de pont ait drainé environ 1,7M $. L'attendu contre le réel est assez frappant. Je m'attendais à une autre semaine tranquille — mises à jour d'outils, trafic de pont, le bruit habituel des builders. Ce que j'ai eu, c'est un message d'urgence pour retirer vos fonds alors que le token apparaît toujours dans les onglets tendance.
Je scrollais sur Square plus tôt et la division était évidente. La moitié des posts ressemblent encore à une histoire de croissance normale de L2. L'autre moitié est des captures d'écran de l'avis de retrait. Personne n'a besoin d'une leçon sur le risque de pont — mais quand la marque "sûre et lente" prend un coup, ça fait plus mal qu'une autre exploitation aléatoire sur une chaîne que personne ne regardait.
Cela ne veut pas dire que tout le rollup est fini. Cela signifie juste que le point faible que tout le monde utilise a été mis sous les projecteurs — pas un diaporama.
#Taiko #L2 #SécuritéDuPont
Le titre de Cointelegraph a tout changé : Taiko incitant les utilisateurs à retirer après qu'une exploitation de pont ait drainé environ 1,7M $. L'attendu contre le réel est assez frappant. Je m'attendais à une autre semaine tranquille — mises à jour d'outils, trafic de pont, le bruit habituel des builders. Ce que j'ai eu, c'est un message d'urgence pour retirer vos fonds alors que le token apparaît toujours dans les onglets tendance.
Je scrollais sur Square plus tôt et la division était évidente. La moitié des posts ressemblent encore à une histoire de croissance normale de L2. L'autre moitié est des captures d'écran de l'avis de retrait. Personne n'a besoin d'une leçon sur le risque de pont — mais quand la marque "sûre et lente" prend un coup, ça fait plus mal qu'une autre exploitation aléatoire sur une chaîne que personne ne regardait.
Cela ne veut pas dire que tout le rollup est fini. Cela signifie juste que le point faible que tout le monde utilise a été mis sous les projecteurs — pas un diaporama.
#Taiko #L2 #SécuritéDuPont
56
·
--
POURQUOI LES BRIDGES CROSS-CHAIN PEUVENT PERDRE LEUR AVANTAGE
Les bridges traditionnels s'appuient sur des pools de liquidité verrouillés—la même surface d'attaque derrière certaines des plus grandes exploitations de DeFi.
Omniston prend une autre voie :
→ Les utilisateurs demandent un échange cross-chain
→ Des solveurs indépendants se font concurrence via des RFQs
→ Le solveur gagnant engage sa propre liquidité
→ Les HTLCs imposent le règlement sur les deux chaînes
→ Pas de pool partagé. Pas d'actifs enveloppés.
L'avantage clé :
Soit les deux côtés se règlent exactement comme convenu, soit les deux côtés remboursent automatiquement.
Cela déplace le modèle de confiance des gardiens et des coffres de bridge vers un règlement cryptographique.
Si cette architecture s'avère évolutive, l'avenir de l'activité cross-chain pourrait ressembler davantage à des échanges atomiques et moins à des bridges traditionnels.
$SOL $H #CrossChain #DeFi #Omniston #bridgesecurity
POURQUOI LES BRIDGES CROSS-CHAIN PEUVENT PERDRE LEUR AVANTAGE
Les bridges traditionnels s'appuient sur des pools de liquidité verrouillés—la même surface d'attaque derrière certaines des plus grandes exploitations de DeFi.
Omniston prend une autre voie :
→ Les utilisateurs demandent un échange cross-chain
→ Des solveurs indépendants se font concurrence via des RFQs
→ Le solveur gagnant engage sa propre liquidité
→ Les HTLCs imposent le règlement sur les deux chaînes
→ Pas de pool partagé. Pas d'actifs enveloppés.
L'avantage clé :
Soit les deux côtés se règlent exactement comme convenu, soit les deux côtés remboursent automatiquement.
Cela déplace le modèle de confiance des gardiens et des coffres de bridge vers un règlement cryptographique.
Si cette architecture s'avère évolutive, l'avenir de l'activité cross-chain pourrait ressembler davantage à des échanges atomiques et moins à des bridges traditionnels.
$SOL $H #CrossChain #DeFi #Omniston #bridgesecurity
Les bridges traditionnels s'appuient sur des pools de liquidité verrouillés—la même surface d'attaque derrière certaines des plus grandes exploitations de DeFi.
Omniston prend une autre voie :
→ Les utilisateurs demandent un échange cross-chain
→ Des solveurs indépendants se font concurrence via des RFQs
→ Le solveur gagnant engage sa propre liquidité
→ Les HTLCs imposent le règlement sur les deux chaînes
→ Pas de pool partagé. Pas d'actifs enveloppés.
L'avantage clé :
Soit les deux côtés se règlent exactement comme convenu, soit les deux côtés remboursent automatiquement.
Cela déplace le modèle de confiance des gardiens et des coffres de bridge vers un règlement cryptographique.
Si cette architecture s'avère évolutive, l'avenir de l'activité cross-chain pourrait ressembler davantage à des échanges atomiques et moins à des bridges traditionnels.
$SOL $H #CrossChain #DeFi #Omniston #bridgesecurity
2
262
·
--
⚠️ ALERTE DE SÉCURITÉ : Allbridge Core visé pour 1,65 M$ sur Solana
Un attaquant utilisant un flash-loan vient de soutirer 1,65 M$ depuis le pool USDC/USDT d’Allbridge Core sur Solana.
Comment cela s’est produit :
• A emprunté 1,12 M$ USDC via un flash loan Kamino
• A manipulé le ratio de prix du pool
• A extrait les profits, puis a transféré les fonds vers Ethereum via des protocoles de confidentialité
Allbridge a mis le protocole en pause et exhorte tous les LP à retirer leurs fonds immédiatement.
À retenir : Les ponts inter-chaînes restent l’une des plus grandes surfaces d’attaque de la DeFi. Gardez toujours un œil sur vos positions de LP et prévoyez un plan de retrait.
Restez en sécurité là dehors 🛡️
#DeFi #Solana #BridgeSecurity #CryptoSecurity
⚠️ ALERTE DE SÉCURITÉ : Allbridge Core visé pour 1,65 M$ sur Solana
Un attaquant utilisant un flash-loan vient de soutirer 1,65 M$ depuis le pool USDC/USDT d’Allbridge Core sur Solana.
Comment cela s’est produit :
• A emprunté 1,12 M$ USDC via un flash loan Kamino
• A manipulé le ratio de prix du pool
• A extrait les profits, puis a transféré les fonds vers Ethereum via des protocoles de confidentialité
Allbridge a mis le protocole en pause et exhorte tous les LP à retirer leurs fonds immédiatement.
À retenir : Les ponts inter-chaînes restent l’une des plus grandes surfaces d’attaque de la DeFi. Gardez toujours un œil sur vos positions de LP et prévoyez un plan de retrait.
Restez en sécurité là dehors 🛡️
#DeFi #Solana #BridgeSecurity #CryptoSecurity
Un attaquant utilisant un flash-loan vient de soutirer 1,65 M$ depuis le pool USDC/USDT d’Allbridge Core sur Solana.
Comment cela s’est produit :
• A emprunté 1,12 M$ USDC via un flash loan Kamino
• A manipulé le ratio de prix du pool
• A extrait les profits, puis a transféré les fonds vers Ethereum via des protocoles de confidentialité
Allbridge a mis le protocole en pause et exhorte tous les LP à retirer leurs fonds immédiatement.
À retenir : Les ponts inter-chaînes restent l’une des plus grandes surfaces d’attaque de la DeFi. Gardez toujours un œil sur vos positions de LP et prévoyez un plan de retrait.
Restez en sécurité là dehors 🛡️
#DeFi #Solana #BridgeSecurity #CryptoSecurity
85

·
--
AVANCÉE
Le Humanity Protocol vient de révéler la vérité choquante derrière l'exploitation de 36 millions de dollars : un ordinateur portable d'employé compromis en est la cause. Cette violation historique, qui a vu des attaquants frapper plus de 36 millions de dollars en H tokens, est un signal d'alarme pour tous les acteurs de la crypto #cryptosecurity #bridgesecurity.
Les enjeux sont élevés, car cette violation montre à quel point un ordinateur portable d'employé peut devenir le maillon faible même dans les systèmes les plus sécurisés. Avec les ponts étant une partie critique de l'écosystème crypto, assurer leur sécurité est crucial pour prévenir de telles exploitations massives.
Quelle est la prochaine étape pour la sécurité crypto ? Cela marquera-t-il le réveil dont l'industrie a besoin pour prendre la sécurité au sérieux ? Vous ne pouvez pas vous permettre d'attendre – prenez de l'avance et protégez vos actifs dès aujourd'hui !
AVANCÉE
Le Humanity Protocol vient de révéler la vérité choquante derrière l'exploitation de 36 millions de dollars : un ordinateur portable d'employé compromis en est la cause. Cette violation historique, qui a vu des attaquants frapper plus de 36 millions de dollars en H tokens, est un signal d'alarme pour tous les acteurs de la crypto #cryptosecurity #bridgesecurity.
Les enjeux sont élevés, car cette violation montre à quel point un ordinateur portable d'employé peut devenir le maillon faible même dans les systèmes les plus sécurisés. Avec les ponts étant une partie critique de l'écosystème crypto, assurer leur sécurité est crucial pour prévenir de telles exploitations massives.
Quelle est la prochaine étape pour la sécurité crypto ? Cela marquera-t-il le réveil dont l'industrie a besoin pour prendre la sécurité au sérieux ? Vous ne pouvez pas vous permettre d'attendre – prenez de l'avance et protégez vos actifs dès aujourd'hui !
Le Humanity Protocol vient de révéler la vérité choquante derrière l'exploitation de 36 millions de dollars : un ordinateur portable d'employé compromis en est la cause. Cette violation historique, qui a vu des attaquants frapper plus de 36 millions de dollars en H tokens, est un signal d'alarme pour tous les acteurs de la crypto #cryptosecurity #bridgesecurity.
Les enjeux sont élevés, car cette violation montre à quel point un ordinateur portable d'employé peut devenir le maillon faible même dans les systèmes les plus sécurisés. Avec les ponts étant une partie critique de l'écosystème crypto, assurer leur sécurité est crucial pour prévenir de telles exploitations massives.
Quelle est la prochaine étape pour la sécurité crypto ? Cela marquera-t-il le réveil dont l'industrie a besoin pour prendre la sécurité au sérieux ? Vous ne pouvez pas vous permettre d'attendre – prenez de l'avance et protégez vos actifs dès aujourd'hui !

·
--
Chinois :
Des pirates frappent des milliers de milliards de faux BTC, et l’attaque par pont ne récupère que 15 BTC ! Les LP sont laissés sans paiement. $BTC subit une pression à court terme, tandis que la sécurité DeFi est plus que jamais sous surveillance. #DeFi #BridgeSecurity
Anglais :
Des hackers minent des trillions de faux BTC, et seuls 15 BTC ont été récupérés ! Les LP n’ont pas été payés. $BTC fait face à une pression à court terme, la sécurité DeFi est sous le feu des projecteurs. #DeFi #BridgeSecurity
Chinois :
Des pirates frappent des milliers de milliards de faux BTC, et l’attaque par pont ne récupère que 15 BTC ! Les LP sont laissés sans paiement. $BTC subit une pression à court terme, tandis que la sécurité DeFi est plus que jamais sous surveillance. #DeFi #BridgeSecurity
Anglais :
Des hackers minent des trillions de faux BTC, et seuls 15 BTC ont été récupérés ! Les LP n’ont pas été payés. $BTC fait face à une pression à court terme, la sécurité DeFi est sous le feu des projecteurs. #DeFi #BridgeSecurity
Des pirates frappent des milliers de milliards de faux BTC, et l’attaque par pont ne récupère que 15 BTC ! Les LP sont laissés sans paiement. $BTC subit une pression à court terme, tandis que la sécurité DeFi est plus que jamais sous surveillance. #DeFi #BridgeSecurity
Anglais :
Des hackers minent des trillions de faux BTC, et seuls 15 BTC ont été récupérés ! Les LP n’ont pas été payés. $BTC fait face à une pression à court terme, la sécurité DeFi est sous le feu des projecteurs. #DeFi #BridgeSecurity
77

🦈 $XRP BRIDGE EXPLOIT SHOWS EXACTLY WHY SMART MONEY DOESN'T SLEEP IN CROSS-CHAIN LIQUIDITY 🚨
🔍 Près de 200 000 XRP vidés en 97 minutes — 94 transactions ayant dépouillé le pont Coreum jusqu’à seulement 493,5 XRP. Aucune clé privée compromise, aucune violation de l’XRPL. L’attaquant a simplement usurpé l’activité de dépôt pour tromper le relais de vérification. 📉
C’est le piège classique des ponts : le système intermédiaire a fait confiance à un cycle de confirmation qu’il n’a jamais vérifié. 📊 Les dégâts financiers s’élèvent à environ 200 000 $, mais la leçon structurelle vaut bien davantage. Les ponts restent le maillon le plus faible de l’armure DeFi — un terrain de chasse de choix pour ceux qui comprennent mieux le code que les custodians.
💡 Si vous détenez des actifs sur plusieurs chaînes, vous louez votre sécurité à l’infrastructure des relais. Dès que la logique de vérification est en retard face à la créativité de l’attaquant, vous devenez la liquidité de sortie. 💬 Combien de vos positions sont actuellement bloquées dans des contrats de pont ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #XRP #BridgeSecurity #CryptoNews #Web3Security #XRPL
💣 🦈
🦈 $XRP BRIDGE EXPLOIT SHOWS EXACTLY WHY SMART MONEY DOESN'T SLEEP IN CROSS-CHAIN LIQUIDITY 🚨
🔍 Près de 200 000 XRP vidés en 97 minutes — 94 transactions ayant dépouillé le pont Coreum jusqu’à seulement 493,5 XRP. Aucune clé privée compromise, aucune violation de l’XRPL. L’attaquant a simplement usurpé l’activité de dépôt pour tromper le relais de vérification. 📉
C’est le piège classique des ponts : le système intermédiaire a fait confiance à un cycle de confirmation qu’il n’a jamais vérifié. 📊 Les dégâts financiers s’élèvent à environ 200 000 $, mais la leçon structurelle vaut bien davantage. Les ponts restent le maillon le plus faible de l’armure DeFi — un terrain de chasse de choix pour ceux qui comprennent mieux le code que les custodians.
💡 Si vous détenez des actifs sur plusieurs chaînes, vous louez votre sécurité à l’infrastructure des relais. Dès que la logique de vérification est en retard face à la créativité de l’attaquant, vous devenez la liquidité de sortie. 💬 Combien de vos positions sont actuellement bloquées dans des contrats de pont ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #XRP #BridgeSecurity #CryptoNews #Web3Security #XRPL
💣 🦈
🔍 Près de 200 000 XRP vidés en 97 minutes — 94 transactions ayant dépouillé le pont Coreum jusqu’à seulement 493,5 XRP. Aucune clé privée compromise, aucune violation de l’XRPL. L’attaquant a simplement usurpé l’activité de dépôt pour tromper le relais de vérification. 📉
C’est le piège classique des ponts : le système intermédiaire a fait confiance à un cycle de confirmation qu’il n’a jamais vérifié. 📊 Les dégâts financiers s’élèvent à environ 200 000 $, mais la leçon structurelle vaut bien davantage. Les ponts restent le maillon le plus faible de l’armure DeFi — un terrain de chasse de choix pour ceux qui comprennent mieux le code que les custodians.
💡 Si vous détenez des actifs sur plusieurs chaînes, vous louez votre sécurité à l’infrastructure des relais. Dès que la logique de vérification est en retard face à la créativité de l’attaquant, vous devenez la liquidité de sortie. 💬 Combien de vos positions sont actuellement bloquées dans des contrats de pont ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #XRP #BridgeSecurity #CryptoNews #Web3Security #XRPL
💣 🦈
72

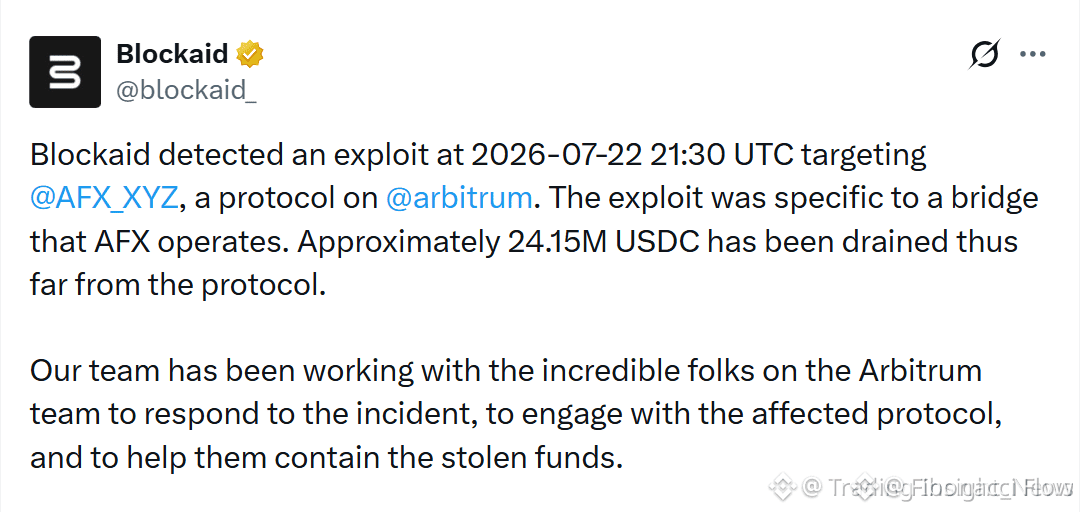
🔴 $ARB SOUS SIEGE : VOL DE PONT À 24M$ QUI SEC0UE LA CONFIANCE 💥
Troisième exploit inter-chaînes en moins d’une semaine — les prédateurs savent où se trouve la liquidité. Le pont AFX a été drainé de 24M USDC, et maintenant le troupeau est paniqué. 🔴 Les « gros » capitaux quittent les ponts fragiles ; le retail se fait piéger. Si vous détenez $ARB , surveillez les niveaux de support — le volume raconte la vraie histoire quand la peur monte. 📉 La confiance est un actif fragile, et trois attaques de ponts en sept jours réécrivent le récit. 💥
💬 Utilisez-vous encore des ponts tiers sur Arbitrum, ou ce carnage a-t-il changé votre configuration ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #ARB #BridgeSecurity #CryptoCrime #Bearish #Alert
🛡️ 🐻
🔴 $ARB SOUS SIEGE : VOL DE PONT À 24M$ QUI SEC0UE LA CONFIANCE 💥
Troisième exploit inter-chaînes en moins d’une semaine — les prédateurs savent où se trouve la liquidité. Le pont AFX a été drainé de 24M USDC, et maintenant le troupeau est paniqué. 🔴 Les « gros » capitaux quittent les ponts fragiles ; le retail se fait piéger. Si vous détenez $ARB , surveillez les niveaux de support — le volume raconte la vraie histoire quand la peur monte. 📉 La confiance est un actif fragile, et trois attaques de ponts en sept jours réécrivent le récit. 💥
💬 Utilisez-vous encore des ponts tiers sur Arbitrum, ou ce carnage a-t-il changé votre configuration ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #ARB #BridgeSecurity #CryptoCrime #Bearish #Alert
🛡️ 🐻
Troisième exploit inter-chaînes en moins d’une semaine — les prédateurs savent où se trouve la liquidité. Le pont AFX a été drainé de 24M USDC, et maintenant le troupeau est paniqué. 🔴 Les « gros » capitaux quittent les ponts fragiles ; le retail se fait piéger. Si vous détenez $ARB , surveillez les niveaux de support — le volume raconte la vraie histoire quand la peur monte. 📉 La confiance est un actif fragile, et trois attaques de ponts en sept jours réécrivent le récit. 💥
💬 Utilisez-vous encore des ponts tiers sur Arbitrum, ou ce carnage a-t-il changé votre configuration ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #ARB #BridgeSecurity #CryptoCrime #Bearish #Alert
🛡️ 🐻
94

·
--
🚨 $XRP BRIDGE EXPLOITÉ — 200K DRAINÉS EN 97 MINUTES ! 🩸
🔍 Un exploit « textbook » de la logique de vérification des dépôts — aucune clé privée compromise, aucun piratage de l’XRPL. L’attaquant a simplement falsifié des confirmations de relais et siphonné près de 200K XRP sur 94 transactions en une fenêtre de 97 minutes. 📉 Schéma d’attaque classique de bridge, et cela prouve que les couches de vérification restent le point faible de l’infrastructure inter-chaînes.
⚡ La perte en dollars est modeste à ~200K, mais la leçon structurelle est claire et forte : les bridges sont les pièges à « miel » de l’écosystème DeFi. La gestion du risque institutionnel signifie : ne jamais laisser la liquidité en dépôt dans des contrats de bridge sur le long terme. 🛡️
💬 Combien d’entre vous utilisent activement des bridges XRP aujourd’hui — et est-ce que cela change votre appétit pour l’exposition inter-chaînes ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #XRP #BridgeSecurity #DeFi #Crypto #XRPNews
🦈 🛡️
🚨 $XRP BRIDGE EXPLOITÉ — 200K DRAINÉS EN 97 MINUTES ! 🩸
🔍 Un exploit « textbook » de la logique de vérification des dépôts — aucune clé privée compromise, aucun piratage de l’XRPL. L’attaquant a simplement falsifié des confirmations de relais et siphonné près de 200K XRP sur 94 transactions en une fenêtre de 97 minutes. 📉 Schéma d’attaque classique de bridge, et cela prouve que les couches de vérification restent le point faible de l’infrastructure inter-chaînes.
⚡ La perte en dollars est modeste à ~200K, mais la leçon structurelle est claire et forte : les bridges sont les pièges à « miel » de l’écosystème DeFi. La gestion du risque institutionnel signifie : ne jamais laisser la liquidité en dépôt dans des contrats de bridge sur le long terme. 🛡️
💬 Combien d’entre vous utilisent activement des bridges XRP aujourd’hui — et est-ce que cela change votre appétit pour l’exposition inter-chaînes ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #XRP #BridgeSecurity #DeFi #Crypto #XRPNews
🦈 🛡️
🔍 Un exploit « textbook » de la logique de vérification des dépôts — aucune clé privée compromise, aucun piratage de l’XRPL. L’attaquant a simplement falsifié des confirmations de relais et siphonné près de 200K XRP sur 94 transactions en une fenêtre de 97 minutes. 📉 Schéma d’attaque classique de bridge, et cela prouve que les couches de vérification restent le point faible de l’infrastructure inter-chaînes.
⚡ La perte en dollars est modeste à ~200K, mais la leçon structurelle est claire et forte : les bridges sont les pièges à « miel » de l’écosystème DeFi. La gestion du risque institutionnel signifie : ne jamais laisser la liquidité en dépôt dans des contrats de bridge sur le long terme. 🛡️
💬 Combien d’entre vous utilisent activement des bridges XRP aujourd’hui — et est-ce que cela change votre appétit pour l’exposition inter-chaînes ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #XRP #BridgeSecurity #DeFi #Crypto #XRPNews
🦈 🛡️
32
·
--
Ponts ZK vs. Ponts Optimistic : l’arbitrage sécurité qui façonne la croissance inter-chaînes
À mesure que l’adoption multi-chaînes s’accélère, l’infrastructure qui relie les blockchains devient la couche la plus critique — et la plus exploitée — de la cryptomonnaie. Deux architectures de ponts dominantes s’affrontent pour la suprématie, et comprendre leurs compromis est essentiel pour tout portefeuille sérieux.
Les ponts Optimistic supposent que les transactions sont valides par défaut et prévoient une fenêtre de contestation (généralement 7 jours) pour les preuves de fraude. Ils ont fait leurs preuves et sont largement déployés — mais la finalité sur 7 jours crée une réelle inefficience de capital et une friction pour les utilisateurs.
Les ponts ZK utilisent des preuves à connaissance zéro pour vérifier cryptographiquement les transitions d’état sur la chaîne source, atteignant une finalité quasi instantanée avec des garanties de sécurité mathématiques. Aucune hypothèse de confiance. Aucune fenêtre d’attente. L’inconvénient : la génération des preuves est coûteuse sur le plan computationnel et la complexité d’ingénierie reste élevée.
Pourquoi c’est important maintenant : les $2B+ de hacks de ponts depuis 2021 ont mis en lumière les risques des ponts Optimistic. À mesure que les coûts de génération des preuves ZK diminuent — portés par l’accélération matérielle et des circuits améliorés — les ponts ZK deviennent économiquement viables à grande échelle. Les écosystèmes construits autour de l’interopérabilité native ZK attireront probablement le capital institutionnel en premier.
Surveillez la pile de sécurité des ponts. C’est là que sera décidée la prochaine vague d’allocation de capital multi-chaînes.
$ETH $AVAX $DOT
#CrossChain #ZKProofs #Interoperability #BridgeSecurity #CryptoInfrastructure
Ponts ZK vs. Ponts Optimistic : l’arbitrage sécurité qui façonne la croissance inter-chaînes
À mesure que l’adoption multi-chaînes s’accélère, l’infrastructure qui relie les blockchains devient la couche la plus critique — et la plus exploitée — de la cryptomonnaie. Deux architectures de ponts dominantes s’affrontent pour la suprématie, et comprendre leurs compromis est essentiel pour tout portefeuille sérieux.
Les ponts Optimistic supposent que les transactions sont valides par défaut et prévoient une fenêtre de contestation (généralement 7 jours) pour les preuves de fraude. Ils ont fait leurs preuves et sont largement déployés — mais la finalité sur 7 jours crée une réelle inefficience de capital et une friction pour les utilisateurs.
Les ponts ZK utilisent des preuves à connaissance zéro pour vérifier cryptographiquement les transitions d’état sur la chaîne source, atteignant une finalité quasi instantanée avec des garanties de sécurité mathématiques. Aucune hypothèse de confiance. Aucune fenêtre d’attente. L’inconvénient : la génération des preuves est coûteuse sur le plan computationnel et la complexité d’ingénierie reste élevée.
Pourquoi c’est important maintenant : les $2B+ de hacks de ponts depuis 2021 ont mis en lumière les risques des ponts Optimistic. À mesure que les coûts de génération des preuves ZK diminuent — portés par l’accélération matérielle et des circuits améliorés — les ponts ZK deviennent économiquement viables à grande échelle. Les écosystèmes construits autour de l’interopérabilité native ZK attireront probablement le capital institutionnel en premier.
Surveillez la pile de sécurité des ponts. C’est là que sera décidée la prochaine vague d’allocation de capital multi-chaînes.
$ETH $AVAX $DOT
#CrossChain #ZKProofs #Interoperability #BridgeSecurity #CryptoInfrastructure
À mesure que l’adoption multi-chaînes s’accélère, l’infrastructure qui relie les blockchains devient la couche la plus critique — et la plus exploitée — de la cryptomonnaie. Deux architectures de ponts dominantes s’affrontent pour la suprématie, et comprendre leurs compromis est essentiel pour tout portefeuille sérieux.
Les ponts Optimistic supposent que les transactions sont valides par défaut et prévoient une fenêtre de contestation (généralement 7 jours) pour les preuves de fraude. Ils ont fait leurs preuves et sont largement déployés — mais la finalité sur 7 jours crée une réelle inefficience de capital et une friction pour les utilisateurs.
Les ponts ZK utilisent des preuves à connaissance zéro pour vérifier cryptographiquement les transitions d’état sur la chaîne source, atteignant une finalité quasi instantanée avec des garanties de sécurité mathématiques. Aucune hypothèse de confiance. Aucune fenêtre d’attente. L’inconvénient : la génération des preuves est coûteuse sur le plan computationnel et la complexité d’ingénierie reste élevée.
Pourquoi c’est important maintenant : les $2B+ de hacks de ponts depuis 2021 ont mis en lumière les risques des ponts Optimistic. À mesure que les coûts de génération des preuves ZK diminuent — portés par l’accélération matérielle et des circuits améliorés — les ponts ZK deviennent économiquement viables à grande échelle. Les écosystèmes construits autour de l’interopérabilité native ZK attireront probablement le capital institutionnel en premier.
Surveillez la pile de sécurité des ponts. C’est là que sera décidée la prochaine vague d’allocation de capital multi-chaînes.
$ETH $AVAX $DOT
#CrossChain #ZKProofs #Interoperability #BridgeSecurity #CryptoInfrastructure
29
·
--
Les ponts inter-chaînes ont discrètement grandi
Il y a deux ans, les ponts inter-chaînes étaient la plus grande surface d’attaque dans le secteur crypto. Des milliards ont été détournés depuis Ronin, Wormhole et Nomad. Tout le récit autour des ponts était alors associé à un risque catastrophique.
Quelque chose a changé.
Aujourd’hui, la pile de sécurité des ponts ressemble fondamentalement à autre chose. Les ensembles de validateurs multi-signature ont cédé la place à des conceptions optimistes avec preuves de fraude, des clients légers à connaissance nulle, et des couches d’attestation d’oracle décentralisées. Les surfaces d’exploitation ont considérablement diminué. La couverture d’assurance fournie par des protocoles on-chain s’est renforcée.
Mais surtout, le volume inter-chaînes compose désormais avec la DeFi de manière significative : $AVAX subnets acheminant la liquidité vers $ETH mainnet, $DOT parachains partageant la sécurité tout en déplaçant des actifs nativement à coût quasi nul. Le monde fragmenté multi-chaînes se tisse ensemble — non pas à travers une chaîne dominante qui l’emporte, mais grâce à des rails sans confiance qui les relient tous.
L’implication pour l’allocation du capital est sous-estimée. Les chaînes qui investissent dans l’interopérabilité native — infrastructure de ponts sécurisée, standards de jetons canoniques, protocoles de messagerie inter-chaînes — verront leur TVL croître plus vite que des écosystèmes isolés ne pourraient jamais le faire.
La sécurité des ponts n’est plus un signal d’alarme. Elle devient un fossé structurel.
#CrossChain #DeFi #BridgeSecurity #Interoperability #CryptoInfrastructure
Les ponts inter-chaînes ont discrètement grandi
Il y a deux ans, les ponts inter-chaînes étaient la plus grande surface d’attaque dans le secteur crypto. Des milliards ont été détournés depuis Ronin, Wormhole et Nomad. Tout le récit autour des ponts était alors associé à un risque catastrophique.
Quelque chose a changé.
Aujourd’hui, la pile de sécurité des ponts ressemble fondamentalement à autre chose. Les ensembles de validateurs multi-signature ont cédé la place à des conceptions optimistes avec preuves de fraude, des clients légers à connaissance nulle, et des couches d’attestation d’oracle décentralisées. Les surfaces d’exploitation ont considérablement diminué. La couverture d’assurance fournie par des protocoles on-chain s’est renforcée.
Mais surtout, le volume inter-chaînes compose désormais avec la DeFi de manière significative : $AVAX subnets acheminant la liquidité vers $ETH mainnet, $DOT parachains partageant la sécurité tout en déplaçant des actifs nativement à coût quasi nul. Le monde fragmenté multi-chaînes se tisse ensemble — non pas à travers une chaîne dominante qui l’emporte, mais grâce à des rails sans confiance qui les relient tous.
L’implication pour l’allocation du capital est sous-estimée. Les chaînes qui investissent dans l’interopérabilité native — infrastructure de ponts sécurisée, standards de jetons canoniques, protocoles de messagerie inter-chaînes — verront leur TVL croître plus vite que des écosystèmes isolés ne pourraient jamais le faire.
La sécurité des ponts n’est plus un signal d’alarme. Elle devient un fossé structurel.
#CrossChain #DeFi #BridgeSecurity #Interoperability #CryptoInfrastructure
Il y a deux ans, les ponts inter-chaînes étaient la plus grande surface d’attaque dans le secteur crypto. Des milliards ont été détournés depuis Ronin, Wormhole et Nomad. Tout le récit autour des ponts était alors associé à un risque catastrophique.
Quelque chose a changé.
Aujourd’hui, la pile de sécurité des ponts ressemble fondamentalement à autre chose. Les ensembles de validateurs multi-signature ont cédé la place à des conceptions optimistes avec preuves de fraude, des clients légers à connaissance nulle, et des couches d’attestation d’oracle décentralisées. Les surfaces d’exploitation ont considérablement diminué. La couverture d’assurance fournie par des protocoles on-chain s’est renforcée.
Mais surtout, le volume inter-chaînes compose désormais avec la DeFi de manière significative : $AVAX subnets acheminant la liquidité vers $ETH mainnet, $DOT parachains partageant la sécurité tout en déplaçant des actifs nativement à coût quasi nul. Le monde fragmenté multi-chaînes se tisse ensemble — non pas à travers une chaîne dominante qui l’emporte, mais grâce à des rails sans confiance qui les relient tous.
L’implication pour l’allocation du capital est sous-estimée. Les chaînes qui investissent dans l’interopérabilité native — infrastructure de ponts sécurisée, standards de jetons canoniques, protocoles de messagerie inter-chaînes — verront leur TVL croître plus vite que des écosystèmes isolés ne pourraient jamais le faire.
La sécurité des ponts n’est plus un signal d’alarme. Elle devient un fossé structurel.
#CrossChain #DeFi #BridgeSecurity #Interoperability #CryptoInfrastructure
61
🛡️ $XRP BRIDGE VIDÉ DE 200 000 JETONS — MAIS LE MAINNET N’A JAMAIS CÉDÉ 💥
📌 Les titres crient « XRP piraté » — creusez et l’histoire se renverse. Cette faille a touché la logique de validation de pont inter-chaînes de Coreum, pas le XRP Ledger lui-même. 🦈 Un faux dépôt est passé au travers du contrôle multi-signature 17 sur 28, et 94 autorisations en rafale ont expédié 199 916 XRP en 97 minutes. Le solde du pont s’est effondré, passant de 200 410 à une coquille vide de 493,5 XRP.
Le détail crucial : aucune clé privée n’a fuité, aucune faille au niveau du protocole. 📊 La couche 1 n’a jamais bronché — c’est une infrastructure tierce qui saigne, un rappel classique que les ponts sont l’endroit où la liquidité se chasse. 🌊 Le mainnet et les clés privées des utilisateurs restent structurellement solides, et le pont n’a toujours pas repris ses opérations.
💬 Quand un pont est vidé, votre conviction dans la couche de base se renforce — ou vous examinez chaque saut inter-chaînes encore plus durement ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #XRP #Coreum #BridgeSecurity #CryptoNews #Layer1
🛡️ 💎
🛡️ $XRP BRIDGE VIDÉ DE 200 000 JETONS — MAIS LE MAINNET N’A JAMAIS CÉDÉ 💥
📌 Les titres crient « XRP piraté » — creusez et l’histoire se renverse. Cette faille a touché la logique de validation de pont inter-chaînes de Coreum, pas le XRP Ledger lui-même. 🦈 Un faux dépôt est passé au travers du contrôle multi-signature 17 sur 28, et 94 autorisations en rafale ont expédié 199 916 XRP en 97 minutes. Le solde du pont s’est effondré, passant de 200 410 à une coquille vide de 493,5 XRP.
Le détail crucial : aucune clé privée n’a fuité, aucune faille au niveau du protocole. 📊 La couche 1 n’a jamais bronché — c’est une infrastructure tierce qui saigne, un rappel classique que les ponts sont l’endroit où la liquidité se chasse. 🌊 Le mainnet et les clés privées des utilisateurs restent structurellement solides, et le pont n’a toujours pas repris ses opérations.
💬 Quand un pont est vidé, votre conviction dans la couche de base se renforce — ou vous examinez chaque saut inter-chaînes encore plus durement ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #XRP #Coreum #BridgeSecurity #CryptoNews #Layer1
🛡️ 💎
📌 Les titres crient « XRP piraté » — creusez et l’histoire se renverse. Cette faille a touché la logique de validation de pont inter-chaînes de Coreum, pas le XRP Ledger lui-même. 🦈 Un faux dépôt est passé au travers du contrôle multi-signature 17 sur 28, et 94 autorisations en rafale ont expédié 199 916 XRP en 97 minutes. Le solde du pont s’est effondré, passant de 200 410 à une coquille vide de 493,5 XRP.
Le détail crucial : aucune clé privée n’a fuité, aucune faille au niveau du protocole. 📊 La couche 1 n’a jamais bronché — c’est une infrastructure tierce qui saigne, un rappel classique que les ponts sont l’endroit où la liquidité se chasse. 🌊 Le mainnet et les clés privées des utilisateurs restent structurellement solides, et le pont n’a toujours pas repris ses opérations.
💬 Quand un pont est vidé, votre conviction dans la couche de base se renforce — ou vous examinez chaque saut inter-chaînes encore plus durement ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #XRP #Coreum #BridgeSecurity #CryptoNews #Layer1
🛡️ 💎
57
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#FedRateWatch
878,160 vues
4,214 mentions
2
#MSTRTradingVolumeSurpassesMorganStanley
9 vues
38 mentions
3
#BitcoinFalls4%
6,226 vues
285 mentions
4
#SKHynixInTalksToMakeMemoryChipsInUS
2,450 vues
89 mentions
5
#OpenAIDiscussesNewFundingAt$1.2TValuation
1,354 vues
29 mentions
6
#ArgentinaCommitsToOECDCryptoReportingBy2029
9,493 vues
251 mentions
7
#EthereumFallsBelow$2400
4,550 vues
81 mentions
8
#USDTLaunchesOnZamaPrivacyProtocol
4,301 vues
156 mentions
9
#USSenateBlocksClarityAct
35,961 vues
411 mentions
10
#BitcoinSlidesTo$76000
37,895 vues
168 mentions