

#lazarus
lazarus
453,152 vues
142 mentions
Populaire
Récents
·
--
🚨 Binance a-t-il vraiment absorbé une perte de 6,3 milliards de dollars ? Les retraits pourraient reprendre aujourd’hui, mais lisez ceci d’abord ;
Les amis, selon la BBC, Binance affirme avoir couvert 90 % des 6,3 milliards de dollars d’actifs volés, et que les 10 % restants prendront un peu plus de temps.
L’entreprise affirme qu’elle assumera la perte, et non les utilisateurs, et avoir réservé plus de 6,34 milliards de dollars de ses propres fonds à cette fin.
Les avoirs de $BTC , $ETH et $USDT , ainsi que ceux de 7 autres actifs majeurs, sont entièrement couverts.
Samedi, le FBI a déclaré que la Corée du Nord était à l’origine du piratage et a nommé le groupe Lazarus (TraderTraitor). La Corée du Nord a toujours nié ce genre d’accusations.
Un ingénieur a d’abord été mis en cause à cause de son ordinateur portable, mais d’autres points d’intrusion ont été découverts par la suite.
Selon Richard Teng, plusieurs personnes étaient impliquées et un « mécanisme d’autodestruction » a été utilisé pour dissimuler leurs traces.
Environ 3 milliards de dollars ont été gelés jeudi, et les services secrets américains s’efforcent de localiser et de récupérer les fonds. L’enquête est en cours.
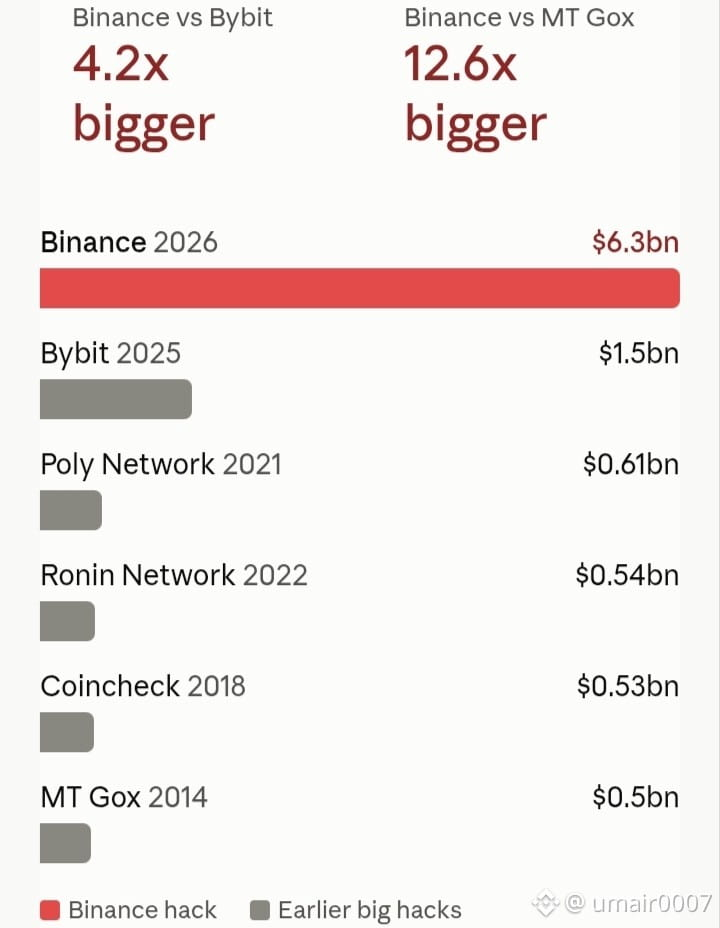
Cette affaire est plus importante que le piratage de Bybit en 2025 (1,5 milliard de dollars), et Binance affirme que les retraits devraient reprendre aujourd’hui, le 1er novembre.
À mon avis, le véritable test aura lieu lorsque les retraits seront ouverts. Que ferez-vous : retirer votre argent ou le laisser sur Binance ? Dites-le en commentaire 👇.
Ceci est uniquement à titre informatif et ne constitue pas un conseil financier.
#Binance #BinanceHacks #CryptoSecurity #Lazarus #BinanceSquare
91

·
--
Baissier
🇰🇵 DERNIÈRE MINUTE : La Corée du Nord est la principale suspecte du piratage record de Binance, d’un montant de $6 billion, selon CNN et des enquêteurs spécialisés dans la blockchain.
TRM Labs attribue l’attaque à TraderTraitor, une unité nord-coréenne soutenue par l’État et liée au groupe Lazarus, avec un « haut degré de confiance ». Le PDG de Chainalysis, Jonathan Levin, a déclaré que l’entreprise estime que le vol d’environ $6.4 billion a « probablement été commis par le groupe nord-coréen TraderTraitor en raison de liens avec un piratage antérieur », et un porte-parole de Chainalysis a déclaré à CNN que l’entreprise était convaincue, avec un haut degré de confiance, que la Corée du Nord était responsable. L’enquêteur on-chain ZachXBT a, de son côté, estimé que l’attaquant était « probablement Lazarus ».
Les éléments de preuve cités par les enquêteurs sont circonstanciels. Les préparatifs auraient commencé au moins 36 heures avant le vol, avec de petits retraits de Tornado Cash servant à alimenter un portefeuille de l’attaquant, un schéma observé lors de précédents vols liés à la Corée du Nord. Chainalysis et TRM évoquent également des liens avec le piratage de Bybit de février 2025, que le FBI a publiquement attribué à TraderTraitor.
Mais rien n’est encore établi. Binance n’a désigné aucun coupable et aucun gouvernement n’a officiellement attribué l’attaque. Au moins un analyste a fait remarquer que les groupes nord-coréens ont historiquement blanchi les fonds volés plus rapidement que ne l’a fait cet attaquant.
Pendant ce temps, les efforts de récupération se poursuivent. Environ $3 billion ont été gelés, et Binance s’est engagée à couvrir toutes les pertes des utilisateurs.
Si cela se confirme, il s’agirait du plus gros butin de la longue campagne de vols de cryptomonnaies menée par la Corée du Nord, qui, selon des responsables américains et de l’ONU, contribue au financement de ses programmes d’armement. Le prochain indice devrait probablement venir de Washington.
#Binance #NorthKorea #Lazarus #CryptoHack #Crypto
1
63
·
--
🚨🚨 EN DIRECT : BINANCE AUTORISE LES RETRAITS MAINTENANT
Arrêtez tout ce que vous êtes en train de faire.
Dimanche 1er novembre 2026 — Binance vient de confirmer :
✅ 90 % des 6,3 milliards de dollars DÉJÀ RECONSTITUÉS (contre 80 % hier)
✅ 5,67 milliards de dollars sur 6,3 milliards récupérés avec ses FONDS PROPRES
✅ Les 10 principales cryptomonnaies sont couvertes à 100 % : BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD, ZEC
✅ Snapshot de Proof-of-Reserves d’hier à 00:00 UTC = 100 %
✅ La preuve ZK complète sera publiée le 3 novembre — vérification publique
✅ 3 milliards de dollars des hackers gelés par Tether, Circle et leurs partenaires
✅ Le SAFU est en cours de reconstitution à hauteur de 1 milliard de dollars
Que s’est-il passé ? Jeudi 29 octobre, le Lazarus Group (Corée du Nord) a piraté Binance. Le FBI et les services secrets sont intervenus.
Qu’a fait Binance ? Elle n’a pas fait subir les pertes à ses utilisateurs. Elle a payé de sa poche. 6,34 milliards de dollars réservés.
Cela ne s’est JAMAIS produit dans l’histoire de la crypto. Ni FTX ni Mt. Gox n’ont fait ça.
RETWEETEZ si vous faites toujours confiance à Binance 🟡
Source officielle : Binance X @ 08:15 aujourd’hui.
#Binance #BreakingNews #BTC #SAFU #Lazarus
23
·
--
On se donne tant de mal pour enrichir les hackers,
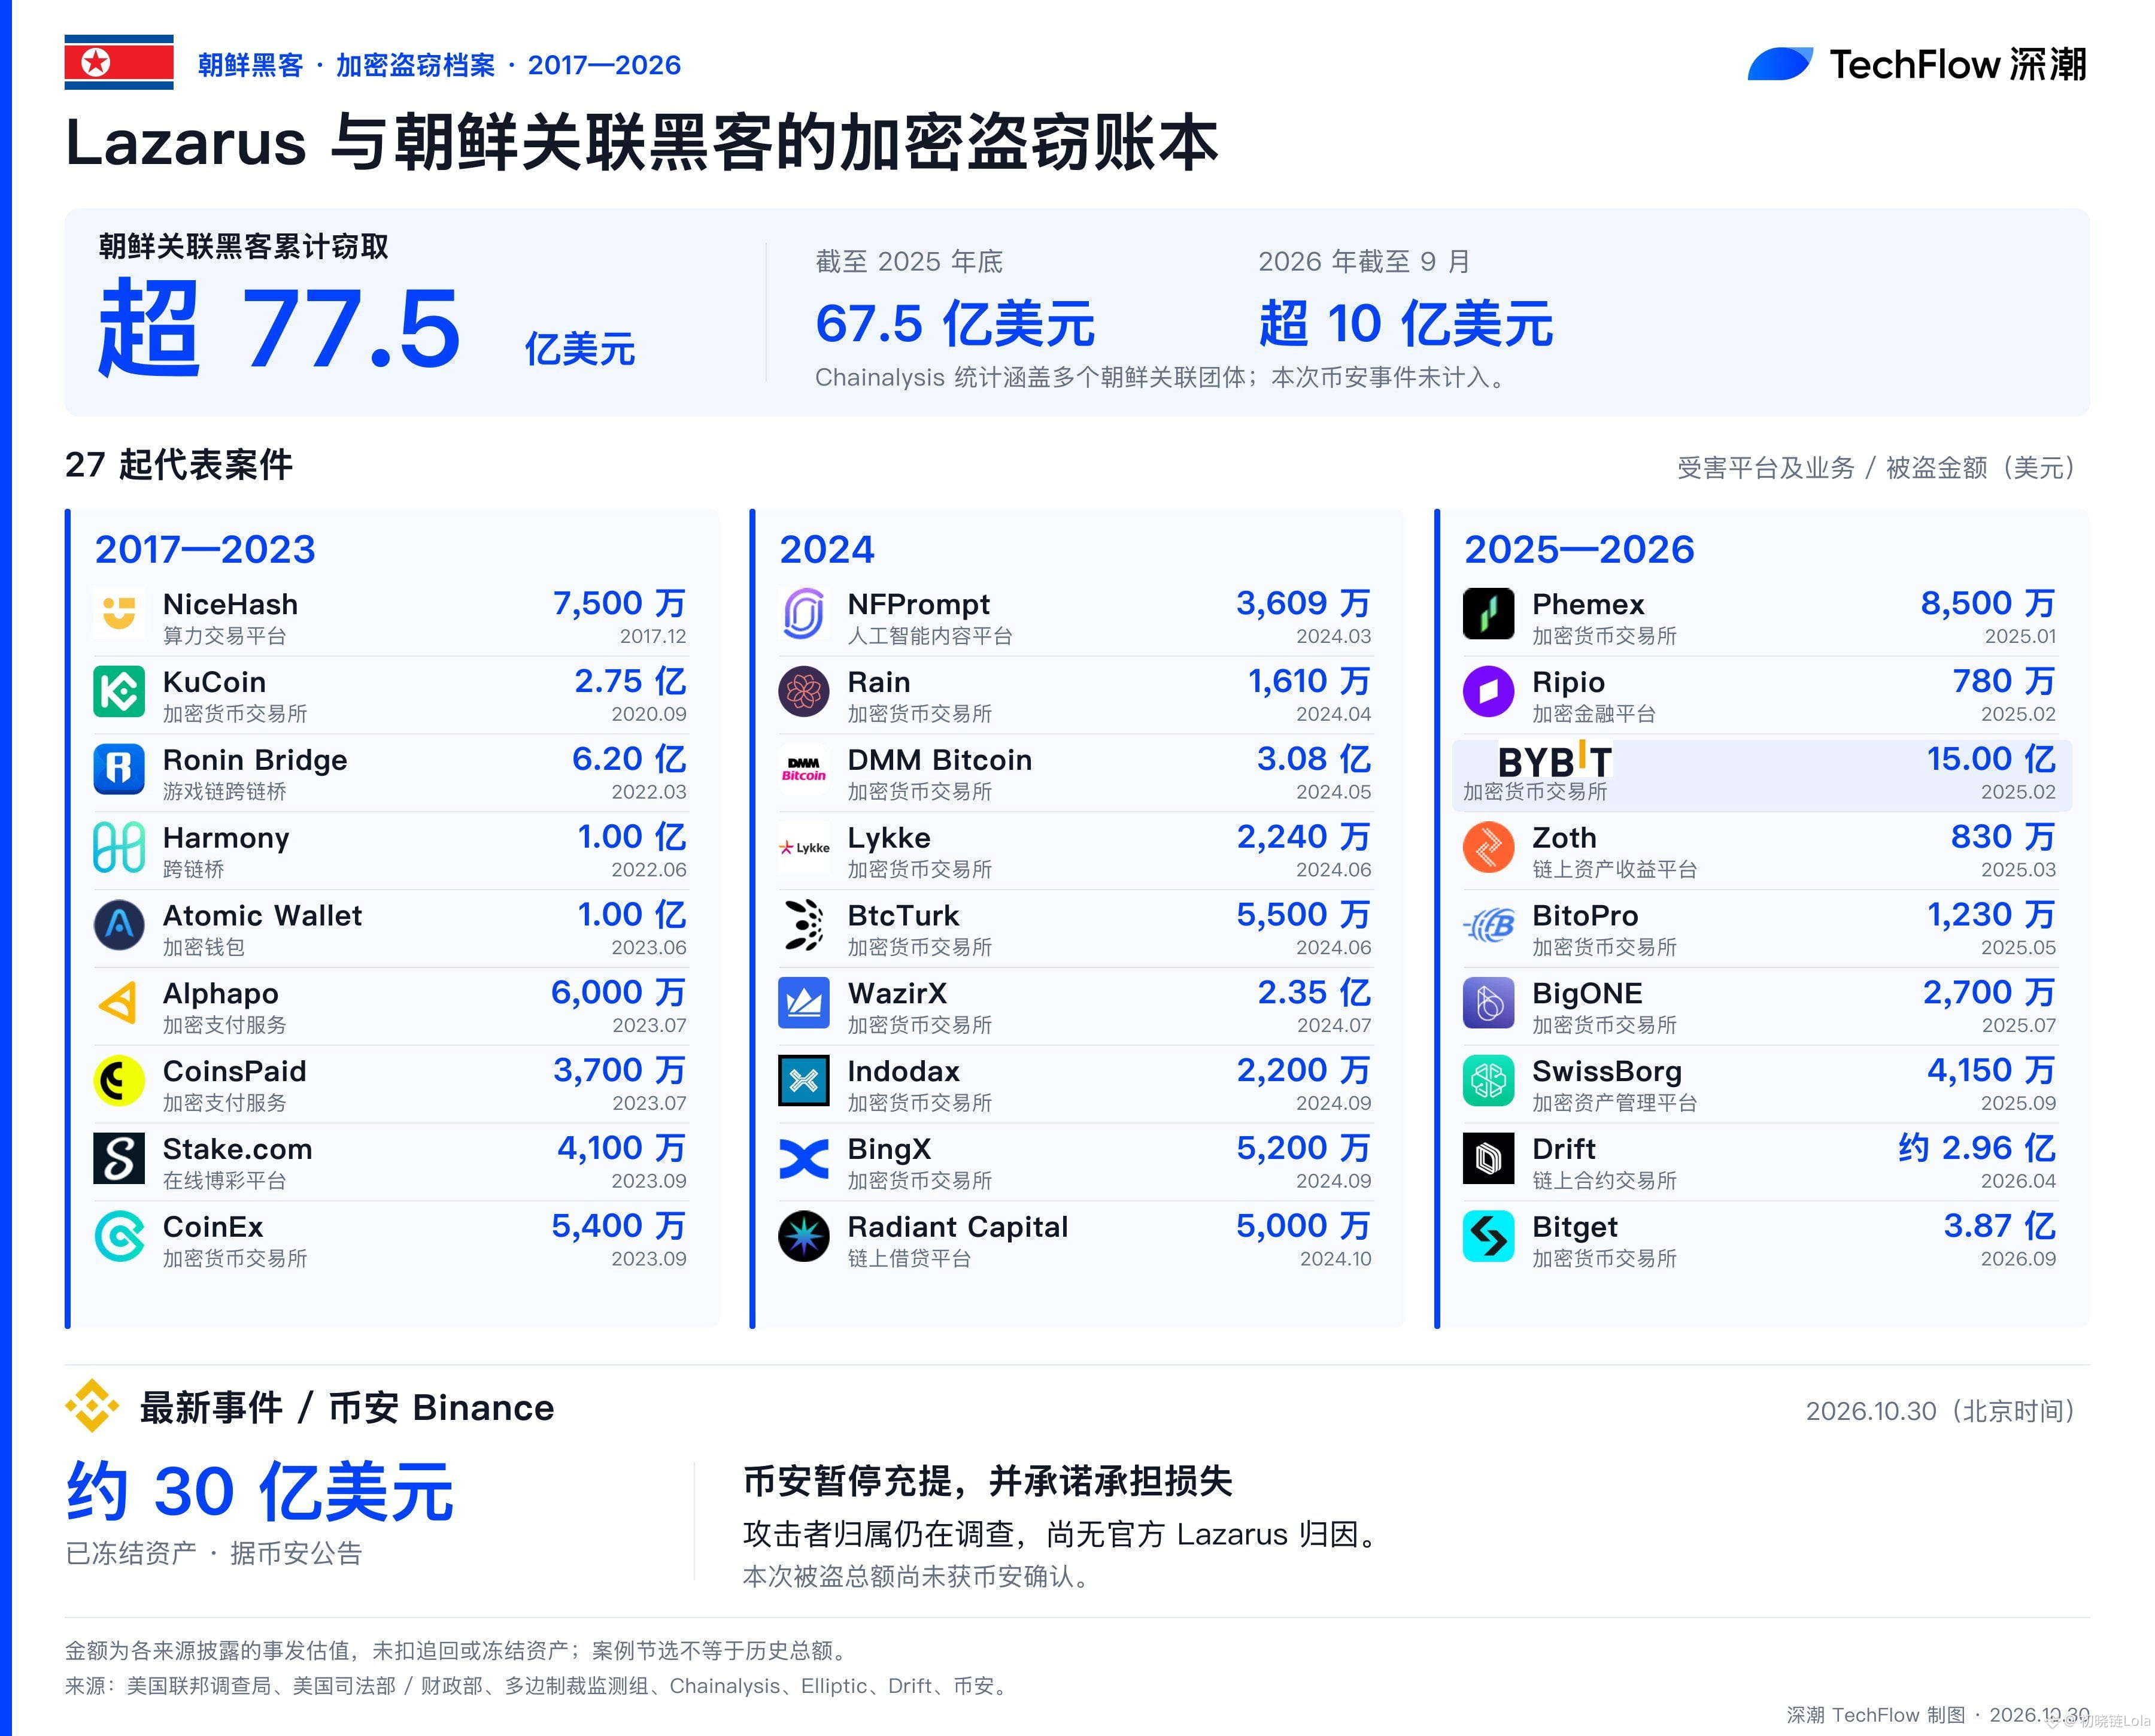
certains joueurs ont recensé les vols de cryptomonnaies commis par des hackers liés à la Corée du Nord #Lazarus ,
le montant total des vols dépasserait 7,7 milliards de dollars,
nous aussi, nous avons probablement perdu de l’argent dans ces vols,
je me demande si $BTC va encore baisser aujourd’hui,
le marché n’a plus confiance
{spot}(BTCUSDT)
#黑客攻击 #币安被盗
On se donne tant de mal pour enrichir les hackers,
certains joueurs ont recensé les vols de cryptomonnaies commis par des hackers liés à la Corée du Nord #Lazarus ,
le montant total des vols dépasserait 7,7 milliards de dollars,
nous aussi, nous avons probablement perdu de l’argent dans ces vols,
je me demande si $BTC va encore baisser aujourd’hui,
le marché n’a plus confiance
#黑客攻击 #币安被盗
Padfoot:
韭菜负责充值,黑客负责提现,真成反向打工了😂 不过BTC跌不跌还得看资金,别把所有阴线都算黑客头上。
1
7.3k
ZachXBT a dépensé 349 700 $ de sa propre poche pour se faire passer pour un infiltré au sein d’un réseau de blanchiment de cryptomonnaies.
Le spécialiste on-chain affirme qu’il s’est fait passer pour un client d’un réseau chinois qui, selon ses estimations, a blanchi plus d’1 milliard de dollars à travers plusieurs attaques au profit du groupe Lazarus de la Corée du Nord, y compris des fonds issus du piratage Bybit de 1,5 Md$ en février 2025.
Comment il s’y est pris :
- Il a repéré 15+ comptes dans des groupes Telegram et Discord demandant de l’aide pour déplacer des fonds liés à l’exploit de Bybit.
- Il a financé une nouvelle adresse Ethereum avec 349 700 USDC et a passé des commandes auprès d’un vendeur en utilisant le nom « Jimmy Green ».
- Il a accepté environ 5 % de pertes sur chaque commande pour paraître crédible et observer comment le réseau gérait de l’argent « sale ».
Ce que ça a donné : un ensemble (cluster) détenant plus de 12 M$ liés au piratage Bybit, et 442 000 $ en USDT gelés.
À présent, la partie qu’il faut garder à l’esprit. Depuis le 6 octobre, les publications publiques du FBI, du Trésor américain et de Tether ne mentionnent pas « Jimmy Green » et ne confirment pas qu’un seul réseau chinois a déplacé 1 Md$+ pour Lazarus. Aucune accusation ni dépôt en justice n’identifie l’opérateur. Il s’agit d’une enquête solide, pas d’un verdict.
Cela dit beaucoup. Un chercheur indépendant, avec son propre argent, s’est rapproché de la chaîne de blanchiment davantage que ne le montrent la plupart des déclarations officielles. Et la chaîne qu’il décrit passe par des applications de messagerie ordinaires et des desks OTC, pas par une obscure dark web.
Les calculs inconfortables : 442 k$ gelés contre 1 Md$+ présumés blanchis. Le traçage fonctionne. La récupération, c’est une autre histoire.
Les bourses et les émetteurs de stablecoins devraient-ils avancer aussi vite de leur côté, sans attendre l’action des forces de l’ordre ?
Abonnez-vous et likez pour plus d’enquêtes on-chain expliquées simplement.
#Lazarus #Bybit
1
106


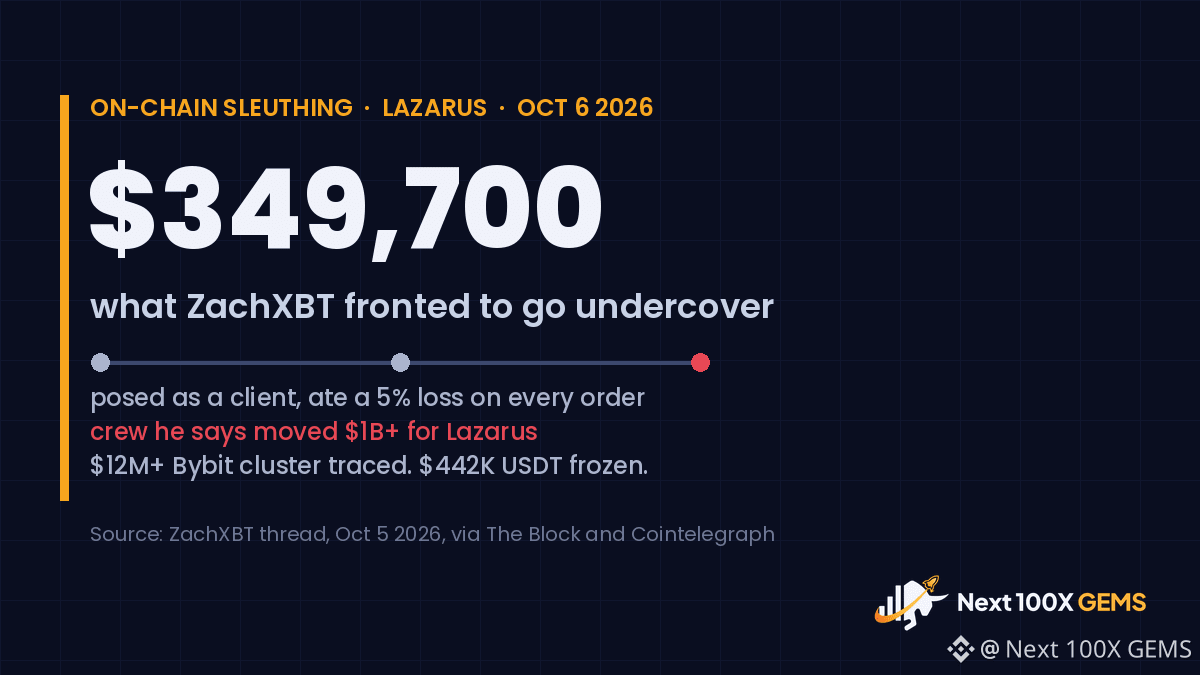
ZachXBT affirme avoir engagé 349 700 $ et accepté une perte de 5 % sur chaque ordre pour se faire passer pour un client d’un réseau chinois de blanchiment d’argent.
Il affirme que ce réseau a transféré plus d’un milliard de dollars pour le compte du groupe Lazarus, lié à la Corée du Nord, lors de plusieurs piratages, dont le vol de 1,5 milliard de dollars subi par Bybit en février 2025.
Le plus fou : le blanchisseur l’a prévenu un jour à l’avance que les fonds seraient transférés vers Solana. Le lendemain, c’est ce qui s’est passé.
Les informations qu’il a recueillies ont révélé un ensemble de plus de 12 millions de dollars provenant de Bybit et passant du Bitcoin à Ethereum, puis à Solana et à Tron. Tether en a ensuite gelé 442 000 $.
Ces personnes ne se cachaient pas dans quelque recoin sombre. Elles étaient sur des groupes publics Telegram et Discord à la recherche de clients.
À noter : le chiffre d’un milliard de dollars et l’identité du réseau sont des conclusions de ZachXBT. Le FBI et le Trésor américain ne les ont pas confirmées.
Il finance ce travail grâce à des subventions et à des dons. Les plateformes d’échange qu’il aide devraient-elles le rémunérer ?
$BTC $ETH $SOL
#CryptoSecurity #Lazarus #ZachXBT
Ceci ne constitue pas un conseil financier. Faites vos propres recherches.
1
1.4k

·
--
Haussier
ZachXBT payait les blanchisseurs de Lazarus 5 % sur chaque transaction. Lui-même, avec son propre argent.
Depuis fin février 2025, il a joué le rôle d’un client.
Il a intégré leur réseau : 349700 $USDC
{future}(USDCUSDT)
Et sur chaque ordre, il perdait délibérément 5 %, jusqu’à ce qu’ils commencent à lui faire confiance.
La confiance, apparemment, coûte 5 %. Tu paies, et ils te disent eux-mêmes où va l’argent volé.
Résultat :
- un cluster contenant plus de 12 millions de dollars provenant du piratage de Bybit
- Tether a gelé 442000 USDT
Selon son estimation, le réseau aurait blanchi « plus d’un milliard de dollars » pour Lazarus. C’est son chiffre, pas celui de la police. Il n’a tout raconté que le 5 octobre 2026.
Une partie de mes stablecoins sur Flexible est aussi en USDT, donc ça fait plaisir de voir que les USDT volés sont bel et bien gelés.
Le blanchiment, c’est un service avec une commission, comme un bureau de change. ZachXBT a simplement payé cette commission pour entrer dans le réseau.
#zachxbt #Lazarus #bybit
ZachXBT payait les blanchisseurs de Lazarus 5 % sur chaque transaction. Lui-même, avec son propre argent.
Depuis fin février 2025, il a joué le rôle d’un client.
Il a intégré leur réseau : 349700 $USDC
Et sur chaque ordre, il perdait délibérément 5 %, jusqu’à ce qu’ils commencent à lui faire confiance.
La confiance, apparemment, coûte 5 %. Tu paies, et ils te disent eux-mêmes où va l’argent volé.
Résultat :
- un cluster contenant plus de 12 millions de dollars provenant du piratage de Bybit
- Tether a gelé 442000 USDT
Selon son estimation, le réseau aurait blanchi « plus d’un milliard de dollars » pour Lazarus. C’est son chiffre, pas celui de la police. Il n’a tout raconté que le 5 octobre 2026.
Une partie de mes stablecoins sur Flexible est aussi en USDT, donc ça fait plaisir de voir que les USDT volés sont bel et bien gelés.
Le blanchiment, c’est un service avec une commission, comme un bureau de change. ZachXBT a simplement payé cette commission pour entrer dans le réseau.
#zachxbt #Lazarus #bybit
10
446

·
--
Voir la traduction
L'enquêteur on-chain ZachXBT affirme avoir infiltré un réseau chinois de blanchiment qui aurait traité plus de 1 Md$ pour le groupe nord-coréen Lazarus. Pour y entrer, il a avancé 349 700 USDC de sa poche.
Son thread du 5 octobre, repris par The Block et Decrypt :
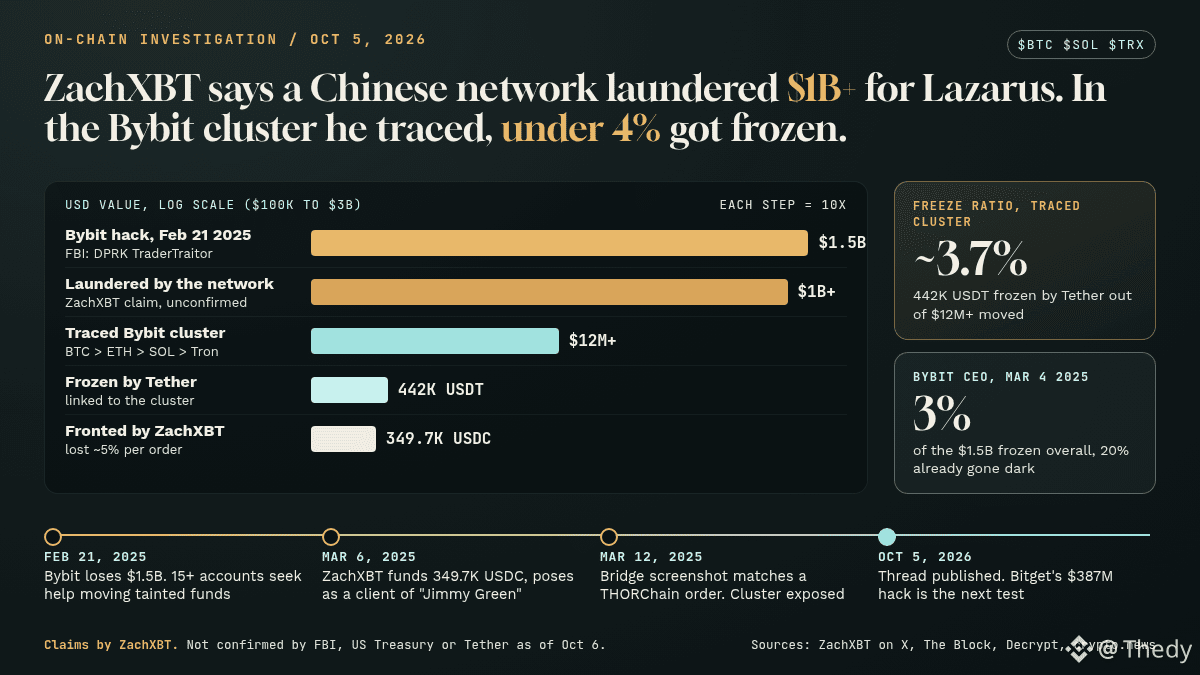
21 février 2025 : Bybit perd 1,5 Md$, vol attribué par le FBI aux hackers nord-coréens TraderTraitor. Plus de 15 comptes Telegram et Discord cherchent alors de l'aide pour écouler les fonds.
6 mars 2025 : il se fait passer pour client d'un certain "Jimmy Green", en perdant 5% par ordre. L'adresse de réception était alimentée en gas par un wallet de la liste noire Bybit.
12 mars 2025 : une capture envoyée par Jimmy colle à un ordre THORChain créé dans les minutes suivantes. Trois adresses Solana révèlent un cluster de plus de 12 M$ passé de $BTC à ETH, puis $SOL et enfin Tron. Tether gèle ensuite 442 000 USDT.
À noter : au 6 octobre, ni le FBI, ni le Trésor US, ni Tether n'ont confirmé publiquement le chiffre de 1 Md$ ni l'identité du réseau (crypto.news).
Ma lecture : ce qui compte, c'est le ratio. Environ 3,7% du cluster tracé a été gelé. Et début mars 2025, Ben Zhou (Bybit) chiffrait les gels à 3% du total volé. Le blocage ne marche qu'au dernier maillon, quand l'argent redevient du USDT sur Tron ($TRX), qu'un émetteur peut figer. Bridges et swaps restent quasi hors d'atteinte.
Prochain test : le hack Bitget de 387 M$ fin septembre, relié à la Corée du Nord par Elliptic et Chainalysis. Même schéma sur Telegram, selon lui. Soit ces infos déclenchent des gels rapides, soit le réseau a déjà changé de rails.
Qui devrait bloquer ces flux en premier : les émetteurs de stablecoins, les protocoles cross-chain comme THORChain, ou les exchanges où l'argent finit par sortir ?
#Lazarus #CryptoSecurity
L'enquêteur on-chain ZachXBT affirme avoir infiltré un réseau chinois de blanchiment qui aurait traité plus de 1 Md$ pour le groupe nord-coréen Lazarus. Pour y entrer, il a avancé 349 700 USDC de sa poche.
Son thread du 5 octobre, repris par The Block et Decrypt :
21 février 2025 : Bybit perd 1,5 Md$, vol attribué par le FBI aux hackers nord-coréens TraderTraitor. Plus de 15 comptes Telegram et Discord cherchent alors de l'aide pour écouler les fonds.
6 mars 2025 : il se fait passer pour client d'un certain "Jimmy Green", en perdant 5% par ordre. L'adresse de réception était alimentée en gas par un wallet de la liste noire Bybit.
12 mars 2025 : une capture envoyée par Jimmy colle à un ordre THORChain créé dans les minutes suivantes. Trois adresses Solana révèlent un cluster de plus de 12 M$ passé de $BTC à ETH, puis $SOL et enfin Tron. Tether gèle ensuite 442 000 USDT.
À noter : au 6 octobre, ni le FBI, ni le Trésor US, ni Tether n'ont confirmé publiquement le chiffre de 1 Md$ ni l'identité du réseau (crypto.news).
Ma lecture : ce qui compte, c'est le ratio. Environ 3,7% du cluster tracé a été gelé. Et début mars 2025, Ben Zhou (Bybit) chiffrait les gels à 3% du total volé. Le blocage ne marche qu'au dernier maillon, quand l'argent redevient du USDT sur Tron ($TRX ), qu'un émetteur peut figer. Bridges et swaps restent quasi hors d'atteinte.
Prochain test : le hack Bitget de 387 M$ fin septembre, relié à la Corée du Nord par Elliptic et Chainalysis. Même schéma sur Telegram, selon lui. Soit ces infos déclenchent des gels rapides, soit le réseau a déjà changé de rails.
Qui devrait bloquer ces flux en premier : les émetteurs de stablecoins, les protocoles cross-chain comme THORChain, ou les exchanges où l'argent finit par sortir ?
#Lazarus #CryptoSecurity
157

Un réseau criminel chinois aurait blanchi plus d’un milliard de dollars pour Lazarus : ZachXBT
- ZachXBT affirme avoir infiltré un réseau criminel chinois en se faisant passer pour un client.
- Les informations recueillies ont permis de retracer les flux financiers liés au piratage de Bybit, d’un montant de 1,5 milliard de dollars.
- Ce réseau est accusé d’avoir blanchi plus d’un milliard de dollars pour le groupe de hackers Lazarus.
- La source RSS ne fournit pas davantage de détails sur l’identité du réseau ou son mode opératoire.
#BinanceSquare #CryptoNews #Bybit #Lazarus #ZachXBT
$btc $eth
vlikevn Titanbot
Source : CoinTelegraph
23
·
--
📰 Le 24 septembre, des virements anormaux ont été observés sur une partie des portefeuilles chauds et tièdes de Bitget. La plateforme a d’abord divulgué une perte d’environ 351,6 millions de dollars, puis a confirmé que le volume d’actifs transférés avait été révisé à 387,5 millions de dollars.
🔥 TRM Labs a constaté que le parcours de “blanchiment” des fonds partiellement volés recoupe les attaques liées à la Corée du Nord observées auparavant (par Bybit, AFX Bridge, etc.). Elliptic estime également que cet incident présente un lien « hautement probable » avec des hackers liés à la Corée du Nord, et que les investigations pointent de nouveau vers le groupe Lazarus.
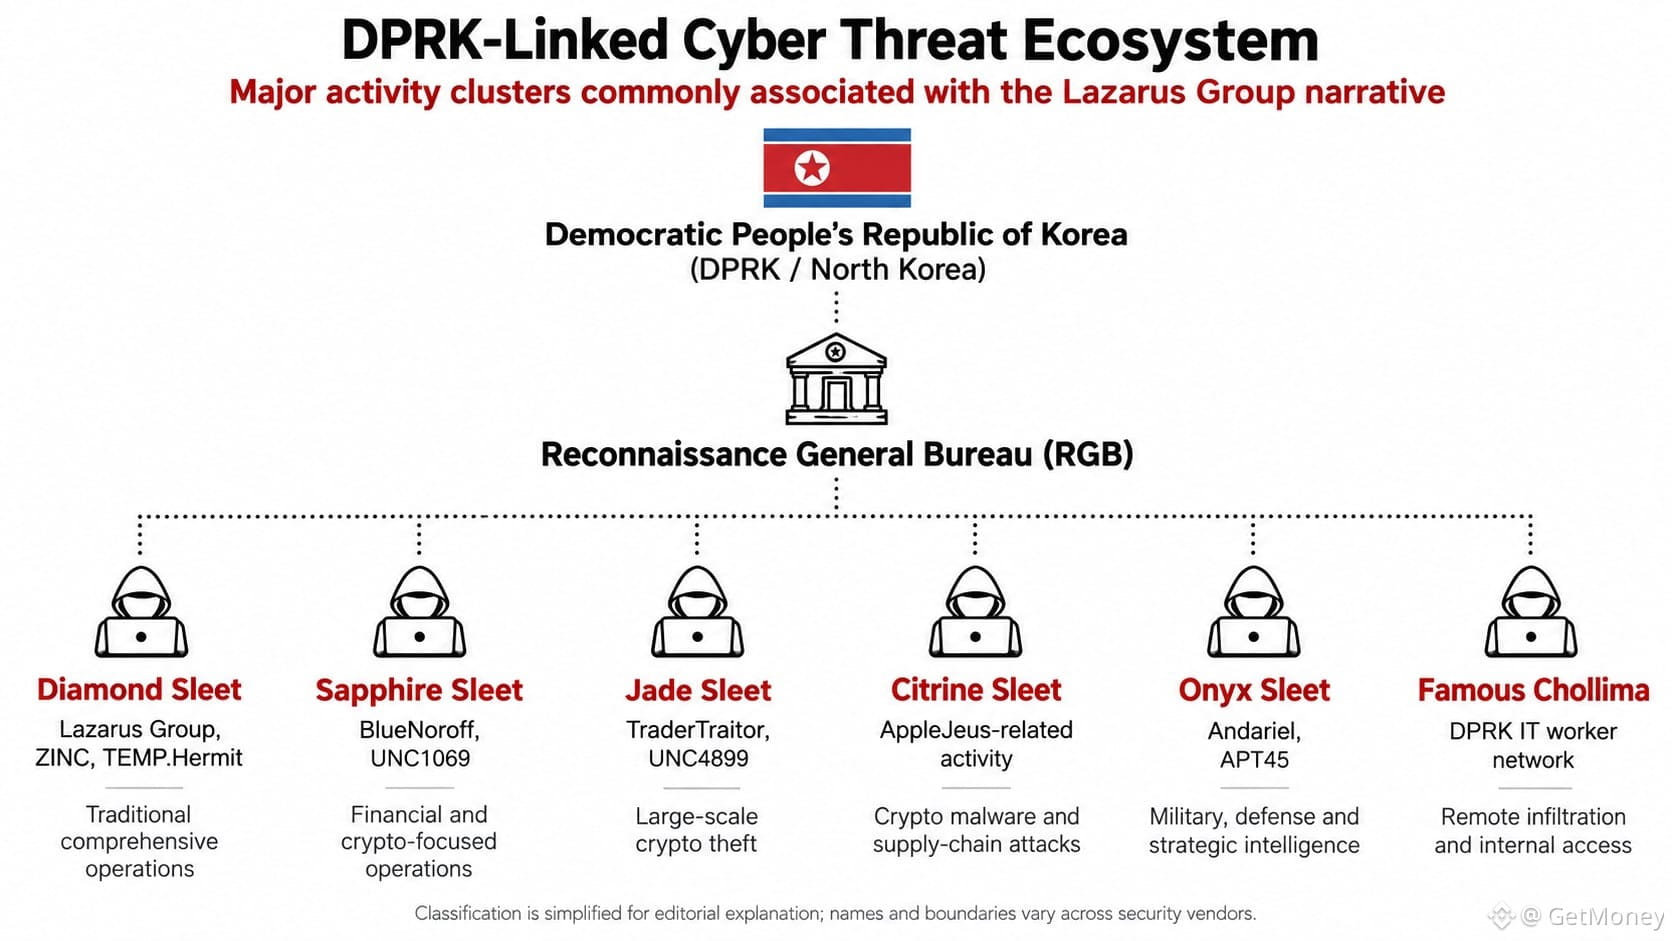
Honnêtement, Lazarus ne ressemble pas vraiment à une organisation unique aux frontières clairement définies : c’est plutôt un terme que le monde extérieur utilise pour désigner l’ensemble des systèmes d’attaques informatiques d’envergure nationale attribuées à la Corée du Nord. En 2019, le Trésor américain a explicitement nommé Lazarus, BlueNoroff et Andariel, en indiquant qu’ils sont tous placés sous le contrôle du Bureau de reconnaissance de la Corée du Nord (RGB).
💡 Dans ce système, différentes entités utilisent des noms différents : BlueNoroff surveille de longue date les institutions financières et les actifs crypto, TraderTraitor vise les bourses, les prestataires de custody et les grandes cibles crypto, Citrine Sleet se concentre sur les malwares et les attaques de la chaîne d’approvisionnement, et Famous Chollima s’infiltre via de fausses identités dans les entreprises tech et crypto.
👀 De Ronin Bridge, Harmony, Atomic Wallet, à Stake, WazirX, DMM Bitcoin, puis à l’affaire Bybit en 2025 : si l’on inclut également l’incident Bitget, très fortement suspecté d’être l’œuvre de cette même faction présumée nord-coréenne, l’ampleur des vols liés s’approche déjà de 7,8 milliards de dollars. Ce chiffre n’est plus un simple accident de sécurité propre à une plateforme unique.
🤔 Quand le même dispositif d’attaque change sans cesse de nom et de point d’entrée, comment les bourses et les équipes de projet peuvent-elles déterminer avec certitude à quel groupe elles ont affaire ?
#Lazarus #Bitget #加密安全 #Sécurité sur la chaîne
52
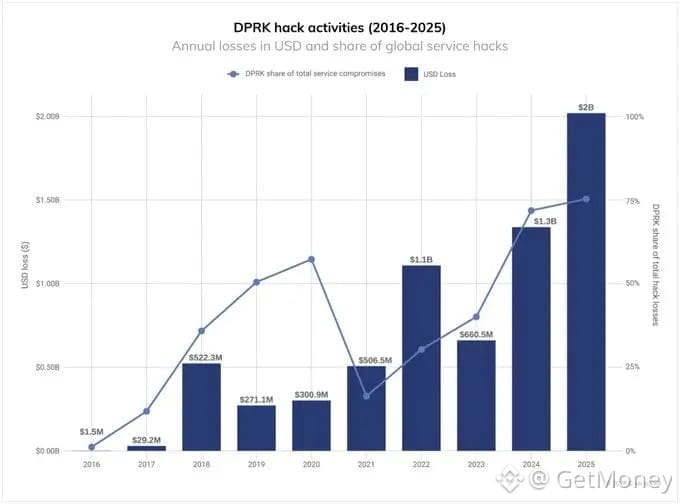
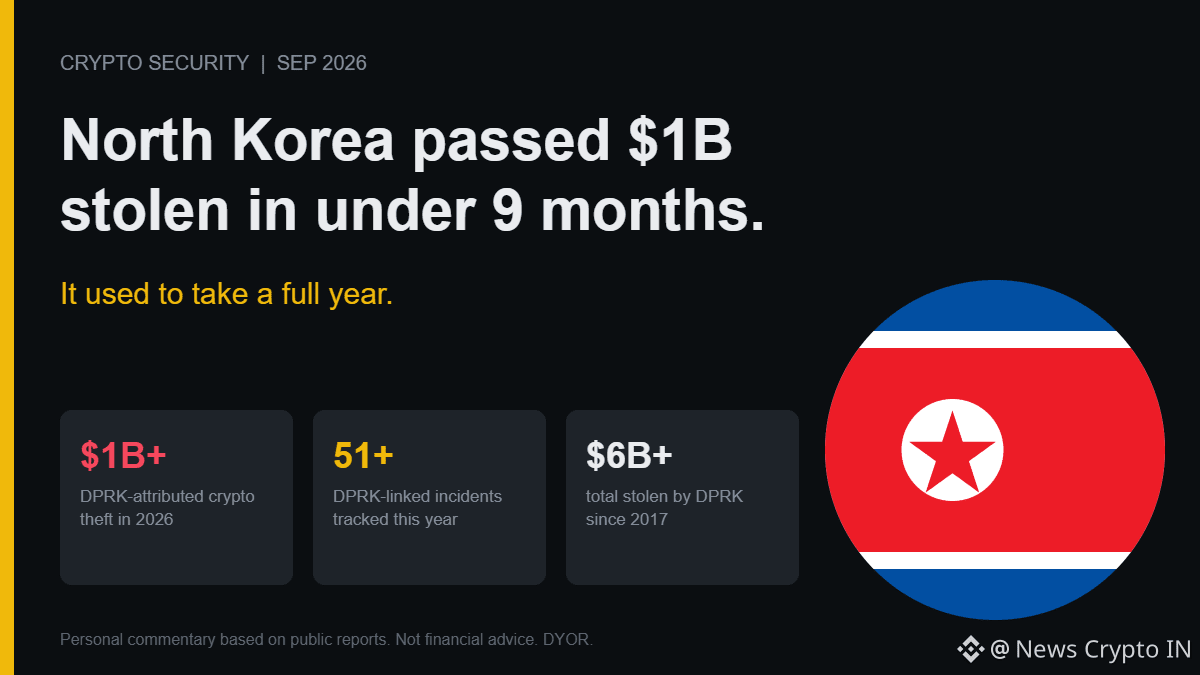
La Corée du Nord vient de franchir le cap de 1 milliard de dollars de vols en crypto pour 2026, et ce en moins de 9 mois. L’an dernier, ce seuil avait nécessité 12 mois complets.
Le piratage de Bitget (387,5 M$, confirmé le 24 septembre) a fait passer le total au-delà de la barre. Elliptic a recensé 51+ incidents liés à la RPDK rien que cette année, dans le cadre d’un butin cumulé dépassant les 6 Md$ depuis 2017. Autre exemple en 2026 : l’attaque du protocole Drift, où l’ingénierie sociale a permis de faire sortir 285 M$ en 12 minutes.
Cette accélération compte davantage que le total. Un acteur étatique qui va plus vite pour extraire des sommes à neuf chiffres signifie que le modèle de sécurité du secteur ne fait pas que perdre de l’argent : il perd la course. Les échanges renforcent une surface d’attaque (portefeuilles à chaud, audits de contrats intelligents), et le coup suivant arrive par une autre porte : transferts usurpés, ingénierie sociale, accès interne.
Toutes les attributions ne sont pas incontestables ; le PDG de Bitget a lui-même déclaré que les tactiques étaient « cohérentes avec » des groupes de la RPDK, sans confirmation de Lazarus. Mais le schéma observé sur 51 incidents cette année est difficile à écarter comme une simple coïncidence.
À ce rythme, à partir de quand le vol de 1 Md$ par an, commandité par un État, devient-il un coût que le secteur se contente d’intégrer, au lieu d’une crise ?
#Lazarus #CryptoSecurity
2
1.3k
💥 Lazarus Group fait cuire du crypto en 2026 ⚠️
Des hackers nord-coréens viennent de publier certaines des plus grosses failles de cette année :
Drift Protocol → 285M$
Kelp DAO → 292M$
Leurs sales méthodes :
Offres d’emploi bidon & appels en deepfake 😈
Malware sur des ordinateurs portables de développeurs pour voler des clés
Exploits de ponts & fausses opérations de collatéral
Ils prévoient des attaques pendant des mois… super patients & dangereux.
Restez en sécurité, les rois :
Portefeuille matériel uniquement
Ne partagez jamais la seed ni les clés privées
Vérifiez chaque lien & fichier deux fois
Les projets ont besoin d’une meilleure sécurité ASAP !
Tu te joins à la lutte contre Lazarus ou tu cliques encore sur des liens au hasard ? 😂👇
#Lazarus #cryptohacks #CryptoSecurity #BinanceSquare
3
649
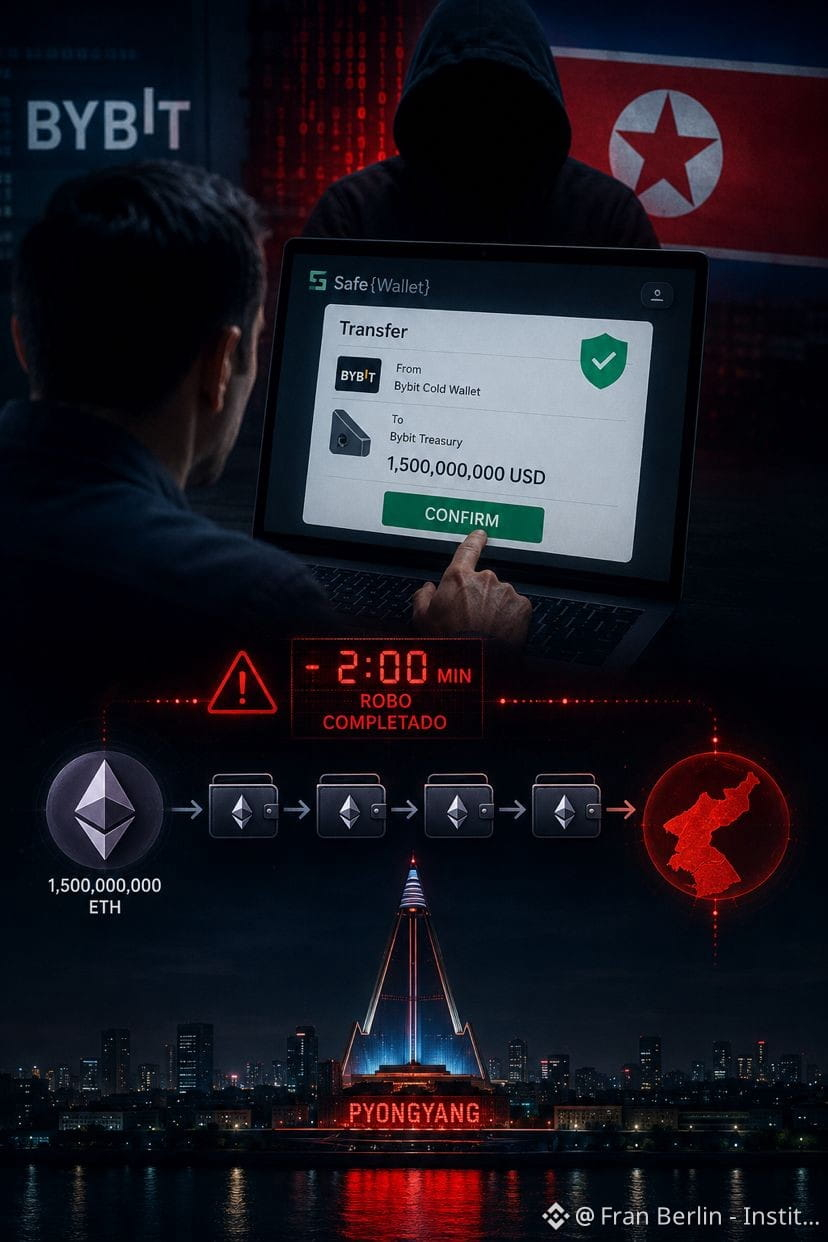
C’était un transfert de routine.
20 février 2025. Un employé de Bybit ouvre son écran, vérifie les détails de la transaction, puis signe.
Tout semble normal.
Quelques minutes plus tard, 1,5 milliard de dollars $USDT en Ethereum avaient disparu.
Mais le plus terrifiant n’est pas le montant.
Le plus terrifiant, c’est la façon dont ils ont procédé.
Le groupe de pirates Lazarus, d’élite, lié au gouvernement nord-coréen, n’a pas attaqué la blockchain. Il n’a pas compromis de clé privée. Il n’avait besoin de rien de tout cela.
Ils ont simplement… falsifié ce que l’employé voyait à l’écran.
Des mois auparavant, ils ont infiltré le système d’un développeur de Safe Wallet, la plateforme que Bybit utilisait pour signer les transactions. Ils y ont injecté un code malveillant qui dormait en silence, en attente.
Quand l’employé a ouvert son portefeuille ce jour-là, le code s’est activé. L’écran affichait un transfert légitime. En réalité, les fonds allaient vers Pyongyang.
L’employé a signé. Ses collègues ont signé. Personne n’a rien remarqué d’inhabituel.
Deux minutes après le vol, le code malveillant s’est effacé tout seul. Sans laisser de trace.
Le FBI a mis plusieurs jours à confirmer ce que tout le monde soupçonnait déjà : c’était la Corée du Nord, finançant son programme d’armes nucléaires avec de l’Ethereum volé.
La leçon que personne ne veut entendre : le maillon le plus faible n’est pas le code. C’est toi.
Fais-tu confiance à l’écran que tu vois lorsque tu signes une transaction ?
Fran Berlin | Institut Blockchain
#Lazarus #ETH #InstitutoBlockchain #FranBerlin #BTC
{spot}(ETHUSDT)
{spot}(USDCUSDT)
C’était un transfert de routine.
20 février 2025. Un employé de Bybit ouvre son écran, vérifie les détails de la transaction, puis signe.
Tout semble normal.
Quelques minutes plus tard, 1,5 milliard de dollars $USDT en Ethereum avaient disparu.
Mais le plus terrifiant n’est pas le montant.
Le plus terrifiant, c’est la façon dont ils ont procédé.
Le groupe de pirates Lazarus, d’élite, lié au gouvernement nord-coréen, n’a pas attaqué la blockchain. Il n’a pas compromis de clé privée. Il n’avait besoin de rien de tout cela.
Ils ont simplement… falsifié ce que l’employé voyait à l’écran.
Des mois auparavant, ils ont infiltré le système d’un développeur de Safe Wallet, la plateforme que Bybit utilisait pour signer les transactions. Ils y ont injecté un code malveillant qui dormait en silence, en attente.
Quand l’employé a ouvert son portefeuille ce jour-là, le code s’est activé. L’écran affichait un transfert légitime. En réalité, les fonds allaient vers Pyongyang.
L’employé a signé. Ses collègues ont signé. Personne n’a rien remarqué d’inhabituel.
Deux minutes après le vol, le code malveillant s’est effacé tout seul. Sans laisser de trace.
Le FBI a mis plusieurs jours à confirmer ce que tout le monde soupçonnait déjà : c’était la Corée du Nord, finançant son programme d’armes nucléaires avec de l’Ethereum volé.
La leçon que personne ne veut entendre : le maillon le plus faible n’est pas le code. C’est toi.
Fais-tu confiance à l’écran que tu vois lorsque tu signes une transaction ?
Fran Berlin | Institut Blockchain
#Lazarus #ETH #InstitutoBlockchain #FranBerlin #BTC
673

·
--
Baissier
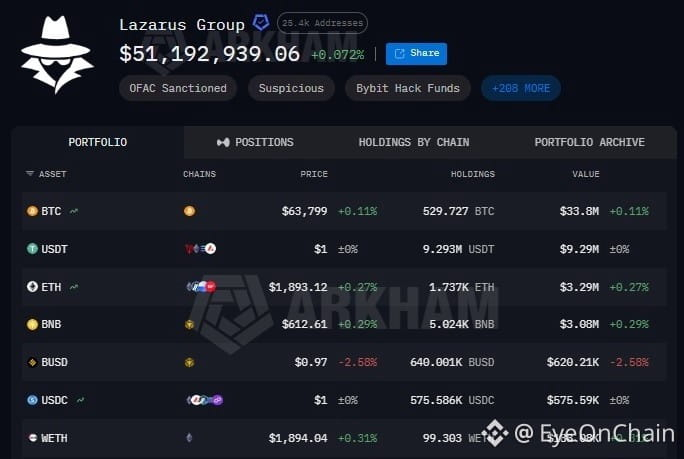
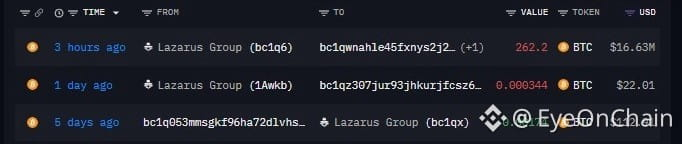
Lazarus Group remet encore de l’argent sérieux en mouvement. Il y a environ 3 heures, 262.2 $BTC , d’une valeur approximative de 16,64 M$, a été transféré vers un nouveau portefeuille. Aucune raison claire pour le moment, mais avec #Lazarus , des transferts comme celui-ci attirent toujours l’attention. Il pourrait s’agir d’une tentative de déplacer ou de blanchir des fonds.
Le groupe dispose toujours de plus de 73 M$ d’actifs en chaîne, principalement détenus en $BTC, $USDT et $ETH.
Sans aucun doute, un ensemble de portefeuilles qui mérite d’être surveillé.
{future}(BTCUSDT)
{spot}(BTCUSDT)
Lazarus Group remet encore de l’argent sérieux en mouvement. Il y a environ 3 heures, 262.2 $BTC , d’une valeur approximative de 16,64 M$, a été transféré vers un nouveau portefeuille. Aucune raison claire pour le moment, mais avec #Lazarus , des transferts comme celui-ci attirent toujours l’attention. Il pourrait s’agir d’une tentative de déplacer ou de blanchir des fonds.
Le groupe dispose toujours de plus de 73 M$ d’actifs en chaîne, principalement détenus en $BTC , $USDT et $ETH.
Sans aucun doute, un ensemble de portefeuilles qui mérite d’être surveillé.
Le groupe dispose toujours de plus de 73 M$ d’actifs en chaîne, principalement détenus en $BTC , $USDT et $ETH.
Sans aucun doute, un ensemble de portefeuilles qui mérite d’être surveillé.
1
1.3k
·
--
Tout le monde va citer les 30 m$. Ce n’est pas le chiffre
Les portefeuilles liés à Lazare se sont vendus pour plus de 30 m de $BTC via Hyperliquid sur trois semaines, l’ont retourné en $ETH et $SOL , puis sont sortis via Kraken, LBank et KuCoin. Gros titre laid, aucun impact sur vos ordres
En 2024, le même type de portefeuilles est apparu sur la plateforme et environ 250 m$ de sorties nettes sont partis en 24 heures. Rien n’a été piraté ce jour-là. Les gens ont eu peur et ont retiré d’abord
C’est le risque que vous portez réellement. Pas le blanchiment. La panique après coup
Trump dit que son président de la CFTC travaille à faire venir Hyperliquid sur le territoire, pleinement réglementé. Les plateformes réglementées ne laissent pas des inconnus trader depuis un portefeuille “brut”
Sachez juste quel titre vide le carnet avant de garer votre taille là-dedans🤔
Vous accepteriez de tenir une semaine comme ça avec une taille réelle ?
#trump #Lazarus #Hyperliquid #cftc
5
92

🚨 LA TRAÇABILITÉ SUR CHAÎNE RELIE LE GROUPE LAZARUS À DES FLUX D’ARGENT RÉCEMMENT VOLÉS $XRP FUND FLOWS 🔍
La traçabilité on-chain vient de révéler un lien direct entre la faille récente $XRP breach sur une bourse de tout premier plan et le piratage AFX de juillet à 24 millions de dollars. 🔍 Le routage inter-chaînes confirme que les actifs volés ont transité par des chemins de blanchiment identiques, gérés par le tristement célèbre groupe Lazarus.
Quand des acteurs malveillants sophistiqués blanchissent des fonds via des ponts, la liquidité locale du marché et le flux d’ordres sont immédiatement impactés. 📊 En surveillant ces sorties de pont spécifiques, les investisseurs avisés gagnent un temps crucial avant que la pression de vente secondaire n’atteigne les marchés au comptant. 💡
Comment ajustez-vous votre exposition au risque lorsque des alertes on-chain signalent de grosses liquidations de la part de hackers ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #XRP #OnChain #CryptoSecurity #Lazarus
👁️ 🛡️
33

·
--
🎯 Le plus grand braquage crypto de l’année, le protagoniste serait même… la Corée du Nord
📰 Bitget s’est fait voler 388 millions de dollars, le PDG désigne directement le groupe Lazarus ; XRP a été emporté pour 157 millions de dollars, une bourse aurait même suspendu temporairement les retraits
💬 La méthode n’est pas nouvelle, mais les montants, eux, sont au maximum. Les exchanges centralisés restent toujours un point faible : même si l’argent circule très vite sur la chaîne, une fois l’accès compromis, tout est foutu. Ne considérez pas l’auto-hébergement comme un simple slogan
🏷️ #Bitget #Lazarus #安全事件 #auto-hébergement
253

🚨 JUST IN : Lazarus recommence à bouger.
Le groupe de hackers aurait transféré 244,148 BTC, d’une valeur d’environ 19,42 M$, il y a environ une heure.
Pas exactement le genre de mouvement de baleine que l’on veut voir on-chain. 💀
Maintenant, la grande question : où va le BTC ensuite ? 👀
$BTC #bitcoin #Onchain #Lazarus
Le groupe de hackers aurait transféré 244,148 BTC, d’une valeur d’environ 19,42 M$, il y a environ une heure.
Pas exactement le genre de mouvement de baleine que l’on veut voir on-chain. 💀
Maintenant, la grande question : où va le BTC ensuite ? 👀
$BTC #bitcoin #Onchain #Lazarus
63
·
--
Haussier
Voir la traduction
$BTC $ETH
🚨 FLASH HACK : Que s'est-il vraiment passé chez Bitget ? 🚨
Un incident de sécurité majeur vient de secouer l'écosystème crypto. Voici le point complet sur la situation 🧵👇
💥 L'Attaque en Bref
Le 24 septembre 2026, Bitget a subi une faille au niveau de son infrastructure backend. Les pirates ont falsifié des autorisations système internes pour valider de faux transferts et siphoner les portefeuilles chauds (hot wallets).
💰 Montant des Pertes : ~387,5 millions $
Des cryptos majeures ont été détournées vers plusieurs blockchains : ETH, XRP, USDT, TRX, AVAX, BNB et ZEC.
🛡️ Quel impact pour les utilisateurs ?
• ❄️ Cold Wallets : 100 % sécurisés (les portefeuilles froids n'ont pas été touchés).
• 👤 Soldes clients : Aucun impact direct sur vos comptes.
• 🛡️ Fonds de Protection : Le fonds de garantie Bitget (évalué à +460M$) couvrira l'intégralité des pertes.
🕵️ Qui est derrière le Hack ?
Selon la PDG Gracy Chen, les adresses IP et le mode opératoire pointent vers des hackers nord-coréens (groupe Lazarus). Les géants de la cybersécurité Mandiant et SlowMist sont sur le dossier.
🗓️ Calendrier de Reprise des Retraits :
✅ Faille corrigée & Trading opérationnel
📌 28 Sept. : Retraits BTC
📌 29 Sept. : Retraits ETH (Ethereum, BSC, Arbitrum, Base, OP)
📌 30 Sept. : Retraits USDT (Ethereum, BSC, Solana, Tron)
📌 02 Oct. : Autres altcoins, fiat et P2P
Restez prudents et vérifiez toujours vos sources officiellement ! 🔍✨
#Bitget #CryptoNews #Security #BinanceSquare #Hacking #Lazarus
{spot}(BTCUSDT)
{spot}(ETHUSDT)
$BTC $ETH
🚨 FLASH HACK : Que s'est-il vraiment passé chez Bitget ? 🚨
Un incident de sécurité majeur vient de secouer l'écosystème crypto. Voici le point complet sur la situation 🧵👇
💥 L'Attaque en Bref
Le 24 septembre 2026, Bitget a subi une faille au niveau de son infrastructure backend. Les pirates ont falsifié des autorisations système internes pour valider de faux transferts et siphoner les portefeuilles chauds (hot wallets).
💰 Montant des Pertes : ~387,5 millions $
Des cryptos majeures ont été détournées vers plusieurs blockchains : ETH, XRP, USDT, TRX, AVAX, BNB et ZEC.
🛡️ Quel impact pour les utilisateurs ?
• ❄️ Cold Wallets : 100 % sécurisés (les portefeuilles froids n'ont pas été touchés).
• 👤 Soldes clients : Aucun impact direct sur vos comptes.
• 🛡️ Fonds de Protection : Le fonds de garantie Bitget (évalué à +460M$) couvrira l'intégralité des pertes.
🕵️ Qui est derrière le Hack ?
Selon la PDG Gracy Chen, les adresses IP et le mode opératoire pointent vers des hackers nord-coréens (groupe Lazarus). Les géants de la cybersécurité Mandiant et SlowMist sont sur le dossier.
🗓️ Calendrier de Reprise des Retraits :
✅ Faille corrigée & Trading opérationnel
📌 28 Sept. : Retraits BTC
📌 29 Sept. : Retraits ETH (Ethereum, BSC, Arbitrum, Base, OP)
📌 30 Sept. : Retraits USDT (Ethereum, BSC, Solana, Tron)
📌 02 Oct. : Autres altcoins, fiat et P2P
Restez prudents et vérifiez toujours vos sources officiellement ! 🔍✨
#Bitget #CryptoNews #Security #BinanceSquare #Hacking #Lazarus
183
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#BinanceProcesses$4.65BWithdrawals
16,416 vues
100 mentions
2
#WithdrawalsBack: 15 networks live
6,646 vues
116 mentions
3
#BinanceUpdatesProofofReservesAddresses
108,999 vues
1,447 mentions
4
#BinanceToResumePhaseOneOfWithdrawals
147,950 vues
1,540 mentions
5
#BinanceHadAlreadyCovered$6BofHackLoss
9,895 vues
136 mentions
6
#FBIConfirmsNorthKoreaIsResponsibleForBinanceCryptoHack
48,586 vues
147 mentions
7
#CZDismissesClaimsBinanceHackWasPredicted
74,879 vues
706 mentions
8
#B14gReportsUnauthorizedTransferOfAbout97MCORE
26,607 vues
347 mentions
9
#USSpotETHETFsPost23StraightDaysOfNetOutflows
29,463 vues
335 mentions
10
#IntelHasItsWorstDaySince1974
122,328 vues
948 mentions