
#keplr
keplr
46,007 vues
60 mentions
Populaire
Récents

#keplradvisessocialloginuserstotransferassets
🚨 Keplr met en garde les utilisateurs de la connexion via les réseaux sociaux : transférez vos actifs avant qu’il ne soit trop tard !
Keplr a lancé un avertissement important aux utilisateurs qui accèdent à leurs portefeuilles via une connexion avec un compte de réseau social.
Les utilisateurs qui se fient à cette méthode devraient agir et transférer leurs actifs vers un portefeuille dont la sauvegarde est sécurisée, avant de risquer d’en perdre l’accès.
🔍 Ce qu’il faut savoir :
Les utilisateurs de la connexion via les réseaux sociaux devraient vérifier immédiatement leur accès à leur portefeuille.
Assurez-vous que vos identifiants de récupération et la sauvegarde de votre portefeuille sont sécurisés.
Transférez vos actifs vers un portefeuille dont vous contrôlez la phrase de récupération et que vous pouvez conserver en lieu sûr.
Ne communiquez jamais votre phrase de récupération ni vos clés privées à qui que ce soit.
⚠️ Pourquoi est-ce important ?
La sécurité de vos cryptomonnaies dépend de votre contrôle de l’accès à votre portefeuille. Perdre l’accès à un compte de réseau social pourrait entraîner de sérieux problèmes si vous n’avez pas sécurisé les options de récupération de votre portefeuille.
Le message est simple : n’attendez pas d’avoir perdu l’accès pour protéger vos fonds.
#keplr #CryptoSecurity #WalletSafety
#keplradvisessocialloginuserstotransferassets
🚨 Keplr met en garde les utilisateurs de la connexion via les réseaux sociaux : transférez vos actifs avant qu’il ne soit trop tard !
Keplr a lancé un avertissement important aux utilisateurs qui accèdent à leurs portefeuilles via une connexion avec un compte de réseau social.
Les utilisateurs qui se fient à cette méthode devraient agir et transférer leurs actifs vers un portefeuille dont la sauvegarde est sécurisée, avant de risquer d’en perdre l’accès.
🔍 Ce qu’il faut savoir :
Les utilisateurs de la connexion via les réseaux sociaux devraient vérifier immédiatement leur accès à leur portefeuille.
Assurez-vous que vos identifiants de récupération et la sauvegarde de votre portefeuille sont sécurisés.
Transférez vos actifs vers un portefeuille dont vous contrôlez la phrase de récupération et que vous pouvez conserver en lieu sûr.
Ne communiquez jamais votre phrase de récupération ni vos clés privées à qui que ce soit.
⚠️ Pourquoi est-ce important ?
La sécurité de vos cryptomonnaies dépend de votre contrôle de l’accès à votre portefeuille. Perdre l’accès à un compte de réseau social pourrait entraîner de sérieux problèmes si vous n’avez pas sécurisé les options de récupération de votre portefeuille.
Le message est simple : n’attendez pas d’avoir perdu l’accès pour protéger vos fonds.
#keplr #CryptoSecurity #WalletSafety
🚨 Keplr met en garde les utilisateurs de la connexion via les réseaux sociaux : transférez vos actifs avant qu’il ne soit trop tard !
Keplr a lancé un avertissement important aux utilisateurs qui accèdent à leurs portefeuilles via une connexion avec un compte de réseau social.
Les utilisateurs qui se fient à cette méthode devraient agir et transférer leurs actifs vers un portefeuille dont la sauvegarde est sécurisée, avant de risquer d’en perdre l’accès.
🔍 Ce qu’il faut savoir :
Les utilisateurs de la connexion via les réseaux sociaux devraient vérifier immédiatement leur accès à leur portefeuille.
Assurez-vous que vos identifiants de récupération et la sauvegarde de votre portefeuille sont sécurisés.
Transférez vos actifs vers un portefeuille dont vous contrôlez la phrase de récupération et que vous pouvez conserver en lieu sûr.
Ne communiquez jamais votre phrase de récupération ni vos clés privées à qui que ce soit.
⚠️ Pourquoi est-ce important ?
La sécurité de vos cryptomonnaies dépend de votre contrôle de l’accès à votre portefeuille. Perdre l’accès à un compte de réseau social pourrait entraîner de sérieux problèmes si vous n’avez pas sécurisé les options de récupération de votre portefeuille.
Le message est simple : n’attendez pas d’avoir perdu l’accès pour protéger vos fonds.
#keplr #CryptoSecurity #WalletSafety
1
882
#KeplrAdvisesSocialLoginUsersToTransferAssets
🚨⚠️ ALERTE DE SÉCURITÉ : VOS CRYPTOMONNAIES POURRAIENT ÊTRE EN DANGER ! N’IGNOREZ PAS CET AVERTISSEMENT !
L’incident lié au portefeuille Keplr suscite de vives inquiétudes au sein de la communauté Web3.
Certains utilisateurs ayant créé un portefeuille en se connectant avec leur compte Google ou Apple pourraient être concernés par une vulnérabilité de l’infrastructure Web3Auth.
🔥 Que doivent savoir les utilisateurs ?
🔹 Les utilisateurs potentiellement concernés doivent suivre les consignes de sécurité officielles de Keplr.
🔹 Évitez de déposer des fonds supplémentaires dans les portefeuilles concernés.
🔹 Envisagez de transférer les actifs concernés vers un nouveau portefeuille sécurisé.
🔹 Ne communiquez jamais votre phrase de récupération ni vos clés privées à qui que ce soit.
🔹 Méfiez-vous des faux liens de récupération et des usurpateurs d’identité.
🛡️ N’oubliez pas : la commodité ne doit JAMAIS passer avant la sécurité de vos cryptomonnaies !
💬 Discutons-en :
Feriez-vous de nouveau confiance à la connexion Google ou Apple pour protéger vos cryptomonnaies ?
Ou bien une phrase de récupération / un portefeuille matériel est-il le seul choix possible ?
👇 Donnez votre avis. Votre expérience pourrait contribuer à protéger un autre investisseur !
#Keplr #CryptoSecurity #Web3
$BTC
{future}(BTCUSDT)
$HYPE
{future}(HYPEUSDT)
$ONE
{future}(ONEUSDT)
#KeplrAdvisesSocialLoginUsersToTransferAssets
🚨⚠️ ALERTE DE SÉCURITÉ : VOS CRYPTOMONNAIES POURRAIENT ÊTRE EN DANGER ! N’IGNOREZ PAS CET AVERTISSEMENT !
L’incident lié au portefeuille Keplr suscite de vives inquiétudes au sein de la communauté Web3.
Certains utilisateurs ayant créé un portefeuille en se connectant avec leur compte Google ou Apple pourraient être concernés par une vulnérabilité de l’infrastructure Web3Auth.
🔥 Que doivent savoir les utilisateurs ?
🔹 Les utilisateurs potentiellement concernés doivent suivre les consignes de sécurité officielles de Keplr.
🔹 Évitez de déposer des fonds supplémentaires dans les portefeuilles concernés.
🔹 Envisagez de transférer les actifs concernés vers un nouveau portefeuille sécurisé.
🔹 Ne communiquez jamais votre phrase de récupération ni vos clés privées à qui que ce soit.
🔹 Méfiez-vous des faux liens de récupération et des usurpateurs d’identité.
🛡️ N’oubliez pas : la commodité ne doit JAMAIS passer avant la sécurité de vos cryptomonnaies !
💬 Discutons-en :
Feriez-vous de nouveau confiance à la connexion Google ou Apple pour protéger vos cryptomonnaies ?
Ou bien une phrase de récupération / un portefeuille matériel est-il le seul choix possible ?
👇 Donnez votre avis. Votre expérience pourrait contribuer à protéger un autre investisseur !
#Keplr #CryptoSecurity #Web3
$BTC
$HYPE
$ONE
🚨⚠️ ALERTE DE SÉCURITÉ : VOS CRYPTOMONNAIES POURRAIENT ÊTRE EN DANGER ! N’IGNOREZ PAS CET AVERTISSEMENT !
L’incident lié au portefeuille Keplr suscite de vives inquiétudes au sein de la communauté Web3.
Certains utilisateurs ayant créé un portefeuille en se connectant avec leur compte Google ou Apple pourraient être concernés par une vulnérabilité de l’infrastructure Web3Auth.
🔥 Que doivent savoir les utilisateurs ?
🔹 Les utilisateurs potentiellement concernés doivent suivre les consignes de sécurité officielles de Keplr.
🔹 Évitez de déposer des fonds supplémentaires dans les portefeuilles concernés.
🔹 Envisagez de transférer les actifs concernés vers un nouveau portefeuille sécurisé.
🔹 Ne communiquez jamais votre phrase de récupération ni vos clés privées à qui que ce soit.
🔹 Méfiez-vous des faux liens de récupération et des usurpateurs d’identité.
🛡️ N’oubliez pas : la commodité ne doit JAMAIS passer avant la sécurité de vos cryptomonnaies !
💬 Discutons-en :
Feriez-vous de nouveau confiance à la connexion Google ou Apple pour protéger vos cryptomonnaies ?
Ou bien une phrase de récupération / un portefeuille matériel est-il le seul choix possible ?
👇 Donnez votre avis. Votre expérience pourrait contribuer à protéger un autre investisseur !
#Keplr #CryptoSecurity #Web3
$BTC
$HYPE
$ONE
505
·
--
#KeplrConseilleAuxUtilisateursDeConnexionSocialeDeTransfererLeursActifs
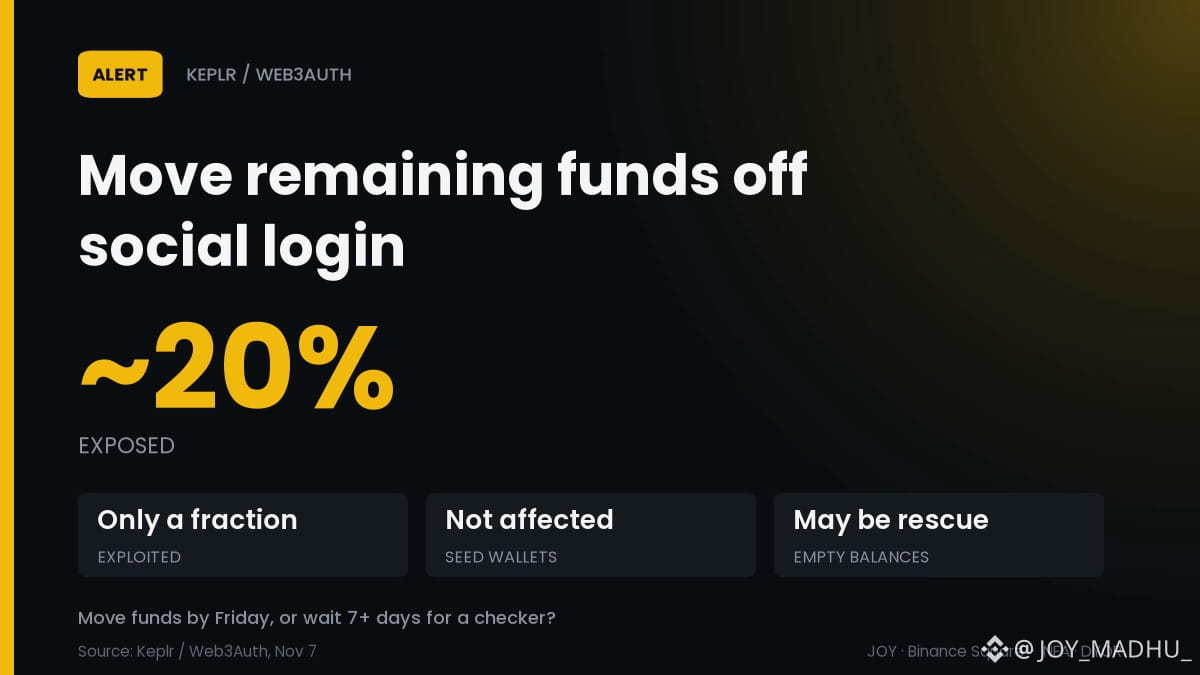
🔄 Keplr a changé ses recommandations : transférez ce qu’il vous reste dès maintenant
Une faille de Web3Auth a exposé certaines clés de connexion Google et Apple. Keplr conseille donc désormais aux utilisateurs concernés de transférer les actifs restants.
📊 Première estimation : environ 20 % des comptes utilisant la connexion sociale ont été exposés
⚠️ Seule une fraction de ces 20 % semble avoir été entièrement exploitée
🏦 Les comptes utilisant une phrase de récupération et les portefeuilles matériels n’ont pas été touchés
📉 Certains soldes nuls pourraient être dus à un sauvetage éthique, et non à un vol
En prenant du recul : la faille se trouvait chez le fournisseur de connexion, pas dans les portefeuilles protégés par une phrase de récupération.
Transférer vos fonds d’ici vendredi, ou attendre plus de 7 jours pour un outil de vérification ? 👇
$ATOM
#KeplrAdvisesSocialLoginUsersToTransferAssets #Keplr #Sécurité
#KeplrConseilleAuxUtilisateursDeConnexionSocialeDeTransfererLeursActifs
🔄 Keplr a changé ses recommandations : transférez ce qu’il vous reste dès maintenant
Une faille de Web3Auth a exposé certaines clés de connexion Google et Apple. Keplr conseille donc désormais aux utilisateurs concernés de transférer les actifs restants.
📊 Première estimation : environ 20 % des comptes utilisant la connexion sociale ont été exposés
⚠️ Seule une fraction de ces 20 % semble avoir été entièrement exploitée
🏦 Les comptes utilisant une phrase de récupération et les portefeuilles matériels n’ont pas été touchés
📉 Certains soldes nuls pourraient être dus à un sauvetage éthique, et non à un vol
En prenant du recul : la faille se trouvait chez le fournisseur de connexion, pas dans les portefeuilles protégés par une phrase de récupération.
Transférer vos fonds d’ici vendredi, ou attendre plus de 7 jours pour un outil de vérification ? 👇
$ATOM
#KeplrAdvisesSocialLoginUsersToTransferAssets #Keplr #Sécurité
🔄 Keplr a changé ses recommandations : transférez ce qu’il vous reste dès maintenant
Une faille de Web3Auth a exposé certaines clés de connexion Google et Apple. Keplr conseille donc désormais aux utilisateurs concernés de transférer les actifs restants.
📊 Première estimation : environ 20 % des comptes utilisant la connexion sociale ont été exposés
⚠️ Seule une fraction de ces 20 % semble avoir été entièrement exploitée
🏦 Les comptes utilisant une phrase de récupération et les portefeuilles matériels n’ont pas été touchés
📉 Certains soldes nuls pourraient être dus à un sauvetage éthique, et non à un vol
En prenant du recul : la faille se trouvait chez le fournisseur de connexion, pas dans les portefeuilles protégés par une phrase de récupération.
Transférer vos fonds d’ici vendredi, ou attendre plus de 7 jours pour un outil de vérification ? 👇
$ATOM
#KeplrAdvisesSocialLoginUsersToTransferAssets #Keplr #Sécurité
1
·
--
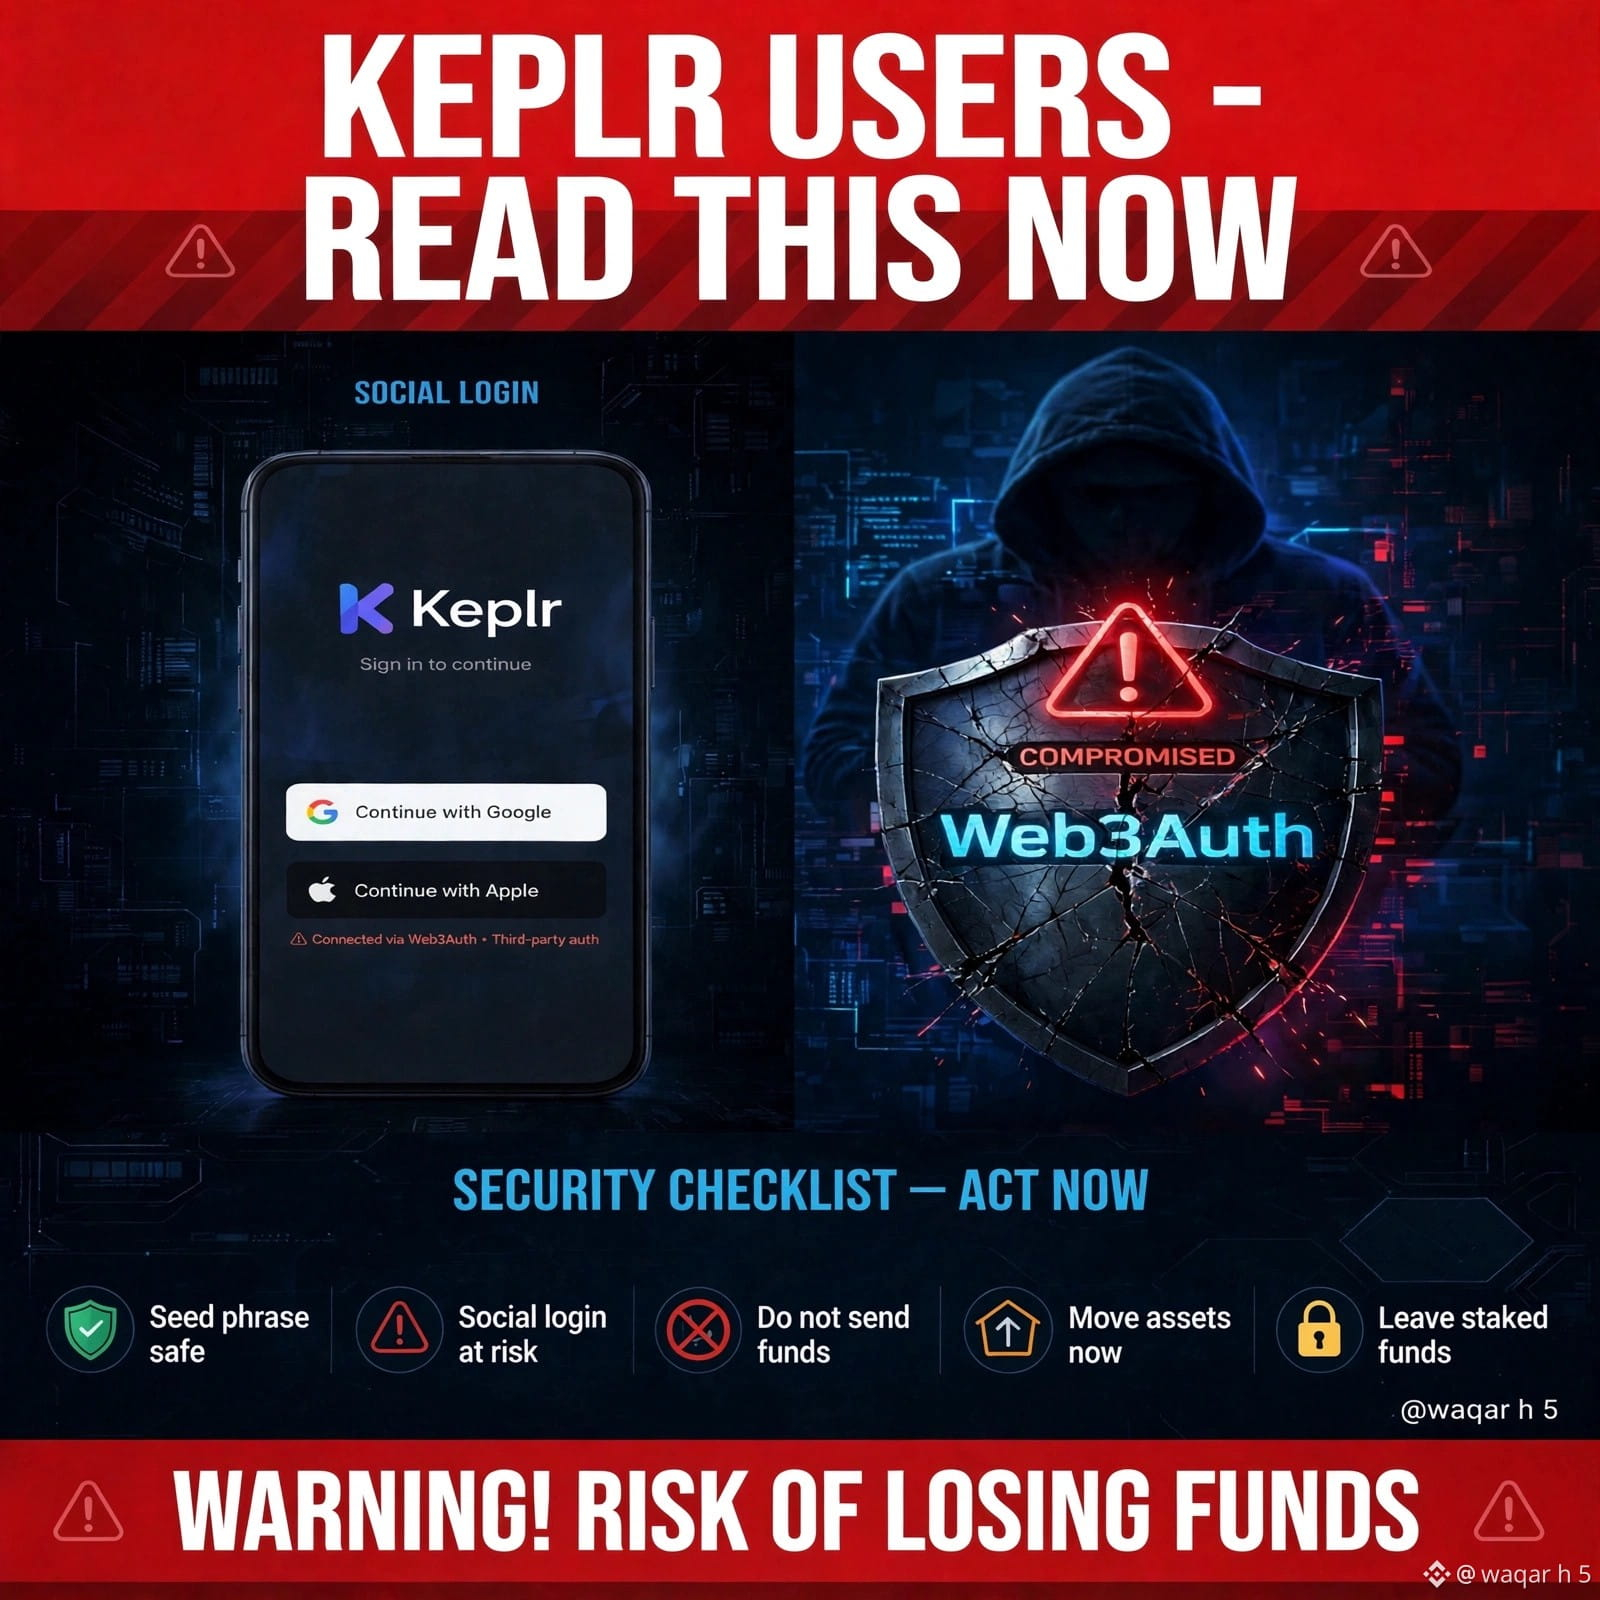
🚨 URGENT : Alerte de sécurité Keplr ! 🚨
Si vous vous êtes connecté à Keplr avec Google / Apple — LISEZ CECI !
Une vulnérabilité de Web3Auth a exposé les clés privées de certains utilisateurs connectés via les réseaux sociaux. Vos fonds pourraient être en danger !
✅ À FAIRE MAINTENANT :
1. ARRÊTEZ d’envoyer des fonds vers votre ancien portefeuille
2. TRANSFÉREZ vos actifs vers un nouveau portefeuille avec une phrase de récupération
3. UTILISEZ un portefeuille matériel pour les sommes importantes
N’attendez pas — Sécurisez d’abord vos avoirs !
#keplr #CryptoSecurity #SecurityAlert
#KeplrAdvisesSocialLoginUsersToTransferAssets
🚨 URGENT : Alerte de sécurité Keplr ! 🚨
Si vous vous êtes connecté à Keplr avec Google / Apple — LISEZ CECI !
Une vulnérabilité de Web3Auth a exposé les clés privées de certains utilisateurs connectés via les réseaux sociaux. Vos fonds pourraient être en danger !
✅ À FAIRE MAINTENANT :
1. ARRÊTEZ d’envoyer des fonds vers votre ancien portefeuille
2. TRANSFÉREZ vos actifs vers un nouveau portefeuille avec une phrase de récupération
3. UTILISEZ un portefeuille matériel pour les sommes importantes
N’attendez pas — Sécurisez d’abord vos avoirs !
#keplr #CryptoSecurity #SecurityAlert
#KeplrAdvisesSocialLoginUsersToTransferAssets
Si vous vous êtes connecté à Keplr avec Google / Apple — LISEZ CECI !
Une vulnérabilité de Web3Auth a exposé les clés privées de certains utilisateurs connectés via les réseaux sociaux. Vos fonds pourraient être en danger !
✅ À FAIRE MAINTENANT :
1. ARRÊTEZ d’envoyer des fonds vers votre ancien portefeuille
2. TRANSFÉREZ vos actifs vers un nouveau portefeuille avec une phrase de récupération
3. UTILISEZ un portefeuille matériel pour les sommes importantes
N’attendez pas — Sécurisez d’abord vos avoirs !
#keplr #CryptoSecurity #SecurityAlert
#KeplrAdvisesSocialLoginUsersToTransferAssets
4
173

·
--
Portefeuilles connectés avec Google : au moins 44 000 d’entre eux se sont fait dérober plus de 6 millions de dollars
▫️ Keplr confirme : des transferts non autorisés ont touché des comptes connectés avec Google ou Apple. Le problème vient du service de connexion sociale Web3Auth
▫️ Les données on-chain recensent au moins 44 000 portefeuilles et environ 6,01 millions de dollars. Les fonds n’ont pas encore été transférés
▫️ Même après l’avertissement officiel, 86 % des portefeuilles victimes n’avaient pas encore été vidés
▫️ Les attaquants ont également contourné la période de déblocage de 21 jours et retiré environ 1,96 million d’ATOM mis en staking
À ce stade, les comptes utilisant une phrase de récupération ou un portefeuille matériel ne semblent pas touchés. Ces deux options de connexion sociale ont été suspendues
Pour se simplifier la vie, on se connecte en un clic… mais les clés ne sont peut-être même pas entre nos mains
À l’avenir, ferez-vous encore confiance à la connexion à un portefeuille via un compte de réseau social ? 👇 (Ceci ne constitue pas un conseil en investissement)
#Keplr #Web3Auth #sécuritédesportefeuilles
Portefeuilles connectés avec Google : au moins 44 000 d’entre eux se sont fait dérober plus de 6 millions de dollars
▫️ Keplr confirme : des transferts non autorisés ont touché des comptes connectés avec Google ou Apple. Le problème vient du service de connexion sociale Web3Auth
▫️ Les données on-chain recensent au moins 44 000 portefeuilles et environ 6,01 millions de dollars. Les fonds n’ont pas encore été transférés
▫️ Même après l’avertissement officiel, 86 % des portefeuilles victimes n’avaient pas encore été vidés
▫️ Les attaquants ont également contourné la période de déblocage de 21 jours et retiré environ 1,96 million d’ATOM mis en staking
À ce stade, les comptes utilisant une phrase de récupération ou un portefeuille matériel ne semblent pas touchés. Ces deux options de connexion sociale ont été suspendues
Pour se simplifier la vie, on se connecte en un clic… mais les clés ne sont peut-être même pas entre nos mains
À l’avenir, ferez-vous encore confiance à la connexion à un portefeuille via un compte de réseau social ? 👇 (Ceci ne constitue pas un conseil en investissement)
#Keplr #Web3Auth #sécuritédesportefeuilles
▫️ Keplr confirme : des transferts non autorisés ont touché des comptes connectés avec Google ou Apple. Le problème vient du service de connexion sociale Web3Auth
▫️ Les données on-chain recensent au moins 44 000 portefeuilles et environ 6,01 millions de dollars. Les fonds n’ont pas encore été transférés
▫️ Même après l’avertissement officiel, 86 % des portefeuilles victimes n’avaient pas encore été vidés
▫️ Les attaquants ont également contourné la période de déblocage de 21 jours et retiré environ 1,96 million d’ATOM mis en staking
À ce stade, les comptes utilisant une phrase de récupération ou un portefeuille matériel ne semblent pas touchés. Ces deux options de connexion sociale ont été suspendues
Pour se simplifier la vie, on se connecte en un clic… mais les clés ne sont peut-être même pas entre nos mains
À l’avenir, ferez-vous encore confiance à la connexion à un portefeuille via un compte de réseau social ? 👇 (Ceci ne constitue pas un conseil en investissement)
#Keplr #Web3Auth #sécuritédesportefeuilles
2
2.2k

·
--
Article
Vous vous connectez à votre portefeuille avec un compte Google ? Cette info vous concerneCet après-midi, Keplr, un portefeuille de l’écosystème Cosmos, a publié une annonce. Certains portefeuilles créés en se connectant avec un compte Google ou Apple ont effectué des transferts que leurs utilisateurs n’avaient pas autorisés. Keplr a suspendu ces deux modes de connexion et enquête sur les causes avec Web3Auth, le fournisseur de la technologie de connexion. Web3Auth a également reconnu le problème : hier soir, un peu après 23 heures, l’entreprise a publié une déclaration indiquant que son service avait rencontré un problème de sécurité et que son service de portefeuille intégré était suspendu.
Le problème vient de l’étape de connexion, pas du portefeuille lui-même. Web3Auth permet de créer un portefeuille avec un compte Google ou Apple, sans avoir à noter sa phrase de récupération. C’est pratique, mais cela revient à confier les clés de son portefeuille à cet intermédiaire. Si celui-ci rencontre un problème, les fonds peuvent être transférés sans que vous ayez à confirmer quoi que ce soit. Josh Lee, de Keplr, estime à titre préliminaire qu’environ 20 % des comptes connectés avec Google ou Apple ont été touchés. Seule une partie d’entre eux a réellement perdu des fonds ; les autres pourraient encore les récupérer. Il ne s’agit que d’une première estimation : à ce jour, les autorités n’ont pas révélé combien de personnes ont été touchées ni combien d’argent a été perdu.
Vous vous connectez à votre portefeuille avec un compte Google ? Cette info vous concerne
Cet après-midi, Keplr, un portefeuille de l’écosystème Cosmos, a publié une annonce. Certains portefeuilles créés en se connectant avec un compte Google ou Apple ont effectué des transferts que leurs utilisateurs n’avaient pas autorisés. Keplr a suspendu ces deux modes de connexion et enquête sur les causes avec Web3Auth, le fournisseur de la technologie de connexion. Web3Auth a également reconnu le problème : hier soir, un peu après 23 heures, l’entreprise a publié une déclaration indiquant que son service avait rencontré un problème de sécurité et que son service de portefeuille intégré était suspendu.
Le problème vient de l’étape de connexion, pas du portefeuille lui-même. Web3Auth permet de créer un portefeuille avec un compte Google ou Apple, sans avoir à noter sa phrase de récupération. C’est pratique, mais cela revient à confier les clés de son portefeuille à cet intermédiaire. Si celui-ci rencontre un problème, les fonds peuvent être transférés sans que vous ayez à confirmer quoi que ce soit. Josh Lee, de Keplr, estime à titre préliminaire qu’environ 20 % des comptes connectés avec Google ou Apple ont été touchés. Seule une partie d’entre eux a réellement perdu des fonds ; les autres pourraient encore les récupérer. Il ne s’agit que d’une première estimation : à ce jour, les autorités n’ont pas révélé combien de personnes ont été touchées ni combien d’argent a été perdu.
Le problème vient de l’étape de connexion, pas du portefeuille lui-même. Web3Auth permet de créer un portefeuille avec un compte Google ou Apple, sans avoir à noter sa phrase de récupération. C’est pratique, mais cela revient à confier les clés de son portefeuille à cet intermédiaire. Si celui-ci rencontre un problème, les fonds peuvent être transférés sans que vous ayez à confirmer quoi que ce soit. Josh Lee, de Keplr, estime à titre préliminaire qu’environ 20 % des comptes connectés avec Google ou Apple ont été touchés. Seule une partie d’entre eux a réellement perdu des fonds ; les autres pourraient encore les récupérer. Il ne s’agit que d’une première estimation : à ce jour, les autorités n’ont pas révélé combien de personnes ont été touchées ni combien d’argent a été perdu.
GOOGUS+1,10%
必备小神器888:
谷歌登录钱包本质是便利换安全,大额别放,等Web3Auth把根因查清再谈信任。
1
785

Article
PIRATAGE MASSIF DES PORTEFEUILLES CRYPTO KEPLR : 6 MILLIONS DE DOLLARS EN JEU, PLUS DE 44 000 PORTEFEUILLES MENACÉS !Le secteur des cryptomonnaies a été frappé par un nouvel incident de sécurité majeur. Les 6 et 7 novembre 2026, des utilisateurs du portefeuille Keplr ont commencé à signaler des transferts de fonds non autorisés. Les comptes créés via l’authentification Google et Apple ont été touchés.
Selon la société d’analyse Bitquery, qui a étudié les mouvements de fonds sur les blockchains de l’écosystème Cosmos, les opérations suspectes ont touché plus de 44 000 portefeuilles, et la valeur des actifs transférés a atteint environ 6,01 millions de dollars.
PIRATAGE MASSIF DES PORTEFEUILLES CRYPTO KEPLR : 6 MILLIONS DE DOLLARS EN JEU, PLUS DE 44 000 PORTEFEUILLES MENACÉS !
Le secteur des cryptomonnaies a été frappé par un nouvel incident de sécurité majeur. Les 6 et 7 novembre 2026, des utilisateurs du portefeuille Keplr ont commencé à signaler des transferts de fonds non autorisés. Les comptes créés via l’authentification Google et Apple ont été touchés.
Selon la société d’analyse Bitquery, qui a étudié les mouvements de fonds sur les blockchains de l’écosystème Cosmos, les opérations suspectes ont touché plus de 44 000 portefeuilles, et la valeur des actifs transférés a atteint environ 6,01 millions de dollars.
Selon la société d’analyse Bitquery, qui a étudié les mouvements de fonds sur les blockchains de l’écosystème Cosmos, les opérations suspectes ont touché plus de 44 000 portefeuilles, et la valeur des actifs transférés a atteint environ 6,01 millions de dollars.
444
Voir la traduction
#keplradvisessocialloginuserstotransferassets
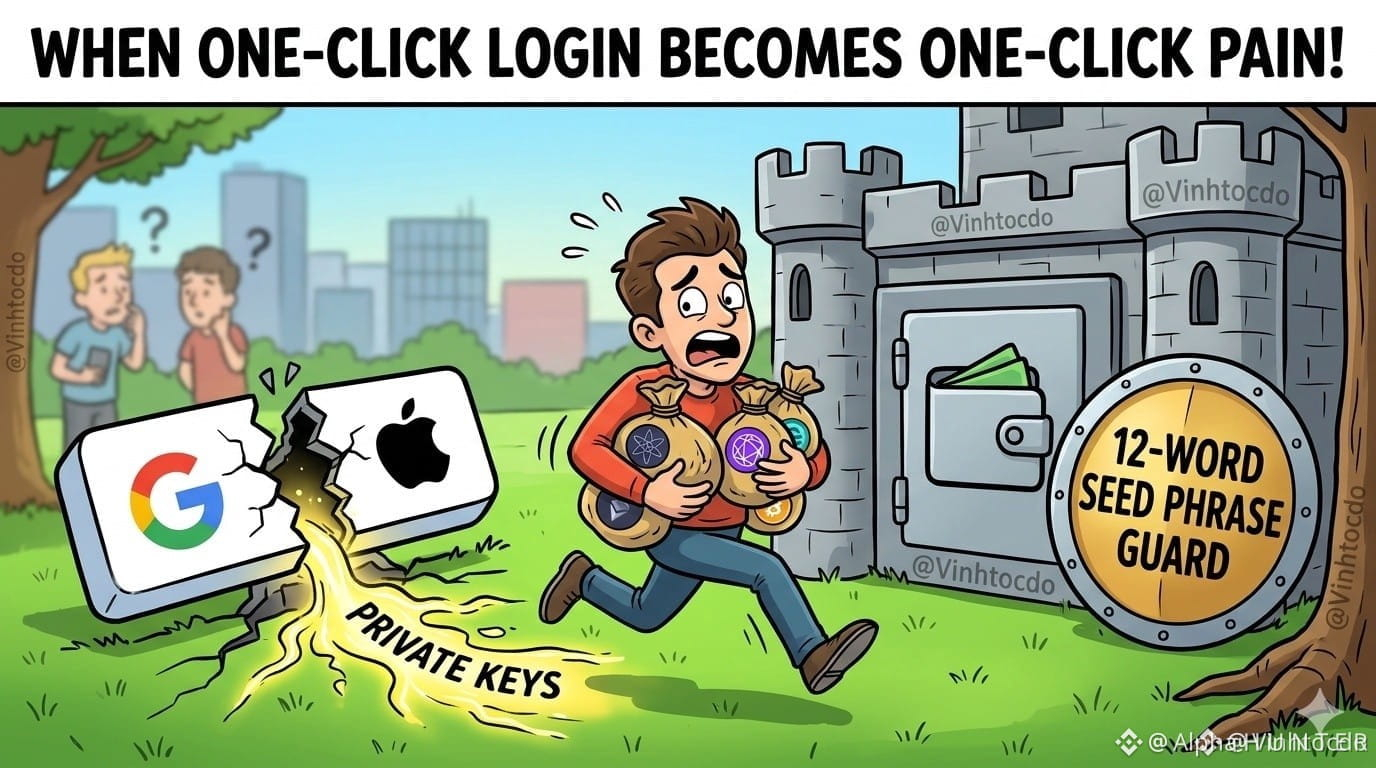
🚨 Keplr met en garde les utilisateurs de la connexion via les réseaux sociaux : transférez vos actifs avant qu’il ne soit trop tard !
Keplr a lancé un avertissement important aux utilisateurs qui accèdent à leurs portefeuilles via une connexion avec un compte de réseau social.
Les utilisateurs qui se fient à cette méthode devraient agir et transférer leurs actifs vers un portefeuille dont la sauvegarde est sécurisée, avant de risquer d’en perdre l’accès.
🔍 Ce qu’il faut savoir :
Les utilisateurs de la connexion via les réseaux sociaux devraient vérifier immédiatement leur accès à leur portefeuille.
Assurez-vous que vos identifiants de récupération et la sauvegarde de votre portefeuille sont sécurisés.
Transférez vos actifs vers un portefeuille dont vous contrôlez la phrase de récupération et que vous pouvez conserver en lieu sûr.
Ne communiquez jamais votre phrase de récupération ni vos clés privées à qui que ce soit.
⚠️ Pourquoi est-ce important ?
La sécurité de vos cryptomonnaies dépend de votre contrôle de l’accès à votre portefeuille. Perdre l’accès à un compte de réseau social pourrait entraîner de sérieux problèmes si vous n’avez pas sécurisé les options de récupération de votre portefeuille.
Le message est simple : n’attendez pas d’avoir perdu l’accès pour protéger vos fonds.
#keplr #CryptoSecurity #WalletSafety
$AIOT
{future}(AIOTUSDT)
$JCT
{future}(JCTUSDT)
$IDOL
{future}(IDOLUSDT)
#keplradvisessocialloginuserstotransferassets
🚨 Keplr met en garde les utilisateurs de la connexion via les réseaux sociaux : transférez vos actifs avant qu’il ne soit trop tard !
Keplr a lancé un avertissement important aux utilisateurs qui accèdent à leurs portefeuilles via une connexion avec un compte de réseau social.
Les utilisateurs qui se fient à cette méthode devraient agir et transférer leurs actifs vers un portefeuille dont la sauvegarde est sécurisée, avant de risquer d’en perdre l’accès.
🔍 Ce qu’il faut savoir :
Les utilisateurs de la connexion via les réseaux sociaux devraient vérifier immédiatement leur accès à leur portefeuille.
Assurez-vous que vos identifiants de récupération et la sauvegarde de votre portefeuille sont sécurisés.
Transférez vos actifs vers un portefeuille dont vous contrôlez la phrase de récupération et que vous pouvez conserver en lieu sûr.
Ne communiquez jamais votre phrase de récupération ni vos clés privées à qui que ce soit.
⚠️ Pourquoi est-ce important ?
La sécurité de vos cryptomonnaies dépend de votre contrôle de l’accès à votre portefeuille. Perdre l’accès à un compte de réseau social pourrait entraîner de sérieux problèmes si vous n’avez pas sécurisé les options de récupération de votre portefeuille.
Le message est simple : n’attendez pas d’avoir perdu l’accès pour protéger vos fonds.
#keplr #CryptoSecurity #WalletSafety
$AIOT
$JCT
$IDOL
🚨 Keplr met en garde les utilisateurs de la connexion via les réseaux sociaux : transférez vos actifs avant qu’il ne soit trop tard !
Keplr a lancé un avertissement important aux utilisateurs qui accèdent à leurs portefeuilles via une connexion avec un compte de réseau social.
Les utilisateurs qui se fient à cette méthode devraient agir et transférer leurs actifs vers un portefeuille dont la sauvegarde est sécurisée, avant de risquer d’en perdre l’accès.
🔍 Ce qu’il faut savoir :
Les utilisateurs de la connexion via les réseaux sociaux devraient vérifier immédiatement leur accès à leur portefeuille.
Assurez-vous que vos identifiants de récupération et la sauvegarde de votre portefeuille sont sécurisés.
Transférez vos actifs vers un portefeuille dont vous contrôlez la phrase de récupération et que vous pouvez conserver en lieu sûr.
Ne communiquez jamais votre phrase de récupération ni vos clés privées à qui que ce soit.
⚠️ Pourquoi est-ce important ?
La sécurité de vos cryptomonnaies dépend de votre contrôle de l’accès à votre portefeuille. Perdre l’accès à un compte de réseau social pourrait entraîner de sérieux problèmes si vous n’avez pas sécurisé les options de récupération de votre portefeuille.
Le message est simple : n’attendez pas d’avoir perdu l’accès pour protéger vos fonds.
#keplr #CryptoSecurity #WalletSafety
$AIOT
$JCT
$IDOL
4
2.3k

·
--
La phrase de récupération est intacte, mais la « connexion en un clic » pose problème : Keplr suspend la connexion avec Google et AppleLes portefeuilles où l’on se connecte avec Google ou Apple pour faire plus simple ont été les premiers touchés cette fois-ci.
Le 6 novembre, Web3Auth, qui propose des portefeuilles intégrés et la connexion via les réseaux sociaux, a annoncé un problème de sécurité affectant ses services et la désactivation temporaire des portefeuilles intégrés. À ce stade, aucun utilisateur de MetaMask ne semblait concerné. Le 7 novembre, l’entreprise a précisé que le problème provenait de l’infrastructure de Web3Auth et touchait certains portefeuilles intégrés utilisés par Keplr.
Le même jour, Keplr, un portefeuille couramment utilisé dans l’écosystème Cosmos, a publié un communiqué officiel : certaines personnes s’étant connectées avec Google ou Apple avaient constaté des transactions non autorisées, et l’équipe enquêtait en coordination avec Web3Auth. Selon son évaluation préliminaire, les comptes créés avec une phrase de récupération ou un portefeuille matériel n’étaient pas concernés. La connexion avec Google et Apple a été suspendue. Keplr a demandé aux utilisateurs concernés de ne plus ajouter de fonds à ces comptes, de ne pas réimporter leur portefeuille et de ne pas le recréer ailleurs.
La phrase de récupération est intacte, mais la « connexion en un clic » pose problème : Keplr suspend la connexion avec Google et Apple
Les portefeuilles où l’on se connecte avec Google ou Apple pour faire plus simple ont été les premiers touchés cette fois-ci.
Le 6 novembre, Web3Auth, qui propose des portefeuilles intégrés et la connexion via les réseaux sociaux, a annoncé un problème de sécurité affectant ses services et la désactivation temporaire des portefeuilles intégrés. À ce stade, aucun utilisateur de MetaMask ne semblait concerné. Le 7 novembre, l’entreprise a précisé que le problème provenait de l’infrastructure de Web3Auth et touchait certains portefeuilles intégrés utilisés par Keplr.
Le même jour, Keplr, un portefeuille couramment utilisé dans l’écosystème Cosmos, a publié un communiqué officiel : certaines personnes s’étant connectées avec Google ou Apple avaient constaté des transactions non autorisées, et l’équipe enquêtait en coordination avec Web3Auth. Selon son évaluation préliminaire, les comptes créés avec une phrase de récupération ou un portefeuille matériel n’étaient pas concernés. La connexion avec Google et Apple a été suspendue. Keplr a demandé aux utilisateurs concernés de ne plus ajouter de fonds à ces comptes, de ne pas réimporter leur portefeuille et de ne pas le recréer ailleurs.
Le 6 novembre, Web3Auth, qui propose des portefeuilles intégrés et la connexion via les réseaux sociaux, a annoncé un problème de sécurité affectant ses services et la désactivation temporaire des portefeuilles intégrés. À ce stade, aucun utilisateur de MetaMask ne semblait concerné. Le 7 novembre, l’entreprise a précisé que le problème provenait de l’infrastructure de Web3Auth et touchait certains portefeuilles intégrés utilisés par Keplr.
Le même jour, Keplr, un portefeuille couramment utilisé dans l’écosystème Cosmos, a publié un communiqué officiel : certaines personnes s’étant connectées avec Google ou Apple avaient constaté des transactions non autorisées, et l’équipe enquêtait en coordination avec Web3Auth. Selon son évaluation préliminaire, les comptes créés avec une phrase de récupération ou un portefeuille matériel n’étaient pas concernés. La connexion avec Google et Apple a été suspendue. Keplr a demandé aux utilisateurs concernés de ne plus ajouter de fonds à ces comptes, de ne pas réimporter leur portefeuille et de ne pas le recréer ailleurs.
GOOGUS+1,10%
買不起比特幣只能買比特犬:
所有熱錢包都不要用,並移除所有㽞覽器插件
1
177
·
--
Dans une nouvelle mise à jour concernant l’incident Keplr, Web3Auth a publié des adresses de portefeuilles de récupération vérifiées et indiqué que certains transferts visibles faisaient partie des opérations de sauvetage. Ne jugez pas un transfert sur son apparence ; vérifiez l’adresse auprès du compte officiel et ignorez les messages privés de récupération. Vous avez vu la mise à jour ? 🛡️🔎🔐
Les plus échangés sur Binance au moment de l’observation (13:07, heure d’Istanbul, classement des échanges sur 24 heures) : $BTC $ETH $BNB. Suivi général du marché, sans lien de causalité avec l’incident.
#Keplr #Sécurité_numérique
Dans une nouvelle mise à jour concernant l’incident Keplr, Web3Auth a publié des adresses de portefeuilles de récupération vérifiées et indiqué que certains transferts visibles faisaient partie des opérations de sauvetage. Ne jugez pas un transfert sur son apparence ; vérifiez l’adresse auprès du compte officiel et ignorez les messages privés de récupération. Vous avez vu la mise à jour ? 🛡️🔎🔐
Les plus échangés sur Binance au moment de l’observation (13:07, heure d’Istanbul, classement des échanges sur 24 heures) : $BTC $ETH $BNB . Suivi général du marché, sans lien de causalité avec l’incident.
#Keplr #Sécurité_numérique
Les plus échangés sur Binance au moment de l’observation (13:07, heure d’Istanbul, classement des échanges sur 24 heures) : $BTC $ETH $BNB . Suivi général du marché, sans lien de causalité avec l’incident.
#Keplr #Sécurité_numérique
69
·
--
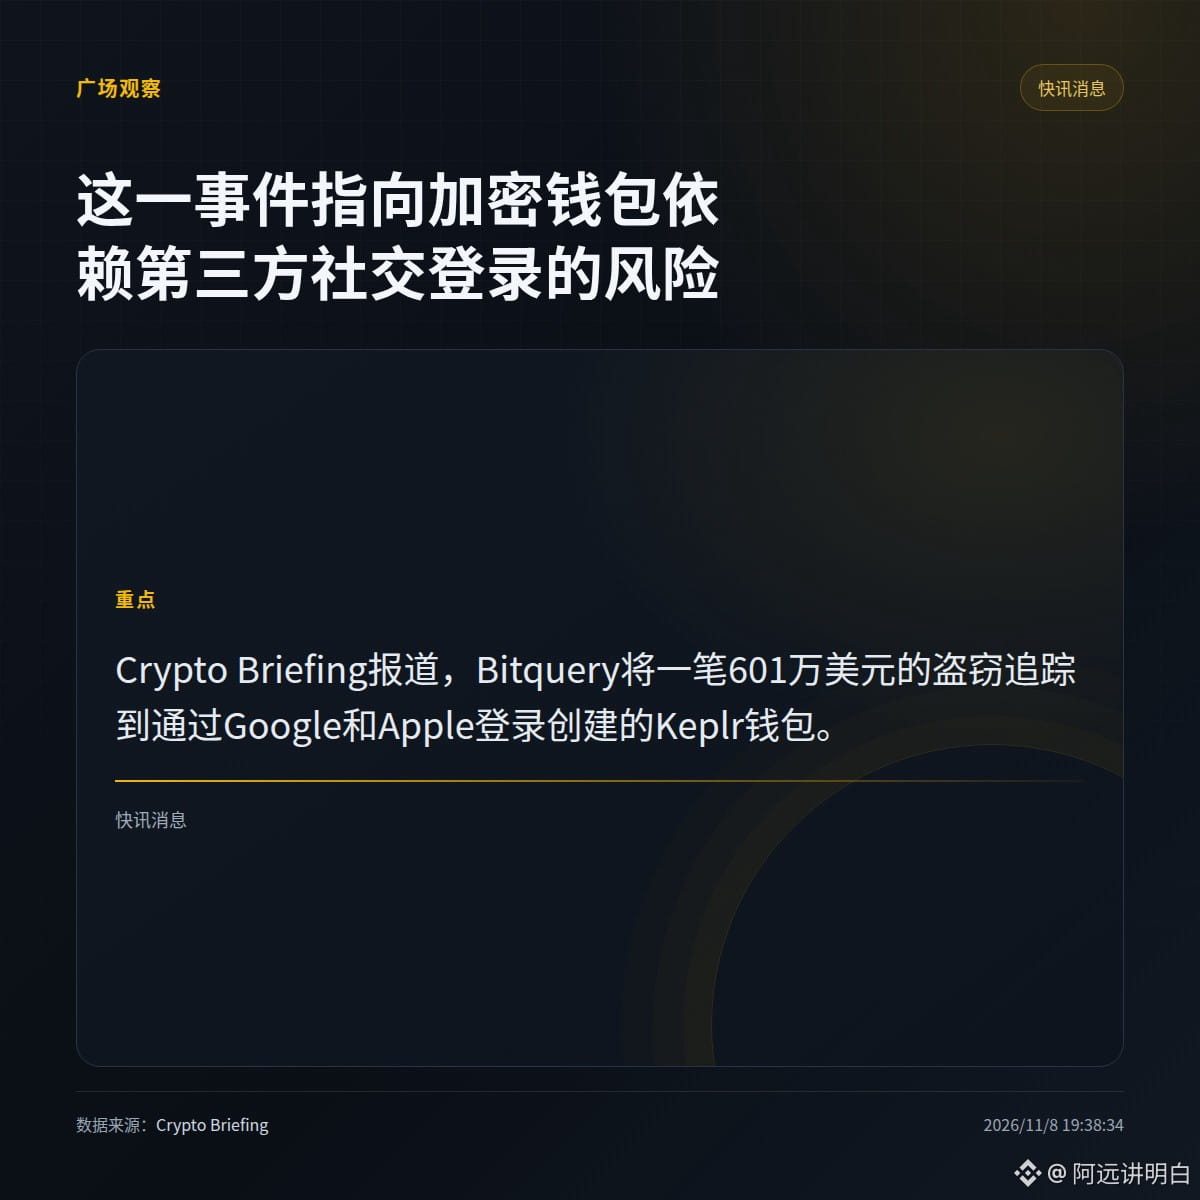
Bitquery a remonté le vol de 6,01 millions de dollars jusqu’à des portefeuilles Keplr créés en se connectant avec Google et Apple.
Selon Crypto Briefing, cet incident met en lumière les risques liés aux portefeuilles crypto qui reposent sur la connexion via des services tiers.
· Les utilisateurs de Keplr concernés sont ceux dont le portefeuille a été créé en se connectant avec un compte de réseau social.
· La source ne fournit que la conclusion de l’enquête ; elle ne précise pas comment les fonds ont été dérobés depuis le portefeuille chaud. On ne peut donc pas en déduire que tous les portefeuilles créés via une connexion sociale présentent le même problème.
Évitez-vous les connexions via des services tiers lorsque vous créez un portefeuille ?
#Keplr
Bitquery a remonté le vol de 6,01 millions de dollars jusqu’à des portefeuilles Keplr créés en se connectant avec Google et Apple.
Selon Crypto Briefing, cet incident met en lumière les risques liés aux portefeuilles crypto qui reposent sur la connexion via des services tiers.
· Les utilisateurs de Keplr concernés sont ceux dont le portefeuille a été créé en se connectant avec un compte de réseau social.
· La source ne fournit que la conclusion de l’enquête ; elle ne précise pas comment les fonds ont été dérobés depuis le portefeuille chaud. On ne peut donc pas en déduire que tous les portefeuilles créés via une connexion sociale présentent le même problème.
Évitez-vous les connexions via des services tiers lorsque vous créez un portefeuille ?
#Keplr
Selon Crypto Briefing, cet incident met en lumière les risques liés aux portefeuilles crypto qui reposent sur la connexion via des services tiers.
· Les utilisateurs de Keplr concernés sont ceux dont le portefeuille a été créé en se connectant avec un compte de réseau social.
· La source ne fournit que la conclusion de l’enquête ; elle ne précise pas comment les fonds ont été dérobés depuis le portefeuille chaud. On ne peut donc pas en déduire que tous les portefeuilles créés via une connexion sociale présentent le même problème.
Évitez-vous les connexions via des services tiers lorsque vous créez un portefeuille ?
#Keplr
11
Ce soir, la communauté Cosmos assiste à une course bien réelle : les hackers volent en tête, les white hats se démènent derrière, et vos cryptos attendent le verdict au milieu.
Keplr vient de l’admettre : une faille de Web3Auth a exposé les clés privées des utilisateurs connectés via Google ou Apple. Plus de 44 000 portefeuilles sont concernés, 6,01 millions de dollars de transferts ont déjà été suivis sur la blockchain, et environ un compte connecté via les réseaux sociaux sur cinq pourrait être touché. L’équipe appelle tout le monde à transférer au plus vite les fonds restants vers un portefeuille avec phrase de récupération. Un peu de retard, et votre solde pourrait tomber directement à zéro ; pour les fonds en staking ou verrouillés, il faudra attendre.
Les réactions : ceux qui se sont connectés avec Google déménagent en pleine nuit, la main tremblante au point de mal recopier leur phrase de récupération ; ceux qui utilisent une phrase de récupération ou un portefeuille matériel restent sereins et observent le spectacle : « On vous avait dit de ne pas choisir la facilité. » Les plus perdus sont ceux qui ne distinguent pas les white hats des black hats : quand l’argent disparaît du portefeuille, ils ne savent même pas qui remercier.
$ATOM 1.37 dollars, en baisse de 8,8 % en 7 jours ; $INJ 8.2 dollars, en hausse de 17,8 % en 5 jours. Une même liste de sauvetage, deux trajectoires.
Vous êtes dans quel camp ? A : Je file d’abord, on verra qui des white hats ou des black hats l’emporte / B : C’est quand la panique fait chuter les cours qu’on fait les bonnes affaires ; si $ATOM passe sous 1.3, j’achète.
#Keplr #Web3Auth #SécuritéDesPortefeuilles
Ce soir, la communauté Cosmos assiste à une course bien réelle : les hackers volent en tête, les white hats se démènent derrière, et vos cryptos attendent le verdict au milieu.
Keplr vient de l’admettre : une faille de Web3Auth a exposé les clés privées des utilisateurs connectés via Google ou Apple. Plus de 44 000 portefeuilles sont concernés, 6,01 millions de dollars de transferts ont déjà été suivis sur la blockchain, et environ un compte connecté via les réseaux sociaux sur cinq pourrait être touché. L’équipe appelle tout le monde à transférer au plus vite les fonds restants vers un portefeuille avec phrase de récupération. Un peu de retard, et votre solde pourrait tomber directement à zéro ; pour les fonds en staking ou verrouillés, il faudra attendre.
Les réactions : ceux qui se sont connectés avec Google déménagent en pleine nuit, la main tremblante au point de mal recopier leur phrase de récupération ; ceux qui utilisent une phrase de récupération ou un portefeuille matériel restent sereins et observent le spectacle : « On vous avait dit de ne pas choisir la facilité. » Les plus perdus sont ceux qui ne distinguent pas les white hats des black hats : quand l’argent disparaît du portefeuille, ils ne savent même pas qui remercier.
$ATOM 1.37 dollars, en baisse de 8,8 % en 7 jours ; $INJ 8.2 dollars, en hausse de 17,8 % en 5 jours. Une même liste de sauvetage, deux trajectoires.
Vous êtes dans quel camp ? A : Je file d’abord, on verra qui des white hats ou des black hats l’emporte / B : C’est quand la panique fait chuter les cours qu’on fait les bonnes affaires ; si $ATOM passe sous 1.3, j’achète.
#Keplr #Web3Auth #SécuritéDesPortefeuilles
Keplr vient de l’admettre : une faille de Web3Auth a exposé les clés privées des utilisateurs connectés via Google ou Apple. Plus de 44 000 portefeuilles sont concernés, 6,01 millions de dollars de transferts ont déjà été suivis sur la blockchain, et environ un compte connecté via les réseaux sociaux sur cinq pourrait être touché. L’équipe appelle tout le monde à transférer au plus vite les fonds restants vers un portefeuille avec phrase de récupération. Un peu de retard, et votre solde pourrait tomber directement à zéro ; pour les fonds en staking ou verrouillés, il faudra attendre.
Les réactions : ceux qui se sont connectés avec Google déménagent en pleine nuit, la main tremblante au point de mal recopier leur phrase de récupération ; ceux qui utilisent une phrase de récupération ou un portefeuille matériel restent sereins et observent le spectacle : « On vous avait dit de ne pas choisir la facilité. » Les plus perdus sont ceux qui ne distinguent pas les white hats des black hats : quand l’argent disparaît du portefeuille, ils ne savent même pas qui remercier.
$ATOM 1.37 dollars, en baisse de 8,8 % en 7 jours ; $INJ 8.2 dollars, en hausse de 17,8 % en 5 jours. Une même liste de sauvetage, deux trajectoires.
Vous êtes dans quel camp ? A : Je file d’abord, on verra qui des white hats ou des black hats l’emporte / B : C’est quand la panique fait chuter les cours qu’on fait les bonnes affaires ; si $ATOM passe sous 1.3, j’achète.
#Keplr #Web3Auth #SécuritéDesPortefeuilles

Cette fois, Keplr s’est fait vider : ne vous contentez pas de lui tomber dessus.
D’après les dernières infos sur X : au moins 6 millions de dollars, plus de 44 000 portefeuilles Cosmos concernés, tous créés avec une connexion Google/Apple ; la faille viendrait de Web3Auth. Ce service de connexion appartient à Consensys depuis juin 2025, autrement dit la société mère de MetaMask. Dans son communiqué, Web3Auth affirme qu’« aucun élément ne montre que les utilisateurs de MetaMask sont concernés ».
C’est joliment formulé, mais ça élude la vraie question : en dehors de Keplr, combien de portefeuilles et d’applications utilisent le même système de connexion via les réseaux sociaux ? À ce jour, personne n’a publié de liste. Keplr lui-même n’a pris la parole que quelque 7,5 heures plus tard pour dire qu’il était lui aussi concerné.
J’ai fait un calcul rapide : 6 millions répartis entre 44 000 portefeuilles, ça fait à peine 136 dollars par portefeuille en moyenne. Les victimes sont principalement des débutants qui ont créé de petits comptes pour se simplifier la vie et éviter de noter leur phrase de récupération : ceux qui sont le moins capables de vérifier eux-mêmes ce qui se passe sur la blockchain.
Et le plus dingue, c’est que sous le post d’alerte de CoinBureau, un compte qui fait la promo d’ICP s’est aussitôt pointé en majuscules pour vanter « Internet Identity ». Les portefeuilles des gens viennent d’être vidés, et lui est déjà là pour leur vendre une autre solution de connexion.
Un « portefeuille non dépositaire auquel on se connecte avec son e-mail », ça revient en fait à confier la sécurité de sa clé privée à un intermédiaire dont vous n’avez jamais entendu parler. C’est vrai que c’est pratique. Mais quand il y a un problème, impossible de savoir à qui s’adresser.
#Keplr #SécuritéDesPortefeuilles
Cette fois, Keplr s’est fait vider : ne vous contentez pas de lui tomber dessus.
D’après les dernières infos sur X : au moins 6 millions de dollars, plus de 44 000 portefeuilles Cosmos concernés, tous créés avec une connexion Google/Apple ; la faille viendrait de Web3Auth. Ce service de connexion appartient à Consensys depuis juin 2025, autrement dit la société mère de MetaMask. Dans son communiqué, Web3Auth affirme qu’« aucun élément ne montre que les utilisateurs de MetaMask sont concernés ».
C’est joliment formulé, mais ça élude la vraie question : en dehors de Keplr, combien de portefeuilles et d’applications utilisent le même système de connexion via les réseaux sociaux ? À ce jour, personne n’a publié de liste. Keplr lui-même n’a pris la parole que quelque 7,5 heures plus tard pour dire qu’il était lui aussi concerné.
J’ai fait un calcul rapide : 6 millions répartis entre 44 000 portefeuilles, ça fait à peine 136 dollars par portefeuille en moyenne. Les victimes sont principalement des débutants qui ont créé de petits comptes pour se simplifier la vie et éviter de noter leur phrase de récupération : ceux qui sont le moins capables de vérifier eux-mêmes ce qui se passe sur la blockchain.
Et le plus dingue, c’est que sous le post d’alerte de CoinBureau, un compte qui fait la promo d’ICP s’est aussitôt pointé en majuscules pour vanter « Internet Identity ». Les portefeuilles des gens viennent d’être vidés, et lui est déjà là pour leur vendre une autre solution de connexion.
Un « portefeuille non dépositaire auquel on se connecte avec son e-mail », ça revient en fait à confier la sécurité de sa clé privée à un intermédiaire dont vous n’avez jamais entendu parler. C’est vrai que c’est pratique. Mais quand il y a un problème, impossible de savoir à qui s’adresser.
#Keplr #SécuritéDesPortefeuilles
D’après les dernières infos sur X : au moins 6 millions de dollars, plus de 44 000 portefeuilles Cosmos concernés, tous créés avec une connexion Google/Apple ; la faille viendrait de Web3Auth. Ce service de connexion appartient à Consensys depuis juin 2025, autrement dit la société mère de MetaMask. Dans son communiqué, Web3Auth affirme qu’« aucun élément ne montre que les utilisateurs de MetaMask sont concernés ».
C’est joliment formulé, mais ça élude la vraie question : en dehors de Keplr, combien de portefeuilles et d’applications utilisent le même système de connexion via les réseaux sociaux ? À ce jour, personne n’a publié de liste. Keplr lui-même n’a pris la parole que quelque 7,5 heures plus tard pour dire qu’il était lui aussi concerné.
J’ai fait un calcul rapide : 6 millions répartis entre 44 000 portefeuilles, ça fait à peine 136 dollars par portefeuille en moyenne. Les victimes sont principalement des débutants qui ont créé de petits comptes pour se simplifier la vie et éviter de noter leur phrase de récupération : ceux qui sont le moins capables de vérifier eux-mêmes ce qui se passe sur la blockchain.
Et le plus dingue, c’est que sous le post d’alerte de CoinBureau, un compte qui fait la promo d’ICP s’est aussitôt pointé en majuscules pour vanter « Internet Identity ». Les portefeuilles des gens viennent d’être vidés, et lui est déjà là pour leur vendre une autre solution de connexion.
Un « portefeuille non dépositaire auquel on se connecte avec son e-mail », ça revient en fait à confier la sécurité de sa clé privée à un intermédiaire dont vous n’avez jamais entendu parler. C’est vrai que c’est pratique. Mais quand il y a un problème, impossible de savoir à qui s’adresser.
#Keplr #SécuritéDesPortefeuilles
5
·
--
#Keplr建议社交登录用户转移资产
Après l’émission de l’alerte, 86 % des portefeuilles n’ont été vidés qu’ensuite
$AMZNB $TSMB
Keplr conseille aux utilisateurs connectés via un compte de réseau social de transférer leurs actifs. Ce conseil ne relève pas de la prévention, mais vise à limiter les dégâts après coup.
Les données on-chain montrent que les attaquants ont dérobé au moins 6 millions de dollars dans plus de 44 000 portefeuilles Keplr connectés via Google ou Apple, sur 8 chaînes Cosmos. Keplr a publié une alerte le 7 novembre à 04:38 UTC, mais la plus importante vague de pillages a eu lieu deux heures après l’alerte, avec un volume six fois supérieur à celui de la première vague. En nombre de portefeuilles, 86 % des victimes n’ont perdu leurs fonds qu’après avoir vu l’alerte.
La raison est simple : les clés privées avaient déjà été divulguées. Suspendre la fonction de connexion n’empêche pas ceux qui détiennent déjà les clés d’agir. La « suspension » protège les comptes dont les clés n’ont pas été divulguées, mais pas ceux dont les clés l’ont déjà été.
#Keplr #Web3安全 #Cosmos
{future}(BNBUSDT)
{web3_wallet_create}(560xc6bff31bbfa84d3c05ad61d8ec47be8b31517777)
#Keplr建议社交登录用户转移资产
Après l’émission de l’alerte, 86 % des portefeuilles n’ont été vidés qu’ensuite
$AMZNB $TSMB
Keplr conseille aux utilisateurs connectés via un compte de réseau social de transférer leurs actifs. Ce conseil ne relève pas de la prévention, mais vise à limiter les dégâts après coup.
Les données on-chain montrent que les attaquants ont dérobé au moins 6 millions de dollars dans plus de 44 000 portefeuilles Keplr connectés via Google ou Apple, sur 8 chaînes Cosmos. Keplr a publié une alerte le 7 novembre à 04:38 UTC, mais la plus importante vague de pillages a eu lieu deux heures après l’alerte, avec un volume six fois supérieur à celui de la première vague. En nombre de portefeuilles, 86 % des victimes n’ont perdu leurs fonds qu’après avoir vu l’alerte.
La raison est simple : les clés privées avaient déjà été divulguées. Suspendre la fonction de connexion n’empêche pas ceux qui détiennent déjà les clés d’agir. La « suspension » protège les comptes dont les clés n’ont pas été divulguées, mais pas ceux dont les clés l’ont déjà été.
#Keplr #Web3安全 #Cosmos
Après l’émission de l’alerte, 86 % des portefeuilles n’ont été vidés qu’ensuite
$AMZNB $TSMB
Keplr conseille aux utilisateurs connectés via un compte de réseau social de transférer leurs actifs. Ce conseil ne relève pas de la prévention, mais vise à limiter les dégâts après coup.
Les données on-chain montrent que les attaquants ont dérobé au moins 6 millions de dollars dans plus de 44 000 portefeuilles Keplr connectés via Google ou Apple, sur 8 chaînes Cosmos. Keplr a publié une alerte le 7 novembre à 04:38 UTC, mais la plus importante vague de pillages a eu lieu deux heures après l’alerte, avec un volume six fois supérieur à celui de la première vague. En nombre de portefeuilles, 86 % des victimes n’ont perdu leurs fonds qu’après avoir vu l’alerte.
La raison est simple : les clés privées avaient déjà été divulguées. Suspendre la fonction de connexion n’empêche pas ceux qui détiennent déjà les clés d’agir. La « suspension » protège les comptes dont les clés n’ont pas été divulguées, mais pas ceux dont les clés l’ont déjà été.
#Keplr #Web3安全 #Cosmos
166

·
--
【Alerte marché】Fuite de clés privées de Keplr : les utilisateurs connectés via les réseaux sociaux doivent transférer leurs actifs sans attendre
Le portefeuille Cosmos Keplr a confirmé qu’une faille dans l’infrastructure Web3Auth a entraîné la fuite des clés privées de certains utilisateurs connectés via Google ou Apple. Les comptes créés à l’aide d’une phrase de récupération ou d’un portefeuille matériel ne sont pas concernés. Avertissement officiel : ne transférez pas de nouveaux fonds vers le compte concerné et transférez dès que possible les actifs restants pouvant être déplacés vers un compte créé à l’aide d’une phrase de récupération ou d’un portefeuille matériel. Vous vous connectez via les réseaux sociaux ou avec une phrase de récupération ?
$ATOM $BTC $ETH
#Keplr #钱包安全 #Cosmos
(Source : Wu Blockchain)
⚠️Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; la prudence est de mise.
【Alerte marché】Fuite de clés privées de Keplr : les utilisateurs connectés via les réseaux sociaux doivent transférer leurs actifs sans attendre
Le portefeuille Cosmos Keplr a confirmé qu’une faille dans l’infrastructure Web3Auth a entraîné la fuite des clés privées de certains utilisateurs connectés via Google ou Apple. Les comptes créés à l’aide d’une phrase de récupération ou d’un portefeuille matériel ne sont pas concernés. Avertissement officiel : ne transférez pas de nouveaux fonds vers le compte concerné et transférez dès que possible les actifs restants pouvant être déplacés vers un compte créé à l’aide d’une phrase de récupération ou d’un portefeuille matériel. Vous vous connectez via les réseaux sociaux ou avec une phrase de récupération ?
$ATOM $BTC $ETH
#Keplr #钱包安全 #Cosmos
(Source : Wu Blockchain)
⚠️Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; la prudence est de mise.
Le portefeuille Cosmos Keplr a confirmé qu’une faille dans l’infrastructure Web3Auth a entraîné la fuite des clés privées de certains utilisateurs connectés via Google ou Apple. Les comptes créés à l’aide d’une phrase de récupération ou d’un portefeuille matériel ne sont pas concernés. Avertissement officiel : ne transférez pas de nouveaux fonds vers le compte concerné et transférez dès que possible les actifs restants pouvant être déplacés vers un compte créé à l’aide d’une phrase de récupération ou d’un portefeuille matériel. Vous vous connectez via les réseaux sociaux ou avec une phrase de récupération ?
$ATOM $BTC $ETH
#Keplr #钱包安全 #Cosmos
(Source : Wu Blockchain)
⚠️Avertissement sur les risques : les informations ci-dessus sont partagées à titre informatif et ne constituent pas un conseil en investissement. Tout investissement comporte des risques ; la prudence est de mise.
9

·
--
Incident lié à la connexion sociale sur les portefeuilles Keplr : qui détient vraiment votre clé privée ?
Si vous avez créé votre portefeuille Keplr en cliquant sur « Se connecter avec Google/Apple », vous devriez lire ceci.
Le 7 novembre, Keplr a déclaré avoir reçu des signalements de transferts non autorisés depuis certains comptes créés avec Google ou Apple. Web3Auth a ensuite confirmé un problème de sécurité dans son infrastructure, qui a touché certains portefeuilles intégrés utilisés par Keplr. Dans sa communication ultérieure, Keplr a employé directement l’expression « fuite de clés privées ».
Quelques points à distinguer :
1. Selon Keplr, les portefeuilles créés avec une phrase de récupération ou un portefeuille matériel ne sont pas concernés.
2. La connexion avec Google/Apple a été suspendue. Web3Auth indique avoir procédé, avec ses partenaires, à des transferts white hat depuis les portefeuilles vulnérables qui n’avaient pas encore été dérobés, en empruntant la même voie que les attaquants. C’est pourquoi le solde de certains comptes a diminué, voire été vidé : il peut s’agir d’une opération de sauvetage, et pas nécessairement d’un vol. Le traitement des actifs mis en staking ou verrouillés prend plus de temps.
3. Pour l’instant, aucune des deux parties n’a communiqué le nombre de portefeuilles concernés ni le montant des pertes.
Conseils officiels aux utilisateurs potentiellement concernés : ne versez plus de fonds sur ce compte et transférez les actifs liquides restants vers un compte protégé par une phrase de récupération ou un portefeuille matériel. Faites confiance uniquement aux comptes officiels de Keplr et de Web3Auth ; considérez comme des tentatives d’hameçonnage tous les liens reçus en message privé qui prétendent « vous aider à récupérer » vos fonds.
La « connexion sans phrase de récupération » vous évite d’avoir à mémoriser 12 mots, mais pas les risques : la clé est simplement conservée ailleurs. Avant d’utiliser la connexion sociale, demandez-vous : qui génère la clé privée, où est-elle stockée et qui peut y accéder en cas de problème ?
#Keplr #钱包安全 #Web3
Incident lié à la connexion sociale sur les portefeuilles Keplr : qui détient vraiment votre clé privée ?
Si vous avez créé votre portefeuille Keplr en cliquant sur « Se connecter avec Google/Apple », vous devriez lire ceci.
Le 7 novembre, Keplr a déclaré avoir reçu des signalements de transferts non autorisés depuis certains comptes créés avec Google ou Apple. Web3Auth a ensuite confirmé un problème de sécurité dans son infrastructure, qui a touché certains portefeuilles intégrés utilisés par Keplr. Dans sa communication ultérieure, Keplr a employé directement l’expression « fuite de clés privées ».
Quelques points à distinguer :
1. Selon Keplr, les portefeuilles créés avec une phrase de récupération ou un portefeuille matériel ne sont pas concernés.
2. La connexion avec Google/Apple a été suspendue. Web3Auth indique avoir procédé, avec ses partenaires, à des transferts white hat depuis les portefeuilles vulnérables qui n’avaient pas encore été dérobés, en empruntant la même voie que les attaquants. C’est pourquoi le solde de certains comptes a diminué, voire été vidé : il peut s’agir d’une opération de sauvetage, et pas nécessairement d’un vol. Le traitement des actifs mis en staking ou verrouillés prend plus de temps.
3. Pour l’instant, aucune des deux parties n’a communiqué le nombre de portefeuilles concernés ni le montant des pertes.
Conseils officiels aux utilisateurs potentiellement concernés : ne versez plus de fonds sur ce compte et transférez les actifs liquides restants vers un compte protégé par une phrase de récupération ou un portefeuille matériel. Faites confiance uniquement aux comptes officiels de Keplr et de Web3Auth ; considérez comme des tentatives d’hameçonnage tous les liens reçus en message privé qui prétendent « vous aider à récupérer » vos fonds.
La « connexion sans phrase de récupération » vous évite d’avoir à mémoriser 12 mots, mais pas les risques : la clé est simplement conservée ailleurs. Avant d’utiliser la connexion sociale, demandez-vous : qui génère la clé privée, où est-elle stockée et qui peut y accéder en cas de problème ?
#Keplr #钱包安全 #Web3
Si vous avez créé votre portefeuille Keplr en cliquant sur « Se connecter avec Google/Apple », vous devriez lire ceci.
Le 7 novembre, Keplr a déclaré avoir reçu des signalements de transferts non autorisés depuis certains comptes créés avec Google ou Apple. Web3Auth a ensuite confirmé un problème de sécurité dans son infrastructure, qui a touché certains portefeuilles intégrés utilisés par Keplr. Dans sa communication ultérieure, Keplr a employé directement l’expression « fuite de clés privées ».
Quelques points à distinguer :
1. Selon Keplr, les portefeuilles créés avec une phrase de récupération ou un portefeuille matériel ne sont pas concernés.
2. La connexion avec Google/Apple a été suspendue. Web3Auth indique avoir procédé, avec ses partenaires, à des transferts white hat depuis les portefeuilles vulnérables qui n’avaient pas encore été dérobés, en empruntant la même voie que les attaquants. C’est pourquoi le solde de certains comptes a diminué, voire été vidé : il peut s’agir d’une opération de sauvetage, et pas nécessairement d’un vol. Le traitement des actifs mis en staking ou verrouillés prend plus de temps.
3. Pour l’instant, aucune des deux parties n’a communiqué le nombre de portefeuilles concernés ni le montant des pertes.
Conseils officiels aux utilisateurs potentiellement concernés : ne versez plus de fonds sur ce compte et transférez les actifs liquides restants vers un compte protégé par une phrase de récupération ou un portefeuille matériel. Faites confiance uniquement aux comptes officiels de Keplr et de Web3Auth ; considérez comme des tentatives d’hameçonnage tous les liens reçus en message privé qui prétendent « vous aider à récupérer » vos fonds.
La « connexion sans phrase de récupération » vous évite d’avoir à mémoriser 12 mots, mais pas les risques : la clé est simplement conservée ailleurs. Avant d’utiliser la connexion sociale, demandez-vous : qui génère la clé privée, où est-elle stockée et qui peut y accéder en cas de problème ?
#Keplr #钱包安全 #Web3
4
🚨 Le portefeuille crypto Keplr menacé : des utilisateurs signalent la disparition de fonds
L’équipe de Keplr Wallet a signalé des transactions non autorisées sur des portefeuilles créés via des comptes Google et Apple. La connexion par ces services est temporairement désactivée.
🔐 Le problème serait lié au fournisseur d’authentification Web3Auth, qui a également signalé un incident de sécurité. Selon une première évaluation, les portefeuilles protégés par une phrase de récupération et les appareils matériels n’ont pas été touchés.
⚠️ Keplr recommande de ne pas approvisionner les portefeuilles potentiellement concernés et de ne pas les importer dans d’autres applications.
L’ampleur des pertes reste inconnue. Les utilisateurs sont mis en garde contre les escrocs qui proposent de les aider à récupérer leurs fonds.
#Keplr #Cosmos #ATOM
🚨 Le portefeuille crypto Keplr menacé : des utilisateurs signalent la disparition de fonds
L’équipe de Keplr Wallet a signalé des transactions non autorisées sur des portefeuilles créés via des comptes Google et Apple. La connexion par ces services est temporairement désactivée.
🔐 Le problème serait lié au fournisseur d’authentification Web3Auth, qui a également signalé un incident de sécurité. Selon une première évaluation, les portefeuilles protégés par une phrase de récupération et les appareils matériels n’ont pas été touchés.
⚠️ Keplr recommande de ne pas approvisionner les portefeuilles potentiellement concernés et de ne pas les importer dans d’autres applications.
L’ampleur des pertes reste inconnue. Les utilisateurs sont mis en garde contre les escrocs qui proposent de les aider à récupérer leurs fonds.
#Keplr #Cosmos #ATOM
L’équipe de Keplr Wallet a signalé des transactions non autorisées sur des portefeuilles créés via des comptes Google et Apple. La connexion par ces services est temporairement désactivée.
🔐 Le problème serait lié au fournisseur d’authentification Web3Auth, qui a également signalé un incident de sécurité. Selon une première évaluation, les portefeuilles protégés par une phrase de récupération et les appareils matériels n’ont pas été touchés.
⚠️ Keplr recommande de ne pas approvisionner les portefeuilles potentiellement concernés et de ne pas les importer dans d’autres applications.
L’ampleur des pertes reste inconnue. Les utilisateurs sont mis en garde contre les escrocs qui proposent de les aider à récupérer leurs fonds.
#Keplr #Cosmos #ATOM
2
635

·
--
【Le portefeuille connecté à Google a été vidé ! Keplr désactive les connexions sociales dans la nuit】
Le 7 novembre, Keplr, un portefeuille très utilisé dans l’écosystème Cosmos, a suspendu les connexions via Google et Apple : des actifs ont été transférés sans autorisation depuis certains portefeuilles créés avec des comptes sociaux. Le problème vient de Web3Auth, le prestataire tiers chargé des connexions sociales. Les portefeuilles utilisant une phrase de récupération ou un portefeuille matériel ne sont pas concernés. Ne déposez plus de fonds sur ce type de compte ; tous ceux qui vous contactent en privé sous prétexte de « vous aider à récupérer vos fonds » sont des escrocs.
$ATOM $OSMO
#Keplr #Web3Auth #SécuritéDuPortefeuille
【Le portefeuille connecté à Google a été vidé ! Keplr désactive les connexions sociales dans la nuit】
Le 7 novembre, Keplr, un portefeuille très utilisé dans l’écosystème Cosmos, a suspendu les connexions via Google et Apple : des actifs ont été transférés sans autorisation depuis certains portefeuilles créés avec des comptes sociaux. Le problème vient de Web3Auth, le prestataire tiers chargé des connexions sociales. Les portefeuilles utilisant une phrase de récupération ou un portefeuille matériel ne sont pas concernés. Ne déposez plus de fonds sur ce type de compte ; tous ceux qui vous contactent en privé sous prétexte de « vous aider à récupérer vos fonds » sont des escrocs.
$ATOM $OSMO
#Keplr #Web3Auth #SécuritéDuPortefeuille
Le 7 novembre, Keplr, un portefeuille très utilisé dans l’écosystème Cosmos, a suspendu les connexions via Google et Apple : des actifs ont été transférés sans autorisation depuis certains portefeuilles créés avec des comptes sociaux. Le problème vient de Web3Auth, le prestataire tiers chargé des connexions sociales. Les portefeuilles utilisant une phrase de récupération ou un portefeuille matériel ne sont pas concernés. Ne déposez plus de fonds sur ce type de compte ; tous ceux qui vous contactent en privé sous prétexte de « vous aider à récupérer vos fonds » sont des escrocs.
$ATOM $OSMO
#Keplr #Web3Auth #SécuritéDuPortefeuille
40
·
--
La semaine dernière, Binance s’est fait pirater et tout le monde criait à l’« auto-garde » ; cette semaine, c’est l’auto-garde qui déraille à son tour : des comptes Keplr créés via une connexion sociale Google/Apple ont subi des transferts non autorisés. L’équipe a suspendu les connexions sociales et mène l’enquête avec Web3Auth. Les utilisateurs de phrases de récupération et de portefeuilles matériels ne sont pas concernés. L’équipe Akash exhorte les détenteurs à transférer leurs $AKT vers un portefeuille en auto-garde pure ; les stakers ont 21 jours pour participer aux opérations de secours.
En clair : la connexion sociale, c’est vraiment pratique, mais on confie à un tiers le processus de récupération de sa clé privée. La maladie de la semaine dernière s’appelait « laisser la plateforme d’échange garder vos fonds », celle de cette semaine « laisser le mode de connexion garder vos fonds ». Le nom change, mais le mal est le même : chaque intermédiaire supplémentaire qui touche à vos clés ajoute un risque. Noter sa phrase de récupération et la ranger dans un tiroir fermé à clé, mettre les grosses sommes sur un portefeuille matériel : c’est rustique, mais ça tient la route.
Côté IA, le week-end n’a pas été calme non plus : Marvell rachète Lumentum entièrement en actions, pour une valeur d’entreprise implicite de 1150 milliards de dollars, et rafle au passage tout le gâteau des modules optiques ; Microsoft juge obsolètes les puces Nvidia dans les centres de données d’Oracle et réduit progressivement ses locations pour réévaluer ses engagements envers les fournisseurs de cloud externes ; Intel est encore plus mal en point : en baisse de 57 % au T4, l’entreprise ferme la marche du S&P 500. Le secteur de l’IA se réorganise de l’intérieur : l’argent quitte ceux qui vendent des concepts pour aller vers ceux qui savent livrer.
Alerte aux risques : des pétroliers ont été touchés par des mines à plusieurs reprises dans le détroit d’Ormuz ; les Houthis affirment avoir frappé des installations d’Aramco à Riyad et à Khurais ; la nouvelle lune du 9 novembre et la fenêtre de 8 semaines évoquée par Trump restent en suspens. En période de faible liquidité le week-end, la taille de vos positions compte plus que vos opinions.
$AKT $MRVL $INTC
NFA DYOR
#比特币 #Keplr #安全事件 #AI #cryptomonnaie
La semaine dernière, Binance s’est fait pirater et tout le monde criait à l’« auto-garde » ; cette semaine, c’est l’auto-garde qui déraille à son tour : des comptes Keplr créés via une connexion sociale Google/Apple ont subi des transferts non autorisés. L’équipe a suspendu les connexions sociales et mène l’enquête avec Web3Auth. Les utilisateurs de phrases de récupération et de portefeuilles matériels ne sont pas concernés. L’équipe Akash exhorte les détenteurs à transférer leurs $AKT vers un portefeuille en auto-garde pure ; les stakers ont 21 jours pour participer aux opérations de secours.
En clair : la connexion sociale, c’est vraiment pratique, mais on confie à un tiers le processus de récupération de sa clé privée. La maladie de la semaine dernière s’appelait « laisser la plateforme d’échange garder vos fonds », celle de cette semaine « laisser le mode de connexion garder vos fonds ». Le nom change, mais le mal est le même : chaque intermédiaire supplémentaire qui touche à vos clés ajoute un risque. Noter sa phrase de récupération et la ranger dans un tiroir fermé à clé, mettre les grosses sommes sur un portefeuille matériel : c’est rustique, mais ça tient la route.
Côté IA, le week-end n’a pas été calme non plus : Marvell rachète Lumentum entièrement en actions, pour une valeur d’entreprise implicite de 1150 milliards de dollars, et rafle au passage tout le gâteau des modules optiques ; Microsoft juge obsolètes les puces Nvidia dans les centres de données d’Oracle et réduit progressivement ses locations pour réévaluer ses engagements envers les fournisseurs de cloud externes ; Intel est encore plus mal en point : en baisse de 57 % au T4, l’entreprise ferme la marche du S&P 500. Le secteur de l’IA se réorganise de l’intérieur : l’argent quitte ceux qui vendent des concepts pour aller vers ceux qui savent livrer.
Alerte aux risques : des pétroliers ont été touchés par des mines à plusieurs reprises dans le détroit d’Ormuz ; les Houthis affirment avoir frappé des installations d’Aramco à Riyad et à Khurais ; la nouvelle lune du 9 novembre et la fenêtre de 8 semaines évoquée par Trump restent en suspens. En période de faible liquidité le week-end, la taille de vos positions compte plus que vos opinions.
$AKT $MRVL $INTC
NFA DYOR
#比特币 #Keplr #安全事件 #AI #cryptomonnaie
En clair : la connexion sociale, c’est vraiment pratique, mais on confie à un tiers le processus de récupération de sa clé privée. La maladie de la semaine dernière s’appelait « laisser la plateforme d’échange garder vos fonds », celle de cette semaine « laisser le mode de connexion garder vos fonds ». Le nom change, mais le mal est le même : chaque intermédiaire supplémentaire qui touche à vos clés ajoute un risque. Noter sa phrase de récupération et la ranger dans un tiroir fermé à clé, mettre les grosses sommes sur un portefeuille matériel : c’est rustique, mais ça tient la route.
Côté IA, le week-end n’a pas été calme non plus : Marvell rachète Lumentum entièrement en actions, pour une valeur d’entreprise implicite de 1150 milliards de dollars, et rafle au passage tout le gâteau des modules optiques ; Microsoft juge obsolètes les puces Nvidia dans les centres de données d’Oracle et réduit progressivement ses locations pour réévaluer ses engagements envers les fournisseurs de cloud externes ; Intel est encore plus mal en point : en baisse de 57 % au T4, l’entreprise ferme la marche du S&P 500. Le secteur de l’IA se réorganise de l’intérieur : l’argent quitte ceux qui vendent des concepts pour aller vers ceux qui savent livrer.
Alerte aux risques : des pétroliers ont été touchés par des mines à plusieurs reprises dans le détroit d’Ormuz ; les Houthis affirment avoir frappé des installations d’Aramco à Riyad et à Khurais ; la nouvelle lune du 9 novembre et la fenêtre de 8 semaines évoquée par Trump restent en suspens. En période de faible liquidité le week-end, la taille de vos positions compte plus que vos opinions.
$AKT $MRVL $INTC
NFA DYOR
#比特币 #Keplr #安全事件 #AI #cryptomonnaie
346
·
--
Une opinion qui risque d’en froisser certains : « Se connecter à son portefeuille en un clic avec un compte Google/Apple », c’est, au fond, confier ses clés à un tiers.
Keplr a annoncé tôt ce matin que certains comptes créés via Google/Apple avaient subi des transferts non autorisés. Les connexions ont été suspendues. Apparemment, Web3Auth, le service utilisé en arrière-plan, a été victime d’un incident de sécurité. Selon une première estimation du fondateur, environ 20 % des comptes créés via une connexion sociale seraient concernés, mais seule une partie d’entre eux aurait réellement été exploitée (estimation à confirmer). Les personnes utilisant une phrase de récupération ou un portefeuille matériel ne sont pas concernées.
À mon avis, il faut vraiment choisir entre la simplicité et le contrôle de ses propres clés privées. Si vous utilisez un portefeuille avec connexion sociale, n’y transférez pas de nouveaux fonds pour l’instant, ne vous précipitez pas non plus pour l’importer ailleurs, et surtout, ne cliquez sur aucun message privé qui prétend pouvoir « vous aider à récupérer vos fonds ».
Combien de vos portefeuilles ont été créés avec une connexion sociale ? Pour être honnête, j’ai envie de faire le compte chez moi. DYOR
#自托管 #钱包安全 #Keplr
Une opinion qui risque d’en froisser certains : « Se connecter à son portefeuille en un clic avec un compte Google/Apple », c’est, au fond, confier ses clés à un tiers.
Keplr a annoncé tôt ce matin que certains comptes créés via Google/Apple avaient subi des transferts non autorisés. Les connexions ont été suspendues. Apparemment, Web3Auth, le service utilisé en arrière-plan, a été victime d’un incident de sécurité. Selon une première estimation du fondateur, environ 20 % des comptes créés via une connexion sociale seraient concernés, mais seule une partie d’entre eux aurait réellement été exploitée (estimation à confirmer). Les personnes utilisant une phrase de récupération ou un portefeuille matériel ne sont pas concernées.
À mon avis, il faut vraiment choisir entre la simplicité et le contrôle de ses propres clés privées. Si vous utilisez un portefeuille avec connexion sociale, n’y transférez pas de nouveaux fonds pour l’instant, ne vous précipitez pas non plus pour l’importer ailleurs, et surtout, ne cliquez sur aucun message privé qui prétend pouvoir « vous aider à récupérer vos fonds ».
Combien de vos portefeuilles ont été créés avec une connexion sociale ? Pour être honnête, j’ai envie de faire le compte chez moi. DYOR
#自托管 #钱包安全 #Keplr
Keplr a annoncé tôt ce matin que certains comptes créés via Google/Apple avaient subi des transferts non autorisés. Les connexions ont été suspendues. Apparemment, Web3Auth, le service utilisé en arrière-plan, a été victime d’un incident de sécurité. Selon une première estimation du fondateur, environ 20 % des comptes créés via une connexion sociale seraient concernés, mais seule une partie d’entre eux aurait réellement été exploitée (estimation à confirmer). Les personnes utilisant une phrase de récupération ou un portefeuille matériel ne sont pas concernées.
À mon avis, il faut vraiment choisir entre la simplicité et le contrôle de ses propres clés privées. Si vous utilisez un portefeuille avec connexion sociale, n’y transférez pas de nouveaux fonds pour l’instant, ne vous précipitez pas non plus pour l’importer ailleurs, et surtout, ne cliquez sur aucun message privé qui prétend pouvoir « vous aider à récupérer vos fonds ».
Combien de vos portefeuilles ont été créés avec une connexion sociale ? Pour être honnête, j’ai envie de faire le compte chez moi. DYOR
#自托管 #钱包安全 #Keplr
AAPL-0,15%
GOOGUS+1,10%
73
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#BinanceReopensWithdrawalsForHYPE&APT
10,236 vues
267 mentions
2
#SouthKoreaDraftLawTargets15To20%ShareholderCap
16,054 vues
205 mentions
3
#TradFiForBeginners
124,077 vues
1,308 mentions
4
#KeplrAdvisesSocialLoginUsersToTransferAssets
15,876 vues
274 mentions
5
#TetherPlans€28.8MForJuventusCapitalIncrease
8,512 vues
210 mentions
6
#JobsReportRaisesHikeOdds
719,632 vues
4,158 mentions
7
#CPITestsDecemberRateOutlook
265,957 vues
1,690 mentions
8
#US Data Center Rules May Constrain AI Expansion
104,685 vues
253 mentions
9
#ARKPlans14ThematicETFsCoveringAIAndTokenizedMarkets
6,982 vues
86 mentions
10
#WillAnthropicListOnTime
233,092 vues
1,789 mentions