
#cryptobilis
cryptobilis
14,530 vues
33 mentions
Populaire
Récents
·
--
Baissier
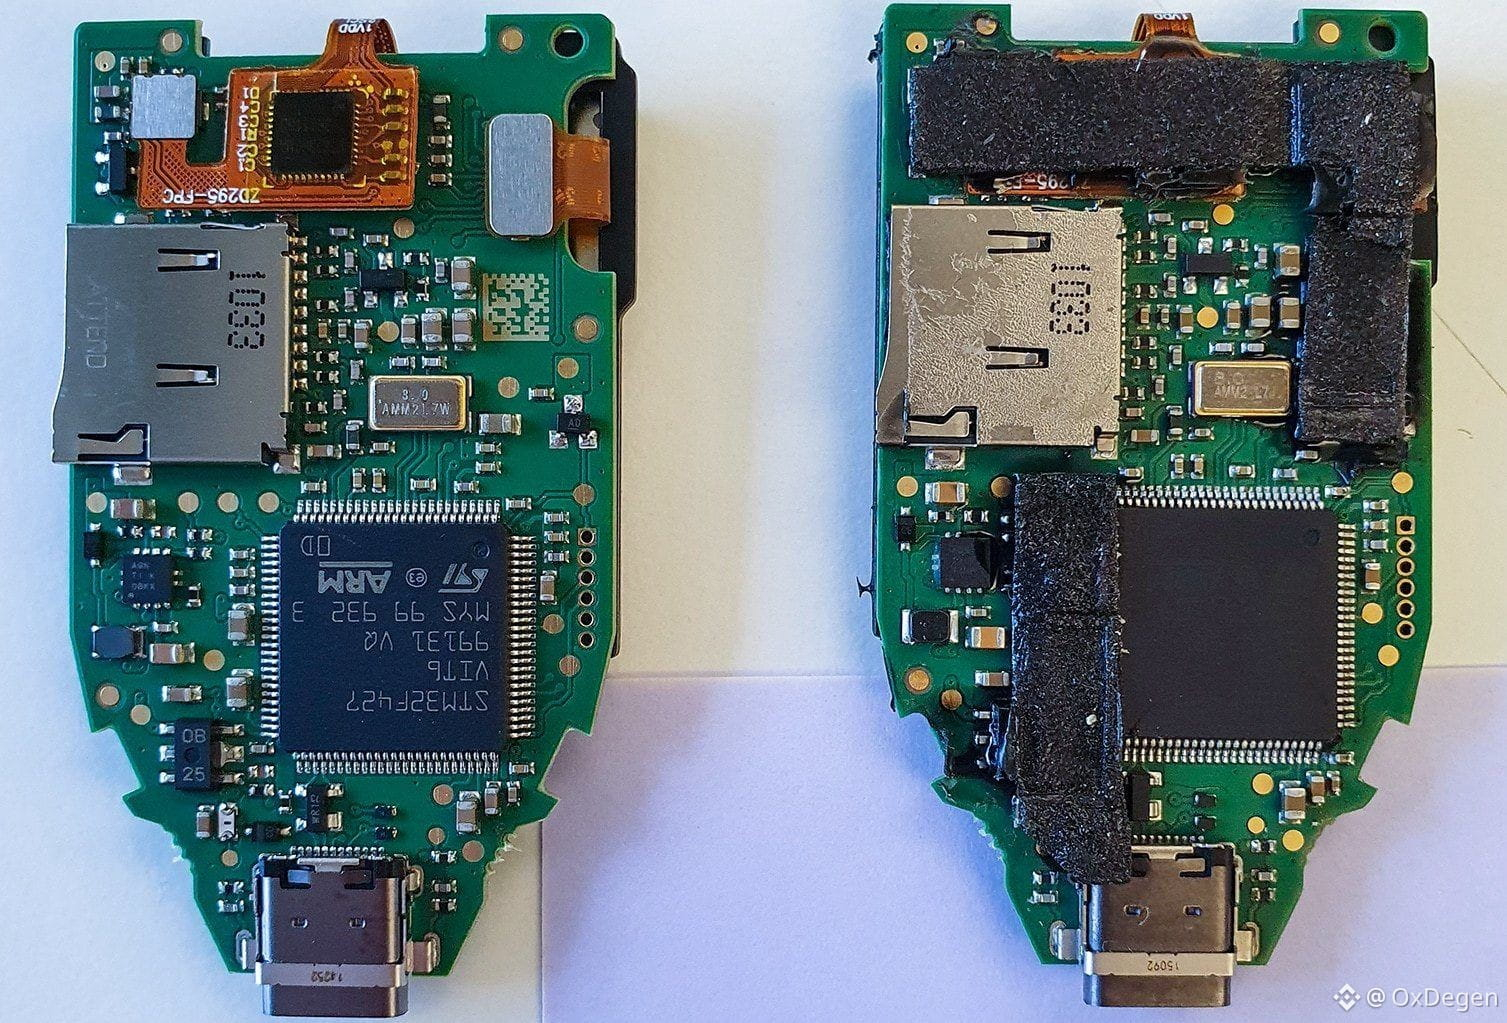
Trezor indique qu’un Safe 5 vendu par CryptoBilis aurait été équipé d’un matériel malveillant, susceptible de lire les mots de récupération affichés à l’écran, puis de les transmettre via le réseau cellulaire. La société recommande aux utilisateurs ayant acheté un appareil auprès de CryptoBilis depuis mars 2026 de transférer leurs actifs et de générer une nouvelle phrase de récupération.
Il ne s’agit pas d’un piratage à distance d’un produit officiel de Trezor, mais d’une altération physique de la chaîne d’approvisionnement du revendeur. Toutefois, cela brise une croyance encore plus dangereuse : les portefeuilles matériels ne sont pas sûrs par nature. Si l’emballage, les puces et les circuits de vente peuvent tous être compromis, « Pas vos clés, pas vos cryptos » devrait peut-être être complété par une autre phrase : « Pas votre matériel, pas vos clés. »
$BTC #Trezor称CryptoBilis售出钱包或含恶意组件 #硬件钱包 #供应链攻击 #CryptoBilis
{future}(ETHUSDT)
{future}(BTCUSDT)
Trezor indique qu’un Safe 5 vendu par CryptoBilis aurait été équipé d’un matériel malveillant, susceptible de lire les mots de récupération affichés à l’écran, puis de les transmettre via le réseau cellulaire. La société recommande aux utilisateurs ayant acheté un appareil auprès de CryptoBilis depuis mars 2026 de transférer leurs actifs et de générer une nouvelle phrase de récupération.
Il ne s’agit pas d’un piratage à distance d’un produit officiel de Trezor, mais d’une altération physique de la chaîne d’approvisionnement du revendeur. Toutefois, cela brise une croyance encore plus dangereuse : les portefeuilles matériels ne sont pas sûrs par nature. Si l’emballage, les puces et les circuits de vente peuvent tous être compromis, « Pas vos clés, pas vos cryptos » devrait peut-être être complété par une autre phrase : « Pas votre matériel, pas vos clés. »
$BTC #Trezor称CryptoBilis售出钱包或含恶意组件 #硬件钱包 #供应链攻击 #CryptoBilis
Il ne s’agit pas d’un piratage à distance d’un produit officiel de Trezor, mais d’une altération physique de la chaîne d’approvisionnement du revendeur. Toutefois, cela brise une croyance encore plus dangereuse : les portefeuilles matériels ne sont pas sûrs par nature. Si l’emballage, les puces et les circuits de vente peuvent tous être compromis, « Pas vos clés, pas vos cryptos » devrait peut-être être complété par une autre phrase : « Pas votre matériel, pas vos clés. »
$BTC #Trezor称CryptoBilis售出钱包或含恶意组件 #硬件钱包 #供应链攻击 #CryptoBilis
1.9k

Votre portefeuille matériel vous espionne peut-être ? Trezor tire la sonnette d’alarme 🐕
Le 30 octobre, Trezor a averti tous les utilisateurs ayant acheté un de ses portefeuilles auprès du revendeur CryptoBilis depuis mars 2026 : transférez immédiatement vos cryptos vers un nouveau portefeuille, avec une toute nouvelle phrase de récupération. Ne réutilisez pas l’ancienne, et n’utilisez pas non plus les appareils qui n’ont pas encore été activés.
Tout a commencé lorsqu’un acheteur indonésien a découvert, dans un Trezor Safe 5 acheté en août auprès de CryptoBilis sur Tokopedia, une carte électronique supplémentaire — équipée d’un module cellulaire et d’une antenne, et glissée entre la carte mère et l’écran. Selon le signalement, elle pouvait lire ce qui s’affichait à l’écran, y compris la sauvegarde du portefeuille, puis transmettre ces données par réseau mobile à chaque branchement de l’appareil.
Pour être tout à fait honnête, Trezor n’a pas encore pu examiner cet appareil en laboratoire, et aucun utilisateur n’a signalé avoir perdu des cryptos à cause de cette affaire. Mais l’entreprise juge le signalement crédible et préfère donc donner l’alerte — d’autant que c’est le même revendeur qui était derrière l’affaire de l’implant découvert précédemment chez Ledger. Trezor a retiré CryptoBilis de sa liste de revendeurs le 9 octobre et a examiné quatre appareils Trezor provenant du même canal, sans y trouver de traces de falsification.
La leçon tient en une phrase : si votre « coffre-fort » n’a pas été acheté directement auprès du fabricant, partez du principe qu’il n’est pas sûr. Transférez d’abord vos fonds, vous pourrez vous disputer après. 🐕
#Trezor #硬件钱包 #CryptoBilis
Votre portefeuille matériel vous espionne peut-être ? Trezor tire la sonnette d’alarme 🐕
Le 30 octobre, Trezor a averti tous les utilisateurs ayant acheté un de ses portefeuilles auprès du revendeur CryptoBilis depuis mars 2026 : transférez immédiatement vos cryptos vers un nouveau portefeuille, avec une toute nouvelle phrase de récupération. Ne réutilisez pas l’ancienne, et n’utilisez pas non plus les appareils qui n’ont pas encore été activés.
Tout a commencé lorsqu’un acheteur indonésien a découvert, dans un Trezor Safe 5 acheté en août auprès de CryptoBilis sur Tokopedia, une carte électronique supplémentaire — équipée d’un module cellulaire et d’une antenne, et glissée entre la carte mère et l’écran. Selon le signalement, elle pouvait lire ce qui s’affichait à l’écran, y compris la sauvegarde du portefeuille, puis transmettre ces données par réseau mobile à chaque branchement de l’appareil.
Pour être tout à fait honnête, Trezor n’a pas encore pu examiner cet appareil en laboratoire, et aucun utilisateur n’a signalé avoir perdu des cryptos à cause de cette affaire. Mais l’entreprise juge le signalement crédible et préfère donc donner l’alerte — d’autant que c’est le même revendeur qui était derrière l’affaire de l’implant découvert précédemment chez Ledger. Trezor a retiré CryptoBilis de sa liste de revendeurs le 9 octobre et a examiné quatre appareils Trezor provenant du même canal, sans y trouver de traces de falsification.
La leçon tient en une phrase : si votre « coffre-fort » n’a pas été acheté directement auprès du fabricant, partez du principe qu’il n’est pas sûr. Transférez d’abord vos fonds, vous pourrez vous disputer après. 🐕
#Trezor #硬件钱包 #CryptoBilis
Le 30 octobre, Trezor a averti tous les utilisateurs ayant acheté un de ses portefeuilles auprès du revendeur CryptoBilis depuis mars 2026 : transférez immédiatement vos cryptos vers un nouveau portefeuille, avec une toute nouvelle phrase de récupération. Ne réutilisez pas l’ancienne, et n’utilisez pas non plus les appareils qui n’ont pas encore été activés.
Tout a commencé lorsqu’un acheteur indonésien a découvert, dans un Trezor Safe 5 acheté en août auprès de CryptoBilis sur Tokopedia, une carte électronique supplémentaire — équipée d’un module cellulaire et d’une antenne, et glissée entre la carte mère et l’écran. Selon le signalement, elle pouvait lire ce qui s’affichait à l’écran, y compris la sauvegarde du portefeuille, puis transmettre ces données par réseau mobile à chaque branchement de l’appareil.
Pour être tout à fait honnête, Trezor n’a pas encore pu examiner cet appareil en laboratoire, et aucun utilisateur n’a signalé avoir perdu des cryptos à cause de cette affaire. Mais l’entreprise juge le signalement crédible et préfère donc donner l’alerte — d’autant que c’est le même revendeur qui était derrière l’affaire de l’implant découvert précédemment chez Ledger. Trezor a retiré CryptoBilis de sa liste de revendeurs le 9 octobre et a examiné quatre appareils Trezor provenant du même canal, sans y trouver de traces de falsification.
La leçon tient en une phrase : si votre « coffre-fort » n’a pas été acheté directement auprès du fabricant, partez du principe qu’il n’est pas sûr. Transférez d’abord vos fonds, vous pourrez vous disputer après. 🐕
#Trezor #硬件钱包 #CryptoBilis
43
·
--
18 jours ont passé, et le rythme du blanchiment des fonds par les hackers n’a pas faibli.
Le 27 octobre, l’adresse liée au piratage de CryptoBilis s’est de nouveau activée. Les fonds ont d’abord été répartis dans deux nouveaux portefeuilles contenant chacun 600,1 ETH, puis envoyés en parallèle vers Tornado Cash. Entre 14:24:59 et 14:27:23 UTC, en moins de trois minutes, 12 transactions de 100 ETH chacune ont été effectuées, soit 1 200 ETH au total, équivalant à 2,78 millions de dollars au cours actuel. Depuis le vol massif du 9 octobre, ces fonds circulent sur la blockchain depuis 18 jours.
Vous vous souvenez de l’incident du 9 octobre ? Des clients ayant acheté un Ledger auprès du revendeur CryptoBilis, en Asie du Sud-Est, ont été touchés. Bitquery estime les pertes sur plusieurs blockchains à environ 102 millions de dollars. Le 11 octobre, Ledger a confirmé que des appareils des victimes avaient bien été équipés de composants non autorisés. L’affaire est claire, l’argent n’a pas été récupéré, et les hackers continuent de le blanchir.
La réaction de $ETH est intéressante. Son cours actuel est de 2 349,64 $, en hausse de plus de 2 % sur 24 heures. La panique provoquée par les nouvelles sur la sécurité n’a pas perduré : le cours a repris de lui-même. Si la tendance reste aussi stable et qu’aucun nouvel avertissement sur la sécurité des appareils ne survient, cela signifie que l’appétit pour le risque à court terme n’a pas vraiment été entamé. Mais à l’inverse, si les attaquants continuent d’avancer méthodiquement, une nouvelle vague de prudence pourrait bien apparaître.
À vrai dire, quand il s’agit de matériel trafiqué, le canal de distribution compte davantage que la marque.
#CryptoBilis #Ledger #ETH
18 jours ont passé, et le rythme du blanchiment des fonds par les hackers n’a pas faibli.
Le 27 octobre, l’adresse liée au piratage de CryptoBilis s’est de nouveau activée. Les fonds ont d’abord été répartis dans deux nouveaux portefeuilles contenant chacun 600,1 ETH, puis envoyés en parallèle vers Tornado Cash. Entre 14:24:59 et 14:27:23 UTC, en moins de trois minutes, 12 transactions de 100 ETH chacune ont été effectuées, soit 1 200 ETH au total, équivalant à 2,78 millions de dollars au cours actuel. Depuis le vol massif du 9 octobre, ces fonds circulent sur la blockchain depuis 18 jours.
Vous vous souvenez de l’incident du 9 octobre ? Des clients ayant acheté un Ledger auprès du revendeur CryptoBilis, en Asie du Sud-Est, ont été touchés. Bitquery estime les pertes sur plusieurs blockchains à environ 102 millions de dollars. Le 11 octobre, Ledger a confirmé que des appareils des victimes avaient bien été équipés de composants non autorisés. L’affaire est claire, l’argent n’a pas été récupéré, et les hackers continuent de le blanchir.
La réaction de $ETH est intéressante. Son cours actuel est de 2 349,64 $, en hausse de plus de 2 % sur 24 heures. La panique provoquée par les nouvelles sur la sécurité n’a pas perduré : le cours a repris de lui-même. Si la tendance reste aussi stable et qu’aucun nouvel avertissement sur la sécurité des appareils ne survient, cela signifie que l’appétit pour le risque à court terme n’a pas vraiment été entamé. Mais à l’inverse, si les attaquants continuent d’avancer méthodiquement, une nouvelle vague de prudence pourrait bien apparaître.
À vrai dire, quand il s’agit de matériel trafiqué, le canal de distribution compte davantage que la marque.
#CryptoBilis #Ledger #ETH
Le 27 octobre, l’adresse liée au piratage de CryptoBilis s’est de nouveau activée. Les fonds ont d’abord été répartis dans deux nouveaux portefeuilles contenant chacun 600,1 ETH, puis envoyés en parallèle vers Tornado Cash. Entre 14:24:59 et 14:27:23 UTC, en moins de trois minutes, 12 transactions de 100 ETH chacune ont été effectuées, soit 1 200 ETH au total, équivalant à 2,78 millions de dollars au cours actuel. Depuis le vol massif du 9 octobre, ces fonds circulent sur la blockchain depuis 18 jours.
Vous vous souvenez de l’incident du 9 octobre ? Des clients ayant acheté un Ledger auprès du revendeur CryptoBilis, en Asie du Sud-Est, ont été touchés. Bitquery estime les pertes sur plusieurs blockchains à environ 102 millions de dollars. Le 11 octobre, Ledger a confirmé que des appareils des victimes avaient bien été équipés de composants non autorisés. L’affaire est claire, l’argent n’a pas été récupéré, et les hackers continuent de le blanchir.
La réaction de $ETH est intéressante. Son cours actuel est de 2 349,64 $, en hausse de plus de 2 % sur 24 heures. La panique provoquée par les nouvelles sur la sécurité n’a pas perduré : le cours a repris de lui-même. Si la tendance reste aussi stable et qu’aucun nouvel avertissement sur la sécurité des appareils ne survient, cela signifie que l’appétit pour le risque à court terme n’a pas vraiment été entamé. Mais à l’inverse, si les attaquants continuent d’avancer méthodiquement, une nouvelle vague de prudence pourrait bien apparaître.
À vrai dire, quand il s’agit de matériel trafiqué, le canal de distribution compte davantage que la marque.
#CryptoBilis #Ledger #ETH
200
·
--
🚨 DERNIÈRE MINUTE : ACTUALITÉ CRYPTO : le vol de portefeuilles Ledger chez CryptoBilis atteint 95 M$ ! 🔥
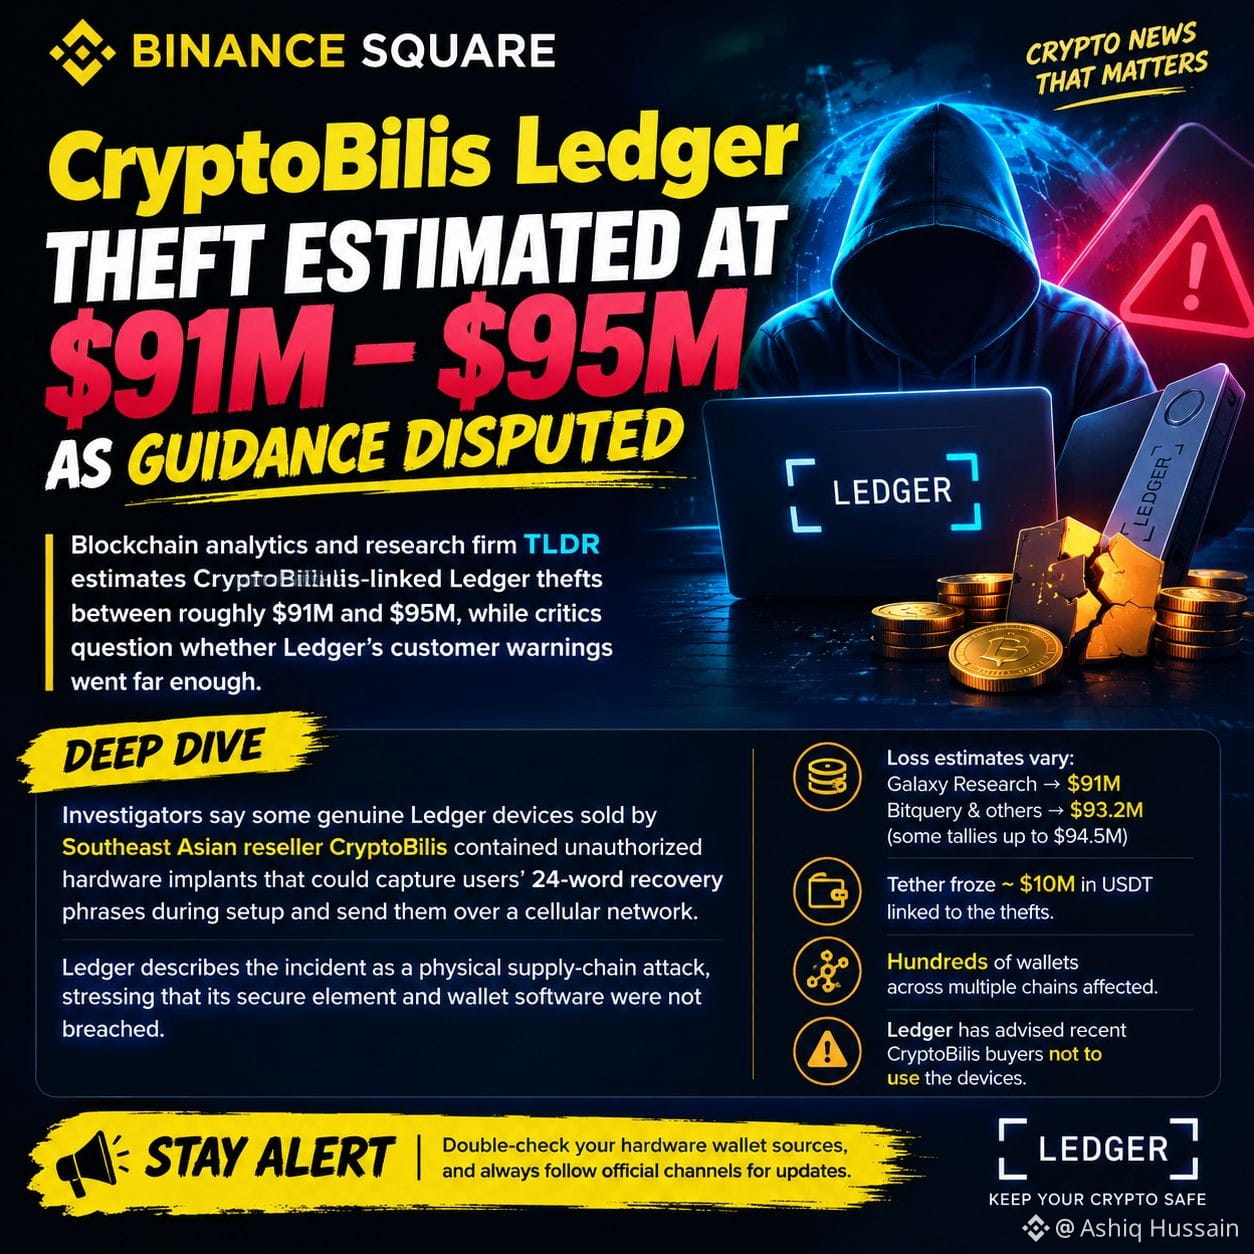
💰 Pertes estimées : 91 à 95 M$
Les enquêteurs indiquent que certains portefeuilles matériels Ledger authentiques vendus par le revendeur sud-est-asiatique CryptoBilis auraient contenu des implants matériels non autorisés capables de voler les phrases de récupération de 24 mots des utilisateurs.
📊 Points clés : 🔴 Les pertes estimées se situent entre 91 et 95 M$. ⚠️ Des centaines de portefeuilles crypto sur plusieurs blockchains pourraient être concernés. 💵 Tether aurait gelé environ 10 M$ en $USDT liés aux vols. 🔐 Ledger décrit l’incident comme une attaque physique de la chaîne d’approvisionnement, et non comme une faille de son logiciel de portefeuille.
🚨 AVERTISSEMENT DE SÉCURITÉ IMPORTANT : Si vous avez récemment acheté un appareil Ledger auprès de CryptoBilis, ne l’utilisez pas avant d’avoir consulté les consignes de sécurité officielles de Ledger.
🛡️ Protégez toujours votre phrase de récupération de 24 mots. Ne la communiquez jamais à qui que ce soit et ne la saisissez jamais sur des sites Web suspects.
📢 Qu’en pensez-vous ? Les vendeurs de portefeuilles matériels devraient-ils être soumis à des contrôles de sécurité plus stricts ? 👇
{spot}(BTCUSDT)
#CryptoNews #Ledger #CryptoSecurity #BinanceSquare #CryptoBilis
🚨 DERNIÈRE MINUTE : ACTUALITÉ CRYPTO : le vol de portefeuilles Ledger chez CryptoBilis atteint 95 M$ ! 🔥
💰 Pertes estimées : 91 à 95 M$
Les enquêteurs indiquent que certains portefeuilles matériels Ledger authentiques vendus par le revendeur sud-est-asiatique CryptoBilis auraient contenu des implants matériels non autorisés capables de voler les phrases de récupération de 24 mots des utilisateurs.
📊 Points clés : 🔴 Les pertes estimées se situent entre 91 et 95 M$. ⚠️ Des centaines de portefeuilles crypto sur plusieurs blockchains pourraient être concernés. 💵 Tether aurait gelé environ 10 M$ en $USDT liés aux vols. 🔐 Ledger décrit l’incident comme une attaque physique de la chaîne d’approvisionnement, et non comme une faille de son logiciel de portefeuille.
🚨 AVERTISSEMENT DE SÉCURITÉ IMPORTANT : Si vous avez récemment acheté un appareil Ledger auprès de CryptoBilis, ne l’utilisez pas avant d’avoir consulté les consignes de sécurité officielles de Ledger.
🛡️ Protégez toujours votre phrase de récupération de 24 mots. Ne la communiquez jamais à qui que ce soit et ne la saisissez jamais sur des sites Web suspects.
📢 Qu’en pensez-vous ? Les vendeurs de portefeuilles matériels devraient-ils être soumis à des contrôles de sécurité plus stricts ? 👇
#CryptoNews #Ledger #CryptoSecurity #BinanceSquare #CryptoBilis
💰 Pertes estimées : 91 à 95 M$
Les enquêteurs indiquent que certains portefeuilles matériels Ledger authentiques vendus par le revendeur sud-est-asiatique CryptoBilis auraient contenu des implants matériels non autorisés capables de voler les phrases de récupération de 24 mots des utilisateurs.
📊 Points clés : 🔴 Les pertes estimées se situent entre 91 et 95 M$. ⚠️ Des centaines de portefeuilles crypto sur plusieurs blockchains pourraient être concernés. 💵 Tether aurait gelé environ 10 M$ en $USDT liés aux vols. 🔐 Ledger décrit l’incident comme une attaque physique de la chaîne d’approvisionnement, et non comme une faille de son logiciel de portefeuille.
🚨 AVERTISSEMENT DE SÉCURITÉ IMPORTANT : Si vous avez récemment acheté un appareil Ledger auprès de CryptoBilis, ne l’utilisez pas avant d’avoir consulté les consignes de sécurité officielles de Ledger.
🛡️ Protégez toujours votre phrase de récupération de 24 mots. Ne la communiquez jamais à qui que ce soit et ne la saisissez jamais sur des sites Web suspects.
📢 Qu’en pensez-vous ? Les vendeurs de portefeuilles matériels devraient-ils être soumis à des contrôles de sécurité plus stricts ? 👇
#CryptoNews #Ledger #CryptoSecurity #BinanceSquare #CryptoBilis
85
·
--
Le portefeuille Ledger fait un flop lors de sa vente sur CryptoBilis : la fuite des clés privées tourne à la plaisanterie !
Le portefeuille Ledger a même été piraté pendant sa vente sur CryptoBilis. Le risque de fuite des clés privées est à mourir de rire ! Jusqu’à 80 000 appareils pourraient être touchés, pour 8,6 milliards de dollars de pertes. Quelle affaire : c’est presque plus excitant qu’un braquage !~ #Ledger #私钥泄露 #CryptoBilis Vente désastreuse
Le portefeuille Ledger fait un flop lors de sa vente sur CryptoBilis : la fuite des clés privées tourne à la plaisanterie !
Le portefeuille Ledger a même été piraté pendant sa vente sur CryptoBilis. Le risque de fuite des clés privées est à mourir de rire ! Jusqu’à 80 000 appareils pourraient être touchés, pour 8,6 milliards de dollars de pertes. Quelle affaire : c’est presque plus excitant qu’un braquage !~ #Ledger #私钥泄露 #CryptoBilis Vente désastreuse
Le portefeuille Ledger a même été piraté pendant sa vente sur CryptoBilis. Le risque de fuite des clés privées est à mourir de rire ! Jusqu’à 80 000 appareils pourraient être touchés, pour 8,6 milliards de dollars de pertes. Quelle affaire : c’est presque plus excitant qu’un braquage !~ #Ledger #私钥泄露 #CryptoBilis Vente désastreuse
82
·
--
Haussier
#以太坊突破2500usdt Putain, j’ai acheté de l’ETH il y a 8 ans et je l’ai gardé tout ce temps sans le vendre. Résultat : en changeant de portefeuille froid, 140 000 dollars se sont envolés !
L’affaire Ledger et CryptoBilis vient de révéler un nouveau cas particulièrement douloureux.
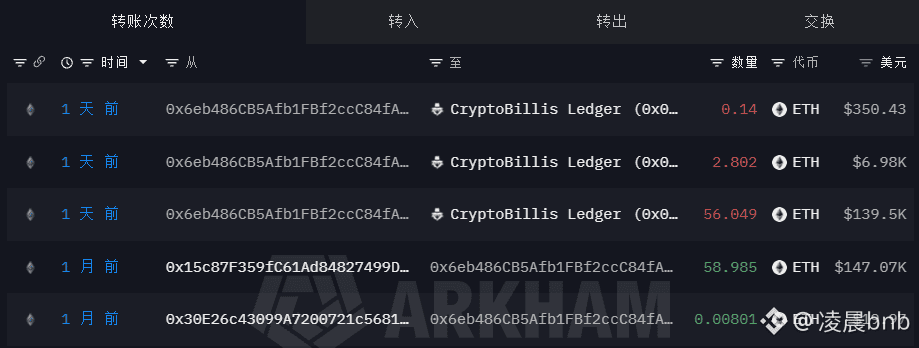
D’après les informations de suivi on-chain, un investisseur resté inactif pendant plus de 4 ans avait acheté 59 ETH il y a 8 ans.
Il a traversé plusieurs cycles haussiers et baissiers : il n’a pas vendu quand le cours a explosé, et il a tenu bon quand il s’est effondré.
Ces ETH valent aujourd’hui environ 146 800 dollars.
Or, il y a tout juste un mois, il a acheté un nouveau portefeuille froid Ledger auprès de CryptoBilis, pensant y transférer ses actifs pour les conserver en toute sécurité.
Il a échappé aux risques du marché pendant 8 ans, mais pas à ce risque de sécurité lié au portefeuille.
Après le transfert des 59 ETH, ceux-ci auraient tous été dérobés par une adresse liée à l’affaire CryptoBilis.
Les modalités précises de l’attaque font toujours l’objet d’une enquête ; on ne peut donc pas affirmer directement que le matériel Ledger lui-même présente une faille.
Il n’a pas perdu à cause du marché, n’a pas été liquidé sur des contrats à terme et n’a pas tout perdu en spéculant sur une shitcoin.
Il voulait simplement placer ses actifs, qu’il détenait depuis 8 ans, dans un endroit plus sûr.
On disait autrefois que le plus difficile dans la crypto, c’était de savoir garder ses actifs.
On découvre aujourd’hui que cela ne suffit pas : il faut aussi s’assurer que l’endroit où l’on conserve ses cryptos est suffisamment sûr.
Après 8 ans de détention à toute épreuve, il pourrait avoir tout perdu à cause d’un portefeuille froid qu’il venait d’acheter un mois plus tôt.
Gagner de l’argent dans la crypto n’est pas facile ; le protéger l’est encore moins.
Espérons que l’enquête sur cette affaire aboutisse rapidement et que la victime puisse récupérer ses actifs.
$ETH #Ledger
#CryptoBilis #加密安全
{spot}(ETHUSDT)
#以太坊突破2500usdt Putain, j’ai acheté de l’ETH il y a 8 ans et je l’ai gardé tout ce temps sans le vendre. Résultat : en changeant de portefeuille froid, 140 000 dollars se sont envolés !
L’affaire Ledger et CryptoBilis vient de révéler un nouveau cas particulièrement douloureux.
D’après les informations de suivi on-chain, un investisseur resté inactif pendant plus de 4 ans avait acheté 59 ETH il y a 8 ans.
Il a traversé plusieurs cycles haussiers et baissiers : il n’a pas vendu quand le cours a explosé, et il a tenu bon quand il s’est effondré.
Ces ETH valent aujourd’hui environ 146 800 dollars.
Or, il y a tout juste un mois, il a acheté un nouveau portefeuille froid Ledger auprès de CryptoBilis, pensant y transférer ses actifs pour les conserver en toute sécurité.
Il a échappé aux risques du marché pendant 8 ans, mais pas à ce risque de sécurité lié au portefeuille.
Après le transfert des 59 ETH, ceux-ci auraient tous été dérobés par une adresse liée à l’affaire CryptoBilis.
Les modalités précises de l’attaque font toujours l’objet d’une enquête ; on ne peut donc pas affirmer directement que le matériel Ledger lui-même présente une faille.
Il n’a pas perdu à cause du marché, n’a pas été liquidé sur des contrats à terme et n’a pas tout perdu en spéculant sur une shitcoin.
Il voulait simplement placer ses actifs, qu’il détenait depuis 8 ans, dans un endroit plus sûr.
On disait autrefois que le plus difficile dans la crypto, c’était de savoir garder ses actifs.
On découvre aujourd’hui que cela ne suffit pas : il faut aussi s’assurer que l’endroit où l’on conserve ses cryptos est suffisamment sûr.
Après 8 ans de détention à toute épreuve, il pourrait avoir tout perdu à cause d’un portefeuille froid qu’il venait d’acheter un mois plus tôt.
Gagner de l’argent dans la crypto n’est pas facile ; le protéger l’est encore moins.
Espérons que l’enquête sur cette affaire aboutisse rapidement et que la victime puisse récupérer ses actifs.
$ETH #Ledger
#CryptoBilis #加密安全
L’affaire Ledger et CryptoBilis vient de révéler un nouveau cas particulièrement douloureux.
D’après les informations de suivi on-chain, un investisseur resté inactif pendant plus de 4 ans avait acheté 59 ETH il y a 8 ans.
Il a traversé plusieurs cycles haussiers et baissiers : il n’a pas vendu quand le cours a explosé, et il a tenu bon quand il s’est effondré.
Ces ETH valent aujourd’hui environ 146 800 dollars.
Or, il y a tout juste un mois, il a acheté un nouveau portefeuille froid Ledger auprès de CryptoBilis, pensant y transférer ses actifs pour les conserver en toute sécurité.
Il a échappé aux risques du marché pendant 8 ans, mais pas à ce risque de sécurité lié au portefeuille.
Après le transfert des 59 ETH, ceux-ci auraient tous été dérobés par une adresse liée à l’affaire CryptoBilis.
Les modalités précises de l’attaque font toujours l’objet d’une enquête ; on ne peut donc pas affirmer directement que le matériel Ledger lui-même présente une faille.
Il n’a pas perdu à cause du marché, n’a pas été liquidé sur des contrats à terme et n’a pas tout perdu en spéculant sur une shitcoin.
Il voulait simplement placer ses actifs, qu’il détenait depuis 8 ans, dans un endroit plus sûr.
On disait autrefois que le plus difficile dans la crypto, c’était de savoir garder ses actifs.
On découvre aujourd’hui que cela ne suffit pas : il faut aussi s’assurer que l’endroit où l’on conserve ses cryptos est suffisamment sûr.
Après 8 ans de détention à toute épreuve, il pourrait avoir tout perdu à cause d’un portefeuille froid qu’il venait d’acheter un mois plus tôt.
Gagner de l’argent dans la crypto n’est pas facile ; le protéger l’est encore moins.
Espérons que l’enquête sur cette affaire aboutisse rapidement et que la victime puisse récupérer ses actifs.
$ETH #Ledger
#CryptoBilis #加密安全
1
139
·
--
🚨ALARMANT :
Ledger enquête sur un piratage massif après une faille chez un distributeur officiel
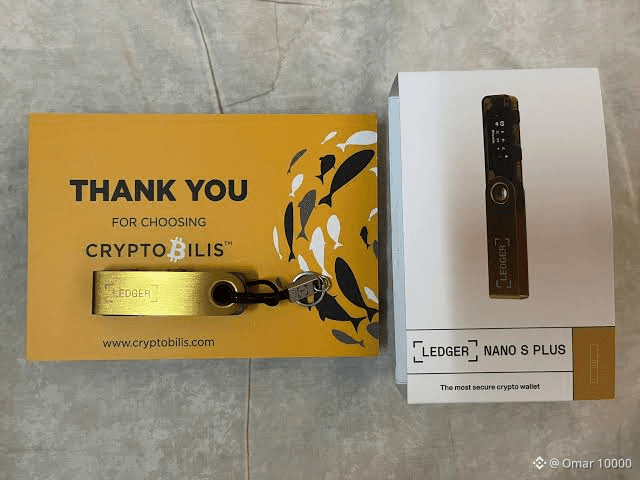
Des vols estimés à 86 millions de dollars (approchant les 100 millions) ont été signalés, affectant les fonds de centaines d’utilisateurs. Le problème ne vient pas d’une faille généralisée des appareils Ledger. La faille est liée à CryptoBilis, un distributeur officiel en Asie du Sud-Est.
Alerte urgente 🚨 :
Cela concerne principalement les personnes qui ont acheté des appareils auprès de ce fournisseur au cours des 90 derniers jours. Ils auraient été altérés avant la livraison.
Si vous êtes concerné, agissez : vous devez transférer immédiatement vos cryptomonnaies vers un portefeuille sûr et sain.
#LedgerHack #CryptoBilis #omar10000
$RLC $BNB $DELLB
{spot}(RLCUSDT)
🚨ALARMANT :
Ledger enquête sur un piratage massif après une faille chez un distributeur officiel
Des vols estimés à 86 millions de dollars (approchant les 100 millions) ont été signalés, affectant les fonds de centaines d’utilisateurs. Le problème ne vient pas d’une faille généralisée des appareils Ledger. La faille est liée à CryptoBilis, un distributeur officiel en Asie du Sud-Est.
Alerte urgente 🚨 :
Cela concerne principalement les personnes qui ont acheté des appareils auprès de ce fournisseur au cours des 90 derniers jours. Ils auraient été altérés avant la livraison.
Si vous êtes concerné, agissez : vous devez transférer immédiatement vos cryptomonnaies vers un portefeuille sûr et sain.
#LedgerHack #CryptoBilis #omar10000
$RLC $BNB $DELLB
Ledger enquête sur un piratage massif après une faille chez un distributeur officiel
Des vols estimés à 86 millions de dollars (approchant les 100 millions) ont été signalés, affectant les fonds de centaines d’utilisateurs. Le problème ne vient pas d’une faille généralisée des appareils Ledger. La faille est liée à CryptoBilis, un distributeur officiel en Asie du Sud-Est.
Alerte urgente 🚨 :
Cela concerne principalement les personnes qui ont acheté des appareils auprès de ce fournisseur au cours des 90 derniers jours. Ils auraient été altérés avant la livraison.
Si vous êtes concerné, agissez : vous devez transférer immédiatement vos cryptomonnaies vers un portefeuille sûr et sain.
#LedgerHack #CryptoBilis #omar10000
$RLC $BNB $DELLB
2
1.3k
·
--
Ledger enquête sur le vol des actifs d’utilisateurs d’Asie du Sud-Est, impliquant des appareils du revendeur CryptoBilis.
#Ledger #CryptoBilis #加密货币 #Sécurité
Ledger enquête sur le vol des actifs d’utilisateurs d’Asie du Sud-Est, impliquant des appareils du revendeur CryptoBilis.
#Ledger #CryptoBilis #加密货币 #Sécurité
#Ledger #CryptoBilis #加密货币 #Sécurité
6
·
--
🎯 Même les portefeuilles matériels ont été trafiqués
📰 Ledger confirme : des appareils vendus par le revendeur CryptoBilis contenaient un module implanté. 311 portefeuilles ont été dérobés, pour environ 92,9 millions de dollars.
💬 On répète sans cesse « not your keys », mais voilà que les clés elles-mêmes ont été remplacées. Pour un portefeuille matériel, passez uniquement par les canaux officiels. Ne prenez pas le risque pour quelques économies sur un achat d’occasion ou auprès d’un revendeur non agréé : en cas de problème, personne ne vous remboursera.
🏷️ #Ledger #硬件钱包 #安全事件 #CryptoBilis
🎯 Même les portefeuilles matériels ont été trafiqués
📰 Ledger confirme : des appareils vendus par le revendeur CryptoBilis contenaient un module implanté. 311 portefeuilles ont été dérobés, pour environ 92,9 millions de dollars.
💬 On répète sans cesse « not your keys », mais voilà que les clés elles-mêmes ont été remplacées. Pour un portefeuille matériel, passez uniquement par les canaux officiels. Ne prenez pas le risque pour quelques économies sur un achat d’occasion ou auprès d’un revendeur non agréé : en cas de problème, personne ne vous remboursera.
🏷️ #Ledger #硬件钱包 #安全事件 #CryptoBilis
📰 Ledger confirme : des appareils vendus par le revendeur CryptoBilis contenaient un module implanté. 311 portefeuilles ont été dérobés, pour environ 92,9 millions de dollars.
💬 On répète sans cesse « not your keys », mais voilà que les clés elles-mêmes ont été remplacées. Pour un portefeuille matériel, passez uniquement par les canaux officiels. Ne prenez pas le risque pour quelques économies sur un achat d’occasion ou auprès d’un revendeur non agréé : en cas de problème, personne ne vous remboursera.
🏷️ #Ledger #硬件钱包 #安全事件 #CryptoBilis
16

·
--
Haussier
#ledgerpausescryptobilissales
🚨 Ledger a suspendu les ventes de CryptoBilis : une perte estimée à 86 millions de dollars ! 🔐
Ledger a demandé à son distributeur agréé en Asie du Sud-Est, CryptoBilis, de cesser toutes les ventes et expéditions d’appareils. 🛑
📦 Motif : des signalements indiquent que des utilisateurs ayant acheté des appareils auprès de ce distributeur ont perdu des fonds. CryptoBilis vend en Indonésie, en Malaisie et aux Philippines. 🌏
💸 Specter estime à plus de 86 millions de dollars les pertes suivies sur Ethereum, TRON et Bitcoin. Arkham évoque plus de 80 millions de dollars. Ledger n’a pas encore confirmé ces chiffres. 📊
😰 Selon Lookonchain, un investisseur aurait perdu environ 6,6 millions de dollars en Bitcoin après avoir reçu un nouvel appareil Ledger acheté auprès de CryptoBilis. 💔
✅ Selon Ledger, les incidents se limitent pour l’instant aux produits vendus par ce distributeur. Aucun signalement ne concerne les appareils achetés directement auprès de Ledger.
🧐 Question : les appareils ont-ils été altérés ? Cela n’a pas encore été établi. 🕵️
📝 Si tu as acheté un appareil auprès de ce distributeur au cours des 90 derniers jours :
1️⃣ Si tu ne l’as pas configuré, ne commence pas la configuration.
2️⃣ Si tu l’as configuré, envisage de transférer tes actifs vers un nouvel appareil et une nouvelle phrase de récupération.
3️⃣ Crée ta phrase de récupération toi-même, uniquement sur un appareil acheté directement auprès du fabricant.
📉 En 2026, deuxième grande alerte concernant les portefeuilles matériels. En août, une faille de Coldcard aurait coûté environ 70 millions de dollars ; en avril, une fausse application Ledger Live aurait entraîné des pertes d’environ 9,5 millions de dollars. ⚠️
👀 Tous les regards sont tournés vers les conclusions de l’enquête de Ledger. L’entreprise a déclaré qu’elle communiquerait les prochaines évolutions. ⏳
#Ledger #CryptoBilis #Blockchain
#ledgerpausescryptobilissales
🚨 Ledger a suspendu les ventes de CryptoBilis : une perte estimée à 86 millions de dollars ! 🔐
Ledger a demandé à son distributeur agréé en Asie du Sud-Est, CryptoBilis, de cesser toutes les ventes et expéditions d’appareils. 🛑
📦 Motif : des signalements indiquent que des utilisateurs ayant acheté des appareils auprès de ce distributeur ont perdu des fonds. CryptoBilis vend en Indonésie, en Malaisie et aux Philippines. 🌏
💸 Specter estime à plus de 86 millions de dollars les pertes suivies sur Ethereum, TRON et Bitcoin. Arkham évoque plus de 80 millions de dollars. Ledger n’a pas encore confirmé ces chiffres. 📊
😰 Selon Lookonchain, un investisseur aurait perdu environ 6,6 millions de dollars en Bitcoin après avoir reçu un nouvel appareil Ledger acheté auprès de CryptoBilis. 💔
✅ Selon Ledger, les incidents se limitent pour l’instant aux produits vendus par ce distributeur. Aucun signalement ne concerne les appareils achetés directement auprès de Ledger.
🧐 Question : les appareils ont-ils été altérés ? Cela n’a pas encore été établi. 🕵️
📝 Si tu as acheté un appareil auprès de ce distributeur au cours des 90 derniers jours :
1️⃣ Si tu ne l’as pas configuré, ne commence pas la configuration.
2️⃣ Si tu l’as configuré, envisage de transférer tes actifs vers un nouvel appareil et une nouvelle phrase de récupération.
3️⃣ Crée ta phrase de récupération toi-même, uniquement sur un appareil acheté directement auprès du fabricant.
📉 En 2026, deuxième grande alerte concernant les portefeuilles matériels. En août, une faille de Coldcard aurait coûté environ 70 millions de dollars ; en avril, une fausse application Ledger Live aurait entraîné des pertes d’environ 9,5 millions de dollars. ⚠️
👀 Tous les regards sont tournés vers les conclusions de l’enquête de Ledger. L’entreprise a déclaré qu’elle communiquerait les prochaines évolutions. ⏳
#Ledger #CryptoBilis #Blockchain
🚨 Ledger a suspendu les ventes de CryptoBilis : une perte estimée à 86 millions de dollars ! 🔐
Ledger a demandé à son distributeur agréé en Asie du Sud-Est, CryptoBilis, de cesser toutes les ventes et expéditions d’appareils. 🛑
📦 Motif : des signalements indiquent que des utilisateurs ayant acheté des appareils auprès de ce distributeur ont perdu des fonds. CryptoBilis vend en Indonésie, en Malaisie et aux Philippines. 🌏
💸 Specter estime à plus de 86 millions de dollars les pertes suivies sur Ethereum, TRON et Bitcoin. Arkham évoque plus de 80 millions de dollars. Ledger n’a pas encore confirmé ces chiffres. 📊
😰 Selon Lookonchain, un investisseur aurait perdu environ 6,6 millions de dollars en Bitcoin après avoir reçu un nouvel appareil Ledger acheté auprès de CryptoBilis. 💔
✅ Selon Ledger, les incidents se limitent pour l’instant aux produits vendus par ce distributeur. Aucun signalement ne concerne les appareils achetés directement auprès de Ledger.
🧐 Question : les appareils ont-ils été altérés ? Cela n’a pas encore été établi. 🕵️
📝 Si tu as acheté un appareil auprès de ce distributeur au cours des 90 derniers jours :
1️⃣ Si tu ne l’as pas configuré, ne commence pas la configuration.
2️⃣ Si tu l’as configuré, envisage de transférer tes actifs vers un nouvel appareil et une nouvelle phrase de récupération.
3️⃣ Crée ta phrase de récupération toi-même, uniquement sur un appareil acheté directement auprès du fabricant.
📉 En 2026, deuxième grande alerte concernant les portefeuilles matériels. En août, une faille de Coldcard aurait coûté environ 70 millions de dollars ; en avril, une fausse application Ledger Live aurait entraîné des pertes d’environ 9,5 millions de dollars. ⚠️
👀 Tous les regards sont tournés vers les conclusions de l’enquête de Ledger. L’entreprise a déclaré qu’elle communiquerait les prochaines évolutions. ⏳
#Ledger #CryptoBilis #Blockchain
1
2.5k

Ledger rapporte que jusqu’à 93 millions de dollars ont été retracés dans l’affaire CryptoBilis, dont 10 millions déjà gelés par les autorités.
#CryptoBilis #AssetTracing
Ledger rapporte que jusqu’à 93 millions de dollars ont été retracés dans l’affaire CryptoBilis, dont 10 millions déjà gelés par les autorités.
#CryptoBilis #AssetTracing
#CryptoBilis #AssetTracing
13
·
--
Ledger a publié une déclaration confirmant que le récent vol de fonds concernait uniquement des portefeuilles matériels vendus par l’intermédiaire du revendeur tiers CryptoBilis. La société a précisé que ses systèmes internes, ses canaux de vente directe officiels et les appareils non concernés étaient tous sécurisés.
CryptoBilis a annoncé la suspension de toutes ses ventes de portefeuilles matériels. Ledger collabore étroitement avec les forces de l’ordre afin d’enquêter sur les détails de cette attaque de la chaîne d’approvisionnement et contacte directement les utilisateurs concernés pour leur apporter son aide. La société recommande aux acheteurs de CryptoBilis de ne pas initialiser les appareils encore inutilisés, afin de prévenir tout risque potentiel.
Pour les utilisateurs ayant déjà initialisé leur appareil, Ledger recommande de transférer leurs actifs vers un nouveau portefeuille créé à l’aide d’une nouvelle phrase de récupération, afin de garantir la sécurité de leurs fonds. L’enquête sur cet incident est toujours en cours et Ledger continuera de communiquer les informations pertinentes.
$BTC #Ledger #CryptoBilis #Security
Ledger a publié une déclaration confirmant que le récent vol de fonds concernait uniquement des portefeuilles matériels vendus par l’intermédiaire du revendeur tiers CryptoBilis. La société a précisé que ses systèmes internes, ses canaux de vente directe officiels et les appareils non concernés étaient tous sécurisés.
CryptoBilis a annoncé la suspension de toutes ses ventes de portefeuilles matériels. Ledger collabore étroitement avec les forces de l’ordre afin d’enquêter sur les détails de cette attaque de la chaîne d’approvisionnement et contacte directement les utilisateurs concernés pour leur apporter son aide. La société recommande aux acheteurs de CryptoBilis de ne pas initialiser les appareils encore inutilisés, afin de prévenir tout risque potentiel.
Pour les utilisateurs ayant déjà initialisé leur appareil, Ledger recommande de transférer leurs actifs vers un nouveau portefeuille créé à l’aide d’une nouvelle phrase de récupération, afin de garantir la sécurité de leurs fonds. L’enquête sur cet incident est toujours en cours et Ledger continuera de communiquer les informations pertinentes.
$BTC #Ledger #CryptoBilis #Security
CryptoBilis a annoncé la suspension de toutes ses ventes de portefeuilles matériels. Ledger collabore étroitement avec les forces de l’ordre afin d’enquêter sur les détails de cette attaque de la chaîne d’approvisionnement et contacte directement les utilisateurs concernés pour leur apporter son aide. La société recommande aux acheteurs de CryptoBilis de ne pas initialiser les appareils encore inutilisés, afin de prévenir tout risque potentiel.
Pour les utilisateurs ayant déjà initialisé leur appareil, Ledger recommande de transférer leurs actifs vers un nouveau portefeuille créé à l’aide d’une nouvelle phrase de récupération, afin de garantir la sécurité de leurs fonds. L’enquête sur cet incident est toujours en cours et Ledger continuera de communiquer les informations pertinentes.
$BTC #Ledger #CryptoBilis #Security
120
·
--
#Ledger确认用户设备遭植入未授权硬件
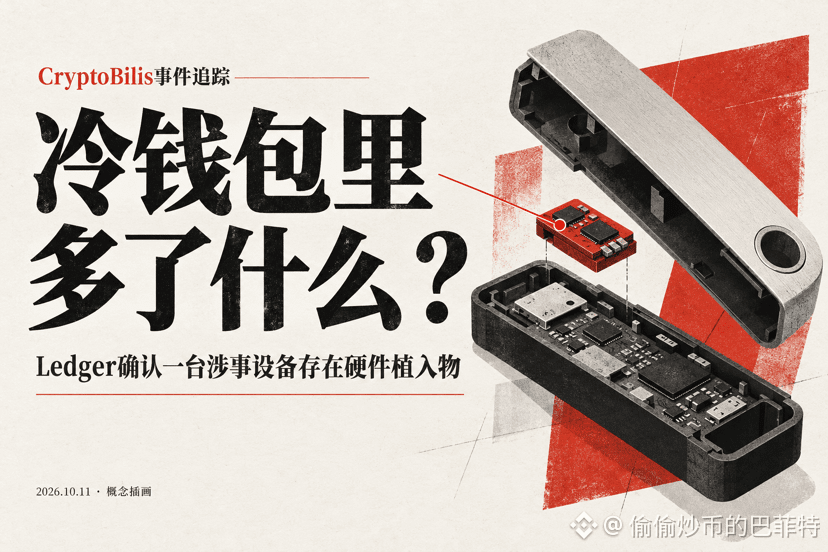
Ledger confirme : un portefeuille froid impliqué contenait un composant matériel supplémentaire
Le 10 octobre, Ledger a mis à jour son enquête sur l’affaire CryptoBilis : un implant matériel non autorisé a été découvert dans l’appareil d’un utilisateur touché. La veille, l’entreprise avait demandé à ce distributeur d’Asie du Sud-Est de suspendre ses ventes et ses expéditions.$BTC
Cette avancée fait progresser l’enquête vers des preuves matérielles. L’étape à laquelle l’appareil a été modifié, les lots concernés et le fonctionnement de l’implant sont autant d’éléments qui influent sur la sécurité des fonds des autres acheteurs. À ce stade, un seul appareil a été confirmé comme concerné ; les méthodes d’attaque complètes et leur lien avec l’ensemble des pertes restent à déterminer. Les pertes de 86 millions de dollars qui circulent en ligne sont également une estimation d’un tiers.$ETH
Les recommandations officielles destinées aux acheteurs concernés comprennent une consigne très précise : les appareils achetés auprès de CryptoBilis au cours des 90 jours précédant l’avertissement et qui n’ont pas encore été configurés ne doivent pas être initialisés pour le moment. Les utilisateurs qui les ont déjà configurés devraient envisager de transférer leurs actifs vers un nouvel appareil et d’utiliser une nouvelle phrase de récupération.
Changer d’appareil et importer l’ancienne phrase de récupération restaure les mêmes comptes. Si l’ancienne phrase a été compromise, l’autre partie conserve toujours la possibilité d’y accéder ; changer le code PIN ne résoudra pas le problème. Les fonds doivent être transférés vers les comptes associés à la nouvelle phrase de récupération.
Les personnes qui achètent un portefeuille froid peuvent difficilement procéder elles-mêmes à une nouvelle expertise matérielle. Le fabricant devra ensuite préciser les lots concernés, fournir des moyens pratiques de les identifier et proposer une solution aux utilisateurs touchés. Lorsque le problème vient du canal de vente, le coût des vérifications ne peut pas continuer à incomber aux acheteurs.
#Ledger #加密安全 #CryptoBilis
{future}(BTCUSDT)
{future}(ETHUSDT)
#Ledger确认用户设备遭植入未授权硬件
Ledger confirme : un portefeuille froid impliqué contenait un composant matériel supplémentaire
Le 10 octobre, Ledger a mis à jour son enquête sur l’affaire CryptoBilis : un implant matériel non autorisé a été découvert dans l’appareil d’un utilisateur touché. La veille, l’entreprise avait demandé à ce distributeur d’Asie du Sud-Est de suspendre ses ventes et ses expéditions.$BTC
Cette avancée fait progresser l’enquête vers des preuves matérielles. L’étape à laquelle l’appareil a été modifié, les lots concernés et le fonctionnement de l’implant sont autant d’éléments qui influent sur la sécurité des fonds des autres acheteurs. À ce stade, un seul appareil a été confirmé comme concerné ; les méthodes d’attaque complètes et leur lien avec l’ensemble des pertes restent à déterminer. Les pertes de 86 millions de dollars qui circulent en ligne sont également une estimation d’un tiers.$ETH
Les recommandations officielles destinées aux acheteurs concernés comprennent une consigne très précise : les appareils achetés auprès de CryptoBilis au cours des 90 jours précédant l’avertissement et qui n’ont pas encore été configurés ne doivent pas être initialisés pour le moment. Les utilisateurs qui les ont déjà configurés devraient envisager de transférer leurs actifs vers un nouvel appareil et d’utiliser une nouvelle phrase de récupération.
Changer d’appareil et importer l’ancienne phrase de récupération restaure les mêmes comptes. Si l’ancienne phrase a été compromise, l’autre partie conserve toujours la possibilité d’y accéder ; changer le code PIN ne résoudra pas le problème. Les fonds doivent être transférés vers les comptes associés à la nouvelle phrase de récupération.
Les personnes qui achètent un portefeuille froid peuvent difficilement procéder elles-mêmes à une nouvelle expertise matérielle. Le fabricant devra ensuite préciser les lots concernés, fournir des moyens pratiques de les identifier et proposer une solution aux utilisateurs touchés. Lorsque le problème vient du canal de vente, le coût des vérifications ne peut pas continuer à incomber aux acheteurs.
#Ledger #加密安全 #CryptoBilis
Ledger confirme : un portefeuille froid impliqué contenait un composant matériel supplémentaire
Le 10 octobre, Ledger a mis à jour son enquête sur l’affaire CryptoBilis : un implant matériel non autorisé a été découvert dans l’appareil d’un utilisateur touché. La veille, l’entreprise avait demandé à ce distributeur d’Asie du Sud-Est de suspendre ses ventes et ses expéditions.$BTC
Cette avancée fait progresser l’enquête vers des preuves matérielles. L’étape à laquelle l’appareil a été modifié, les lots concernés et le fonctionnement de l’implant sont autant d’éléments qui influent sur la sécurité des fonds des autres acheteurs. À ce stade, un seul appareil a été confirmé comme concerné ; les méthodes d’attaque complètes et leur lien avec l’ensemble des pertes restent à déterminer. Les pertes de 86 millions de dollars qui circulent en ligne sont également une estimation d’un tiers.$ETH
Les recommandations officielles destinées aux acheteurs concernés comprennent une consigne très précise : les appareils achetés auprès de CryptoBilis au cours des 90 jours précédant l’avertissement et qui n’ont pas encore été configurés ne doivent pas être initialisés pour le moment. Les utilisateurs qui les ont déjà configurés devraient envisager de transférer leurs actifs vers un nouvel appareil et d’utiliser une nouvelle phrase de récupération.
Changer d’appareil et importer l’ancienne phrase de récupération restaure les mêmes comptes. Si l’ancienne phrase a été compromise, l’autre partie conserve toujours la possibilité d’y accéder ; changer le code PIN ne résoudra pas le problème. Les fonds doivent être transférés vers les comptes associés à la nouvelle phrase de récupération.
Les personnes qui achètent un portefeuille froid peuvent difficilement procéder elles-mêmes à une nouvelle expertise matérielle. Le fabricant devra ensuite préciser les lots concernés, fournir des moyens pratiques de les identifier et proposer une solution aux utilisateurs touchés. Lorsque le problème vient du canal de vente, le coût des vérifications ne peut pas continuer à incomber aux acheteurs.
#Ledger #加密安全 #CryptoBilis
2
204
·
--
🚨 Le revendeur Ledger CryptoBilis a suspendu la vente de portefeuilles matériels sur tous ses canaux en Malaisie, aux Philippines et en Indonésie.
#Ledger #CryptoBilis #硬件钱包 #SécuritéCrypto
🚨 Le revendeur Ledger CryptoBilis a suspendu la vente de portefeuilles matériels sur tous ses canaux en Malaisie, aux Philippines et en Indonésie.
#Ledger #CryptoBilis #硬件钱包 #SécuritéCrypto
#Ledger #CryptoBilis #硬件钱包 #SécuritéCrypto
136
Ledger met en garde contre des implants espions LTE découverts dans des portefeuilles vendus par le revendeur CryptoBilis, susceptibles d’exposer les phrases de récupération et de compromettre les fonds des utilisateurs.
#CryptoBilis #HardwareWalletSecurity
Ledger met en garde contre des implants espions LTE découverts dans des portefeuilles vendus par le revendeur CryptoBilis, susceptibles d’exposer les phrases de récupération et de compromettre les fonds des utilisateurs.
#CryptoBilis #HardwareWalletSecurity
#CryptoBilis #HardwareWalletSecurity
15

·
--
Article
On disait que les portefeuilles modifiés ne concernaient que l’Asie du Sud-Est : Berlin et Dubaï sont aussi touchésUn portefeuille matériel acheté dans un centre commercial de Dubaï contenait lui aussi un dispositif ajouté. Au départ, on disait que cela ne concernait que l’Asie du Sud-Est. Maintenant, Berlin et Dubaï sont également touchés.
Ledger a publié le 18 novembre une mise à jour sur l’avancement de son enquête. Plusieurs portefeuilles modifiés ont été confirmés à Berlin, deux appareils sont en cours d’examen à Dubaï, et un autre Nano Gen5 récent a été découvert en Asie du Sud-Est. Ledger affirme qu’il s’agit toujours de la même série d’affaires, et non d’un nouveau groupe d’individus apparu entre-temps.
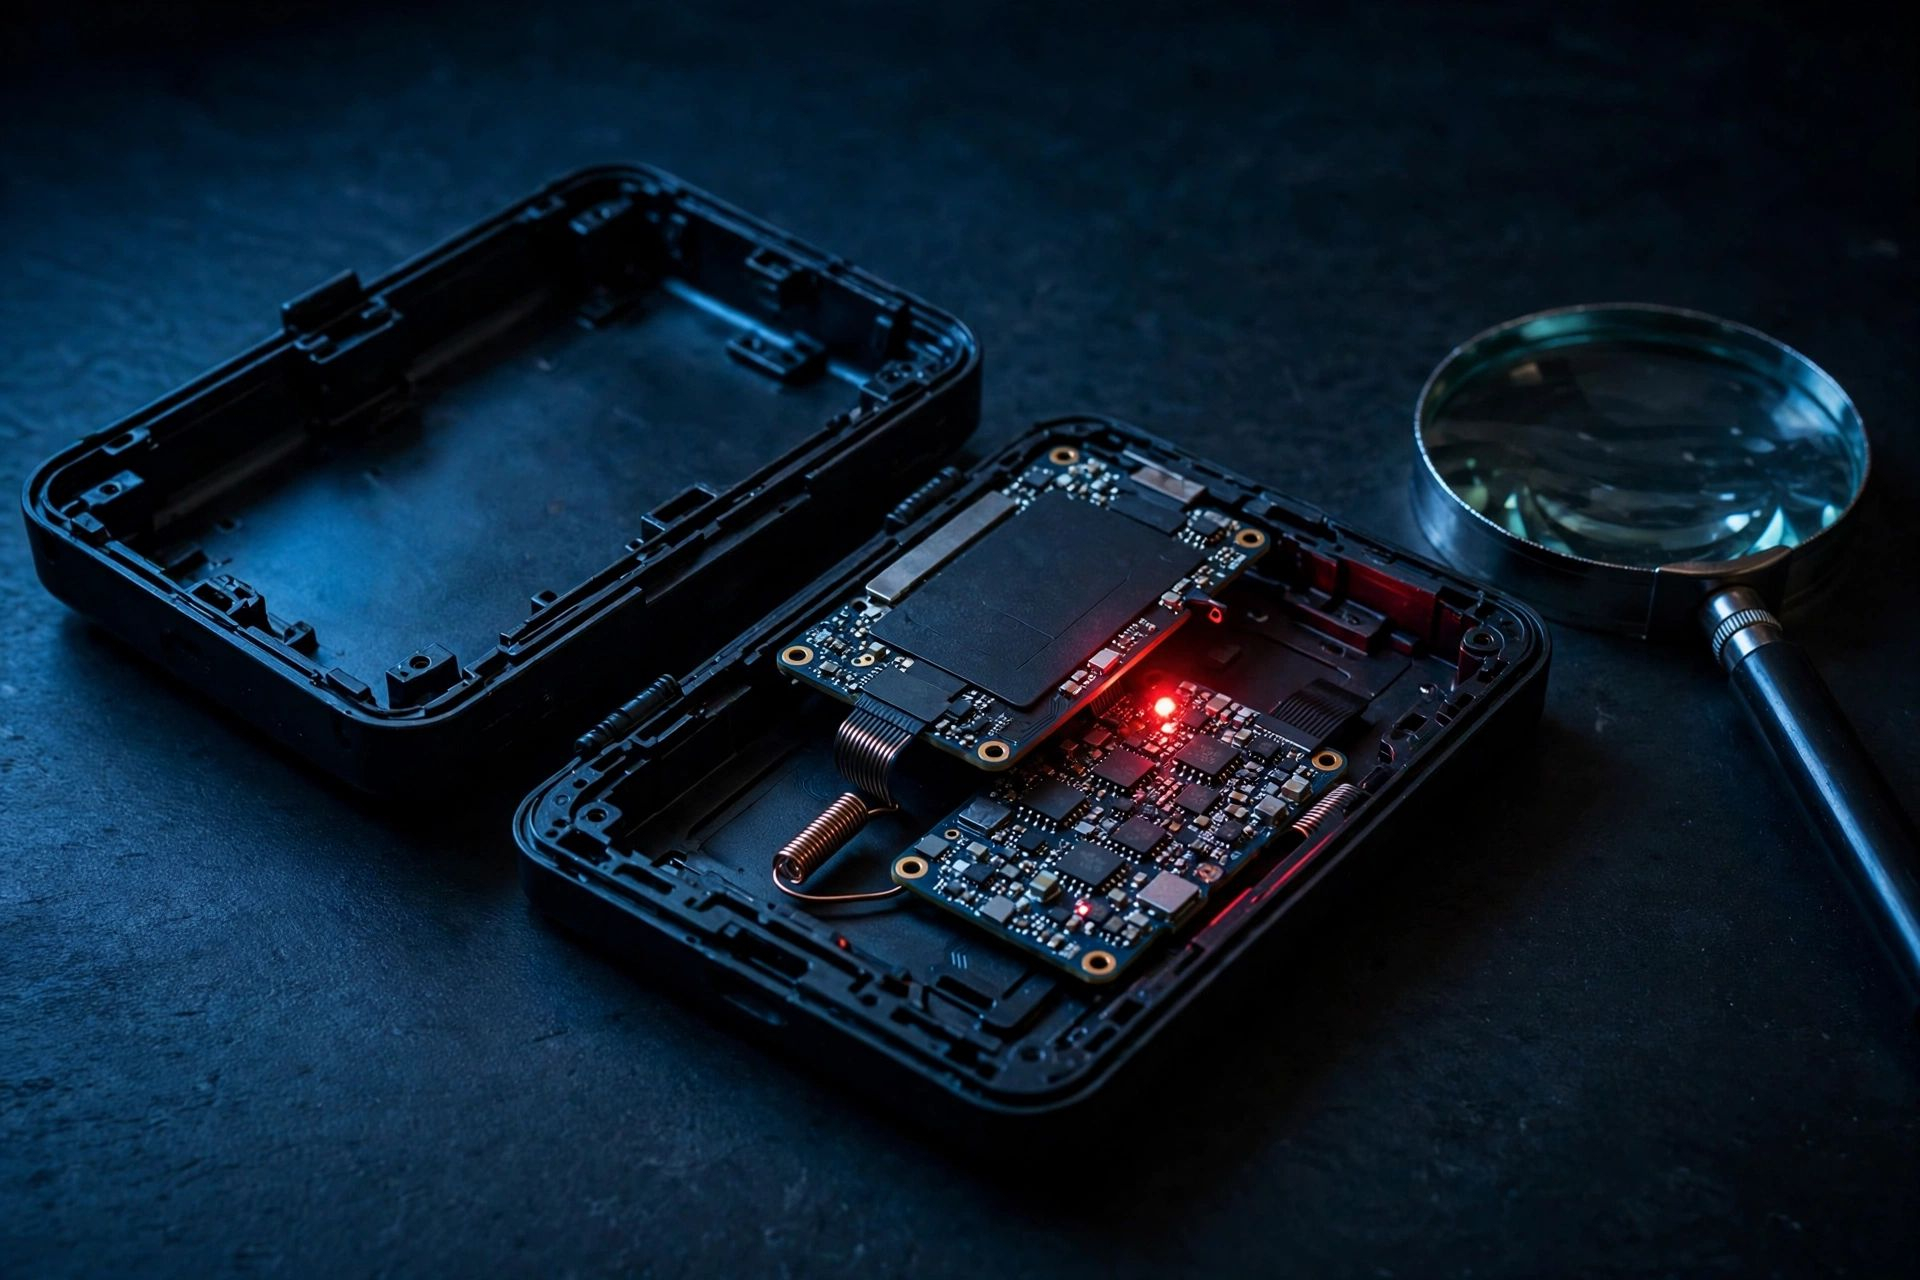
L’origine de cette série de portefeuilles modifiés avait été révélée dès le 15 octobre. Quelqu’un achetait un appareil authentique, l’ouvrait et y ajoutait une carte. Lorsque les 24 mots de récupération s’affichaient à l’écran, la carte les copiait avant de les envoyer via le réseau mobile. La méthode d’installation a même connu trois générations, chaque fois plus difficile à repérer. Les premiers cas sont apparus en Asie du Sud-Est : les acheteurs avaient obtenu leurs appareils auprès du revendeur CryptoBilis. Les revendeurs présents dans sept marchés asiatiques ont ensuite tous été priés de cesser les ventes. Des enquêteurs on-chain estiment que les victimes d’Asie du Sud-Est ont perdu au total environ 87 millions de dollars, sur Ethereum, Tron et Bitcoin.
On disait que les portefeuilles modifiés ne concernaient que l’Asie du Sud-Est : Berlin et Dubaï sont aussi touchés
Un portefeuille matériel acheté dans un centre commercial de Dubaï contenait lui aussi un dispositif ajouté. Au départ, on disait que cela ne concernait que l’Asie du Sud-Est. Maintenant, Berlin et Dubaï sont également touchés.
Ledger a publié le 18 novembre une mise à jour sur l’avancement de son enquête. Plusieurs portefeuilles modifiés ont été confirmés à Berlin, deux appareils sont en cours d’examen à Dubaï, et un autre Nano Gen5 récent a été découvert en Asie du Sud-Est. Ledger affirme qu’il s’agit toujours de la même série d’affaires, et non d’un nouveau groupe d’individus apparu entre-temps.
L’origine de cette série de portefeuilles modifiés avait été révélée dès le 15 octobre. Quelqu’un achetait un appareil authentique, l’ouvrait et y ajoutait une carte. Lorsque les 24 mots de récupération s’affichaient à l’écran, la carte les copiait avant de les envoyer via le réseau mobile. La méthode d’installation a même connu trois générations, chaque fois plus difficile à repérer. Les premiers cas sont apparus en Asie du Sud-Est : les acheteurs avaient obtenu leurs appareils auprès du revendeur CryptoBilis. Les revendeurs présents dans sept marchés asiatiques ont ensuite tous été priés de cesser les ventes. Des enquêteurs on-chain estiment que les victimes d’Asie du Sud-Est ont perdu au total environ 87 millions de dollars, sur Ethereum, Tron et Bitcoin.
Ledger a publié le 18 novembre une mise à jour sur l’avancement de son enquête. Plusieurs portefeuilles modifiés ont été confirmés à Berlin, deux appareils sont en cours d’examen à Dubaï, et un autre Nano Gen5 récent a été découvert en Asie du Sud-Est. Ledger affirme qu’il s’agit toujours de la même série d’affaires, et non d’un nouveau groupe d’individus apparu entre-temps.
L’origine de cette série de portefeuilles modifiés avait été révélée dès le 15 octobre. Quelqu’un achetait un appareil authentique, l’ouvrait et y ajoutait une carte. Lorsque les 24 mots de récupération s’affichaient à l’écran, la carte les copiait avant de les envoyer via le réseau mobile. La méthode d’installation a même connu trois générations, chaque fois plus difficile à repérer. Les premiers cas sont apparus en Asie du Sud-Est : les acheteurs avaient obtenu leurs appareils auprès du revendeur CryptoBilis. Les revendeurs présents dans sept marchés asiatiques ont ensuite tous été priés de cesser les ventes. Des enquêteurs on-chain estiment que les victimes d’Asie du Sud-Est ont perdu au total environ 87 millions de dollars, sur Ethereum, Tron et Bitcoin.
165

·
--
📰 Des portefeuilles matériels Ledger équipés de puces espionnes découverts dans le cadre d’une enquête sur un vol de cryptomonnaies de 90 millions de dollars US
Ledger enquête sur des vols de cryptomonnaies signalés dépassant les 90 millions de dollars US, après que des enquêteurs ont découvert des puces espionnes cachées dans des portefeuilles matériels vendus par un détaillant malaisien.
Source : Analytics And Insight
Heure : 2026-10-18 14:30:00
Crédit : kelvin munene
#ledger #cryptobilis #crypto_theft #cryptocurrency_security #portefeuilles_matériels
$KEEP $ONE $BTC
Partagez votre opinion dans la section des commentaires ci-dessous
📰 Des portefeuilles matériels Ledger équipés de puces espionnes découverts dans le cadre d’une enquête sur un vol de cryptomonnaies de 90 millions de dollars US
Ledger enquête sur des vols de cryptomonnaies signalés dépassant les 90 millions de dollars US, après que des enquêteurs ont découvert des puces espionnes cachées dans des portefeuilles matériels vendus par un détaillant malaisien.
Source : Analytics And Insight
Heure : 2026-10-18 14:30:00
Crédit : kelvin munene
#ledger #cryptobilis #crypto_theft #cryptocurrency_security #portefeuilles_matériels
$KEEP $ONE $BTC
Partagez votre opinion dans la section des commentaires ci-dessous
Ledger enquête sur des vols de cryptomonnaies signalés dépassant les 90 millions de dollars US, après que des enquêteurs ont découvert des puces espionnes cachées dans des portefeuilles matériels vendus par un détaillant malaisien.
Source : Analytics And Insight
Heure : 2026-10-18 14:30:00
Crédit : kelvin munene
#ledger #cryptobilis #crypto_theft #cryptocurrency_security #portefeuilles_matériels
$KEEP $ONE $BTC
Partagez votre opinion dans la section des commentaires ci-dessous
176
#ledgerpausescryptobilissales
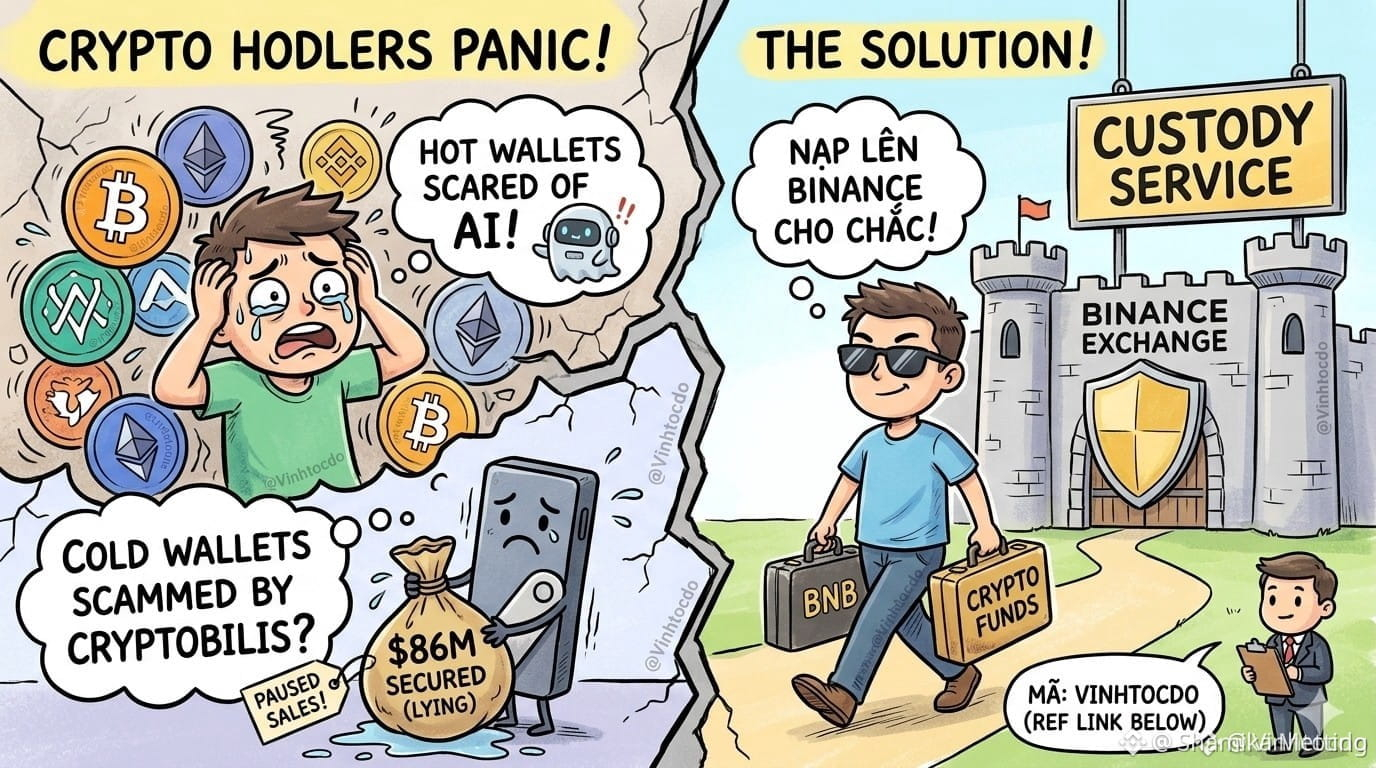
Les problèmes du portefeuille chaud n’étaient pas encore terminés que le portefeuille froid s’est retrouvé dans une mauvaise passe : CryptoBilis ou CryptoKill ?! 🥶💀
Les détenteurs de cryptomonnaies sont en larmes : après que l’intelligence artificielle a menacé les portefeuilles chauds, voilà que le portefeuille froid Ledger suspend temporairement ses ventes par l’intermédiaire de son revendeur CryptoBilis en Asie du Sud-Est, à la suite de soupçons de « disparition » de près de 86 millions de dollars ! Une enquête est en cours pour déterminer si une intervention physique a transformé CryptoBilis en « CryptoKill » pour vos fonds. Il est conseillé à ceux qui ont acheté un portefeuille au cours des 90 derniers jours d’interrompre immédiatement sa configuration !
Alors, où les détenteurs de cryptomonnaies vont-ils aller maintenant ? Déposez directement vos fonds sur Binance et laissez la plateforme les conserver ; vous y bénéficierez d’une protection supérieure et d’une liquidité rapide. Quant à garder vous-mêmes votre portefeuille au milieu de toute cette inquiétude, c’est vraiment épuisant !
⚠️ Ceci ne constitue pas un conseil financier.
Suivez-nous, s’il vous plaît
$BNB
{future}(BNBUSDT)
$XAI
{future}(XAIUSDT)
$GUA
{alpha}(560xa5c8e1513b6a08334b479fe4d71f1253259469be)
#LedgerHack #CryptoBilis #HardwareWallet #CryptoSecurity
#ledgerpausescryptobilissales
Les problèmes du portefeuille chaud n’étaient pas encore terminés que le portefeuille froid s’est retrouvé dans une mauvaise passe : CryptoBilis ou CryptoKill ?! 🥶💀
Les détenteurs de cryptomonnaies sont en larmes : après que l’intelligence artificielle a menacé les portefeuilles chauds, voilà que le portefeuille froid Ledger suspend temporairement ses ventes par l’intermédiaire de son revendeur CryptoBilis en Asie du Sud-Est, à la suite de soupçons de « disparition » de près de 86 millions de dollars ! Une enquête est en cours pour déterminer si une intervention physique a transformé CryptoBilis en « CryptoKill » pour vos fonds. Il est conseillé à ceux qui ont acheté un portefeuille au cours des 90 derniers jours d’interrompre immédiatement sa configuration !
Alors, où les détenteurs de cryptomonnaies vont-ils aller maintenant ? Déposez directement vos fonds sur Binance et laissez la plateforme les conserver ; vous y bénéficierez d’une protection supérieure et d’une liquidité rapide. Quant à garder vous-mêmes votre portefeuille au milieu de toute cette inquiétude, c’est vraiment épuisant !
⚠️ Ceci ne constitue pas un conseil financier.
Suivez-nous, s’il vous plaît
$BNB
$XAI
$GUA
#LedgerHack #CryptoBilis #HardwareWallet #CryptoSecurity
Les problèmes du portefeuille chaud n’étaient pas encore terminés que le portefeuille froid s’est retrouvé dans une mauvaise passe : CryptoBilis ou CryptoKill ?! 🥶💀
Les détenteurs de cryptomonnaies sont en larmes : après que l’intelligence artificielle a menacé les portefeuilles chauds, voilà que le portefeuille froid Ledger suspend temporairement ses ventes par l’intermédiaire de son revendeur CryptoBilis en Asie du Sud-Est, à la suite de soupçons de « disparition » de près de 86 millions de dollars ! Une enquête est en cours pour déterminer si une intervention physique a transformé CryptoBilis en « CryptoKill » pour vos fonds. Il est conseillé à ceux qui ont acheté un portefeuille au cours des 90 derniers jours d’interrompre immédiatement sa configuration !
Alors, où les détenteurs de cryptomonnaies vont-ils aller maintenant ? Déposez directement vos fonds sur Binance et laissez la plateforme les conserver ; vous y bénéficierez d’une protection supérieure et d’une liquidité rapide. Quant à garder vous-mêmes votre portefeuille au milieu de toute cette inquiétude, c’est vraiment épuisant !
⚠️ Ceci ne constitue pas un conseil financier.
Suivez-nous, s’il vous plaît
$BNB
$XAI
$GUA
#LedgerHack #CryptoBilis #HardwareWallet #CryptoSecurity
1
522
·
--
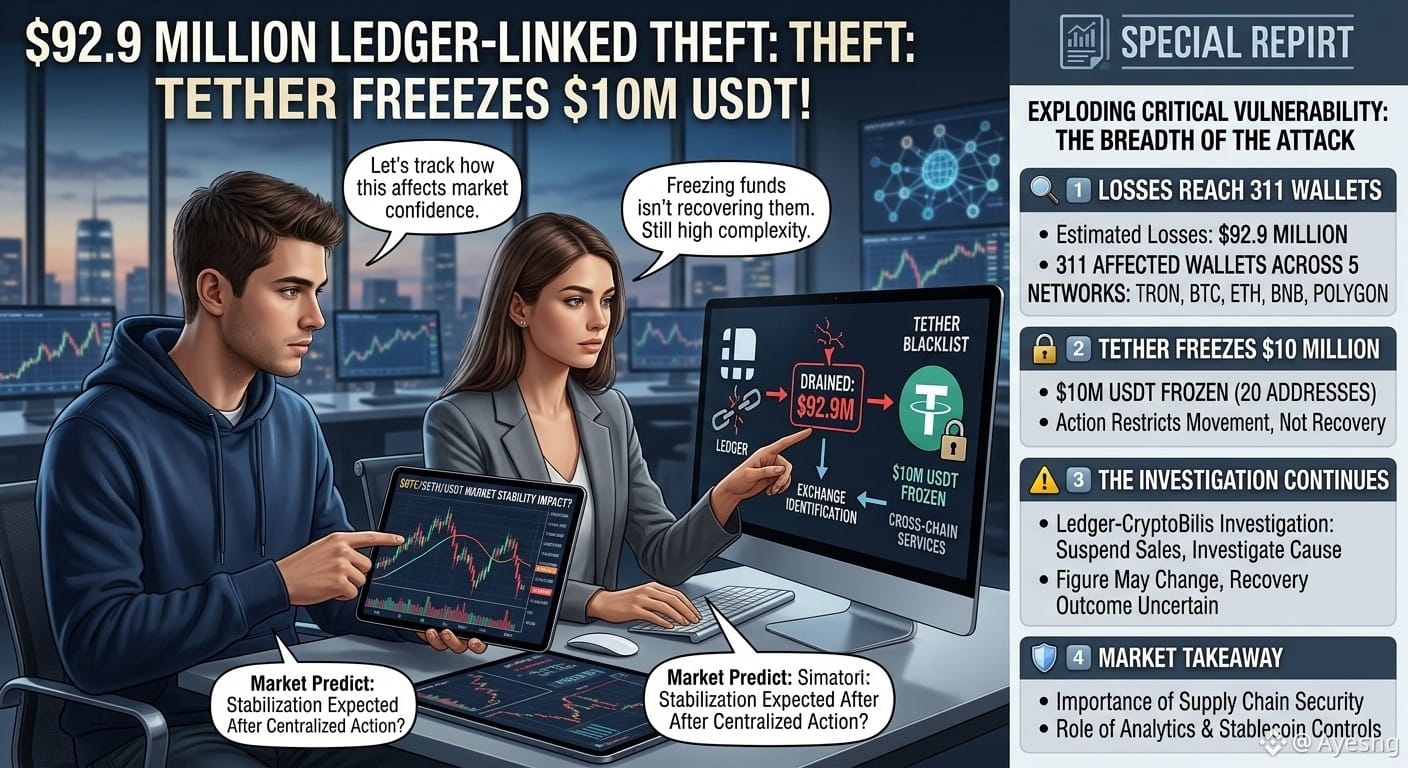
#ledgerpausescryptobilissales 🚨 VOL DE 92,9 MILLIONS DE DOLLARS LIÉ À LEDGER : TETHER GÈLE 10 MILLIONS DE DOLLARS EN USDT !
Un incident majeur de sécurité dans le secteur des cryptomonnaies suscite des inquiétudes après que des enquêteurs spécialisés dans l’analyse de la blockchain ont retracé environ 92,9 millions de dollars de pertes présumées liées à des portefeuilles matériels Ledger achetés auprès du revendeur CryptoBilis, basé en Asie du Sud-Est.
🔍 1️⃣ Les pertes touchent 311 portefeuilles
Selon la société d’analyse de la blockchain Bitquery, les pertes estimées concernent 311 portefeuilles répartis sur cinq réseaux : TRON, Bitcoin, Ethereum, BNB Chain et Polygon. Ce montant dépasse les premières estimations, qui s’élevaient à environ 86 millions de dollars, car les enquêteurs ont identifié d’autres adresses touchées.
🔒 2️⃣ Tether gèle 10 millions de dollars
Tether a gelé environ 10 millions de dollars en USDT répartis sur 20 adresses liées à l’incident. Cette mesure bloque le transfert de ces jetons spécifiques, mais ne signifie pas que les fonds ont déjà été restitués aux victimes.
⚠️ 3️⃣ L’enquête se poursuit
Les chercheurs spécialisés dans la blockchain continuent de suivre les fonds qui transitent par différents portefeuilles, plateformes d’échange et services interchaînes. Certains actifs auraient été convertis en d’autres cryptomonnaies, ce qui complique leur récupération.
Ledger a demandé à CryptoBilis de suspendre ses ventes et ses expéditions pendant l’enquête. L’entreprise a également publié des consignes de sécurité à l’intention des clients concernés. Toutefois, la cause exacte de l’incident et le montant définitif des pertes n’ont pas été établis.
🛡️ 4️⃣ Ce que les utilisateurs de cryptomonnaies doivent retenir
Cet incident souligne l’importance de la sécurité de la chaîne d’approvisionnement. Acheter un portefeuille matériel auprès d’une source fiable, protéger sa phrase de récupération et consulter les avis de sécurité officiels sont des précautions essentielles.#CryptoBilis #TetherFreezesUSDTLinkedToLedgerTheft #USDT #CryptoSecurity
d’après les analyses de la blockchain disponibles. L’enquête est en cours et les chiffres pourraient évoluer.
À des fins éducatives uniquement. Ceci ne constitue pas un conseil financier. Faites toujours vos propres recherches.
$BTC $ETH $USDT
#ledgerpausescryptobilissales 🚨 VOL DE 92,9 MILLIONS DE DOLLARS LIÉ À LEDGER : TETHER GÈLE 10 MILLIONS DE DOLLARS EN USDT !
Un incident majeur de sécurité dans le secteur des cryptomonnaies suscite des inquiétudes après que des enquêteurs spécialisés dans l’analyse de la blockchain ont retracé environ 92,9 millions de dollars de pertes présumées liées à des portefeuilles matériels Ledger achetés auprès du revendeur CryptoBilis, basé en Asie du Sud-Est.
🔍 1️⃣ Les pertes touchent 311 portefeuilles
Selon la société d’analyse de la blockchain Bitquery, les pertes estimées concernent 311 portefeuilles répartis sur cinq réseaux : TRON, Bitcoin, Ethereum, BNB Chain et Polygon. Ce montant dépasse les premières estimations, qui s’élevaient à environ 86 millions de dollars, car les enquêteurs ont identifié d’autres adresses touchées.
🔒 2️⃣ Tether gèle 10 millions de dollars
Tether a gelé environ 10 millions de dollars en USDT répartis sur 20 adresses liées à l’incident. Cette mesure bloque le transfert de ces jetons spécifiques, mais ne signifie pas que les fonds ont déjà été restitués aux victimes.
⚠️ 3️⃣ L’enquête se poursuit
Les chercheurs spécialisés dans la blockchain continuent de suivre les fonds qui transitent par différents portefeuilles, plateformes d’échange et services interchaînes. Certains actifs auraient été convertis en d’autres cryptomonnaies, ce qui complique leur récupération.
Ledger a demandé à CryptoBilis de suspendre ses ventes et ses expéditions pendant l’enquête. L’entreprise a également publié des consignes de sécurité à l’intention des clients concernés. Toutefois, la cause exacte de l’incident et le montant définitif des pertes n’ont pas été établis.
🛡️ 4️⃣ Ce que les utilisateurs de cryptomonnaies doivent retenir
Cet incident souligne l’importance de la sécurité de la chaîne d’approvisionnement. Acheter un portefeuille matériel auprès d’une source fiable, protéger sa phrase de récupération et consulter les avis de sécurité officiels sont des précautions essentielles.#CryptoBilis #TetherFreezesUSDTLinkedToLedgerTheft #USDT #CryptoSecurity
d’après les analyses de la blockchain disponibles. L’enquête est en cours et les chiffres pourraient évoluer.
À des fins éducatives uniquement. Ceci ne constitue pas un conseil financier. Faites toujours vos propres recherches.
$BTC $ETH $USDT
Un incident majeur de sécurité dans le secteur des cryptomonnaies suscite des inquiétudes après que des enquêteurs spécialisés dans l’analyse de la blockchain ont retracé environ 92,9 millions de dollars de pertes présumées liées à des portefeuilles matériels Ledger achetés auprès du revendeur CryptoBilis, basé en Asie du Sud-Est.
🔍 1️⃣ Les pertes touchent 311 portefeuilles
Selon la société d’analyse de la blockchain Bitquery, les pertes estimées concernent 311 portefeuilles répartis sur cinq réseaux : TRON, Bitcoin, Ethereum, BNB Chain et Polygon. Ce montant dépasse les premières estimations, qui s’élevaient à environ 86 millions de dollars, car les enquêteurs ont identifié d’autres adresses touchées.
🔒 2️⃣ Tether gèle 10 millions de dollars
Tether a gelé environ 10 millions de dollars en USDT répartis sur 20 adresses liées à l’incident. Cette mesure bloque le transfert de ces jetons spécifiques, mais ne signifie pas que les fonds ont déjà été restitués aux victimes.
⚠️ 3️⃣ L’enquête se poursuit
Les chercheurs spécialisés dans la blockchain continuent de suivre les fonds qui transitent par différents portefeuilles, plateformes d’échange et services interchaînes. Certains actifs auraient été convertis en d’autres cryptomonnaies, ce qui complique leur récupération.
Ledger a demandé à CryptoBilis de suspendre ses ventes et ses expéditions pendant l’enquête. L’entreprise a également publié des consignes de sécurité à l’intention des clients concernés. Toutefois, la cause exacte de l’incident et le montant définitif des pertes n’ont pas été établis.
🛡️ 4️⃣ Ce que les utilisateurs de cryptomonnaies doivent retenir
Cet incident souligne l’importance de la sécurité de la chaîne d’approvisionnement. Acheter un portefeuille matériel auprès d’une source fiable, protéger sa phrase de récupération et consulter les avis de sécurité officiels sont des précautions essentielles.#CryptoBilis #TetherFreezesUSDTLinkedToLedgerTheft #USDT #CryptoSecurity
d’après les analyses de la blockchain disponibles. L’enquête est en cours et les chiffres pourraient évoluer.
À des fins éducatives uniquement. Ceci ne constitue pas un conseil financier. Faites toujours vos propres recherches.
$BTC $ETH $USDT
2
6
7.5k
·
--
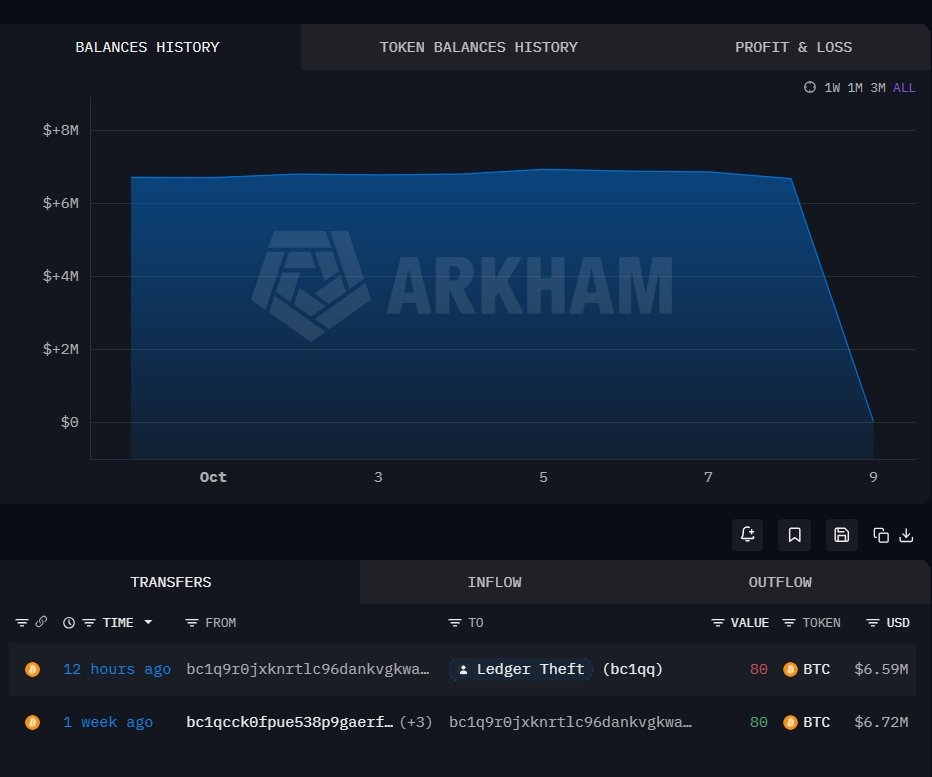
80 BTC ont été volés dans un portefeuille matériel, c’est déchirant !
#Ledger Un vol massif de portefeuilles matériels est suspecté,
avec plus de 86 millions de dollars de pertes d’actifs retracées sur la blockchain.
Parmi les adresses de portefeuille concernées,
l’une a activé un portefeuille Ledger il y a une semaine et y a transféré 80 BTC $BTC .
Aujourd’hui, ces actifs d’une valeur de plus de 6 millions de dollars ont mystérieusement disparu.
Dans un communiqué officiel, Ledger indique que
les portefeuilles matériels achetés auprès de distributeurs d’Asie du Sud-Est #CryptoBilis pourraient être à risque.
Le montant exact des pertes et la cause de l’attaque n’ont pas encore été confirmés,
mais cet incident sonne une nouvelle fois l’alarme pour tous les acteurs du secteur des cryptomonnaies.
Un portefeuille matériel n’est pas synonyme de sécurité absolue
Beaucoup pensent qu’en plaçant leurs BTC dans un portefeuille matériel,
leurs actifs sont en sécurité puisque les clés privées ne sont pas connectées à Internet.
Pourtant, la sécurité d’un portefeuille matériel ne dépend pas uniquement de l’appareil lui-même :
elle dépend aussi du canal d’achat, du processus d’initialisation, de la génération de la phrase de récupération et de la manière de la conserver.
Si l’appareil a été compromis au cours de la chaîne d’approvisionnement,
ou si la phrase de récupération a été divulguée dès sa génération,
le stockage hors ligne ne pourra pas protéger les actifs.
Un portefeuille matériel n’est qu’un élément du dispositif de sécurité, pas un coffre-fort infaillible.
Si quelqu’un veut vous offrir un portefeuille matériel, restez également extrêmement prudent.
Déposer ses actifs sur une plateforme d’échange,
c’est s’exposer aux risques liés à son exploitation, à la conservation des fonds et à la sécurité des comptes ;
conserver soi-même ses clés privées,
c’est assumer seul les risques liés à l’appareil, à la phrase de récupération, aux sauvegardes et aux erreurs de manipulation.
L’autogarde n’est pas sans risque : en reprenant le contrôle de ses actifs,
on assume aussi l’entière responsabilité de leur sécurité.
#钱包安全 , c’est la question la plus fondamentale et la plus importante pour les acteurs des cryptomonnaies.
Comment protéger ses actifs en cryptomonnaies ?
① Pour acheter un portefeuille matériel, passez impérativement par les canaux officiels.
Achetez-le sur le site officiel, n’utilisez jamais une phrase de récupération fournie à l’avance et ne la divulguez à aucun tiers.
② Pour un portefeuille chaud ou une application de portefeuille,
téléchargez-le impérativement depuis le site officiel afin d’éviter les portefeuilles d’hameçonnage.
③ Isolez les actifs importants pour limiter les risques.
Ne placez pas tous vos actifs dans le même portefeuille ni sous la même phrase de récupération : gérez-les séparément.
Par rapport à d’autres pertes, le vol d’un portefeuille est plus cruel et plus difficile à accepter.
Ne pas courir après les hausses ni vendre dans la panique, ne pas jouer avec les contrats et éviter les transactions à haut risque,
choisir délibérément une méthode de conservation plus sûre… et pourtant, on n’est jamais à l’abri.
On ne sait pas à quelle étape le problème est survenu,
et voir des actifs accumulés pendant des années se faire voler est une douleur insupportable.
80 BTC ont été volés dans un portefeuille matériel, c’est déchirant !
#Ledger Un vol massif de portefeuilles matériels est suspecté,
avec plus de 86 millions de dollars de pertes d’actifs retracées sur la blockchain.
Parmi les adresses de portefeuille concernées,
l’une a activé un portefeuille Ledger il y a une semaine et y a transféré 80 BTC $BTC .
Aujourd’hui, ces actifs d’une valeur de plus de 6 millions de dollars ont mystérieusement disparu.
Dans un communiqué officiel, Ledger indique que
les portefeuilles matériels achetés auprès de distributeurs d’Asie du Sud-Est #CryptoBilis pourraient être à risque.
Le montant exact des pertes et la cause de l’attaque n’ont pas encore été confirmés,
mais cet incident sonne une nouvelle fois l’alarme pour tous les acteurs du secteur des cryptomonnaies.
Un portefeuille matériel n’est pas synonyme de sécurité absolue
Beaucoup pensent qu’en plaçant leurs BTC dans un portefeuille matériel,
leurs actifs sont en sécurité puisque les clés privées ne sont pas connectées à Internet.
Pourtant, la sécurité d’un portefeuille matériel ne dépend pas uniquement de l’appareil lui-même :
elle dépend aussi du canal d’achat, du processus d’initialisation, de la génération de la phrase de récupération et de la manière de la conserver.
Si l’appareil a été compromis au cours de la chaîne d’approvisionnement,
ou si la phrase de récupération a été divulguée dès sa génération,
le stockage hors ligne ne pourra pas protéger les actifs.
Un portefeuille matériel n’est qu’un élément du dispositif de sécurité, pas un coffre-fort infaillible.
Si quelqu’un veut vous offrir un portefeuille matériel, restez également extrêmement prudent.
Déposer ses actifs sur une plateforme d’échange,
c’est s’exposer aux risques liés à son exploitation, à la conservation des fonds et à la sécurité des comptes ;
conserver soi-même ses clés privées,
c’est assumer seul les risques liés à l’appareil, à la phrase de récupération, aux sauvegardes et aux erreurs de manipulation.
L’autogarde n’est pas sans risque : en reprenant le contrôle de ses actifs,
on assume aussi l’entière responsabilité de leur sécurité.
#钱包安全 , c’est la question la plus fondamentale et la plus importante pour les acteurs des cryptomonnaies.
Comment protéger ses actifs en cryptomonnaies ?
① Pour acheter un portefeuille matériel, passez impérativement par les canaux officiels.
Achetez-le sur le site officiel, n’utilisez jamais une phrase de récupération fournie à l’avance et ne la divulguez à aucun tiers.
② Pour un portefeuille chaud ou une application de portefeuille,
téléchargez-le impérativement depuis le site officiel afin d’éviter les portefeuilles d’hameçonnage.
③ Isolez les actifs importants pour limiter les risques.
Ne placez pas tous vos actifs dans le même portefeuille ni sous la même phrase de récupération : gérez-les séparément.
Par rapport à d’autres pertes, le vol d’un portefeuille est plus cruel et plus difficile à accepter.
Ne pas courir après les hausses ni vendre dans la panique, ne pas jouer avec les contrats et éviter les transactions à haut risque,
choisir délibérément une méthode de conservation plus sûre… et pourtant, on n’est jamais à l’abri.
On ne sait pas à quelle étape le problème est survenu,
et voir des actifs accumulés pendant des années se faire voler est une douleur insupportable.
#Ledger Un vol massif de portefeuilles matériels est suspecté,
avec plus de 86 millions de dollars de pertes d’actifs retracées sur la blockchain.
Parmi les adresses de portefeuille concernées,
l’une a activé un portefeuille Ledger il y a une semaine et y a transféré 80 BTC $BTC .
Aujourd’hui, ces actifs d’une valeur de plus de 6 millions de dollars ont mystérieusement disparu.
Dans un communiqué officiel, Ledger indique que
les portefeuilles matériels achetés auprès de distributeurs d’Asie du Sud-Est #CryptoBilis pourraient être à risque.
Le montant exact des pertes et la cause de l’attaque n’ont pas encore été confirmés,
mais cet incident sonne une nouvelle fois l’alarme pour tous les acteurs du secteur des cryptomonnaies.
Un portefeuille matériel n’est pas synonyme de sécurité absolue
Beaucoup pensent qu’en plaçant leurs BTC dans un portefeuille matériel,
leurs actifs sont en sécurité puisque les clés privées ne sont pas connectées à Internet.
Pourtant, la sécurité d’un portefeuille matériel ne dépend pas uniquement de l’appareil lui-même :
elle dépend aussi du canal d’achat, du processus d’initialisation, de la génération de la phrase de récupération et de la manière de la conserver.
Si l’appareil a été compromis au cours de la chaîne d’approvisionnement,
ou si la phrase de récupération a été divulguée dès sa génération,
le stockage hors ligne ne pourra pas protéger les actifs.
Un portefeuille matériel n’est qu’un élément du dispositif de sécurité, pas un coffre-fort infaillible.
Si quelqu’un veut vous offrir un portefeuille matériel, restez également extrêmement prudent.
Déposer ses actifs sur une plateforme d’échange,
c’est s’exposer aux risques liés à son exploitation, à la conservation des fonds et à la sécurité des comptes ;
conserver soi-même ses clés privées,
c’est assumer seul les risques liés à l’appareil, à la phrase de récupération, aux sauvegardes et aux erreurs de manipulation.
L’autogarde n’est pas sans risque : en reprenant le contrôle de ses actifs,
on assume aussi l’entière responsabilité de leur sécurité.
#钱包安全 , c’est la question la plus fondamentale et la plus importante pour les acteurs des cryptomonnaies.
Comment protéger ses actifs en cryptomonnaies ?
① Pour acheter un portefeuille matériel, passez impérativement par les canaux officiels.
Achetez-le sur le site officiel, n’utilisez jamais une phrase de récupération fournie à l’avance et ne la divulguez à aucun tiers.
② Pour un portefeuille chaud ou une application de portefeuille,
téléchargez-le impérativement depuis le site officiel afin d’éviter les portefeuilles d’hameçonnage.
③ Isolez les actifs importants pour limiter les risques.
Ne placez pas tous vos actifs dans le même portefeuille ni sous la même phrase de récupération : gérez-les séparément.
Par rapport à d’autres pertes, le vol d’un portefeuille est plus cruel et plus difficile à accepter.
Ne pas courir après les hausses ni vendre dans la panique, ne pas jouer avec les contrats et éviter les transactions à haut risque,
choisir délibérément une méthode de conservation plus sûre… et pourtant, on n’est jamais à l’abri.
On ne sait pas à quelle étape le problème est survenu,
et voir des actifs accumulés pendant des années se faire voler est une douleur insupportable.
2
4
2.1k
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#IsAnthropic’s$1.5TMarketCapJustified?
4,753 vues
45 mentions
2
#BTCRemainsUnderPressureAfterHawkishFOMCMinutes
183,447 vues
1,900 mentions
3
#NvidiaBoardReportedlySplitOverHuang’sReturn
88,405 vues
1,010 mentions
4
#StrategySTRCPreferredSlips3.65%Below$100Par
3,996 vues
59 mentions
5
#MASToUpgradeSGDTestnetToSGDigitalLedger
11,823 vues
196 mentions
6
#CanGTA6'sLaunchLiftTTWOShares?
61,129 vues
757 mentions
7
#Solana2027RoadmapTargetsDoubleComputeCapacity
3,224 vues
98 mentions
8
#InjectiveTokenizedRealEstateMortgagesTop$1.5B
853 vues
27 mentions
9
#TetherMakesStrategicInvestmentInSCRYPT
3,766 vues
87 mentions
10
#CapitalGroupAdds1264500StrategyShares
18,818 vues
211 mentions