
#addresspoisoning
addresspoisoning
16,260 vues
74 mentions
Populaire
Récents
·
--
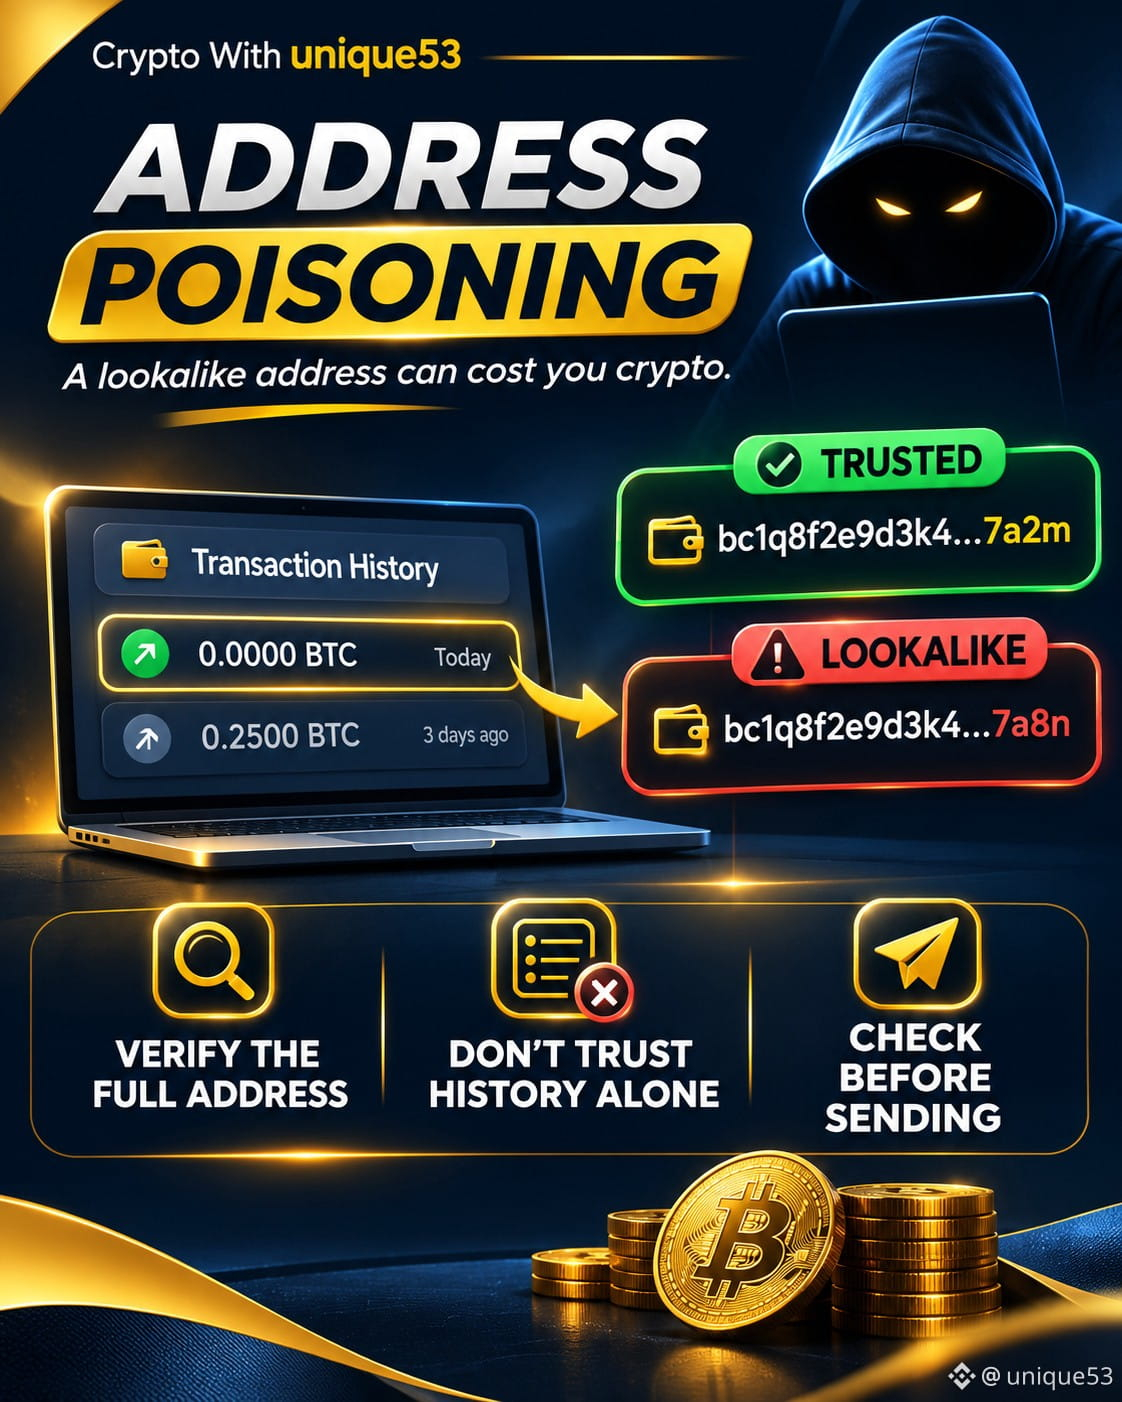
🚨 Votre portefeuille peut être trompé sans être piraté !
J’apprends que toutes les arnaques crypto n’impliquent pas le vol de mots de passe ou de clés privées.
Une astuce que j’ai découverte récemment s’appelle l’empoisonnement d’adresse.
Voici comment cela fonctionne :
🔹 Le sosie : les escrocs créent une adresse de portefeuille qui ressemble à une que vous avez déjà utilisée.
🔹 Le piège : ils envoient une transaction de très faible valeur ou de valeur nulle afin que leur adresse apparaisse dans votre historique de transactions.
🔹 L’erreur : si vous copiez ensuite cette adresse sans la vérifier, vous pourriez envoyer vos crypto-actifs à l’escroc.
⚠️ Le plus inquiétant ? Votre portefeuille n’a pas nécessairement besoin d’être piraté pour que cela se produise.
3 habitudes de sécurité que j’apprends :
✅ Vérifiez l’adresse de destination complète à l’aide d’une source de confiance.
✅ Ne copiez pas aveuglément les adresses depuis l’historique des transactions.
✅ Envisagez d’utiliser un carnet d’adresses vérifié et un petit transfert test lorsque c’est approprié.
💡 Ce que j’en retiens : une adresse qui semble familière n’est pas forcément une adresse sûre.
J’apprends que la protection des crypto-actifs commence par la compréhension du fonctionnement des arnaques.
❓ Avez-vous déjà remarqué une transaction suspecte dans l’historique de votre portefeuille ?
#CryptoSecurity #AddressPoisoning #CryptoEducation #CryptoBeginners
🚨 Votre portefeuille peut être trompé sans être piraté !
J’apprends que toutes les arnaques crypto n’impliquent pas le vol de mots de passe ou de clés privées.
Une astuce que j’ai découverte récemment s’appelle l’empoisonnement d’adresse.
Voici comment cela fonctionne :
🔹 Le sosie : les escrocs créent une adresse de portefeuille qui ressemble à une que vous avez déjà utilisée.
🔹 Le piège : ils envoient une transaction de très faible valeur ou de valeur nulle afin que leur adresse apparaisse dans votre historique de transactions.
🔹 L’erreur : si vous copiez ensuite cette adresse sans la vérifier, vous pourriez envoyer vos crypto-actifs à l’escroc.
⚠️ Le plus inquiétant ? Votre portefeuille n’a pas nécessairement besoin d’être piraté pour que cela se produise.
3 habitudes de sécurité que j’apprends :
✅ Vérifiez l’adresse de destination complète à l’aide d’une source de confiance.
✅ Ne copiez pas aveuglément les adresses depuis l’historique des transactions.
✅ Envisagez d’utiliser un carnet d’adresses vérifié et un petit transfert test lorsque c’est approprié.
💡 Ce que j’en retiens : une adresse qui semble familière n’est pas forcément une adresse sûre.
J’apprends que la protection des crypto-actifs commence par la compréhension du fonctionnement des arnaques.
❓ Avez-vous déjà remarqué une transaction suspecte dans l’historique de votre portefeuille ?
#CryptoSecurity #AddressPoisoning #CryptoEducation #CryptoBeginners
J’apprends que toutes les arnaques crypto n’impliquent pas le vol de mots de passe ou de clés privées.
Une astuce que j’ai découverte récemment s’appelle l’empoisonnement d’adresse.
Voici comment cela fonctionne :
🔹 Le sosie : les escrocs créent une adresse de portefeuille qui ressemble à une que vous avez déjà utilisée.
🔹 Le piège : ils envoient une transaction de très faible valeur ou de valeur nulle afin que leur adresse apparaisse dans votre historique de transactions.
🔹 L’erreur : si vous copiez ensuite cette adresse sans la vérifier, vous pourriez envoyer vos crypto-actifs à l’escroc.
⚠️ Le plus inquiétant ? Votre portefeuille n’a pas nécessairement besoin d’être piraté pour que cela se produise.
3 habitudes de sécurité que j’apprends :
✅ Vérifiez l’adresse de destination complète à l’aide d’une source de confiance.
✅ Ne copiez pas aveuglément les adresses depuis l’historique des transactions.
✅ Envisagez d’utiliser un carnet d’adresses vérifié et un petit transfert test lorsque c’est approprié.
💡 Ce que j’en retiens : une adresse qui semble familière n’est pas forcément une adresse sûre.
J’apprends que la protection des crypto-actifs commence par la compréhension du fonctionnement des arnaques.
❓ Avez-vous déjà remarqué une transaction suspecte dans l’historique de votre portefeuille ?
#CryptoSecurity #AddressPoisoning #CryptoEducation #CryptoBeginners
1
134

·
--
Une erreur en copiant une adresse de portefeuille peut-elle faire disparaître votre argent à jamais ?
76,1 millions de dollars | 1 635 victimes | 7 997 367 portefeuilles ciblés
C’est ce qu’on appelle l’empoisonnement d’adresse. Les escrocs créent de fausses adresses dont le début et la fin ressemblent à ceux d’une adresse à laquelle vous envoyez souvent de l’argent, puis les « glissent » dans l’historique des transactions au moyen de poussières (dust) ou de transferts de 0 jeton. Si vous copiez l’adresse depuis l’historique, votre argent arrive chez les escrocs.
1. L’ampleur est considérable — Une étude de Bitquery (sur 12 mois, jusqu’au 31 juillet 2026) recense 1 635 personnes ayant perdu au total 76,1 millions de dollars sur Ethereum seulement. Le plus gros cas : près de 50 millions de dollars en USDT, le 19 décembre 2025 ; la fausse adresse ne correspondait qu’aux 3 premiers caractères.
2. Le piège est patient — Le délai médian entre l’appât et le vol est de 4,5 jours. Cas récent (28 oct. 2026, Scam Sniffer) : un utilisateur a perdu environ 50 000 dollars en USDT, car la fausse adresse correspondait aux 4 premiers et aux 6 derniers caractères.
3. Comment rester en sécurité — Ne copiez jamais une adresse depuis l’historique des transactions. Enregistrez-la dans votre carnet d’adresses, vérifiez aussi les caractères du milieu et méfiez-vous des adresses de dépôt de votre propre plateforme d’échange (28,3 % des cas usurpent ces adresses).
#AddressPoisoning #KeamananKripto #Ethereum #USDT #BinanceSquare
Une erreur en copiant une adresse de portefeuille peut-elle faire disparaître votre argent à jamais ?
76,1 millions de dollars | 1 635 victimes | 7 997 367 portefeuilles ciblés
C’est ce qu’on appelle l’empoisonnement d’adresse. Les escrocs créent de fausses adresses dont le début et la fin ressemblent à ceux d’une adresse à laquelle vous envoyez souvent de l’argent, puis les « glissent » dans l’historique des transactions au moyen de poussières (dust) ou de transferts de 0 jeton. Si vous copiez l’adresse depuis l’historique, votre argent arrive chez les escrocs.
1. L’ampleur est considérable — Une étude de Bitquery (sur 12 mois, jusqu’au 31 juillet 2026) recense 1 635 personnes ayant perdu au total 76,1 millions de dollars sur Ethereum seulement. Le plus gros cas : près de 50 millions de dollars en USDT, le 19 décembre 2025 ; la fausse adresse ne correspondait qu’aux 3 premiers caractères.
2. Le piège est patient — Le délai médian entre l’appât et le vol est de 4,5 jours. Cas récent (28 oct. 2026, Scam Sniffer) : un utilisateur a perdu environ 50 000 dollars en USDT, car la fausse adresse correspondait aux 4 premiers et aux 6 derniers caractères.
3. Comment rester en sécurité — Ne copiez jamais une adresse depuis l’historique des transactions. Enregistrez-la dans votre carnet d’adresses, vérifiez aussi les caractères du milieu et méfiez-vous des adresses de dépôt de votre propre plateforme d’échange (28,3 % des cas usurpent ces adresses).
#AddressPoisoning #KeamananKripto #Ethereum #USDT #BinanceSquare
76,1 millions de dollars | 1 635 victimes | 7 997 367 portefeuilles ciblés
C’est ce qu’on appelle l’empoisonnement d’adresse. Les escrocs créent de fausses adresses dont le début et la fin ressemblent à ceux d’une adresse à laquelle vous envoyez souvent de l’argent, puis les « glissent » dans l’historique des transactions au moyen de poussières (dust) ou de transferts de 0 jeton. Si vous copiez l’adresse depuis l’historique, votre argent arrive chez les escrocs.
1. L’ampleur est considérable — Une étude de Bitquery (sur 12 mois, jusqu’au 31 juillet 2026) recense 1 635 personnes ayant perdu au total 76,1 millions de dollars sur Ethereum seulement. Le plus gros cas : près de 50 millions de dollars en USDT, le 19 décembre 2025 ; la fausse adresse ne correspondait qu’aux 3 premiers caractères.
2. Le piège est patient — Le délai médian entre l’appât et le vol est de 4,5 jours. Cas récent (28 oct. 2026, Scam Sniffer) : un utilisateur a perdu environ 50 000 dollars en USDT, car la fausse adresse correspondait aux 4 premiers et aux 6 derniers caractères.
3. Comment rester en sécurité — Ne copiez jamais une adresse depuis l’historique des transactions. Enregistrez-la dans votre carnet d’adresses, vérifiez aussi les caractères du milieu et méfiez-vous des adresses de dépôt de votre propre plateforme d’échange (28,3 % des cas usurpent ces adresses).
#AddressPoisoning #KeamananKripto #Ethereum #USDT #BinanceSquare
426

·
--
« J’ai vérifié les premiers et les derniers caractères » — ça ne protège plus. Du tout.
Scam Sniffer : une personne a perdu environ 50 000 $ en USDT sur Ethereum. L’adresse jumelle correspondait à la bonne pour les quatre premiers et les six derniers caractères.
Pour comparaison, des cas récents :
- décembre 2025 : 49 999 950 USDT, seulement trois + quatre caractères correspondaient, avec en plus un transfert poussière de 0,005 USDT dans l’historique de la victime
- en août : environ 100 000 USDT, l’adresse jumelle avait été ajoutée à l’historique 66 jours plus tôt
L’empoisonnement d’adresse mise sur la patience : l’adresse jumelle reste dans l’historique pendant des semaines, en attendant que tu la copies.
Mes USDT sont placés dans Simple Earn Flexible, mais tôt ou tard, tout le monde finit par faire un retrait. Les règles sont simples : utiliser uniquement les adresses du carnet d’adresses et vérifier l’adresse entière, pas seulement les extrémités.
Suivez-moi si vous ne voulez pas devenir la prochaine ligne de cette liste — je les collectionne.
#AddressPoisoning #ScamSniffer
« J’ai vérifié les premiers et les derniers caractères » — ça ne protège plus. Du tout.
Scam Sniffer : une personne a perdu environ 50 000 $ en USDT sur Ethereum. L’adresse jumelle correspondait à la bonne pour les quatre premiers et les six derniers caractères.
Pour comparaison, des cas récents :
- décembre 2025 : 49 999 950 USDT, seulement trois + quatre caractères correspondaient, avec en plus un transfert poussière de 0,005 USDT dans l’historique de la victime
- en août : environ 100 000 USDT, l’adresse jumelle avait été ajoutée à l’historique 66 jours plus tôt
L’empoisonnement d’adresse mise sur la patience : l’adresse jumelle reste dans l’historique pendant des semaines, en attendant que tu la copies.
Mes USDT sont placés dans Simple Earn Flexible, mais tôt ou tard, tout le monde finit par faire un retrait. Les règles sont simples : utiliser uniquement les adresses du carnet d’adresses et vérifier l’adresse entière, pas seulement les extrémités.
Suivez-moi si vous ne voulez pas devenir la prochaine ligne de cette liste — je les collectionne.
#AddressPoisoning #ScamSniffer
Scam Sniffer : une personne a perdu environ 50 000 $ en USDT sur Ethereum. L’adresse jumelle correspondait à la bonne pour les quatre premiers et les six derniers caractères.
Pour comparaison, des cas récents :
- décembre 2025 : 49 999 950 USDT, seulement trois + quatre caractères correspondaient, avec en plus un transfert poussière de 0,005 USDT dans l’historique de la victime
- en août : environ 100 000 USDT, l’adresse jumelle avait été ajoutée à l’historique 66 jours plus tôt
L’empoisonnement d’adresse mise sur la patience : l’adresse jumelle reste dans l’historique pendant des semaines, en attendant que tu la copies.
Mes USDT sont placés dans Simple Earn Flexible, mais tôt ou tard, tout le monde finit par faire un retrait. Les règles sont simples : utiliser uniquement les adresses du carnet d’adresses et vérifier l’adresse entière, pas seulement les extrémités.
Suivez-moi si vous ne voulez pas devenir la prochaine ligne de cette liste — je les collectionne.
#AddressPoisoning #ScamSniffer
52


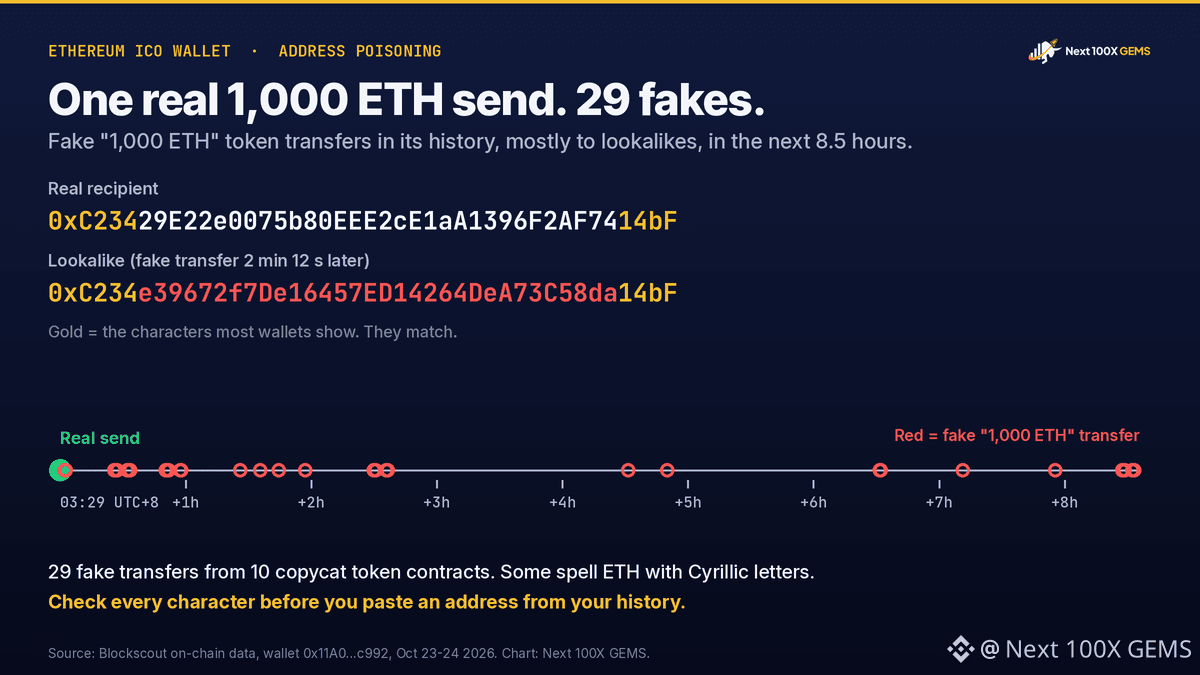
Un portefeuille d’ICO Ethereum a envoyé 1 000 ETH, soit environ 2,38 M$, vendredi. Deux minutes et 12 secondes plus tard, des escrocs ont commencé à falsifier ce même transfert dans son historique.
Lookonchain a signalé que l’expéditeur était un acheteur d’ICO qui avait obtenu 100 000 ETH à 0,31 $ l’unité et a qualifié le mouvement de vente. À ce prix, les 1 000 ETH coûtaient 310 $. Le portefeuille détient toujours 11 348,88 ETH, soit environ 27 M$ au cours de 2 382 $.
Nous avons examiné l’historique du portefeuille. Le véritable transfert a été envoyé à une adresse commençant par 0xC234 et se terminant par 14bF, à 03:29 UTC+8 le 24 octobre. Au cours des 8,5 heures suivantes, 29 faux transferts de jetons « 1 000 ETH » sont apparus dans son historique, provenant de 10 contrats de jetons imitateurs, dont certains écrivaient ETH avec des lettres cyrilliques. 28 d’entre eux pointent vers des adresses ressemblantes commençant par 0xC2 et se terminant par 14bF. Trois autres adresses ressemblantes ont envoyé au portefeuille 0 ou 0,000000001 ETH, ce qui les fait également apparaître dans sa liste habituelle de transactions.
Le pari des escrocs, c’est que la prochaine fois, le détenteur copiera une adresse depuis son historique récent et choisira une fausse adresse. Le même portefeuille avait déjà reçu des adresses ressemblantes après un envoi de 106 ETH le 30 septembre.
Si vous copiez des adresses depuis votre historique, vérifiez chaque caractère ou envoyez des fonds uniquement à une adresse enregistrée dans votre carnet d’adresses.
$ETH
#Ethereum #EmpoisonnementAdresse
Ceci ne constitue pas un conseil financier. Faites vos propres recherches.
Un portefeuille d’ICO Ethereum a envoyé 1 000 ETH, soit environ 2,38 M$, vendredi. Deux minutes et 12 secondes plus tard, des escrocs ont commencé à falsifier ce même transfert dans son historique.
Lookonchain a signalé que l’expéditeur était un acheteur d’ICO qui avait obtenu 100 000 ETH à 0,31 $ l’unité et a qualifié le mouvement de vente. À ce prix, les 1 000 ETH coûtaient 310 $. Le portefeuille détient toujours 11 348,88 ETH, soit environ 27 M$ au cours de 2 382 $.
Nous avons examiné l’historique du portefeuille. Le véritable transfert a été envoyé à une adresse commençant par 0xC234 et se terminant par 14bF, à 03:29 UTC+8 le 24 octobre. Au cours des 8,5 heures suivantes, 29 faux transferts de jetons « 1 000 ETH » sont apparus dans son historique, provenant de 10 contrats de jetons imitateurs, dont certains écrivaient ETH avec des lettres cyrilliques. 28 d’entre eux pointent vers des adresses ressemblantes commençant par 0xC2 et se terminant par 14bF. Trois autres adresses ressemblantes ont envoyé au portefeuille 0 ou 0,000000001 ETH, ce qui les fait également apparaître dans sa liste habituelle de transactions.
Le pari des escrocs, c’est que la prochaine fois, le détenteur copiera une adresse depuis son historique récent et choisira une fausse adresse. Le même portefeuille avait déjà reçu des adresses ressemblantes après un envoi de 106 ETH le 30 septembre.
Si vous copiez des adresses depuis votre historique, vérifiez chaque caractère ou envoyez des fonds uniquement à une adresse enregistrée dans votre carnet d’adresses.
$ETH
#Ethereum #EmpoisonnementAdresse
Ceci ne constitue pas un conseil financier. Faites vos propres recherches.
Lookonchain a signalé que l’expéditeur était un acheteur d’ICO qui avait obtenu 100 000 ETH à 0,31 $ l’unité et a qualifié le mouvement de vente. À ce prix, les 1 000 ETH coûtaient 310 $. Le portefeuille détient toujours 11 348,88 ETH, soit environ 27 M$ au cours de 2 382 $.
Nous avons examiné l’historique du portefeuille. Le véritable transfert a été envoyé à une adresse commençant par 0xC234 et se terminant par 14bF, à 03:29 UTC+8 le 24 octobre. Au cours des 8,5 heures suivantes, 29 faux transferts de jetons « 1 000 ETH » sont apparus dans son historique, provenant de 10 contrats de jetons imitateurs, dont certains écrivaient ETH avec des lettres cyrilliques. 28 d’entre eux pointent vers des adresses ressemblantes commençant par 0xC2 et se terminant par 14bF. Trois autres adresses ressemblantes ont envoyé au portefeuille 0 ou 0,000000001 ETH, ce qui les fait également apparaître dans sa liste habituelle de transactions.
Le pari des escrocs, c’est que la prochaine fois, le détenteur copiera une adresse depuis son historique récent et choisira une fausse adresse. Le même portefeuille avait déjà reçu des adresses ressemblantes après un envoi de 106 ETH le 30 septembre.
Si vous copiez des adresses depuis votre historique, vérifiez chaque caractère ou envoyez des fonds uniquement à une adresse enregistrée dans votre carnet d’adresses.
$ETH
#Ethereum #EmpoisonnementAdresse
Ceci ne constitue pas un conseil financier. Faites vos propres recherches.
222

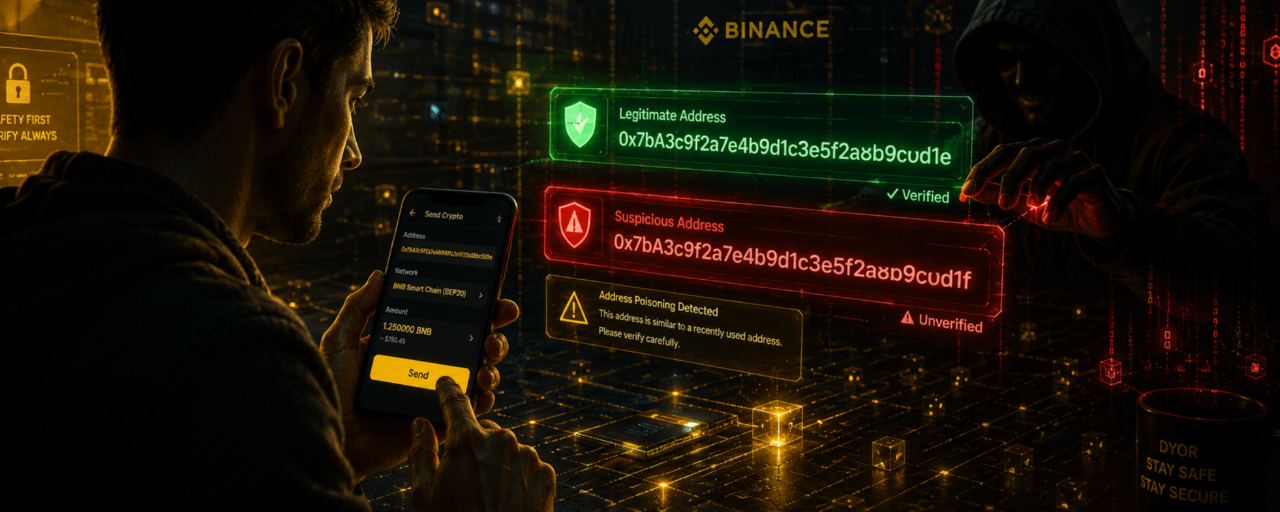
Binance lance l’alerte concernant des escroqueries par empoisonnement d’adresses. Les escrocs imitent votre historique de transactions passé afin de vous inciter à leur envoyer des fonds vers leurs fausses adresses. Vérifiez chaque caractère avant d’appuyer sur envoyer.
#AddressPoisoning #WalletSecurity
Binance lance l’alerte concernant des escroqueries par empoisonnement d’adresses. Les escrocs imitent votre historique de transactions passé afin de vous inciter à leur envoyer des fonds vers leurs fausses adresses. Vérifiez chaque caractère avant d’appuyer sur envoyer.
#AddressPoisoning #WalletSecurity
#AddressPoisoning #WalletSecurity
29
·
--
Vérifié
Article
Ne vous laissez pas piéger : Comment fonctionnent les escroqueries de Poisonnement d'Adresse en CryptoLes transactions crypto sont rapides et irréversibles. Ça rend une simple erreur très coûteuse.
Une escroquerie en pleine croissance s'appelle le Poisonnement d'Adresse.
Qu'est-ce que le Poisonnement d'Adresse ?
Les escrocs envoient une petite quantité de crypto à votre wallet depuis une adresse qui ressemble beaucoup à celle que vous avez déjà utilisée.
Leur objectif est simple :
Ils espèrent que vous allez copier la fausse adresse de votre historique de transaction et envoyer accidentellement des fonds vers eux plus tard.
Comme de nombreux utilisateurs ne vérifient que les premiers et derniers caractères d'une adresse, l'escroquerie peut être étonnamment efficace.
Ne vous laissez pas piéger : Comment fonctionnent les escroqueries de Poisonnement d'Adresse en Crypto
Les transactions crypto sont rapides et irréversibles. Ça rend une simple erreur très coûteuse.
Une escroquerie en pleine croissance s'appelle le Poisonnement d'Adresse.
Qu'est-ce que le Poisonnement d'Adresse ?
Les escrocs envoient une petite quantité de crypto à votre wallet depuis une adresse qui ressemble beaucoup à celle que vous avez déjà utilisée.
Leur objectif est simple :
Ils espèrent que vous allez copier la fausse adresse de votre historique de transaction et envoyer accidentellement des fonds vers eux plus tard.
Comme de nombreux utilisateurs ne vérifient que les premiers et derniers caractères d'une adresse, l'escroquerie peut être étonnamment efficace.
Une escroquerie en pleine croissance s'appelle le Poisonnement d'Adresse.
Qu'est-ce que le Poisonnement d'Adresse ?
Les escrocs envoient une petite quantité de crypto à votre wallet depuis une adresse qui ressemble beaucoup à celle que vous avez déjà utilisée.
Leur objectif est simple :
Ils espèrent que vous allez copier la fausse adresse de votre historique de transaction et envoyer accidentellement des fonds vers eux plus tard.
Comme de nombreux utilisateurs ne vérifient que les premiers et derniers caractères d'une adresse, l'escroquerie peut être étonnamment efficace.
4
672

·
--
☠️ Se protéger contre les arnaques d’empoisonnement d’adresse dans la Web3
À mesure que la sensibilisation à la sécurité des transactions augmente, des acteurs malveillants inventent des astuces sophistiquées comme l’empoisonnement d’adresse afin d’exploiter le comportement habituel de copie lors de transferts courants.
💡 Comment fonctionne l’empoisonnement d’adresse et comment le contrer
Le piège des adresses « vanity » : Les attaquants génèrent des adresses de portefeuille synthétiques qui correspondent aux quelques premiers et derniers caractères de vos adresses de destinataires fréquemment utilisées.
Semer le « historique » : Ils effectuent des transactions à valeur nulle ou des transactions de poussière (dust) pour insérer directement leur adresse frauduleuse dans l’historique des transactions de votre portefeuille.
La vulnérabilité du copier-coller : Les utilisateurs qui copient régulièrement les adresses de destinataires depuis les journaux d’historique sans vérifier la chaîne de caractères complète envoient par inadvertance des fonds à l’attaquant.
Prévention via les livres d’adresses : Enregistrez toujours les adresses de retrait vérifiées dans le Carnet d’adresses autorisées (Whitelisted Address Book) de votre plateforme plutôt que de les récupérer depuis des journaux de transactions bruts.
⚠️ Avertissement sécurité & éducation
La vérification des transactions blockchain exige une attention rigoureuse aux détails. Cette publication est préparée strictement à des fins d’éducation et de sensibilisation à la sécurité.
[https://www.binance.com/en/academy/articles/how-do-crypto-address-poisoning-attacks-work](https://www.binance.com/en/academy/articles/how-do-crypto-address-poisoning-attacks-work)
Vérifiez chaque caractère, utilisez des carnets d’adresses autorisées et faites toujours votre propre recherche (DYOR) 💡
#Binance #security #CryptoSafety #AddressPoisoning #dyor
☠️ Se protéger contre les arnaques d’empoisonnement d’adresse dans la Web3
À mesure que la sensibilisation à la sécurité des transactions augmente, des acteurs malveillants inventent des astuces sophistiquées comme l’empoisonnement d’adresse afin d’exploiter le comportement habituel de copie lors de transferts courants.
💡 Comment fonctionne l’empoisonnement d’adresse et comment le contrer
Le piège des adresses « vanity » : Les attaquants génèrent des adresses de portefeuille synthétiques qui correspondent aux quelques premiers et derniers caractères de vos adresses de destinataires fréquemment utilisées.
Semer le « historique » : Ils effectuent des transactions à valeur nulle ou des transactions de poussière (dust) pour insérer directement leur adresse frauduleuse dans l’historique des transactions de votre portefeuille.
La vulnérabilité du copier-coller : Les utilisateurs qui copient régulièrement les adresses de destinataires depuis les journaux d’historique sans vérifier la chaîne de caractères complète envoient par inadvertance des fonds à l’attaquant.
Prévention via les livres d’adresses : Enregistrez toujours les adresses de retrait vérifiées dans le Carnet d’adresses autorisées (Whitelisted Address Book) de votre plateforme plutôt que de les récupérer depuis des journaux de transactions bruts.
⚠️ Avertissement sécurité & éducation
La vérification des transactions blockchain exige une attention rigoureuse aux détails. Cette publication est préparée strictement à des fins d’éducation et de sensibilisation à la sécurité.
https://www.binance.com/en/academy/articles/how-do-crypto-address-poisoning-attacks-work
Vérifiez chaque caractère, utilisez des carnets d’adresses autorisées et faites toujours votre propre recherche (DYOR) 💡
#Binance #security #CryptoSafety #AddressPoisoning #dyor
À mesure que la sensibilisation à la sécurité des transactions augmente, des acteurs malveillants inventent des astuces sophistiquées comme l’empoisonnement d’adresse afin d’exploiter le comportement habituel de copie lors de transferts courants.
💡 Comment fonctionne l’empoisonnement d’adresse et comment le contrer
Le piège des adresses « vanity » : Les attaquants génèrent des adresses de portefeuille synthétiques qui correspondent aux quelques premiers et derniers caractères de vos adresses de destinataires fréquemment utilisées.
Semer le « historique » : Ils effectuent des transactions à valeur nulle ou des transactions de poussière (dust) pour insérer directement leur adresse frauduleuse dans l’historique des transactions de votre portefeuille.
La vulnérabilité du copier-coller : Les utilisateurs qui copient régulièrement les adresses de destinataires depuis les journaux d’historique sans vérifier la chaîne de caractères complète envoient par inadvertance des fonds à l’attaquant.
Prévention via les livres d’adresses : Enregistrez toujours les adresses de retrait vérifiées dans le Carnet d’adresses autorisées (Whitelisted Address Book) de votre plateforme plutôt que de les récupérer depuis des journaux de transactions bruts.
⚠️ Avertissement sécurité & éducation
La vérification des transactions blockchain exige une attention rigoureuse aux détails. Cette publication est préparée strictement à des fins d’éducation et de sensibilisation à la sécurité.
https://www.binance.com/en/academy/articles/how-do-crypto-address-poisoning-attacks-work
Vérifiez chaque caractère, utilisez des carnets d’adresses autorisées et faites toujours votre propre recherche (DYOR) 💡
#Binance #security #CryptoSafety #AddressPoisoning #dyor
9
82

·
--
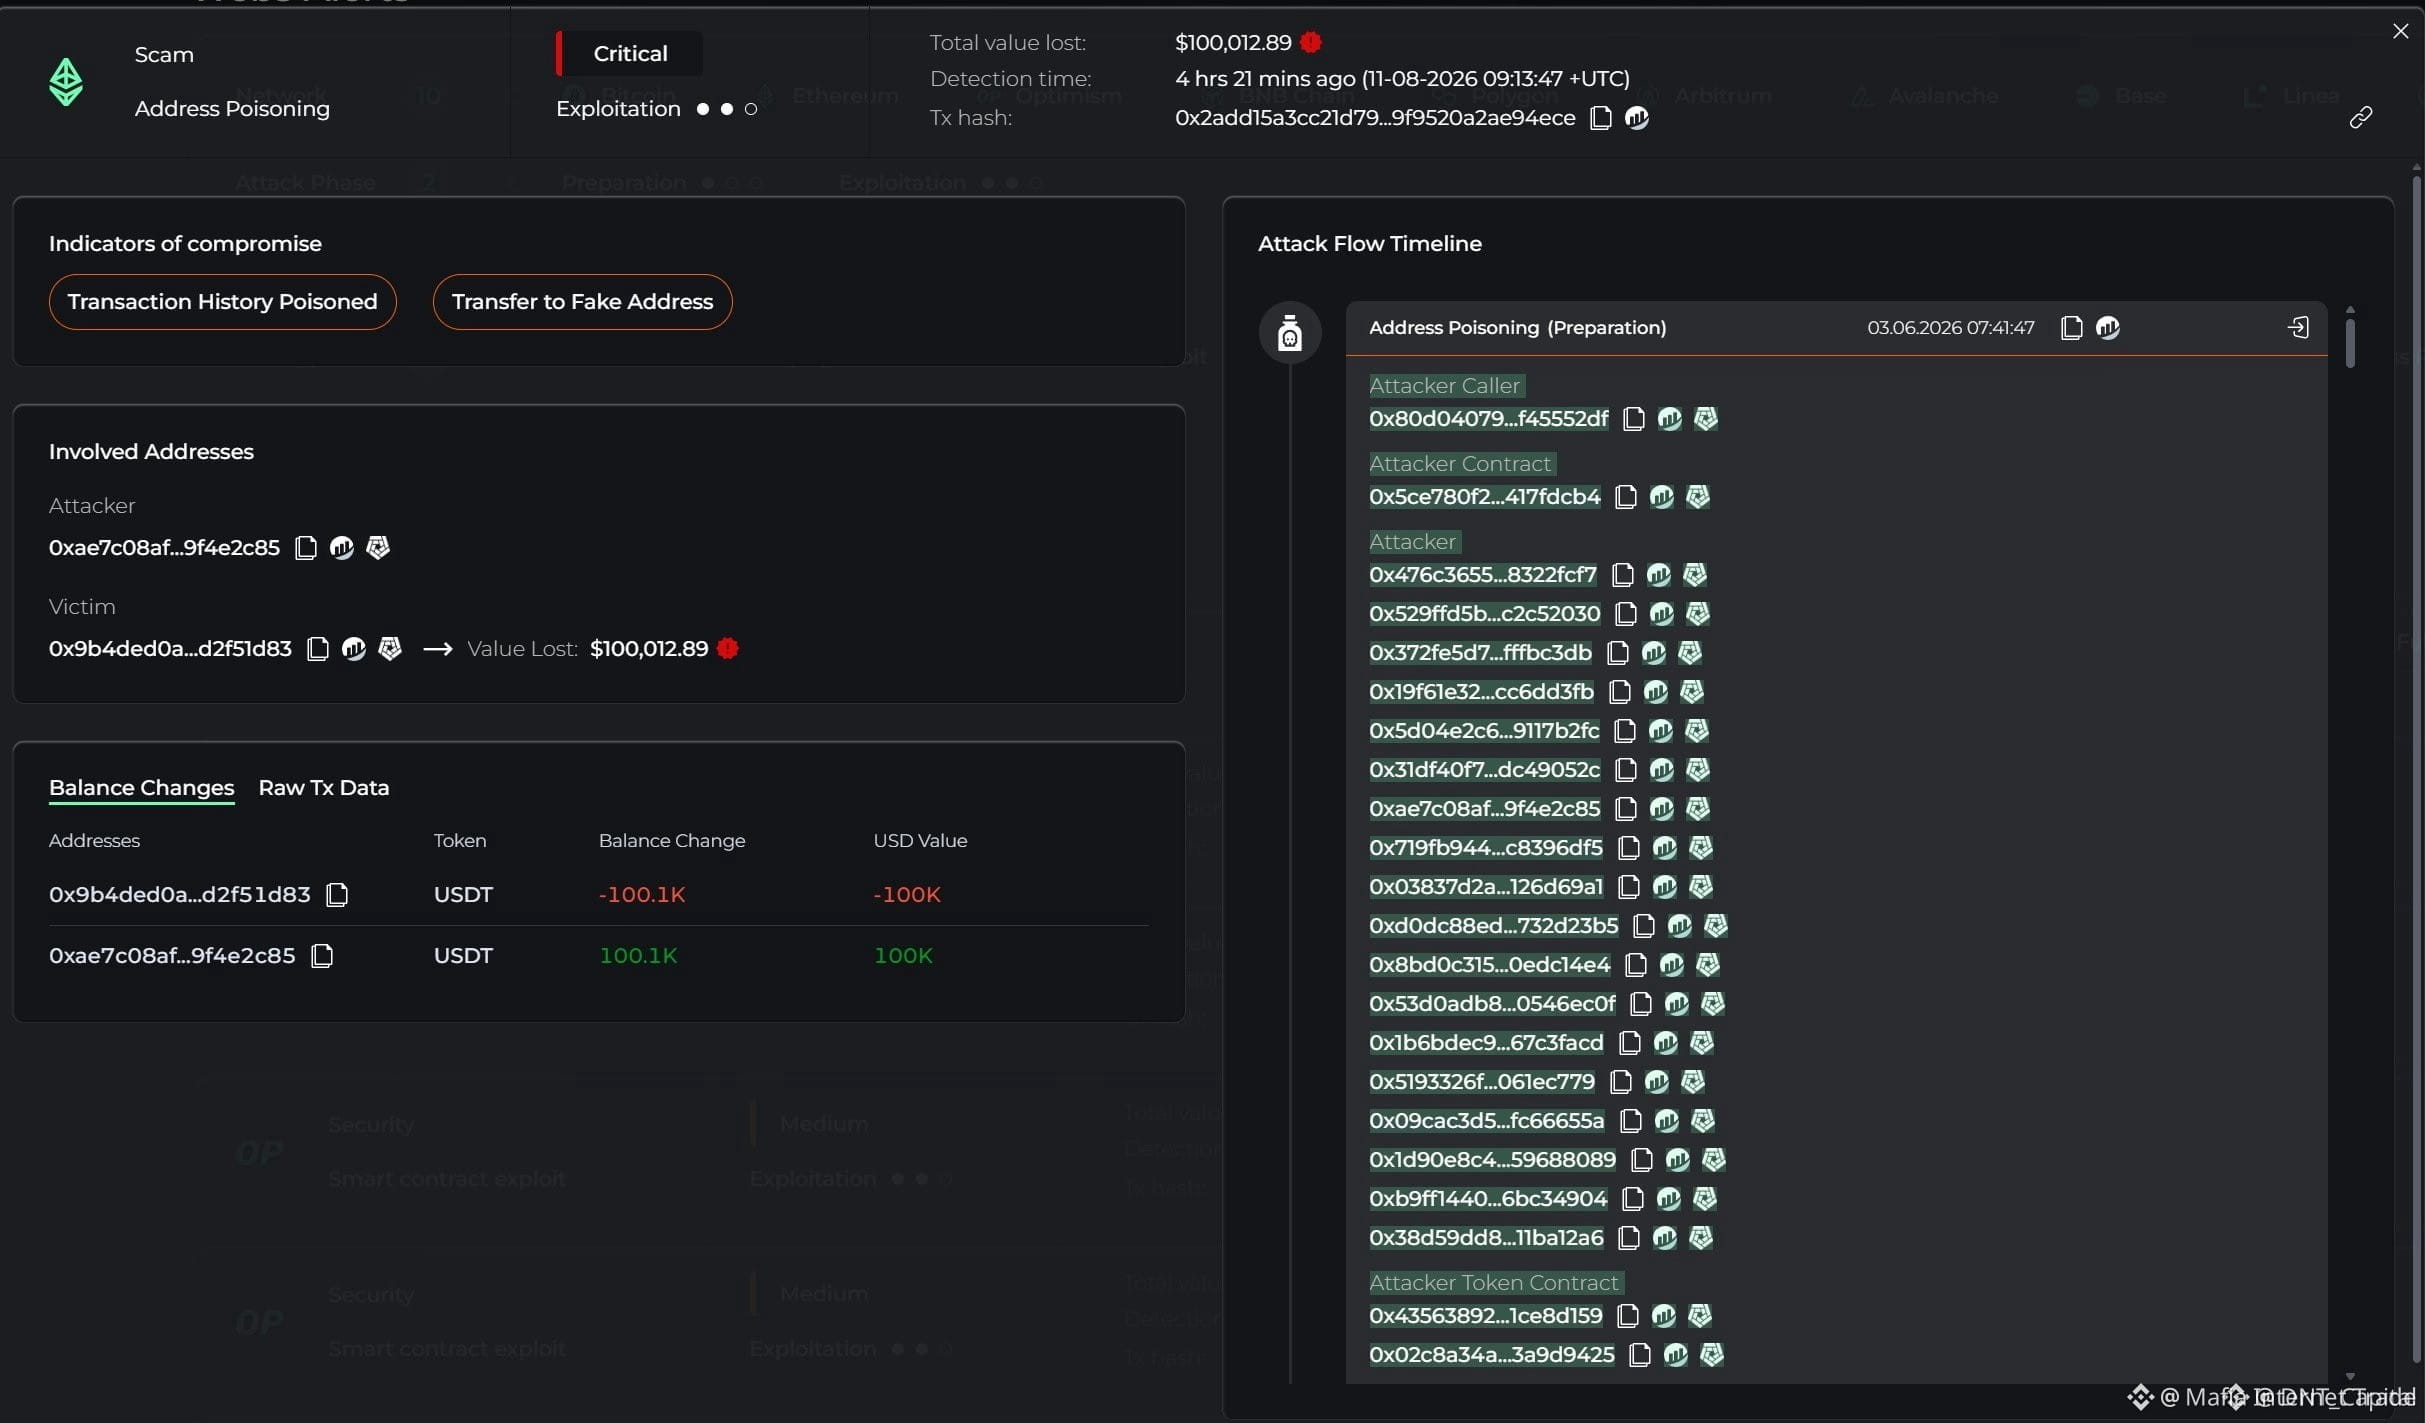
L’attaque d’empoisonnement d’adresse révèle une vulnérabilité dans le paysage numérique des cryptomonnaiesLa dernière attaque d’empoisonnement d’adresse a siphonné la somme impressionnante de 100 000 $ en USDT à l’encontre d’un utilisateur sans méfiance, mettant en évidence une menace croissante pour la sécurité des portefeuilles et des transactions numériques. L’empoisonnement d’adresse est un type d’attaque dans lequel des pirates implantent des adresses de portefeuille malveillantes dans l’historique des transactions d’un utilisateur, dans l’attente qu’elles soient déclenchées à son insu. Dans ce cas, la victime a transféré les fonds vers une adresse de portefeuille ressemblante 66 jours après sa première plantation, entraînant la perte d’une somme importante.
L’attaque d’empoisonnement d’adresse révèle une vulnérabilité dans le paysage numérique des cryptomonnaies
La dernière attaque d’empoisonnement d’adresse a siphonné la somme impressionnante de 100 000 $ en USDT à l’encontre d’un utilisateur sans méfiance, mettant en évidence une menace croissante pour la sécurité des portefeuilles et des transactions numériques. L’empoisonnement d’adresse est un type d’attaque dans lequel des pirates implantent des adresses de portefeuille malveillantes dans l’historique des transactions d’un utilisateur, dans l’attente qu’elles soient déclenchées à son insu. Dans ce cas, la victime a transféré les fonds vers une adresse de portefeuille ressemblante 66 jours après sa première plantation, entraînant la perte d’une somme importante.
16
·
--
Ma feuille de route pour la sécurité crypto (Partie 9) : comment je me protège contre l’empoisonnement d’adresses et les attaques par poussière 📌️📌️
📌️Il est essentiel de conserver un historique de transactions clair sur les blockchains publiques afin d’éviter les pièges visuels subtils. Au cours de mon parcours dans la crypto, j’ai reçu de minuscules transferts de jetons non sollicités et repéré des adresses de portefeuille usurpées, conçues pour imiter celles de mes véritables contacts. Les escrocs utilisent ces techniques de poussière et d’empoisonnement d’adresses en espérant que je copie accidentellement une fausse adresse depuis l’historique de mes transactions récentes. Pour éliminer complètement cette erreur humaine, j’ai mis en place une procédure de vérification stricte pour chaque transfert.🚀
📌️Aujourd’hui, je ne copie jamais les adresses de destination directement depuis mon explorateur de blockchain ou l’historique des transactions de mon portefeuille. Je m’appuie exclusivement sur mon carnet d’adresses vérifié et mes contacts autorisés pour les transferts récurrents. Chaque fois que j’envoie des fonds, je vérifie la chaîne alphanumérique entière, caractère par caractère, au lieu de simplement contrôler les premiers et derniers chiffres. Ignorer les jetons mystérieux non sollicités et vérifier chaque destination une seconde fois protège totalement mes fonds contre les tromperies visuelles.🚀
#CryptoSafety #AddressPoisoning #Web3Security #AssetProtection #MyJourney $XAU $BTC $BNB
💥Ceci ne constitue pas un conseil financier
{future}(XAUUSDT)
Ma feuille de route pour la sécurité crypto (Partie 9) : comment je me protège contre l’empoisonnement d’adresses et les attaques par poussière 📌️📌️
📌️Il est essentiel de conserver un historique de transactions clair sur les blockchains publiques afin d’éviter les pièges visuels subtils. Au cours de mon parcours dans la crypto, j’ai reçu de minuscules transferts de jetons non sollicités et repéré des adresses de portefeuille usurpées, conçues pour imiter celles de mes véritables contacts. Les escrocs utilisent ces techniques de poussière et d’empoisonnement d’adresses en espérant que je copie accidentellement une fausse adresse depuis l’historique de mes transactions récentes. Pour éliminer complètement cette erreur humaine, j’ai mis en place une procédure de vérification stricte pour chaque transfert.🚀
📌️Aujourd’hui, je ne copie jamais les adresses de destination directement depuis mon explorateur de blockchain ou l’historique des transactions de mon portefeuille. Je m’appuie exclusivement sur mon carnet d’adresses vérifié et mes contacts autorisés pour les transferts récurrents. Chaque fois que j’envoie des fonds, je vérifie la chaîne alphanumérique entière, caractère par caractère, au lieu de simplement contrôler les premiers et derniers chiffres. Ignorer les jetons mystérieux non sollicités et vérifier chaque destination une seconde fois protège totalement mes fonds contre les tromperies visuelles.🚀
#CryptoSafety #AddressPoisoning #Web3Security #AssetProtection #MyJourney $XAU $BTC $BNB
💥Ceci ne constitue pas un conseil financier
📌️Il est essentiel de conserver un historique de transactions clair sur les blockchains publiques afin d’éviter les pièges visuels subtils. Au cours de mon parcours dans la crypto, j’ai reçu de minuscules transferts de jetons non sollicités et repéré des adresses de portefeuille usurpées, conçues pour imiter celles de mes véritables contacts. Les escrocs utilisent ces techniques de poussière et d’empoisonnement d’adresses en espérant que je copie accidentellement une fausse adresse depuis l’historique de mes transactions récentes. Pour éliminer complètement cette erreur humaine, j’ai mis en place une procédure de vérification stricte pour chaque transfert.🚀
📌️Aujourd’hui, je ne copie jamais les adresses de destination directement depuis mon explorateur de blockchain ou l’historique des transactions de mon portefeuille. Je m’appuie exclusivement sur mon carnet d’adresses vérifié et mes contacts autorisés pour les transferts récurrents. Chaque fois que j’envoie des fonds, je vérifie la chaîne alphanumérique entière, caractère par caractère, au lieu de simplement contrôler les premiers et derniers chiffres. Ignorer les jetons mystérieux non sollicités et vérifier chaque destination une seconde fois protège totalement mes fonds contre les tromperies visuelles.🚀
#CryptoSafety #AddressPoisoning #Web3Security #AssetProtection #MyJourney $XAU $BTC $BNB
💥Ceci ne constitue pas un conseil financier
User-6279aa89:
Follow me and I’ll follow you back; let’s grow together on Binance Square; New to crypto and want to learn Trade
2
5
258

🚨 DANGER CRITIQUE D’EMPOISONNEMENT D’ADRESSE MENACE VOS AVOIRS $GRAM ! 💣
Les escrocs exploitent la paresse des traders en utilisant des adresses de portefeuille qui ressemblent aux vraies afin d’empoisonner l’historique de vos transactions. Ils déposent quelques poussières de crypto dans votre portefeuille, en faisant correspondre les premiers et les derniers caractères de votre véritable adresse de destination, pour que vous copiiez sans le savoir leur adresse depuis votre fil de transactions récentes. 🔍
Aucune faille de contrat ni compromission n’est nécessaire lorsque les traders devancent leurs propres vérifications préalables. 🛡️ Copiez toujours les adresses de destination directement depuis les portefeuilles des sources officielles et vérifiez rigoureusement la séquence de caractères au milieu avant d’approuver des transactions. 🔒
Ne tentez jamais de renvoyer des jetons sans valeur reçus sans les avoir sollicités ni d’interagir avec eux s’ils se trouvent dans votre solde. 💬 Avez-vous vérifié deux fois votre carnet d’adresses avant d’effectuer votre dernière commande $GRAM ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #GRAM #CryptoSecurity #AddressPoisoning #ScamAlert #Crypto
🎯 🛡️
🚨 DANGER CRITIQUE D’EMPOISONNEMENT D’ADRESSE MENACE VOS AVOIRS $GRAM ! 💣
Les escrocs exploitent la paresse des traders en utilisant des adresses de portefeuille qui ressemblent aux vraies afin d’empoisonner l’historique de vos transactions. Ils déposent quelques poussières de crypto dans votre portefeuille, en faisant correspondre les premiers et les derniers caractères de votre véritable adresse de destination, pour que vous copiiez sans le savoir leur adresse depuis votre fil de transactions récentes. 🔍
Aucune faille de contrat ni compromission n’est nécessaire lorsque les traders devancent leurs propres vérifications préalables. 🛡️ Copiez toujours les adresses de destination directement depuis les portefeuilles des sources officielles et vérifiez rigoureusement la séquence de caractères au milieu avant d’approuver des transactions. 🔒
Ne tentez jamais de renvoyer des jetons sans valeur reçus sans les avoir sollicités ni d’interagir avec eux s’ils se trouvent dans votre solde. 💬 Avez-vous vérifié deux fois votre carnet d’adresses avant d’effectuer votre dernière commande $GRAM ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #GRAM #CryptoSecurity #AddressPoisoning #ScamAlert #Crypto
🎯 🛡️
Les escrocs exploitent la paresse des traders en utilisant des adresses de portefeuille qui ressemblent aux vraies afin d’empoisonner l’historique de vos transactions. Ils déposent quelques poussières de crypto dans votre portefeuille, en faisant correspondre les premiers et les derniers caractères de votre véritable adresse de destination, pour que vous copiiez sans le savoir leur adresse depuis votre fil de transactions récentes. 🔍
Aucune faille de contrat ni compromission n’est nécessaire lorsque les traders devancent leurs propres vérifications préalables. 🛡️ Copiez toujours les adresses de destination directement depuis les portefeuilles des sources officielles et vérifiez rigoureusement la séquence de caractères au milieu avant d’approuver des transactions. 🔒
Ne tentez jamais de renvoyer des jetons sans valeur reçus sans les avoir sollicités ni d’interagir avec eux s’ils se trouvent dans votre solde. 💬 Avez-vous vérifié deux fois votre carnet d’adresses avant d’effectuer votre dernière commande $GRAM ? 👇
⚠️ Ceci ne constitue pas un conseil financier. Gérez toujours vos risques. 🛡️
🏷️ #GRAM #CryptoSecurity #AddressPoisoning #ScamAlert #Crypto
🎯 🛡️
38
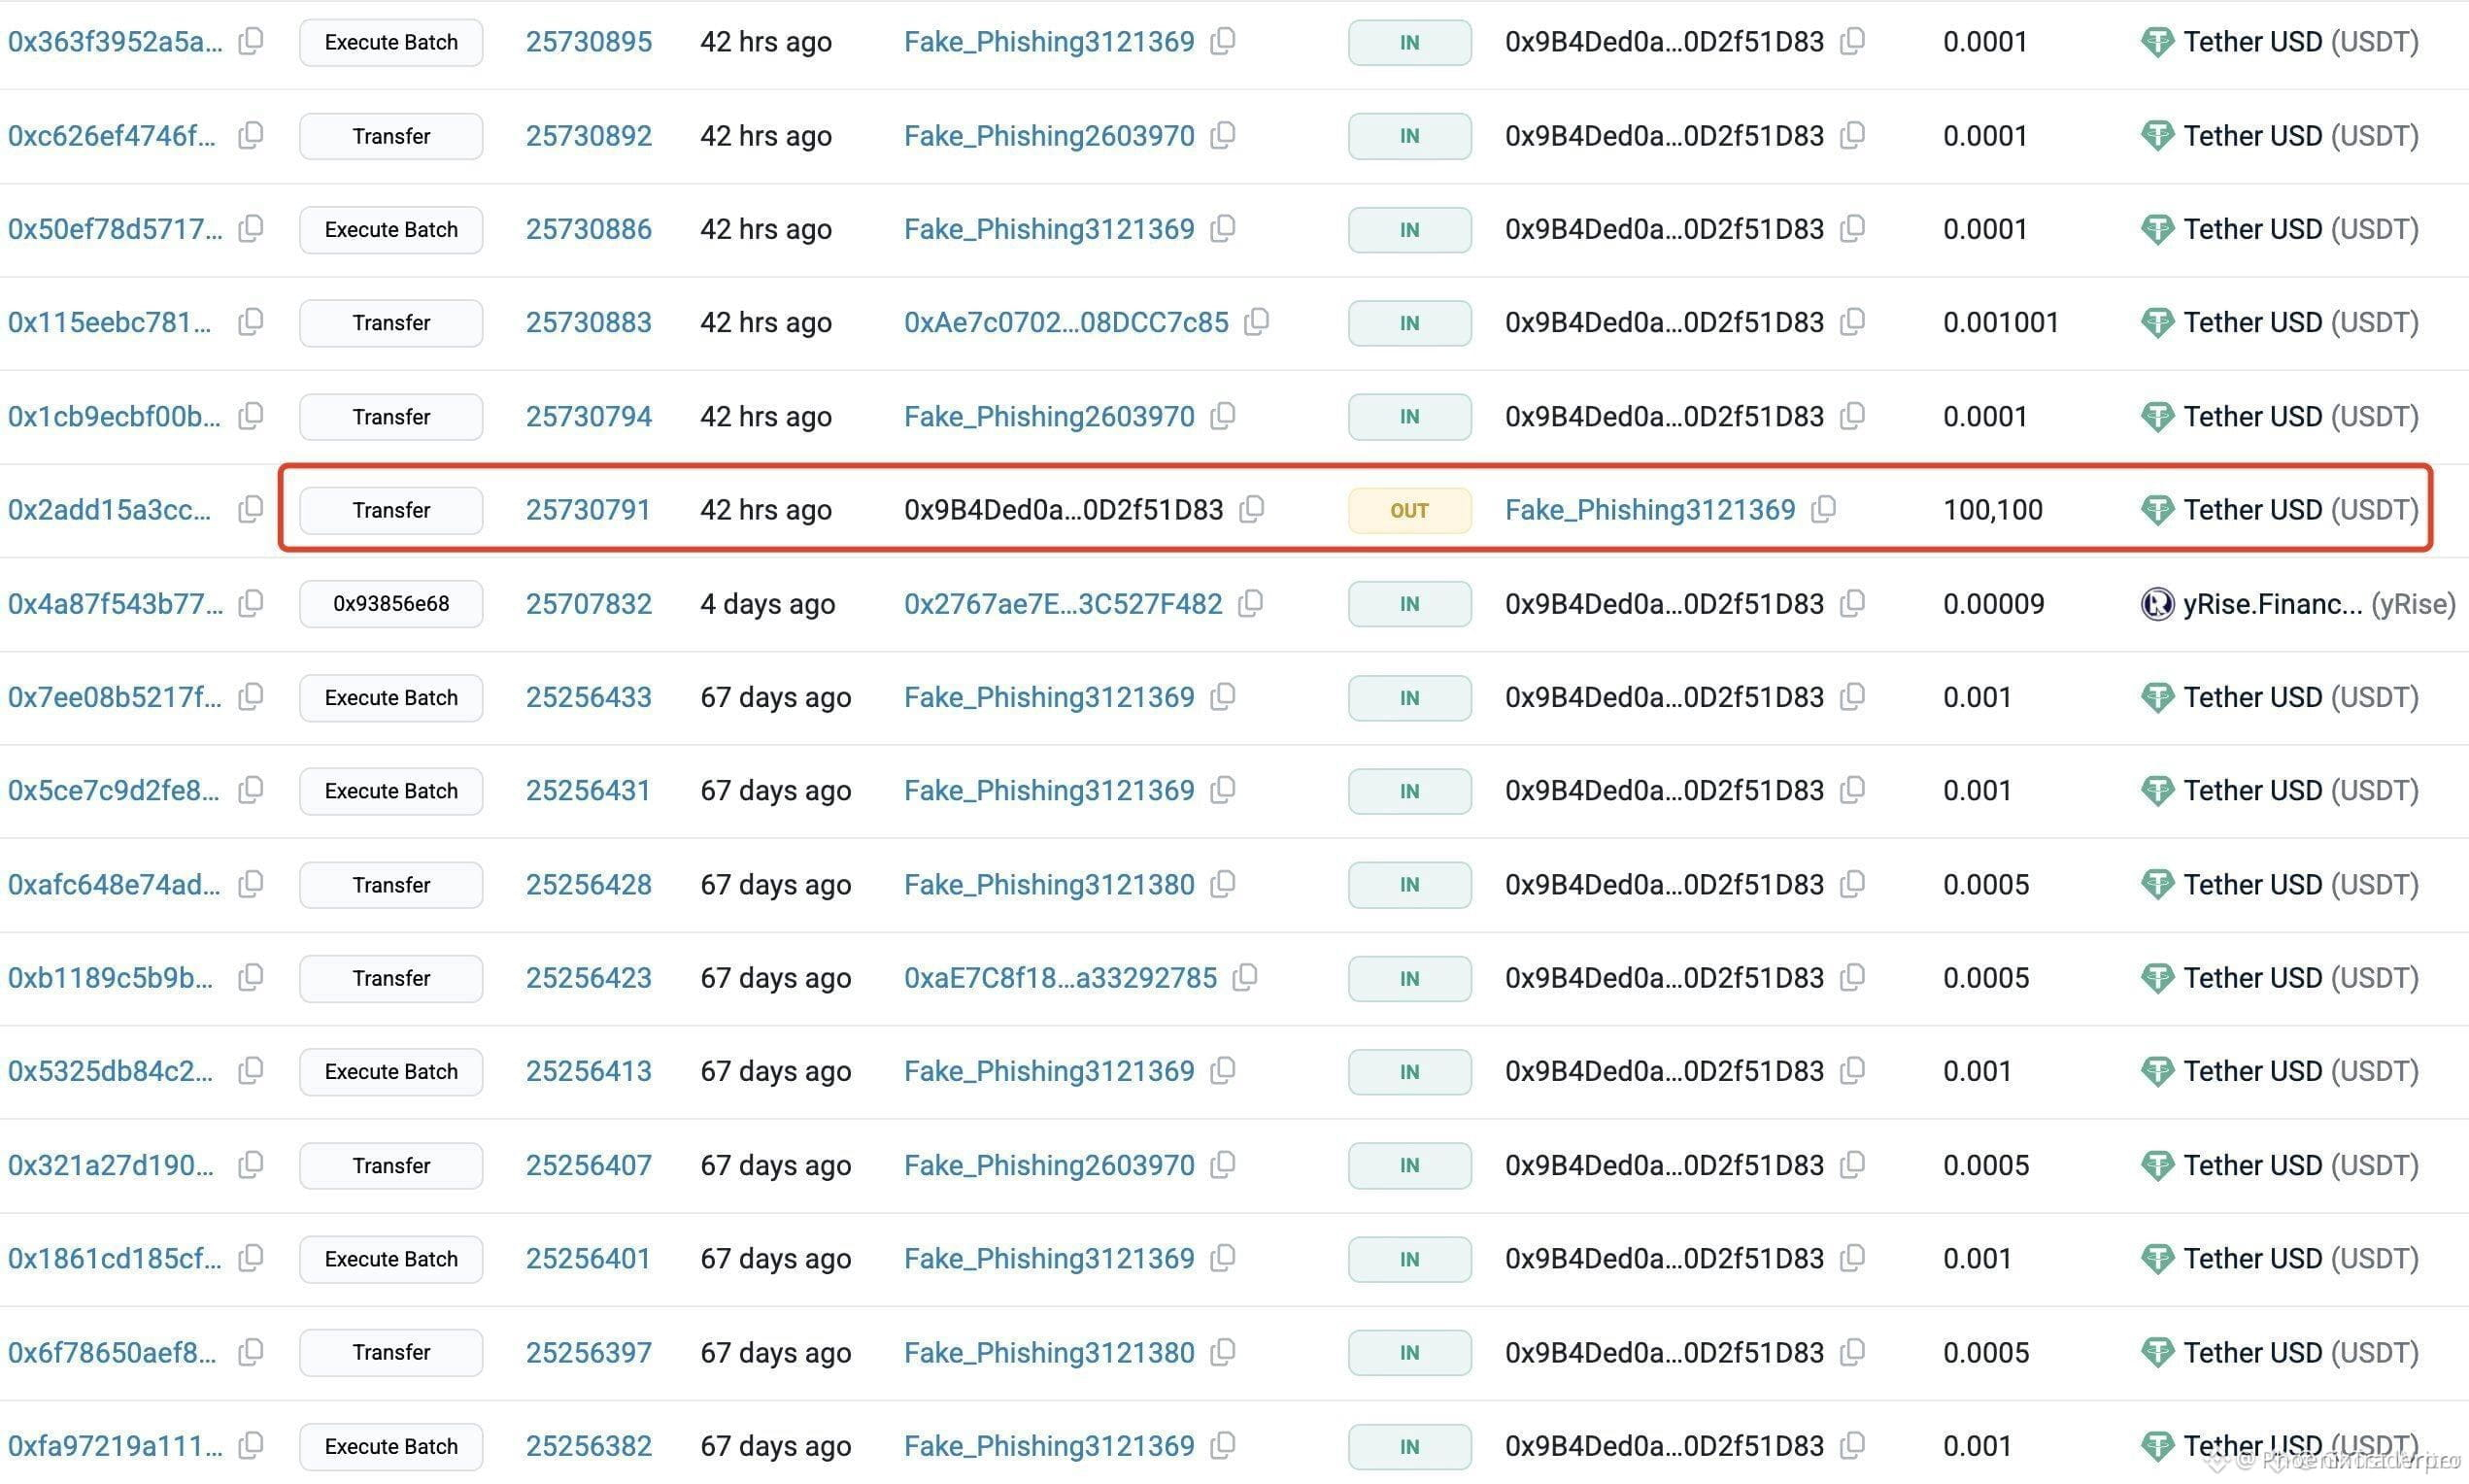
🚨 100 000 $USDT DISPARAISSENT EN 66 JOURS DANS un PIÈGE D’« EMPOISONNEMENT D’ADRESSE » ! ⚠️
🔍 Cette arnaque n’est pas bruyante — elle est silencieuse et patiente. L’attaquant a injecté une fausse adresse dans l’historique des transactions de la victime il y a 66 jours, puis a simplement attendu l’erreur inévitable de copier-coller. Au moment où les 100 000 $USDT ont bougé, ils avaient déjà été échangés contre de l’ETH pour contourner toute tentative de gel. 💡
La leçon est dure mais simple : ne jamais faire confiance à la dernière transaction de votre historique. Les arnaqueurs jouent le long terme, en misant sur l’automatisme plutôt que sur la prudence. Vérifiez toujours l’adresse complète — caractère par caractère — avant de confirmer quoi que ce soit. 🛡️
💬 Quel est votre système pour vérifier les adresses avant un transfert — vérification manuelle deux fois ou liste blanche enregistrée ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #USDT #CryptoScam #WalletSecurity #AddressPoisoning #Crypto
🛡️ 🔒
🚨 100 000 $USDT DISPARAISSENT EN 66 JOURS DANS un PIÈGE D’« EMPOISONNEMENT D’ADRESSE » ! ⚠️
🔍 Cette arnaque n’est pas bruyante — elle est silencieuse et patiente. L’attaquant a injecté une fausse adresse dans l’historique des transactions de la victime il y a 66 jours, puis a simplement attendu l’erreur inévitable de copier-coller. Au moment où les 100 000 $USDT ont bougé, ils avaient déjà été échangés contre de l’ETH pour contourner toute tentative de gel. 💡
La leçon est dure mais simple : ne jamais faire confiance à la dernière transaction de votre historique. Les arnaqueurs jouent le long terme, en misant sur l’automatisme plutôt que sur la prudence. Vérifiez toujours l’adresse complète — caractère par caractère — avant de confirmer quoi que ce soit. 🛡️
💬 Quel est votre système pour vérifier les adresses avant un transfert — vérification manuelle deux fois ou liste blanche enregistrée ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #USDT #CryptoScam #WalletSecurity #AddressPoisoning #Crypto
🛡️ 🔒
🔍 Cette arnaque n’est pas bruyante — elle est silencieuse et patiente. L’attaquant a injecté une fausse adresse dans l’historique des transactions de la victime il y a 66 jours, puis a simplement attendu l’erreur inévitable de copier-coller. Au moment où les 100 000 $USDT ont bougé, ils avaient déjà été échangés contre de l’ETH pour contourner toute tentative de gel. 💡
La leçon est dure mais simple : ne jamais faire confiance à la dernière transaction de votre historique. Les arnaqueurs jouent le long terme, en misant sur l’automatisme plutôt que sur la prudence. Vérifiez toujours l’adresse complète — caractère par caractère — avant de confirmer quoi que ce soit. 🛡️
💬 Quel est votre système pour vérifier les adresses avant un transfert — vérification manuelle deux fois ou liste blanche enregistrée ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #USDT #CryptoScam #WalletSecurity #AddressPoisoning #Crypto
🛡️ 🔒
26

🚨 100 000 $ ONT DISPARU D’UN PORTEFEUILLE — L’HISTORIQUE DE VOS TRANSACTIONS VIENT DE DEVENIR UNE PIÈGE À APPÂT ! ⚠️
🔍 Le dernier rapport de Lookonchain révèle une réalité douloureuse : un utilisateur a copié une adresse de portefeuille empoisonnée directement depuis son propre historique de transactions, a vu 100 000 $ quitter son solde, et ne les a jamais revus. 📢 Les escrocs envoient discrètement de petites sommes à vos portefeuilles depuis des adresses “jumeaux” — en plantant des leurres juste à côté de la vraie adresse que vous utilisez au quotidien.
💡 Ces empoisonneurs ciblent le plus gros angle mort de la crypto : la mémoire musculaire. 🌊 Vous n’êtes pas qu’à un simple copier-coller d’une transaction — vous êtes à un seul caractère près, d’une différence minuscule, de perdre tout. 🩸 Vérifiez toujours l’adresse complète — chaque chiffre, chaque lettre — avant de confirmer l’envoi. Pas les cinq premiers caractères. Pas les cinq derniers. La chaîne entière.
💬 Avez-vous déjà repéré une fausse adresse dans votre historique juste à temps ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #CryptoScam #WalletSafety #AddressPoisoning #CryptoSecurity #BTC
🛡️ 🔍
🚨 100 000 $ ONT DISPARU D’UN PORTEFEUILLE — L’HISTORIQUE DE VOS TRANSACTIONS VIENT DE DEVENIR UNE PIÈGE À APPÂT ! ⚠️
🔍 Le dernier rapport de Lookonchain révèle une réalité douloureuse : un utilisateur a copié une adresse de portefeuille empoisonnée directement depuis son propre historique de transactions, a vu 100 000 $ quitter son solde, et ne les a jamais revus. 📢 Les escrocs envoient discrètement de petites sommes à vos portefeuilles depuis des adresses “jumeaux” — en plantant des leurres juste à côté de la vraie adresse que vous utilisez au quotidien.
💡 Ces empoisonneurs ciblent le plus gros angle mort de la crypto : la mémoire musculaire. 🌊 Vous n’êtes pas qu’à un simple copier-coller d’une transaction — vous êtes à un seul caractère près, d’une différence minuscule, de perdre tout. 🩸 Vérifiez toujours l’adresse complète — chaque chiffre, chaque lettre — avant de confirmer l’envoi. Pas les cinq premiers caractères. Pas les cinq derniers. La chaîne entière.
💬 Avez-vous déjà repéré une fausse adresse dans votre historique juste à temps ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #CryptoScam #WalletSafety #AddressPoisoning #CryptoSecurity #BTC
🛡️ 🔍
🔍 Le dernier rapport de Lookonchain révèle une réalité douloureuse : un utilisateur a copié une adresse de portefeuille empoisonnée directement depuis son propre historique de transactions, a vu 100 000 $ quitter son solde, et ne les a jamais revus. 📢 Les escrocs envoient discrètement de petites sommes à vos portefeuilles depuis des adresses “jumeaux” — en plantant des leurres juste à côté de la vraie adresse que vous utilisez au quotidien.
💡 Ces empoisonneurs ciblent le plus gros angle mort de la crypto : la mémoire musculaire. 🌊 Vous n’êtes pas qu’à un simple copier-coller d’une transaction — vous êtes à un seul caractère près, d’une différence minuscule, de perdre tout. 🩸 Vérifiez toujours l’adresse complète — chaque chiffre, chaque lettre — avant de confirmer l’envoi. Pas les cinq premiers caractères. Pas les cinq derniers. La chaîne entière.
💬 Avez-vous déjà repéré une fausse adresse dans votre historique juste à temps ? 👇
⚠️ Ceci n’est pas un conseil financier. Gérez toujours votre risque. 🛡️
🏷️ #CryptoScam #WalletSafety #AddressPoisoning #CryptoSecurity #BTC
🛡️ 🔍
26
Connectez-vous pour découvrir plus de contenu
Rejoignez la communauté mondiale des adeptes de cryptomonnaies sur Binance Square
⚡️ Suviez les dernières informations importantes sur les cryptomonnaies.
💬 Jugé digne de confiance par la plus grande plateforme d’échange de cryptomonnaies au monde.
👍 Découvrez les connaissances que partagent les créateurs vérifiés.
Adresse e-mail/Nº de téléphone
Sujets d’actualité
1
#HuangExitNvidiaStrategyInFocus
12,100 vues
400 mentions
2
#AnthropicRejectsIPODelayValuationinQuestion
574,390 vues
4,780 mentions
3
#BitMineReports$6.3BNetLossForFiscal2026
2,161 vues
75 mentions
4
#ChipStocksExtendLossesAfterNvidiaCEOChange
4,097 vues
182 mentions
5
#ThailandProposes$148KDailyStablecoinDepositWithdrawalCaps
216 vues
14 mentions
6
#CoreWeaveJumps10%On168%RevenueGrowth
121,904 vues
1,420 mentions
7
#ZcashFallsBelow$1000ForFirstTimeSinceSeptember
64,174 vues
250 mentions
8
#MSCIRemovalMayCurbStrategy’sBitcoinBuying
25,564 vues
426 mentions
9
#TradFiForBeginners
498,661 vues
3,472 mentions
10
#USJoblessClaimsRise
19.1M vues
7,609 mentions