
撸毛研究院
1.6k Publicaciones
撸毛研究院
Denunciar
Bloquear usuario
Trader de alta frecuencia
5.3 años
62 Siguiendo
2.4K+ Seguidores
6.6K+ Me gusta
Publicaciones
Todo
Cotizaciones
Vídeos
Directo
·
--
#dusk $DUSK @Dusk_Foundation Llevé casi cuarenta minutos mirando el documento de Dusk y dándole vueltas a una pregunta: ¿cómo se resuelve realmente el flujo de Moonlight y Phoenix?
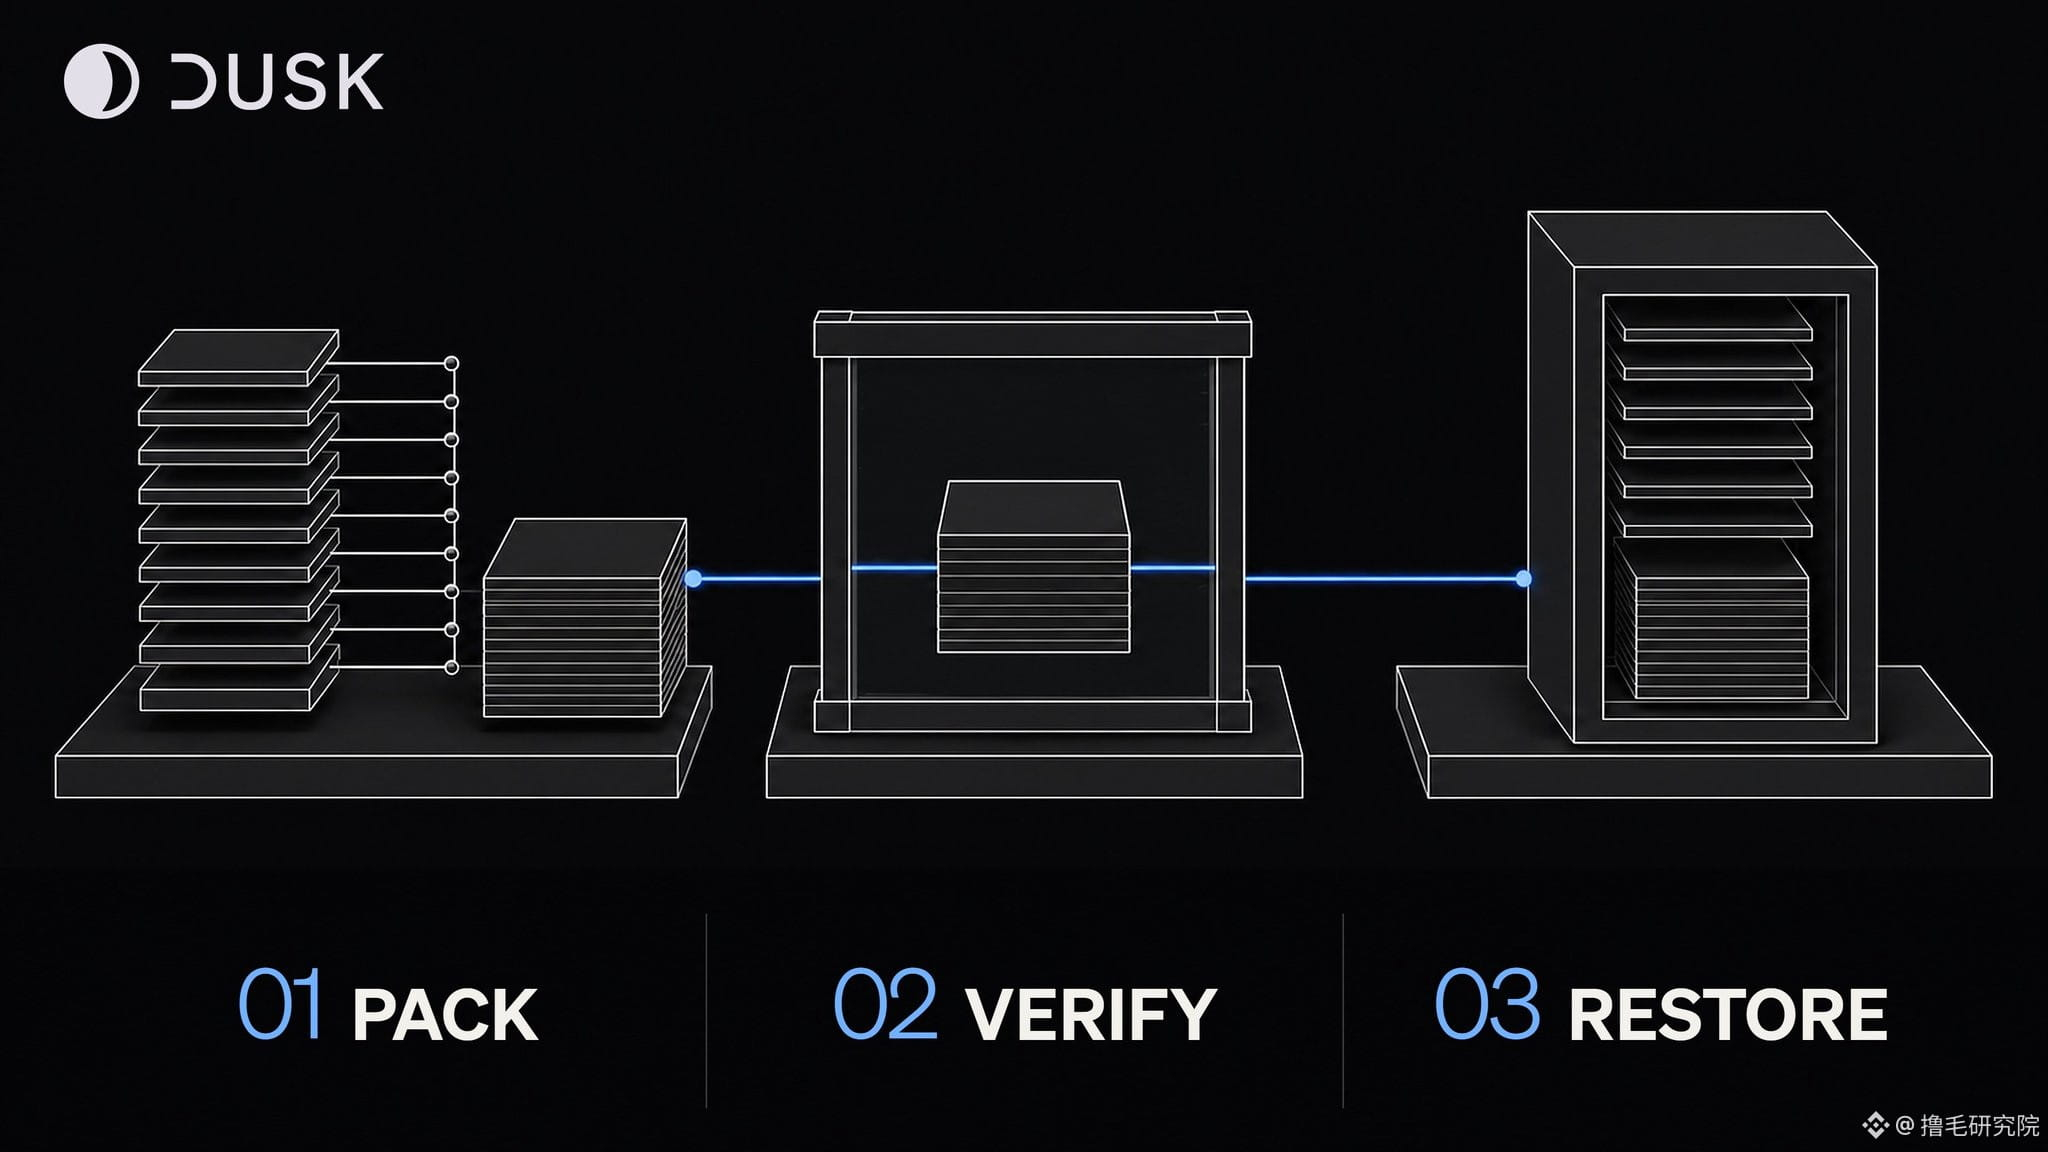
Moonlight sigue la ruta de cuentas públicas. El saldo, el remitente y el destinatario de las transferencias, y el importe, todo está escrito en la cadena; cualquiera lo puede ver. Esto encaja bien en escenarios como recargas de exchange o conciliaciones institucionales donde se necesita transparencia. Phoenix, en cambio, responde a otra lógica: los activos se convierten en un note cifrado, escondido dentro de un árbol de Merkle. Cuando gastas un dinero, no se expone cuál note exacta es; en lugar de eso, envías un nullifier y una prueba ZKP. La red puede verificar que tienes fondos y que no hay doble gasto, pero no ve el importe ni el remitente. Cuando necesitas auditoría, puedes hacer divulgación selectiva mediante una viewing key.
A principios de mes, cuando escribí una nota sobre transferencias SEPA, me topé con un problema parecido: entre dos sistemas bancarios diferentes, la conciliación se vuelve un dolor de cabeza cuando los estados no coinciden; aquella vez me estuvieron dando guerra hasta las dos de la madrugada. Si la blockchain también se inventara dos libros contables aislados, entonces mejor sería la banca tradicional.
En ese momento estaba un poco molesto y sentía que en el documento no se explicaba este punto con suficiente claridad. Me fui a la sección de arquitectura de contratos del módulo Rusk; las dos primeras partes no me dijeron mucho, solo describían las estructuras de datos de Moonlight y Phoenix por separado. Hasta que llegué a la cuarta sección y vi que en la definición de la interfaz de Transfer Contract se usaba un tipo enum para el payload; ahí fue cuando entendí la intención de su diseño.
Transfer Contract es un punto de coordinación. Recibe payloads en distintos formatos: algunos en formato Moonlight, otros en formato Phoenix. El contrato no le importa de dónde viene, solo qué campos trae el payload; después lo enruta a la lógica de verificación correspondiente. La verificación de Moonlight lee directamente el estado de la cuenta pública; la de Phoenix ejecuta la prueba ZK. Cuando ambas verificaciones se completan, los resultados se escriben en el mismo árbol global de estado. Tardé un buen rato en darme cuenta de la clave de este paso: si combinas los árboles de estado de los dos sistemas en uno solo, entonces pasar un dinero desde la cuenta pública hasta un note de privacidad, en esencia, es solo una conversión de payload; no necesitas un puente entre cadenas ni protocolos complejos de sincronización. La actualización del estado es atómica: o funciona todo o se revierte todo.
#dusk $DUSK @Dusk Llevé casi cuarenta minutos mirando el documento de Dusk y dándole vueltas a una pregunta: ¿cómo se resuelve realmente el flujo de Moonlight y Phoenix?
Moonlight sigue la ruta de cuentas públicas. El saldo, el remitente y el destinatario de las transferencias, y el importe, todo está escrito en la cadena; cualquiera lo puede ver. Esto encaja bien en escenarios como recargas de exchange o conciliaciones institucionales donde se necesita transparencia. Phoenix, en cambio, responde a otra lógica: los activos se convierten en un note cifrado, escondido dentro de un árbol de Merkle. Cuando gastas un dinero, no se expone cuál note exacta es; en lugar de eso, envías un nullifier y una prueba ZKP. La red puede verificar que tienes fondos y que no hay doble gasto, pero no ve el importe ni el remitente. Cuando necesitas auditoría, puedes hacer divulgación selectiva mediante una viewing key.
A principios de mes, cuando escribí una nota sobre transferencias SEPA, me topé con un problema parecido: entre dos sistemas bancarios diferentes, la conciliación se vuelve un dolor de cabeza cuando los estados no coinciden; aquella vez me estuvieron dando guerra hasta las dos de la madrugada. Si la blockchain también se inventara dos libros contables aislados, entonces mejor sería la banca tradicional.
En ese momento estaba un poco molesto y sentía que en el documento no se explicaba este punto con suficiente claridad. Me fui a la sección de arquitectura de contratos del módulo Rusk; las dos primeras partes no me dijeron mucho, solo describían las estructuras de datos de Moonlight y Phoenix por separado. Hasta que llegué a la cuarta sección y vi que en la definición de la interfaz de Transfer Contract se usaba un tipo enum para el payload; ahí fue cuando entendí la intención de su diseño.
Transfer Contract es un punto de coordinación. Recibe payloads en distintos formatos: algunos en formato Moonlight, otros en formato Phoenix. El contrato no le importa de dónde viene, solo qué campos trae el payload; después lo enruta a la lógica de verificación correspondiente. La verificación de Moonlight lee directamente el estado de la cuenta pública; la de Phoenix ejecuta la prueba ZK. Cuando ambas verificaciones se completan, los resultados se escriben en el mismo árbol global de estado. Tardé un buen rato en darme cuenta de la clave de este paso: si combinas los árboles de estado de los dos sistemas en uno solo, entonces pasar un dinero desde la cuenta pública hasta un note de privacidad, en esencia, es solo una conversión de payload; no necesitas un puente entre cadenas ni protocolos complejos de sincronización. La actualización del estado es atómica: o funciona todo o se revierte todo.
Moonlight sigue la ruta de cuentas públicas. El saldo, el remitente y el destinatario de las transferencias, y el importe, todo está escrito en la cadena; cualquiera lo puede ver. Esto encaja bien en escenarios como recargas de exchange o conciliaciones institucionales donde se necesita transparencia. Phoenix, en cambio, responde a otra lógica: los activos se convierten en un note cifrado, escondido dentro de un árbol de Merkle. Cuando gastas un dinero, no se expone cuál note exacta es; en lugar de eso, envías un nullifier y una prueba ZKP. La red puede verificar que tienes fondos y que no hay doble gasto, pero no ve el importe ni el remitente. Cuando necesitas auditoría, puedes hacer divulgación selectiva mediante una viewing key.
A principios de mes, cuando escribí una nota sobre transferencias SEPA, me topé con un problema parecido: entre dos sistemas bancarios diferentes, la conciliación se vuelve un dolor de cabeza cuando los estados no coinciden; aquella vez me estuvieron dando guerra hasta las dos de la madrugada. Si la blockchain también se inventara dos libros contables aislados, entonces mejor sería la banca tradicional.
En ese momento estaba un poco molesto y sentía que en el documento no se explicaba este punto con suficiente claridad. Me fui a la sección de arquitectura de contratos del módulo Rusk; las dos primeras partes no me dijeron mucho, solo describían las estructuras de datos de Moonlight y Phoenix por separado. Hasta que llegué a la cuarta sección y vi que en la definición de la interfaz de Transfer Contract se usaba un tipo enum para el payload; ahí fue cuando entendí la intención de su diseño.
Transfer Contract es un punto de coordinación. Recibe payloads en distintos formatos: algunos en formato Moonlight, otros en formato Phoenix. El contrato no le importa de dónde viene, solo qué campos trae el payload; después lo enruta a la lógica de verificación correspondiente. La verificación de Moonlight lee directamente el estado de la cuenta pública; la de Phoenix ejecuta la prueba ZK. Cuando ambas verificaciones se completan, los resultados se escriben en el mismo árbol global de estado. Tardé un buen rato en darme cuenta de la clave de este paso: si combinas los árboles de estado de los dos sistemas en uno solo, entonces pasar un dinero desde la cuenta pública hasta un note de privacidad, en esencia, es solo una conversión de payload; no necesitas un puente entre cadenas ni protocolos complejos de sincronización. La actualización del estado es atómica: o funciona todo o se revierte todo.
253
·
--
#dusk $DUSK @Dusk_Foundation 2026年1月7号,Dusk主网上线。六年磨一个专门给受监管金融做隐私的Layer 1,PLONK零知识证明背书。我当时刷到推送,扫了眼就划过去了。
真正让我坐不住是四月底。那天在Dusk的Discord里瞎逛,有人甩了条OtterSec的报告链接。点开一看,我靠,后背发凉。
报告说dusk-plonk的验证器有个大坑——验证者在最终验证方程里直接用了证明者给的四个选择子多项式求值,但从来没对这些求值做过KZG打开验证。啥概念?证明者可以把这四个值设成任何能让方程通过的数,验证器照单全收。攻击者能凭空伪造零知识证明,绕过交易电路里所有约束,直接铸造DUSK。当时整个Dusk隐私层保护着大概6000万美金。
我半信半疑,自己去翻PLONK的论文,又去GitHub上扒Dusk的源码。这玩意儿说白了是这样:PLONK把电路拆成一个个门,每个门有左输入、右输入和输出。每个门施加一条约束,PLONK用选择子值(比如设q_M=1表示乘法门,设q_L=1表示加法项)把所有门类型统一成一个表达式。验证方程必须确认这些选择子跟验证者密钥里的可信承诺对得上。结果dusk-plonk压根没做这个检查。等于说门卫从来不看你证件,你说你是谁就是谁。
以前我总觉得,零知识证明这种学术界反复捶打过的东西,数学上没问题,工程上自然就安全。这下我才回过味来,全隐私链就是个黑盒,逻辑漏洞从外面根本摸不着。数学证明只解决“能不能证明”,“证明有没有被正确验证”那是另一码事,中间那条缝宽得能跑马。
我又去翻Porter Adams之前那份审计报告,里面只标了两个低危问题——这种“少写一行检查”的漏洞压根没覆盖到。
Dusk反应倒不算慢,2月14号就提交了修复。NPEX上数亿欧元真实资产在跑,大方向我没意见。但往后谁再跟我提隐私链,我第一句肯定问:你们的验证代码,到底验证了没有
#dusk $DUSK @Dusk 2026年1月7号,Dusk主网上线。六年磨一个专门给受监管金融做隐私的Layer 1,PLONK零知识证明背书。我当时刷到推送,扫了眼就划过去了。
真正让我坐不住是四月底。那天在Dusk的Discord里瞎逛,有人甩了条OtterSec的报告链接。点开一看,我靠,后背发凉。
报告说dusk-plonk的验证器有个大坑——验证者在最终验证方程里直接用了证明者给的四个选择子多项式求值,但从来没对这些求值做过KZG打开验证。啥概念?证明者可以把这四个值设成任何能让方程通过的数,验证器照单全收。攻击者能凭空伪造零知识证明,绕过交易电路里所有约束,直接铸造DUSK。当时整个Dusk隐私层保护着大概6000万美金。
我半信半疑,自己去翻PLONK的论文,又去GitHub上扒Dusk的源码。这玩意儿说白了是这样:PLONK把电路拆成一个个门,每个门有左输入、右输入和输出。每个门施加一条约束,PLONK用选择子值(比如设q_M=1表示乘法门,设q_L=1表示加法项)把所有门类型统一成一个表达式。验证方程必须确认这些选择子跟验证者密钥里的可信承诺对得上。结果dusk-plonk压根没做这个检查。等于说门卫从来不看你证件,你说你是谁就是谁。
以前我总觉得,零知识证明这种学术界反复捶打过的东西,数学上没问题,工程上自然就安全。这下我才回过味来,全隐私链就是个黑盒,逻辑漏洞从外面根本摸不着。数学证明只解决“能不能证明”,“证明有没有被正确验证”那是另一码事,中间那条缝宽得能跑马。
我又去翻Porter Adams之前那份审计报告,里面只标了两个低危问题——这种“少写一行检查”的漏洞压根没覆盖到。
Dusk反应倒不算慢,2月14号就提交了修复。NPEX上数亿欧元真实资产在跑,大方向我没意见。但往后谁再跟我提隐私链,我第一句肯定问:你们的验证代码,到底验证了没有
真正让我坐不住是四月底。那天在Dusk的Discord里瞎逛,有人甩了条OtterSec的报告链接。点开一看,我靠,后背发凉。
报告说dusk-plonk的验证器有个大坑——验证者在最终验证方程里直接用了证明者给的四个选择子多项式求值,但从来没对这些求值做过KZG打开验证。啥概念?证明者可以把这四个值设成任何能让方程通过的数,验证器照单全收。攻击者能凭空伪造零知识证明,绕过交易电路里所有约束,直接铸造DUSK。当时整个Dusk隐私层保护着大概6000万美金。
我半信半疑,自己去翻PLONK的论文,又去GitHub上扒Dusk的源码。这玩意儿说白了是这样:PLONK把电路拆成一个个门,每个门有左输入、右输入和输出。每个门施加一条约束,PLONK用选择子值(比如设q_M=1表示乘法门,设q_L=1表示加法项)把所有门类型统一成一个表达式。验证方程必须确认这些选择子跟验证者密钥里的可信承诺对得上。结果dusk-plonk压根没做这个检查。等于说门卫从来不看你证件,你说你是谁就是谁。
以前我总觉得,零知识证明这种学术界反复捶打过的东西,数学上没问题,工程上自然就安全。这下我才回过味来,全隐私链就是个黑盒,逻辑漏洞从外面根本摸不着。数学证明只解决“能不能证明”,“证明有没有被正确验证”那是另一码事,中间那条缝宽得能跑马。
我又去翻Porter Adams之前那份审计报告,里面只标了两个低危问题——这种“少写一行检查”的漏洞压根没覆盖到。
Dusk反应倒不算慢,2月14号就提交了修复。NPEX上数亿欧元真实资产在跑,大方向我没意见。但往后谁再跟我提隐私链,我第一句肯定问:你们的验证代码,到底验证了没有
176
·
--
#dusk $DUSK @Dusk_Foundation El otro día intenté ejecutar los nodos de Dusk. Después de instalar node-installer, al teclear el comando de inicio tuve la mano suspendida sobre la tecla Enter y dudé un momento. No era por miedo a equivocarme con la operación, sino por temor a que pasara lo mismo que en las otras veces: que el registro se desplaza unas cuantas líneas y se queda colgado, y luego descubrir que, como siempre, la documentación no coincide con el código.
Después de arrancar, rusk empezó a ir mostrando el log. Se alternan dos fases: Validation y Ratification. Primero viene Validation: un grupo de miembros del comité comprueba la validez de los bloques candidatos; luego llega Ratification: otro grupo confirma los resultados de la validación y finalmente cierra el bloque. En el log, cada ronda está marcada con números de Round e Iteration, y el intervalo de producción es estable. Me quedé mirando la pantalla durante más de diez minutos; la altura de los bloques no dejó de subir, sin cortes. Las sombras de “se queda colgado a mitad de hacer scroll” de los otros testnets por fin se disiparon aquí.
Luego fui a revisar el repositorio de rusk. Son 8025 commits: el pipeline de CI ejecuta clippy y nightly test, y el equipo además escribió su propio cargo-dusk-analyzer para análisis estático. En la herramienta de despliegue dsk-deploy-cli encontré un detalle: los parámetros de línea de comandos de Phoenix y Moonlight están separados; para dos rutas de transacción distintas en la misma cadena, se llaman de forma independiente. Vi los datos de gas que alguien pegó en un issue: la transferencia de Moonlight cuesta aprox. 80.000 gas; cambiar de Moonlight a Phoenix cuesta 25.560.000 gas—una diferencia de 300 veces. Ese es el costo de cómputo real de la prueba ZK.
También repasé la capa de red: Kadcast es una implementación oficial en Rust; los 107 repositorios están escritos en Rust. El repositorio plonk tiene 872 commits, y también lo escribió el propio equipo; no es de esos casos de “coger una librería existente, retocar un poco y listo”.
Después miré los antecedentes de NPEX. Es el exchange holandés regulado por la AFM, con licencias de MTF, Broker y ECSP, y gestiona activos por 300 millones de euros. La lista de candidatos de Dusk Trade ya está abierta: de verdad están montando una plataforma de trading RWA.
Desde 2018 hasta ahora: siete años, 8025 commits, 107 repositorios, todo en Rust. Esa disciplina de ingeniería, de verdad, me deja impresionado.
#dusk $DUSK @Dusk El otro día intenté ejecutar los nodos de Dusk. Después de instalar node-installer, al teclear el comando de inicio tuve la mano suspendida sobre la tecla Enter y dudé un momento. No era por miedo a equivocarme con la operación, sino por temor a que pasara lo mismo que en las otras veces: que el registro se desplaza unas cuantas líneas y se queda colgado, y luego descubrir que, como siempre, la documentación no coincide con el código.
Después de arrancar, rusk empezó a ir mostrando el log. Se alternan dos fases: Validation y Ratification. Primero viene Validation: un grupo de miembros del comité comprueba la validez de los bloques candidatos; luego llega Ratification: otro grupo confirma los resultados de la validación y finalmente cierra el bloque. En el log, cada ronda está marcada con números de Round e Iteration, y el intervalo de producción es estable. Me quedé mirando la pantalla durante más de diez minutos; la altura de los bloques no dejó de subir, sin cortes. Las sombras de “se queda colgado a mitad de hacer scroll” de los otros testnets por fin se disiparon aquí.
Luego fui a revisar el repositorio de rusk. Son 8025 commits: el pipeline de CI ejecuta clippy y nightly test, y el equipo además escribió su propio cargo-dusk-analyzer para análisis estático. En la herramienta de despliegue dsk-deploy-cli encontré un detalle: los parámetros de línea de comandos de Phoenix y Moonlight están separados; para dos rutas de transacción distintas en la misma cadena, se llaman de forma independiente. Vi los datos de gas que alguien pegó en un issue: la transferencia de Moonlight cuesta aprox. 80.000 gas; cambiar de Moonlight a Phoenix cuesta 25.560.000 gas—una diferencia de 300 veces. Ese es el costo de cómputo real de la prueba ZK.
También repasé la capa de red: Kadcast es una implementación oficial en Rust; los 107 repositorios están escritos en Rust. El repositorio plonk tiene 872 commits, y también lo escribió el propio equipo; no es de esos casos de “coger una librería existente, retocar un poco y listo”.
Después miré los antecedentes de NPEX. Es el exchange holandés regulado por la AFM, con licencias de MTF, Broker y ECSP, y gestiona activos por 300 millones de euros. La lista de candidatos de Dusk Trade ya está abierta: de verdad están montando una plataforma de trading RWA.
Desde 2018 hasta ahora: siete años, 8025 commits, 107 repositorios, todo en Rust. Esa disciplina de ingeniería, de verdad, me deja impresionado.
Después de arrancar, rusk empezó a ir mostrando el log. Se alternan dos fases: Validation y Ratification. Primero viene Validation: un grupo de miembros del comité comprueba la validez de los bloques candidatos; luego llega Ratification: otro grupo confirma los resultados de la validación y finalmente cierra el bloque. En el log, cada ronda está marcada con números de Round e Iteration, y el intervalo de producción es estable. Me quedé mirando la pantalla durante más de diez minutos; la altura de los bloques no dejó de subir, sin cortes. Las sombras de “se queda colgado a mitad de hacer scroll” de los otros testnets por fin se disiparon aquí.
Luego fui a revisar el repositorio de rusk. Son 8025 commits: el pipeline de CI ejecuta clippy y nightly test, y el equipo además escribió su propio cargo-dusk-analyzer para análisis estático. En la herramienta de despliegue dsk-deploy-cli encontré un detalle: los parámetros de línea de comandos de Phoenix y Moonlight están separados; para dos rutas de transacción distintas en la misma cadena, se llaman de forma independiente. Vi los datos de gas que alguien pegó en un issue: la transferencia de Moonlight cuesta aprox. 80.000 gas; cambiar de Moonlight a Phoenix cuesta 25.560.000 gas—una diferencia de 300 veces. Ese es el costo de cómputo real de la prueba ZK.
También repasé la capa de red: Kadcast es una implementación oficial en Rust; los 107 repositorios están escritos en Rust. El repositorio plonk tiene 872 commits, y también lo escribió el propio equipo; no es de esos casos de “coger una librería existente, retocar un poco y listo”.
Después miré los antecedentes de NPEX. Es el exchange holandés regulado por la AFM, con licencias de MTF, Broker y ECSP, y gestiona activos por 300 millones de euros. La lista de candidatos de Dusk Trade ya está abierta: de verdad están montando una plataforma de trading RWA.
Desde 2018 hasta ahora: siete años, 8025 commits, 107 repositorios, todo en Rust. Esa disciplina de ingeniería, de verdad, me deja impresionado.
156
·
--
#dusk $DUSK @Dusk_Foundation
Anoche me quedé despierto hasta las tres revisando el código fuente de Dusk y cada vez me daba más escalofríos. No por miedo, sino porque quedé realmente impresionado por la profundidad técnica. Antes había tratado $DUSK como si fuera una simple cadena de privacidad; en realidad, su arquitectura es totalmente distinta a la de Zcash, son dos especies diferentes.
La clave es el modelo de doble transacción: Phoenix usa un enfoque note-based con pruebas ZK para ocultar tanto el monto como a los contrapartes; Moonlight sigue una ruta de cuenta transparente, diseñada para auditoría y cumplimiento regulatorio. Las dos vías funcionan en paralelo: privacidad y cumplimiento no se excluyen mutuamente. El equipo del sistema de pruebas PLONK lo escribió en Rust desde cero; el GitHub tiene 633 estrellas. Además añadieron un gate custom y optimizaciones en el hash de POSEIDON. Yo revisé las restricciones del circuito línea por línea: el diseño sí tiene sustancia, no es una plantilla.
El Citadel SDK hace validación KYC a nivel ZKP, y también invirtieron en Outdid, que usa NFC con pruebas de conocimiento cero para verificar identidades de pasaporte. La capa de consenso es su propia SBA: un protocolo de aislamiento frente a fallos bizantinos. El mecanismo de puja ciega con el staking hace que incluso el nodo que produce bloques sea anónimo. El Piecrust VM ejecuta contratos WASM; en la versión 2.0 mejoraron la velocidad en un 500%. Kadcast construye la capa de difusión P2P: los 107 repositorios están implementados íntegramente en Rust, con una disciplina de ingeniería muy sólida.
Los socios también lo verificaron: NPEX es un MTF con licencia de la AFM de Países Bajos; Quantoz emite EURQ en cumplimiento MiCA. La integración es para ejecutar liquidaciones conformes con MiFID II de verdad, no para pintar un sueño.
#dusk $DUSK @Dusk
Anoche me quedé despierto hasta las tres revisando el código fuente de Dusk y cada vez me daba más escalofríos. No por miedo, sino porque quedé realmente impresionado por la profundidad técnica. Antes había tratado $DUSK como si fuera una simple cadena de privacidad; en realidad, su arquitectura es totalmente distinta a la de Zcash, son dos especies diferentes.
La clave es el modelo de doble transacción: Phoenix usa un enfoque note-based con pruebas ZK para ocultar tanto el monto como a los contrapartes; Moonlight sigue una ruta de cuenta transparente, diseñada para auditoría y cumplimiento regulatorio. Las dos vías funcionan en paralelo: privacidad y cumplimiento no se excluyen mutuamente. El equipo del sistema de pruebas PLONK lo escribió en Rust desde cero; el GitHub tiene 633 estrellas. Además añadieron un gate custom y optimizaciones en el hash de POSEIDON. Yo revisé las restricciones del circuito línea por línea: el diseño sí tiene sustancia, no es una plantilla.
El Citadel SDK hace validación KYC a nivel ZKP, y también invirtieron en Outdid, que usa NFC con pruebas de conocimiento cero para verificar identidades de pasaporte. La capa de consenso es su propia SBA: un protocolo de aislamiento frente a fallos bizantinos. El mecanismo de puja ciega con el staking hace que incluso el nodo que produce bloques sea anónimo. El Piecrust VM ejecuta contratos WASM; en la versión 2.0 mejoraron la velocidad en un 500%. Kadcast construye la capa de difusión P2P: los 107 repositorios están implementados íntegramente en Rust, con una disciplina de ingeniería muy sólida.
Los socios también lo verificaron: NPEX es un MTF con licencia de la AFM de Países Bajos; Quantoz emite EURQ en cumplimiento MiCA. La integración es para ejecutar liquidaciones conformes con MiFID II de verdad, no para pintar un sueño.
Anoche me quedé despierto hasta las tres revisando el código fuente de Dusk y cada vez me daba más escalofríos. No por miedo, sino porque quedé realmente impresionado por la profundidad técnica. Antes había tratado $DUSK como si fuera una simple cadena de privacidad; en realidad, su arquitectura es totalmente distinta a la de Zcash, son dos especies diferentes.
La clave es el modelo de doble transacción: Phoenix usa un enfoque note-based con pruebas ZK para ocultar tanto el monto como a los contrapartes; Moonlight sigue una ruta de cuenta transparente, diseñada para auditoría y cumplimiento regulatorio. Las dos vías funcionan en paralelo: privacidad y cumplimiento no se excluyen mutuamente. El equipo del sistema de pruebas PLONK lo escribió en Rust desde cero; el GitHub tiene 633 estrellas. Además añadieron un gate custom y optimizaciones en el hash de POSEIDON. Yo revisé las restricciones del circuito línea por línea: el diseño sí tiene sustancia, no es una plantilla.
El Citadel SDK hace validación KYC a nivel ZKP, y también invirtieron en Outdid, que usa NFC con pruebas de conocimiento cero para verificar identidades de pasaporte. La capa de consenso es su propia SBA: un protocolo de aislamiento frente a fallos bizantinos. El mecanismo de puja ciega con el staking hace que incluso el nodo que produce bloques sea anónimo. El Piecrust VM ejecuta contratos WASM; en la versión 2.0 mejoraron la velocidad en un 500%. Kadcast construye la capa de difusión P2P: los 107 repositorios están implementados íntegramente en Rust, con una disciplina de ingeniería muy sólida.
Los socios también lo verificaron: NPEX es un MTF con licencia de la AFM de Países Bajos; Quantoz emite EURQ en cumplimiento MiCA. La integración es para ejecutar liquidaciones conformes con MiFID II de verdad, no para pintar un sueño.
186
·
--
#dusk $DUSK @Dusk_Foundation Ayer vi un mensaje: la plataforma NPEX lanzó una solución de custodia basada en Dusk. Seguí desplazándome hacia abajo y cada vez me pareció más interesante. No es como ninguna otra solución de custodia del mercado: los activos están en la cadena, la clave privada la tienes tú y la supervisión también puede revisarlo.
Nunca había visto algo así.
Quienes conocen la industria de la custodia saben que, hasta ahora, solo existían dos caminos. O entregas la clave privada a un tercero custodio, cumples con los requisitos regulatorios, pero el activo en esencia deja de estar en tu poder. O gestionas tú mismo la clave privada: es más seguro, pero cuando la regulación pregunta, no puedes demostrar que cumples. En un punto u otro hay que elegir uno de los dos; no hay tercera opción.
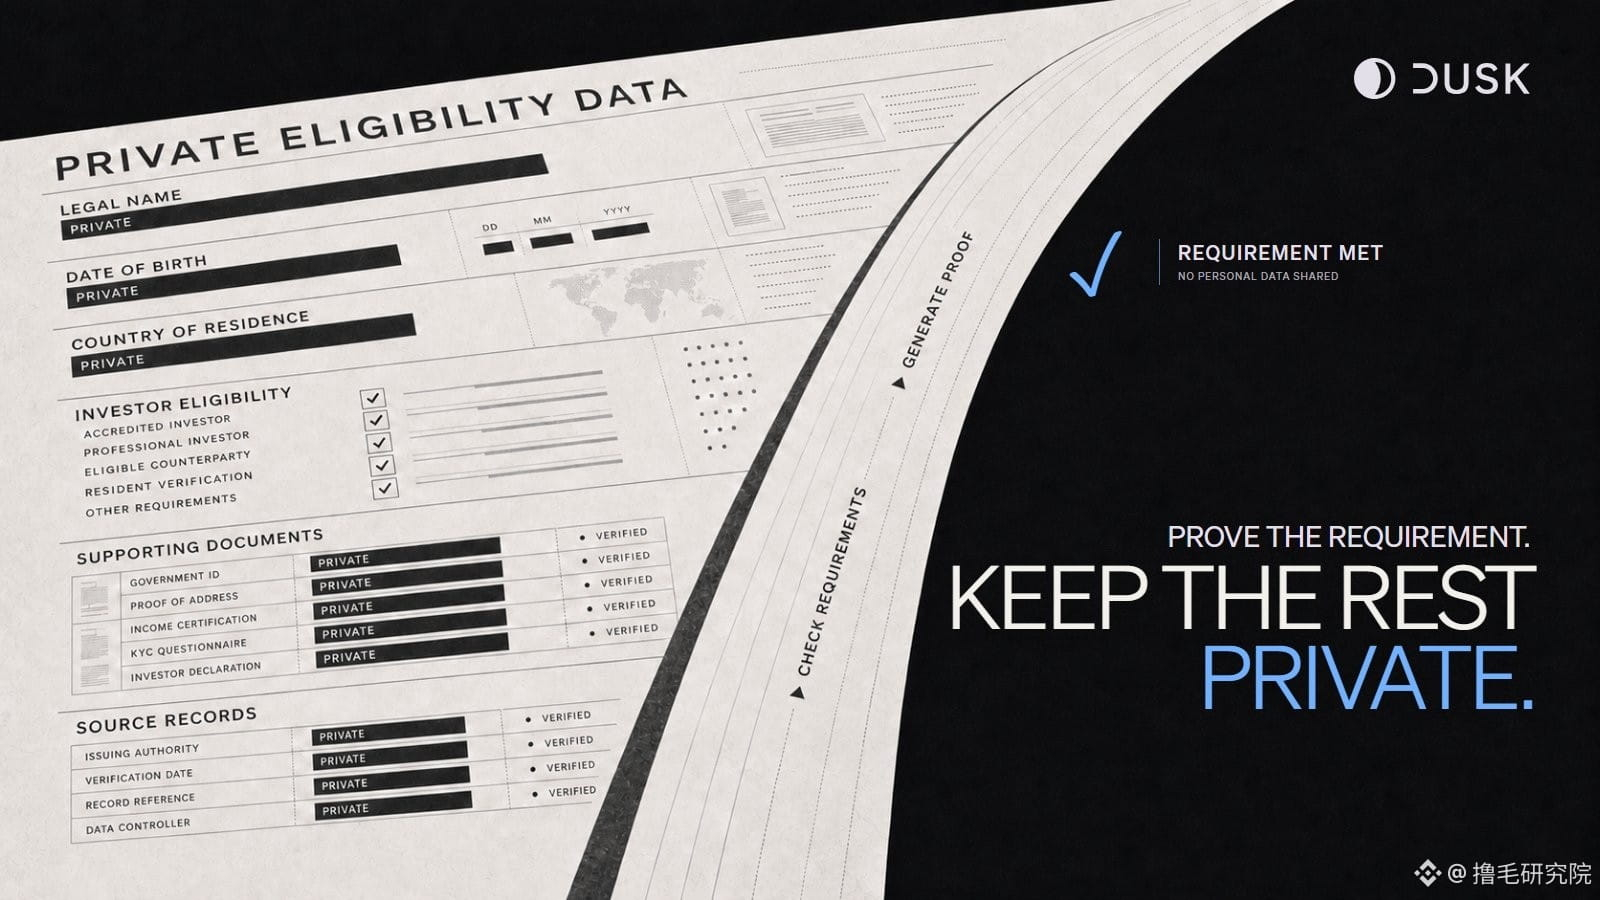
Dusk, junto con el esquema de custodia de confianza cero que promueve Cordial, hace posible la tercera vía. No es custodia de un tercero, sino un sistema de tecnología de billetera de custodia propia llamado Cordial Treasury: las instituciones lo despliegan ellas mismas y lo gestionan ellas mismas; la clave privada siempre permanece en su propio monedero de hardware. Cuando NPEX, una bolsa con licencia, adopta este esquema, el regulador puede verificar mediante pruebas de conocimiento cero si la posición de la institución es conforme. Pero después de verificar, se retira: no puede tocar la clave privada.
No necesitas entregar las llaves, ni tampoco mostrar los activos a todo el mundo. Puedes demostrar que cumples las reglas, sin tener que exponer todos tus recursos. “Autocustodia” y “cumplimiento” —dos nudos que llevaban diez años enredados— se desataron por primera vez.
Antes pensaba que las pruebas de conocimiento cero estaban muy lejos de las aplicaciones reales; incluso creía que era algo propio del mundo académico. En esta ocasión, Dusk lo integró en un escenario de custodia verdaderamente existente y, además, en una plataforma regulada. No es una prueba conceptual ni una red de pruebas: es algo que se está usando en el mundo real.
Esto cambió un poco mi forma de ver a Dusk. Antes, al revisar su consenso, su arquitectura y su modelo económico, todo me parecía contenido a nivel técnico. Pero esta solución de custodia me mostró que está resolviendo un problema concreto y de larga data: cómo se debería reconstruir la confianza en la blockchain.
La respuesta de Dusk es: la confianza no se obtiene renunciando al control, sino construyéndola mediante verificabilidad. Puedes no necesitar entregar las llaves y aun así lograr que la gente te crea.
#dusk $DUSK @Dusk Ayer vi un mensaje: la plataforma NPEX lanzó una solución de custodia basada en Dusk. Seguí desplazándome hacia abajo y cada vez me pareció más interesante. No es como ninguna otra solución de custodia del mercado: los activos están en la cadena, la clave privada la tienes tú y la supervisión también puede revisarlo.
Nunca había visto algo así.
Quienes conocen la industria de la custodia saben que, hasta ahora, solo existían dos caminos. O entregas la clave privada a un tercero custodio, cumples con los requisitos regulatorios, pero el activo en esencia deja de estar en tu poder. O gestionas tú mismo la clave privada: es más seguro, pero cuando la regulación pregunta, no puedes demostrar que cumples. En un punto u otro hay que elegir uno de los dos; no hay tercera opción.
Dusk, junto con el esquema de custodia de confianza cero que promueve Cordial, hace posible la tercera vía. No es custodia de un tercero, sino un sistema de tecnología de billetera de custodia propia llamado Cordial Treasury: las instituciones lo despliegan ellas mismas y lo gestionan ellas mismas; la clave privada siempre permanece en su propio monedero de hardware. Cuando NPEX, una bolsa con licencia, adopta este esquema, el regulador puede verificar mediante pruebas de conocimiento cero si la posición de la institución es conforme. Pero después de verificar, se retira: no puede tocar la clave privada.
No necesitas entregar las llaves, ni tampoco mostrar los activos a todo el mundo. Puedes demostrar que cumples las reglas, sin tener que exponer todos tus recursos. “Autocustodia” y “cumplimiento” —dos nudos que llevaban diez años enredados— se desataron por primera vez.
Antes pensaba que las pruebas de conocimiento cero estaban muy lejos de las aplicaciones reales; incluso creía que era algo propio del mundo académico. En esta ocasión, Dusk lo integró en un escenario de custodia verdaderamente existente y, además, en una plataforma regulada. No es una prueba conceptual ni una red de pruebas: es algo que se está usando en el mundo real.
Esto cambió un poco mi forma de ver a Dusk. Antes, al revisar su consenso, su arquitectura y su modelo económico, todo me parecía contenido a nivel técnico. Pero esta solución de custodia me mostró que está resolviendo un problema concreto y de larga data: cómo se debería reconstruir la confianza en la blockchain.
La respuesta de Dusk es: la confianza no se obtiene renunciando al control, sino construyéndola mediante verificabilidad. Puedes no necesitar entregar las llaves y aun así lograr que la gente te crea.
Nunca había visto algo así.
Quienes conocen la industria de la custodia saben que, hasta ahora, solo existían dos caminos. O entregas la clave privada a un tercero custodio, cumples con los requisitos regulatorios, pero el activo en esencia deja de estar en tu poder. O gestionas tú mismo la clave privada: es más seguro, pero cuando la regulación pregunta, no puedes demostrar que cumples. En un punto u otro hay que elegir uno de los dos; no hay tercera opción.
Dusk, junto con el esquema de custodia de confianza cero que promueve Cordial, hace posible la tercera vía. No es custodia de un tercero, sino un sistema de tecnología de billetera de custodia propia llamado Cordial Treasury: las instituciones lo despliegan ellas mismas y lo gestionan ellas mismas; la clave privada siempre permanece en su propio monedero de hardware. Cuando NPEX, una bolsa con licencia, adopta este esquema, el regulador puede verificar mediante pruebas de conocimiento cero si la posición de la institución es conforme. Pero después de verificar, se retira: no puede tocar la clave privada.
No necesitas entregar las llaves, ni tampoco mostrar los activos a todo el mundo. Puedes demostrar que cumples las reglas, sin tener que exponer todos tus recursos. “Autocustodia” y “cumplimiento” —dos nudos que llevaban diez años enredados— se desataron por primera vez.
Antes pensaba que las pruebas de conocimiento cero estaban muy lejos de las aplicaciones reales; incluso creía que era algo propio del mundo académico. En esta ocasión, Dusk lo integró en un escenario de custodia verdaderamente existente y, además, en una plataforma regulada. No es una prueba conceptual ni una red de pruebas: es algo que se está usando en el mundo real.
Esto cambió un poco mi forma de ver a Dusk. Antes, al revisar su consenso, su arquitectura y su modelo económico, todo me parecía contenido a nivel técnico. Pero esta solución de custodia me mostró que está resolviendo un problema concreto y de larga data: cómo se debería reconstruir la confianza en la blockchain.
La respuesta de Dusk es: la confianza no se obtiene renunciando al control, sino construyéndola mediante verificabilidad. Puedes no necesitar entregar las llaves y aun así lograr que la gente te crea.
410
·
--
#termmax @termmax 上周整理持仓的时候,顺手把BNB Chain和Arbitrum两个链上的TermMax市场同时打开了。同一笔USDC资产,同样的三十天期限,同样的协议规则,两边的年化利率差了整整一个多点。我第一反应是“我眼花了?”刷新了三次成交面板,又把近三十天的127条成交记录翻出来,一条一条对滑点数值,确认不是缓存的问题,是真的利率不一样。
我当时脑子里的想法是,这不可能啊,同一个协议,同一个产品,怎么换个链价格就不一样了?然后我就开始怀疑自己是不是漏掉了什么。跑去翻官方文档,发现TermMax目前上了8条链,Ethereum、Arbitrum、BNB Chain、Base、Berachain这些都在。每条链的资金池是独立运行的,定价模块不会跨链同步数据。不同链上的做市商和借贷用户各自形成独立的供需关系,自然就跑出了完全不同的利率曲线。看到这里我才松了一口气,不是我算错了,是这套架构本身就长这样。
但新的问题又来了,这玩意儿能套吗?我之前踩过跨链协议的假套利坑,那种看着有利差、一操作就被滑点吃光的坑我熟。这次我特意核对了两个链的资金池合约地址,确认是完全独立的隔离池,两边没有共享流动性,不存在那种“看着差一个点、一跨链就被磨平”的隐藏机制。
当天就转了三千U过去试水,没用跨链桥来回折腾,走的LI.FI的聚合器,从BNB Chain直接划到Arbitrum。到账之后看了一眼,gas费扣了大概几个U,剩下的全部存进高利率那边的市场。没开杠杆,没碰合约,就是最朴素的“低价链存钱、高价链借钱”的差价逻辑。跑完一轮算下来,额外多拿了接近一个百分点的年化收益,不多但稳,没有额外承担智能合约风险,纯粹是吃两条链上资金供需错位的红利。
大部分人都没注意到这种独立资金池带来的定价错位,它不是漏洞,是不同链上真实资金供需关系的直接反映。
#termmax @TermMax 上周整理持仓的时候,顺手把BNB Chain和Arbitrum两个链上的TermMax市场同时打开了。同一笔USDC资产,同样的三十天期限,同样的协议规则,两边的年化利率差了整整一个多点。我第一反应是“我眼花了?”刷新了三次成交面板,又把近三十天的127条成交记录翻出来,一条一条对滑点数值,确认不是缓存的问题,是真的利率不一样。
我当时脑子里的想法是,这不可能啊,同一个协议,同一个产品,怎么换个链价格就不一样了?然后我就开始怀疑自己是不是漏掉了什么。跑去翻官方文档,发现TermMax目前上了8条链,Ethereum、Arbitrum、BNB Chain、Base、Berachain这些都在。每条链的资金池是独立运行的,定价模块不会跨链同步数据。不同链上的做市商和借贷用户各自形成独立的供需关系,自然就跑出了完全不同的利率曲线。看到这里我才松了一口气,不是我算错了,是这套架构本身就长这样。
但新的问题又来了,这玩意儿能套吗?我之前踩过跨链协议的假套利坑,那种看着有利差、一操作就被滑点吃光的坑我熟。这次我特意核对了两个链的资金池合约地址,确认是完全独立的隔离池,两边没有共享流动性,不存在那种“看着差一个点、一跨链就被磨平”的隐藏机制。
当天就转了三千U过去试水,没用跨链桥来回折腾,走的LI.FI的聚合器,从BNB Chain直接划到Arbitrum。到账之后看了一眼,gas费扣了大概几个U,剩下的全部存进高利率那边的市场。没开杠杆,没碰合约,就是最朴素的“低价链存钱、高价链借钱”的差价逻辑。跑完一轮算下来,额外多拿了接近一个百分点的年化收益,不多但稳,没有额外承担智能合约风险,纯粹是吃两条链上资金供需错位的红利。
大部分人都没注意到这种独立资金池带来的定价错位,它不是漏洞,是不同链上真实资金供需关系的直接反映。
我当时脑子里的想法是,这不可能啊,同一个协议,同一个产品,怎么换个链价格就不一样了?然后我就开始怀疑自己是不是漏掉了什么。跑去翻官方文档,发现TermMax目前上了8条链,Ethereum、Arbitrum、BNB Chain、Base、Berachain这些都在。每条链的资金池是独立运行的,定价模块不会跨链同步数据。不同链上的做市商和借贷用户各自形成独立的供需关系,自然就跑出了完全不同的利率曲线。看到这里我才松了一口气,不是我算错了,是这套架构本身就长这样。
但新的问题又来了,这玩意儿能套吗?我之前踩过跨链协议的假套利坑,那种看着有利差、一操作就被滑点吃光的坑我熟。这次我特意核对了两个链的资金池合约地址,确认是完全独立的隔离池,两边没有共享流动性,不存在那种“看着差一个点、一跨链就被磨平”的隐藏机制。
当天就转了三千U过去试水,没用跨链桥来回折腾,走的LI.FI的聚合器,从BNB Chain直接划到Arbitrum。到账之后看了一眼,gas费扣了大概几个U,剩下的全部存进高利率那边的市场。没开杠杆,没碰合约,就是最朴素的“低价链存钱、高价链借钱”的差价逻辑。跑完一轮算下来,额外多拿了接近一个百分点的年化收益,不多但稳,没有额外承担智能合约风险,纯粹是吃两条链上资金供需错位的红利。
大部分人都没注意到这种独立资金池带来的定价错位,它不是漏洞,是不同链上真实资金供需关系的直接反映。
299
·
--
#dusk $DUSK @Dusk_Foundation Una noche ya tarde, sin poder dormir, estaba leyendo el libro blanco y me topé con la sección de verificación KYC. Me quedé en blanco. No fue porque el contenido me impactara; fue porque se me ocurrió una pregunta: ¿me atrevo a poner mi dinero en una cadena totalmente anónima? Pensé diez segundos y la respuesta fue que no. Y entonces me di cuenta de algo: esas instituciones que manejan cientos de miles de millones probablemente también se están pensando lo mismo.
Se me vino a la cabeza una escena. Si guardara dinero en una cadena anónima y al día siguiente el “pool” se vaciara, yo gritándole a esa dirección de la cartera: “¡devuélvanme el dinero!”. Aunque el otro pudiera responder “soy anónimo”, con eso ya contaría como que al menos tuvo un poco de cortesía. ¿Y luego qué? No habría nada más. En la banca tradicional, si te faltan fondos, puedes llamar, ir a la sucursal y armar un escándalo, o incluso demandar. En la cadena, solo puedes quedarte mirando en el explorador de bloques esa dirección, con cara de tonto.
Dusk exige que los validadores verifiquen su identidad. A primera vista, parece un paso atrás hacia algo menos descentralizado; pero si te pones en el lugar de una institución, piensa un poco: lo que quieren no es libertad anónima, sino que, si pasa algo, puedan localizar a una persona real a quien reclamar.
Después lo entendí: Dusk no busca ni el anonimato puro ni una transparencia totalmente abierta. Quiere un estado intermedio: puedes demostrar quién eres, pero sin tener que pegar tu identificación en la cara. El sistema de identidad de Citadel junto con pruebas de conocimiento cero hace justamente esto; es como entrar en un club exclusivo: en la entrada el guardia sabe quién eres, pero dentro los clientes no tienen por qué desnudarse con todo lo que tienen. Combinado con el marco regulatorio de MiCA y MiFID II, esta propuesta es bastante más compleja y también mucho más práctica de lo que yo imaginaba al principio.
El 7 de enero de 2026, la red principal se lanzará oficialmente. Después de un ciclo de desarrollo de seis años, por fin se concreta. DuskEVM ya corre en paralelo, así que los desarrolladores de Solidity pueden montar cosas directamente sobre la plataforma. También se completaron las mejoras de componentes clave como los DEX y los puentes entre cadenas. La red exige que más de un tercio de los participantes con “staking” cumplan las reglas: a quienes se porten mal o se desconecten durante mucho tiempo se les penaliza el “staking”. El tiempo de bloque es de 10 segundos; para activos tokenizados, esta velocidad es suficiente.
Antes, cuando leía el libro blanco, pasaba por alto de forma automática secciones como el mecanismo de validadores, pensando que no tenía nada que ver conmigo. Pero con Dusk, volví a leer esa página varias veces. No es porque esté escrito de la mejor manera, sino porque me hizo ver una cosa: para saber si un proyecto es bueno o no, no se trata de ver qué tan fuerte grita su eslogan; se trata de ver si se atreve a resolver de antemano “esa cosa de la que uno no se atreve” en lugar de dejar al usuario lidiando con el riesgo por su cuenta.
#dusk $DUSK @Dusk Una noche ya tarde, sin poder dormir, estaba leyendo el libro blanco y me topé con la sección de verificación KYC. Me quedé en blanco. No fue porque el contenido me impactara; fue porque se me ocurrió una pregunta: ¿me atrevo a poner mi dinero en una cadena totalmente anónima? Pensé diez segundos y la respuesta fue que no. Y entonces me di cuenta de algo: esas instituciones que manejan cientos de miles de millones probablemente también se están pensando lo mismo.
Se me vino a la cabeza una escena. Si guardara dinero en una cadena anónima y al día siguiente el “pool” se vaciara, yo gritándole a esa dirección de la cartera: “¡devuélvanme el dinero!”. Aunque el otro pudiera responder “soy anónimo”, con eso ya contaría como que al menos tuvo un poco de cortesía. ¿Y luego qué? No habría nada más. En la banca tradicional, si te faltan fondos, puedes llamar, ir a la sucursal y armar un escándalo, o incluso demandar. En la cadena, solo puedes quedarte mirando en el explorador de bloques esa dirección, con cara de tonto.
Dusk exige que los validadores verifiquen su identidad. A primera vista, parece un paso atrás hacia algo menos descentralizado; pero si te pones en el lugar de una institución, piensa un poco: lo que quieren no es libertad anónima, sino que, si pasa algo, puedan localizar a una persona real a quien reclamar.
Después lo entendí: Dusk no busca ni el anonimato puro ni una transparencia totalmente abierta. Quiere un estado intermedio: puedes demostrar quién eres, pero sin tener que pegar tu identificación en la cara. El sistema de identidad de Citadel junto con pruebas de conocimiento cero hace justamente esto; es como entrar en un club exclusivo: en la entrada el guardia sabe quién eres, pero dentro los clientes no tienen por qué desnudarse con todo lo que tienen. Combinado con el marco regulatorio de MiCA y MiFID II, esta propuesta es bastante más compleja y también mucho más práctica de lo que yo imaginaba al principio.
El 7 de enero de 2026, la red principal se lanzará oficialmente. Después de un ciclo de desarrollo de seis años, por fin se concreta. DuskEVM ya corre en paralelo, así que los desarrolladores de Solidity pueden montar cosas directamente sobre la plataforma. También se completaron las mejoras de componentes clave como los DEX y los puentes entre cadenas. La red exige que más de un tercio de los participantes con “staking” cumplan las reglas: a quienes se porten mal o se desconecten durante mucho tiempo se les penaliza el “staking”. El tiempo de bloque es de 10 segundos; para activos tokenizados, esta velocidad es suficiente.
Antes, cuando leía el libro blanco, pasaba por alto de forma automática secciones como el mecanismo de validadores, pensando que no tenía nada que ver conmigo. Pero con Dusk, volví a leer esa página varias veces. No es porque esté escrito de la mejor manera, sino porque me hizo ver una cosa: para saber si un proyecto es bueno o no, no se trata de ver qué tan fuerte grita su eslogan; se trata de ver si se atreve a resolver de antemano “esa cosa de la que uno no se atreve” en lugar de dejar al usuario lidiando con el riesgo por su cuenta.
Se me vino a la cabeza una escena. Si guardara dinero en una cadena anónima y al día siguiente el “pool” se vaciara, yo gritándole a esa dirección de la cartera: “¡devuélvanme el dinero!”. Aunque el otro pudiera responder “soy anónimo”, con eso ya contaría como que al menos tuvo un poco de cortesía. ¿Y luego qué? No habría nada más. En la banca tradicional, si te faltan fondos, puedes llamar, ir a la sucursal y armar un escándalo, o incluso demandar. En la cadena, solo puedes quedarte mirando en el explorador de bloques esa dirección, con cara de tonto.
Dusk exige que los validadores verifiquen su identidad. A primera vista, parece un paso atrás hacia algo menos descentralizado; pero si te pones en el lugar de una institución, piensa un poco: lo que quieren no es libertad anónima, sino que, si pasa algo, puedan localizar a una persona real a quien reclamar.
Después lo entendí: Dusk no busca ni el anonimato puro ni una transparencia totalmente abierta. Quiere un estado intermedio: puedes demostrar quién eres, pero sin tener que pegar tu identificación en la cara. El sistema de identidad de Citadel junto con pruebas de conocimiento cero hace justamente esto; es como entrar en un club exclusivo: en la entrada el guardia sabe quién eres, pero dentro los clientes no tienen por qué desnudarse con todo lo que tienen. Combinado con el marco regulatorio de MiCA y MiFID II, esta propuesta es bastante más compleja y también mucho más práctica de lo que yo imaginaba al principio.
El 7 de enero de 2026, la red principal se lanzará oficialmente. Después de un ciclo de desarrollo de seis años, por fin se concreta. DuskEVM ya corre en paralelo, así que los desarrolladores de Solidity pueden montar cosas directamente sobre la plataforma. También se completaron las mejoras de componentes clave como los DEX y los puentes entre cadenas. La red exige que más de un tercio de los participantes con “staking” cumplan las reglas: a quienes se porten mal o se desconecten durante mucho tiempo se les penaliza el “staking”. El tiempo de bloque es de 10 segundos; para activos tokenizados, esta velocidad es suficiente.
Antes, cuando leía el libro blanco, pasaba por alto de forma automática secciones como el mecanismo de validadores, pensando que no tenía nada que ver conmigo. Pero con Dusk, volví a leer esa página varias veces. No es porque esté escrito de la mejor manera, sino porque me hizo ver una cosa: para saber si un proyecto es bueno o no, no se trata de ver qué tan fuerte grita su eslogan; se trata de ver si se atreve a resolver de antemano “esa cosa de la que uno no se atreve” en lugar de dejar al usuario lidiando con el riesgo por su cuenta.
1
182
·
--
#termmax @termmax 白皮书第6节有个细节:对比固定利率撮合和浮动利率AMM,想证明“更稳”。但细读会发现,单期限池兑付安全性与清算效率死死绑在一起。
我们可以看到,LTV达阈值由Chainlink自动触发,设2小时开放窗口,任何清算人参与可得5%奖励。部分清算后剩余抵押品会退还给借款人;只有2小时窗口内未被完全清算时,才触发实物交割——FT持有者按比例获得抵押品。问题就出在2小时——极端行情下价格可能再砸穿一层,清算人若观望,坏账最终由全池用户买单。白皮书提“物理交割”兜底,但这本质是用 lenders 的收益换抵押物,并非无损。
就像生鲜店临期品打折窗口2小时,平稳时没问题,暴跌时要么不够要么浪费。TermMax踩的正是这个两难:窗口太短清算不充分,太长坏账累积,没有完美解。
白皮书说权限限于利率曲线、费用率等参数,清算由预言机和执行者决定。但参数即利益——清算罚金10%,5%给清算人、5%进协议储备金库。金库用途由TMX治理决定,这才是该盯的地方。好在协议设了制衡:关键参数更改须经时锁等待期(最短1天、最长30天),期间守护者可审查并撤销。但筹码集中时,治理方向仍可能向大户倾斜——制衡机制只能延缓,不能逆转。
如果你问我的看法,我的想法就是别被“固定利率”的数学公式唬住,每个参数设置都是利益分配。筹码分散,机制可接近无风险;筹码集中,就是镀金的隐性资金池。
DYOR,关注参数谁设、怎么调。清算窗口是给用户更稳保障,还是给大户留操作空间?评论区见。
#termmax @TermMax 白皮书第6节有个细节:对比固定利率撮合和浮动利率AMM,想证明“更稳”。但细读会发现,单期限池兑付安全性与清算效率死死绑在一起。
我们可以看到,LTV达阈值由Chainlink自动触发,设2小时开放窗口,任何清算人参与可得5%奖励。部分清算后剩余抵押品会退还给借款人;只有2小时窗口内未被完全清算时,才触发实物交割——FT持有者按比例获得抵押品。问题就出在2小时——极端行情下价格可能再砸穿一层,清算人若观望,坏账最终由全池用户买单。白皮书提“物理交割”兜底,但这本质是用 lenders 的收益换抵押物,并非无损。
就像生鲜店临期品打折窗口2小时,平稳时没问题,暴跌时要么不够要么浪费。TermMax踩的正是这个两难:窗口太短清算不充分,太长坏账累积,没有完美解。
白皮书说权限限于利率曲线、费用率等参数,清算由预言机和执行者决定。但参数即利益——清算罚金10%,5%给清算人、5%进协议储备金库。金库用途由TMX治理决定,这才是该盯的地方。好在协议设了制衡:关键参数更改须经时锁等待期(最短1天、最长30天),期间守护者可审查并撤销。但筹码集中时,治理方向仍可能向大户倾斜——制衡机制只能延缓,不能逆转。
如果你问我的看法,我的想法就是别被“固定利率”的数学公式唬住,每个参数设置都是利益分配。筹码分散,机制可接近无风险;筹码集中,就是镀金的隐性资金池。
DYOR,关注参数谁设、怎么调。清算窗口是给用户更稳保障,还是给大户留操作空间?评论区见。
我们可以看到,LTV达阈值由Chainlink自动触发,设2小时开放窗口,任何清算人参与可得5%奖励。部分清算后剩余抵押品会退还给借款人;只有2小时窗口内未被完全清算时,才触发实物交割——FT持有者按比例获得抵押品。问题就出在2小时——极端行情下价格可能再砸穿一层,清算人若观望,坏账最终由全池用户买单。白皮书提“物理交割”兜底,但这本质是用 lenders 的收益换抵押物,并非无损。
就像生鲜店临期品打折窗口2小时,平稳时没问题,暴跌时要么不够要么浪费。TermMax踩的正是这个两难:窗口太短清算不充分,太长坏账累积,没有完美解。
白皮书说权限限于利率曲线、费用率等参数,清算由预言机和执行者决定。但参数即利益——清算罚金10%,5%给清算人、5%进协议储备金库。金库用途由TMX治理决定,这才是该盯的地方。好在协议设了制衡:关键参数更改须经时锁等待期(最短1天、最长30天),期间守护者可审查并撤销。但筹码集中时,治理方向仍可能向大户倾斜——制衡机制只能延缓,不能逆转。
如果你问我的看法,我的想法就是别被“固定利率”的数学公式唬住,每个参数设置都是利益分配。筹码分散,机制可接近无风险;筹码集中,就是镀金的隐性资金池。
DYOR,关注参数谁设、怎么调。清算窗口是给用户更稳保障,还是给大户留操作空间?评论区见。
1.1k
·
--
#dusk $DUSK Esta semana volví a revisar la documentación de @Dusk_Foundation . Al principio quería empezar por su narrativa de privacidad, pero al final fue su límite de divulgación lo que más tiempo me hizo detenerme. Antes yo siempre pensaba que el núcleo de los protocolos de privacidad era “ocultar”: mientras el cifrado, el anonimato y las pruebas fueran lo suficientemente fuertes, el sistema podía funcionar. Pero al mirarlo en detalle, descubrí que el problema más real no es “si se puede ocultar”, sino bajo qué condiciones se debe ver.
Dusk coloca la privacidad y el cumplimiento juntos; en esencia, busca una divulgación controlable. La ventaja de este diseño es bastante clara: las instituciones no tienen que sacrificar la eficiencia on-chain por temas de cumplimiento, y los desarrolladores tampoco tienen que meter toda la lógica en una estructura unificada y pesada. Pero el costo también empieza a hacerse visible: qué información se puede conservar y cuál debe exponerse, a quién se divulga y con qué nivel de granularidad. Todo eso no se resuelve directamente solo con las palabras “tecnologías de privacidad”. Lo verdaderamente difícil no es el cifrado, sino a quién pertenece el poder de decidir qué se divulga.
Este punto de silencio se parece mucho al guion más común en el mundo cripto. Muchos proyectos dicen amar la “protección de la privacidad”, pero cuando se aterriza en la práctica, lo que primero aparece rara vez es un problema técnico; suele ser un problema de control. Quién decide cuándo se desbloquea la información, es quien adquiere el nuevo derecho de interpretación; quien maneja las excepciones, es quien podría convertirse en el nuevo punto central. A simple vista esto suena favorable al cumplimiento, pero mirando más a fondo, también podría volver a arrastrar la “privacidad descentralizada” a un esquema tipo aprobación.
No niego que este diseño tenga valor. En la fase de arranque, siempre tiene que haber alguien que redacte primero las reglas, igual que cuando entregan una casa hay que definir primero los controles de acceso y los permisos de los visitantes. Pero hay demasiados proyectos en el cripto que convierten la “divulgación controlable” en una respuesta universal; al final, solo agregan otra capa de autorizaciones más compleja. Lo que más vale la pena vigilar en Dusk ahora no es si puede contar la privacidad de forma convincente, sino si convertirá el poder de la divulgación en un nuevo centro.
La arquitectura técnica se puede auditar; la distribución del poder detrás del límite de divulgación es mucho más difícil de auditar. Haz tu propia investigación (DYOR). La privacidad se puede cifrar, pero los límites no van a desaparecer por sí solos. ¿Crees que la divulgación controlable terminará convirtiéndose en una nueva entrada centralizada?
#dusk $DUSK Esta semana volví a revisar la documentación de @Dusk . Al principio quería empezar por su narrativa de privacidad, pero al final fue su límite de divulgación lo que más tiempo me hizo detenerme. Antes yo siempre pensaba que el núcleo de los protocolos de privacidad era “ocultar”: mientras el cifrado, el anonimato y las pruebas fueran lo suficientemente fuertes, el sistema podía funcionar. Pero al mirarlo en detalle, descubrí que el problema más real no es “si se puede ocultar”, sino bajo qué condiciones se debe ver.
Dusk coloca la privacidad y el cumplimiento juntos; en esencia, busca una divulgación controlable. La ventaja de este diseño es bastante clara: las instituciones no tienen que sacrificar la eficiencia on-chain por temas de cumplimiento, y los desarrolladores tampoco tienen que meter toda la lógica en una estructura unificada y pesada. Pero el costo también empieza a hacerse visible: qué información se puede conservar y cuál debe exponerse, a quién se divulga y con qué nivel de granularidad. Todo eso no se resuelve directamente solo con las palabras “tecnologías de privacidad”. Lo verdaderamente difícil no es el cifrado, sino a quién pertenece el poder de decidir qué se divulga.
Este punto de silencio se parece mucho al guion más común en el mundo cripto. Muchos proyectos dicen amar la “protección de la privacidad”, pero cuando se aterriza en la práctica, lo que primero aparece rara vez es un problema técnico; suele ser un problema de control. Quién decide cuándo se desbloquea la información, es quien adquiere el nuevo derecho de interpretación; quien maneja las excepciones, es quien podría convertirse en el nuevo punto central. A simple vista esto suena favorable al cumplimiento, pero mirando más a fondo, también podría volver a arrastrar la “privacidad descentralizada” a un esquema tipo aprobación.
No niego que este diseño tenga valor. En la fase de arranque, siempre tiene que haber alguien que redacte primero las reglas, igual que cuando entregan una casa hay que definir primero los controles de acceso y los permisos de los visitantes. Pero hay demasiados proyectos en el cripto que convierten la “divulgación controlable” en una respuesta universal; al final, solo agregan otra capa de autorizaciones más compleja. Lo que más vale la pena vigilar en Dusk ahora no es si puede contar la privacidad de forma convincente, sino si convertirá el poder de la divulgación en un nuevo centro.
La arquitectura técnica se puede auditar; la distribución del poder detrás del límite de divulgación es mucho más difícil de auditar. Haz tu propia investigación (DYOR). La privacidad se puede cifrar, pero los límites no van a desaparecer por sí solos. ¿Crees que la divulgación controlable terminará convirtiéndose en una nueva entrada centralizada?
Dusk coloca la privacidad y el cumplimiento juntos; en esencia, busca una divulgación controlable. La ventaja de este diseño es bastante clara: las instituciones no tienen que sacrificar la eficiencia on-chain por temas de cumplimiento, y los desarrolladores tampoco tienen que meter toda la lógica en una estructura unificada y pesada. Pero el costo también empieza a hacerse visible: qué información se puede conservar y cuál debe exponerse, a quién se divulga y con qué nivel de granularidad. Todo eso no se resuelve directamente solo con las palabras “tecnologías de privacidad”. Lo verdaderamente difícil no es el cifrado, sino a quién pertenece el poder de decidir qué se divulga.
Este punto de silencio se parece mucho al guion más común en el mundo cripto. Muchos proyectos dicen amar la “protección de la privacidad”, pero cuando se aterriza en la práctica, lo que primero aparece rara vez es un problema técnico; suele ser un problema de control. Quién decide cuándo se desbloquea la información, es quien adquiere el nuevo derecho de interpretación; quien maneja las excepciones, es quien podría convertirse en el nuevo punto central. A simple vista esto suena favorable al cumplimiento, pero mirando más a fondo, también podría volver a arrastrar la “privacidad descentralizada” a un esquema tipo aprobación.
No niego que este diseño tenga valor. En la fase de arranque, siempre tiene que haber alguien que redacte primero las reglas, igual que cuando entregan una casa hay que definir primero los controles de acceso y los permisos de los visitantes. Pero hay demasiados proyectos en el cripto que convierten la “divulgación controlable” en una respuesta universal; al final, solo agregan otra capa de autorizaciones más compleja. Lo que más vale la pena vigilar en Dusk ahora no es si puede contar la privacidad de forma convincente, sino si convertirá el poder de la divulgación en un nuevo centro.
La arquitectura técnica se puede auditar; la distribución del poder detrás del límite de divulgación es mucho más difícil de auditar. Haz tu propia investigación (DYOR). La privacidad se puede cifrar, pero los límites no van a desaparecer por sí solos. ¿Crees que la divulgación controlable terminará convirtiéndose en una nueva entrada centralizada?
1
1
145
·
--
#dusk $DUSK @Dusk_Foundation En estos años, al ver que los acuerdos on-chain fallan, desarrollé un hábito: no me preocupa tanto si los hackers recurren o no a fuerza bruta; más bien primero miro qué mecanismo, y a través de qué componentes clave de la seguridad de consenso de la red, mantiene a los validadores firmemente “controlados”. He visto demasiados nodos portarse mal; la raíz no es que el algoritmo haya sido vulnerado, sino que el diseño del consenso desde el principio da por hecho que los validadores “obedecerán”. Ese supuesto, si falla una sola vez, hace que el mecanismo de slashing y penalizaciones se vuelva prácticamente inútil.
Al desglosar recientemente el consenso SA de Dusk y su diseño de Slashing, fue precisamente esta capa lo que me hizo detenerme. @Dusk
El consenso de Succinct Attestation (SA) de Dusk adopta un modelo PoS tipo comité, en el que se selecciona el productor de bloques y el comité de votación mediante un algoritmo de sorteo determinista. Separa las conductas maliciosas de las negligentes, y las gestiona con dos conjuntos de mecanismos: Hard Slashing y Soft Slashing. Soft Slashing se aplica a faltas no maliciosas como no producir bloques: la primera vez se emite una advertencia; después, con cada infracción consecutiva se deduce N×10% de los derechos de stake y se elimina al nodo del consenso durante N epochs. Sin embargo, el DUSK penalizado no se destruye: solo se retira de los stakes activos, y el nodo aún puede recuperarlo. Hard Slashing, en cambio, se dirige a conductas maliciosas claramente identificadas: al generar bloques inválidos se deduce 10% del stake y se destruye; en caso de doble voto o doble producción de bloques, se deduce 20% y también se destruye. Este diseño otorga a Dusk trazabilidad y responsabilidad, pero si un validador se comporta maliciosamente, el costo es extremadamente alto.
Yo tampoco la voy a elevar al cielo. Por muy fino que sea el diseño de arquitectura, si los validadores, para reducir el costo operativo, concentran la custodia de nodos, o si la tasa de disponibilidad en línea es inferior al 95% durante mucho tiempo y se acumulan las deducciones por Soft Slashing, el margen de seguridad cuidadosamente construido por el protocolo se enfrentará a una prueba real. En el futuro, si por conveniencia se concentran los nodos validadores en manos de pocas entidades, la llamada “descentralización” quedará solo como consuelo psicológico.
En mi opinión, el valor de $DUSK depende finalmente de cuántos validadores estén dispuestos a sacrificar conveniencia por seguridad. En adelante, habrá cada vez más activos sujetos a cumplimiento que se registren on-chain; lo que me importa no es cuán alta sea la rentabilidad, sino quién puede demostrar que, ante el enorme incentivo de intereses, este mecanismo que hace que los malhechores paguen con dinero real siga pudiendo ejecutarse de manera estricta.
#dusk $DUSK @Dusk En estos años, al ver que los acuerdos on-chain fallan, desarrollé un hábito: no me preocupa tanto si los hackers recurren o no a fuerza bruta; más bien primero miro qué mecanismo, y a través de qué componentes clave de la seguridad de consenso de la red, mantiene a los validadores firmemente “controlados”. He visto demasiados nodos portarse mal; la raíz no es que el algoritmo haya sido vulnerado, sino que el diseño del consenso desde el principio da por hecho que los validadores “obedecerán”. Ese supuesto, si falla una sola vez, hace que el mecanismo de slashing y penalizaciones se vuelva prácticamente inútil.
Al desglosar recientemente el consenso SA de Dusk y su diseño de Slashing, fue precisamente esta capa lo que me hizo detenerme. @Dusk
El consenso de Succinct Attestation (SA) de Dusk adopta un modelo PoS tipo comité, en el que se selecciona el productor de bloques y el comité de votación mediante un algoritmo de sorteo determinista. Separa las conductas maliciosas de las negligentes, y las gestiona con dos conjuntos de mecanismos: Hard Slashing y Soft Slashing. Soft Slashing se aplica a faltas no maliciosas como no producir bloques: la primera vez se emite una advertencia; después, con cada infracción consecutiva se deduce N×10% de los derechos de stake y se elimina al nodo del consenso durante N epochs. Sin embargo, el DUSK penalizado no se destruye: solo se retira de los stakes activos, y el nodo aún puede recuperarlo. Hard Slashing, en cambio, se dirige a conductas maliciosas claramente identificadas: al generar bloques inválidos se deduce 10% del stake y se destruye; en caso de doble voto o doble producción de bloques, se deduce 20% y también se destruye. Este diseño otorga a Dusk trazabilidad y responsabilidad, pero si un validador se comporta maliciosamente, el costo es extremadamente alto.
Yo tampoco la voy a elevar al cielo. Por muy fino que sea el diseño de arquitectura, si los validadores, para reducir el costo operativo, concentran la custodia de nodos, o si la tasa de disponibilidad en línea es inferior al 95% durante mucho tiempo y se acumulan las deducciones por Soft Slashing, el margen de seguridad cuidadosamente construido por el protocolo se enfrentará a una prueba real. En el futuro, si por conveniencia se concentran los nodos validadores en manos de pocas entidades, la llamada “descentralización” quedará solo como consuelo psicológico.
En mi opinión, el valor de $DUSK depende finalmente de cuántos validadores estén dispuestos a sacrificar conveniencia por seguridad. En adelante, habrá cada vez más activos sujetos a cumplimiento que se registren on-chain; lo que me importa no es cuán alta sea la rentabilidad, sino quién puede demostrar que, ante el enorme incentivo de intereses, este mecanismo que hace que los malhechores paguen con dinero real siga pudiendo ejecutarse de manera estricta.
Al desglosar recientemente el consenso SA de Dusk y su diseño de Slashing, fue precisamente esta capa lo que me hizo detenerme. @Dusk
El consenso de Succinct Attestation (SA) de Dusk adopta un modelo PoS tipo comité, en el que se selecciona el productor de bloques y el comité de votación mediante un algoritmo de sorteo determinista. Separa las conductas maliciosas de las negligentes, y las gestiona con dos conjuntos de mecanismos: Hard Slashing y Soft Slashing. Soft Slashing se aplica a faltas no maliciosas como no producir bloques: la primera vez se emite una advertencia; después, con cada infracción consecutiva se deduce N×10% de los derechos de stake y se elimina al nodo del consenso durante N epochs. Sin embargo, el DUSK penalizado no se destruye: solo se retira de los stakes activos, y el nodo aún puede recuperarlo. Hard Slashing, en cambio, se dirige a conductas maliciosas claramente identificadas: al generar bloques inválidos se deduce 10% del stake y se destruye; en caso de doble voto o doble producción de bloques, se deduce 20% y también se destruye. Este diseño otorga a Dusk trazabilidad y responsabilidad, pero si un validador se comporta maliciosamente, el costo es extremadamente alto.
Yo tampoco la voy a elevar al cielo. Por muy fino que sea el diseño de arquitectura, si los validadores, para reducir el costo operativo, concentran la custodia de nodos, o si la tasa de disponibilidad en línea es inferior al 95% durante mucho tiempo y se acumulan las deducciones por Soft Slashing, el margen de seguridad cuidadosamente construido por el protocolo se enfrentará a una prueba real. En el futuro, si por conveniencia se concentran los nodos validadores en manos de pocas entidades, la llamada “descentralización” quedará solo como consuelo psicológico.
En mi opinión, el valor de $DUSK depende finalmente de cuántos validadores estén dispuestos a sacrificar conveniencia por seguridad. En adelante, habrá cada vez más activos sujetos a cumplimiento que se registren on-chain; lo que me importa no es cuán alta sea la rentabilidad, sino quién puede demostrar que, ante el enorme incentivo de intereses, este mecanismo que hace que los malhechores paguen con dinero real siga pudiendo ejecutarse de manera estricta.
133
·
--
#termmax @termmax Al traducir los registros de interacción on-chain del mainnet V2 de TermMax, lo primero que me hizo detenerme no fue el crecimiento de datos de TVL superando el 1000 millones, sino que separó el proceso de “recolección de fondos” y el “devengo de intereses al vencimiento” en dos dominios de permisos totalmente independientes.
Los activos que ingresan primero se depositan en el Public Deposit Pool: una cuenta de tránsito que solo admite recargas y retiros, sin la capacidad de generar posiciones que devenguen intereses directamente. Para participar en una estrategia de renta fija, hay que transferir manualmente el importe especificado a las fracciones de Term Segment correspondientes a la fecha de vencimiento. Esta operación activa automáticamente la verificación on-chain de candados de tiempo; no hay forma de saltarse el paso por ninguna puerta trasera. Todo el tiempo, los fondos permanecen en un pool estático aislado y el permiso para devengar intereses se abre mediante una puerta de ejecución independiente.
He visto esta lógica de permisos muchas veces en sistemas de custodia de renta fija de brokers. Cuando antes hice subcontratación para un sistema de gestión patrimonial para un amigo, la parte de aislamiento de fondos tuvo que modificarse tres versiones solo para eso. Para las instituciones que gestionan grandes volúmenes de capital, los movimientos de fondos y el cálculo/compensación de intereses de productos nunca comparten el mismo conjunto de claves. Pero en la gran mayoría de los protocolos de préstamos on-chain, la dirección de wallet predeterminada se considera con permisos de operación completos sobre todo. El mes pasado, en el grupo, un hermano se llevó la peor parte: su clave privada se filtró con la mitad de su posición en USDC y terminaron transfiriéndole los fondos; ni siquiera encontró dónde reclamar.
En la documentación de TermMax se marca el control de acceso TBAC basado en tiempo, que sigue exactamente esta idea de aislamiento; es totalmente distinto del esquema global unificado de permisos de Aave. Incluso la multisig de gobernanza no tiene permiso para modificar el parámetro de vencimiento de Term Segment, de modo que cada paso de operación corresponde únicamente a los permisos mínimos que le corresponden.
Siguiendo esta línea, la arquitectura de primitivas de “fijación al vencimiento” encaja de forma completamente coherente. En la capa superior, el producto y las combinaciones abren interfaces para conectar distintos instrumentos de rendimiento estructurado y extender las posibilidades de juego; en la capa inferior de compensación, todo se ancla al módulo de subasta holandesa de Term Auction para la ejecución final on-chain. El capital profesional no necesita sacrificar el aislamiento de activos para lograr estabilidad en el rendimiento; y, además, cada estado de vencimiento se puede verificar en todos los nodos.
Creo que lo que TermMax realmente resuelve para grandes montos de capital no es, en realidad, la falta de un rendimiento anual, sino una regla de límites temporales que pueda confiarse plenamente.
Por supuesto, habría que observar si, en condiciones extremas de mercado, cuando grandes posiciones sincronizadas llegan al vencimiento al mismo tiempo, el sistema puede soportar la presión de una compensación concentrada. Pero la forma en que está planteado este diseño me hace pensar que, para que las rentas fijas on-chain asuman volúmenes de fondos aún mayores, nunca se trata solo de “competir por el rendimiento”.
#termmax @TermMax Al traducir los registros de interacción on-chain del mainnet V2 de TermMax, lo primero que me hizo detenerme no fue el crecimiento de datos de TVL superando el 1000 millones, sino que separó el proceso de “recolección de fondos” y el “devengo de intereses al vencimiento” en dos dominios de permisos totalmente independientes.
Los activos que ingresan primero se depositan en el Public Deposit Pool: una cuenta de tránsito que solo admite recargas y retiros, sin la capacidad de generar posiciones que devenguen intereses directamente. Para participar en una estrategia de renta fija, hay que transferir manualmente el importe especificado a las fracciones de Term Segment correspondientes a la fecha de vencimiento. Esta operación activa automáticamente la verificación on-chain de candados de tiempo; no hay forma de saltarse el paso por ninguna puerta trasera. Todo el tiempo, los fondos permanecen en un pool estático aislado y el permiso para devengar intereses se abre mediante una puerta de ejecución independiente.
He visto esta lógica de permisos muchas veces en sistemas de custodia de renta fija de brokers. Cuando antes hice subcontratación para un sistema de gestión patrimonial para un amigo, la parte de aislamiento de fondos tuvo que modificarse tres versiones solo para eso. Para las instituciones que gestionan grandes volúmenes de capital, los movimientos de fondos y el cálculo/compensación de intereses de productos nunca comparten el mismo conjunto de claves. Pero en la gran mayoría de los protocolos de préstamos on-chain, la dirección de wallet predeterminada se considera con permisos de operación completos sobre todo. El mes pasado, en el grupo, un hermano se llevó la peor parte: su clave privada se filtró con la mitad de su posición en USDC y terminaron transfiriéndole los fondos; ni siquiera encontró dónde reclamar.
En la documentación de TermMax se marca el control de acceso TBAC basado en tiempo, que sigue exactamente esta idea de aislamiento; es totalmente distinto del esquema global unificado de permisos de Aave. Incluso la multisig de gobernanza no tiene permiso para modificar el parámetro de vencimiento de Term Segment, de modo que cada paso de operación corresponde únicamente a los permisos mínimos que le corresponden.
Siguiendo esta línea, la arquitectura de primitivas de “fijación al vencimiento” encaja de forma completamente coherente. En la capa superior, el producto y las combinaciones abren interfaces para conectar distintos instrumentos de rendimiento estructurado y extender las posibilidades de juego; en la capa inferior de compensación, todo se ancla al módulo de subasta holandesa de Term Auction para la ejecución final on-chain. El capital profesional no necesita sacrificar el aislamiento de activos para lograr estabilidad en el rendimiento; y, además, cada estado de vencimiento se puede verificar en todos los nodos.
Creo que lo que TermMax realmente resuelve para grandes montos de capital no es, en realidad, la falta de un rendimiento anual, sino una regla de límites temporales que pueda confiarse plenamente.
Por supuesto, habría que observar si, en condiciones extremas de mercado, cuando grandes posiciones sincronizadas llegan al vencimiento al mismo tiempo, el sistema puede soportar la presión de una compensación concentrada. Pero la forma en que está planteado este diseño me hace pensar que, para que las rentas fijas on-chain asuman volúmenes de fondos aún mayores, nunca se trata solo de “competir por el rendimiento”.
Los activos que ingresan primero se depositan en el Public Deposit Pool: una cuenta de tránsito que solo admite recargas y retiros, sin la capacidad de generar posiciones que devenguen intereses directamente. Para participar en una estrategia de renta fija, hay que transferir manualmente el importe especificado a las fracciones de Term Segment correspondientes a la fecha de vencimiento. Esta operación activa automáticamente la verificación on-chain de candados de tiempo; no hay forma de saltarse el paso por ninguna puerta trasera. Todo el tiempo, los fondos permanecen en un pool estático aislado y el permiso para devengar intereses se abre mediante una puerta de ejecución independiente.
He visto esta lógica de permisos muchas veces en sistemas de custodia de renta fija de brokers. Cuando antes hice subcontratación para un sistema de gestión patrimonial para un amigo, la parte de aislamiento de fondos tuvo que modificarse tres versiones solo para eso. Para las instituciones que gestionan grandes volúmenes de capital, los movimientos de fondos y el cálculo/compensación de intereses de productos nunca comparten el mismo conjunto de claves. Pero en la gran mayoría de los protocolos de préstamos on-chain, la dirección de wallet predeterminada se considera con permisos de operación completos sobre todo. El mes pasado, en el grupo, un hermano se llevó la peor parte: su clave privada se filtró con la mitad de su posición en USDC y terminaron transfiriéndole los fondos; ni siquiera encontró dónde reclamar.
En la documentación de TermMax se marca el control de acceso TBAC basado en tiempo, que sigue exactamente esta idea de aislamiento; es totalmente distinto del esquema global unificado de permisos de Aave. Incluso la multisig de gobernanza no tiene permiso para modificar el parámetro de vencimiento de Term Segment, de modo que cada paso de operación corresponde únicamente a los permisos mínimos que le corresponden.
Siguiendo esta línea, la arquitectura de primitivas de “fijación al vencimiento” encaja de forma completamente coherente. En la capa superior, el producto y las combinaciones abren interfaces para conectar distintos instrumentos de rendimiento estructurado y extender las posibilidades de juego; en la capa inferior de compensación, todo se ancla al módulo de subasta holandesa de Term Auction para la ejecución final on-chain. El capital profesional no necesita sacrificar el aislamiento de activos para lograr estabilidad en el rendimiento; y, además, cada estado de vencimiento se puede verificar en todos los nodos.
Creo que lo que TermMax realmente resuelve para grandes montos de capital no es, en realidad, la falta de un rendimiento anual, sino una regla de límites temporales que pueda confiarse plenamente.
Por supuesto, habría que observar si, en condiciones extremas de mercado, cuando grandes posiciones sincronizadas llegan al vencimiento al mismo tiempo, el sistema puede soportar la presión de una compensación concentrada. Pero la forma en que está planteado este diseño me hace pensar que, para que las rentas fijas on-chain asuman volúmenes de fondos aún mayores, nunca se trata solo de “competir por el rendimiento”.
122
·
--
Parcialmente cierto
#termmax @termmax 翻完TermMax V2的技术文档,最戳我的其实是昨晚蹲在沙发上啃文档,半杯冰可乐洒在键盘上,擦屏幕的时候才扫到的那句很容易被划走的说明:TermMax本身不是一个借贷产品,只是个固定到期资产原语,真正的收益产品、结构化工具是外面接的那些。
我当时擦着可乐印盯着屏幕愣了半分钟,顺着往下读才明白,一笔固定期限的借贷合约一创建,到期时间、清算阈值、结算币种三样就直接锁死在链上,不是先存进去再动态调参数。等于说这个合约从生下来就知道自己哪天到期、怎么清算、用什么结算,跟以前Aave、Compound这类永续借贷“先存进去再说,利率随时变、清算线随时调”的路数完全不一样,去年我在Aave上存ETH半夜被插针清算走半仓的阴影瞬间就上来了,用户根本不用担心中途突然被插针清算或者利率暴跌。
行业数据说现在DeFi里90%以上的借贷都是浮动利率的永续模式,固定收益类占比不到10%,看完这套设计我大概能懂为什么之前固定收益一直做不起来——不是用户不需要,是底层原语就没做对。
拿它最近上线的阶梯收益结构化产品顺一遍就更好懂:USDC存进TermMax这边的90天固定期合约,状态在外部结构化协议那头变成分层收益凭证,优先级拿固定利息,劣后吃超额收益。到期自动本息结算,不用用户手动赎回;要是底层抵押品跌破清算线,合约会自动触发荷兰拍卖清算,全程不用治理投票,也不用人工干预。这套清算能做到这么顺滑,底子是它原生的时间锁+链上拍卖模块,把清算逻辑直接写进合约底层,比传统借贷靠第三方清算人抢跑的模式稳太多,Gas成本低60%以上,跟活期借贷那套实时喂价、实时清算的逻辑完全是两条路,别搞混了。
产品交给别人接”这个设计思路,才是它能不停长出新玩法、不用每次都重新造轮子的根本原因。
#termmax @TermMax 翻完TermMax V2的技术文档,最戳我的其实是昨晚蹲在沙发上啃文档,半杯冰可乐洒在键盘上,擦屏幕的时候才扫到的那句很容易被划走的说明:TermMax本身不是一个借贷产品,只是个固定到期资产原语,真正的收益产品、结构化工具是外面接的那些。
我当时擦着可乐印盯着屏幕愣了半分钟,顺着往下读才明白,一笔固定期限的借贷合约一创建,到期时间、清算阈值、结算币种三样就直接锁死在链上,不是先存进去再动态调参数。等于说这个合约从生下来就知道自己哪天到期、怎么清算、用什么结算,跟以前Aave、Compound这类永续借贷“先存进去再说,利率随时变、清算线随时调”的路数完全不一样,去年我在Aave上存ETH半夜被插针清算走半仓的阴影瞬间就上来了,用户根本不用担心中途突然被插针清算或者利率暴跌。
行业数据说现在DeFi里90%以上的借贷都是浮动利率的永续模式,固定收益类占比不到10%,看完这套设计我大概能懂为什么之前固定收益一直做不起来——不是用户不需要,是底层原语就没做对。
拿它最近上线的阶梯收益结构化产品顺一遍就更好懂:USDC存进TermMax这边的90天固定期合约,状态在外部结构化协议那头变成分层收益凭证,优先级拿固定利息,劣后吃超额收益。到期自动本息结算,不用用户手动赎回;要是底层抵押品跌破清算线,合约会自动触发荷兰拍卖清算,全程不用治理投票,也不用人工干预。这套清算能做到这么顺滑,底子是它原生的时间锁+链上拍卖模块,把清算逻辑直接写进合约底层,比传统借贷靠第三方清算人抢跑的模式稳太多,Gas成本低60%以上,跟活期借贷那套实时喂价、实时清算的逻辑完全是两条路,别搞混了。
产品交给别人接”这个设计思路,才是它能不停长出新玩法、不用每次都重新造轮子的根本原因。
我当时擦着可乐印盯着屏幕愣了半分钟,顺着往下读才明白,一笔固定期限的借贷合约一创建,到期时间、清算阈值、结算币种三样就直接锁死在链上,不是先存进去再动态调参数。等于说这个合约从生下来就知道自己哪天到期、怎么清算、用什么结算,跟以前Aave、Compound这类永续借贷“先存进去再说,利率随时变、清算线随时调”的路数完全不一样,去年我在Aave上存ETH半夜被插针清算走半仓的阴影瞬间就上来了,用户根本不用担心中途突然被插针清算或者利率暴跌。
行业数据说现在DeFi里90%以上的借贷都是浮动利率的永续模式,固定收益类占比不到10%,看完这套设计我大概能懂为什么之前固定收益一直做不起来——不是用户不需要,是底层原语就没做对。
拿它最近上线的阶梯收益结构化产品顺一遍就更好懂:USDC存进TermMax这边的90天固定期合约,状态在外部结构化协议那头变成分层收益凭证,优先级拿固定利息,劣后吃超额收益。到期自动本息结算,不用用户手动赎回;要是底层抵押品跌破清算线,合约会自动触发荷兰拍卖清算,全程不用治理投票,也不用人工干预。这套清算能做到这么顺滑,底子是它原生的时间锁+链上拍卖模块,把清算逻辑直接写进合约底层,比传统借贷靠第三方清算人抢跑的模式稳太多,Gas成本低60%以上,跟活期借贷那套实时喂价、实时清算的逻辑完全是两条路,别搞混了。
产品交给别人接”这个设计思路,才是它能不停长出新玩法、不用每次都重新造轮子的根本原因。
200
·
--
Con verificación
#dusk $DUSK @Dusk_Foundation Primera vez que vi a Dusk mencionar Selective Disclosure (divulgación selectiva), en realidad no le presté mucha atención. En ese momento, mi comprensión era muy simple: ¿los protocolos de privacidad no son simplemente para ocultar la información de las transacciones? Proteger los montos, las direcciones y las relaciones de las transacciones para que otros no puedan verlos, ¿no es eso lo que completa la protección de la privacidad?
Hasta hace unos días, mientras organizaba mis notas sobre el whitepaper de Dusk, puse juntos el modelo de transacciones de Phoenix y los escenarios de activos sujetos a cumplimiento, y volví a revisarlo todo. Cuando llegué a la sección de Selective Disclosure, me detuve. Porque me di cuenta de un problema que antes había ignorado: si Phoenix ya oculta el estado de la transacción, entonces, ¿cómo pueden las instituciones, los auditores y los reguladores confirmar que esa transacción cumple las reglas?
Esa pregunta me hizo replantear el diseño de Dusk. Yo creía que el núcleo de la privacidad era “que nadie lo vea”, pero después de investigar descubrí que lo que las instituciones realmente necesitan no es una ocultación total, sino el control de cuándo, para quién y de qué manera se verifica la información.
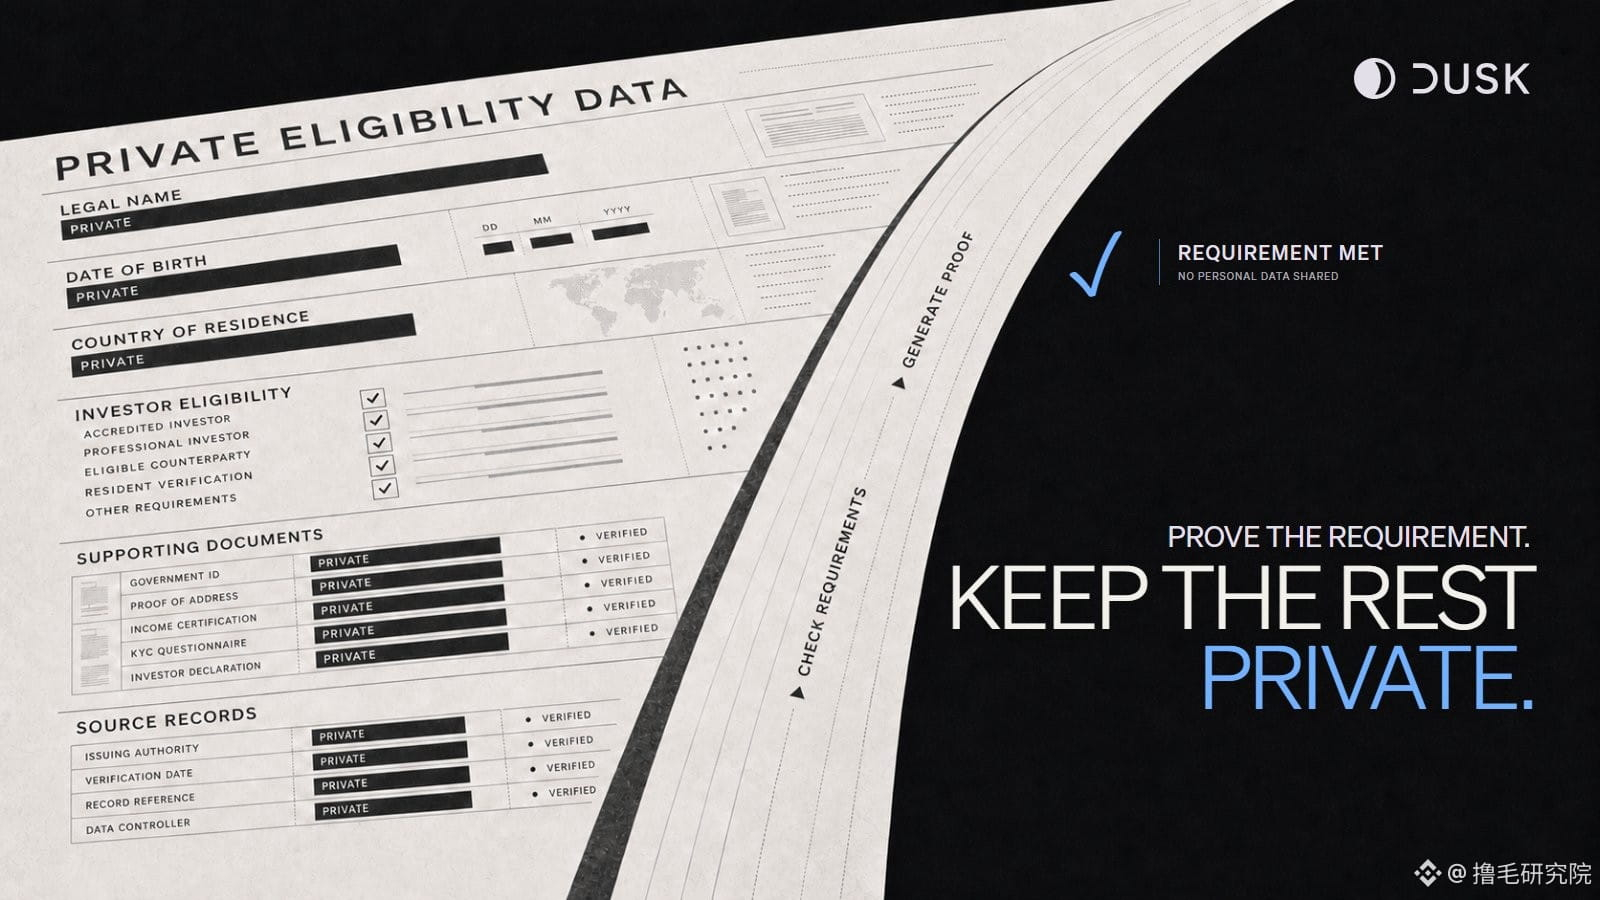
Phoenix resuelve la privacidad de la transacción en sí. A través de notes blindados (shielded notes) y pruebas de conocimiento cero, la red puede validar la validez de la transacción sin necesidad de publicar el saldo completo, las relaciones de transacción ni el estado de los activos. Pero para los activos regulados, como valores y fondos, solo ocultar información no es suficiente: el mercado financiero necesita auditoría, necesita confirmar que se ejecutan las reglas y también necesita que, en situaciones específicas, se proporcione evidencia.
Ahí es donde cobra sentido Selective Disclosure. No rompe la privacidad; más bien, sobre la base de la privacidad construye una salida de verificación: por defecto, protege los datos de la transacción; cuando el sujeto autorizado necesita revisarlos, solo revela la información necesaria, en lugar de publicar todo el historial de transacciones.
Al conectar de nuevo estos dos mecanismos, entendí que Phoenix y Selective Disclosure no son dos módulos independientes. El primero resuelve “cómo ocultar y demostrar que la transacción es correcta”; el segundo, “cómo cumplir con las reglas financieras del mundo real después de ocultar”. El problema de la blockchain pública en el pasado era que era transparente pero carecía de privacidad; el problema de las finanzas tradicionales es que la información puede controlarse, pero depende de verificación centralizada.
No cambia solo la forma de ocultar información, sino el límite de confianza dentro de las finanzas on-chain. En el futuro, cuando los RWA entren de verdad en la cadena, el desafío no será únicamente emitir tokens, sino cómo lograr que los activos cumplan simultáneamente privacidad, regulación y ejecución automática.
#dusk $DUSK @Dusk Primera vez que vi a Dusk mencionar Selective Disclosure (divulgación selectiva), en realidad no le presté mucha atención. En ese momento, mi comprensión era muy simple: ¿los protocolos de privacidad no son simplemente para ocultar la información de las transacciones? Proteger los montos, las direcciones y las relaciones de las transacciones para que otros no puedan verlos, ¿no es eso lo que completa la protección de la privacidad?
Hasta hace unos días, mientras organizaba mis notas sobre el whitepaper de Dusk, puse juntos el modelo de transacciones de Phoenix y los escenarios de activos sujetos a cumplimiento, y volví a revisarlo todo. Cuando llegué a la sección de Selective Disclosure, me detuve. Porque me di cuenta de un problema que antes había ignorado: si Phoenix ya oculta el estado de la transacción, entonces, ¿cómo pueden las instituciones, los auditores y los reguladores confirmar que esa transacción cumple las reglas?
Esa pregunta me hizo replantear el diseño de Dusk. Yo creía que el núcleo de la privacidad era “que nadie lo vea”, pero después de investigar descubrí que lo que las instituciones realmente necesitan no es una ocultación total, sino el control de cuándo, para quién y de qué manera se verifica la información.
Phoenix resuelve la privacidad de la transacción en sí. A través de notes blindados (shielded notes) y pruebas de conocimiento cero, la red puede validar la validez de la transacción sin necesidad de publicar el saldo completo, las relaciones de transacción ni el estado de los activos. Pero para los activos regulados, como valores y fondos, solo ocultar información no es suficiente: el mercado financiero necesita auditoría, necesita confirmar que se ejecutan las reglas y también necesita que, en situaciones específicas, se proporcione evidencia.
Ahí es donde cobra sentido Selective Disclosure. No rompe la privacidad; más bien, sobre la base de la privacidad construye una salida de verificación: por defecto, protege los datos de la transacción; cuando el sujeto autorizado necesita revisarlos, solo revela la información necesaria, en lugar de publicar todo el historial de transacciones.
Al conectar de nuevo estos dos mecanismos, entendí que Phoenix y Selective Disclosure no son dos módulos independientes. El primero resuelve “cómo ocultar y demostrar que la transacción es correcta”; el segundo, “cómo cumplir con las reglas financieras del mundo real después de ocultar”. El problema de la blockchain pública en el pasado era que era transparente pero carecía de privacidad; el problema de las finanzas tradicionales es que la información puede controlarse, pero depende de verificación centralizada.
No cambia solo la forma de ocultar información, sino el límite de confianza dentro de las finanzas on-chain. En el futuro, cuando los RWA entren de verdad en la cadena, el desafío no será únicamente emitir tokens, sino cómo lograr que los activos cumplan simultáneamente privacidad, regulación y ejecución automática.
Hasta hace unos días, mientras organizaba mis notas sobre el whitepaper de Dusk, puse juntos el modelo de transacciones de Phoenix y los escenarios de activos sujetos a cumplimiento, y volví a revisarlo todo. Cuando llegué a la sección de Selective Disclosure, me detuve. Porque me di cuenta de un problema que antes había ignorado: si Phoenix ya oculta el estado de la transacción, entonces, ¿cómo pueden las instituciones, los auditores y los reguladores confirmar que esa transacción cumple las reglas?
Esa pregunta me hizo replantear el diseño de Dusk. Yo creía que el núcleo de la privacidad era “que nadie lo vea”, pero después de investigar descubrí que lo que las instituciones realmente necesitan no es una ocultación total, sino el control de cuándo, para quién y de qué manera se verifica la información.
Phoenix resuelve la privacidad de la transacción en sí. A través de notes blindados (shielded notes) y pruebas de conocimiento cero, la red puede validar la validez de la transacción sin necesidad de publicar el saldo completo, las relaciones de transacción ni el estado de los activos. Pero para los activos regulados, como valores y fondos, solo ocultar información no es suficiente: el mercado financiero necesita auditoría, necesita confirmar que se ejecutan las reglas y también necesita que, en situaciones específicas, se proporcione evidencia.
Ahí es donde cobra sentido Selective Disclosure. No rompe la privacidad; más bien, sobre la base de la privacidad construye una salida de verificación: por defecto, protege los datos de la transacción; cuando el sujeto autorizado necesita revisarlos, solo revela la información necesaria, en lugar de publicar todo el historial de transacciones.
Al conectar de nuevo estos dos mecanismos, entendí que Phoenix y Selective Disclosure no son dos módulos independientes. El primero resuelve “cómo ocultar y demostrar que la transacción es correcta”; el segundo, “cómo cumplir con las reglas financieras del mundo real después de ocultar”. El problema de la blockchain pública en el pasado era que era transparente pero carecía de privacidad; el problema de las finanzas tradicionales es que la información puede controlarse, pero depende de verificación centralizada.
No cambia solo la forma de ocultar información, sino el límite de confianza dentro de las finanzas on-chain. En el futuro, cuando los RWA entren de verdad en la cadena, el desafío no será únicamente emitir tokens, sino cómo lograr que los activos cumplan simultáneamente privacidad, regulación y ejecución automática.
2
155
·
--
#termmax @termmax la semana pasada, mientras revisaba el ranking de ganancias en la cadena, me topé casualmente con TermMax. En ese momento, su TVL apenas rozaba los 71 millones. Miré su curva de tasas de préstamo durante diez minutos; la lógica del producto me pareció muy bien estructurada. Pero como seguía siendo un proyecto nuevo, me dije: “observémoslo dos semanas más, cuando los datos estén más estables, entro”. Guardé la dirección del contrato en mi wallet de observación y me fui a ocupar de otras cosas.
La semana pasada, revisando el panel de datos on-chain, vi que su TVL subió a 90 millones. Me quedé mirando la dirección vacía de mi wallet de observación durante cinco minutos. Ya tenía los dedos sobre el botón de confirmar la transferencia, pero al final retrocedí. Sentí: “subió tan rápido que seguro habrá un retroceso; esperemos a que sea posible conseguir una posición más cómoda”. Y encima me auto-consolé: en realidad no me perdí la tendencia; entrar dos días más tarde tampoco es una pérdida.
Anoche vi en los anuncios oficiales que su TVL ya rompió el umbral de 100 millones. Me incorporé, revisé todos sus datos on-chain y, cuando llegué a la página de la arquitectura del producto, por fin presté atención de verdad: FTs compran con descuento y se canjean al vencimiento al valor nominal; GTs empaquetan el colateral y la deuda en posiciones independientes. Antes, cuando veía protocolos de tasa fija, lo que más me preocupaba era que el capital quedara ocioso: uno pone órdenes y el dinero se queda ahí, sin moverse, esperando coincidencias. TermMax conecta directamente la capa subyacente con Morpho: al hacer el order, la rentabilidad variable se ejecuta automáticamente; si el matching tiene éxito, el proceso encaja sin interrupciones con la tasa fija. Esta lógica está mucho más madura de lo que yo esperaba, pero cuanto más madura está, más me arrepiento: ¿por qué no actué en su momento? ¡Con solo un año desde el lanzamiento, ya iteraron desde la mainnet hasta la versión V2! Ya desplegaron 10 cadenas EVM y sus usuarios directos superaron los 1.1 millones. Esto no es “datos inflados” basados en incentivos de minería a corto plazo; hay muchísimos usuarios usándolo a alta frecuencia en su producto de préstamos.
Antes, cuando operaba monedas de baja calidad y perdía decenas de miles, ni siquiera me sentía así de mal. Perder dinero es que uno mismo se mete en la trampa y se la come; recortar para salir y volver a empezar siempre es posible. Pero esta clase de arrepentimiento es completamente distinta. Tú claramente la viste desde el principio. Dos veces te quedaste en la puerta del coche y no diste el paso, mirando cómo crecía de “nuevo proyecto con potencial” hasta convertirse en un líder de la categoría. Cada paso de su crecimiento lo ves con tus propios ojos, pero te quedas fuera solo por tu indecisión.
Ahora estoy otra vez mirando en la wallet de observación una dirección vacía, y no puedo evitar pensar: ¿algún jugador veterano podría decirlo en claro? ¿Todavía llego a tiempo para subirme a $TMX? @termmax
#termmax @TermMax la semana pasada, mientras revisaba el ranking de ganancias en la cadena, me topé casualmente con TermMax. En ese momento, su TVL apenas rozaba los 71 millones. Miré su curva de tasas de préstamo durante diez minutos; la lógica del producto me pareció muy bien estructurada. Pero como seguía siendo un proyecto nuevo, me dije: “observémoslo dos semanas más, cuando los datos estén más estables, entro”. Guardé la dirección del contrato en mi wallet de observación y me fui a ocupar de otras cosas.
La semana pasada, revisando el panel de datos on-chain, vi que su TVL subió a 90 millones. Me quedé mirando la dirección vacía de mi wallet de observación durante cinco minutos. Ya tenía los dedos sobre el botón de confirmar la transferencia, pero al final retrocedí. Sentí: “subió tan rápido que seguro habrá un retroceso; esperemos a que sea posible conseguir una posición más cómoda”. Y encima me auto-consolé: en realidad no me perdí la tendencia; entrar dos días más tarde tampoco es una pérdida.
Anoche vi en los anuncios oficiales que su TVL ya rompió el umbral de 100 millones. Me incorporé, revisé todos sus datos on-chain y, cuando llegué a la página de la arquitectura del producto, por fin presté atención de verdad: FTs compran con descuento y se canjean al vencimiento al valor nominal; GTs empaquetan el colateral y la deuda en posiciones independientes. Antes, cuando veía protocolos de tasa fija, lo que más me preocupaba era que el capital quedara ocioso: uno pone órdenes y el dinero se queda ahí, sin moverse, esperando coincidencias. TermMax conecta directamente la capa subyacente con Morpho: al hacer el order, la rentabilidad variable se ejecuta automáticamente; si el matching tiene éxito, el proceso encaja sin interrupciones con la tasa fija. Esta lógica está mucho más madura de lo que yo esperaba, pero cuanto más madura está, más me arrepiento: ¿por qué no actué en su momento? ¡Con solo un año desde el lanzamiento, ya iteraron desde la mainnet hasta la versión V2! Ya desplegaron 10 cadenas EVM y sus usuarios directos superaron los 1.1 millones. Esto no es “datos inflados” basados en incentivos de minería a corto plazo; hay muchísimos usuarios usándolo a alta frecuencia en su producto de préstamos.
Antes, cuando operaba monedas de baja calidad y perdía decenas de miles, ni siquiera me sentía así de mal. Perder dinero es que uno mismo se mete en la trampa y se la come; recortar para salir y volver a empezar siempre es posible. Pero esta clase de arrepentimiento es completamente distinta. Tú claramente la viste desde el principio. Dos veces te quedaste en la puerta del coche y no diste el paso, mirando cómo crecía de “nuevo proyecto con potencial” hasta convertirse en un líder de la categoría. Cada paso de su crecimiento lo ves con tus propios ojos, pero te quedas fuera solo por tu indecisión.
Ahora estoy otra vez mirando en la wallet de observación una dirección vacía, y no puedo evitar pensar: ¿algún jugador veterano podría decirlo en claro? ¿Todavía llego a tiempo para subirme a $TMX? @TermMax
La semana pasada, revisando el panel de datos on-chain, vi que su TVL subió a 90 millones. Me quedé mirando la dirección vacía de mi wallet de observación durante cinco minutos. Ya tenía los dedos sobre el botón de confirmar la transferencia, pero al final retrocedí. Sentí: “subió tan rápido que seguro habrá un retroceso; esperemos a que sea posible conseguir una posición más cómoda”. Y encima me auto-consolé: en realidad no me perdí la tendencia; entrar dos días más tarde tampoco es una pérdida.
Anoche vi en los anuncios oficiales que su TVL ya rompió el umbral de 100 millones. Me incorporé, revisé todos sus datos on-chain y, cuando llegué a la página de la arquitectura del producto, por fin presté atención de verdad: FTs compran con descuento y se canjean al vencimiento al valor nominal; GTs empaquetan el colateral y la deuda en posiciones independientes. Antes, cuando veía protocolos de tasa fija, lo que más me preocupaba era que el capital quedara ocioso: uno pone órdenes y el dinero se queda ahí, sin moverse, esperando coincidencias. TermMax conecta directamente la capa subyacente con Morpho: al hacer el order, la rentabilidad variable se ejecuta automáticamente; si el matching tiene éxito, el proceso encaja sin interrupciones con la tasa fija. Esta lógica está mucho más madura de lo que yo esperaba, pero cuanto más madura está, más me arrepiento: ¿por qué no actué en su momento? ¡Con solo un año desde el lanzamiento, ya iteraron desde la mainnet hasta la versión V2! Ya desplegaron 10 cadenas EVM y sus usuarios directos superaron los 1.1 millones. Esto no es “datos inflados” basados en incentivos de minería a corto plazo; hay muchísimos usuarios usándolo a alta frecuencia en su producto de préstamos.
Antes, cuando operaba monedas de baja calidad y perdía decenas de miles, ni siquiera me sentía así de mal. Perder dinero es que uno mismo se mete en la trampa y se la come; recortar para salir y volver a empezar siempre es posible. Pero esta clase de arrepentimiento es completamente distinta. Tú claramente la viste desde el principio. Dos veces te quedaste en la puerta del coche y no diste el paso, mirando cómo crecía de “nuevo proyecto con potencial” hasta convertirse en un líder de la categoría. Cada paso de su crecimiento lo ves con tus propios ojos, pero te quedas fuera solo por tu indecisión.
Ahora estoy otra vez mirando en la wallet de observación una dirección vacía, y no puedo evitar pensar: ¿algún jugador veterano podría decirlo en claro? ¿Todavía llego a tiempo para subirme a $TMX? @TermMax
195
·
--
Parcialmente cierto
#dusk $DUSK 这几年看隐私链翻车,我慢慢养成一个习惯:不太关心加密算法有没有被破解,反而先看留着合规后门的那个人到底被约束住了没有。见过太多隐私项目暴雷,根子不是零知识证明被攻破,是权限设计从一开始就默认“项目方不会乱碰用户数据”,这个默认只要有一次不成立,用户的资产、交易数据裸奔就是迟早的事。
拆@dusk_foundation 主网RC版本的ZkKYC执行流程,让我停下来的正是这一层。它不是给隐私链多装一个合规模块,而是把“谁能看我的数据”直接变成“零知识电路能核验的硬规则”。用户开通审计权限前,规则先过原生Citadel模块的电路判断,身份凭证自持本地、交易状态靠Pedersen承诺加密,校验逻辑全链上公开。哪怕是项目方也没法绕过电路直接调取用户数据,零知识证明保证权限校验过程本身没被篡改,没到用户设定的授权范围,任何审计请求根本调不到明文数据。
#dusk 这个思路很像去银行开资产证明,柜员没法直接翻你全账户流水,只能按你申请的金额、用途开对应证明,多一点信息都拿不到。链上过去一直缺这道隐私确权的关卡,Dusk想补的不是匿名性有多强,是给隐私使用划一条用户可控的边界。
我也不会把它捧上天。用户弄丢本地KYC凭证就没法再开合规审计证明;零知识电路如果出逻辑bug,权限校验照样会出漏洞。真正要验证的不是叙事漂亮不漂亮,是真实RWA资产跑上去之后这套隐私约束扛不扛得住。
以后链上合规资产会越来越多,我更在意的不是它能不能做匿名交易,是谁能证明你的隐私只有你自己说了算@Dusk_Foundation
#dusk $DUSK 这几年看隐私链翻车,我慢慢养成一个习惯:不太关心加密算法有没有被破解,反而先看留着合规后门的那个人到底被约束住了没有。见过太多隐私项目暴雷,根子不是零知识证明被攻破,是权限设计从一开始就默认“项目方不会乱碰用户数据”,这个默认只要有一次不成立,用户的资产、交易数据裸奔就是迟早的事。
拆@dusk_foundation 主网RC版本的ZkKYC执行流程,让我停下来的正是这一层。它不是给隐私链多装一个合规模块,而是把“谁能看我的数据”直接变成“零知识电路能核验的硬规则”。用户开通审计权限前,规则先过原生Citadel模块的电路判断,身份凭证自持本地、交易状态靠Pedersen承诺加密,校验逻辑全链上公开。哪怕是项目方也没法绕过电路直接调取用户数据,零知识证明保证权限校验过程本身没被篡改,没到用户设定的授权范围,任何审计请求根本调不到明文数据。
#dusk 这个思路很像去银行开资产证明,柜员没法直接翻你全账户流水,只能按你申请的金额、用途开对应证明,多一点信息都拿不到。链上过去一直缺这道隐私确权的关卡,Dusk想补的不是匿名性有多强,是给隐私使用划一条用户可控的边界。
我也不会把它捧上天。用户弄丢本地KYC凭证就没法再开合规审计证明;零知识电路如果出逻辑bug,权限校验照样会出漏洞。真正要验证的不是叙事漂亮不漂亮,是真实RWA资产跑上去之后这套隐私约束扛不扛得住。
以后链上合规资产会越来越多,我更在意的不是它能不能做匿名交易,是谁能证明你的隐私只有你自己说了算@Dusk
拆@dusk_foundation 主网RC版本的ZkKYC执行流程,让我停下来的正是这一层。它不是给隐私链多装一个合规模块,而是把“谁能看我的数据”直接变成“零知识电路能核验的硬规则”。用户开通审计权限前,规则先过原生Citadel模块的电路判断,身份凭证自持本地、交易状态靠Pedersen承诺加密,校验逻辑全链上公开。哪怕是项目方也没法绕过电路直接调取用户数据,零知识证明保证权限校验过程本身没被篡改,没到用户设定的授权范围,任何审计请求根本调不到明文数据。
#dusk 这个思路很像去银行开资产证明,柜员没法直接翻你全账户流水,只能按你申请的金额、用途开对应证明,多一点信息都拿不到。链上过去一直缺这道隐私确权的关卡,Dusk想补的不是匿名性有多强,是给隐私使用划一条用户可控的边界。
我也不会把它捧上天。用户弄丢本地KYC凭证就没法再开合规审计证明;零知识电路如果出逻辑bug,权限校验照样会出漏洞。真正要验证的不是叙事漂亮不漂亮,是真实RWA资产跑上去之后这套隐私约束扛不扛得住。
以后链上合规资产会越来越多,我更在意的不是它能不能做匿名交易,是谁能证明你的隐私只有你自己说了算@Dusk
171
·
--
#dusk $DUSK Anoche, a las dos, estaba encajonado frente al escritorio de un alquiler, hojeando el “Libro Blanco” @Dusk_Foundation . En la esquina de la mesa se abrió un rato la lata de Coca-Cola con hielo; el gas se fue y se acabó. Las gotitas de agua que se condensaban por la pared del vaso cayeron sobre la alfombrilla del ratón, extendiéndose en un pequeño círculo de mancha oscura.
Dusk se centra en el escenario financiero con su capa de privacidad Layer1. Su mecanismo de consenso de “Succinct Attestation” (dicho de forma simple) está hecho para frenar esos viejos problemas que ya he pisado infinitas veces en cadenas PoS grandes: que los grandes dominan la producción de bloques, que la fuente de aleatoriedad es fácil de manipular, que la confirmación de bloques es lenta… y, en general, el lío de siempre. Prometen “finalidad determinista en 3 segundos”, resisten un ataque del 51% y, lo más importante, no permitirían que unos pocos grandes con muchas monedas se queden con el poder de decidir quién produce bloques.
Suena impecable.
Descentralización, seguridad y alto rendimiento: son los tres puntos que la industria lleva años discutiendo. ¿Y resulta que dicen que lo cumplen todo? Cuando pasé a la sección sobre la generación de semillas para el sorteo, el Libro Blanco lo describe de forma especialmente vaga. Suelta una frase: “Generada mediante agregación del hash del bloque anterior”. Yo moví el ratón a un lado y me quedé mirando la pantalla dos segundos, sin hacer nada. Si el rendimiento de la aleatoriedad del sorteo de nodos productores de bloques se puede predecir antes por parte de unos pocos nodos grandes, o incluso se pueden confabular para manipularla, entonces eso de “aleatoriedad justa para seleccionar validadores” es puro humo. La cualidad más esencial de una cadena de privacidad —la descentralización de sus nodos— queda recortada a la mitad. La pregunta de si esa “semilla aleatoria” se puede alterar mediante un complot, la entiende cualquiera que trabaje en consenso distribuido, mucho más difícil que solo acelerar la velocidad de producción de bloques. Si el diseño de la fuente de aleatoriedad tiene una debilidad, lo de “alto rendimiento” y “resistencia a ataques” se vuelven consignas que nunca terminan de aterrizar. @Dusk_Foundation
Aquí hay un conflicto central. Un protocolo que dice estar hecho para servir a la liquidación de activos a nivel institucional: si la lógica verificable del sorteo aleatorio no se explica del todo, la credibilidad del consenso SA en realidad todavía depende de los datos de ejecución a largo plazo en la red principal para validarse, no de las afirmaciones en el texto del Libro Blanco.
El valor a largo plazo de $DUSK , en cierto sentido, queda amarrado a si este mecanismo de consenso puede funcionar realmente en la práctica.
Cuando investigas un proyecto, ¿qué parte del Libro Blanco te preocupa más que esté escrita de forma ambigua? Hablemos en la sección de comentarios.
#dusk $DUSK Anoche, a las dos, estaba encajonado frente al escritorio de un alquiler, hojeando el “Libro Blanco” @Dusk . En la esquina de la mesa se abrió un rato la lata de Coca-Cola con hielo; el gas se fue y se acabó. Las gotitas de agua que se condensaban por la pared del vaso cayeron sobre la alfombrilla del ratón, extendiéndose en un pequeño círculo de mancha oscura.
Dusk se centra en el escenario financiero con su capa de privacidad Layer1. Su mecanismo de consenso de “Succinct Attestation” (dicho de forma simple) está hecho para frenar esos viejos problemas que ya he pisado infinitas veces en cadenas PoS grandes: que los grandes dominan la producción de bloques, que la fuente de aleatoriedad es fácil de manipular, que la confirmación de bloques es lenta… y, en general, el lío de siempre. Prometen “finalidad determinista en 3 segundos”, resisten un ataque del 51% y, lo más importante, no permitirían que unos pocos grandes con muchas monedas se queden con el poder de decidir quién produce bloques.
Suena impecable.
Descentralización, seguridad y alto rendimiento: son los tres puntos que la industria lleva años discutiendo. ¿Y resulta que dicen que lo cumplen todo? Cuando pasé a la sección sobre la generación de semillas para el sorteo, el Libro Blanco lo describe de forma especialmente vaga. Suelta una frase: “Generada mediante agregación del hash del bloque anterior”. Yo moví el ratón a un lado y me quedé mirando la pantalla dos segundos, sin hacer nada. Si el rendimiento de la aleatoriedad del sorteo de nodos productores de bloques se puede predecir antes por parte de unos pocos nodos grandes, o incluso se pueden confabular para manipularla, entonces eso de “aleatoriedad justa para seleccionar validadores” es puro humo. La cualidad más esencial de una cadena de privacidad —la descentralización de sus nodos— queda recortada a la mitad. La pregunta de si esa “semilla aleatoria” se puede alterar mediante un complot, la entiende cualquiera que trabaje en consenso distribuido, mucho más difícil que solo acelerar la velocidad de producción de bloques. Si el diseño de la fuente de aleatoriedad tiene una debilidad, lo de “alto rendimiento” y “resistencia a ataques” se vuelven consignas que nunca terminan de aterrizar. @Dusk
Aquí hay un conflicto central. Un protocolo que dice estar hecho para servir a la liquidación de activos a nivel institucional: si la lógica verificable del sorteo aleatorio no se explica del todo, la credibilidad del consenso SA en realidad todavía depende de los datos de ejecución a largo plazo en la red principal para validarse, no de las afirmaciones en el texto del Libro Blanco.
El valor a largo plazo de $DUSK , en cierto sentido, queda amarrado a si este mecanismo de consenso puede funcionar realmente en la práctica.
Cuando investigas un proyecto, ¿qué parte del Libro Blanco te preocupa más que esté escrita de forma ambigua? Hablemos en la sección de comentarios.
Dusk se centra en el escenario financiero con su capa de privacidad Layer1. Su mecanismo de consenso de “Succinct Attestation” (dicho de forma simple) está hecho para frenar esos viejos problemas que ya he pisado infinitas veces en cadenas PoS grandes: que los grandes dominan la producción de bloques, que la fuente de aleatoriedad es fácil de manipular, que la confirmación de bloques es lenta… y, en general, el lío de siempre. Prometen “finalidad determinista en 3 segundos”, resisten un ataque del 51% y, lo más importante, no permitirían que unos pocos grandes con muchas monedas se queden con el poder de decidir quién produce bloques.
Suena impecable.
Descentralización, seguridad y alto rendimiento: son los tres puntos que la industria lleva años discutiendo. ¿Y resulta que dicen que lo cumplen todo? Cuando pasé a la sección sobre la generación de semillas para el sorteo, el Libro Blanco lo describe de forma especialmente vaga. Suelta una frase: “Generada mediante agregación del hash del bloque anterior”. Yo moví el ratón a un lado y me quedé mirando la pantalla dos segundos, sin hacer nada. Si el rendimiento de la aleatoriedad del sorteo de nodos productores de bloques se puede predecir antes por parte de unos pocos nodos grandes, o incluso se pueden confabular para manipularla, entonces eso de “aleatoriedad justa para seleccionar validadores” es puro humo. La cualidad más esencial de una cadena de privacidad —la descentralización de sus nodos— queda recortada a la mitad. La pregunta de si esa “semilla aleatoria” se puede alterar mediante un complot, la entiende cualquiera que trabaje en consenso distribuido, mucho más difícil que solo acelerar la velocidad de producción de bloques. Si el diseño de la fuente de aleatoriedad tiene una debilidad, lo de “alto rendimiento” y “resistencia a ataques” se vuelven consignas que nunca terminan de aterrizar. @Dusk
Aquí hay un conflicto central. Un protocolo que dice estar hecho para servir a la liquidación de activos a nivel institucional: si la lógica verificable del sorteo aleatorio no se explica del todo, la credibilidad del consenso SA en realidad todavía depende de los datos de ejecución a largo plazo en la red principal para validarse, no de las afirmaciones en el texto del Libro Blanco.
El valor a largo plazo de $DUSK , en cierto sentido, queda amarrado a si este mecanismo de consenso puede funcionar realmente en la práctica.
Cuando investigas un proyecto, ¿qué parte del Libro Blanco te preocupa más que esté escrita de forma ambigua? Hablemos en la sección de comentarios.
177
·
--
#dusk $DUSK Ayer por la noche actualicé la web de Dusk; la barra de navegación la cambiaron por completo.
Las entradas antiguas que llevaba casi un año usando desaparecieron limpia y totalmente. Pasé cuatro o cinco veces alternando entre los dos apartados, “stack tecnológico” y “desarrolladores”, hasta que encontré la documentación del nodo. La verdad, me molestó un poco—pero siguiendo la nueva web desde los protocolos de base hacia arriba, y después de ver tres actualizaciones clave, en realidad me alegro de que esta noche no haya sido en vano.
Primero, DuskEVM—este es el que más quiero criticar y, a la vez, el que más me sorprendió.
Antes pensaba que la privacidad de la máquina virtual Rusk estaba al máximo, pero el desarrollo de contratos nativos en Rust tiene un umbral demasiado alto. Y esta vez, DuskEVM literalmente me devolvió mis quejas—no es un puente entre cadenas: incluye un traductor de bytecode integrado. ¿Qué significa? Pongo el contrato original en Solidity y lo convierte automáticamente en código de ejecución privado que cumple con las restricciones de circuitos de PLONK; ni siquiera tengo que preocuparme por el nivel ZK.
En la práctica, es aún más directo. Ayer por la noche conecté a la red de pruebas y probé un contrato Swap que ya tenía. Desde la compilación hasta el despliegue tardé 12 minutos. En comparación con antes, cuando tenía que pelearme con Rust para escribir contratos nativos, esto es más de un orden de magnitud en eficiencia. Este traductor es, hoy por hoy, lo que más quiero recomendar.
Dusk Trade es el segundo punto que me dejó con la boca abierta.
Se basa en la arquitectura Phoenix zkUTXO. Tuve que mirarlo durante un buen rato para entenderlo; puedes pensar que cada transacción es un vale cifrado independiente, y solo quien tenga la clave puede ver el contenido. No hay Mempool público, así que los robots “pinchers” no pueden adelantarse para robar oportunidades. Además, trae una interfaz de claves de vistas dirigidas: cuando las instituciones de market making tengan que pasar auditorías de la UE MiCA, pueden autorizar de forma específica la visualización de registros de transacciones. Cumplimiento y privacidad: esta vez no tienes que elegir uno u otro.
El flujo de trabajo del mercado para cumplimiento incluye la compilación de KYC y periodos de limitación dentro de las pruebas ZK. Al publicar la transacción en la cadena, se valida automáticamente el cumplimiento; la revisión manual directamente se elimina.
Antes siempre se decía que privacidad y cumplimiento solo podían escoger uno. Después de este set de Dusk, la elección doble ni existe.
El único problema es—cuando se descartó construir aplicaciones en cadena por ser demasiado alto el umbral de desarrollo, ¿cuándo planean volver? @Dusk_Foundation
#dusk $DUSK Ayer por la noche actualicé la web de Dusk; la barra de navegación la cambiaron por completo.
Las entradas antiguas que llevaba casi un año usando desaparecieron limpia y totalmente. Pasé cuatro o cinco veces alternando entre los dos apartados, “stack tecnológico” y “desarrolladores”, hasta que encontré la documentación del nodo. La verdad, me molestó un poco—pero siguiendo la nueva web desde los protocolos de base hacia arriba, y después de ver tres actualizaciones clave, en realidad me alegro de que esta noche no haya sido en vano.
Primero, DuskEVM—este es el que más quiero criticar y, a la vez, el que más me sorprendió.
Antes pensaba que la privacidad de la máquina virtual Rusk estaba al máximo, pero el desarrollo de contratos nativos en Rust tiene un umbral demasiado alto. Y esta vez, DuskEVM literalmente me devolvió mis quejas—no es un puente entre cadenas: incluye un traductor de bytecode integrado. ¿Qué significa? Pongo el contrato original en Solidity y lo convierte automáticamente en código de ejecución privado que cumple con las restricciones de circuitos de PLONK; ni siquiera tengo que preocuparme por el nivel ZK.
En la práctica, es aún más directo. Ayer por la noche conecté a la red de pruebas y probé un contrato Swap que ya tenía. Desde la compilación hasta el despliegue tardé 12 minutos. En comparación con antes, cuando tenía que pelearme con Rust para escribir contratos nativos, esto es más de un orden de magnitud en eficiencia. Este traductor es, hoy por hoy, lo que más quiero recomendar.
Dusk Trade es el segundo punto que me dejó con la boca abierta.
Se basa en la arquitectura Phoenix zkUTXO. Tuve que mirarlo durante un buen rato para entenderlo; puedes pensar que cada transacción es un vale cifrado independiente, y solo quien tenga la clave puede ver el contenido. No hay Mempool público, así que los robots “pinchers” no pueden adelantarse para robar oportunidades. Además, trae una interfaz de claves de vistas dirigidas: cuando las instituciones de market making tengan que pasar auditorías de la UE MiCA, pueden autorizar de forma específica la visualización de registros de transacciones. Cumplimiento y privacidad: esta vez no tienes que elegir uno u otro.
El flujo de trabajo del mercado para cumplimiento incluye la compilación de KYC y periodos de limitación dentro de las pruebas ZK. Al publicar la transacción en la cadena, se valida automáticamente el cumplimiento; la revisión manual directamente se elimina.
Antes siempre se decía que privacidad y cumplimiento solo podían escoger uno. Después de este set de Dusk, la elección doble ni existe.
El único problema es—cuando se descartó construir aplicaciones en cadena por ser demasiado alto el umbral de desarrollo, ¿cuándo planean volver? @Dusk
Las entradas antiguas que llevaba casi un año usando desaparecieron limpia y totalmente. Pasé cuatro o cinco veces alternando entre los dos apartados, “stack tecnológico” y “desarrolladores”, hasta que encontré la documentación del nodo. La verdad, me molestó un poco—pero siguiendo la nueva web desde los protocolos de base hacia arriba, y después de ver tres actualizaciones clave, en realidad me alegro de que esta noche no haya sido en vano.
Primero, DuskEVM—este es el que más quiero criticar y, a la vez, el que más me sorprendió.
Antes pensaba que la privacidad de la máquina virtual Rusk estaba al máximo, pero el desarrollo de contratos nativos en Rust tiene un umbral demasiado alto. Y esta vez, DuskEVM literalmente me devolvió mis quejas—no es un puente entre cadenas: incluye un traductor de bytecode integrado. ¿Qué significa? Pongo el contrato original en Solidity y lo convierte automáticamente en código de ejecución privado que cumple con las restricciones de circuitos de PLONK; ni siquiera tengo que preocuparme por el nivel ZK.
En la práctica, es aún más directo. Ayer por la noche conecté a la red de pruebas y probé un contrato Swap que ya tenía. Desde la compilación hasta el despliegue tardé 12 minutos. En comparación con antes, cuando tenía que pelearme con Rust para escribir contratos nativos, esto es más de un orden de magnitud en eficiencia. Este traductor es, hoy por hoy, lo que más quiero recomendar.
Dusk Trade es el segundo punto que me dejó con la boca abierta.
Se basa en la arquitectura Phoenix zkUTXO. Tuve que mirarlo durante un buen rato para entenderlo; puedes pensar que cada transacción es un vale cifrado independiente, y solo quien tenga la clave puede ver el contenido. No hay Mempool público, así que los robots “pinchers” no pueden adelantarse para robar oportunidades. Además, trae una interfaz de claves de vistas dirigidas: cuando las instituciones de market making tengan que pasar auditorías de la UE MiCA, pueden autorizar de forma específica la visualización de registros de transacciones. Cumplimiento y privacidad: esta vez no tienes que elegir uno u otro.
El flujo de trabajo del mercado para cumplimiento incluye la compilación de KYC y periodos de limitación dentro de las pruebas ZK. Al publicar la transacción en la cadena, se valida automáticamente el cumplimiento; la revisión manual directamente se elimina.
Antes siempre se decía que privacidad y cumplimiento solo podían escoger uno. Después de este set de Dusk, la elección doble ni existe.
El único problema es—cuando se descartó construir aplicaciones en cadena por ser demasiado alto el umbral de desarrollo, ¿cuándo planean volver? @Dusk
1
187
·
--
#dusk $DUSK Hace poco, en los incentivos de la red de pruebas de Dusk, en el proceso de ingreso de fondos me saltó una validación de la fuente del dinero. Yo ya tenía todo preparado: incluso había hecho un historial de transacciones de seis meses listo para mostrarlo. Antes, cuando jugaba con Zcash, para pruebas de cumplimiento similares me llevó 20 minutos solo hacer capturas de pantalla. Además, el Gas me quemó casi 0,1 moneda y le dejé al verificador toda la posición de mi dirección al descubierto. Cada vez que me topo con requisitos de este tipo, me da dolor de cabeza.
Al final, en el monedero de Dusk hice clic tres veces y en dos minutos se aprobó la validación. Ni siquiera el verificador vio cuántos tokens de prueba me quedaban en mi dirección.
Mi conocimiento previo de Dusk se quedaba en “una blockchain pública para la privacidad”. Incluso asumía que, como otras cadenas anónimas, para proteger la privacidad se renunciaba a la auditabilidad. Pero después de casi dos horas revisando el código fuente Rust del modelo de transacciones de Phoenix, por fin entendí cuál es el verdadero punto doloroso del diseño.
No tiene un interruptor de “todo público/todo anónimo” en plan blanco o negro. En su lugar, en la capa de pruebas con zk-SNARKs implementa credenciales criptográficas verificables (VEP). Usando el algoritmo Plookup logra comprimir el tamaño de una prueba individual hasta 1 KB. Otras cadenas ZK de privacidad, para pruebas equivalentes, necesitan generar al menos 10 KB; y la verificación tarda varios segundos. En cambio, la verificación en cadena de Dusk solo toma 2 milisegundos: si necesitas demostrar que los fondos vienen de un exchange legítimo, basta con generar una prueba dirigida para ese único ingreso, sin exponer la dirección completa, el saldo total, ni otros historiales de transacciones. Incluso ni siquiera necesitas decirle cuál es tu dirección de recepción.
En ese momento, generar la prueba me costó solo 0,0003 DUSK de Gas, más barato que un simple envío. El verificador puede comprobar la autenticidad directamente ajustando el contrato en la cadena, y hasta se ahorró los pasos de subir capturas. Si miras el explorador de bloques, en esa transacción solo aparece el hash de la prueba: no hay ni un ápice de datos en claro.
Antes, todas las cadenas de privacidad quedaban atrapadas en el callejón sin salida de “si quieres privacidad, no hay cumplimiento; si cumples, pierdes privacidad”. El diseño de Dusk devuelve por completo el control de la privacidad al usuario: cuando necesitas ocultar una transacción, no hay forma de encontrar ningún texto en claro en la cadena; y cuando tienes que hacer una prueba de cumplimiento, solo muestras al otro la información mínima necesaria. No tienes que filtrar ni un poco de privacidad de más.
¿Alguna vez les tocó una experiencia incómoda de verse obligados a exponer todo su saldo para poder hacer una certificación en cadena? @Dusk_Foundation
#dusk $DUSK Hace poco, en los incentivos de la red de pruebas de Dusk, en el proceso de ingreso de fondos me saltó una validación de la fuente del dinero. Yo ya tenía todo preparado: incluso había hecho un historial de transacciones de seis meses listo para mostrarlo. Antes, cuando jugaba con Zcash, para pruebas de cumplimiento similares me llevó 20 minutos solo hacer capturas de pantalla. Además, el Gas me quemó casi 0,1 moneda y le dejé al verificador toda la posición de mi dirección al descubierto. Cada vez que me topo con requisitos de este tipo, me da dolor de cabeza.
Al final, en el monedero de Dusk hice clic tres veces y en dos minutos se aprobó la validación. Ni siquiera el verificador vio cuántos tokens de prueba me quedaban en mi dirección.
Mi conocimiento previo de Dusk se quedaba en “una blockchain pública para la privacidad”. Incluso asumía que, como otras cadenas anónimas, para proteger la privacidad se renunciaba a la auditabilidad. Pero después de casi dos horas revisando el código fuente Rust del modelo de transacciones de Phoenix, por fin entendí cuál es el verdadero punto doloroso del diseño.
No tiene un interruptor de “todo público/todo anónimo” en plan blanco o negro. En su lugar, en la capa de pruebas con zk-SNARKs implementa credenciales criptográficas verificables (VEP). Usando el algoritmo Plookup logra comprimir el tamaño de una prueba individual hasta 1 KB. Otras cadenas ZK de privacidad, para pruebas equivalentes, necesitan generar al menos 10 KB; y la verificación tarda varios segundos. En cambio, la verificación en cadena de Dusk solo toma 2 milisegundos: si necesitas demostrar que los fondos vienen de un exchange legítimo, basta con generar una prueba dirigida para ese único ingreso, sin exponer la dirección completa, el saldo total, ni otros historiales de transacciones. Incluso ni siquiera necesitas decirle cuál es tu dirección de recepción.
En ese momento, generar la prueba me costó solo 0,0003 DUSK de Gas, más barato que un simple envío. El verificador puede comprobar la autenticidad directamente ajustando el contrato en la cadena, y hasta se ahorró los pasos de subir capturas. Si miras el explorador de bloques, en esa transacción solo aparece el hash de la prueba: no hay ni un ápice de datos en claro.
Antes, todas las cadenas de privacidad quedaban atrapadas en el callejón sin salida de “si quieres privacidad, no hay cumplimiento; si cumples, pierdes privacidad”. El diseño de Dusk devuelve por completo el control de la privacidad al usuario: cuando necesitas ocultar una transacción, no hay forma de encontrar ningún texto en claro en la cadena; y cuando tienes que hacer una prueba de cumplimiento, solo muestras al otro la información mínima necesaria. No tienes que filtrar ni un poco de privacidad de más.
¿Alguna vez les tocó una experiencia incómoda de verse obligados a exponer todo su saldo para poder hacer una certificación en cadena? @Dusk
Al final, en el monedero de Dusk hice clic tres veces y en dos minutos se aprobó la validación. Ni siquiera el verificador vio cuántos tokens de prueba me quedaban en mi dirección.
Mi conocimiento previo de Dusk se quedaba en “una blockchain pública para la privacidad”. Incluso asumía que, como otras cadenas anónimas, para proteger la privacidad se renunciaba a la auditabilidad. Pero después de casi dos horas revisando el código fuente Rust del modelo de transacciones de Phoenix, por fin entendí cuál es el verdadero punto doloroso del diseño.
No tiene un interruptor de “todo público/todo anónimo” en plan blanco o negro. En su lugar, en la capa de pruebas con zk-SNARKs implementa credenciales criptográficas verificables (VEP). Usando el algoritmo Plookup logra comprimir el tamaño de una prueba individual hasta 1 KB. Otras cadenas ZK de privacidad, para pruebas equivalentes, necesitan generar al menos 10 KB; y la verificación tarda varios segundos. En cambio, la verificación en cadena de Dusk solo toma 2 milisegundos: si necesitas demostrar que los fondos vienen de un exchange legítimo, basta con generar una prueba dirigida para ese único ingreso, sin exponer la dirección completa, el saldo total, ni otros historiales de transacciones. Incluso ni siquiera necesitas decirle cuál es tu dirección de recepción.
En ese momento, generar la prueba me costó solo 0,0003 DUSK de Gas, más barato que un simple envío. El verificador puede comprobar la autenticidad directamente ajustando el contrato en la cadena, y hasta se ahorró los pasos de subir capturas. Si miras el explorador de bloques, en esa transacción solo aparece el hash de la prueba: no hay ni un ápice de datos en claro.
Antes, todas las cadenas de privacidad quedaban atrapadas en el callejón sin salida de “si quieres privacidad, no hay cumplimiento; si cumples, pierdes privacidad”. El diseño de Dusk devuelve por completo el control de la privacidad al usuario: cuando necesitas ocultar una transacción, no hay forma de encontrar ningún texto en claro en la cadena; y cuando tienes que hacer una prueba de cumplimiento, solo muestras al otro la información mínima necesaria. No tienes que filtrar ni un poco de privacidad de más.
¿Alguna vez les tocó una experiencia incómoda de verse obligados a exponer todo su saldo para poder hacer una certificación en cadena? @Dusk
1
1
222
·
--
#dusk $DUSK 老伙计深夜甩来两条60秒语音,语气跟当年喊我冲土狗一样急:Dusk主网上线,质押节点能跑了,隐私赛道头矿。
我心想跟Sui、Aptos那会儿差不多吧,装二进制挂着就行。结果三天通宵才啃明白。
第一天就卡壳。./dusk-node跑起来,ZK证明生成到87%必崩,终端吐一句"witness construction failed",内存从4G顶到12G,风扇跟楼下夜宵摊抽油烟机似的。重装五次程序、重下三次快照,都没用。最后翻GitHub示例,一行注释小得差点漏过去:"key expects BigInt, string will break witness construction."改完传参方式,重启,8秒证明生成。
静下心翻源码才懂。Dusk的隐私方案不是给EVM套层壳,而是Rusk这个原生隐私虚拟机直接把PLONK零知识证明电路、Poseidon哈希、BLS签名这些密码学组件内置进去。开发者写合约时不用手动处理加密逻辑,编译完就是零知识友好的WASM字节码。合约代码自动转成约束电路,多笔交易能递归聚合成一个批量证明,节点只验证明哈希,地址、金额全程不上链,但每笔交易的合规性都能被数学证明验证。
共识层是SBA(隔离拜占庭协议) 。验证者至少要锁1000枚$DUSK,每轮出块不仅要打包交易,还得附一份证明出块行为合法的ZK证明。Dusk的罚没分两种:软罚没针对漏块,会暂时移出共识并降低有效质押额;硬罚没没针对作恶——出无效块罚没10%,双签或双块罚没20%,直接销毁。硬件方面,官方建议4核CPU、8GB内存起步。
跑了三周,收益没营销号吹得夸张。但跑通那晚机箱风扇安静下来,回头看三天值了,不是赚多少,是把一条新链的底子从头啃了一遍。@Dusk_Foundation
#dusk $DUSK 老伙计深夜甩来两条60秒语音,语气跟当年喊我冲土狗一样急:Dusk主网上线,质押节点能跑了,隐私赛道头矿。
我心想跟Sui、Aptos那会儿差不多吧,装二进制挂着就行。结果三天通宵才啃明白。
第一天就卡壳。./dusk-node跑起来,ZK证明生成到87%必崩,终端吐一句"witness construction failed",内存从4G顶到12G,风扇跟楼下夜宵摊抽油烟机似的。重装五次程序、重下三次快照,都没用。最后翻GitHub示例,一行注释小得差点漏过去:"key expects BigInt, string will break witness construction."改完传参方式,重启,8秒证明生成。
静下心翻源码才懂。Dusk的隐私方案不是给EVM套层壳,而是Rusk这个原生隐私虚拟机直接把PLONK零知识证明电路、Poseidon哈希、BLS签名这些密码学组件内置进去。开发者写合约时不用手动处理加密逻辑,编译完就是零知识友好的WASM字节码。合约代码自动转成约束电路,多笔交易能递归聚合成一个批量证明,节点只验证明哈希,地址、金额全程不上链,但每笔交易的合规性都能被数学证明验证。
共识层是SBA(隔离拜占庭协议) 。验证者至少要锁1000枚$DUSK ,每轮出块不仅要打包交易,还得附一份证明出块行为合法的ZK证明。Dusk的罚没分两种:软罚没针对漏块,会暂时移出共识并降低有效质押额;硬罚没没针对作恶——出无效块罚没10%,双签或双块罚没20%,直接销毁。硬件方面,官方建议4核CPU、8GB内存起步。
跑了三周,收益没营销号吹得夸张。但跑通那晚机箱风扇安静下来,回头看三天值了,不是赚多少,是把一条新链的底子从头啃了一遍。@Dusk
我心想跟Sui、Aptos那会儿差不多吧,装二进制挂着就行。结果三天通宵才啃明白。
第一天就卡壳。./dusk-node跑起来,ZK证明生成到87%必崩,终端吐一句"witness construction failed",内存从4G顶到12G,风扇跟楼下夜宵摊抽油烟机似的。重装五次程序、重下三次快照,都没用。最后翻GitHub示例,一行注释小得差点漏过去:"key expects BigInt, string will break witness construction."改完传参方式,重启,8秒证明生成。
静下心翻源码才懂。Dusk的隐私方案不是给EVM套层壳,而是Rusk这个原生隐私虚拟机直接把PLONK零知识证明电路、Poseidon哈希、BLS签名这些密码学组件内置进去。开发者写合约时不用手动处理加密逻辑,编译完就是零知识友好的WASM字节码。合约代码自动转成约束电路,多笔交易能递归聚合成一个批量证明,节点只验证明哈希,地址、金额全程不上链,但每笔交易的合规性都能被数学证明验证。
共识层是SBA(隔离拜占庭协议) 。验证者至少要锁1000枚$DUSK ,每轮出块不仅要打包交易,还得附一份证明出块行为合法的ZK证明。Dusk的罚没分两种:软罚没针对漏块,会暂时移出共识并降低有效质押额;硬罚没没针对作恶——出无效块罚没10%,双签或双块罚没20%,直接销毁。硬件方面,官方建议4核CPU、8GB内存起步。
跑了三周,收益没营销号吹得夸张。但跑通那晚机箱风扇安静下来,回头看三天值了,不是赚多少,是把一条新链的底子从头啃了一遍。@Dusk
143
·
--
#baby $BABY La otra noche hice una cosa: probé el script de staking de Babylon con un UTXO que yo mismo había puesto en garantía en mi red de pruebas.
Quería ver cómo funcionan esas tres formas de salida al final.
Primero probé la más sencilla: una vez que vence el período de staking, solo usé mi propia firma para desbloquear ese UTXO y transmití la transacción a la red de prueba de Bitcoin. Los nodos la aceptaron, la transacción se empaquetó. No fue necesario que un Finality Provider diera su aprobación; ni siquiera hacía falta que la cadena de Babylon estuviera en línea. Con mi propia firma bastaba. En ese momento pensé: esta es la sensación de seguridad más original; mientras la red de Bitcoin siga funcionando, el staker puede recuperar sus monedas.
Luego probé la segunda modalidad: simular que no quiero esperar el período completo de staking y quiero salir antes. Esta vez, además de mi propia firma, necesitaba la firma del comité de Covenant. Lo de mi lado es fácil: el flujo de firmas del comité lo simulé. Después de transmitirla, el nodo verificó y el UTXO se desbloqueó correctamente. Entendí que el comité solo se encarga de confirmar que esa solicitud de salida anticipada cumple las reglas; no se hace cargo de los activos ni tiene capacidad de control.
Cuando probé la tercera modalidad me quedé atascado. La ruta de slashing requiere tres llaves: mi firma, la firma EOTS del Finality Provider y la firma del comité de Covenant. En ese momento pensé: ¿por qué, si hay slashing, necesito mi propia firma? ¿No es eso involucrarme para castigarme a mí mismo?
Más tarde, al revisar el informe de auditoría, supe la razón. La firma del comité de Covenant es una firma de adaptador: una vez cifrada, apunta al Finality Provider. Yo firmé previamente la ruta de slashing, pero en condiciones normales esa firma queda “bloqueada”. Solo cuando el FP firma dos bloques diferentes en la misma altura con el mismo número aleatorio, y se expone la clave privada, la firma de adaptador se descifra y se vuelve efectiva.
Esto significa que no tengo que confiar en que nadie deje de hacer el mal. Si el FP se porta mal → se expone la clave privada matemáticamente → la firma de adaptador se descifra automáticamente → se desbloquea la ruta de slashing. No necesito que un administrador decida “si corresponde o no castigar”; tampoco necesito aprobación de nadie.
Probé las tres formas de salida. Qué ruta se use no depende de lo que diga alguien; depende únicamente de si las condiciones fijadas en el script se cumplen.
@babylonlabs_io
#baby $BABY La otra noche hice una cosa: probé el script de staking de Babylon con un UTXO que yo mismo había puesto en garantía en mi red de pruebas.
Quería ver cómo funcionan esas tres formas de salida al final.
Primero probé la más sencilla: una vez que vence el período de staking, solo usé mi propia firma para desbloquear ese UTXO y transmití la transacción a la red de prueba de Bitcoin. Los nodos la aceptaron, la transacción se empaquetó. No fue necesario que un Finality Provider diera su aprobación; ni siquiera hacía falta que la cadena de Babylon estuviera en línea. Con mi propia firma bastaba. En ese momento pensé: esta es la sensación de seguridad más original; mientras la red de Bitcoin siga funcionando, el staker puede recuperar sus monedas.
Luego probé la segunda modalidad: simular que no quiero esperar el período completo de staking y quiero salir antes. Esta vez, además de mi propia firma, necesitaba la firma del comité de Covenant. Lo de mi lado es fácil: el flujo de firmas del comité lo simulé. Después de transmitirla, el nodo verificó y el UTXO se desbloqueó correctamente. Entendí que el comité solo se encarga de confirmar que esa solicitud de salida anticipada cumple las reglas; no se hace cargo de los activos ni tiene capacidad de control.
Cuando probé la tercera modalidad me quedé atascado. La ruta de slashing requiere tres llaves: mi firma, la firma EOTS del Finality Provider y la firma del comité de Covenant. En ese momento pensé: ¿por qué, si hay slashing, necesito mi propia firma? ¿No es eso involucrarme para castigarme a mí mismo?
Más tarde, al revisar el informe de auditoría, supe la razón. La firma del comité de Covenant es una firma de adaptador: una vez cifrada, apunta al Finality Provider. Yo firmé previamente la ruta de slashing, pero en condiciones normales esa firma queda “bloqueada”. Solo cuando el FP firma dos bloques diferentes en la misma altura con el mismo número aleatorio, y se expone la clave privada, la firma de adaptador se descifra y se vuelve efectiva.
Esto significa que no tengo que confiar en que nadie deje de hacer el mal. Si el FP se porta mal → se expone la clave privada matemáticamente → la firma de adaptador se descifra automáticamente → se desbloquea la ruta de slashing. No necesito que un administrador decida “si corresponde o no castigar”; tampoco necesito aprobación de nadie.
Probé las tres formas de salida. Qué ruta se use no depende de lo que diga alguien; depende únicamente de si las condiciones fijadas en el script se cumplen.
@BabylonLabs_io
Quería ver cómo funcionan esas tres formas de salida al final.
Primero probé la más sencilla: una vez que vence el período de staking, solo usé mi propia firma para desbloquear ese UTXO y transmití la transacción a la red de prueba de Bitcoin. Los nodos la aceptaron, la transacción se empaquetó. No fue necesario que un Finality Provider diera su aprobación; ni siquiera hacía falta que la cadena de Babylon estuviera en línea. Con mi propia firma bastaba. En ese momento pensé: esta es la sensación de seguridad más original; mientras la red de Bitcoin siga funcionando, el staker puede recuperar sus monedas.
Luego probé la segunda modalidad: simular que no quiero esperar el período completo de staking y quiero salir antes. Esta vez, además de mi propia firma, necesitaba la firma del comité de Covenant. Lo de mi lado es fácil: el flujo de firmas del comité lo simulé. Después de transmitirla, el nodo verificó y el UTXO se desbloqueó correctamente. Entendí que el comité solo se encarga de confirmar que esa solicitud de salida anticipada cumple las reglas; no se hace cargo de los activos ni tiene capacidad de control.
Cuando probé la tercera modalidad me quedé atascado. La ruta de slashing requiere tres llaves: mi firma, la firma EOTS del Finality Provider y la firma del comité de Covenant. En ese momento pensé: ¿por qué, si hay slashing, necesito mi propia firma? ¿No es eso involucrarme para castigarme a mí mismo?
Más tarde, al revisar el informe de auditoría, supe la razón. La firma del comité de Covenant es una firma de adaptador: una vez cifrada, apunta al Finality Provider. Yo firmé previamente la ruta de slashing, pero en condiciones normales esa firma queda “bloqueada”. Solo cuando el FP firma dos bloques diferentes en la misma altura con el mismo número aleatorio, y se expone la clave privada, la firma de adaptador se descifra y se vuelve efectiva.
Esto significa que no tengo que confiar en que nadie deje de hacer el mal. Si el FP se porta mal → se expone la clave privada matemáticamente → la firma de adaptador se descifra automáticamente → se desbloquea la ruta de slashing. No necesito que un administrador decida “si corresponde o no castigar”; tampoco necesito aprobación de nadie.
Probé las tres formas de salida. Qué ruta se use no depende de lo que diga alguien; depende únicamente de si las condiciones fijadas en el script se cumplen.
@BabylonLabs_io
142
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
BitcoinSurpasses$77000
3,605 visualizaciones
75 participa(n) en el debate
$BTC está subiendo con fuerza a pesar de todo. 🚀
Hoy se registró la primera subida de tasas en más de 3 años, mientras que la Ley CLARITY volvió a estancarse ayer.
Prepara una entrada grande y larga otra vez: agradeceme después
Entrada : $75500 - $76500
Stoploss : $74900
Take profit : $77000 - $78000
Prepárate para un ciclo de crecimiento enloquecido. 🔥
TF_bnb
·15 «Me gusta»
·6.3k visualizaciones
ParadigmDisclosesZECHolding
4,765 visualizaciones
191 participa(n) en el debate
BitcoinETFsShed$450M
15,342 visualizaciones
143 participa(n) en el debate