
rabbitrun_eth
24 Publicaciones

rabbitrun_eth
Denunciar
Bloquear usuario
推特:@rabbitrun_eth
Abrir operación
Trader frecuente
4.8 años
1 Siguiendo
62 Seguidores
741 Me gusta
Publicaciones
Cartera
Conecta una herramienta de contabilidad: no marques todos los permisos de la API
Si quieres importar el saldo y el historial de transacciones de Binance a una herramienta de contabilidad, la página te pedirá que crees una API y pegues allí las claves. Es fácil pasar por alto las casillas de permisos: si solo quieres consultar tus cuentas, ¿por qué permitir también las operaciones?
He consultado la documentación de la API de Binance y quiero dejar por escrito qué revisar antes de conectarla. La API permite que la herramienta lea los datos de tu cuenta; lo que puede hacer depende de los permisos que le concedas.
① Vuelve a Binance y comprueba que solo estén habilitados los permisos de lectura necesarios.
Busca la clave correspondiente en «Perfil → Cuenta → Gestión de API» del sitio oficial de Binance y revisa sus permisos. Si solo quieres consultar el saldo y las estadísticas del historial de transacciones, conserva únicamente «Habilitar lectura» y no actives también las operaciones, los retiros o las transferencias. Si el tutorial de la herramienta te pide marcarlo todo, detente primero y averigua por qué. Desactivar solo los retiros no basta: el permiso de operaciones sigue permitiendo realizar órdenes; no se limita a consultar la cuenta.
② Crea claves separadas y comprueba desde dónde se accede.
Usa un conjunto de claves distinto para cada herramienta de terceros y ponle un nombre que indique claramente su uso. Así, cuando dejes de usar una herramienta, podrás revocar solo sus claves. Comprueba en las instrucciones oficiales de conexión de la herramienta si proporciona una IP de acceso fija. Si puedes verificarla, configura Binance para permitir el acceso únicamente desde esas IP de confianza. Si no está claro de dónde procede el acceso, no conectes la herramienta; no copies IP de tutoriales desconocidos ni amplíes los permisos de la cuenta solo para conseguir conectarla.
③ Antes de enviarlas, confirma a quién le entregas tus claves.
Incluso con permisos de solo lectura, se puede acceder al saldo y al historial de transacciones. Comprueba que estás en el sitio oficial de la herramienta y cómo cifra y guarda las claves antes de decidir si se las entregas. Si no lo tienes claro, espera. No pegues las claves en un chat ni las incluyas en capturas de pantalla públicas. Cuando dejes de usar la herramienta, vuelve al exchange y revoca las claves correspondientes. Si sospechas que se han filtrado, revócalas primero y luego investiga: desinstalar la herramienta no es suficiente.
Quédate con esta idea: para consultar las cuentas, concede solo lectura; usa un conjunto de claves por herramienta y acuérdate de revocarlas cuando termines.
Al conectar una herramienta de contabilidad, ¿qué te cuesta más decidir: qué permisos elegir o dónde se guardan finalmente las claves?
Fuentes: Binance, «¿Cómo crear claves de API en Binance?»; Binance Academy, «¿Qué son las claves de API y los tipos de seguridad?», «¿Qué es una clave de API y cómo usarla de forma segura?».
#API安全 #EvitaErroresDePrincipiante
Conecta una herramienta de contabilidad: no marques todos los permisos de la API
Si quieres importar el saldo y el historial de transacciones de Binance a una herramienta de contabilidad, la página te pedirá que crees una API y pegues allí las claves. Es fácil pasar por alto las casillas de permisos: si solo quieres consultar tus cuentas, ¿por qué permitir también las operaciones?
He consultado la documentación de la API de Binance y quiero dejar por escrito qué revisar antes de conectarla. La API permite que la herramienta lea los datos de tu cuenta; lo que puede hacer depende de los permisos que le concedas.
① Vuelve a Binance y comprueba que solo estén habilitados los permisos de lectura necesarios.
Busca la clave correspondiente en «Perfil → Cuenta → Gestión de API» del sitio oficial de Binance y revisa sus permisos. Si solo quieres consultar el saldo y las estadísticas del historial de transacciones, conserva únicamente «Habilitar lectura» y no actives también las operaciones, los retiros o las transferencias. Si el tutorial de la herramienta te pide marcarlo todo, detente primero y averigua por qué. Desactivar solo los retiros no basta: el permiso de operaciones sigue permitiendo realizar órdenes; no se limita a consultar la cuenta.
② Crea claves separadas y comprueba desde dónde se accede.
Usa un conjunto de claves distinto para cada herramienta de terceros y ponle un nombre que indique claramente su uso. Así, cuando dejes de usar una herramienta, podrás revocar solo sus claves. Comprueba en las instrucciones oficiales de conexión de la herramienta si proporciona una IP de acceso fija. Si puedes verificarla, configura Binance para permitir el acceso únicamente desde esas IP de confianza. Si no está claro de dónde procede el acceso, no conectes la herramienta; no copies IP de tutoriales desconocidos ni amplíes los permisos de la cuenta solo para conseguir conectarla.
③ Antes de enviarlas, confirma a quién le entregas tus claves.
Incluso con permisos de solo lectura, se puede acceder al saldo y al historial de transacciones. Comprueba que estás en el sitio oficial de la herramienta y cómo cifra y guarda las claves antes de decidir si se las entregas. Si no lo tienes claro, espera. No pegues las claves en un chat ni las incluyas en capturas de pantalla públicas. Cuando dejes de usar la herramienta, vuelve al exchange y revoca las claves correspondientes. Si sospechas que se han filtrado, revócalas primero y luego investiga: desinstalar la herramienta no es suficiente.
Quédate con esta idea: para consultar las cuentas, concede solo lectura; usa un conjunto de claves por herramienta y acuérdate de revocarlas cuando termines.
Al conectar una herramienta de contabilidad, ¿qué te cuesta más decidir: qué permisos elegir o dónde se guardan finalmente las claves?
Fuentes: Binance, «¿Cómo crear claves de API en Binance?»; Binance Academy, «¿Qué son las claves de API y los tipos de seguridad?», «¿Qué es una clave de API y cómo usarla de forma segura?».
#API安全 #EvitaErroresDePrincipiante
Si quieres importar el saldo y el historial de transacciones de Binance a una herramienta de contabilidad, la página te pedirá que crees una API y pegues allí las claves. Es fácil pasar por alto las casillas de permisos: si solo quieres consultar tus cuentas, ¿por qué permitir también las operaciones?
He consultado la documentación de la API de Binance y quiero dejar por escrito qué revisar antes de conectarla. La API permite que la herramienta lea los datos de tu cuenta; lo que puede hacer depende de los permisos que le concedas.
① Vuelve a Binance y comprueba que solo estén habilitados los permisos de lectura necesarios.
Busca la clave correspondiente en «Perfil → Cuenta → Gestión de API» del sitio oficial de Binance y revisa sus permisos. Si solo quieres consultar el saldo y las estadísticas del historial de transacciones, conserva únicamente «Habilitar lectura» y no actives también las operaciones, los retiros o las transferencias. Si el tutorial de la herramienta te pide marcarlo todo, detente primero y averigua por qué. Desactivar solo los retiros no basta: el permiso de operaciones sigue permitiendo realizar órdenes; no se limita a consultar la cuenta.
② Crea claves separadas y comprueba desde dónde se accede.
Usa un conjunto de claves distinto para cada herramienta de terceros y ponle un nombre que indique claramente su uso. Así, cuando dejes de usar una herramienta, podrás revocar solo sus claves. Comprueba en las instrucciones oficiales de conexión de la herramienta si proporciona una IP de acceso fija. Si puedes verificarla, configura Binance para permitir el acceso únicamente desde esas IP de confianza. Si no está claro de dónde procede el acceso, no conectes la herramienta; no copies IP de tutoriales desconocidos ni amplíes los permisos de la cuenta solo para conseguir conectarla.
③ Antes de enviarlas, confirma a quién le entregas tus claves.
Incluso con permisos de solo lectura, se puede acceder al saldo y al historial de transacciones. Comprueba que estás en el sitio oficial de la herramienta y cómo cifra y guarda las claves antes de decidir si se las entregas. Si no lo tienes claro, espera. No pegues las claves en un chat ni las incluyas en capturas de pantalla públicas. Cuando dejes de usar la herramienta, vuelve al exchange y revoca las claves correspondientes. Si sospechas que se han filtrado, revócalas primero y luego investiga: desinstalar la herramienta no es suficiente.
Quédate con esta idea: para consultar las cuentas, concede solo lectura; usa un conjunto de claves por herramienta y acuérdate de revocarlas cuando termines.
Al conectar una herramienta de contabilidad, ¿qué te cuesta más decidir: qué permisos elegir o dónde se guardan finalmente las claves?
Fuentes: Binance, «¿Cómo crear claves de API en Binance?»; Binance Academy, «¿Qué son las claves de API y los tipos de seguridad?», «¿Qué es una clave de API y cómo usarla de forma segura?».
#API安全 #EvitaErroresDePrincipiante
77
Hay un dispositivo desconocido en Binance: primero, revócale el acceso
Al abrir la página de seguridad de la cuenta, descubres un dispositivo que no reconoces. ¿Basta con eliminarlo para resolver el problema? Consulté la información oficial de Binance y descubrí que también hay que comprobar si se han realizado acciones en la cuenta que no reconoces.
He organizado en tres pasos lo que hay que hacer en ese momento, para evitar limpiar la lista y olvidarse de las comprobaciones posteriores.
① Revoca el acceso desde la gestión de dispositivos.
Entra tú mismo en el sitio web oficial de Binance, ve a «Seguridad» en tu cuenta y busca «Dispositivos y actividad → Gestión de dispositivos». Revisa la lista y elimina los dispositivos que no reconozcas o que ya no utilices. Binance explica que, si un dispositivo eliminado vuelve a acceder, tendrá que confirmarlo por correo electrónico. Si no reconoces un dispositivo, no pases por alto el registro solo porque el saldo de tu cuenta parezca no haber cambiado.
② Cambia la contraseña y revisa la actividad de la cuenta.
Si sospechas que alguien más ha accedido a tu cuenta, ve a «Seguridad → Contraseña de inicio de sesión → Gestionar» y cámbiala por una contraseña segura y exclusiva, que no uses en otras cuentas. Revisa también la actividad de la cuenta y el historial de transacciones; anota cualquier inicio de sesión, operación o cambio de configuración que no hayas realizado tú. Después de cambiar la contraseña, presta atención a los avisos sobre las restricciones de funciones que aparezcan en la página. No des por terminada toda la investigación solo porque el cambio de contraseña se haya realizado correctamente.
③ Si hay operaciones sospechosas, sigue el procedimiento oficial.
Binance ofrece una opción para desactivar la cuenta: en la aplicación, ve a «Información de la cuenta → Seguridad → Gestionar cuenta → Desactivar cuenta», lee atentamente los avisos y completa la verificación de seguridad. La desactivación suspenderá las operaciones y los retiros, y eliminará los dispositivos autorizados y las claves API; no la confundas con cerrar sesión. Si detectas actividad anómala o ya no puedes iniciar sesión, contacta con el servicio de asistencia a través del centro de ayuda oficial. Indica cuándo se produjo la actividad anómala y aporta los registros pertinentes para que el equipo de atención al cliente pueda investigarlo.
Lo que quiero recordar es esto: revoca el acceso del dispositivo, comprueba los cambios en la cuenta y deja que el equipo oficial gestione las anomalías. Eliminar un dispositivo no sustituye las comprobaciones posteriores.
Al revisar la lista de dispositivos, ¿qué te cuesta más determinar: cómo reconocerlos o qué más hay que comprobar después de eliminarlos?
Fuentes: Binance, «Protege tu cuenta de Binance en 7 sencillos pasos», «Qué hacer si tu cuenta se ve comprometida» y «Cómo desactivar mi cuenta de Binance».
#账号安全 #ConsejosParaPrincipiantes
Hay un dispositivo desconocido en Binance: primero, revócale el acceso
Al abrir la página de seguridad de la cuenta, descubres un dispositivo que no reconoces. ¿Basta con eliminarlo para resolver el problema? Consulté la información oficial de Binance y descubrí que también hay que comprobar si se han realizado acciones en la cuenta que no reconoces.
He organizado en tres pasos lo que hay que hacer en ese momento, para evitar limpiar la lista y olvidarse de las comprobaciones posteriores.
① Revoca el acceso desde la gestión de dispositivos.
Entra tú mismo en el sitio web oficial de Binance, ve a «Seguridad» en tu cuenta y busca «Dispositivos y actividad → Gestión de dispositivos». Revisa la lista y elimina los dispositivos que no reconozcas o que ya no utilices. Binance explica que, si un dispositivo eliminado vuelve a acceder, tendrá que confirmarlo por correo electrónico. Si no reconoces un dispositivo, no pases por alto el registro solo porque el saldo de tu cuenta parezca no haber cambiado.
② Cambia la contraseña y revisa la actividad de la cuenta.
Si sospechas que alguien más ha accedido a tu cuenta, ve a «Seguridad → Contraseña de inicio de sesión → Gestionar» y cámbiala por una contraseña segura y exclusiva, que no uses en otras cuentas. Revisa también la actividad de la cuenta y el historial de transacciones; anota cualquier inicio de sesión, operación o cambio de configuración que no hayas realizado tú. Después de cambiar la contraseña, presta atención a los avisos sobre las restricciones de funciones que aparezcan en la página. No des por terminada toda la investigación solo porque el cambio de contraseña se haya realizado correctamente.
③ Si hay operaciones sospechosas, sigue el procedimiento oficial.
Binance ofrece una opción para desactivar la cuenta: en la aplicación, ve a «Información de la cuenta → Seguridad → Gestionar cuenta → Desactivar cuenta», lee atentamente los avisos y completa la verificación de seguridad. La desactivación suspenderá las operaciones y los retiros, y eliminará los dispositivos autorizados y las claves API; no la confundas con cerrar sesión. Si detectas actividad anómala o ya no puedes iniciar sesión, contacta con el servicio de asistencia a través del centro de ayuda oficial. Indica cuándo se produjo la actividad anómala y aporta los registros pertinentes para que el equipo de atención al cliente pueda investigarlo.
Lo que quiero recordar es esto: revoca el acceso del dispositivo, comprueba los cambios en la cuenta y deja que el equipo oficial gestione las anomalías. Eliminar un dispositivo no sustituye las comprobaciones posteriores.
Al revisar la lista de dispositivos, ¿qué te cuesta más determinar: cómo reconocerlos o qué más hay que comprobar después de eliminarlos?
Fuentes: Binance, «Protege tu cuenta de Binance en 7 sencillos pasos», «Qué hacer si tu cuenta se ve comprometida» y «Cómo desactivar mi cuenta de Binance».
#账号安全 #ConsejosParaPrincipiantes
Al abrir la página de seguridad de la cuenta, descubres un dispositivo que no reconoces. ¿Basta con eliminarlo para resolver el problema? Consulté la información oficial de Binance y descubrí que también hay que comprobar si se han realizado acciones en la cuenta que no reconoces.
He organizado en tres pasos lo que hay que hacer en ese momento, para evitar limpiar la lista y olvidarse de las comprobaciones posteriores.
① Revoca el acceso desde la gestión de dispositivos.
Entra tú mismo en el sitio web oficial de Binance, ve a «Seguridad» en tu cuenta y busca «Dispositivos y actividad → Gestión de dispositivos». Revisa la lista y elimina los dispositivos que no reconozcas o que ya no utilices. Binance explica que, si un dispositivo eliminado vuelve a acceder, tendrá que confirmarlo por correo electrónico. Si no reconoces un dispositivo, no pases por alto el registro solo porque el saldo de tu cuenta parezca no haber cambiado.
② Cambia la contraseña y revisa la actividad de la cuenta.
Si sospechas que alguien más ha accedido a tu cuenta, ve a «Seguridad → Contraseña de inicio de sesión → Gestionar» y cámbiala por una contraseña segura y exclusiva, que no uses en otras cuentas. Revisa también la actividad de la cuenta y el historial de transacciones; anota cualquier inicio de sesión, operación o cambio de configuración que no hayas realizado tú. Después de cambiar la contraseña, presta atención a los avisos sobre las restricciones de funciones que aparezcan en la página. No des por terminada toda la investigación solo porque el cambio de contraseña se haya realizado correctamente.
③ Si hay operaciones sospechosas, sigue el procedimiento oficial.
Binance ofrece una opción para desactivar la cuenta: en la aplicación, ve a «Información de la cuenta → Seguridad → Gestionar cuenta → Desactivar cuenta», lee atentamente los avisos y completa la verificación de seguridad. La desactivación suspenderá las operaciones y los retiros, y eliminará los dispositivos autorizados y las claves API; no la confundas con cerrar sesión. Si detectas actividad anómala o ya no puedes iniciar sesión, contacta con el servicio de asistencia a través del centro de ayuda oficial. Indica cuándo se produjo la actividad anómala y aporta los registros pertinentes para que el equipo de atención al cliente pueda investigarlo.
Lo que quiero recordar es esto: revoca el acceso del dispositivo, comprueba los cambios en la cuenta y deja que el equipo oficial gestione las anomalías. Eliminar un dispositivo no sustituye las comprobaciones posteriores.
Al revisar la lista de dispositivos, ¿qué te cuesta más determinar: cómo reconocerlos o qué más hay que comprobar después de eliminarlos?
Fuentes: Binance, «Protege tu cuenta de Binance en 7 sencillos pasos», «Qué hacer si tu cuenta se ve comprometida» y «Cómo desactivar mi cuenta de Binance».
#账号安全 #ConsejosParaPrincipiantes
100
Al retirar, elige la red: no te fijes primero en la comisión más baja
En la página de retiro aparecen varias redes, cada una con una comisión distinta. Es fácil elegir la más barata sin pensarlo mucho. Pero que la plataforma desde la que envías permita usar una red no significa que la plataforma receptora también pueda recibir por ella.
Consulté la guía de depósitos y retiros de Binance y descubrí que lo primero que hay que preguntar no es «¿cuál cuesta menos?», sino «¿qué red admite la plataforma receptora?». Comparar las páginas de ambas plataformas da una visión más clara que fijarse solo en la página de retiro.
① Abre primero la página de depósitos de la plataforma receptora.
Elige la criptomoneda que quieres recibir y revisa qué redes de depósito ofrece. Primero confirma qué admite la plataforma receptora y luego vuelve a la plataforma desde la que vas a enviar para buscar la opción correspondiente. El ejemplo oficial de Binance es este: si la plataforma externa solo admite ERC20, debes elegir la red ERC20 correspondiente; no cambies a otra solo porque sea más barata. Si no entiendes los nombres de las redes, consulta la ayuda oficial de la plataforma receptora antes de elegir. No lo hagas a ciegas.
② Vuelve a la página de retiro y selecciona la misma red.
Aunque hayas elegido la criptomoneda correcta, también debes comparar una por una las redes de retiro y de depósito. Aunque la página las empareje automáticamente, vuelve a comprobarlo; que se complete automáticamente no significa que puedas saltarte la revisión. Si ambas plataformas no tienen una red compatible en común, detente aquí y consulta el centro de ayuda oficial. No envíes dinero para probar suerte.
③ En la página de confirmación, vuelve a revisar la red.
Antes de enviar, compara de nuevo la red que aparece con la de la página de depósitos y verifica también la dirección y el importe. Si las redes no coinciden, vuelve atrás y corrígelo; si no puedes confirmarlo, sal de la operación. Una comisión baja no compensa el riesgo de elegir la red equivocada. Binance advierte que esto puede provocar la pérdida irreversible de los fondos.
Lo que quiero recordar es: primero mira qué puede recibir la plataforma receptora, luego qué puede enviar la plataforma de origen y, por último, comprueba que ambas usan la misma red.
Cuando eliges una red, ¿qué te genera más dudas: cómo corresponden los nombres o la opción que selecciona automáticamente la página?
Fuente: guía oficial de Binance «How to Deposit/Withdraw Cryptocurrency on Binance?».
#提现安全 #EvitaErroresDePrincipiantes
Al retirar, elige la red: no te fijes primero en la comisión más baja
En la página de retiro aparecen varias redes, cada una con una comisión distinta. Es fácil elegir la más barata sin pensarlo mucho. Pero que la plataforma desde la que envías permita usar una red no significa que la plataforma receptora también pueda recibir por ella.
Consulté la guía de depósitos y retiros de Binance y descubrí que lo primero que hay que preguntar no es «¿cuál cuesta menos?», sino «¿qué red admite la plataforma receptora?». Comparar las páginas de ambas plataformas da una visión más clara que fijarse solo en la página de retiro.
① Abre primero la página de depósitos de la plataforma receptora.
Elige la criptomoneda que quieres recibir y revisa qué redes de depósito ofrece. Primero confirma qué admite la plataforma receptora y luego vuelve a la plataforma desde la que vas a enviar para buscar la opción correspondiente. El ejemplo oficial de Binance es este: si la plataforma externa solo admite ERC20, debes elegir la red ERC20 correspondiente; no cambies a otra solo porque sea más barata. Si no entiendes los nombres de las redes, consulta la ayuda oficial de la plataforma receptora antes de elegir. No lo hagas a ciegas.
② Vuelve a la página de retiro y selecciona la misma red.
Aunque hayas elegido la criptomoneda correcta, también debes comparar una por una las redes de retiro y de depósito. Aunque la página las empareje automáticamente, vuelve a comprobarlo; que se complete automáticamente no significa que puedas saltarte la revisión. Si ambas plataformas no tienen una red compatible en común, detente aquí y consulta el centro de ayuda oficial. No envíes dinero para probar suerte.
③ En la página de confirmación, vuelve a revisar la red.
Antes de enviar, compara de nuevo la red que aparece con la de la página de depósitos y verifica también la dirección y el importe. Si las redes no coinciden, vuelve atrás y corrígelo; si no puedes confirmarlo, sal de la operación. Una comisión baja no compensa el riesgo de elegir la red equivocada. Binance advierte que esto puede provocar la pérdida irreversible de los fondos.
Lo que quiero recordar es: primero mira qué puede recibir la plataforma receptora, luego qué puede enviar la plataforma de origen y, por último, comprueba que ambas usan la misma red.
Cuando eliges una red, ¿qué te genera más dudas: cómo corresponden los nombres o la opción que selecciona automáticamente la página?
Fuente: guía oficial de Binance «How to Deposit/Withdraw Cryptocurrency on Binance?».
#提现安全 #EvitaErroresDePrincipiantes
En la página de retiro aparecen varias redes, cada una con una comisión distinta. Es fácil elegir la más barata sin pensarlo mucho. Pero que la plataforma desde la que envías permita usar una red no significa que la plataforma receptora también pueda recibir por ella.
Consulté la guía de depósitos y retiros de Binance y descubrí que lo primero que hay que preguntar no es «¿cuál cuesta menos?», sino «¿qué red admite la plataforma receptora?». Comparar las páginas de ambas plataformas da una visión más clara que fijarse solo en la página de retiro.
① Abre primero la página de depósitos de la plataforma receptora.
Elige la criptomoneda que quieres recibir y revisa qué redes de depósito ofrece. Primero confirma qué admite la plataforma receptora y luego vuelve a la plataforma desde la que vas a enviar para buscar la opción correspondiente. El ejemplo oficial de Binance es este: si la plataforma externa solo admite ERC20, debes elegir la red ERC20 correspondiente; no cambies a otra solo porque sea más barata. Si no entiendes los nombres de las redes, consulta la ayuda oficial de la plataforma receptora antes de elegir. No lo hagas a ciegas.
② Vuelve a la página de retiro y selecciona la misma red.
Aunque hayas elegido la criptomoneda correcta, también debes comparar una por una las redes de retiro y de depósito. Aunque la página las empareje automáticamente, vuelve a comprobarlo; que se complete automáticamente no significa que puedas saltarte la revisión. Si ambas plataformas no tienen una red compatible en común, detente aquí y consulta el centro de ayuda oficial. No envíes dinero para probar suerte.
③ En la página de confirmación, vuelve a revisar la red.
Antes de enviar, compara de nuevo la red que aparece con la de la página de depósitos y verifica también la dirección y el importe. Si las redes no coinciden, vuelve atrás y corrígelo; si no puedes confirmarlo, sal de la operación. Una comisión baja no compensa el riesgo de elegir la red equivocada. Binance advierte que esto puede provocar la pérdida irreversible de los fondos.
Lo que quiero recordar es: primero mira qué puede recibir la plataforma receptora, luego qué puede enviar la plataforma de origen y, por último, comprueba que ambas usan la misma red.
Cuando eliges una red, ¿qué te genera más dudas: cómo corresponden los nombres o la opción que selecciona automáticamente la página?
Fuente: guía oficial de Binance «How to Deposit/Withdraw Cryptocurrency on Binance?».
#提现安全 #EvitaErroresDePrincipiantes
35
Si recibes un correo de Binance, comprueba primero el código anti-phishing
Un correo te apremia a iniciar sesión para resolver un problema con tu cuenta. El nombre y el logotipo parecen los de Binance, y ya estás a punto de pulsar el botón. En ese momento, quiero buscar primero algún dato que pueda contrastar con mi cuenta: el código anti-phishing.
Después de consultar la ayuda oficial de Binance, organicé la comprobación en tres pasos. Hay que configurarlo con antelación; no esperes a recibir un correo sospechoso para reconocerlo basándote en lo que aparece en el mensaje.
① Configúralo primero desde tu cuenta.
Abre tú misma la aplicación oficial de Binance que usas habitualmente. En la información de tu cuenta, dentro de tu perfil, entra en «Seguridad», busca «Código anti-phishing», créalo y completa la verificación siguiendo las indicaciones de la página. Si nunca lo has configurado, hazlo primero aquí. Que aparezca una cadena de caracteres cualquiera en un correo no significa que sea tu código. Tampoco es el código de verificación dinámico que introduces al iniciar sesión.
② Cuando recibas un correo, compara el código con el que configuraste.
Si ya lo activaste, comprueba que el código anti-phishing del correo coincida con el que configuraste. Si falta o no coincide, deja de hacer clic y no respondas con los datos de tu cuenta. No te saltes este paso solo porque el nombre del remitente te resulte familiar: Binance advierte en su información oficial que la dirección del remitente puede estar falsificada, por lo que no se puede determinar si un correo es auténtico basándose únicamente en la dirección que aparece.
③ Aunque el código coincida, verifica cualquier solicitud sospechosa.
Yo abriría por mi cuenta la aplicación o el sitio web oficial y contactaría con el servicio de asistencia desde el centro de ayuda para verificar lo que pide el correo, sin actuar directamente por la presión del mensaje. Binance indica que, si sigues teniendo dudas, puedes enviar al servicio de atención al cliente una captura de pantalla y el archivo original del correo para que lo verifiquen. Envía estos materiales solo al servicio de asistencia oficial; no los publiques en comentarios públicos. Si sospechas que tu código anti-phishing se ha filtrado, vuelve a la página de seguridad de la cuenta, cámbialo y completa la verificación.
Recuérdalo así: configúralo de antemano, compáralo cuando recibas un correo y, si tienes dudas, consulta desde los canales oficiales. El código anti-phishing añade una comprobación más; no garantiza la seguridad de todos los enlaces.
Cuando ves un correo de este tipo, ¿qué miras primero: la dirección del remitente o el código anti-phishing?
Fuentes: Binance, «¿Qué es un código anti-phishing y cómo configurarlo en Binance?» y «Cómo identificar correos electrónicos de phishing».
#账号安全 #Antiphishing
Si recibes un correo de Binance, comprueba primero el código anti-phishing
Un correo te apremia a iniciar sesión para resolver un problema con tu cuenta. El nombre y el logotipo parecen los de Binance, y ya estás a punto de pulsar el botón. En ese momento, quiero buscar primero algún dato que pueda contrastar con mi cuenta: el código anti-phishing.
Después de consultar la ayuda oficial de Binance, organicé la comprobación en tres pasos. Hay que configurarlo con antelación; no esperes a recibir un correo sospechoso para reconocerlo basándote en lo que aparece en el mensaje.
① Configúralo primero desde tu cuenta.
Abre tú misma la aplicación oficial de Binance que usas habitualmente. En la información de tu cuenta, dentro de tu perfil, entra en «Seguridad», busca «Código anti-phishing», créalo y completa la verificación siguiendo las indicaciones de la página. Si nunca lo has configurado, hazlo primero aquí. Que aparezca una cadena de caracteres cualquiera en un correo no significa que sea tu código. Tampoco es el código de verificación dinámico que introduces al iniciar sesión.
② Cuando recibas un correo, compara el código con el que configuraste.
Si ya lo activaste, comprueba que el código anti-phishing del correo coincida con el que configuraste. Si falta o no coincide, deja de hacer clic y no respondas con los datos de tu cuenta. No te saltes este paso solo porque el nombre del remitente te resulte familiar: Binance advierte en su información oficial que la dirección del remitente puede estar falsificada, por lo que no se puede determinar si un correo es auténtico basándose únicamente en la dirección que aparece.
③ Aunque el código coincida, verifica cualquier solicitud sospechosa.
Yo abriría por mi cuenta la aplicación o el sitio web oficial y contactaría con el servicio de asistencia desde el centro de ayuda para verificar lo que pide el correo, sin actuar directamente por la presión del mensaje. Binance indica que, si sigues teniendo dudas, puedes enviar al servicio de atención al cliente una captura de pantalla y el archivo original del correo para que lo verifiquen. Envía estos materiales solo al servicio de asistencia oficial; no los publiques en comentarios públicos. Si sospechas que tu código anti-phishing se ha filtrado, vuelve a la página de seguridad de la cuenta, cámbialo y completa la verificación.
Recuérdalo así: configúralo de antemano, compáralo cuando recibas un correo y, si tienes dudas, consulta desde los canales oficiales. El código anti-phishing añade una comprobación más; no garantiza la seguridad de todos los enlaces.
Cuando ves un correo de este tipo, ¿qué miras primero: la dirección del remitente o el código anti-phishing?
Fuentes: Binance, «¿Qué es un código anti-phishing y cómo configurarlo en Binance?» y «Cómo identificar correos electrónicos de phishing».
#账号安全 #Antiphishing
Un correo te apremia a iniciar sesión para resolver un problema con tu cuenta. El nombre y el logotipo parecen los de Binance, y ya estás a punto de pulsar el botón. En ese momento, quiero buscar primero algún dato que pueda contrastar con mi cuenta: el código anti-phishing.
Después de consultar la ayuda oficial de Binance, organicé la comprobación en tres pasos. Hay que configurarlo con antelación; no esperes a recibir un correo sospechoso para reconocerlo basándote en lo que aparece en el mensaje.
① Configúralo primero desde tu cuenta.
Abre tú misma la aplicación oficial de Binance que usas habitualmente. En la información de tu cuenta, dentro de tu perfil, entra en «Seguridad», busca «Código anti-phishing», créalo y completa la verificación siguiendo las indicaciones de la página. Si nunca lo has configurado, hazlo primero aquí. Que aparezca una cadena de caracteres cualquiera en un correo no significa que sea tu código. Tampoco es el código de verificación dinámico que introduces al iniciar sesión.
② Cuando recibas un correo, compara el código con el que configuraste.
Si ya lo activaste, comprueba que el código anti-phishing del correo coincida con el que configuraste. Si falta o no coincide, deja de hacer clic y no respondas con los datos de tu cuenta. No te saltes este paso solo porque el nombre del remitente te resulte familiar: Binance advierte en su información oficial que la dirección del remitente puede estar falsificada, por lo que no se puede determinar si un correo es auténtico basándose únicamente en la dirección que aparece.
③ Aunque el código coincida, verifica cualquier solicitud sospechosa.
Yo abriría por mi cuenta la aplicación o el sitio web oficial y contactaría con el servicio de asistencia desde el centro de ayuda para verificar lo que pide el correo, sin actuar directamente por la presión del mensaje. Binance indica que, si sigues teniendo dudas, puedes enviar al servicio de atención al cliente una captura de pantalla y el archivo original del correo para que lo verifiquen. Envía estos materiales solo al servicio de asistencia oficial; no los publiques en comentarios públicos. Si sospechas que tu código anti-phishing se ha filtrado, vuelve a la página de seguridad de la cuenta, cámbialo y completa la verificación.
Recuérdalo así: configúralo de antemano, compáralo cuando recibas un correo y, si tienes dudas, consulta desde los canales oficiales. El código anti-phishing añade una comprobación más; no garantiza la seguridad de todos los enlaces.
Cuando ves un correo de este tipo, ¿qué miras primero: la dirección del remitente o el código anti-phishing?
Fuentes: Binance, «¿Qué es un código anti-phishing y cómo configurarlo en Binance?» y «Cómo identificar correos electrónicos de phishing».
#账号安全 #Antiphishing
90
La otra parte dice que ya pagó; no me apresuro a liberar las criptomonedas
En una orden de venta P2P, el comprador aparece como si ya hubiera pagado y, además, envía una captura de la transferencia por el chat. En ese momento es fácil confundir dos cosas: que la otra parte diga que pagó y que el dinero realmente haya llegado.
Leí las recomendaciones de Binance para evitar estafas con comprobantes de pago. Antes de liberar las criptomonedas, lo que hay que verificar no es si la captura parece auténtica, sino si el dinero está en tu propia cuenta de cobro. Organicé lo que debes revisar en tres puntos.
① Abre tu cuenta de cobro y comprueba si recibiste el dinero.
Inicia sesión en la cuenta bancaria o de pago que usaste para esta orden, revisa los movimientos y localiza el pago correspondiente. No confirmes que recibiste el dinero basándote solo en la captura o en las prisas de la otra parte. Si no encuentras el ingreso, no liberes las criptomonedas. Si no puedes acceder al banco temporalmente, tampoco sustituyas la verificación por una captura: espera hasta poder revisar la cuenta y entonces confirma.
② Compara los datos de la orden y verifica el importe y quién pagó.
Compara el importe realmente recibido con el importe que debías recibir según la orden, y comprueba que el nombre del titular de la cuenta de pago coincida con el nombre verificado del comprador en la plataforma. Si falta dinero o el nombre del pagador no coincide, detente. Aunque la otra parte diga que un amigo pagó en su nombre, no autorices la operación sin más. Explica la discrepancia en el chat de la orden y, si no puedes verificarla, solicita la intervención de la plataforma.
③ Si el dinero no ha llegado o hay una disputa, resuélvelo en la orden original.
Primero, explica en el chat de la orden que el dinero no ha llegado o que hay una discrepancia, y conserva el historial de la conversación. Si no logran resolverlo, entra en la orden P2P desde la versión web de Binance, busca esta transacción y, en la página de verificación del pago, selecciona el problema desde la opción «Apelar (Appeal)». Describe claramente la situación y envía los comprobantes pertinentes según se te solicite. No te vayas a un chat privado para resolverlo ni liberes las criptomonedas solo para conseguir que la otra parte coopere.
Recuerda esto: comprueba el ingreso en tu propia cuenta, verifica el importe y el nombre, y si hay algún problema, resuélvelo dentro de la orden.
¿Qué te genera más dudas: cómo comprobar el estado del pago o qué hacer si el nombre del pagador no coincide?
Fuentes: artículos oficiales de Binance: «How to Avoid Proof of Payment Scams on P2P Trading», «Binance P2P User Transaction Policy» y «How to Appeal for P2P Orders on Binance Website?».
#P2P安全 #EvitaErroresDePrincipiantes
La otra parte dice que ya pagó; no me apresuro a liberar las criptomonedas
En una orden de venta P2P, el comprador aparece como si ya hubiera pagado y, además, envía una captura de la transferencia por el chat. En ese momento es fácil confundir dos cosas: que la otra parte diga que pagó y que el dinero realmente haya llegado.
Leí las recomendaciones de Binance para evitar estafas con comprobantes de pago. Antes de liberar las criptomonedas, lo que hay que verificar no es si la captura parece auténtica, sino si el dinero está en tu propia cuenta de cobro. Organicé lo que debes revisar en tres puntos.
① Abre tu cuenta de cobro y comprueba si recibiste el dinero.
Inicia sesión en la cuenta bancaria o de pago que usaste para esta orden, revisa los movimientos y localiza el pago correspondiente. No confirmes que recibiste el dinero basándote solo en la captura o en las prisas de la otra parte. Si no encuentras el ingreso, no liberes las criptomonedas. Si no puedes acceder al banco temporalmente, tampoco sustituyas la verificación por una captura: espera hasta poder revisar la cuenta y entonces confirma.
② Compara los datos de la orden y verifica el importe y quién pagó.
Compara el importe realmente recibido con el importe que debías recibir según la orden, y comprueba que el nombre del titular de la cuenta de pago coincida con el nombre verificado del comprador en la plataforma. Si falta dinero o el nombre del pagador no coincide, detente. Aunque la otra parte diga que un amigo pagó en su nombre, no autorices la operación sin más. Explica la discrepancia en el chat de la orden y, si no puedes verificarla, solicita la intervención de la plataforma.
③ Si el dinero no ha llegado o hay una disputa, resuélvelo en la orden original.
Primero, explica en el chat de la orden que el dinero no ha llegado o que hay una discrepancia, y conserva el historial de la conversación. Si no logran resolverlo, entra en la orden P2P desde la versión web de Binance, busca esta transacción y, en la página de verificación del pago, selecciona el problema desde la opción «Apelar (Appeal)». Describe claramente la situación y envía los comprobantes pertinentes según se te solicite. No te vayas a un chat privado para resolverlo ni liberes las criptomonedas solo para conseguir que la otra parte coopere.
Recuerda esto: comprueba el ingreso en tu propia cuenta, verifica el importe y el nombre, y si hay algún problema, resuélvelo dentro de la orden.
¿Qué te genera más dudas: cómo comprobar el estado del pago o qué hacer si el nombre del pagador no coincide?
Fuentes: artículos oficiales de Binance: «How to Avoid Proof of Payment Scams on P2P Trading», «Binance P2P User Transaction Policy» y «How to Appeal for P2P Orders on Binance Website?».
#P2P安全 #EvitaErroresDePrincipiantes
En una orden de venta P2P, el comprador aparece como si ya hubiera pagado y, además, envía una captura de la transferencia por el chat. En ese momento es fácil confundir dos cosas: que la otra parte diga que pagó y que el dinero realmente haya llegado.
Leí las recomendaciones de Binance para evitar estafas con comprobantes de pago. Antes de liberar las criptomonedas, lo que hay que verificar no es si la captura parece auténtica, sino si el dinero está en tu propia cuenta de cobro. Organicé lo que debes revisar en tres puntos.
① Abre tu cuenta de cobro y comprueba si recibiste el dinero.
Inicia sesión en la cuenta bancaria o de pago que usaste para esta orden, revisa los movimientos y localiza el pago correspondiente. No confirmes que recibiste el dinero basándote solo en la captura o en las prisas de la otra parte. Si no encuentras el ingreso, no liberes las criptomonedas. Si no puedes acceder al banco temporalmente, tampoco sustituyas la verificación por una captura: espera hasta poder revisar la cuenta y entonces confirma.
② Compara los datos de la orden y verifica el importe y quién pagó.
Compara el importe realmente recibido con el importe que debías recibir según la orden, y comprueba que el nombre del titular de la cuenta de pago coincida con el nombre verificado del comprador en la plataforma. Si falta dinero o el nombre del pagador no coincide, detente. Aunque la otra parte diga que un amigo pagó en su nombre, no autorices la operación sin más. Explica la discrepancia en el chat de la orden y, si no puedes verificarla, solicita la intervención de la plataforma.
③ Si el dinero no ha llegado o hay una disputa, resuélvelo en la orden original.
Primero, explica en el chat de la orden que el dinero no ha llegado o que hay una discrepancia, y conserva el historial de la conversación. Si no logran resolverlo, entra en la orden P2P desde la versión web de Binance, busca esta transacción y, en la página de verificación del pago, selecciona el problema desde la opción «Apelar (Appeal)». Describe claramente la situación y envía los comprobantes pertinentes según se te solicite. No te vayas a un chat privado para resolverlo ni liberes las criptomonedas solo para conseguir que la otra parte coopere.
Recuerda esto: comprueba el ingreso en tu propia cuenta, verifica el importe y el nombre, y si hay algún problema, resuélvelo dentro de la orden.
¿Qué te genera más dudas: cómo comprobar el estado del pago o qué hacer si el nombre del pagador no coincide?
Fuentes: artículos oficiales de Binance: «How to Avoid Proof of Payment Scams on P2P Trading», «Binance P2P User Transaction Policy» y «How to Appeal for P2P Orders on Binance Website?».
#P2P安全 #EvitaErroresDePrincipiantes
132
Antes de cambiar de teléfono, no borres todavía los códigos de verificación
Cuando estaba a punto de borrar por completo mi teléfono viejo, me acordé de que todavía necesitaba los códigos de verificación para iniciar sesión en el exchange. Eso habría sido un problema. Consulté la información oficial de Google y Binance y quise resumir el proceso para cambiar de teléfono en tres pasos. Aquí hablamos de los códigos dinámicos de Google Authenticator, no de los que se reciben por SMS.
① Si todavía tienes el teléfono viejo, transfiere primero los códigos.
Comprueba que aún puedes acceder al correo electrónico y al número de teléfono vinculados a tu cuenta del exchange y conserva el teléfono viejo. Si ya sincronizaste los códigos con tu cuenta de Google, inicia sesión con esa misma cuenta en Authenticator en el teléfono nuevo. Si no usaste la sincronización con una cuenta, en el teléfono viejo selecciona «Transferir cuentas → Exportar cuentas» y, en el nuevo, «Transferir cuentas → Importar cuentas»; luego escanea el código QR generado en el teléfono viejo. Si hay varios códigos QR, escanéalos todos uno por uno. Usa los códigos QR únicamente entre tus propios dispositivos; no les hagas capturas ni se los envíes a nadie.
② Que aparezcan los códigos en el teléfono nuevo no significa que ya estén verificados.
Comprueba que la entrada corresponda al exchange y a la cuenta correctos. Luego, ve a la página oficial de inicio de sesión de Binance y completa la verificación con el código del teléfono nuevo. Si falla, comprueba si seleccionaste la entrada equivocada, si el código ya venció o si la hora del teléfono no está sincronizada. Si no funciona, conserva el teléfono viejo y no te apresures a borrarlo. En especial, no elimines directamente una entrada de códigos sincronizada para limpiar el teléfono viejo: al borrarla, el cambio se sincronizará con los demás dispositivos.
③ Si ya no puedes obtener los códigos de verificación, sigue el proceso oficial de recuperación.
Inicia sesión en el sitio web oficial de Binance. Después de introducir la contraseña correcta, en la página de verificación de seguridad selecciona el método de verificación que no puedes usar y entra en «¿No puedes usar la verificación de seguridad?». Marca el método al que ya no tienes acceso, completa las demás verificaciones siguiendo las instrucciones y envía una solicitud de restablecimiento. Si también olvidaste la contraseña y no puedes restablecerla porque no logras verificar tu identidad, contacta con el servicio de atención al cliente a través del centro de ayuda oficial. No recurras a intermediarios que te contacten por mensaje privado.
Transferir los códigos de verificación y restablecer el autenticador en el exchange son cosas distintas. Binance indica que, después del restablecimiento, funciones como los retiros y las transferencias internas se suspenderán durante un máximo de 48 horas. Enviar la solicitud no significa que el proceso se haya completado: comprueba el resultado en la página.
Lo que quiero recordar es: primero transferir, después verificar y, una vez que todo funcione, ocuparse del teléfono viejo.
Cuando cambias de teléfono, ¿qué te preocupa más: olvidarte de transferir algún código de verificación o que el teléfono viejo ya no esté a tu alcance?
Fuentes: Google, «Obtener códigos de verificación con Google Authenticator»; Binance, «How to Reset 2FA When I Can't Access My Binance Account?».
#账号安全 #EvitaErroresPrincipiantes
Antes de cambiar de teléfono, no borres todavía los códigos de verificación
Cuando estaba a punto de borrar por completo mi teléfono viejo, me acordé de que todavía necesitaba los códigos de verificación para iniciar sesión en el exchange. Eso habría sido un problema. Consulté la información oficial de Google y Binance y quise resumir el proceso para cambiar de teléfono en tres pasos. Aquí hablamos de los códigos dinámicos de Google Authenticator, no de los que se reciben por SMS.
① Si todavía tienes el teléfono viejo, transfiere primero los códigos.
Comprueba que aún puedes acceder al correo electrónico y al número de teléfono vinculados a tu cuenta del exchange y conserva el teléfono viejo. Si ya sincronizaste los códigos con tu cuenta de Google, inicia sesión con esa misma cuenta en Authenticator en el teléfono nuevo. Si no usaste la sincronización con una cuenta, en el teléfono viejo selecciona «Transferir cuentas → Exportar cuentas» y, en el nuevo, «Transferir cuentas → Importar cuentas»; luego escanea el código QR generado en el teléfono viejo. Si hay varios códigos QR, escanéalos todos uno por uno. Usa los códigos QR únicamente entre tus propios dispositivos; no les hagas capturas ni se los envíes a nadie.
② Que aparezcan los códigos en el teléfono nuevo no significa que ya estén verificados.
Comprueba que la entrada corresponda al exchange y a la cuenta correctos. Luego, ve a la página oficial de inicio de sesión de Binance y completa la verificación con el código del teléfono nuevo. Si falla, comprueba si seleccionaste la entrada equivocada, si el código ya venció o si la hora del teléfono no está sincronizada. Si no funciona, conserva el teléfono viejo y no te apresures a borrarlo. En especial, no elimines directamente una entrada de códigos sincronizada para limpiar el teléfono viejo: al borrarla, el cambio se sincronizará con los demás dispositivos.
③ Si ya no puedes obtener los códigos de verificación, sigue el proceso oficial de recuperación.
Inicia sesión en el sitio web oficial de Binance. Después de introducir la contraseña correcta, en la página de verificación de seguridad selecciona el método de verificación que no puedes usar y entra en «¿No puedes usar la verificación de seguridad?». Marca el método al que ya no tienes acceso, completa las demás verificaciones siguiendo las instrucciones y envía una solicitud de restablecimiento. Si también olvidaste la contraseña y no puedes restablecerla porque no logras verificar tu identidad, contacta con el servicio de atención al cliente a través del centro de ayuda oficial. No recurras a intermediarios que te contacten por mensaje privado.
Transferir los códigos de verificación y restablecer el autenticador en el exchange son cosas distintas. Binance indica que, después del restablecimiento, funciones como los retiros y las transferencias internas se suspenderán durante un máximo de 48 horas. Enviar la solicitud no significa que el proceso se haya completado: comprueba el resultado en la página.
Lo que quiero recordar es: primero transferir, después verificar y, una vez que todo funcione, ocuparse del teléfono viejo.
Cuando cambias de teléfono, ¿qué te preocupa más: olvidarte de transferir algún código de verificación o que el teléfono viejo ya no esté a tu alcance?
Fuentes: Google, «Obtener códigos de verificación con Google Authenticator»; Binance, «How to Reset 2FA When I Can't Access My Binance Account?».
#账号安全 #EvitaErroresPrincipiantes
Cuando estaba a punto de borrar por completo mi teléfono viejo, me acordé de que todavía necesitaba los códigos de verificación para iniciar sesión en el exchange. Eso habría sido un problema. Consulté la información oficial de Google y Binance y quise resumir el proceso para cambiar de teléfono en tres pasos. Aquí hablamos de los códigos dinámicos de Google Authenticator, no de los que se reciben por SMS.
① Si todavía tienes el teléfono viejo, transfiere primero los códigos.
Comprueba que aún puedes acceder al correo electrónico y al número de teléfono vinculados a tu cuenta del exchange y conserva el teléfono viejo. Si ya sincronizaste los códigos con tu cuenta de Google, inicia sesión con esa misma cuenta en Authenticator en el teléfono nuevo. Si no usaste la sincronización con una cuenta, en el teléfono viejo selecciona «Transferir cuentas → Exportar cuentas» y, en el nuevo, «Transferir cuentas → Importar cuentas»; luego escanea el código QR generado en el teléfono viejo. Si hay varios códigos QR, escanéalos todos uno por uno. Usa los códigos QR únicamente entre tus propios dispositivos; no les hagas capturas ni se los envíes a nadie.
② Que aparezcan los códigos en el teléfono nuevo no significa que ya estén verificados.
Comprueba que la entrada corresponda al exchange y a la cuenta correctos. Luego, ve a la página oficial de inicio de sesión de Binance y completa la verificación con el código del teléfono nuevo. Si falla, comprueba si seleccionaste la entrada equivocada, si el código ya venció o si la hora del teléfono no está sincronizada. Si no funciona, conserva el teléfono viejo y no te apresures a borrarlo. En especial, no elimines directamente una entrada de códigos sincronizada para limpiar el teléfono viejo: al borrarla, el cambio se sincronizará con los demás dispositivos.
③ Si ya no puedes obtener los códigos de verificación, sigue el proceso oficial de recuperación.
Inicia sesión en el sitio web oficial de Binance. Después de introducir la contraseña correcta, en la página de verificación de seguridad selecciona el método de verificación que no puedes usar y entra en «¿No puedes usar la verificación de seguridad?». Marca el método al que ya no tienes acceso, completa las demás verificaciones siguiendo las instrucciones y envía una solicitud de restablecimiento. Si también olvidaste la contraseña y no puedes restablecerla porque no logras verificar tu identidad, contacta con el servicio de atención al cliente a través del centro de ayuda oficial. No recurras a intermediarios que te contacten por mensaje privado.
Transferir los códigos de verificación y restablecer el autenticador en el exchange son cosas distintas. Binance indica que, después del restablecimiento, funciones como los retiros y las transferencias internas se suspenderán durante un máximo de 48 horas. Enviar la solicitud no significa que el proceso se haya completado: comprueba el resultado en la página.
Lo que quiero recordar es: primero transferir, después verificar y, una vez que todo funcione, ocuparse del teléfono viejo.
Cuando cambias de teléfono, ¿qué te preocupa más: olvidarte de transferir algún código de verificación o que el teléfono viejo ya no esté a tu alcance?
Fuentes: Google, «Obtener códigos de verificación con Google Authenticator»; Binance, «How to Reset 2FA When I Can't Access My Binance Account?».
#账号安全 #EvitaErroresPrincipiantes
GOOGL+2,61 %
GOOGUS+2,58 %
492
He depositado más de una vez con Memo, ¿qué debo poner?
Ya he copiado la dirección de depósito, pero al lado hay otro campo llamado Memo: ¿es solo una nota cualquiera o también tengo que rellenarlo? Si depositas XLM en Binance y lo omites, es posible que el dinero no se abone en tu cuenta.
He consultado la ayuda oficial de Binance para tener claro qué hacer con este pequeño campo: Memo es un identificador adicional que sirve para reconocer la cuenta receptora; no es un mensaje para ti. Aquí nos centramos únicamente en el caso en que la página de depósito de XLM de Binance exige introducir un Memo.
① Mira la página de recepción: ¿de dónde obtienes ese dato?
Entra en tu cuenta de Binance y ve a «Depositar → Depositar criptomonedas». Selecciona XLM y la red correspondiente; consulta la dirección, el Memo y las indicaciones que aparecen en la página. Las redes deben coincidir; si la página solicita un Memo, compruébalo junto con la dirección. Si no lo encuentras, no se muestra completo o las instrucciones no están claras, detente y consúltalo en el centro de ayuda oficial. No inventes uno.
② Mira la página de envío: ¿lo has puesto en el campo correspondiente?
Introduce la dirección en el campo de dirección y el Memo que aparece en la página de depósito en el campo Memo correspondiente de la plataforma desde la que envías. Luego, compara cada carácter. No lo pongas en el apodo de un contacto ni en una nota personal. Aunque la plataforma de envío permita dejarlo en blanco, eso no significa que el destinatario no lo necesite. Si no encuentras el campo correspondiente, consulta al servicio de atención oficial de la plataforma de envío y no envíes la transacción sin más.
③ Mira la página de confirmación: ¿siguen siendo correctos los datos que has introducido?
Antes de enviar, vuelve a comprobar la dirección, la red y el Memo; asegúrate especialmente de que no falte ni haya cambiado ningún carácter del Memo. Si algo no coincide, vuelve atrás y corrígelo; si no puedes verificarlo, cancela la operación. Si ya lo has enviado y te das cuenta de que omitiste el Memo o lo escribiste mal, no hagas otra transferencia para «añadir la nota». Busca en el centro de ayuda oficial de Binance «How to Retrieve Crypto Deposit with Wrong or Missing Tag/Memo?» y sigue el enlace Apply que aparece en el artículo. Proporciona la moneda, el importe y el hash de la transacción según las instrucciones. Si no cumples los requisitos de solicitud o no puedes enviarla, contacta con el servicio de atención oficial para que lo revisen. La recuperación está sujeta a condiciones y comisiones; enviar una solicitud no garantiza que recuperes los fondos.
Lo que quiero recordar es esto: pon en la página de envío lo que aparece en la página de recepción y vuelve a comprobarlo todo en la página de confirmación.
¿Qué es lo que más dudas te genera: dónde obtener el Memo o en qué campo ponerlo en la página de envío?
Fuentes: «How to Deposit Crypto to Binance?» de Binance y la guía de recuperación de Memo mencionada arriba.
#充值安全 #EvitaErroresPrincipiantes
He depositado más de una vez con Memo, ¿qué debo poner?
Ya he copiado la dirección de depósito, pero al lado hay otro campo llamado Memo: ¿es solo una nota cualquiera o también tengo que rellenarlo? Si depositas XLM en Binance y lo omites, es posible que el dinero no se abone en tu cuenta.
He consultado la ayuda oficial de Binance para tener claro qué hacer con este pequeño campo: Memo es un identificador adicional que sirve para reconocer la cuenta receptora; no es un mensaje para ti. Aquí nos centramos únicamente en el caso en que la página de depósito de XLM de Binance exige introducir un Memo.
① Mira la página de recepción: ¿de dónde obtienes ese dato?
Entra en tu cuenta de Binance y ve a «Depositar → Depositar criptomonedas». Selecciona XLM y la red correspondiente; consulta la dirección, el Memo y las indicaciones que aparecen en la página. Las redes deben coincidir; si la página solicita un Memo, compruébalo junto con la dirección. Si no lo encuentras, no se muestra completo o las instrucciones no están claras, detente y consúltalo en el centro de ayuda oficial. No inventes uno.
② Mira la página de envío: ¿lo has puesto en el campo correspondiente?
Introduce la dirección en el campo de dirección y el Memo que aparece en la página de depósito en el campo Memo correspondiente de la plataforma desde la que envías. Luego, compara cada carácter. No lo pongas en el apodo de un contacto ni en una nota personal. Aunque la plataforma de envío permita dejarlo en blanco, eso no significa que el destinatario no lo necesite. Si no encuentras el campo correspondiente, consulta al servicio de atención oficial de la plataforma de envío y no envíes la transacción sin más.
③ Mira la página de confirmación: ¿siguen siendo correctos los datos que has introducido?
Antes de enviar, vuelve a comprobar la dirección, la red y el Memo; asegúrate especialmente de que no falte ni haya cambiado ningún carácter del Memo. Si algo no coincide, vuelve atrás y corrígelo; si no puedes verificarlo, cancela la operación. Si ya lo has enviado y te das cuenta de que omitiste el Memo o lo escribiste mal, no hagas otra transferencia para «añadir la nota». Busca en el centro de ayuda oficial de Binance «How to Retrieve Crypto Deposit with Wrong or Missing Tag/Memo?» y sigue el enlace Apply que aparece en el artículo. Proporciona la moneda, el importe y el hash de la transacción según las instrucciones. Si no cumples los requisitos de solicitud o no puedes enviarla, contacta con el servicio de atención oficial para que lo revisen. La recuperación está sujeta a condiciones y comisiones; enviar una solicitud no garantiza que recuperes los fondos.
Lo que quiero recordar es esto: pon en la página de envío lo que aparece en la página de recepción y vuelve a comprobarlo todo en la página de confirmación.
¿Qué es lo que más dudas te genera: dónde obtener el Memo o en qué campo ponerlo en la página de envío?
Fuentes: «How to Deposit Crypto to Binance?» de Binance y la guía de recuperación de Memo mencionada arriba.
#充值安全 #EvitaErroresPrincipiantes
Ya he copiado la dirección de depósito, pero al lado hay otro campo llamado Memo: ¿es solo una nota cualquiera o también tengo que rellenarlo? Si depositas XLM en Binance y lo omites, es posible que el dinero no se abone en tu cuenta.
He consultado la ayuda oficial de Binance para tener claro qué hacer con este pequeño campo: Memo es un identificador adicional que sirve para reconocer la cuenta receptora; no es un mensaje para ti. Aquí nos centramos únicamente en el caso en que la página de depósito de XLM de Binance exige introducir un Memo.
① Mira la página de recepción: ¿de dónde obtienes ese dato?
Entra en tu cuenta de Binance y ve a «Depositar → Depositar criptomonedas». Selecciona XLM y la red correspondiente; consulta la dirección, el Memo y las indicaciones que aparecen en la página. Las redes deben coincidir; si la página solicita un Memo, compruébalo junto con la dirección. Si no lo encuentras, no se muestra completo o las instrucciones no están claras, detente y consúltalo en el centro de ayuda oficial. No inventes uno.
② Mira la página de envío: ¿lo has puesto en el campo correspondiente?
Introduce la dirección en el campo de dirección y el Memo que aparece en la página de depósito en el campo Memo correspondiente de la plataforma desde la que envías. Luego, compara cada carácter. No lo pongas en el apodo de un contacto ni en una nota personal. Aunque la plataforma de envío permita dejarlo en blanco, eso no significa que el destinatario no lo necesite. Si no encuentras el campo correspondiente, consulta al servicio de atención oficial de la plataforma de envío y no envíes la transacción sin más.
③ Mira la página de confirmación: ¿siguen siendo correctos los datos que has introducido?
Antes de enviar, vuelve a comprobar la dirección, la red y el Memo; asegúrate especialmente de que no falte ni haya cambiado ningún carácter del Memo. Si algo no coincide, vuelve atrás y corrígelo; si no puedes verificarlo, cancela la operación. Si ya lo has enviado y te das cuenta de que omitiste el Memo o lo escribiste mal, no hagas otra transferencia para «añadir la nota». Busca en el centro de ayuda oficial de Binance «How to Retrieve Crypto Deposit with Wrong or Missing Tag/Memo?» y sigue el enlace Apply que aparece en el artículo. Proporciona la moneda, el importe y el hash de la transacción según las instrucciones. Si no cumples los requisitos de solicitud o no puedes enviarla, contacta con el servicio de atención oficial para que lo revisen. La recuperación está sujeta a condiciones y comisiones; enviar una solicitud no garantiza que recuperes los fondos.
Lo que quiero recordar es esto: pon en la página de envío lo que aparece en la página de recepción y vuelve a comprobarlo todo en la página de confirmación.
¿Qué es lo que más dudas te genera: dónde obtener el Memo o en qué campo ponerlo en la página de envío?
Fuentes: «How to Deposit Crypto to Binance?» de Binance y la guía de recuperación de Memo mencionada arriba.
#充值安全 #EvitaErroresPrincipiantes
435
¿Qué debo comprobar antes de descargar una billetera?
Estoy a punto de instalar una billetera y encuentro varios resultados con nombres e iconos muy parecidos. ¿Cuál elijo? Si instalo la equivocada en este paso, puede que todo el cuidado que ponga después en protegerla no sirva de nada.
Consulté las instrucciones oficiales de MetaMask y quiero resumir en tres pasos qué revisar antes de pulsar «Instalar».
① Primero, comprueba el punto de acceso; no elijas según la posición en los resultados de búsqueda.
Abre las instrucciones de instalación del centro de ayuda oficial, sigue el enlace al sitio web oficial que aparece en ellas y selecciona tu navegador o sistema operativo móvil. Comprueba que la dirección de la barra de direcciones coincida con la del enlace indicado en las instrucciones oficiales; no te fijes solo en el nombre de la billetera que aparece en la página. Si el punto de acceso no coincide, cierra todo y vuelve a empezar. No instales nada desde archivos adjuntos de chats grupales ni desde «paquetes de instalación exclusivos» de desconocidos.
② Una vez en la tienda, comprueba quién es el editor y revisa la página de detalles.
Compara la página de la aplicación que encontraste con la página de la tienda a la que te llevó el enlace del sitio web oficial: ¿es la misma aplicación?, ¿coincide el nombre del desarrollador o editor? No des por sentado que el nombre es el mismo en todas las tiendas: MetaMask aclara específicamente que el editor de la versión de Firefox es danfinlay. Si el nombre no coincide, vuelve a las instrucciones oficiales de instalación del navegador correspondiente y compruébalo. No pulses «Instalar» solo porque veas el icono del zorro; si no puedes confirmarlo, detente.
③ Comprueba que el proceso de descarga no te haya apartado del punto de acceso original.
En el móvil, sigue las instrucciones oficiales y usa la tienda de aplicaciones correspondiente; para la versión de navegador, usa la tienda de extensiones a la que te dirija el enlace oficial. Si alguien te pide que descargues otro archivo durante el proceso o que vayas a un sitio desconocido para «reparar la instalación», sal de ahí y compruébalo en el centro de ayuda. Si la tienda no se abre, tampoco uses un paquete que te haya enviado otra persona.
Lo que quiero recordar es: busca el punto de acceso en las instrucciones oficiales, comprueba la aplicación en la tienda y, si la fuente cambia en algún momento, detente.
Cuando descargas una billetera, ¿qué te genera más dudas: la dirección del sitio web oficial o el nombre del editor en la tienda?
Fuentes: «How to install MetaMask» y «How to verify the real MetaMask wallet», de MetaMask.
#钱包安全 #EvitaErroresDePrincipiantes
¿Qué debo comprobar antes de descargar una billetera?
Estoy a punto de instalar una billetera y encuentro varios resultados con nombres e iconos muy parecidos. ¿Cuál elijo? Si instalo la equivocada en este paso, puede que todo el cuidado que ponga después en protegerla no sirva de nada.
Consulté las instrucciones oficiales de MetaMask y quiero resumir en tres pasos qué revisar antes de pulsar «Instalar».
① Primero, comprueba el punto de acceso; no elijas según la posición en los resultados de búsqueda.
Abre las instrucciones de instalación del centro de ayuda oficial, sigue el enlace al sitio web oficial que aparece en ellas y selecciona tu navegador o sistema operativo móvil. Comprueba que la dirección de la barra de direcciones coincida con la del enlace indicado en las instrucciones oficiales; no te fijes solo en el nombre de la billetera que aparece en la página. Si el punto de acceso no coincide, cierra todo y vuelve a empezar. No instales nada desde archivos adjuntos de chats grupales ni desde «paquetes de instalación exclusivos» de desconocidos.
② Una vez en la tienda, comprueba quién es el editor y revisa la página de detalles.
Compara la página de la aplicación que encontraste con la página de la tienda a la que te llevó el enlace del sitio web oficial: ¿es la misma aplicación?, ¿coincide el nombre del desarrollador o editor? No des por sentado que el nombre es el mismo en todas las tiendas: MetaMask aclara específicamente que el editor de la versión de Firefox es danfinlay. Si el nombre no coincide, vuelve a las instrucciones oficiales de instalación del navegador correspondiente y compruébalo. No pulses «Instalar» solo porque veas el icono del zorro; si no puedes confirmarlo, detente.
③ Comprueba que el proceso de descarga no te haya apartado del punto de acceso original.
En el móvil, sigue las instrucciones oficiales y usa la tienda de aplicaciones correspondiente; para la versión de navegador, usa la tienda de extensiones a la que te dirija el enlace oficial. Si alguien te pide que descargues otro archivo durante el proceso o que vayas a un sitio desconocido para «reparar la instalación», sal de ahí y compruébalo en el centro de ayuda. Si la tienda no se abre, tampoco uses un paquete que te haya enviado otra persona.
Lo que quiero recordar es: busca el punto de acceso en las instrucciones oficiales, comprueba la aplicación en la tienda y, si la fuente cambia en algún momento, detente.
Cuando descargas una billetera, ¿qué te genera más dudas: la dirección del sitio web oficial o el nombre del editor en la tienda?
Fuentes: «How to install MetaMask» y «How to verify the real MetaMask wallet», de MetaMask.
#钱包安全 #EvitaErroresDePrincipiantes
Estoy a punto de instalar una billetera y encuentro varios resultados con nombres e iconos muy parecidos. ¿Cuál elijo? Si instalo la equivocada en este paso, puede que todo el cuidado que ponga después en protegerla no sirva de nada.
Consulté las instrucciones oficiales de MetaMask y quiero resumir en tres pasos qué revisar antes de pulsar «Instalar».
① Primero, comprueba el punto de acceso; no elijas según la posición en los resultados de búsqueda.
Abre las instrucciones de instalación del centro de ayuda oficial, sigue el enlace al sitio web oficial que aparece en ellas y selecciona tu navegador o sistema operativo móvil. Comprueba que la dirección de la barra de direcciones coincida con la del enlace indicado en las instrucciones oficiales; no te fijes solo en el nombre de la billetera que aparece en la página. Si el punto de acceso no coincide, cierra todo y vuelve a empezar. No instales nada desde archivos adjuntos de chats grupales ni desde «paquetes de instalación exclusivos» de desconocidos.
② Una vez en la tienda, comprueba quién es el editor y revisa la página de detalles.
Compara la página de la aplicación que encontraste con la página de la tienda a la que te llevó el enlace del sitio web oficial: ¿es la misma aplicación?, ¿coincide el nombre del desarrollador o editor? No des por sentado que el nombre es el mismo en todas las tiendas: MetaMask aclara específicamente que el editor de la versión de Firefox es danfinlay. Si el nombre no coincide, vuelve a las instrucciones oficiales de instalación del navegador correspondiente y compruébalo. No pulses «Instalar» solo porque veas el icono del zorro; si no puedes confirmarlo, detente.
③ Comprueba que el proceso de descarga no te haya apartado del punto de acceso original.
En el móvil, sigue las instrucciones oficiales y usa la tienda de aplicaciones correspondiente; para la versión de navegador, usa la tienda de extensiones a la que te dirija el enlace oficial. Si alguien te pide que descargues otro archivo durante el proceso o que vayas a un sitio desconocido para «reparar la instalación», sal de ahí y compruébalo en el centro de ayuda. Si la tienda no se abre, tampoco uses un paquete que te haya enviado otra persona.
Lo que quiero recordar es: busca el punto de acceso en las instrucciones oficiales, comprueba la aplicación en la tienda y, si la fuente cambia en algún momento, detente.
Cuando descargas una billetera, ¿qué te genera más dudas: la dirección del sitio web oficial o el nombre del editor en la tienda?
Fuentes: «How to install MetaMask» y «How to verify the real MetaMask wallet», de MetaMask.
#钱包安全 #EvitaErroresDePrincipiantes
259
Antes de transferir, no copies la dirección del historial
Si vas a transferirle dinero a la misma persona, puede parecer muy cómodo buscar la operación anterior y copiar la dirección. Pero esa dirección, cuyos primeros y últimos caracteres te resultan familiares, podría haber sido colocada ahí deliberadamente por otra persona.
Después de consultar la documentación oficial de la billetera, decidí resumir en tres pasos qué revisar antes y después de copiar una dirección.
① Primero, comprueba de dónde viene la dirección.
No uses el historial de transacciones como si fuera una lista de contactos. Si vas a transferir fondos a tu propia billetera, abre la página para recibir fondos de tu billetera y copia la dirección desde allí. Si vas a transferirle a otra persona, confirma la dirección de recepción por un canal de contacto que ya hayas verificado. Si solo tienes una dirección del historial, detente y vuelve a obtener los datos de recepción; no la uses solo porque «ya la habías visto».
② Después de pegarla, muestra la dirección completa.
Compárala, de principio a fin y por partes, con la dirección de recepción que acabas de verificar; sobre todo, no pases por alto el tramo del medio. Que coincidan solo los primeros y los últimos caracteres no basta: el envenenamiento de direcciones se aprovecha de esa semejanza. Si algo no coincide en el medio, o la página solo muestra una versión abreviada que no puedes revisar por completo, cancela el envío y vuelve a verificar la dirección desde la fuente de recepción. No adivines.
③ Si aparece un registro desconocido en el historial, no lo copies sin más.
Presta atención a transferencias de importe pequeño o de importe cero que aparezcan de repente, así como a direcciones que parezcan pertenecer a alguien conocido. Podrían ser señuelos; que el importe no sea cero tampoco significa que sean de confianza. Si encuentras un registro así, no lo uses para actualizar una dirección de recepción: vuelve al primer paso. Puedes guardar las direcciones que uses con frecuencia en la libreta de contactos de la billetera, pero solo después de verificarlas por completo. Revísalas también antes de guardarlas y no añadas directamente registros sospechosos a favoritos.
Lo que quiero recordar es: obtener la dirección de la fuente de recepción, comparar la dirección completa después de pegarla y no tratar el historial como una agenda de direcciones.
Al verificar una dirección, ¿qué te resulta más difícil: saber «de dónde obtenerla» o revisar «esa larga secuencia del medio»?
Fuentes: MetaMask, «Estafas de envenenamiento de direcciones»; Etherscan, «Ataques de envenenamiento de direcciones».
#转账安全 #EvitaErroresDePrincipiante
Antes de transferir, no copies la dirección del historial
Si vas a transferirle dinero a la misma persona, puede parecer muy cómodo buscar la operación anterior y copiar la dirección. Pero esa dirección, cuyos primeros y últimos caracteres te resultan familiares, podría haber sido colocada ahí deliberadamente por otra persona.
Después de consultar la documentación oficial de la billetera, decidí resumir en tres pasos qué revisar antes y después de copiar una dirección.
① Primero, comprueba de dónde viene la dirección.
No uses el historial de transacciones como si fuera una lista de contactos. Si vas a transferir fondos a tu propia billetera, abre la página para recibir fondos de tu billetera y copia la dirección desde allí. Si vas a transferirle a otra persona, confirma la dirección de recepción por un canal de contacto que ya hayas verificado. Si solo tienes una dirección del historial, detente y vuelve a obtener los datos de recepción; no la uses solo porque «ya la habías visto».
② Después de pegarla, muestra la dirección completa.
Compárala, de principio a fin y por partes, con la dirección de recepción que acabas de verificar; sobre todo, no pases por alto el tramo del medio. Que coincidan solo los primeros y los últimos caracteres no basta: el envenenamiento de direcciones se aprovecha de esa semejanza. Si algo no coincide en el medio, o la página solo muestra una versión abreviada que no puedes revisar por completo, cancela el envío y vuelve a verificar la dirección desde la fuente de recepción. No adivines.
③ Si aparece un registro desconocido en el historial, no lo copies sin más.
Presta atención a transferencias de importe pequeño o de importe cero que aparezcan de repente, así como a direcciones que parezcan pertenecer a alguien conocido. Podrían ser señuelos; que el importe no sea cero tampoco significa que sean de confianza. Si encuentras un registro así, no lo uses para actualizar una dirección de recepción: vuelve al primer paso. Puedes guardar las direcciones que uses con frecuencia en la libreta de contactos de la billetera, pero solo después de verificarlas por completo. Revísalas también antes de guardarlas y no añadas directamente registros sospechosos a favoritos.
Lo que quiero recordar es: obtener la dirección de la fuente de recepción, comparar la dirección completa después de pegarla y no tratar el historial como una agenda de direcciones.
Al verificar una dirección, ¿qué te resulta más difícil: saber «de dónde obtenerla» o revisar «esa larga secuencia del medio»?
Fuentes: MetaMask, «Estafas de envenenamiento de direcciones»; Etherscan, «Ataques de envenenamiento de direcciones».
#转账安全 #EvitaErroresDePrincipiante
Si vas a transferirle dinero a la misma persona, puede parecer muy cómodo buscar la operación anterior y copiar la dirección. Pero esa dirección, cuyos primeros y últimos caracteres te resultan familiares, podría haber sido colocada ahí deliberadamente por otra persona.
Después de consultar la documentación oficial de la billetera, decidí resumir en tres pasos qué revisar antes y después de copiar una dirección.
① Primero, comprueba de dónde viene la dirección.
No uses el historial de transacciones como si fuera una lista de contactos. Si vas a transferir fondos a tu propia billetera, abre la página para recibir fondos de tu billetera y copia la dirección desde allí. Si vas a transferirle a otra persona, confirma la dirección de recepción por un canal de contacto que ya hayas verificado. Si solo tienes una dirección del historial, detente y vuelve a obtener los datos de recepción; no la uses solo porque «ya la habías visto».
② Después de pegarla, muestra la dirección completa.
Compárala, de principio a fin y por partes, con la dirección de recepción que acabas de verificar; sobre todo, no pases por alto el tramo del medio. Que coincidan solo los primeros y los últimos caracteres no basta: el envenenamiento de direcciones se aprovecha de esa semejanza. Si algo no coincide en el medio, o la página solo muestra una versión abreviada que no puedes revisar por completo, cancela el envío y vuelve a verificar la dirección desde la fuente de recepción. No adivines.
③ Si aparece un registro desconocido en el historial, no lo copies sin más.
Presta atención a transferencias de importe pequeño o de importe cero que aparezcan de repente, así como a direcciones que parezcan pertenecer a alguien conocido. Podrían ser señuelos; que el importe no sea cero tampoco significa que sean de confianza. Si encuentras un registro así, no lo uses para actualizar una dirección de recepción: vuelve al primer paso. Puedes guardar las direcciones que uses con frecuencia en la libreta de contactos de la billetera, pero solo después de verificarlas por completo. Revísalas también antes de guardarlas y no añadas directamente registros sospechosos a favoritos.
Lo que quiero recordar es: obtener la dirección de la fuente de recepción, comparar la dirección completa después de pegarla y no tratar el historial como una agenda de direcciones.
Al verificar una dirección, ¿qué te resulta más difícil: saber «de dónde obtenerla» o revisar «esa larga secuencia del medio»?
Fuentes: MetaMask, «Estafas de envenenamiento de direcciones»; Etherscan, «Ataques de envenenamiento de direcciones».
#转账安全 #EvitaErroresDePrincipiante
157
Aparece una autorización en la billetera. ¿Qué debería entender primero?
Cuando pulso «Confirmar», ¿estoy dando permiso para esta operación o concediendo también permiso para usar mis tokens más adelante? Primero quiero entender la diferencia y después aprender a reconocer los botones de la billetera.
Esta vez partiré de la documentación oficial de MetaMask y me centraré en un solo caso: la autorización approve habitual de tokens ERC-20. He resumido lo que debo entender en tres preguntas.
① ¿A quién?
Fíjate en qué sitio web envía la solicitud y en la dirección del contrato que realmente obtiene el permiso. Que el nombre de la página te suene no basta: quien recibe el límite autorizado es el «destinatario de la autorización» (spender). Si no entiendes la dirección, detente y compruébala en la información oficial del proyecto; no te fíes solo de un icono familiar.
② ¿Qué puede hacer?
Este tipo de autorización se aplica a un token concreto, no entrega todos los activos de la billetera. Pero tampoco significa simplemente «permíteme ver el saldo»: quien recibe la autorización puede transferir ese token hasta el límite autorizado, sin que necesariamente tengas que confirmar cada transferencia.
③ ¿Cuánto?
El límite de gasto (spending cap) es la cantidad máxima de tokens que se pueden utilizar; no es la comisión ni equivale a lo que se gastará realmente en esta operación. Por ejemplo, si solo tienes pensado usar 10, pero la solicitud pide 1000, vale la pena detenerse y preguntar: ¿por qué hace falta tanto?
El «límite ilimitado» evita tener que autorizar una y otra vez, pero también expone esos tokens a un riesgo mayor. Si puedes cambiar el límite, ajústalo a lo que realmente necesitas; aun así, un límite bajo no significa que la otra parte sea de confianza.
Quiero recordar esta frase: primero aclara «quién puede usar qué tipo de token y hasta qué cantidad» y luego decide si confirmas. Si no entiendes la solicitud, es mejor cancelarla que pulsar a ciegas.
Cuando ves una ventana de autorización, ¿qué te resulta más confuso: esa serie de números de la dirección o un límite absurdamente alto?
Fuentes: artículos oficiales de MetaMask «¿Qué es la aprobación de un token?» y «¿Qué son las aprobaciones de tokens?».
#钱包授权 #EvitaErroresSiEresPrincipiante
Aparece una autorización en la billetera. ¿Qué debería entender primero?
Cuando pulso «Confirmar», ¿estoy dando permiso para esta operación o concediendo también permiso para usar mis tokens más adelante? Primero quiero entender la diferencia y después aprender a reconocer los botones de la billetera.
Esta vez partiré de la documentación oficial de MetaMask y me centraré en un solo caso: la autorización approve habitual de tokens ERC-20. He resumido lo que debo entender en tres preguntas.
① ¿A quién?
Fíjate en qué sitio web envía la solicitud y en la dirección del contrato que realmente obtiene el permiso. Que el nombre de la página te suene no basta: quien recibe el límite autorizado es el «destinatario de la autorización» (spender). Si no entiendes la dirección, detente y compruébala en la información oficial del proyecto; no te fíes solo de un icono familiar.
② ¿Qué puede hacer?
Este tipo de autorización se aplica a un token concreto, no entrega todos los activos de la billetera. Pero tampoco significa simplemente «permíteme ver el saldo»: quien recibe la autorización puede transferir ese token hasta el límite autorizado, sin que necesariamente tengas que confirmar cada transferencia.
③ ¿Cuánto?
El límite de gasto (spending cap) es la cantidad máxima de tokens que se pueden utilizar; no es la comisión ni equivale a lo que se gastará realmente en esta operación. Por ejemplo, si solo tienes pensado usar 10, pero la solicitud pide 1000, vale la pena detenerse y preguntar: ¿por qué hace falta tanto?
El «límite ilimitado» evita tener que autorizar una y otra vez, pero también expone esos tokens a un riesgo mayor. Si puedes cambiar el límite, ajústalo a lo que realmente necesitas; aun así, un límite bajo no significa que la otra parte sea de confianza.
Quiero recordar esta frase: primero aclara «quién puede usar qué tipo de token y hasta qué cantidad» y luego decide si confirmas. Si no entiendes la solicitud, es mejor cancelarla que pulsar a ciegas.
Cuando ves una ventana de autorización, ¿qué te resulta más confuso: esa serie de números de la dirección o un límite absurdamente alto?
Fuentes: artículos oficiales de MetaMask «¿Qué es la aprobación de un token?» y «¿Qué son las aprobaciones de tokens?».
#钱包授权 #EvitaErroresSiEresPrincipiante
Cuando pulso «Confirmar», ¿estoy dando permiso para esta operación o concediendo también permiso para usar mis tokens más adelante? Primero quiero entender la diferencia y después aprender a reconocer los botones de la billetera.
Esta vez partiré de la documentación oficial de MetaMask y me centraré en un solo caso: la autorización approve habitual de tokens ERC-20. He resumido lo que debo entender en tres preguntas.
① ¿A quién?
Fíjate en qué sitio web envía la solicitud y en la dirección del contrato que realmente obtiene el permiso. Que el nombre de la página te suene no basta: quien recibe el límite autorizado es el «destinatario de la autorización» (spender). Si no entiendes la dirección, detente y compruébala en la información oficial del proyecto; no te fíes solo de un icono familiar.
② ¿Qué puede hacer?
Este tipo de autorización se aplica a un token concreto, no entrega todos los activos de la billetera. Pero tampoco significa simplemente «permíteme ver el saldo»: quien recibe la autorización puede transferir ese token hasta el límite autorizado, sin que necesariamente tengas que confirmar cada transferencia.
③ ¿Cuánto?
El límite de gasto (spending cap) es la cantidad máxima de tokens que se pueden utilizar; no es la comisión ni equivale a lo que se gastará realmente en esta operación. Por ejemplo, si solo tienes pensado usar 10, pero la solicitud pide 1000, vale la pena detenerse y preguntar: ¿por qué hace falta tanto?
El «límite ilimitado» evita tener que autorizar una y otra vez, pero también expone esos tokens a un riesgo mayor. Si puedes cambiar el límite, ajústalo a lo que realmente necesitas; aun así, un límite bajo no significa que la otra parte sea de confianza.
Quiero recordar esta frase: primero aclara «quién puede usar qué tipo de token y hasta qué cantidad» y luego decide si confirmas. Si no entiendes la solicitud, es mejor cancelarla que pulsar a ciegas.
Cuando ves una ventana de autorización, ¿qué te resulta más confuso: esa serie de números de la dirección o un límite absurdamente alto?
Fuentes: artículos oficiales de MetaMask «¿Qué es la aprobación de un token?» y «¿Qué son las aprobaciones de tokens?».
#钱包授权 #EvitaErroresSiEresPrincipiante
98
5 trucos habituales de los grupos de señales de trading: si eres principiante, leer esto puede ahorrarte la mitad de las pérdidas
Uno de los errores más comunes entre quienes empiezan en el mundo cripto es caer en los grupos de señales de trading. Puede que ya hayas visto estos 5 trucos:
① Presumir de ganancias para crear una imagen de gurú: publican capturas de ganancias todos los días. Pero las capturas se pueden editar, y las operaciones con pérdidas no las muestran.
② Señales gratis y luego de pago: primero te dan gratis unas cuantas señales rentables para que pruebes y, cuando ya confías, te cobran una cuota de membresía o de acceso.
③ Señales para venderte sus activos: el supuesto experto compra primero a bajo precio y luego anima a todos a entrar, para venderles mientras compran.
④ Sacar provecho de las comisiones: te invitan a registrarte con un enlace de referido. Cuanto más operas, más gana esa persona, así que siempre te anima a hacer más operaciones y a usar más apalancamiento.
⑤ Llevarte a una «plataforma interna»: te dicen que ingreses dinero en una plataforma. Al principio puedes retirarlo, pero cuando inviertes una cantidad mayor, ya no te dejan. Es una estafa de inversión.
Recuerda esto: quien realmente puede ganar dinero de forma constante no necesita atraerte a un grupo.
#ConsejosParaPrincipiantes #EvitaLasEstafas
5 trucos habituales de los grupos de señales de trading: si eres principiante, leer esto puede ahorrarte la mitad de las pérdidas
Uno de los errores más comunes entre quienes empiezan en el mundo cripto es caer en los grupos de señales de trading. Puede que ya hayas visto estos 5 trucos:
① Presumir de ganancias para crear una imagen de gurú: publican capturas de ganancias todos los días. Pero las capturas se pueden editar, y las operaciones con pérdidas no las muestran.
② Señales gratis y luego de pago: primero te dan gratis unas cuantas señales rentables para que pruebes y, cuando ya confías, te cobran una cuota de membresía o de acceso.
③ Señales para venderte sus activos: el supuesto experto compra primero a bajo precio y luego anima a todos a entrar, para venderles mientras compran.
④ Sacar provecho de las comisiones: te invitan a registrarte con un enlace de referido. Cuanto más operas, más gana esa persona, así que siempre te anima a hacer más operaciones y a usar más apalancamiento.
⑤ Llevarte a una «plataforma interna»: te dicen que ingreses dinero en una plataforma. Al principio puedes retirarlo, pero cuando inviertes una cantidad mayor, ya no te dejan. Es una estafa de inversión.
Recuerda esto: quien realmente puede ganar dinero de forma constante no necesita atraerte a un grupo.
#ConsejosParaPrincipiantes #EvitaLasEstafas
Uno de los errores más comunes entre quienes empiezan en el mundo cripto es caer en los grupos de señales de trading. Puede que ya hayas visto estos 5 trucos:
① Presumir de ganancias para crear una imagen de gurú: publican capturas de ganancias todos los días. Pero las capturas se pueden editar, y las operaciones con pérdidas no las muestran.
② Señales gratis y luego de pago: primero te dan gratis unas cuantas señales rentables para que pruebes y, cuando ya confías, te cobran una cuota de membresía o de acceso.
③ Señales para venderte sus activos: el supuesto experto compra primero a bajo precio y luego anima a todos a entrar, para venderles mientras compran.
④ Sacar provecho de las comisiones: te invitan a registrarte con un enlace de referido. Cuanto más operas, más gana esa persona, así que siempre te anima a hacer más operaciones y a usar más apalancamiento.
⑤ Llevarte a una «plataforma interna»: te dicen que ingreses dinero en una plataforma. Al principio puedes retirarlo, pero cuando inviertes una cantidad mayor, ya no te dejan. Es una estafa de inversión.
Recuerda esto: quien realmente puede ganar dinero de forma constante no necesita atraerte a un grupo.
#ConsejosParaPrincipiantes #EvitaLasEstafas
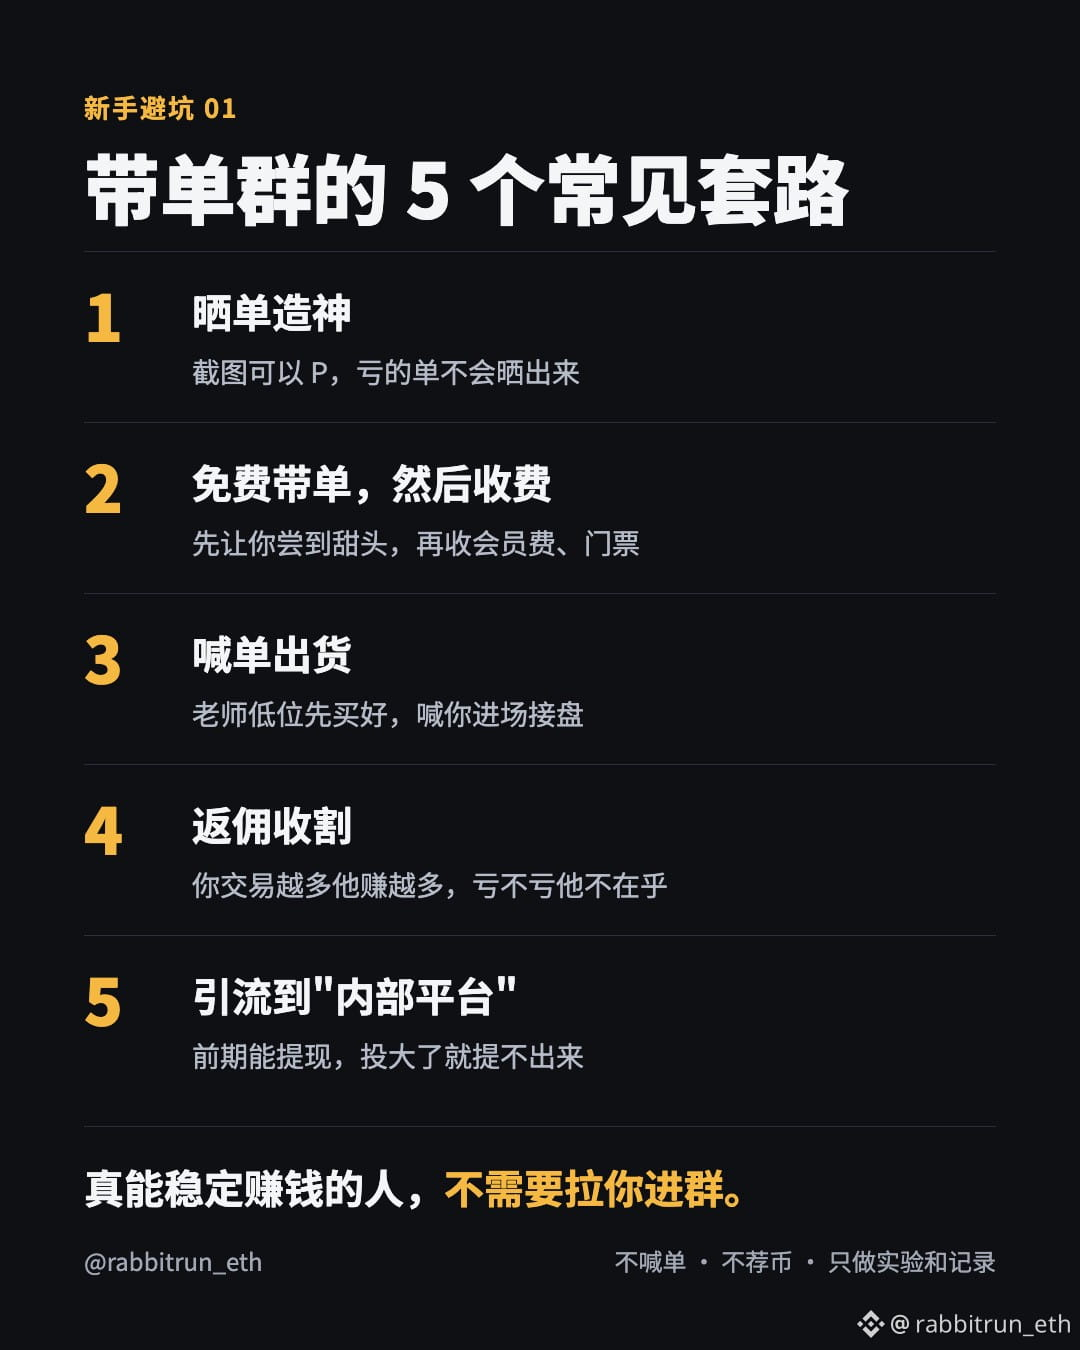
11
$gm, parece que se copió en la parte inferior, veamos si puede rebotar a un nuevo máximo, después de todo, la frecuencia de uso de la palabra gm es bastante alta
0x4444b33f8d84f37c08b9487ff2efb8c908496b34
$gm, parece que se copió en la parte inferior, veamos si puede rebotar a un nuevo máximo, después de todo, la frecuencia de uso de la palabra gm es bastante alta
0x4444b33f8d84f37c08b9487ff2efb8c908496b34
0x4444b33f8d84f37c08b9487ff2efb8c908496b34
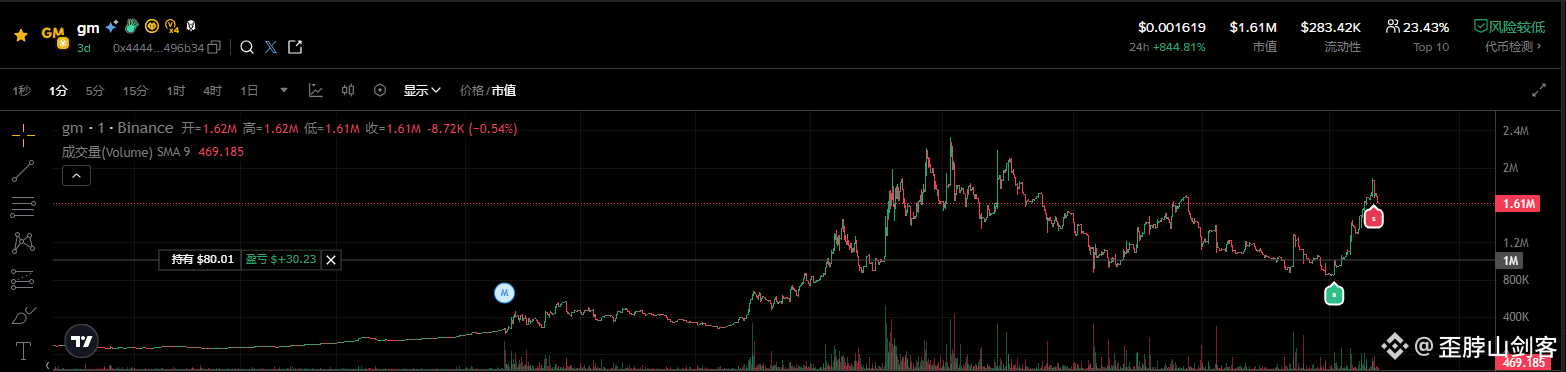
1
149
Yo juzgo que la próxima corriente principal en BSC es puro meme y AI
El mercado en BSC se ha abierto con memes derivados de las declaraciones sobre @CZ y @heyi , donde ha surgido el gran meme puro #murbarak
Hasta ahora, la mayoría de los memes en BSC todavía giran en torno a ellos dos.
El puro meme representa una cultura que siempre tendrá vitalidad, esto no desaparecerá.
Pero además de eso, también hemos visto que otros memes han comenzado a surgir, como el $tut que CZ ha apoyado varias veces, así como $BLWK y $SIREN, que son memes de AI que también han salido.
Así que creo que la oficialidad también valora bastante los memes de AI.
Además, CZ tuiteó que espera a que termine la especulación de AI antes de empezar a impulsar, y después se pueden ver buenos tokens de AI para posicionarse.
Hace unos días, la alta frecuencia de interacción entre CZ y He Yi fue para abrir el panorama en BSC, y después su interacción debería ir disminuyendo, dejando que el mercado decida la dirección.
¿Estoy en lo correcto? @CZ @heyi
Yo juzgo que la próxima corriente principal en BSC es puro meme y AI
El mercado en BSC se ha abierto con memes derivados de las declaraciones sobre @CZ y @Yi He , donde ha surgido el gran meme puro #murbarak
Hasta ahora, la mayoría de los memes en BSC todavía giran en torno a ellos dos.
El puro meme representa una cultura que siempre tendrá vitalidad, esto no desaparecerá.
Pero además de eso, también hemos visto que otros memes han comenzado a surgir, como el $tut que CZ ha apoyado varias veces, así como $BLWK y $SIREN, que son memes de AI que también han salido.
Así que creo que la oficialidad también valora bastante los memes de AI.
Además, CZ tuiteó que espera a que termine la especulación de AI antes de empezar a impulsar, y después se pueden ver buenos tokens de AI para posicionarse.
Hace unos días, la alta frecuencia de interacción entre CZ y He Yi fue para abrir el panorama en BSC, y después su interacción debería ir disminuyendo, dejando que el mercado decida la dirección.
¿Estoy en lo correcto? @CZ @Yi He
El mercado en BSC se ha abierto con memes derivados de las declaraciones sobre @CZ y @Yi He , donde ha surgido el gran meme puro #murbarak
Hasta ahora, la mayoría de los memes en BSC todavía giran en torno a ellos dos.
El puro meme representa una cultura que siempre tendrá vitalidad, esto no desaparecerá.
Pero además de eso, también hemos visto que otros memes han comenzado a surgir, como el $tut que CZ ha apoyado varias veces, así como $BLWK y $SIREN, que son memes de AI que también han salido.
Así que creo que la oficialidad también valora bastante los memes de AI.
Además, CZ tuiteó que espera a que termine la especulación de AI antes de empezar a impulsar, y después se pueden ver buenos tokens de AI para posicionarse.
Hace unos días, la alta frecuencia de interacción entre CZ y He Yi fue para abrir el panorama en BSC, y después su interacción debería ir disminuyendo, dejando que el mercado decida la dirección.
¿Estoy en lo correcto? @CZ @Yi He
174
Rechace el PvP, estos son mis principios para los perros de pelea:
1. Barra la cadena, barra el perro determinista y asegúrese de confirmar que existe una alta probabilidad de que aumente, por lo que este es un proceso a largo plazo.
2. Compra y duplica tu capital.
3. Por cada 20% de aumento, se quita el 15% de la posición.
4. Si el precio baja al 50%, se reducirá el precio.
Rechace el PvP, estos son mis principios para los perros de pelea:
1. Barra la cadena, barra el perro determinista y asegúrese de confirmar que existe una alta probabilidad de que aumente, por lo que este es un proceso a largo plazo.
2. Compra y duplica tu capital.
3. Por cada 20% de aumento, se quita el 15% de la posición.
4. Si el precio baja al 50%, se reducirá el precio.
1. Barra la cadena, barra el perro determinista y asegúrese de confirmar que existe una alta probabilidad de que aumente, por lo que este es un proceso a largo plazo.
2. Compra y duplica tu capital.
3. Por cada 20% de aumento, se quita el 15% de la posición.
4. Si el precio baja al 50%, se reducirá el precio.
24
Enseñarte paso a paso cómo escanear la cadena.Este ciclo es el ciclo de los memes. Hoy te enseñaré cómo utilizar mejor las herramientas para escanear enlaces:
Herramienta 1: Bull (Twitter @bullx_io), puedes ver los últimos tokens de apertura
Herramienta 2: gmgn (Twitter @gmgnai), que puede analizar varios aspectos de los tokens, incluido el seguimiento inteligente del dinero, el análisis de ganancias, la compra y venta de desarrolladores, etc.
Primero abra el sitio web de Bull, seleccione la página punp y podrá ver en tiempo real qué tokens en pump están en el mercado y qué tokens están a punto de llenarse.
Luego verifique las propiedades de redes sociales del token, copie la dirección en Twitter y verifíquela con tg para ver quién está twitteando.
Luego verifique los tokens en gmgn y juzgue usted mismo si se pueden enumerar.
Enseñarte paso a paso cómo escanear la cadena.
Este ciclo es el ciclo de los memes. Hoy te enseñaré cómo utilizar mejor las herramientas para escanear enlaces:
Herramienta 1: Bull (Twitter @bullx_io), puedes ver los últimos tokens de apertura
Herramienta 2: gmgn (Twitter @gmgnai), que puede analizar varios aspectos de los tokens, incluido el seguimiento inteligente del dinero, el análisis de ganancias, la compra y venta de desarrolladores, etc.
Primero abra el sitio web de Bull, seleccione la página punp y podrá ver en tiempo real qué tokens en pump están en el mercado y qué tokens están a punto de llenarse.
Luego verifique las propiedades de redes sociales del token, copie la dirección en Twitter y verifíquela con tg para ver quién está twitteando.
Luego verifique los tokens en gmgn y juzgue usted mismo si se pueden enumerar.
Herramienta 1: Bull (Twitter @bullx_io), puedes ver los últimos tokens de apertura
Herramienta 2: gmgn (Twitter @gmgnai), que puede analizar varios aspectos de los tokens, incluido el seguimiento inteligente del dinero, el análisis de ganancias, la compra y venta de desarrolladores, etc.
Primero abra el sitio web de Bull, seleccione la página punp y podrá ver en tiempo real qué tokens en pump están en el mercado y qué tokens están a punto de llenarse.
Luego verifique las propiedades de redes sociales del token, copie la dirección en Twitter y verifíquela con tg para ver quién está twitteando.
Luego verifique los tokens en gmgn y juzgue usted mismo si se pueden enumerar.
123
Al igual que especular con monedas, también debes establecer tu propia línea de stop loss cuando juegues NFT. Cuando alcances la línea, corta cuando sea el momento de cortar. No esperes estúpidamente un rebote, o volverá a cero después de esperar. ! #NFT
Al igual que especular con monedas, también debes establecer tu propia línea de stop loss cuando juegues NFT. Cuando alcances la línea, corta cuando sea el momento de cortar. No esperes estúpidamente un rebote, o volverá a cero después de esperar. ! #NFT
37
353


@DeGodsNFT
degod va a emitir NFT en BTC, FCFS, todo lo que necesitas es preparar un pastel de 0,44+. . 😅
#NFT
@DeGodsNFT
degod va a emitir NFT en BTC, FCFS, todo lo que necesitas es preparar un pastel de 0,44+. . 😅
#NFT
degod va a emitir NFT en BTC, FCFS, todo lo que necesitas es preparar un pastel de 0,44+. . 😅
#NFT

107
960
La menta de este proyecto era 0,007 y el precio de apertura más alto alcanzó 0,089. Llamé, pero la menta no llegó porque configuré la hora de alarma incorrecta😅
Olvídalo, olvídalo, estoy destinado a no ganar este dinero 😂
#NFT
La menta de este proyecto era 0,007 y el precio de apertura más alto alcanzó 0,089. Llamé, pero la menta no llegó porque configuré la hora de alarma incorrecta😅
Olvídalo, olvídalo, estoy destinado a no ganar este dinero 😂
#NFT
Olvídalo, olvídalo, estoy destinado a no ganar este dinero 😂
#NFT

94
4.9k

Artículo
¿Es más conveniente jugar con NFT? ! ERC-4337 permite transacciones automatizadas y sin gasSi le pidieran que encontrara un problema con las transacciones de la billetera Ethereum, ¿qué elegiría decir?
¿Son varias operaciones complejas que no son amigables para los principiantes?
¿O es casi imposible operar cuando el gas está alto?
Primero, permítanme presentarles que la cuenta de billetera que estamos usando ahora se llama cuenta de propiedad externa (EOA), por ejemplo, la cuenta de billetera generada por MetaMask y Ledger es EOA.
Generalmente, nuestra interacción con contratos inteligentes en Ethereum requiere que los usuarios tengan una EOA, que es un tipo de cuenta simple que solo puede enviar transacciones firmando con una clave privada. En términos de experiencia, EOA no es muy amigable para los principiantes, por ejemplo:
¿Es más conveniente jugar con NFT? ! ERC-4337 permite transacciones automatizadas y sin gas
Si le pidieran que encontrara un problema con las transacciones de la billetera Ethereum, ¿qué elegiría decir?
¿Son varias operaciones complejas que no son amigables para los principiantes?
¿O es casi imposible operar cuando el gas está alto?
Primero, permítanme presentarles que la cuenta de billetera que estamos usando ahora se llama cuenta de propiedad externa (EOA), por ejemplo, la cuenta de billetera generada por MetaMask y Ledger es EOA.
Generalmente, nuestra interacción con contratos inteligentes en Ethereum requiere que los usuarios tengan una EOA, que es un tipo de cuenta simple que solo puede enviar transacciones firmando con una clave privada. En términos de experiencia, EOA no es muy amigable para los principiantes, por ejemplo:
¿Son varias operaciones complejas que no son amigables para los principiantes?
¿O es casi imposible operar cuando el gas está alto?
Primero, permítanme presentarles que la cuenta de billetera que estamos usando ahora se llama cuenta de propiedad externa (EOA), por ejemplo, la cuenta de billetera generada por MetaMask y Ledger es EOA.
Generalmente, nuestra interacción con contratos inteligentes en Ethereum requiere que los usuarios tengan una EOA, que es un tipo de cuenta simple que solo puede enviar transacciones firmando con una clave privada. En términos de experiencia, EOA no es muy amigable para los principiantes, por ejemplo:
80
1.7k
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
AnthropicToDebutAfter$83IPOPricing
47,716 visualizaciones
218 participa(n) en el debate
Los futuros de las acciones se mantienen casi sin cambios mientras Anthropic fija el precio de su oferta pública inicial en 83 dólares antes de su debut
Binance News
·8 «Me gusta»
·8.1k visualizaciones
BTCRemainsUnderPressureAfterHawkishFOMCMinutes
144,356 visualizaciones
1,608 participa(n) en el debate
NvidiaBoardReportedlySplitOverHuang’sReturn
67,162 visualizaciones
824 participa(n) en el debate