

只渡有缘人
6 Publicaciones
只渡有缘人
Denunciar
Bloquear usuario

Titular de BNB
Trader ocasional
2 años
13 Siguiendo
23 Seguidores
1 Me gusta
Publicaciones
Todo
Cotizaciones
·
--
En cuanto se reanudan los retiros, no solo todos están ocupados: los estafadores también 👀
En estos momentos, lo más común son mensajes privados y publicaciones en grupos sobre cosas como «registro para recibir compensación por robo» o «canal prioritario de retiro». El engaño suele ser siempre el mismo: te envían a una página que parece oficial para que inicies sesión o conectes tu wallet.
Para ir sobre seguro, yo hago lo siguiente:
✅ Consulto los anuncios solo en la app. Cualquier «enlace de compensación» que me llegue desde fuera lo considero una estafa.
✅ Antes de retirar, activo la lista blanca de direcciones. La primera vez que envío a una dirección nueva, hago una transferencia pequeña y, cuando llega, envío el resto.
✅ No intento retirarlo todo de golpe. Esperar un poco en la cola no hará que pierdas ni un céntimo; actuar con prisas es lo que más fácilmente puede acabar mal.
✅ Si alguien dice ser del servicio de atención al cliente y me pide compartir la pantalla o darle un código de verificación, lo bloqueo de inmediato.
⚠️ Una compensación legítima nunca te pedirá que primero transfieras una «comisión» o un «depósito para desbloquear» los fondos. Si ves esas palabras, puedes marcharte.
¿Han recibido algún mensaje privado extraño estos últimos días? Cuéntenlo para que los demás estén alerta 👇
#币安将恢复第一阶段提现 #防骗 #币安广场 $BNB $BTC
110
·
--
¿Te roban la cuenta aunque tengas activada la verificación de Google? Muchas veces ni siquiera necesitan tocar tu contraseña 🔑
En varios robos de cuentas recientes, el modus operandi ha sido prácticamente el mismo: el ordenador se infecta con un «troyano espía» que no descifra tus códigos de verificación, sino que se lleva de golpe las contraseñas guardadas en el navegador y las sesiones iniciadas (cookies). Con esos datos, la otra persona abre una página web desde su ordenador y ya aparece como «conectada»: se salta directamente la verificación en dos pasos.
Dónde suelen esconderse estos troyanos:
⚠️ Software pirateado, trucos para videojuegos y supuestas «herramientas para reclamar airdrops»
⚠️ Archivos comprimidos con «documentos de colaboración» o «currículums» enviados por desconocidos
⚠️ Falsas páginas de descarga que aparecen entre los primeros resultados de búsqueda
Lo que hago ahora, por si les sirve de referencia:
✅ No guardo en el navegador las contraseñas de cuentas como las de exchanges o correo electrónico; uso un gestor de contraseñas independiente
✅ Cuando no las uso, cierro la sesión manualmente en vez de dejarla abierta
✅ Pongo las direcciones de retiro en una lista blanca; las direcciones nuevas tardan un tiempo en poder usarse
✅ Para farmear airdrops o probar herramientas nuevas, uso un ordenador aparte o una cuenta de navegador independiente
✅ Si detecto actividad sospechosa en una cuenta, primero cierro todas las sesiones desde otro dispositivo y después cambio la contraseña
Ni hace falta decirlo: la frase semilla nunca debería aparecer en archivos de texto, capturas de pantalla ni servicios de almacenamiento en la nube del ordenador.
¿Guardan sus contraseñas en el navegador o usan un gestor? Cuenten 👇
#钱包安全 #新手教程 #朝鲜黑客 $BTC $BNB
151
·
--
Vi que #朝鲜黑客 volvió a ser tendencia. Hay algo que mucha gente no se ha dado cuenta: lo que más suelen hacer ahora no es atacar por la fuerza, sino hacer que tú mismo abras la puerta.
Algunas de las tácticas que aparecen una y otra vez en los informes públicos de empresas de seguridad ⚠️
1️⃣ Falsas ofertas de trabajo: te contactan por LinkedIn o TG y te ofrecen un puesto de desarrollo remoto con muy buenas condiciones. Durante la entrevista te envían un «proyecto de prueba» para que lo ejecutes en tu equipo; entre las dependencias del proyecto se esconden scripts que roban datos de tu billetera y de tu navegador.
2️⃣ Falsas reuniones: te invitan a una videollamada y dicen que la versión de tu programa de reuniones no está actualizada; luego te mandan un «paquete de actualización».
3️⃣ Falsas herramientas: complementos que se hacen pasar por proyectos populares, paquetes de npm o herramientas para reclamar airdrops.
Algunas medidas de protección sencillas y de bajo costo ✅
Ejecuta el código que te envíen desconocidos solo en una máquina virtual sin ninguna billetera instalada o en un equipo que no uses.
Descarga los programas de reuniones únicamente desde sus sitios oficiales y nunca hagas clic en los «parches» que te envíen.
Guarda las grandes cantidades en una billetera de hardware y usa una billetera pequeña para las operaciones diarias. Nunca copies la frase de recuperación en tu computadora.
¿A ti o a alguien cercano le ha contactado alguna vez alguien con una falsa oferta de trabajo?
#钱包安全 #朝鲜黑客 $BTC $ETH
1
396
·
--
Al revisar el feed de madrugada, todo estaba lleno de mensajes sobre robos, SAFU y hackers 😮💨
En momentos así, los estafadores están más activos que nunca. Falsos agentes de atención al cliente, correos falsos de compensación y enlaces que dicen «haz clic aquí para reclamar una indemnización»: estos días hay muchísimos.
Aquí van algunas reglas para proteger tu billetera:
✅ Consulta todo lo relacionado con compensaciones, reembolsos y su estado únicamente en la app; no abras enlaces de correos ni SMS
✅ Configura un código antiphishing en tu cuenta; si el correo no lo incluye, bórralo directamente
✅ Añade las direcciones de retiro a una lista blanca; solo podrás retirar fondos a direcciones que hayas añadido
✅ Revoca periódicamente los permisos que ya no uses, sobre todo los de proyectos pequeños con los que interactuaste hace mucho tiempo
⚠️ Cualquiera que te escriba en privado diciendo que puede ayudarte a «acelerar el retiro» o a «recibir una compensación prioritaria» es un estafador
La seguridad de la billetera parece una molestia en el día a día; solo cuando ocurre algo te das cuenta de lo importante que es.
¿Han recibido algún correo o mensaje privado extraño estos últimos días? 👇
#币安安全事件 #钱包安全 #防骗指南 $BTC $BNB
299
·
--
Una cosa que no tiene nada que ver con las criptomonedas, pero que duele en el bolsillo: los descuentos del primer mes de las suscripciones de IA 💸
A mí ya me pasó dos veces. Una membresía costaba 14,5 dólares los dos primeros meses y, en el tercero, subió silenciosamente a 29; una herramienta de voz costaba 1 dólar el primer mes y, al siguiente, volvió directamente a 6. No es una estafa, pero si no te acuerdas, se renueva automáticamente sin que te des cuenta.
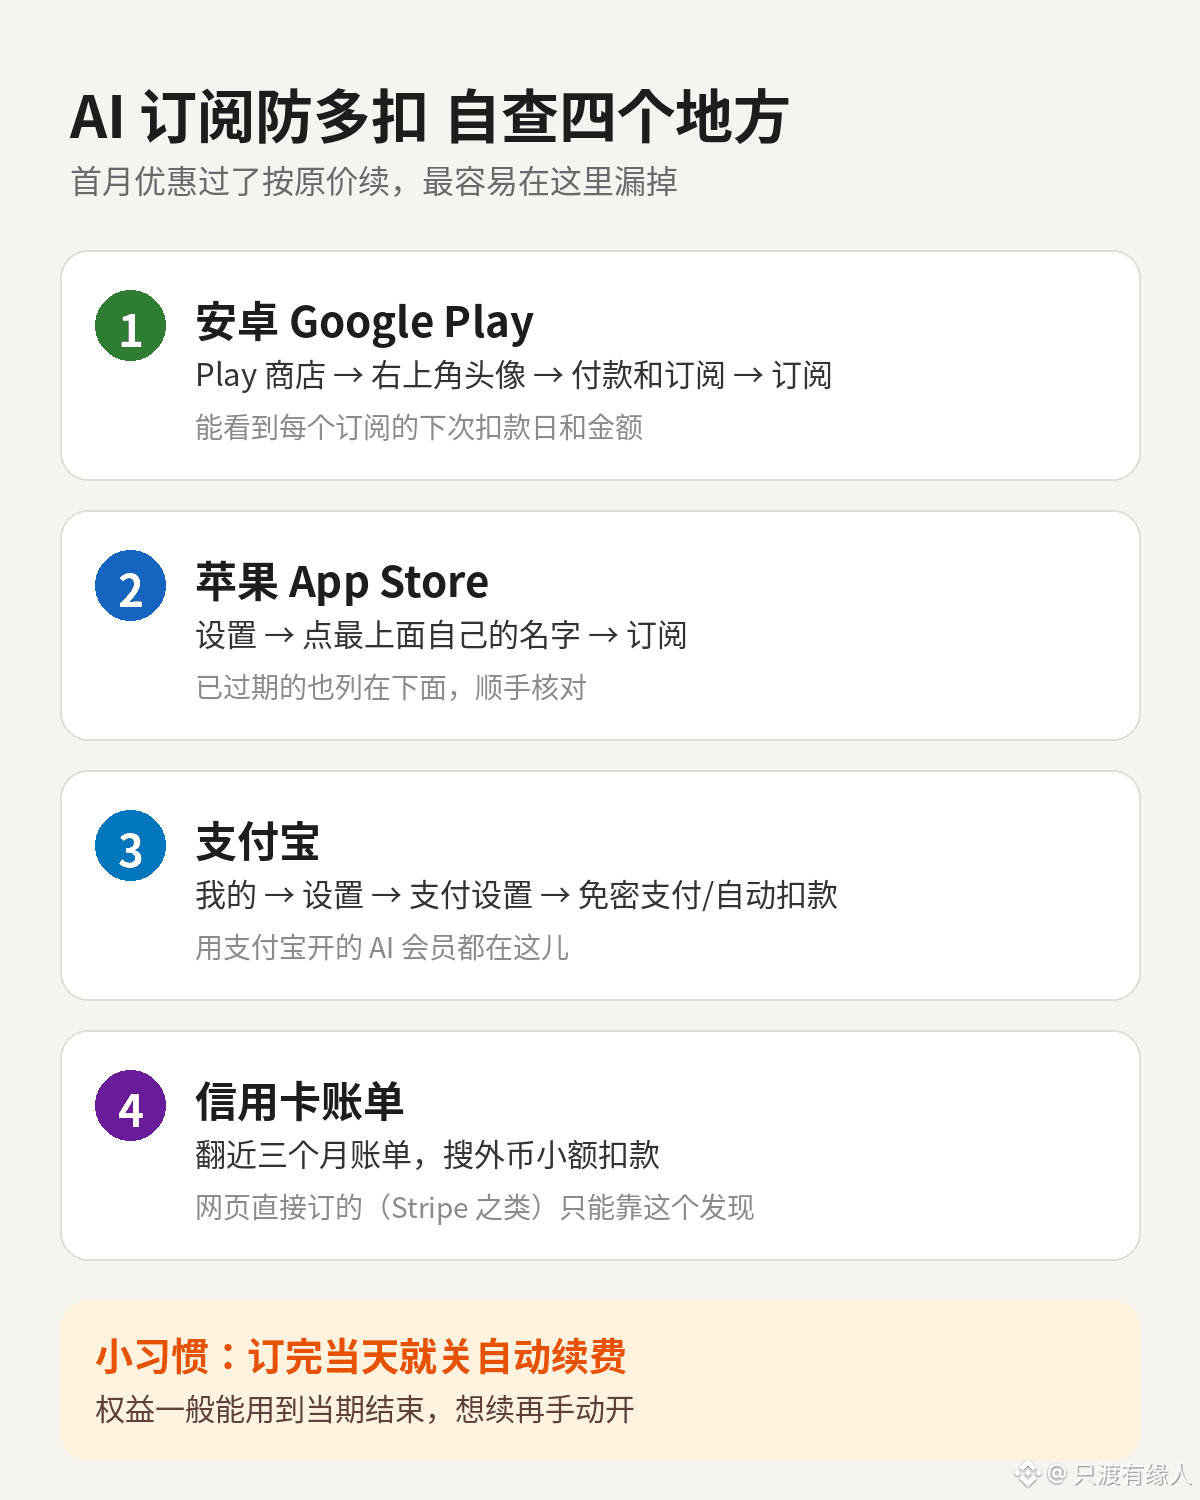
Después ordené los sitios donde revisar las suscripciones. Si revisas estos cuatro, básicamente no se te escapa ninguna:
1️⃣ Android: Google Play → Pagos y suscripciones
2️⃣ Apple: Ajustes → toca tu nombre → Suscripciones
3️⃣ Alipay: Pagos sin contraseña / cargos automáticos
4️⃣ Si te suscribiste directamente en una página web pagando con tarjeta: solo queda revisar el extracto de la tarjeta de crédito
Ahora tengo esta costumbre: desactivo la renovación automática el mismo día que me suscribo. Por lo general, puedes seguir usando las ventajas hasta que termine el período actual. Si quieres continuar, la vuelves a activar manualmente. Es más fiable que poner una alarma.
¿Con qué suscripción os han tomado el pelo? Contadlo en los comentarios.
#AI #省钱 #币安广场 $BTC
297
·
--
¿De quién es el perro que salió a ladrar... todavía es un perro tonto?
¿De quién es el perro que salió a ladrar... todavía es un perro tonto?

Ebony Hernton RyDH
·
--
Alcista$XRP El objetivo futuro podría tener la oportunidad de subir a mil dólares. Ahora no hay más juicios. En el futuro habrá más bancos adoptándolo. La capitalización de mercado superará a Bitcoin, solo es cuestión de tiempo. Super派
1
1
141
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
BinanceToResumePhaseOneOfWithdrawals
3,261 visualizaciones
202 participa(n) en el debate
Incidente de seguridad | Actualización de recuperación n.º 4: los retiros se reanudarán por fases (2026-11-01)
Binance Announcement
·197 «Me gusta»
·212.3k visualizaciones
BinanceHadAlreadyCovered$6BofHackLoss
1,184 visualizaciones
39 participa(n) en el debate
FBIConfirmsNorthKoreaIsResponsibleForBinanceCryptoHack
6,565 visualizaciones
53 participa(n) en el debate