
Muzamil Abbas⁷⁵ 穆扎米尔_阿巴斯
10.3k Publicaciones
Muzamil Abbas⁷⁵ 穆扎米尔_阿巴斯
Denunciar
Bloquear usuario
X ACC @Muzamil39825275 // BINANCE SQUARE CREATOR // CRYPTO TRADER // BITCOIN ENTHUSIAST // CALM MIND BIG DREAMS // BUILDING A FUTURE NOT CHASING ATTENTION✨
Abrir operación
Trader frecuente
5.1 años
931 Siguiendo
24.8K+ Seguidores
32.5K+ Me gusta
Publicaciones
Cartera
Todo
Cotizaciones
Vídeos
Directo
PINNED
·
--
Alcista
Con verificación
$SXT 200.4 USDT en largo
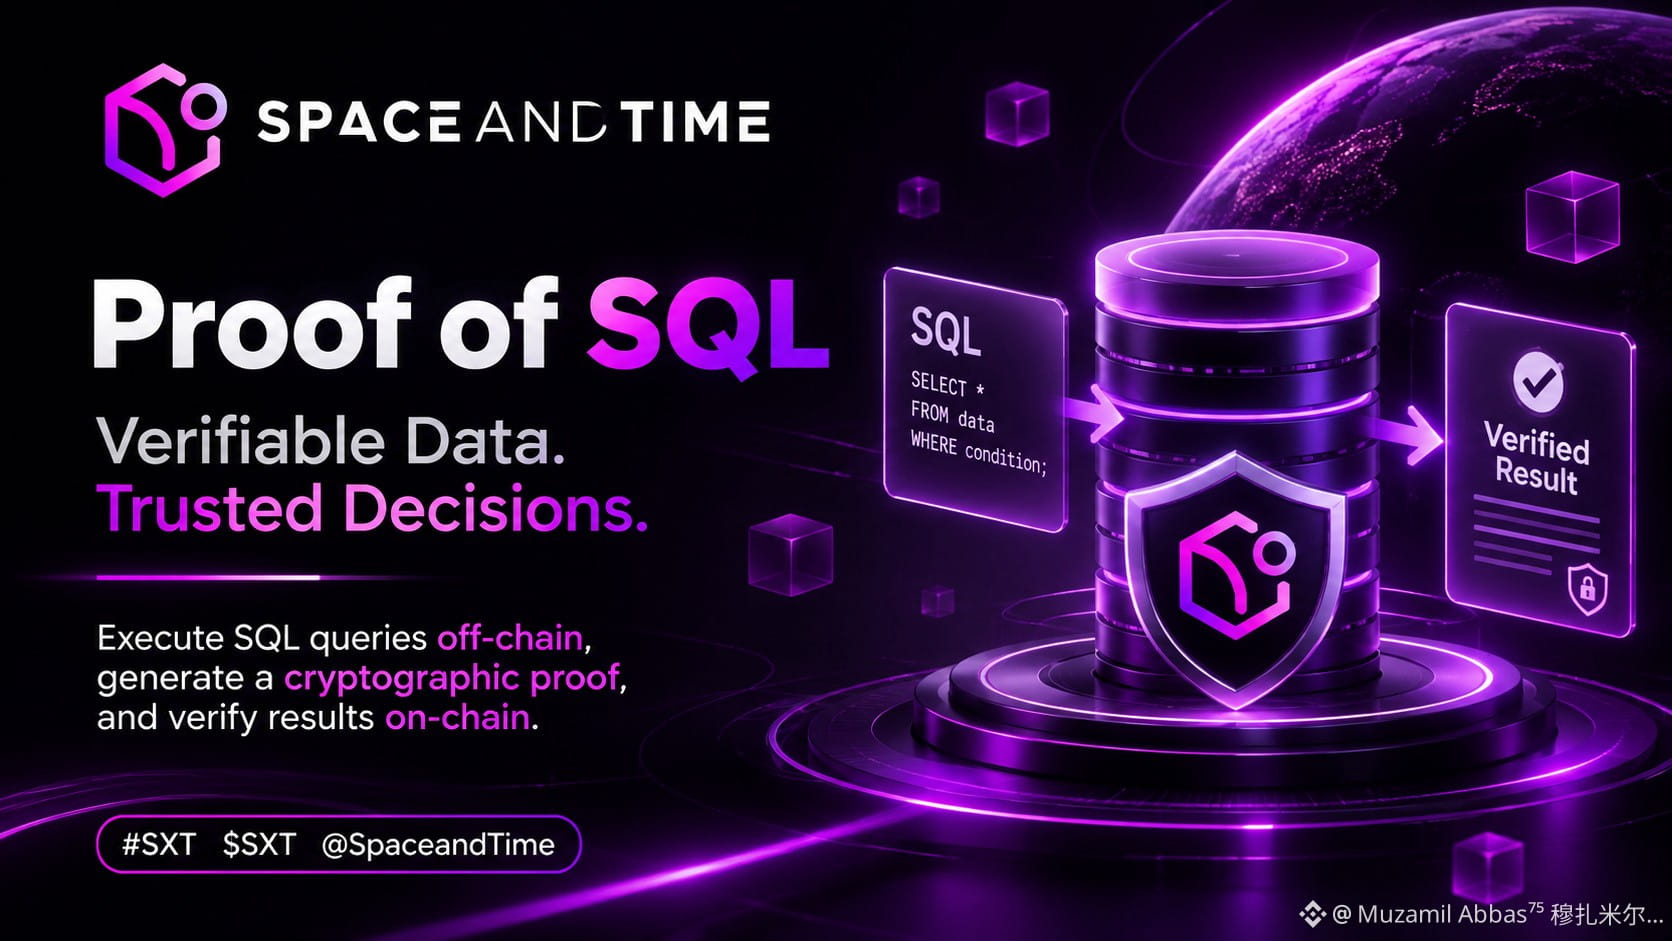
Antes solía asumir que los datos de blockchain eran confiables simplemente porque provenían de una blockchain. Pero, después de dedicar tiempo a investigar Space and Time, empecé a pensar en otro problema: ¿qué ocurre cuando un contrato inteligente necesita datos de una base de datos grande, pero no puede confiar sin más en quien le proporciona la respuesta?
Aquí es donde Proof of SQL me llamó la atención. En lugar de pedirle a un contrato inteligente que acepte ciegamente el resultado de una consulta SQL, Space and Time permite que un nodo probador ejecute la consulta y genere una prueba criptográfica junto con el resultado. El detalle importante es que la prueba está diseñada para verificar tanto el cálculo como la integridad de los datos subyacentes. Esta distinción importa, especialmente en las aplicaciones DeFi, donde una garantía o un historial de transacciones incorrectos podrían influir en decisiones reales.
También me parece interesante observar la separación entre el cálculo fuera de la cadena y la verificación en la cadena. Las consultas complejas pueden ejecutarse fuera de la blockchain, mientras que el resultado aún puede verificarse criptográficamente. Suena práctico, pero no creo que el desafío termine ahí. Aún hay que prestar atención a los costos de generación de pruebas, las operaciones SQL compatibles, la fiabilidad de la red y la adopción real por parte de los desarrolladores.
Me intriga saber qué tan bien funciona este enfoque a medida que crecen los conjuntos de datos y las aplicaciones dependen de él día tras día. ¿Pueden los datos verificables convertirse en una infraestructura confiable en lugar de ser solo otra característica técnica?
{future}(SXTUSDT)
#sxt $SXT @SpaceandTimeDB #SXT
Antes solía asumir que los datos de blockchain eran confiables simplemente porque provenían de una blockchain. Pero, después de dedicar tiempo a investigar Space and Time, empecé a pensar en otro problema: ¿qué ocurre cuando un contrato inteligente necesita datos de una base de datos grande, pero no puede confiar sin más en quien le proporciona la respuesta?
Aquí es donde Proof of SQL me llamó la atención. En lugar de pedirle a un contrato inteligente que acepte ciegamente el resultado de una consulta SQL, Space and Time permite que un nodo probador ejecute la consulta y genere una prueba criptográfica junto con el resultado. El detalle importante es que la prueba está diseñada para verificar tanto el cálculo como la integridad de los datos subyacentes. Esta distinción importa, especialmente en las aplicaciones DeFi, donde una garantía o un historial de transacciones incorrectos podrían influir en decisiones reales.
También me parece interesante observar la separación entre el cálculo fuera de la cadena y la verificación en la cadena. Las consultas complejas pueden ejecutarse fuera de la blockchain, mientras que el resultado aún puede verificarse criptográficamente. Suena práctico, pero no creo que el desafío termine ahí. Aún hay que prestar atención a los costos de generación de pruebas, las operaciones SQL compatibles, la fiabilidad de la red y la adopción real por parte de los desarrolladores.
Me intriga saber qué tan bien funciona este enfoque a medida que crecen los conjuntos de datos y las aplicaciones dependen de él día tras día. ¿Pueden los datos verificables convertirse en una infraestructura confiable en lugar de ser solo otra característica técnica?
#sxt $SXT @SpaceandTime #SXT
Aquí es donde Proof of SQL me llamó la atención. En lugar de pedirle a un contrato inteligente que acepte ciegamente el resultado de una consulta SQL, Space and Time permite que un nodo probador ejecute la consulta y genere una prueba criptográfica junto con el resultado. El detalle importante es que la prueba está diseñada para verificar tanto el cálculo como la integridad de los datos subyacentes. Esta distinción importa, especialmente en las aplicaciones DeFi, donde una garantía o un historial de transacciones incorrectos podrían influir en decisiones reales.
También me parece interesante observar la separación entre el cálculo fuera de la cadena y la verificación en la cadena. Las consultas complejas pueden ejecutarse fuera de la blockchain, mientras que el resultado aún puede verificarse criptográficamente. Suena práctico, pero no creo que el desafío termine ahí. Aún hay que prestar atención a los costos de generación de pruebas, las operaciones SQL compatibles, la fiabilidad de la red y la adopción real por parte de los desarrolladores.
Me intriga saber qué tan bien funciona este enfoque a medida que crecen los conjuntos de datos y las aplicaciones dependen de él día tras día. ¿Pueden los datos verificables convertirse en una infraestructura confiable en lugar de ser solo otra característica técnica?
#sxt $SXT @SpaceandTime #SXT
5
21
904
PINNED
·
--
Alcista
Casi me salté la sección de gobernanza de Kite porque parecía la parte aburrida. Luego vi un ejemplo y dejé de desplazarme.
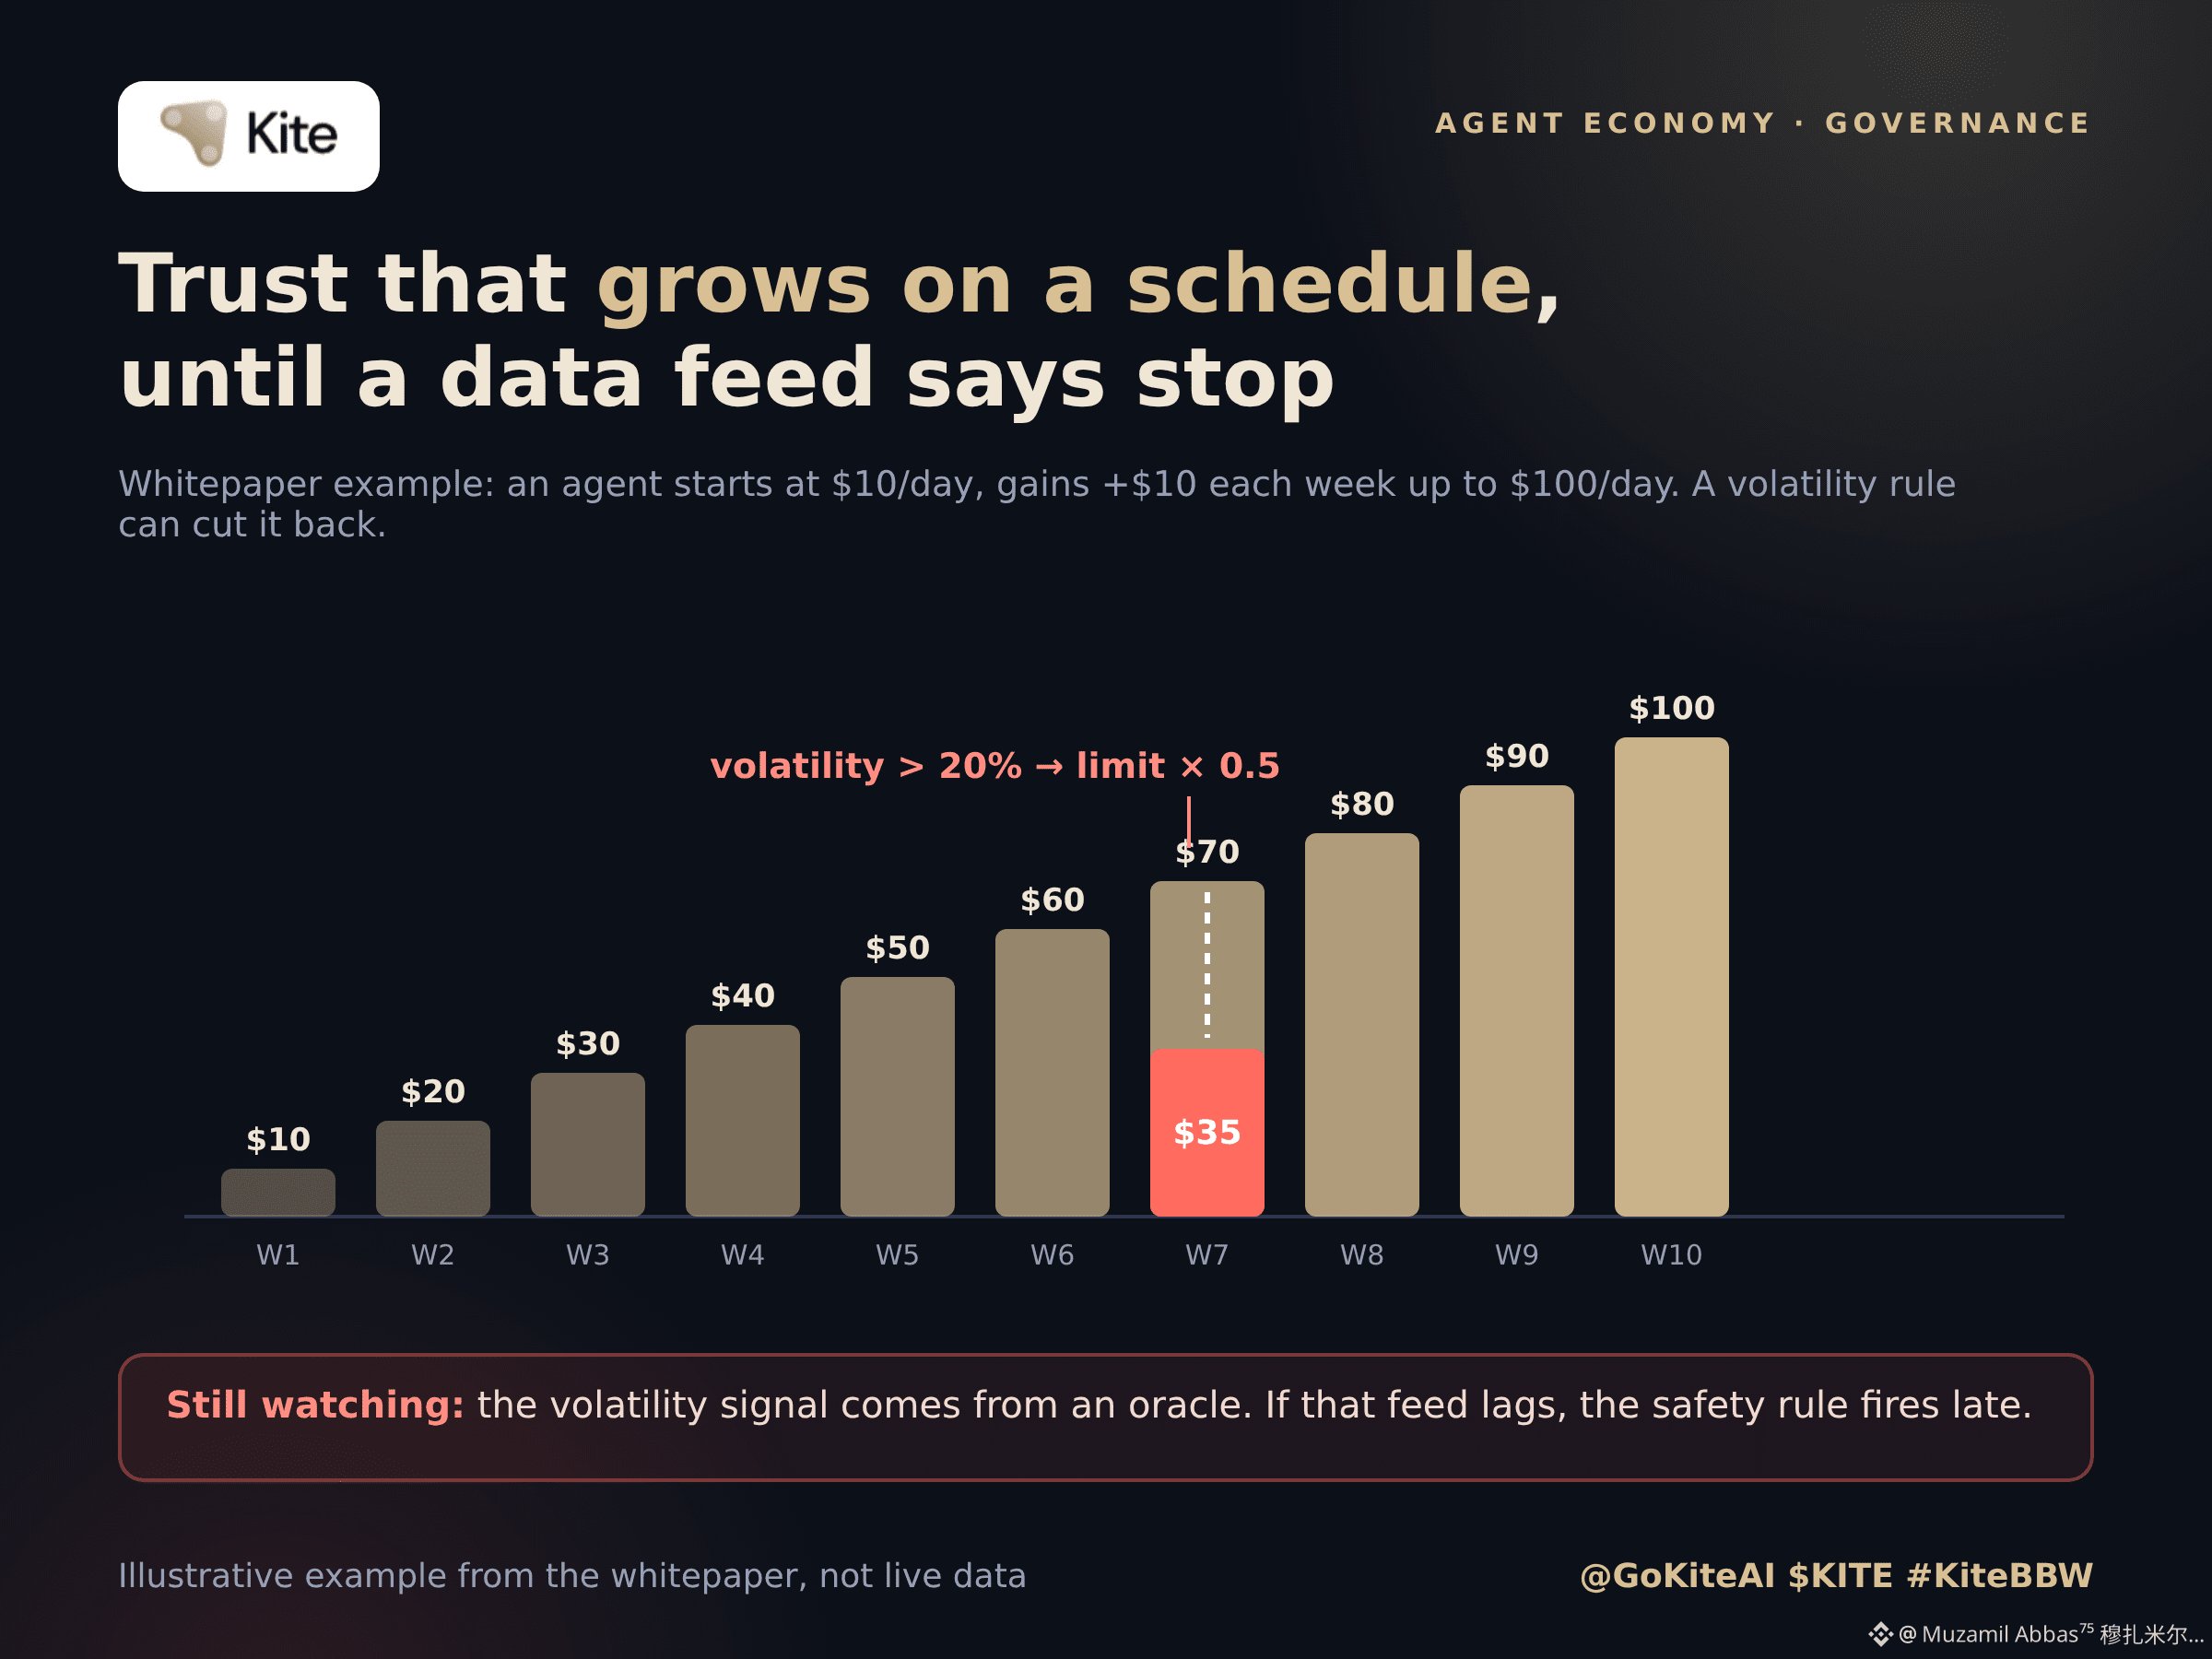
La idea es que un agente no recibe todo su límite de gasto desde el primer día. Lo pones, por ejemplo, en 10 $ al día y luego va aumentando 10 $ cada semana hasta llegar a 100 $, si se porta bien. Nadie tiene que acordarse de cambiarlo. Nunca había pensado que un contrato pudiera desarrollar confianza siguiendo su propio calendario, y yo suelo elegir una cifra y olvidarme de ella durante meses.
También hay una regla según la cual un repunte de la volatilidad por encima del 20 % reduce a la mitad el límite de operaciones. Sobre el papel parece sensato. Mi problema es de dónde sale esa señal. Proviene de un oráculo, lo que significa que la cautela del agente depende de un flujo de datos que alguien debe mantener fiable y en línea. Si el flujo se retrasa o alguien lo manipula, la regla de seguridad se activa tarde o por error, y yo no me enteraría hasta que el daño ya estuviera hecho.
Las reglas también se pueden combinar: por ejemplo, un total diario entre servicios, un límite por transacción y solo proveedores verificados. Es más flexible de lo que esperaba, aunque cuantas más reglas haya, más posibilidades hay de configurar algo mal.
Aún no sé cuánta gente realmente configurará estas cosas en vez de dejar los valores predeterminados. ¿Alguien de aquí ha probado a redactar una de estas políticas?
@GoKiteAI $KITE #KiteBBW
{future}(KITEUSDT)
Casi me salté la sección de gobernanza de Kite porque parecía la parte aburrida. Luego vi un ejemplo y dejé de desplazarme.
La idea es que un agente no recibe todo su límite de gasto desde el primer día. Lo pones, por ejemplo, en 10 $ al día y luego va aumentando 10 $ cada semana hasta llegar a 100 $, si se porta bien. Nadie tiene que acordarse de cambiarlo. Nunca había pensado que un contrato pudiera desarrollar confianza siguiendo su propio calendario, y yo suelo elegir una cifra y olvidarme de ella durante meses.
También hay una regla según la cual un repunte de la volatilidad por encima del 20 % reduce a la mitad el límite de operaciones. Sobre el papel parece sensato. Mi problema es de dónde sale esa señal. Proviene de un oráculo, lo que significa que la cautela del agente depende de un flujo de datos que alguien debe mantener fiable y en línea. Si el flujo se retrasa o alguien lo manipula, la regla de seguridad se activa tarde o por error, y yo no me enteraría hasta que el daño ya estuviera hecho.
Las reglas también se pueden combinar: por ejemplo, un total diario entre servicios, un límite por transacción y solo proveedores verificados. Es más flexible de lo que esperaba, aunque cuantas más reglas haya, más posibilidades hay de configurar algo mal.
Aún no sé cuánta gente realmente configurará estas cosas en vez de dejar los valores predeterminados. ¿Alguien de aquí ha probado a redactar una de estas políticas?
@KITE AI 中文 $KITE #KiteBBW
La idea es que un agente no recibe todo su límite de gasto desde el primer día. Lo pones, por ejemplo, en 10 $ al día y luego va aumentando 10 $ cada semana hasta llegar a 100 $, si se porta bien. Nadie tiene que acordarse de cambiarlo. Nunca había pensado que un contrato pudiera desarrollar confianza siguiendo su propio calendario, y yo suelo elegir una cifra y olvidarme de ella durante meses.
También hay una regla según la cual un repunte de la volatilidad por encima del 20 % reduce a la mitad el límite de operaciones. Sobre el papel parece sensato. Mi problema es de dónde sale esa señal. Proviene de un oráculo, lo que significa que la cautela del agente depende de un flujo de datos que alguien debe mantener fiable y en línea. Si el flujo se retrasa o alguien lo manipula, la regla de seguridad se activa tarde o por error, y yo no me enteraría hasta que el daño ya estuviera hecho.
Las reglas también se pueden combinar: por ejemplo, un total diario entre servicios, un límite por transacción y solo proveedores verificados. Es más flexible de lo que esperaba, aunque cuantas más reglas haya, más posibilidades hay de configurar algo mal.
Aún no sé cuánta gente realmente configurará estas cosas en vez de dejar los valores predeterminados. ¿Alguien de aquí ha probado a redactar una de estas políticas?
@KITE AI 中文 $KITE #KiteBBW
13
1.6k
·
--
Alcista
¡EL SORTEO ESTÁ EN MARCHA! 🎁
Voy a regalar $XRP a mi increíble comunidad de Binance. ❤️
✅ Sigue mi perfil ✅ Dale a «Me gusta» y comparte esta publicación ✅ Comenta XRP abajo
🎁 Los ganadores se elegirán al azar. ¡Mucha suerte a todos!
Crezcamos juntos y sigamos apoyándonos mutuamente
#XRP #Ripple #Giveaway #BinanceSquare
#MuzammilAbbas⁷⁵穆扎米拉巴斯
$ONE
{future}(ONEUSDT)
$ACT
{future}(ACTUSDT)
¡EL SORTEO ESTÁ EN MARCHA! 🎁
Voy a regalar $XRP a mi increíble comunidad de Binance. ❤️
✅ Sigue mi perfil ✅ Dale a «Me gusta» y comparte esta publicación ✅ Comenta XRP abajo
🎁 Los ganadores se elegirán al azar. ¡Mucha suerte a todos!
Crezcamos juntos y sigamos apoyándonos mutuamente
#XRP #Ripple #Giveaway #BinanceSquare
#MuzammilAbbas⁷⁵穆扎米拉巴斯
$ONE
$ACT
Voy a regalar $XRP a mi increíble comunidad de Binance. ❤️
✅ Sigue mi perfil ✅ Dale a «Me gusta» y comparte esta publicación ✅ Comenta XRP abajo
🎁 Los ganadores se elegirán al azar. ¡Mucha suerte a todos!
Crezcamos juntos y sigamos apoyándonos mutuamente
#XRP #Ripple #Giveaway #BinanceSquare
#MuzammilAbbas⁷⁵穆扎米拉巴斯
$ONE
$ACT
762
13
82
762
·
--
Alcista
$XRP
{future}(XRPUSDT)
¡EL SORTEO ESTÁ EN MARCHA! 🎁
¡Voy a regalar $XRP a mi increíble comunidad de Binance! ❤️
✅ Sigue mi perfil ✅ Dale Me gusta y comparte esta publicación ✅ Comenta XRP abajo
🎁 Los ganadores se elegirán al azar. ¡Mucha suerte a todos!
Crezcamos juntos y sigamos apoyándonos mutuamente
#XRP #Ripple #Giveaway #BinanceSquare
#MuzammilAbbas⁷⁵穆扎米拉巴斯
$NEAR
$XRP
¡EL SORTEO ESTÁ EN MARCHA! 🎁
¡Voy a regalar $XRP a mi increíble comunidad de Binance! ❤️
✅ Sigue mi perfil ✅ Dale Me gusta y comparte esta publicación ✅ Comenta XRP abajo
🎁 Los ganadores se elegirán al azar. ¡Mucha suerte a todos!
Crezcamos juntos y sigamos apoyándonos mutuamente
#XRP #Ripple #Giveaway #BinanceSquare
#MuzammilAbbas⁷⁵穆扎米拉巴斯
$NEAR
¡EL SORTEO ESTÁ EN MARCHA! 🎁
¡Voy a regalar $XRP a mi increíble comunidad de Binance! ❤️
✅ Sigue mi perfil ✅ Dale Me gusta y comparte esta publicación ✅ Comenta XRP abajo
🎁 Los ganadores se elegirán al azar. ¡Mucha suerte a todos!
Crezcamos juntos y sigamos apoyándonos mutuamente
#XRP #Ripple #Giveaway #BinanceSquare
#MuzammilAbbas⁷⁵穆扎米拉巴斯
$NEAR
83
1
13
254
·
--
Alcista
$XRP
{future}(XRPUSDT)
¡EL SORTEO YA ESTÁ EN MARCHA! 🎁
¡Voy a regalar $XRP a mi increíble comunidad de Binance! ❤️
✅ Sigue mi perfil ✅ Dale «Me gusta» y comparte esta publicación ✅ Comenta XRP abajo
🎁 Los ganadores se elegirán al azar. ¡Mucha suerte a todos!
Sigamos creciendo juntos y apoyándonos mutuamente
#XRP #Ripple #Giveaway #BinanceSquare
#MuzammilAbbas⁷⁵穆扎米拉巴斯
$HUMA
{future}(HUMAUSDT)
$XRP
¡EL SORTEO YA ESTÁ EN MARCHA! 🎁
¡Voy a regalar $XRP a mi increíble comunidad de Binance! ❤️
✅ Sigue mi perfil ✅ Dale «Me gusta» y comparte esta publicación ✅ Comenta XRP abajo
🎁 Los ganadores se elegirán al azar. ¡Mucha suerte a todos!
Sigamos creciendo juntos y apoyándonos mutuamente
#XRP #Ripple #Giveaway #BinanceSquare
#MuzammilAbbas⁷⁵穆扎米拉巴斯
$HUMA
¡EL SORTEO YA ESTÁ EN MARCHA! 🎁
¡Voy a regalar $XRP a mi increíble comunidad de Binance! ❤️
✅ Sigue mi perfil ✅ Dale «Me gusta» y comparte esta publicación ✅ Comenta XRP abajo
🎁 Los ganadores se elegirán al azar. ¡Mucha suerte a todos!
Sigamos creciendo juntos y apoyándonos mutuamente
#XRP #Ripple #Giveaway #BinanceSquare
#MuzammilAbbas⁷⁵穆扎米拉巴斯
$HUMA
232
4
28
913
·
--
Alcista
$XRP #GIVEAWAY_ALERT 🎁🎁
Para participar, sigue las reglas
Dale ME GUSTA a la publicación ✅
Sígueme ✅
Vuelve a publicar esta publicación 🔙
Comenta 1
Reclama 🎁🎁🎁🎁
#MuzammilAbbas⁷⁵穆扎米拉巴斯
$XRP #GIVEAWAY_ALERT 🎁🎁
Para participar, sigue las reglas
Dale ME GUSTA a la publicación ✅
Sígueme ✅
Vuelve a publicar esta publicación 🔙
Comenta 1
Reclama 🎁🎁🎁🎁
#MuzammilAbbas⁷⁵穆扎米拉巴斯
Para participar, sigue las reglas
Dale ME GUSTA a la publicación ✅
Sígueme ✅
Vuelve a publicar esta publicación 🔙
Comenta 1
Reclama 🎁🎁🎁🎁
#MuzammilAbbas⁷⁵穆扎米拉巴斯
31
10
20
643
$VTHO
{future}(VTHOUSDT)
Sorteo 🎁🎁🎁 DA LIKE 👍 SIGUE ✅ vuelve a publicar 🔙 comenta 1 para reclamar 🎁
#MuzammilAbbas⁷⁵穆扎米拉巴斯
$VTHO
Sorteo 🎁🎁🎁 DA LIKE 👍 SIGUE ✅ vuelve a publicar 🔙 comenta 1 para reclamar 🎁
#MuzammilAbbas⁷⁵穆扎米拉巴斯
Sorteo 🎁🎁🎁 DA LIKE 👍 SIGUE ✅ vuelve a publicar 🔙 comenta 1 para reclamar 🎁
#MuzammilAbbas⁷⁵穆扎米拉巴斯
523
6
44
1k
¡Binance Pick está uniendo los mercados de predicción y las recompensas! 🎯 Me uno al desafío, hago mis predicciones y espero conseguir más puntos. ¡Cada pronóstico es una nueva oportunidad! 🏆
#BinancePick
¡Binance Pick está uniendo los mercados de predicción y las recompensas! 🎯 Me uno al desafío, hago mis predicciones y espero conseguir más puntos. ¡Cada pronóstico es una nueva oportunidad! 🏆
#BinancePick
#BinancePick
3
348
·
--
Alcista
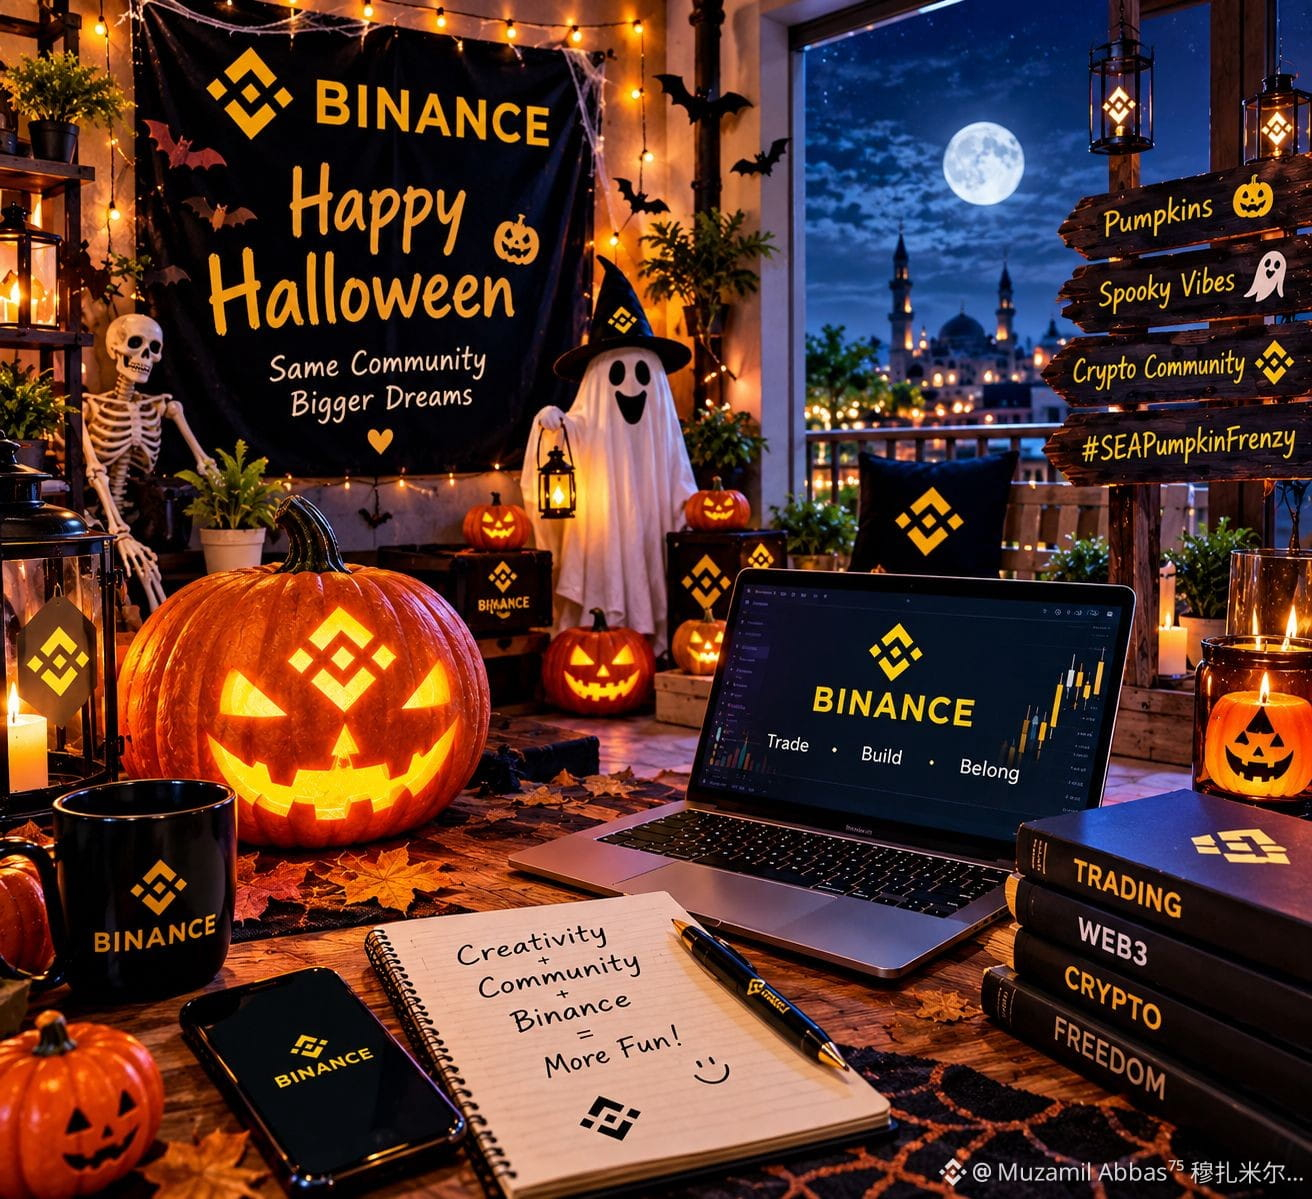
🎃 Mi pequeña aventura de Halloween 👻
Halloween es sinónimo de creatividad, diversión y esas pequeñas sorpresas que hacen sonreír a la gente. 🎃 Si pudiera crear mi propio rincón de Halloween, lo decoraría con calabazas iluminadas, fantasmas divertidos, luces naranjas y algunas sorpresas espeluznantes. También colocaría el logotipo amarillo de Binance en un lugar bien visible entre los adornos, porque la comunidad cripto forma parte de mi vida cotidiana. 💛
¡Imagina entrar en una habitación oscura, ver una calabaza sonriente y, de repente, oír un ruido extraño detrás de ti! ¿Saldrías corriendo o investigarías? 😂 A veces, los mejores recuerdos de Halloween surgen de ideas sencillas, buena compañía y risas inesperadas. No necesitas un disfraz caro ni una gran fiesta para que la noche sea especial. Un poco de imaginación puede convertir una habitación cualquiera en algo inolvidable.
Lo interesante de Halloween es que cada persona lo celebra de manera diferente. A algunos les gustan las historias de miedo, a otros les encantan los disfraces y algunos solo quieren compartir fotos creativas con sus amigos. Para mí, lo mejor es compartir la diversión con una comunidad que disfruta de las ideas nuevas y los momentos creativos.
Y ahora quiero preguntarle a la comunidad de Binance: ¿Qué elegirías para Halloween: una habitación encantada, una calabaza misteriosa o un fantasma sorpresa? 🎃👻
#SEAPumpkinFrenzy #Binance #Halloween
🎃 Mi pequeña aventura de Halloween 👻
Halloween es sinónimo de creatividad, diversión y esas pequeñas sorpresas que hacen sonreír a la gente. 🎃 Si pudiera crear mi propio rincón de Halloween, lo decoraría con calabazas iluminadas, fantasmas divertidos, luces naranjas y algunas sorpresas espeluznantes. También colocaría el logotipo amarillo de Binance en un lugar bien visible entre los adornos, porque la comunidad cripto forma parte de mi vida cotidiana. 💛
¡Imagina entrar en una habitación oscura, ver una calabaza sonriente y, de repente, oír un ruido extraño detrás de ti! ¿Saldrías corriendo o investigarías? 😂 A veces, los mejores recuerdos de Halloween surgen de ideas sencillas, buena compañía y risas inesperadas. No necesitas un disfraz caro ni una gran fiesta para que la noche sea especial. Un poco de imaginación puede convertir una habitación cualquiera en algo inolvidable.
Lo interesante de Halloween es que cada persona lo celebra de manera diferente. A algunos les gustan las historias de miedo, a otros les encantan los disfraces y algunos solo quieren compartir fotos creativas con sus amigos. Para mí, lo mejor es compartir la diversión con una comunidad que disfruta de las ideas nuevas y los momentos creativos.
Y ahora quiero preguntarle a la comunidad de Binance: ¿Qué elegirías para Halloween: una habitación encantada, una calabaza misteriosa o un fantasma sorpresa? 🎃👻
#SEAPumpkinFrenzy #Binance #Halloween
Halloween es sinónimo de creatividad, diversión y esas pequeñas sorpresas que hacen sonreír a la gente. 🎃 Si pudiera crear mi propio rincón de Halloween, lo decoraría con calabazas iluminadas, fantasmas divertidos, luces naranjas y algunas sorpresas espeluznantes. También colocaría el logotipo amarillo de Binance en un lugar bien visible entre los adornos, porque la comunidad cripto forma parte de mi vida cotidiana. 💛
¡Imagina entrar en una habitación oscura, ver una calabaza sonriente y, de repente, oír un ruido extraño detrás de ti! ¿Saldrías corriendo o investigarías? 😂 A veces, los mejores recuerdos de Halloween surgen de ideas sencillas, buena compañía y risas inesperadas. No necesitas un disfraz caro ni una gran fiesta para que la noche sea especial. Un poco de imaginación puede convertir una habitación cualquiera en algo inolvidable.
Lo interesante de Halloween es que cada persona lo celebra de manera diferente. A algunos les gustan las historias de miedo, a otros les encantan los disfraces y algunos solo quieren compartir fotos creativas con sus amigos. Para mí, lo mejor es compartir la diversión con una comunidad que disfruta de las ideas nuevas y los momentos creativos.
Y ahora quiero preguntarle a la comunidad de Binance: ¿Qué elegirías para Halloween: una habitación encantada, una calabaza misteriosa o un fantasma sorpresa? 🎃👻
#SEAPumpkinFrenzy #Binance #Halloween
1
6
415
$XRP #GiveawayAlert 🎁🎁🎁🎁
{future}(XRPUSDT)
#MuzammilAbbas⁷⁵穆扎米拉巴斯
Me gusta 👍 Sigue ✅ vuelve a publicar 🔙 comenta 1 #CLAIM 🧧🧧🧧
$XRP #GiveawayAlert 🎁🎁🎁🎁
#MuzammilAbbas⁷⁵穆扎米拉巴斯
Me gusta 👍 Sigue ✅ vuelve a publicar 🔙 comenta 1 #CLAIM 🧧🧧🧧
#MuzammilAbbas⁷⁵穆扎米拉巴斯
Me gusta 👍 Sigue ✅ vuelve a publicar 🔙 comenta 1 #CLAIM 🧧🧧🧧
687
13
53
1.3k
·
--
Alcista
161
1
13
566
·
--
Alcista
155
4
13
339
·
--
Alcista
$BANK 🎁 🎁 🎁 🎁
ME GUSTA 👍 SEGUIR ✅ republicar 🔙 comenta 1 para reclamar 🎁 🥰💖
#MuzammilAbbas⁷⁵穆扎米拉巴斯
{future}(BANKUSDT)
#GIVEAWAY_ALERT 🧧 🎁
$BANK 🎁 🎁 🎁 🎁
ME GUSTA 👍 SEGUIR ✅ republicar 🔙 comenta 1 para reclamar 🎁 🥰💖
#MuzammilAbbas⁷⁵穆扎米拉巴斯
#GIVEAWAY_ALERT 🧧 🎁
ME GUSTA 👍 SEGUIR ✅ republicar 🔙 comenta 1 para reclamar 🎁 🥰💖
#MuzammilAbbas⁷⁵穆扎米拉巴斯
#GIVEAWAY_ALERT 🧧 🎁
728
19
70
1.4k
·
--
Alcista
$XRP
{future}(XRPUSDT)
🎁🔥 ¡SORTEO DE XRP! 🔥🎁
¿Quieres ganar $XRP? 🚀💎
✅ Dale a ❤️ ✅ Síguenos 👤 ✅ Republica 🔁 ✅ Comenta «1» abajo 👇
¡Buena suerte a todos! 🍀❤️
#XRP #Giveaway #Binance #Crypto
#MuzammilAbbas⁷⁵穆扎米拉巴斯
$XRP
🎁🔥 ¡SORTEO DE XRP! 🔥🎁
¿Quieres ganar $XRP ? 🚀💎
✅ Dale a ❤️ ✅ Síguenos 👤 ✅ Republica 🔁 ✅ Comenta «1» abajo 👇
¡Buena suerte a todos! 🍀❤️
#XRP #Giveaway #Binance #Crypto
#MuzammilAbbas⁷⁵穆扎米拉巴斯
🎁🔥 ¡SORTEO DE XRP! 🔥🎁
¿Quieres ganar $XRP ? 🚀💎
✅ Dale a ❤️ ✅ Síguenos 👤 ✅ Republica 🔁 ✅ Comenta «1» abajo 👇
¡Buena suerte a todos! 🍀❤️
#XRP #Giveaway #Binance #Crypto
#MuzammilAbbas⁷⁵穆扎米拉巴斯
496
9
53
1.2k
·
--
Alcista
938
7
55
1.4k
·
--
Alcista
Con verificación
{future}(NILUSDT)
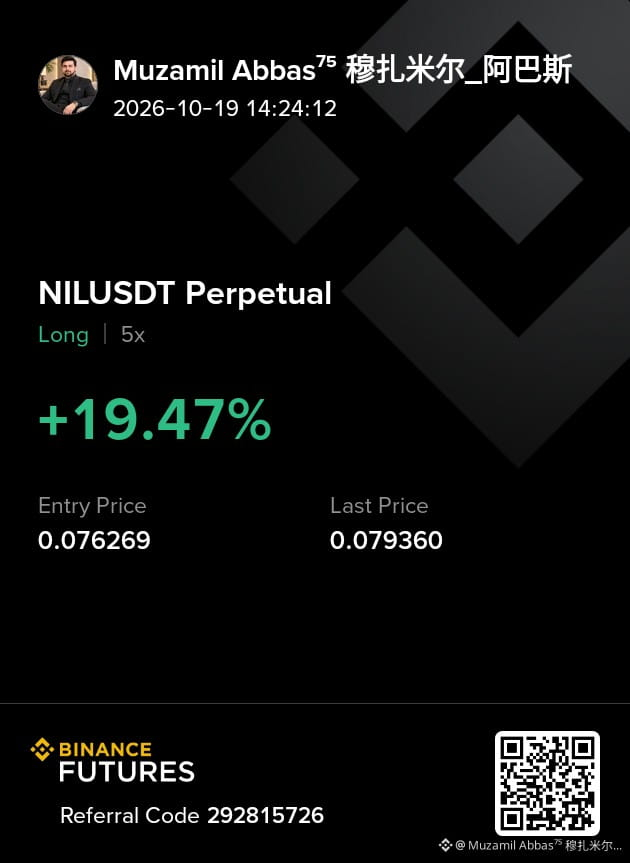
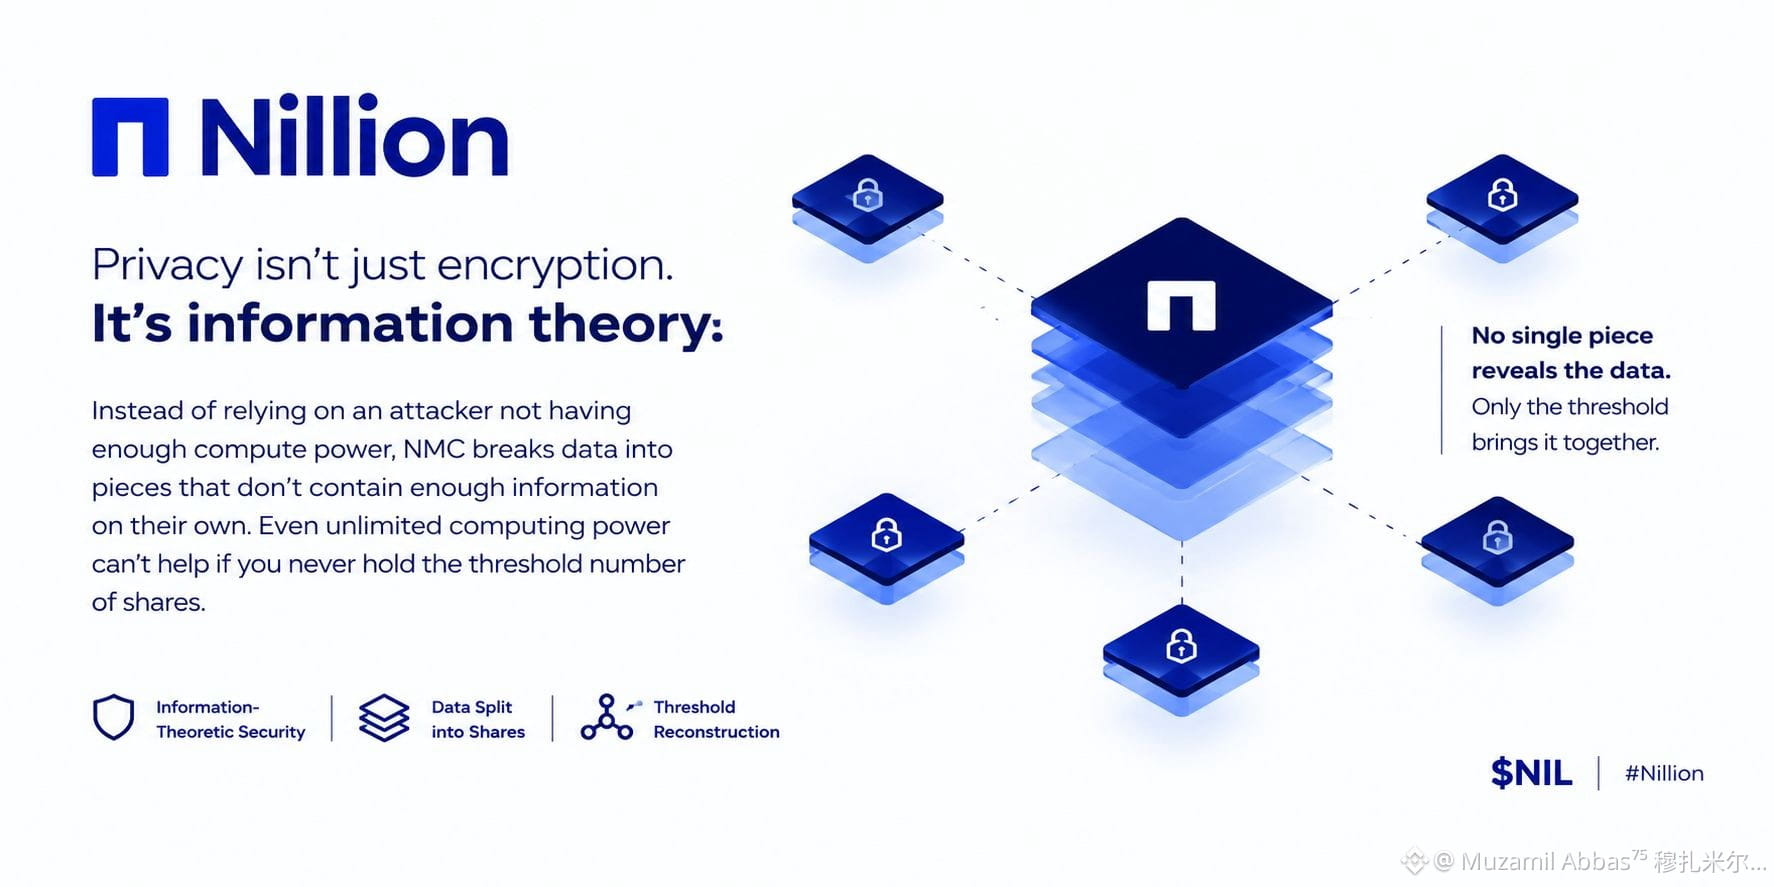
Esta semana he estado leyendo los documentos de Dusk y algunos artículos antiguos sobre NMC mientras los Covenants de la mainnet están funcionando. Nada dramático, solo la típica madriguera de conejo nocturna. Lo que no dejo de pensar es en cómo funciona aquí la seguridad basada en la teoría de la información. La mayoría de las configuraciones de privacidad que he usado siguen dependiendo de la idea de que un atacante todavía no tiene suficiente capacidad de cómputo. NMC lo plantea de otra manera. Los datos se dividen en partes que, por sí solas, simplemente no contienen suficiente información, así que ni siquiera una capacidad de cómputo ilimitada sirve de nada si nunca se reúne la cantidad umbral de fragmentos.
Eso cambia un poco el modelo mental al observar cómo se usa NIL en la red en funcionamiento. Ahora que los Covenants están en Ethereum, las instrucciones selladas permanecen ilegibles hasta que se cumple la condición y los nodos liberan sus partes. Parece menos «cifrado hasta que alguien decide descifrarlo» y más como si la información nunca hubiera estado completa en un solo lugar. Todavía me pregunto cómo se comportarán los tamaños reales de los comités cuando aumente el volumen. Si el umbral se fija demasiado bajo por comodidad, aumenta el riesgo de colusión. Si se fija alto, la latencia empieza a importar más de lo que sugiere la teoría.
Todavía no sé cómo se dará ese equilibrio cuando la gente empiece a publicar instrucciones de mercado reales a gran escala. Las matemáticas son impecables. La red en funcionamiento todavía es joven. No siempre envejecen al mismo ritmo.
#NIL
#nil $NIL @nillionnetwork
$DUSK
Esta semana he estado leyendo los documentos de Dusk y algunos artículos antiguos sobre NMC mientras los Covenants de la mainnet están funcionando. Nada dramático, solo la típica madriguera de conejo nocturna. Lo que no dejo de pensar es en cómo funciona aquí la seguridad basada en la teoría de la información. La mayoría de las configuraciones de privacidad que he usado siguen dependiendo de la idea de que un atacante todavía no tiene suficiente capacidad de cómputo. NMC lo plantea de otra manera. Los datos se dividen en partes que, por sí solas, simplemente no contienen suficiente información, así que ni siquiera una capacidad de cómputo ilimitada sirve de nada si nunca se reúne la cantidad umbral de fragmentos.
Eso cambia un poco el modelo mental al observar cómo se usa NIL en la red en funcionamiento. Ahora que los Covenants están en Ethereum, las instrucciones selladas permanecen ilegibles hasta que se cumple la condición y los nodos liberan sus partes. Parece menos «cifrado hasta que alguien decide descifrarlo» y más como si la información nunca hubiera estado completa en un solo lugar. Todavía me pregunto cómo se comportarán los tamaños reales de los comités cuando aumente el volumen. Si el umbral se fija demasiado bajo por comodidad, aumenta el riesgo de colusión. Si se fija alto, la latencia empieza a importar más de lo que sugiere la teoría.
Todavía no sé cómo se dará ese equilibrio cuando la gente empiece a publicar instrucciones de mercado reales a gran escala. Las matemáticas son impecables. La red en funcionamiento todavía es joven. No siempre envejecen al mismo ritmo.
#NIL
#nil $NIL @Nillion
$DUSK
Eso cambia un poco el modelo mental al observar cómo se usa NIL en la red en funcionamiento. Ahora que los Covenants están en Ethereum, las instrucciones selladas permanecen ilegibles hasta que se cumple la condición y los nodos liberan sus partes. Parece menos «cifrado hasta que alguien decide descifrarlo» y más como si la información nunca hubiera estado completa en un solo lugar. Todavía me pregunto cómo se comportarán los tamaños reales de los comités cuando aumente el volumen. Si el umbral se fija demasiado bajo por comodidad, aumenta el riesgo de colusión. Si se fija alto, la latencia empieza a importar más de lo que sugiere la teoría.
Todavía no sé cómo se dará ese equilibrio cuando la gente empiece a publicar instrucciones de mercado reales a gran escala. Las matemáticas son impecables. La red en funcionamiento todavía es joven. No siempre envejecen al mismo ritmo.
#NIL
#nil $NIL @Nillion
$DUSK
2
24
365
·
--
Alcista
810
12
59
862
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
A Packed Week of Earnings and Data Tests Markets
58,907 visualizaciones
386 participa(n) en el debate
Nvidia, Anthropic y la Fed. Tres pruebas en una semana
Nick_Invest
·3 «Me gusta»
·1.3k visualizaciones
AnthropicIPOTestsInvestorAppetiteForAI
107,188 visualizaciones
1,316 participa(n) en el debate
BitcoinExtendsLosingStreakToSixWeeks
78,485 visualizaciones
676 participa(n) en el debate