

Ammar1112_
6k Publicaciones
Ammar1112_
 Verificado de Square
Denunciar
Bloquear usuario
Everything in your life is rewards from God. Love to people, what are you praying for. Then rewards of god gonna come to you, Just be pure
1.1K+ Siguiendo
30.3K+ Seguidores
39.9K+ Me gusta
Publicaciones
Todo
Cotizaciones
Directo
·
--
no hagas trading de esa mierda $BREW thats porque el soporte viene de dinero de estafadores reales.
la pregunta a la que muchos merecen que aparezca en Alpha para que no 😉🎀👌👌 A$$hole..
no hagas trading de esa mierda $BREW thats porque el soporte viene de dinero de estafadores reales.
la pregunta a la que muchos merecen que aparezca en Alpha para que no 😉🎀👌👌 A$$hole..
la pregunta a la que muchos merecen que aparezca en Alpha para que no 😉🎀👌👌 A$$hole..
120
·
--
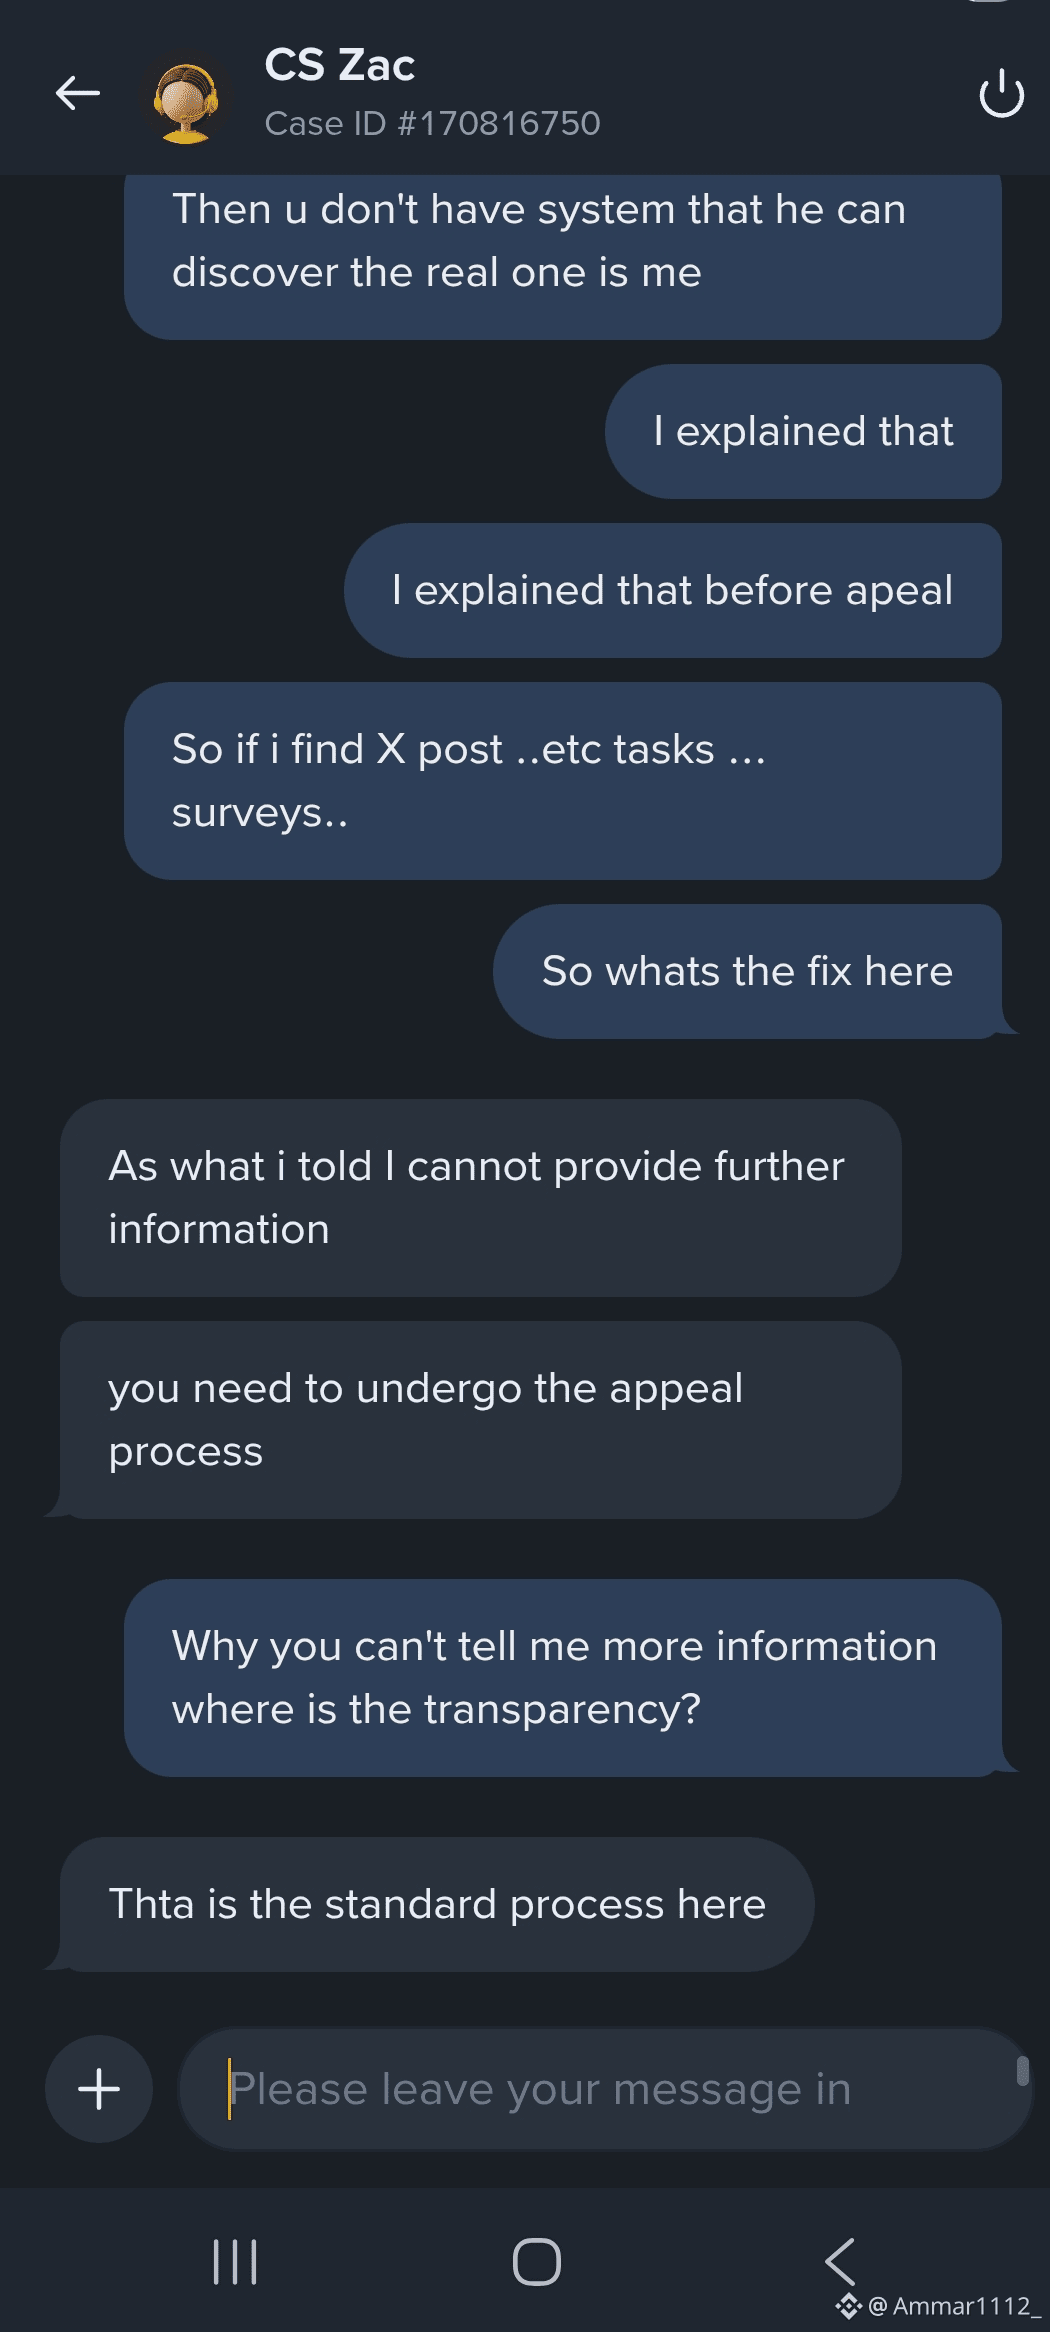
No hay apelación porque controlas el SANTO SISTEMA como quieras para descalificar a cualquier usuario, ¡sin ninguna PRUEBA REAL! #scam es la información oculta 😆
No hay apelación porque controlas el SANTO SISTEMA como quieras para descalificar a cualquier usuario, ¡sin ninguna PRUEBA REAL! #scam es la información oculta 😆
112
·
--
Corre 🏃♂️ $ARX toma ganancias en $0.31 si se aprueba ...🙂 el ATH 0.7$ llama
{future}(ARXUSDT)
Corre 🏃♂️ $ARX toma ganancias en $0.31 si se aprueba ...🙂 el ATH 0.7$ llama
1
23
·
--
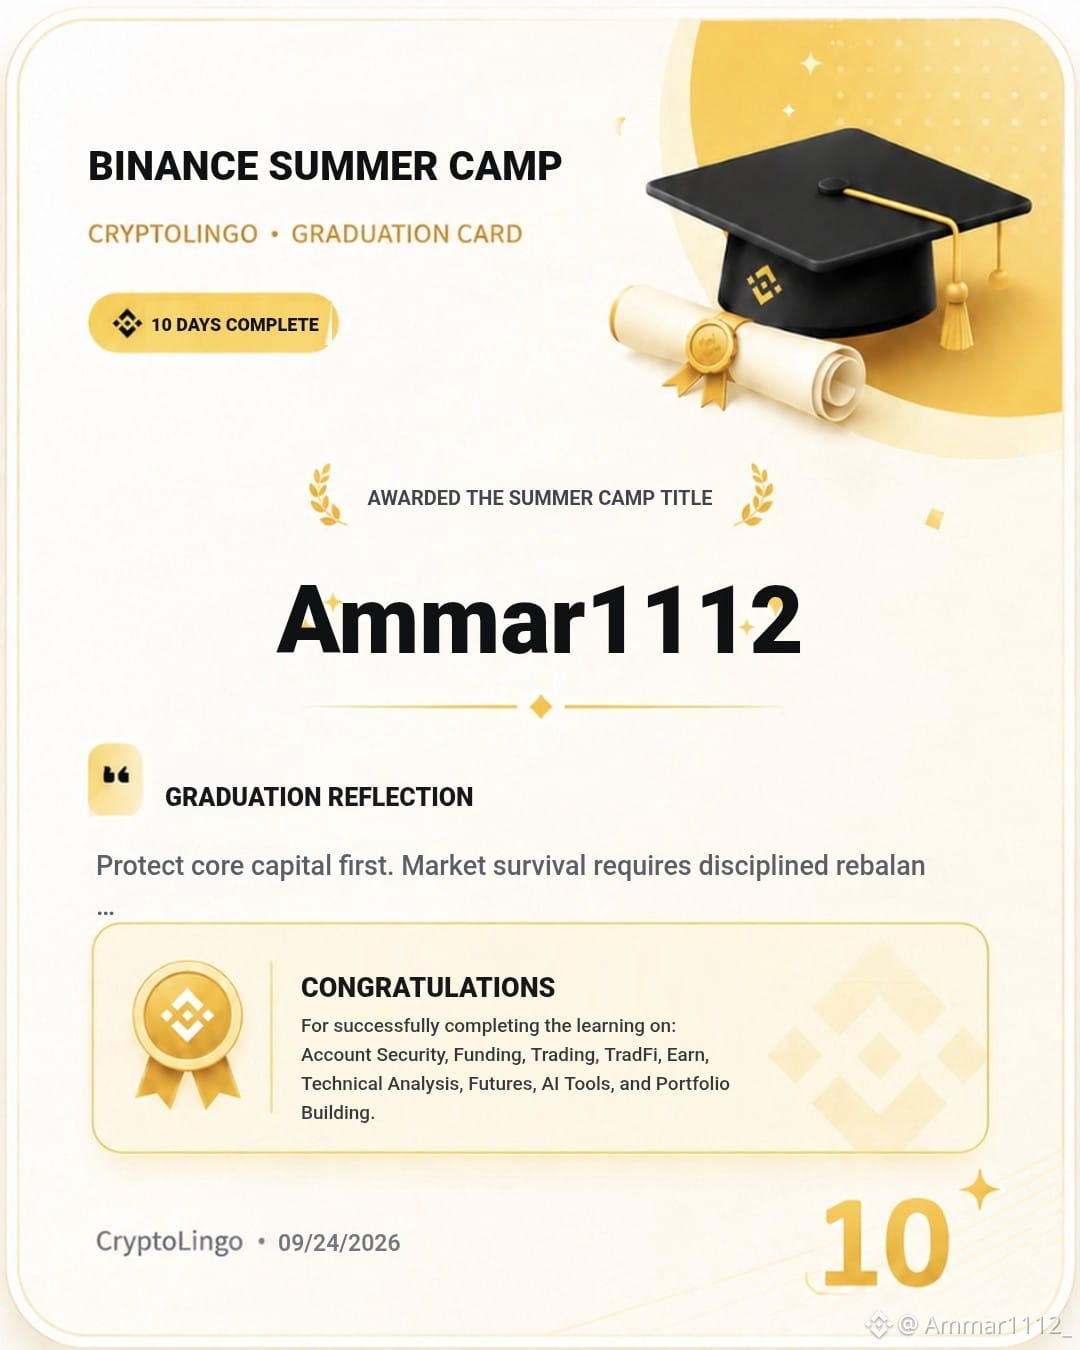
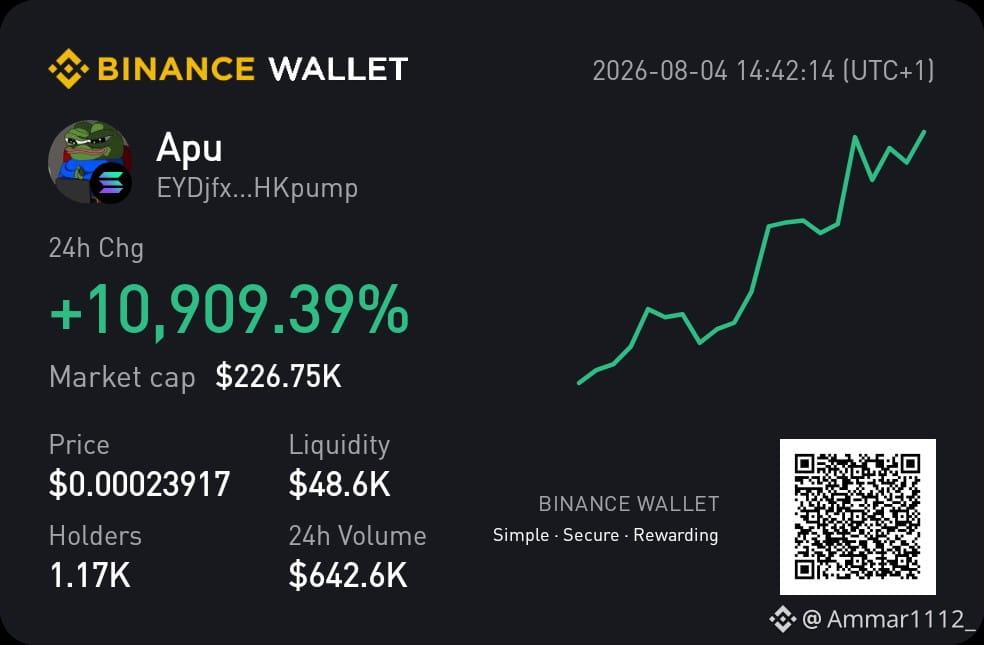
gracias por este viaje de aprendizaje que nos ayudará a seguir construyendo @Binance_Angels
gracias por este viaje de aprendizaje que nos ayudará a seguir construyendo @Binance Angels
2
4
112
·
--
Este es el 1.º plataforma que solo deberías usarlo como billetera o para p2p... pero la realidad es que se distingue entre usuarios y regiones y estafadores... ¡Cuídate, mantente seguro!💢
.
.
.@Binance_Angels
@Binance_Italy @BinanceAfrica @Binance_Square_Official
@Binance_Labs
@Binance_French
@BinanceCN @BinanceSquareCN
@binancezh
@Square-Creator-e8d6af9e7ea3c
@CZ
@heyi
@richardteng
..
$BNB
.
Este es el 1.º plataforma que solo deberías usarlo como billetera o para p2p... pero la realidad es que se distingue entre usuarios y regiones y estafadores... ¡Cuídate, mantente seguro!💢
.
.
.@Binance Angels
@Binance Italy @Binance Africa @Binance Square Official
@Binance Labs
@Binance French
@币安中文社区 @币安广场
@币安Binance华语
@幣安Binance繁中
@CZ
@Yi He
@Richard Teng
..
$BNB
.
.
.
.@Binance Angels
@Binance Italy @Binance Africa @Binance Square Official
@Binance Labs
@Binance French
@币安中文社区 @币安广场
@币安Binance华语
@幣安Binance繁中
@CZ
@Yi He
@Richard Teng
..
$BNB
.
3
52
·
--
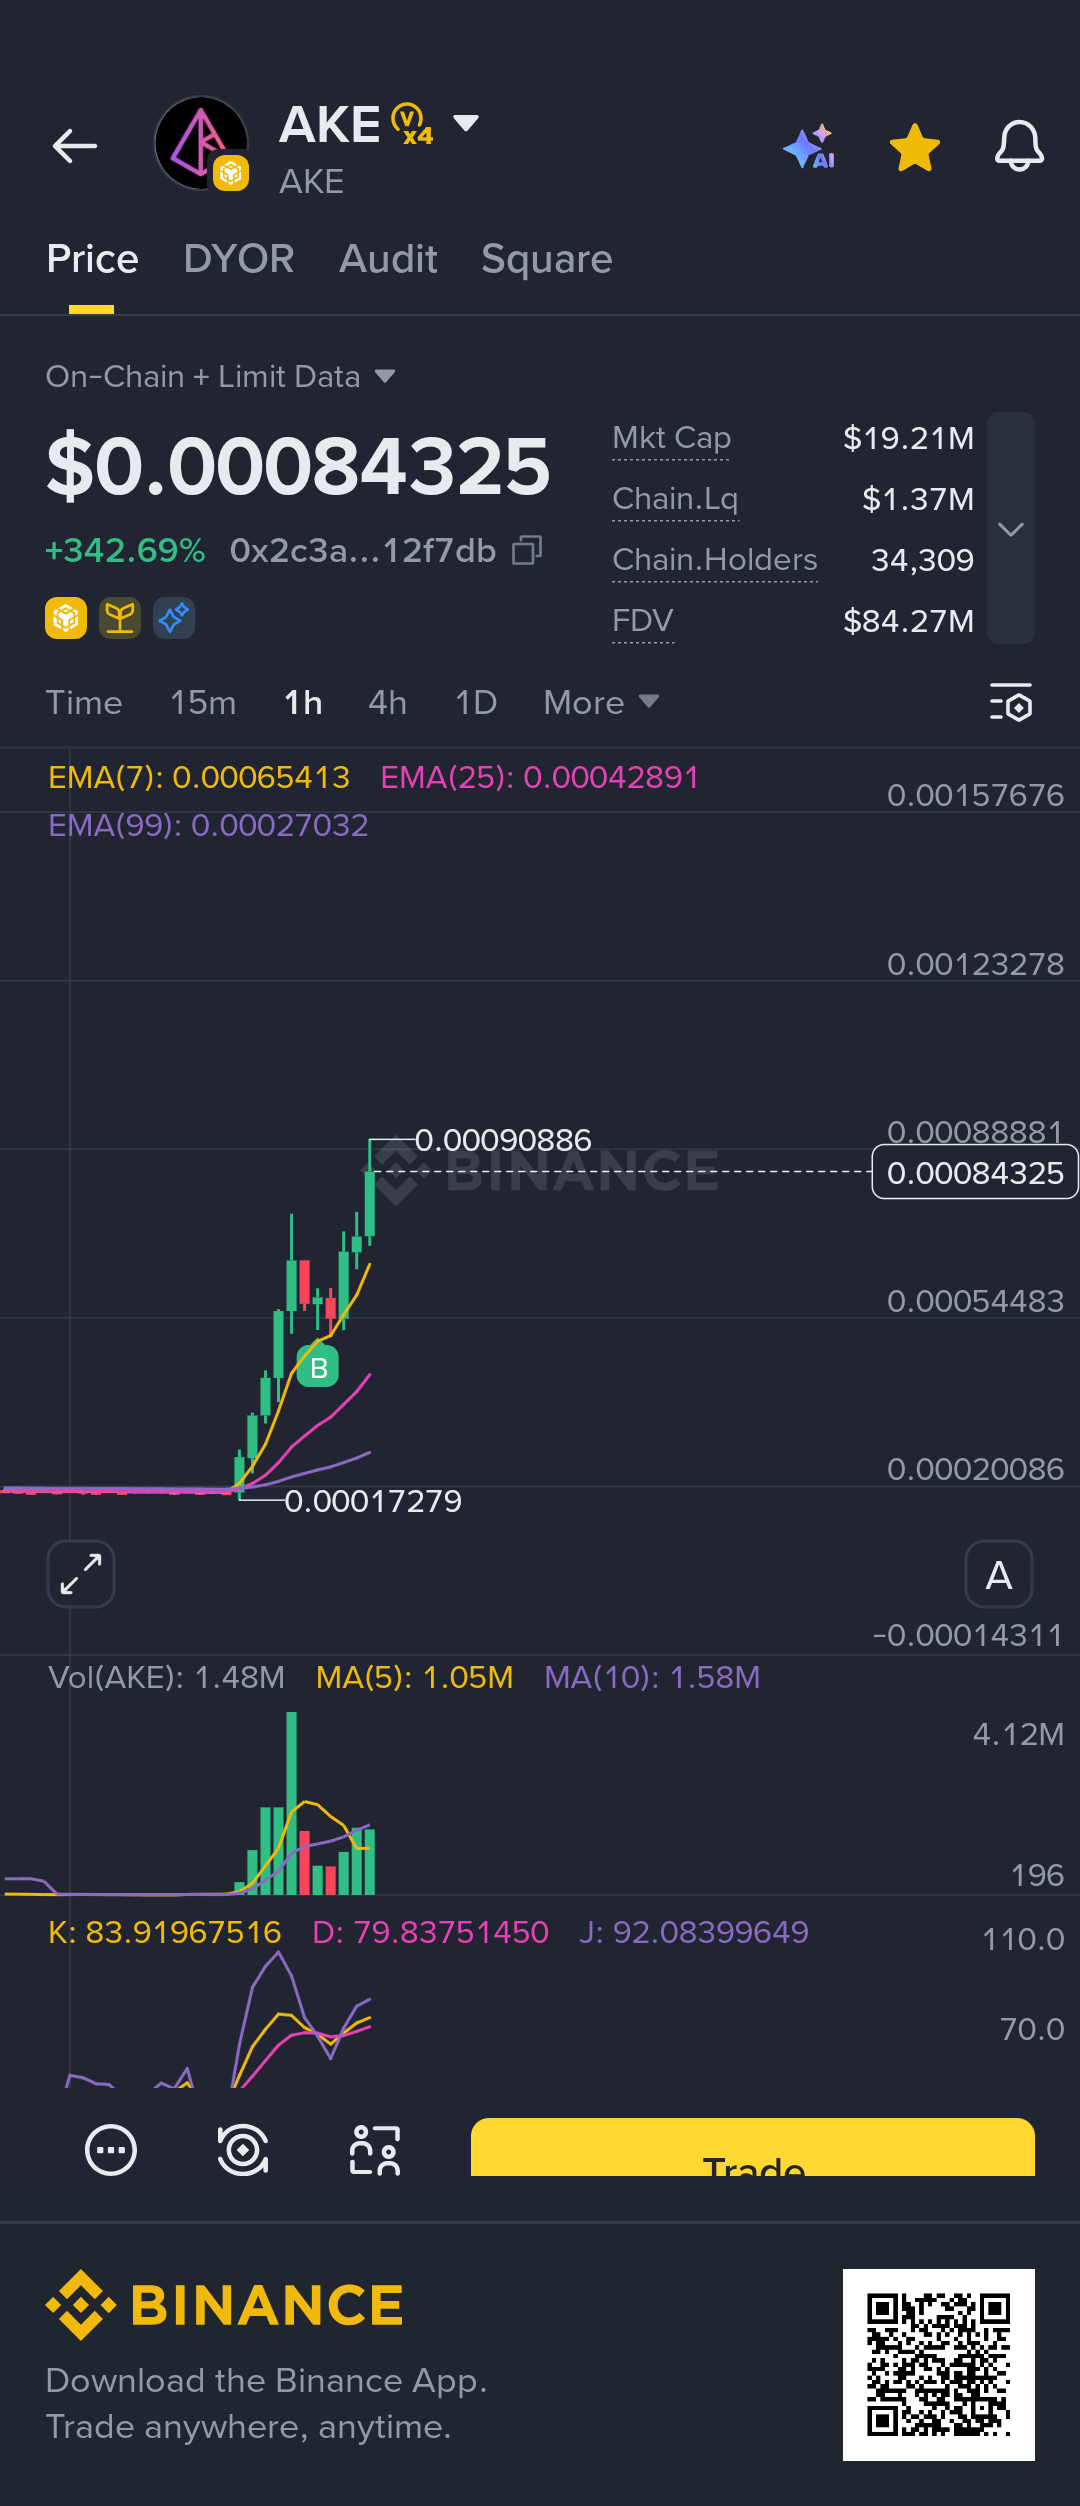
cuando solo sigues a usuarios basura que son puros apostadores/«gamb/lers» con & ai no pueden leer el mercado mientras hay un impulso claro, ¿ven? 😆...
$AKE
{future}(AKEUSDT)
cuando solo sigues a usuarios basura que son puros apostadores/«gamb/lers» con & ai no pueden leer el mercado mientras hay un impulso claro, ¿ven? 😆...
$AKE
$AKE
Ammar1112_
·
--
si quieres mantenerlo a largo plazo, trácalo en alpha creo que ya viene el momento para el ATH prepárate 💥
$AKE
$AKE
2
205
·
--
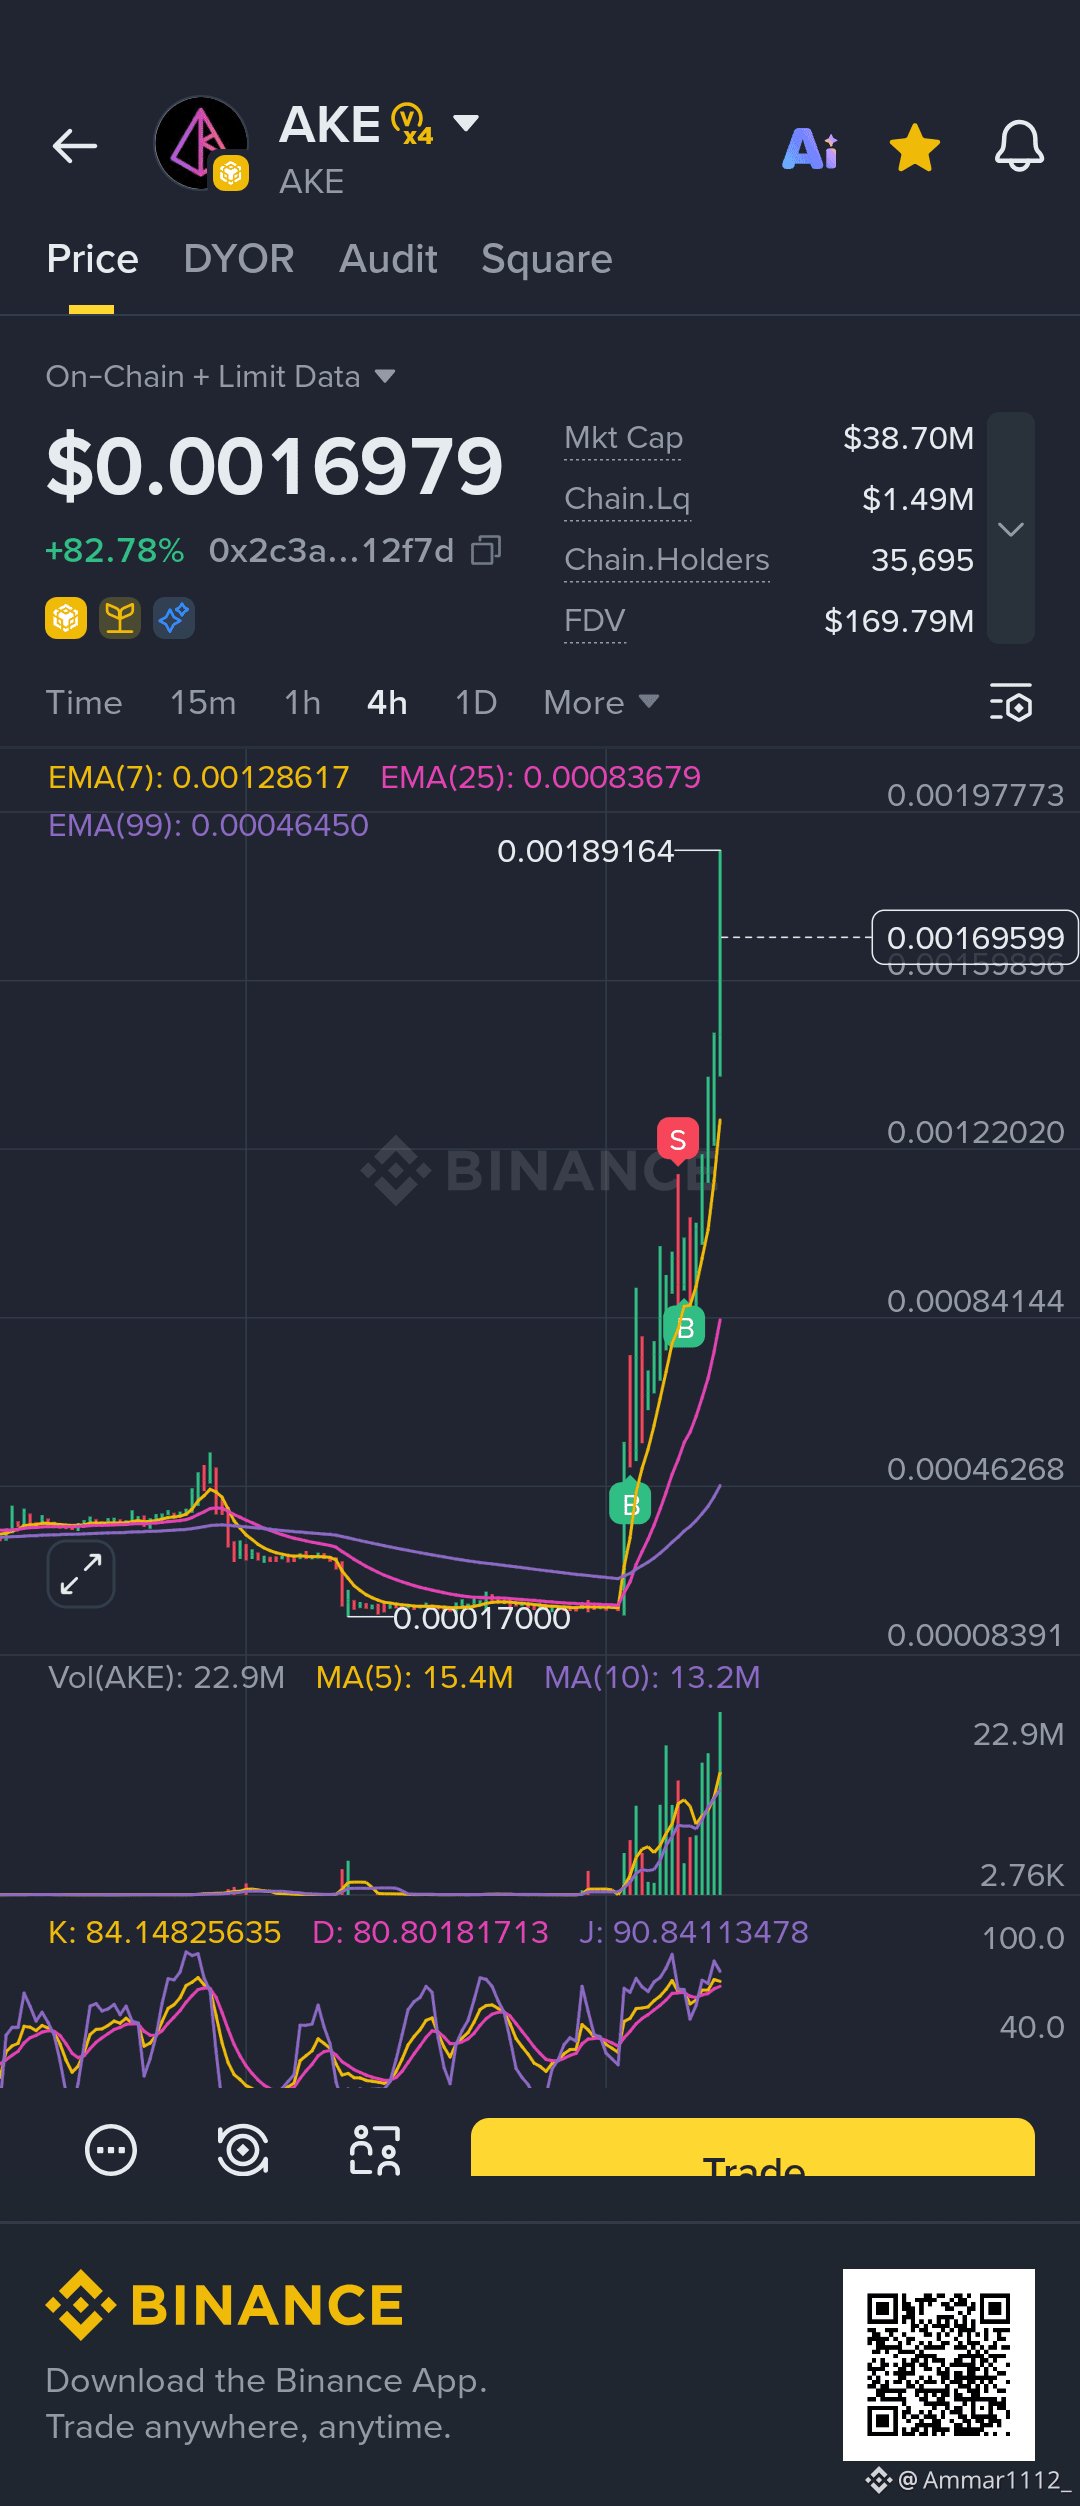
me dijeron que lo estirara desde 0.0005, pero ¿quién escuchó? 😂😂 Seguiste señales basura para ir a lo corto 😂😂 eso es lo que obtienes $AKE
{future}(AKEUSDT)
me dijeron que lo estirara desde 0.0005, pero ¿quién escuchó? 😂😂 Seguiste señales basura para ir a lo corto 😂😂 eso es lo que obtienes $AKE
2
97
·
--
{future}(AKEUSDT)
tan solo muestran algunas ideas cortas de mierda o ningún análisis real sobre tokens a los que creo que pertenece, seguro va a romper .003 🔥😂 ¿cómo lo shorteas?
$AKE
tan solo muestran algunas ideas cortas de mierda o ningún análisis real sobre tokens a los que creo que pertenece, seguro va a romper .003 🔥😂 ¿cómo lo shorteas?
$AKE
$AKE
Ammar1112_
·
--
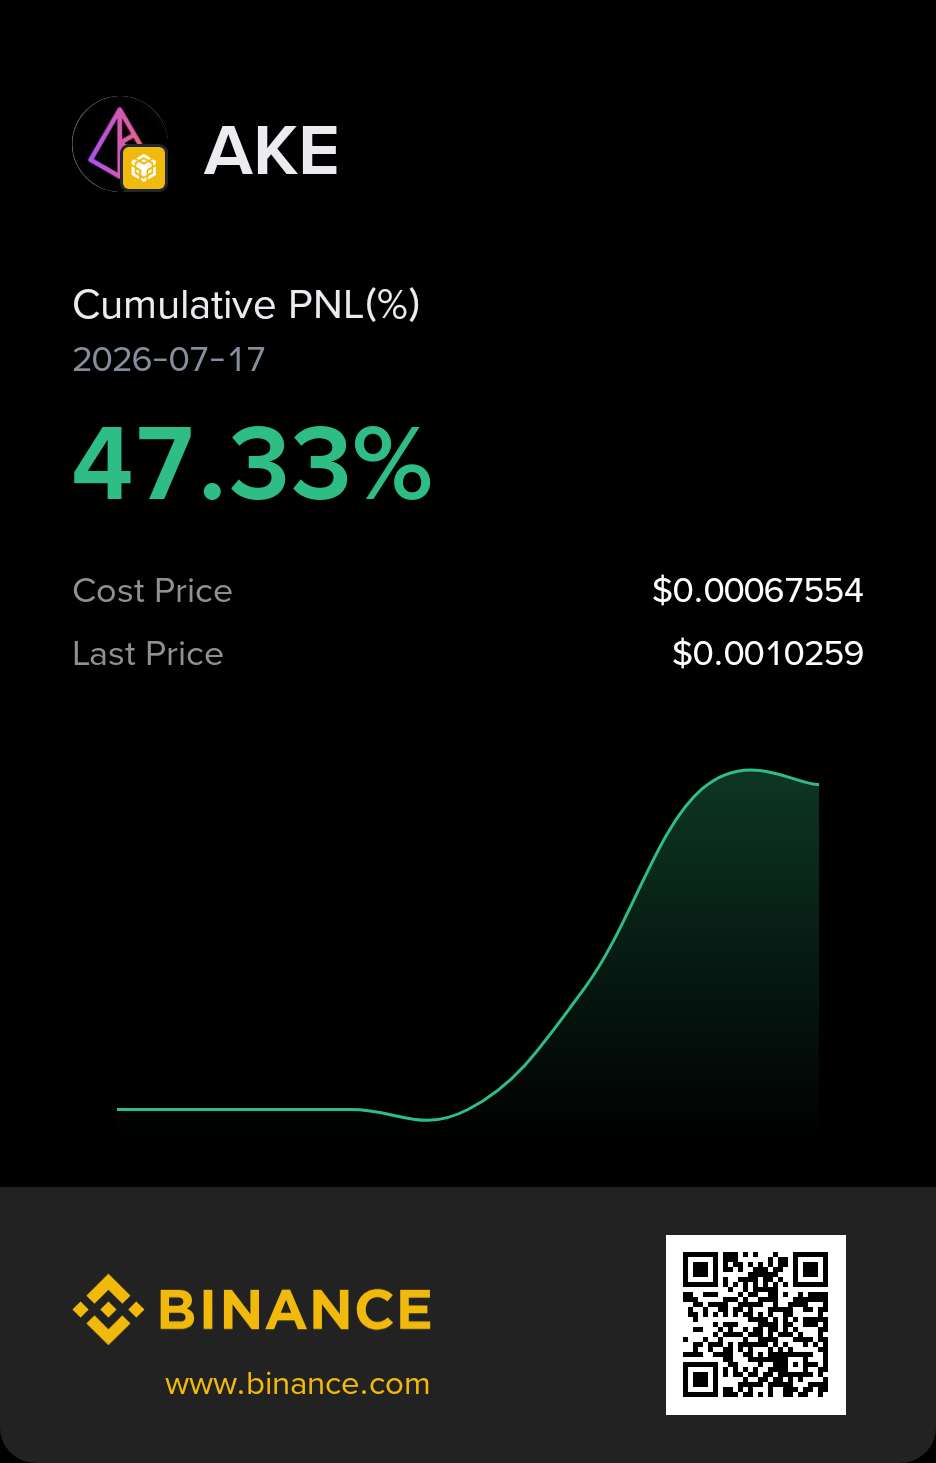
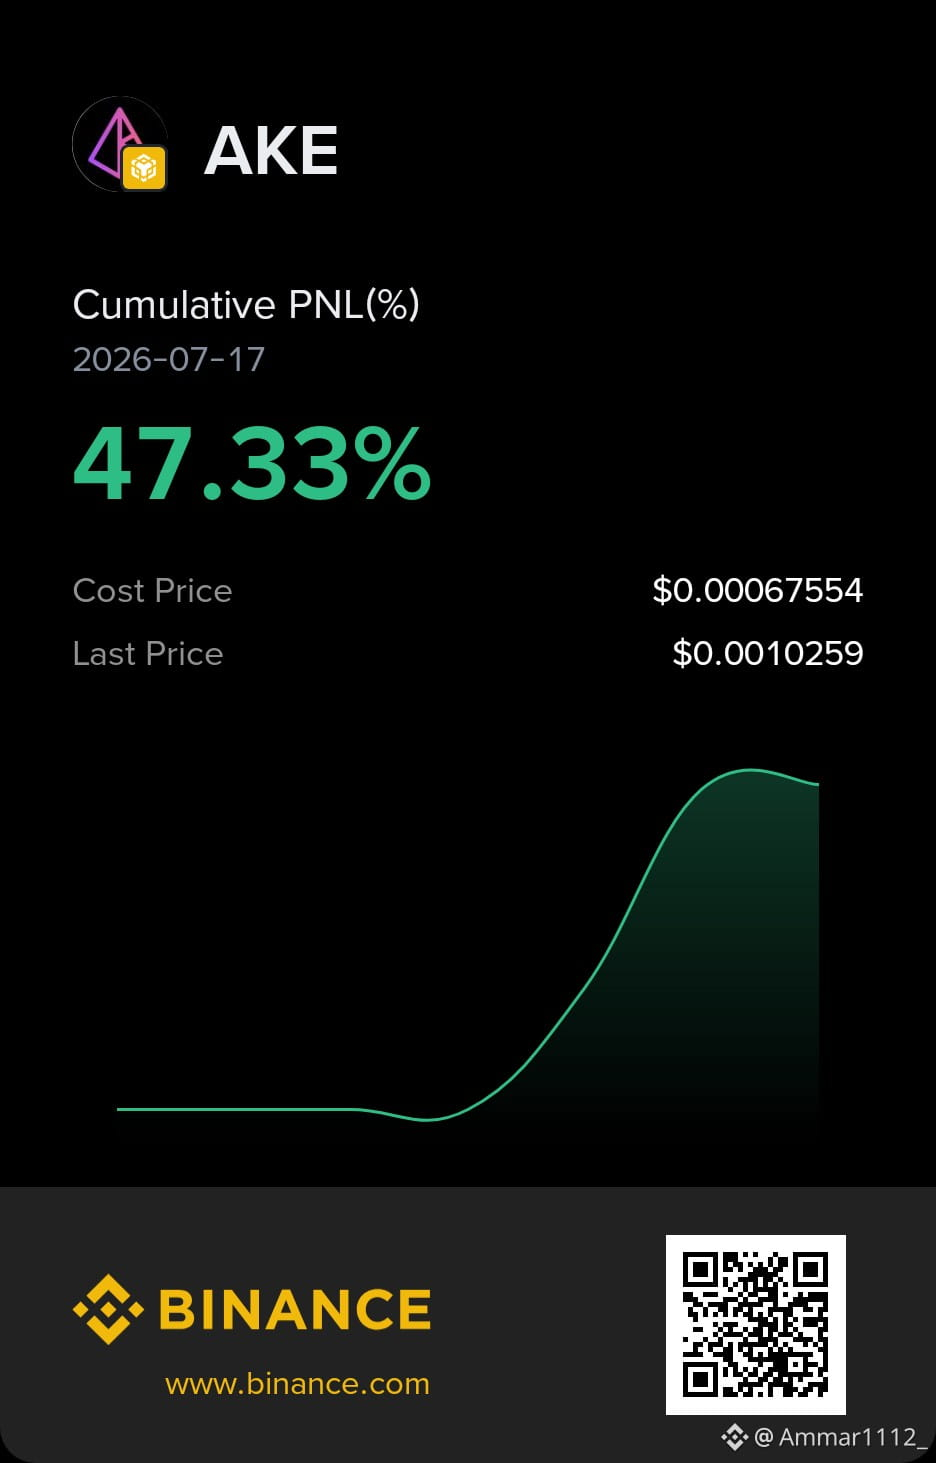
Te lo dije antes, ¡demasiado tiempo! ¿O compra y mantenlo durante muchos días... 👌🔥$AKE hasta 0.01 o más?
2
162
·
--
Te lo dije antes, ¡demasiado tiempo! ¿O compra y mantenlo durante muchos días... 👌🔥$AKE hasta 0.01 o más?
{future}(AKEUSDT)
Te lo dije antes, ¡demasiado tiempo! ¿O compra y mantenlo durante muchos días... 👌🔥$AKE hasta 0.01 o más?
Ammar1112_
·
--
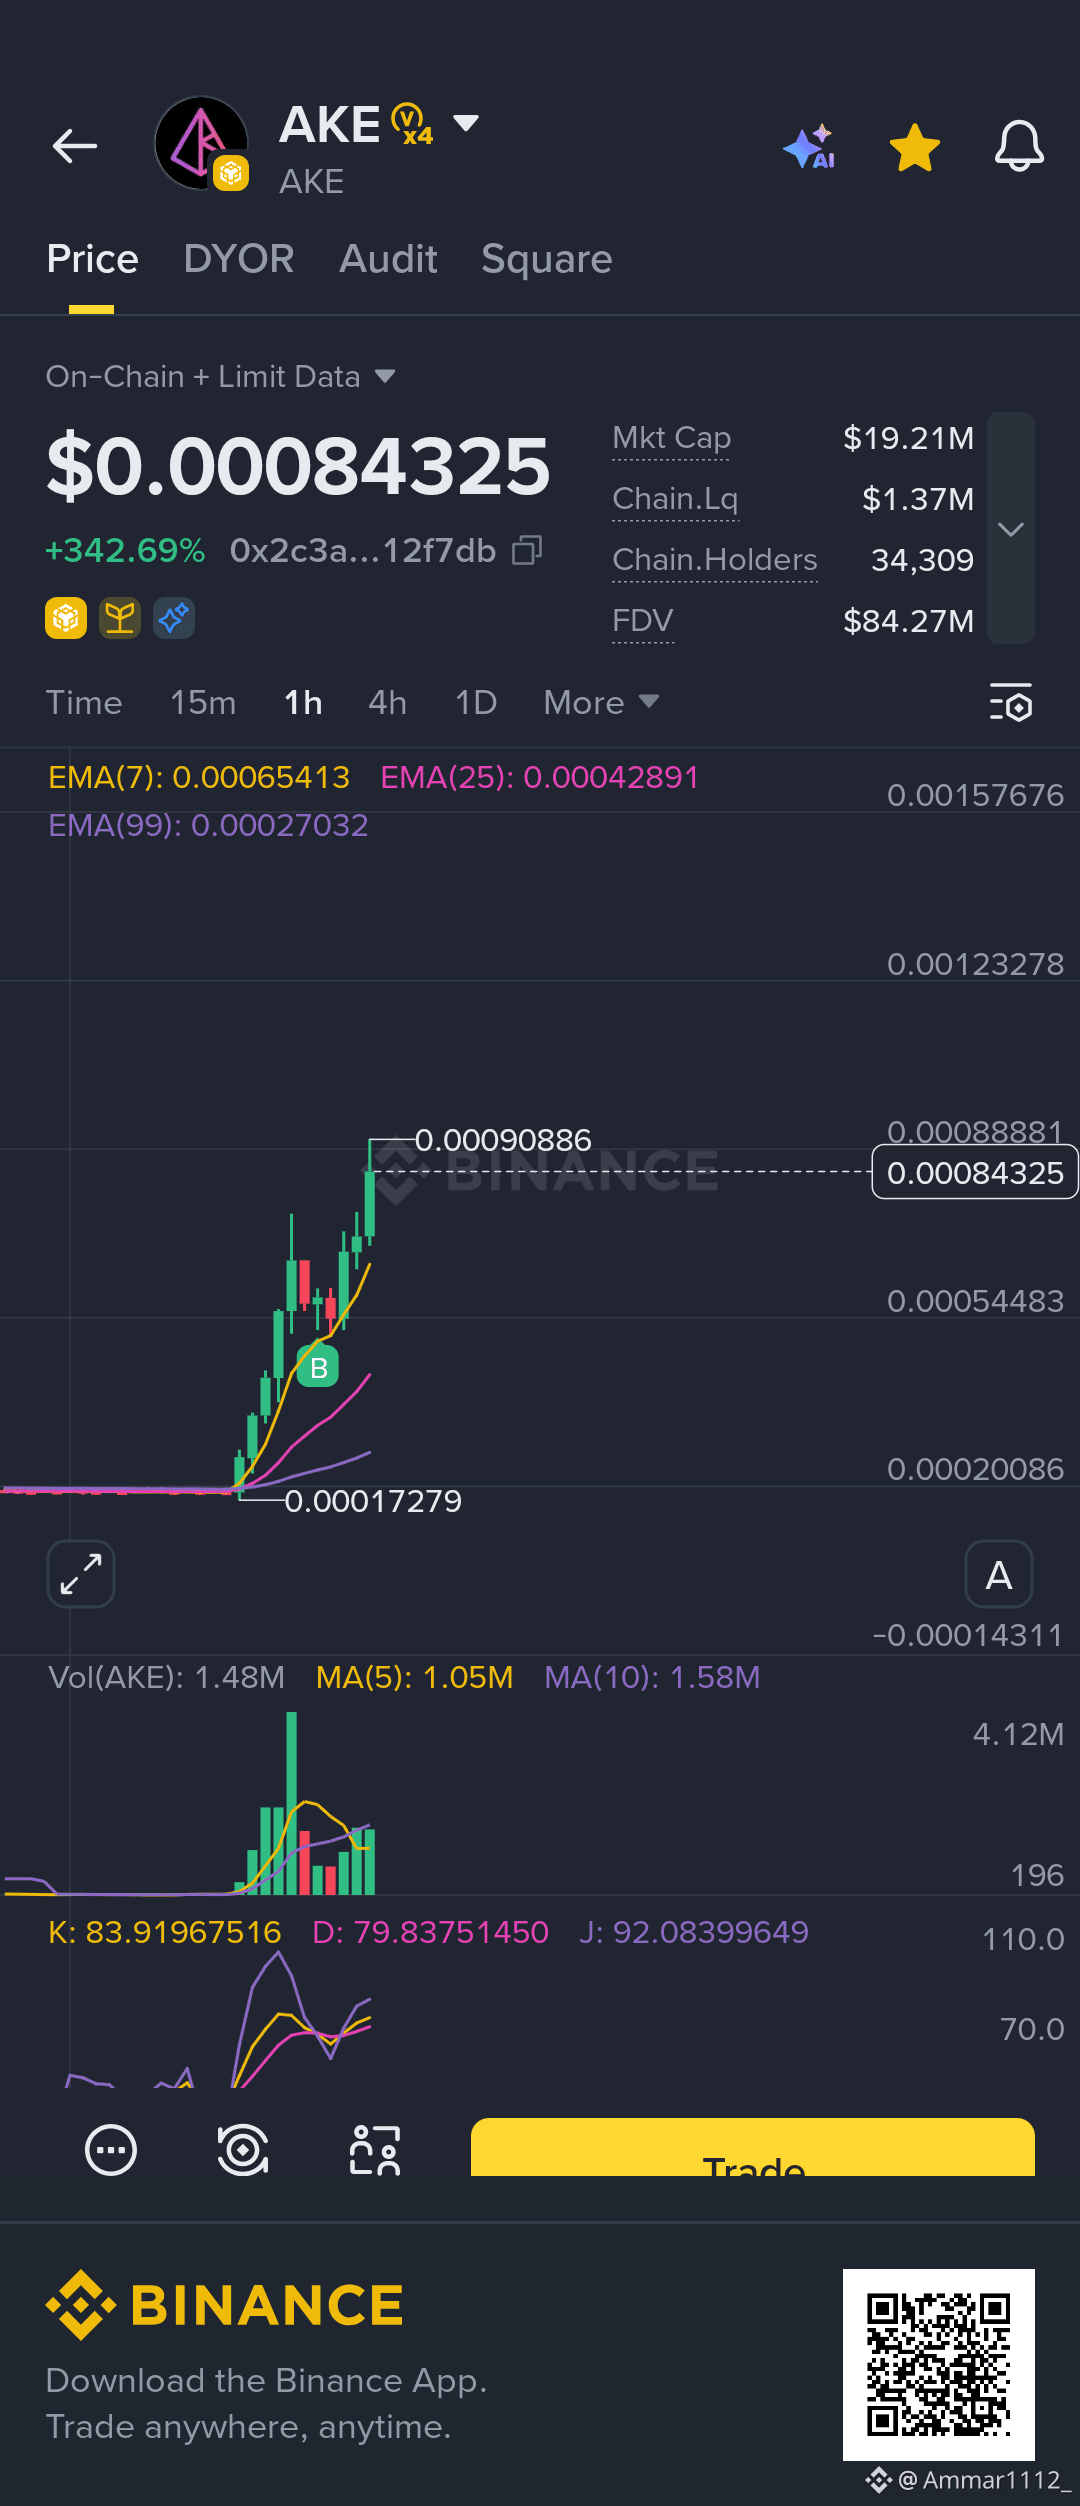
si quieres mantenerlo a largo plazo, trácalo en alpha creo que ya viene el momento para el ATH prepárate 💥
$AKE
$AKE
1
2
151
·
--
si quieres mantenerlo a largo plazo, trácalo en alpha creo que ya viene el momento para el ATH prepárate 💥
$AKE
{future}(AKEUSDT)
si quieres mantenerlo a largo plazo, trácalo en alpha creo que ya viene el momento para el ATH prepárate 💥
$AKE
$AKE
2
2
101
·
--
Parcialmente cierto
Artículo
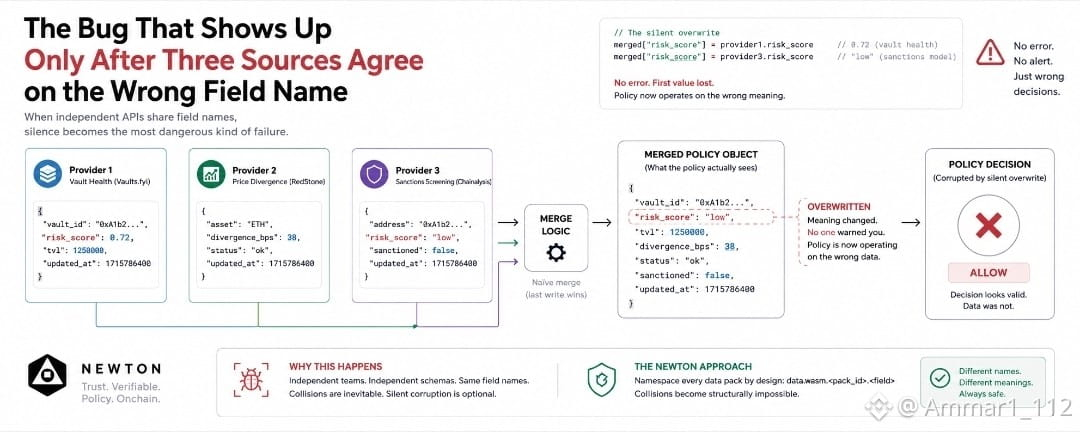
El error que solo aparece después de que tres fuentes de datos estén de acuerdo en el nombre de campo incorrectoTenía tres paquetes abiertos en el editor de políticas de Newton, vaults.fyi, RedStone, Chainalysis, comprobando si debía permitirse que se ejecutara una acción de bóveda.
Vaults.fyi devolvió un risk_score de 0.72. RedStone devolvió una divergence_bps de 38. Chainalysis devolvió su propio risk_score, "low", además de una marca sancionada establecida en false.
Dos de esas tres respuestas usan exactamente el mismo nombre de campo, risk_score, para dos cosas completamente diferentes. Una es una calificación numérica de la salud de la bóveda. La otra es una etiqueta categórica de sanciones. Nada en el JSON de ninguno de los dos proveedores te avisa con antelación, porque ninguno de los equipos creó su esquema sabiendo que el otro existía.
El error que solo aparece después de que tres fuentes de datos estén de acuerdo en el nombre de campo incorrecto
Tenía tres paquetes abiertos en el editor de políticas de Newton, vaults.fyi, RedStone, Chainalysis, comprobando si debía permitirse que se ejecutara una acción de bóveda.
Vaults.fyi devolvió un risk_score de 0.72. RedStone devolvió una divergence_bps de 38. Chainalysis devolvió su propio risk_score, "low", además de una marca sancionada establecida en false.
Dos de esas tres respuestas usan exactamente el mismo nombre de campo, risk_score, para dos cosas completamente diferentes. Una es una calificación numérica de la salud de la bóveda. La otra es una etiqueta categórica de sanciones. Nada en el JSON de ninguno de los dos proveedores te avisa con antelación, porque ninguno de los equipos creó su esquema sabiendo que el otro existía.
1
2
130
·
--
Artículo
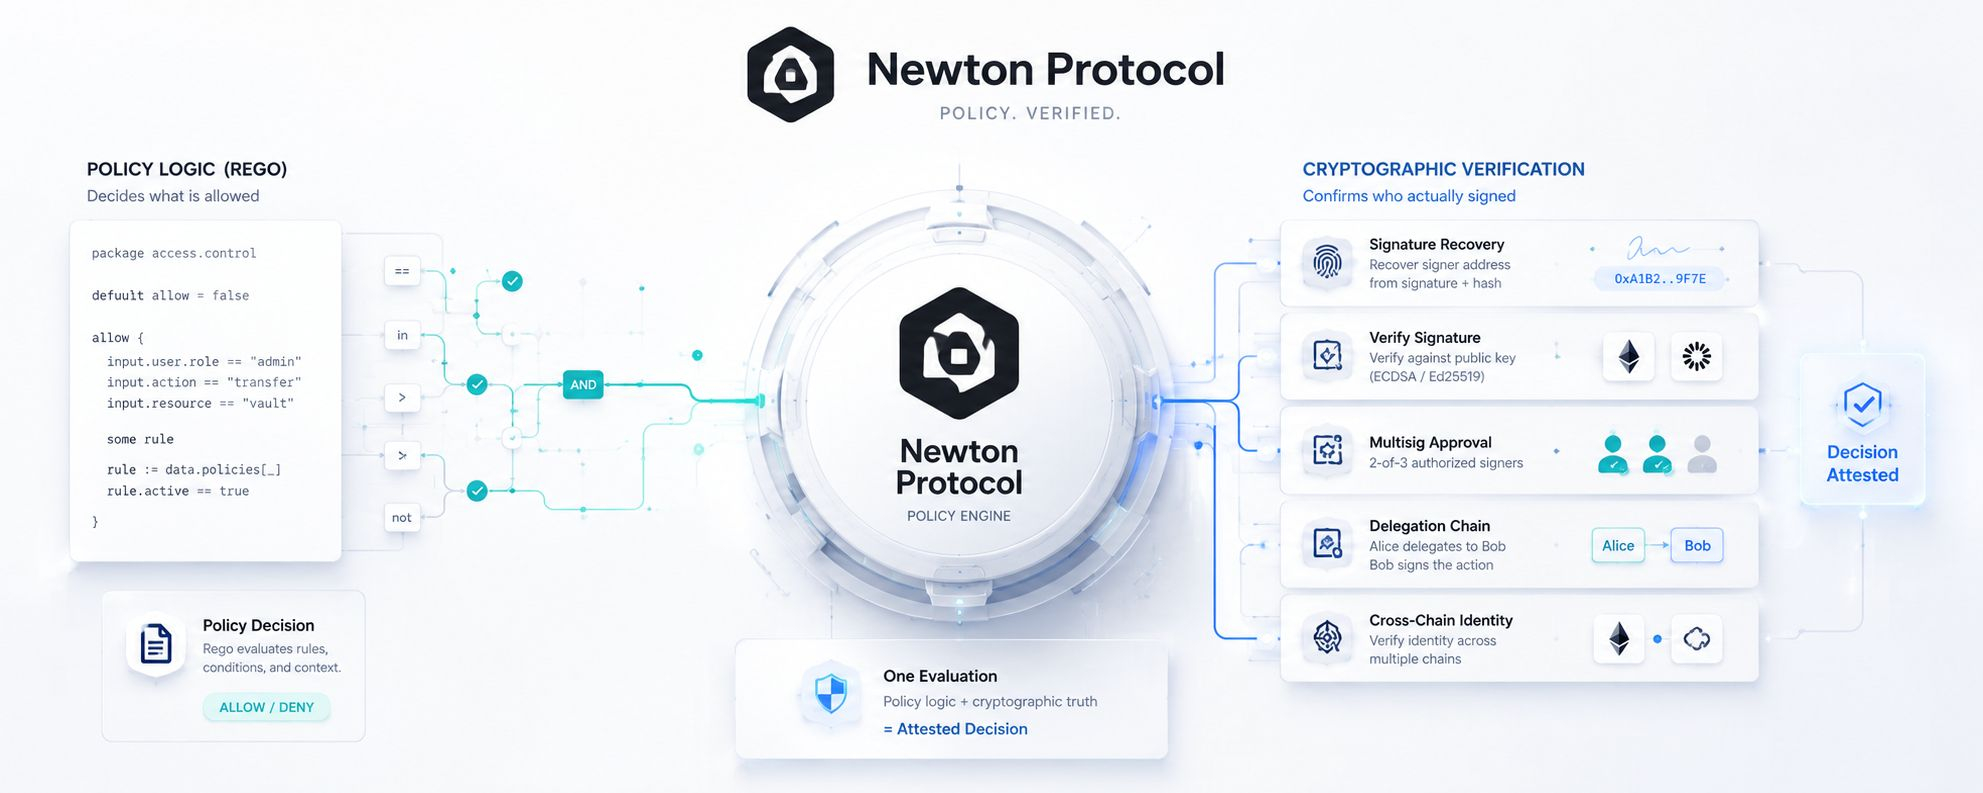
La única pregunta que Rego nunca pudo responder por sí soloDesde 2016, Open Policy Agent ha sido el lenguaje con el que las empresas escriben reglas de control de acceso. Control de admisión en Kubernetes, pasarelas de API, pipelines de CI/CD, infraestructura en la nube en todas partes. Diez años escribiendo reglas que deciden quién puede hacer qué.
Durante todo ese tiempo, Rego nunca pudo responder una pregunta específica por sí solo.
¿Quién firmó realmente esto?
Eso suena como algo que un lenguaje de políticas debería manejar obviamente. No puede, ni de forma nativa. Rego compara valores, comprueba la pertenencia a listas y combina condiciones con lógica booleana. Recuperar una dirección a partir de una firma, o confirmar que una firma coincide con una clave pública específica, requiere matemáticas criptográficas para las que el lenguaje nunca fue construido. Cada equipo que necesitaba esa verificación tuvo que implementarla en algún otro lugar, fuera de la política, y luego darle a Rego un sí o un no que no tenía forma de verificar por sí mismo.
La única pregunta que Rego nunca pudo responder por sí solo
Desde 2016, Open Policy Agent ha sido el lenguaje con el que las empresas escriben reglas de control de acceso. Control de admisión en Kubernetes, pasarelas de API, pipelines de CI/CD, infraestructura en la nube en todas partes. Diez años escribiendo reglas que deciden quién puede hacer qué.
Durante todo ese tiempo, Rego nunca pudo responder una pregunta específica por sí solo.
¿Quién firmó realmente esto?
Eso suena como algo que un lenguaje de políticas debería manejar obviamente. No puede, ni de forma nativa. Rego compara valores, comprueba la pertenencia a listas y combina condiciones con lógica booleana. Recuperar una dirección a partir de una firma, o confirmar que una firma coincide con una clave pública específica, requiere matemáticas criptográficas para las que el lenguaje nunca fue construido. Cada equipo que necesitaba esa verificación tuvo que implementarla en algún otro lugar, fuera de la política, y luego darle a Rego un sí o un no que no tenía forma de verificar por sí mismo.
4
2
169
·
--
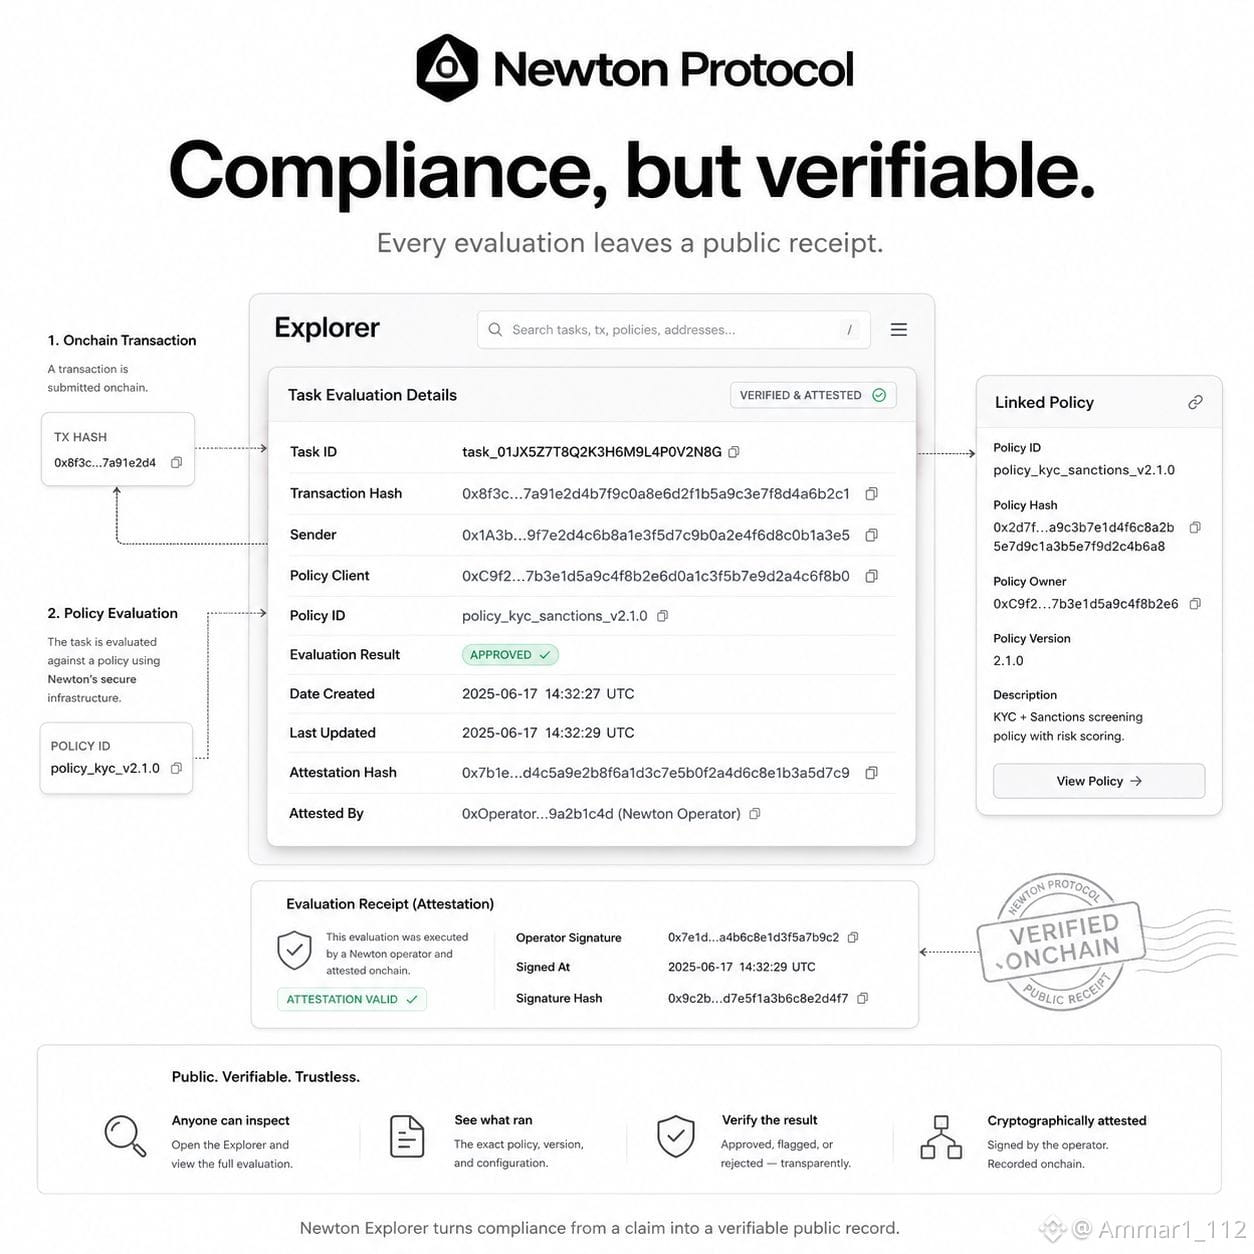
Cada afirmación de cumplimiento en cripto, hasta ahora, te ha pedido que aceptes la palabra de alguien. NewtOn Protocol Explorer elimina por completo la frase “confía en mí” de esa idea.
Un protocolo dice que realiza filtrado de sanciones. un equipo anuncia una auditoría. una publicación en un blog afirma que se revisó una transacción. ninguna de esas cosas es demostrable. es una frase publicada por alguien, y todos los que vienen después tienen que decidir si creen en ella.
Yo fui a ver lo que Newton realmente te muestra delante, en lugar de una afirmación.
Newton Explorer es un registro público de cada tarea que procesa la red. una tarea es una transacción emparejada con la política exacta con la que se evaluó. cualquiera, ahora mismo, puede abrir una evaluación específica y verla directamente. no es un resumen escrito después. no es un comunicado que describe lo que supuestamente pasó. es el registro en sí.
Eso cambia incluso el significado de una afirmación de cumplimiento cuando interviene Newton.
Un protocolo que usa Newton no está diciendo “confía en que esto lo verificamos”. está señalando una página que cualquiera puede abrir y confirmar que la revisión ocurrió, qué política se ejecutó y qué resultado arrojó.
Sigo comparándolo con cada otra afirmación de cumplimiento que he leído en cripto. siempre un tweet. siempre una línea de un whitepaper. siempre algo que nadie fuera del equipo podría confirmar realmente. Newton Explorer reemplaza el anuncio por el hecho en sí.
La diferencia entre “hicimos esto” y “mira, aquí está” es la diferencia completa entre marketing y prueba.
Newton eligió la prueba.
@NewtonProtocol #Newt $NEWT
1
3
183
·
--
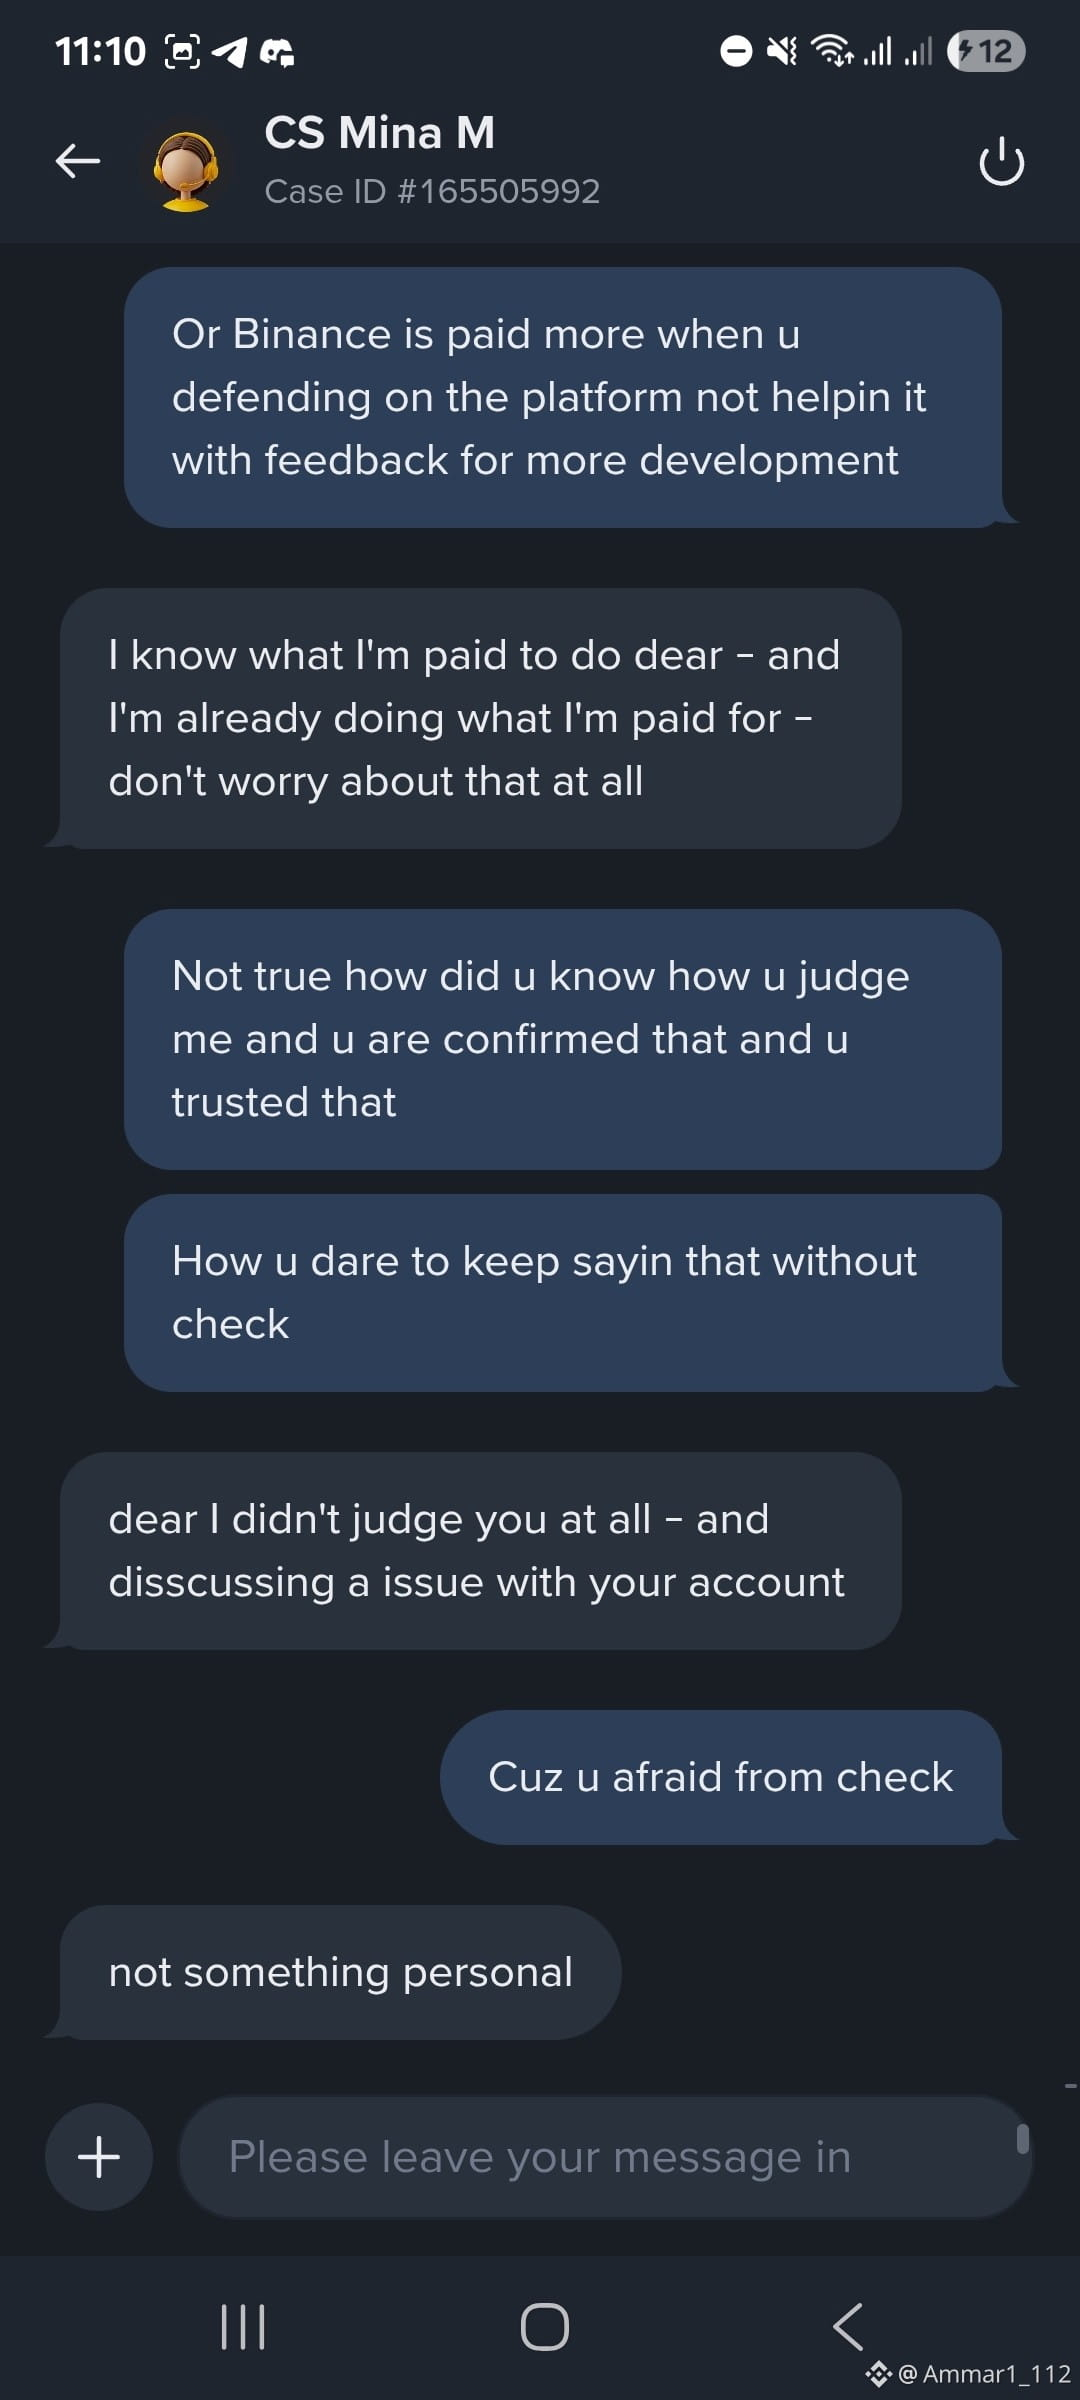
descubro que Binance es Dios y no cometerá errores; pagando a agentes para que lo defiendan, incluso con lo que ha pasado.
.
.
@binancezh
descubro que Binance es Dios y no cometerá errores; pagando a agentes para que lo defiendan, incluso con lo que ha pasado.
.
.
@币安Binance华语
.
.
@币安Binance华语
2
54
·
--
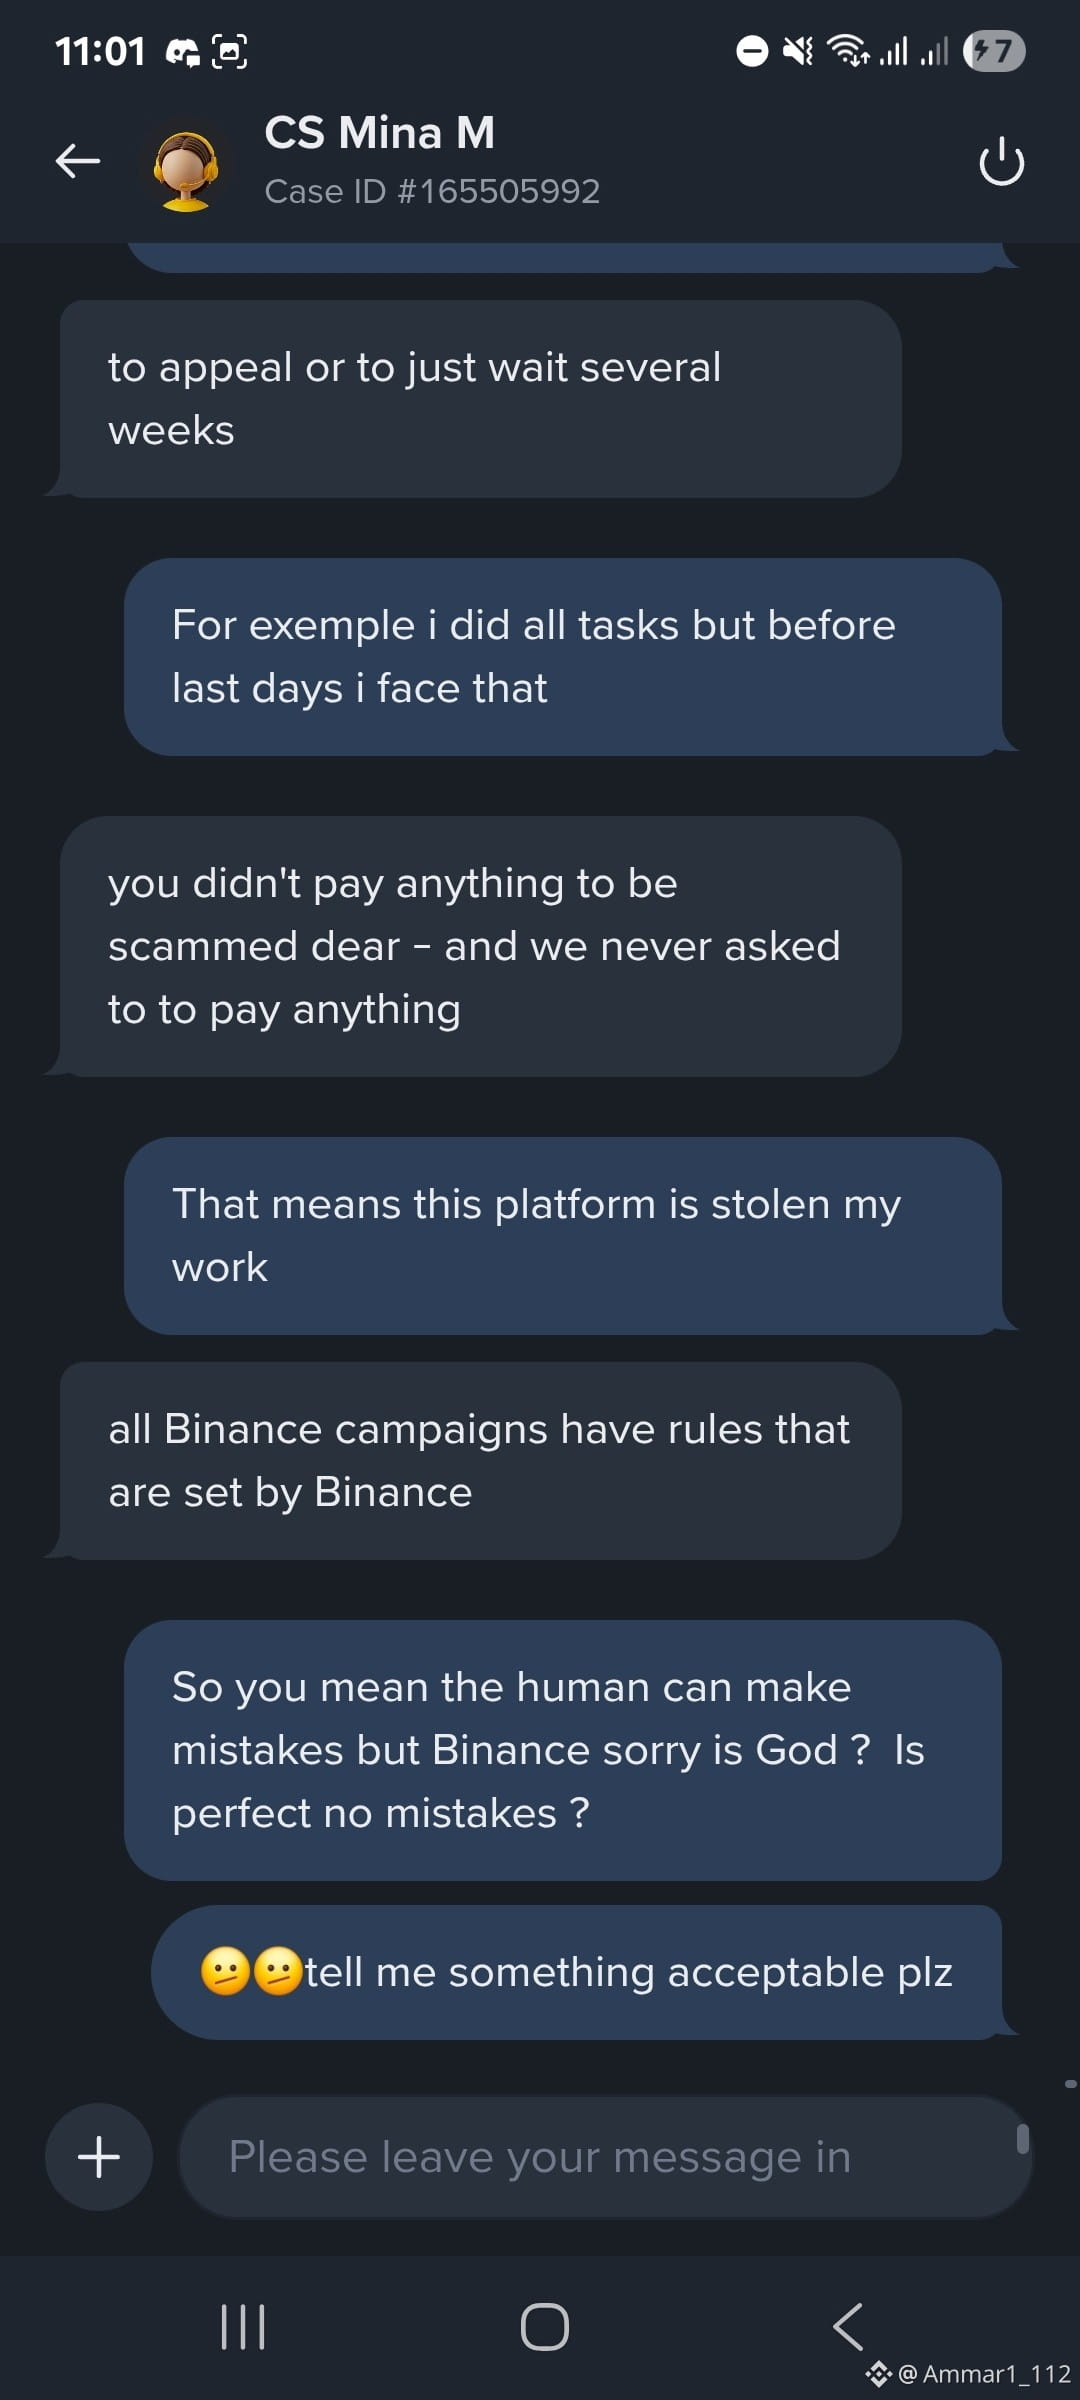
¿Son @binancezh is Dios no comete errores? ¿Y pagar a agentes para que sigan defendiendo solo 😂?
¿Son @币安Binance华语 is Dios no comete errores? ¿Y pagar a agentes para que sigan defendiendo solo 😂?
1
61
·
--
🙂🤏go gamb/lers hacen el fútbol peor más con fifa
🙂🤏go gamb/lers hacen el fútbol peor más con fifa

Binance Wallet
·
--
⚽ ¡El mayor momento de fútbol del mundo está aquí!
Los mercados de predicción ya están disponibles.
Estudia los equipos. Lee el partido. Comparte tus puntos de vista y cámbialos.
Próximos partidos más emocionantes para ti:
📱 Open in App
💻 Open in Web
Los mercados de predicción ya están disponibles.
Estudia los equipos. Lee el partido. Comparte tus puntos de vista y cámbialos.
Próximos partidos más emocionantes para ti:
📱 Open in App
💻 Open in Web
1
42
·
--
Parcialmente cierto
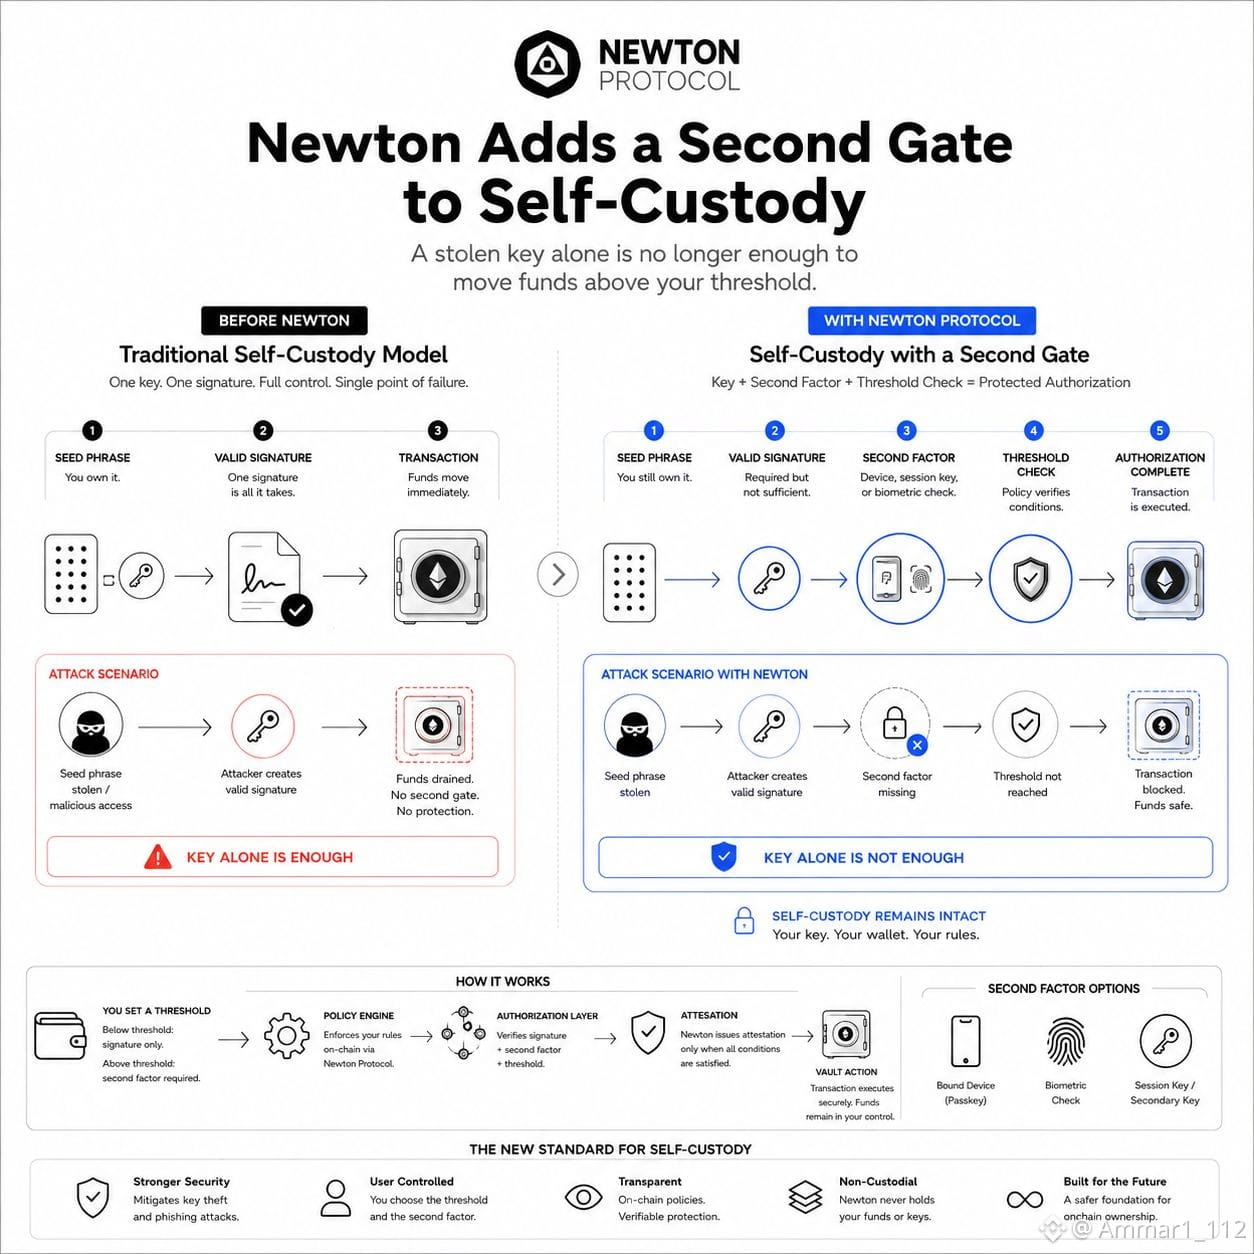
Durante quince años, blockchain ha tratado una firma válida como la prueba final de la intención. Newton ProtOcol separa la autenticación de la autorización.
Encontré el mecanismo exacto dentro de Newton que hace que una frase semilla robada ya no sea suficiente por sí sola.
Tú estableces un umbral. Debajo de él, tu firma sola todavía mueve fondos, igual que cualquier wallet hoy en día. Por encima de él, el motor de políticas de Newton exige algo más antes de que la transacción pueda ejecutarse.
No en lugar de tu clave. Además de ella.
El flujo funciona así: primero la firma, luego el segundo factor, un dispositivo vinculado, una passkey, una comprobación biométrica o una clave de sesión, dependiendo de lo que hayas configurado, y después una comprobación de umbral confirma que las condiciones realmente coinciden con lo que estableciste. Solo cuando las tres cosas coinciden, Newton emite una atestación. Sin atestación, no hay ejecución. La acción del vault simplemente no se lleva a cabo.
Ese orden es la parte a la que sigo volviendo.
Alguien puede hacerse con tu frase semilla mediante phishing y aun así salir con una firma válida. La capa de autorización de Newton no se preocupa de que la firma sea válida. Comprueba si también se cumplen el segundo factor y la condición de umbral, y si falta cualquiera de los dos, la atestación nunca se emite.
La clave siempre fue el candado completo en la custodia propia. Un factor, control total, un único punto de falla.
Newton no te quita ese control. Sigues teniendo la clave, la wallet sigue siendo tuya, aquí nada es custodiado. Lo que cambia es que, más allá de la línea que trazaste, la clave sola deja de ser suficiente.
Una clave robada sin segundo factor ahora se enfrenta a una comprobación de umbral que no puede superar.
@NewtonProtocol #Newt $NEWT
3
1
148
·
--
Artículo
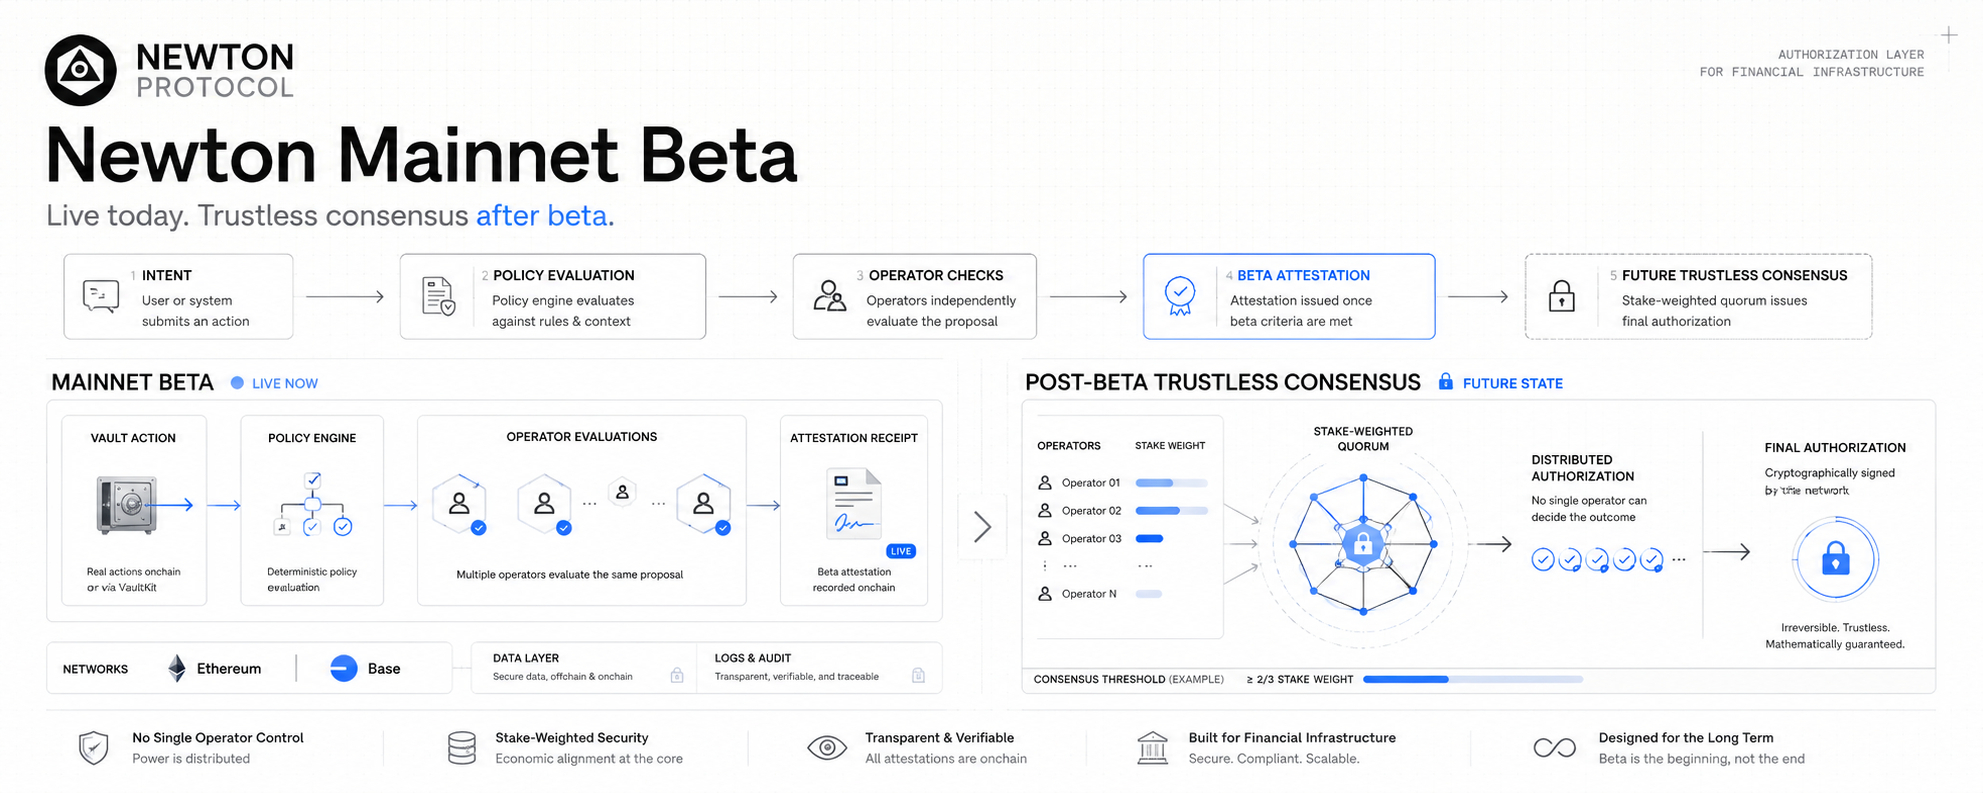
La beta del Mainnet de Newton está en vivo. La parte sin confianza llega después de la beta.busqué cómo la beta del mainnet de Newton realmente confirma una atestación. esperaba la misma matemática de quórum del whitepaper. muchos operadores, un umbral ponderado por la participación, ninguno por sí solo capaz de decidir nada por cuenta propia.
ese es el diseño. lo que encontré fue más específico sobre qué es lo que realmente está ejecutándose ahora mismo.
La propia explicación de Newton sobre su capa de autorización lo dice de forma clara. ningún operador único decide el resultado; esa parte es el diseño. luego dice algo más. muchos operadores evaluando la misma propuesta de forma independiente, y la red emite una autorización solo una vez que suficientes de ellos están de acuerdo, así que nunca tienes que confiar en ninguno de ellos; esa garantía específica se describe como algo que ocurre una vez que Newton sale de la beta.
La beta del Mainnet de Newton está en vivo. La parte sin confianza llega después de la beta.
busqué cómo la beta del mainnet de Newton realmente confirma una atestación. esperaba la misma matemática de quórum del whitepaper. muchos operadores, un umbral ponderado por la participación, ninguno por sí solo capaz de decidir nada por cuenta propia.
ese es el diseño. lo que encontré fue más específico sobre qué es lo que realmente está ejecutándose ahora mismo.
La propia explicación de Newton sobre su capa de autorización lo dice de forma clara. ningún operador único decide el resultado; esa parte es el diseño. luego dice algo más. muchos operadores evaluando la misma propuesta de forma independiente, y la red emite una autorización solo una vez que suficientes de ellos están de acuerdo, así que nunca tienes que confiar en ninguno de ellos; esa garantía específica se describe como algo que ocurre una vez que Newton sale de la beta.
6
3
128
·
--
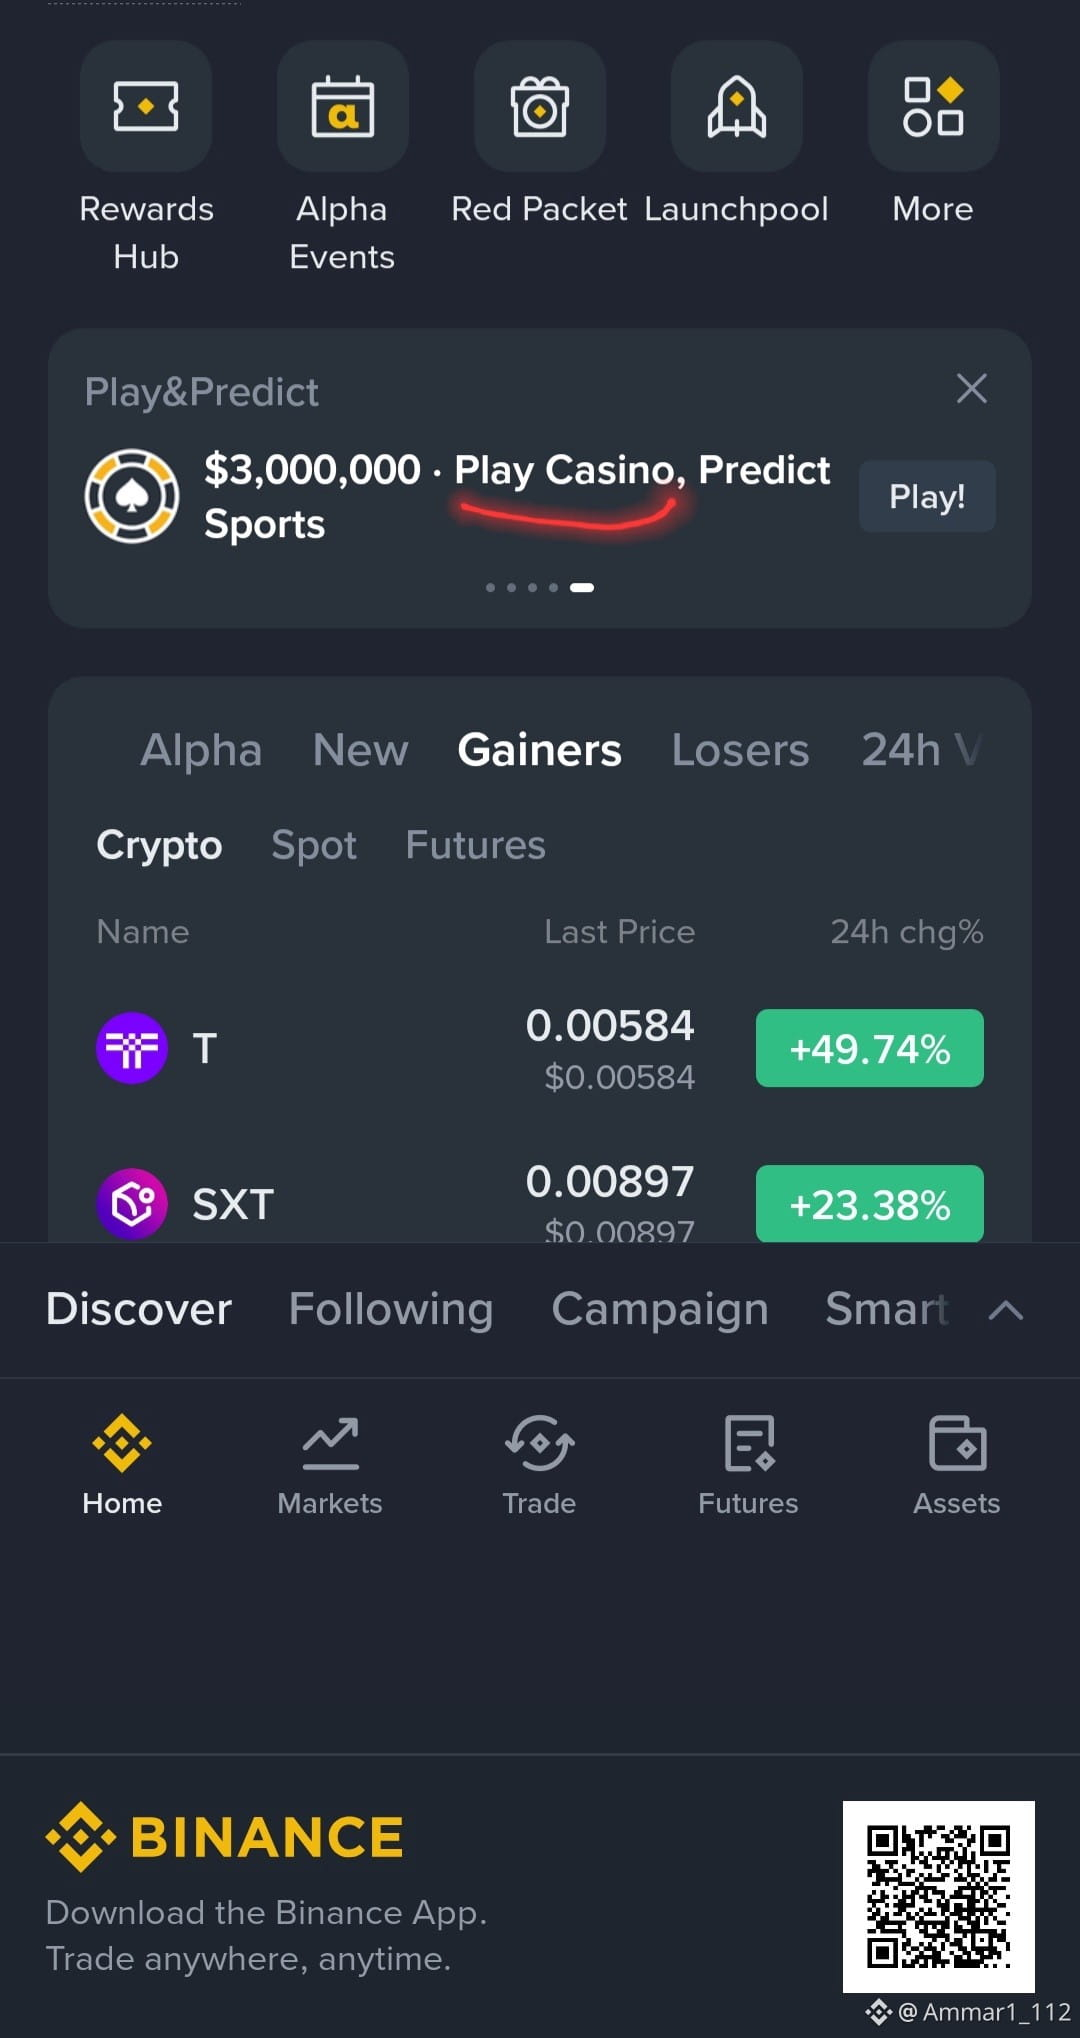
Recuerdo que un día usé esta palabra en un artículo como ejemplo, así que me la ocultaron por una infracción; estaba a punto de prohibirla ahora es una palabra legal, ¡wow! 🫢@Binance_Square_Official
Recuerdo que un día usé esta palabra en un artículo como ejemplo, así que me la ocultaron por una infracción; estaba a punto de prohibirla ahora es una palabra legal, ¡wow! 🫢@Binance Square Official
1
51
Inicia sesión para explorar más contenidos
Únete a usuarios de criptomonedas de todo el mundo en Binance Square
⚡️ Obtén la información más reciente y útil sobre criptomonedas.
💬 Confía en el mayor exchange de criptomonedas del mundo.
👍 Descubre opiniones reales de creadores verificados.
Correo electrónico/número de teléfono
Temas en tendencia
SECHaltsCryptoETFReviewsAmidFundingLapse
101,695 visualizaciones
918 participa(n) en el debate
#SECHaltsCryptoETFReviewsAmidFundingLapse
La SEC congela las revisiones de ETFs de criptomonedas tras un vacío presupuestario en EE. UU.
La Comisión de Bolsa y Valores de Estados Unidos (SEC) ha suspendido temporalmente el proceso de revisión y aprobación de nuevas solicitudes de fondos cotizados (ETF) basados en criptomonedas. La medida entra en vigor tras el inicio del nuevo año fiscal estadounidense sin que el Congreso aprobara a tiempo el presupuesto federal, lo que provocó una interrupción de fondos (funding lapse) y el envío a licencia del personal no esencial.
Alcance de la medida: ¿Qué se paraliza y qué continúa?
La aplicación del plan de contingencia por falta de asignación presupuestaria ha cambiado la dinámica operativa de la agencia:
Solicitudes de nuevos ETF en pausa: Los expedientes en trámite bajo los formularios 19b-4 y S-1/N-1A han quedado congelados. La SEC no emitirá declaraciones de efectividad ni cartas de comentarios mientras dure la paralización.
Más de 90 solicitudes afectadas: Más de noventa productos financieros pendientes de aprobación —que incluyen propuestas para diversos activos digitales y estrategias compuestas— han visto pausados sus calendarios de revisión.
Los ETF existentes siguen operativos: Los fondos de contado de Bitcoin y Ethereum previamente aprobados y cotizando en bolsa (como el IBIT de BlackRock o el FBTC de Fidelity) continúan negociándose con normalidad en los mercados secundarios.
Próximos pasos a monitorear
El reinicio de los análisis de la SEC depende de la resolución política en el Congreso de los Estados Unidos. Tan pronto como se apruebe una resolución de continuidad (Continuing Resolution) o el presupuesto definitivo, la SEC reanudará sus operaciones habituales y procesará las solicitudes acumuladas según el orden de presentación.
$BTC
$ETH
$ZEC
Joseph RRG S7
·1 «Me gusta»
·1.7k visualizaciones
ZcashETFPostsFirstWeeklyOutflow$93.6M
69,498 visualizaciones
219 participa(n) en el debate
GreekPoliceBustCryptoScamRingArrest17
247,560 visualizaciones
1,708 participa(n) en el debate