La cifra de Chainflip acaba de duplicarse, y eso es lo que merece que nos detengamos a pensar.
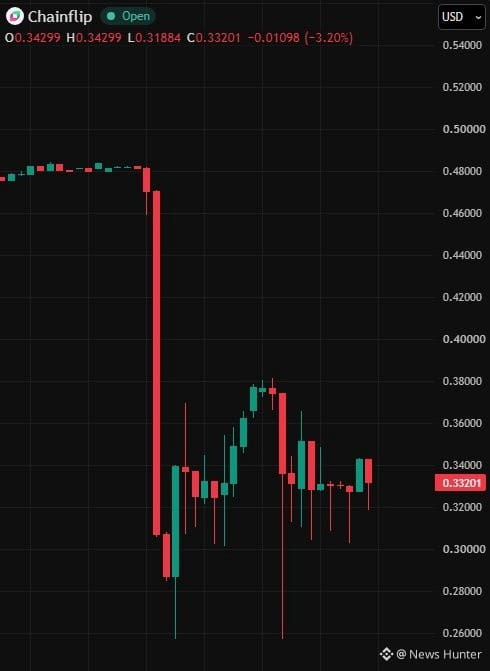
Ayer eran «4,86 millones de dólares drenados de la bóveda de Ethereum». Ahora el equipo afirma que la cifra real ronda los 12 millones de dólares: 122,86 BTC, 520 ETH, 3,25 millones de $USDC y 758 mil de $USDT . FLIP ha caído aproximadamente entre un 30 % y un 40 %, según el momento de la captura. Segundo exploit en unos diez semanas.
Los detalles son lo que me inquieta. Chainflip afirma que el atacante recibió fondos a través de Tornado Cash el 11 de noviembre y registró una cuenta de validador apenas un día antes del ataque. Diez días de preparación paciente. No es un fallo con el que alguien se topó por casualidad: es una operación planificada contra un sistema de gestión de claves.
Han ofrecido una recompensa del 10 % si se devuelve el 90 % antes de las 18:38 UTC del 23 de noviembre, y el acuerdo incluye retirar las denuncias ante las fuerzas del orden. He visto cómo se desarrolla esta situación muchas veces desde 2021. A veces el dinero vuelve en cuestión de días. A menudo no, y la oferta de recompensa es, sobre todo, una forma de mostrarle a la comunidad que el equipo está haciendo algo.
Es con la infraestructura entre cadenas donde más cautela tengo. Más piezas móviles, más claves, más puntos en los que un eslabón débil puede costarles a todos. Cada ciclo enseña la misma lección con un disfraz nuevo.
Lo que estoy observando: si se mueve algún fondo antes de la fecha límite y si el equipo publica un análisis post mortem adecuado sobre cómo se accedió a las claves.
¿Sigues usando puentes e intercambios entre cadenas, o el riesgo por fin ha superado la comodidad para ti?
#Chainflip #exploit #CrossChain #security #defi
Esto no es asesoramiento financiero. DYOR.
Ayer eran «4,86 millones de dólares drenados de la bóveda de Ethereum». Ahora el equipo afirma que la cifra real ronda los 12 millones de dólares: 122,86 BTC, 520 ETH, 3,25 millones de $USDC y 758 mil de $USDT . FLIP ha caído aproximadamente entre un 30 % y un 40 %, según el momento de la captura. Segundo exploit en unos diez semanas.
Los detalles son lo que me inquieta. Chainflip afirma que el atacante recibió fondos a través de Tornado Cash el 11 de noviembre y registró una cuenta de validador apenas un día antes del ataque. Diez días de preparación paciente. No es un fallo con el que alguien se topó por casualidad: es una operación planificada contra un sistema de gestión de claves.
Han ofrecido una recompensa del 10 % si se devuelve el 90 % antes de las 18:38 UTC del 23 de noviembre, y el acuerdo incluye retirar las denuncias ante las fuerzas del orden. He visto cómo se desarrolla esta situación muchas veces desde 2021. A veces el dinero vuelve en cuestión de días. A menudo no, y la oferta de recompensa es, sobre todo, una forma de mostrarle a la comunidad que el equipo está haciendo algo.
Es con la infraestructura entre cadenas donde más cautela tengo. Más piezas móviles, más claves, más puntos en los que un eslabón débil puede costarles a todos. Cada ciclo enseña la misma lección con un disfraz nuevo.
Lo que estoy observando: si se mueve algún fondo antes de la fecha límite y si el equipo publica un análisis post mortem adecuado sobre cómo se accedió a las claves.
¿Sigues usando puentes e intercambios entre cadenas, o el riesgo por fin ha superado la comodidad para ti?
#Chainflip #exploit #CrossChain #security #defi
Esto no es asesoramiento financiero. DYOR.