El parche llevaba 66 días disponible y no lo habían instalado; esta vez la empresa lo admite: 1,6 millones de dólares transferidos desde 52 cuentas
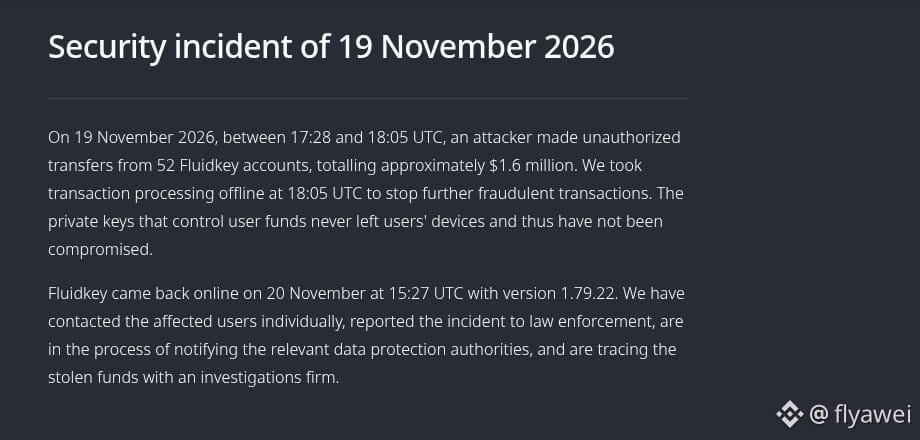
Fluidkey, una billetera de privacidad, publicó hoy a las 9:48 de la mañana un informe posterior al incidente de seguridad del 19 de noviembre. La empresa informó que se transfirieron unos 1,6 millones de dólares de un total de 52 cuentas, en 6 cadenas.
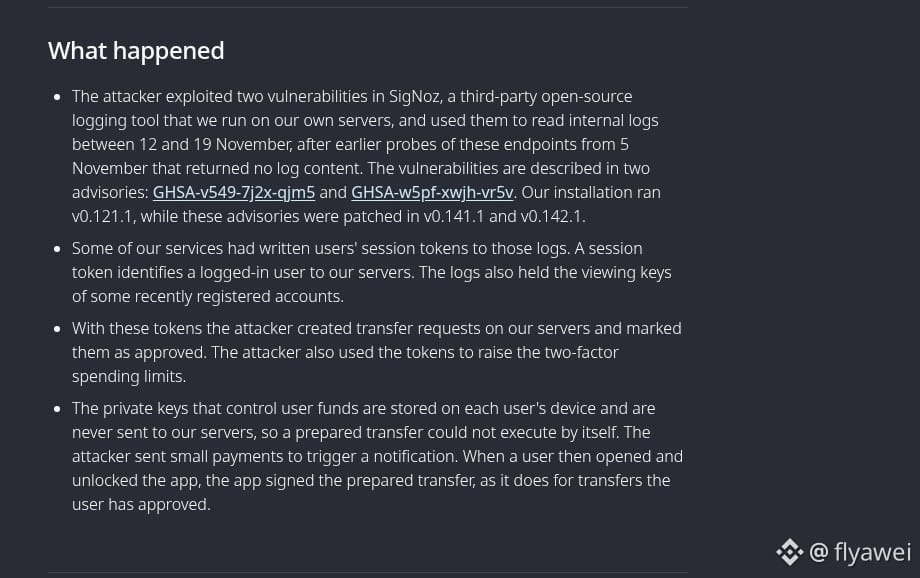
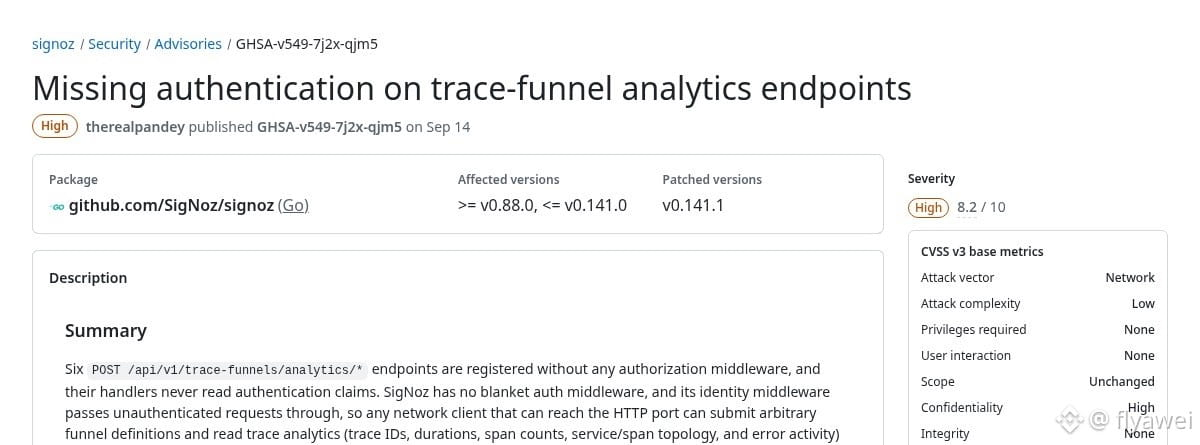
Hay un detalle de fechas bastante absurdo en el informe. La herramienta de registro de código abierto SigNoz que usaban en sus servidores seguía en una versión antigua. Una de sus vulnerabilidades se hizo pública el 14 de septiembre y el parche ya estaba disponible, pero la dejaron sin corregir hasta el día del incidente: justo 66 días. Los atacantes empezaron a investigar el 5 de noviembre y, entre el 12 y el 19, accedieron a los registros internos. Estos contenían datos de sesión de los usuarios. Los atacantes los utilizaron para crear solicitudes de transferencia en los servidores oficiales y marcarlas como aprobadas. También elevaron el límite de la autenticación de dos factores y luego hicieron una transferencia pequeña para que apareciera la notificación. Cuando el usuario abría y desbloqueaba la aplicación, el dispositivo firmaba la transferencia que otros habían preparado.
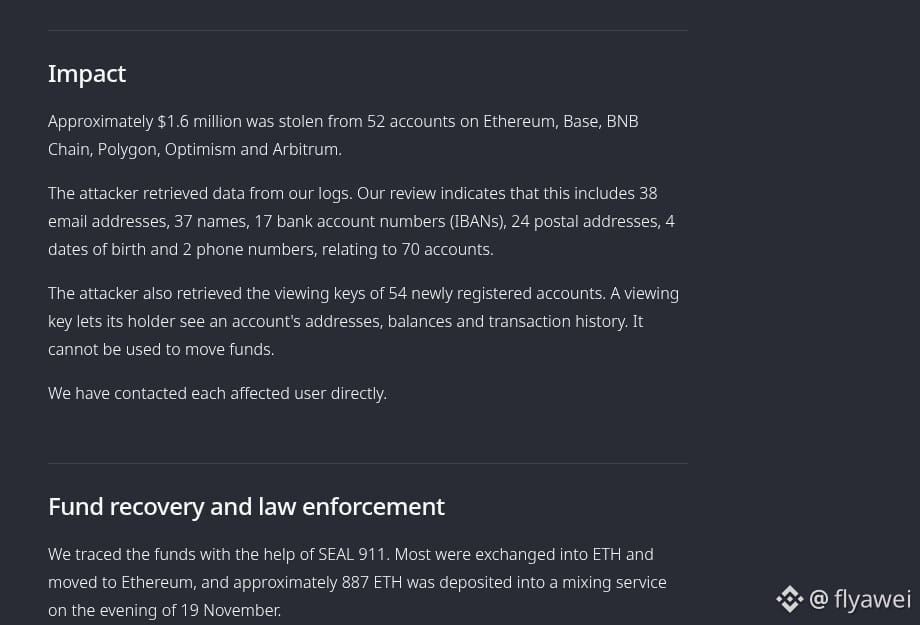
La empresa también reconoció que se accedió a algunos datos personales de 70 cuentas, entre ellos correos electrónicos, 17 números de cuenta bancaria y direcciones postales. Además, robaron las claves de visualización de 54 cuentas nuevas, que permiten consultar saldos y movimientos, pero no transferir dinero. La mayor parte de los fondos transferidos se convirtió a ETH; unos 887 ETH ya se habían enviado a un mezclador de criptomonedas. La empresa dijo que se había puesto en contacto individualmente con los usuarios afectados y que había denunciado el caso ante las autoridades de Estados Unidos y Suiza. El informe no menciona ninguna compensación.
En mi opinión, la culpa es de la propia empresa. Quienes usan esta billetera deberían recurrir únicamente a los canales oficiales y no creer a quienes les escriban en privado ofreciendo recuperar el dinero. También conviene estar atentos con las cuentas bancarias y el correo electrónico. Si el dinero acaba en un mezclador, es muy difícil recuperarlo.
Si eres principiante, te recomiendo informarte más y operar menos. Si vas a comprar criptomonedas, compra solo $BTC
Fluidkey, una billetera de privacidad, publicó hoy a las 9:48 de la mañana un informe posterior al incidente de seguridad del 19 de noviembre. La empresa informó que se transfirieron unos 1,6 millones de dólares de un total de 52 cuentas, en 6 cadenas.
Hay un detalle de fechas bastante absurdo en el informe. La herramienta de registro de código abierto SigNoz que usaban en sus servidores seguía en una versión antigua. Una de sus vulnerabilidades se hizo pública el 14 de septiembre y el parche ya estaba disponible, pero la dejaron sin corregir hasta el día del incidente: justo 66 días. Los atacantes empezaron a investigar el 5 de noviembre y, entre el 12 y el 19, accedieron a los registros internos. Estos contenían datos de sesión de los usuarios. Los atacantes los utilizaron para crear solicitudes de transferencia en los servidores oficiales y marcarlas como aprobadas. También elevaron el límite de la autenticación de dos factores y luego hicieron una transferencia pequeña para que apareciera la notificación. Cuando el usuario abría y desbloqueaba la aplicación, el dispositivo firmaba la transferencia que otros habían preparado.
La empresa también reconoció que se accedió a algunos datos personales de 70 cuentas, entre ellos correos electrónicos, 17 números de cuenta bancaria y direcciones postales. Además, robaron las claves de visualización de 54 cuentas nuevas, que permiten consultar saldos y movimientos, pero no transferir dinero. La mayor parte de los fondos transferidos se convirtió a ETH; unos 887 ETH ya se habían enviado a un mezclador de criptomonedas. La empresa dijo que se había puesto en contacto individualmente con los usuarios afectados y que había denunciado el caso ante las autoridades de Estados Unidos y Suiza. El informe no menciona ninguna compensación.
En mi opinión, la culpa es de la propia empresa. Quienes usan esta billetera deberían recurrir únicamente a los canales oficiales y no creer a quienes les escriban en privado ofreciendo recuperar el dinero. También conviene estar atentos con las cuentas bancarias y el correo electrónico. Si el dinero acaba en un mezclador, es muy difícil recuperarlo.
Si eres principiante, te recomiendo informarte más y operar menos. Si vas a comprar criptomonedas, compra solo $BTC