El incidente de manipulación de hardware de Ledger se extiende a Berlín y Dubái; la empresa afirma que su chip es seguro y que el sistema no tiene vulnerabilidades
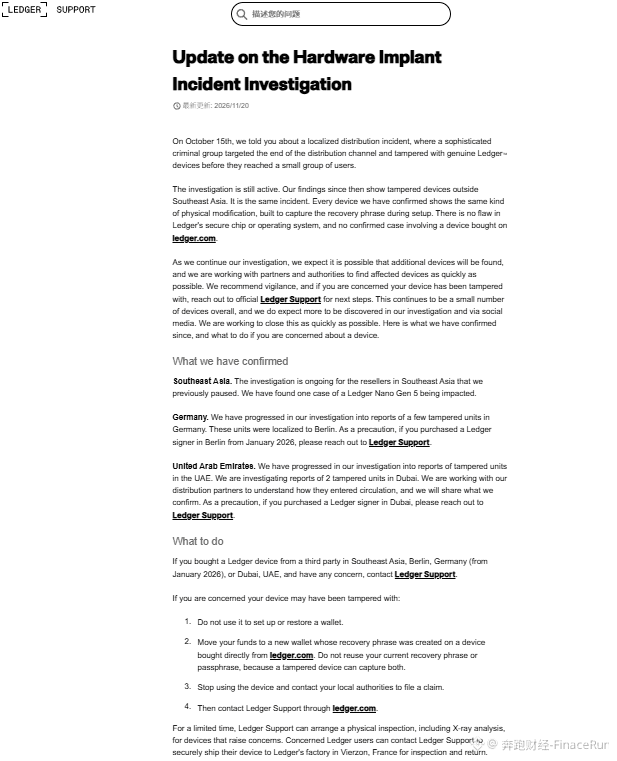
20 de noviembre — El fabricante de billeteras de hardware para criptomonedas Ledger publicó el 15 de octubre una actualización de su investigación en la que reveló que los dispositivos manipulados ya no se limitan al Sudeste Asiático: también se han registrado casos en Berlín, Alemania, y en Dubái. Todos forman parte del mismo incidente de manipulación de la cadena de suministro.
El comunicado señala que todos los dispositivos afectados confirmados fueron modificados físicamente de la misma manera, con el objetivo de robar las frases semilla de los usuarios durante la configuración del dispositivo. Ledger subrayó que ni su chip de seguridad ni su sistema operativo presentan vulnerabilidades y que, hasta el momento, ningún dispositivo comprado a través de los canales oficiales de Ledger se ha visto afectado.
En cuanto a los dispositivos de billetera manipulados, se ha confirmado que un Ledger Nano Gen 5 resultó afectado en el Sudeste Asiático; en Berlín se descubrió un pequeño número de dispositivos manipulados, y en Dubái se están investigando dos dispositivos sospechosos.
Ante este incidente de manipulación, Ledger recomienda a los usuarios que hayan comprado dispositivos a través de terceros en el Sudeste Asiático o en Dubái, o que hayan comprado uno en Berlín desde enero de 2026, que se pongan en contacto con la empresa cuanto antes para verificarlo y dejen de usar de inmediato cualquier dispositivo sospechoso.
Para los usuarios que teman que sus dispositivos puedan haber sido manipulados, Ledger ofrecerá durante un tiempo limitado un servicio de inspección. Podrán enviar sus dispositivos a la fábrica original de la empresa en Vierzon, Francia, para que se sometan a una inspección física; si es necesario, se utilizará tecnología de escaneo por rayos X para realizar un análisis más exhaustivo.
#Ledger事件调查报告
20 de noviembre — El fabricante de billeteras de hardware para criptomonedas Ledger publicó el 15 de octubre una actualización de su investigación en la que reveló que los dispositivos manipulados ya no se limitan al Sudeste Asiático: también se han registrado casos en Berlín, Alemania, y en Dubái. Todos forman parte del mismo incidente de manipulación de la cadena de suministro.
El comunicado señala que todos los dispositivos afectados confirmados fueron modificados físicamente de la misma manera, con el objetivo de robar las frases semilla de los usuarios durante la configuración del dispositivo. Ledger subrayó que ni su chip de seguridad ni su sistema operativo presentan vulnerabilidades y que, hasta el momento, ningún dispositivo comprado a través de los canales oficiales de Ledger se ha visto afectado.
En cuanto a los dispositivos de billetera manipulados, se ha confirmado que un Ledger Nano Gen 5 resultó afectado en el Sudeste Asiático; en Berlín se descubrió un pequeño número de dispositivos manipulados, y en Dubái se están investigando dos dispositivos sospechosos.
Ante este incidente de manipulación, Ledger recomienda a los usuarios que hayan comprado dispositivos a través de terceros en el Sudeste Asiático o en Dubái, o que hayan comprado uno en Berlín desde enero de 2026, que se pongan en contacto con la empresa cuanto antes para verificarlo y dejen de usar de inmediato cualquier dispositivo sospechoso.
Para los usuarios que teman que sus dispositivos puedan haber sido manipulados, Ledger ofrecerá durante un tiempo limitado un servicio de inspección. Podrán enviar sus dispositivos a la fábrica original de la empresa en Vierzon, Francia, para que se sometan a una inspección física; si es necesario, se utilizará tecnología de escaneo por rayos X para realizar un análisis más exhaustivo.
#Ledger事件调查报告