¡Este hacker está ganando dinero a diario! ¡Se llevó 52,42 ETH!
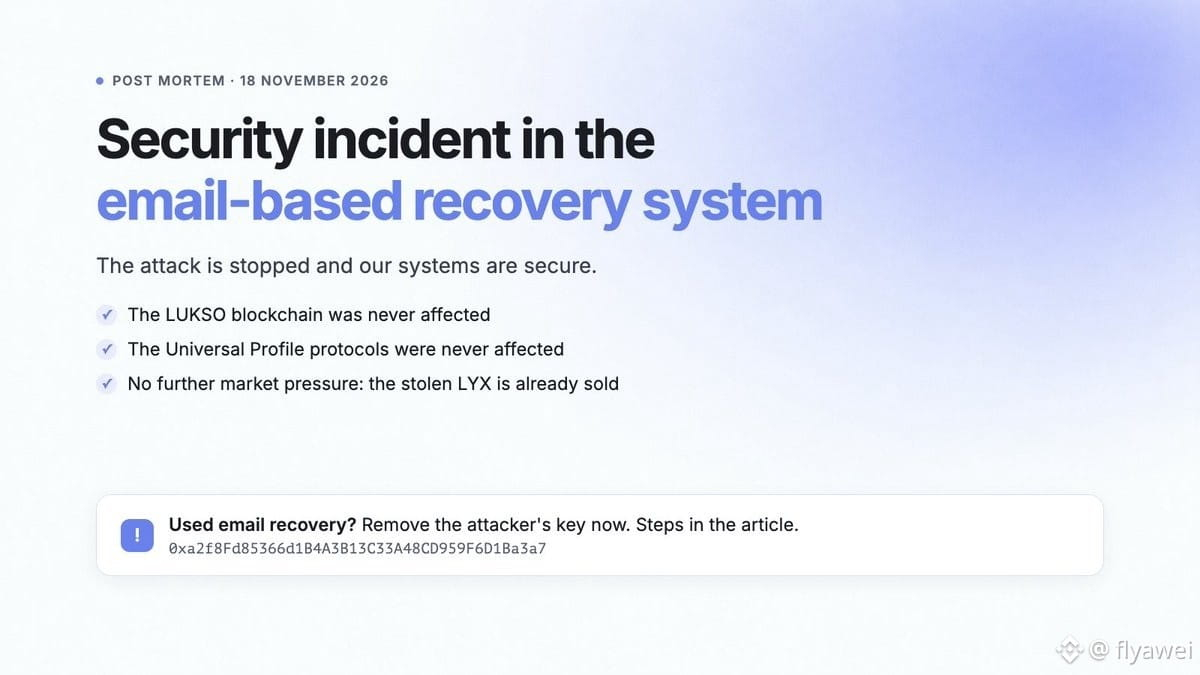
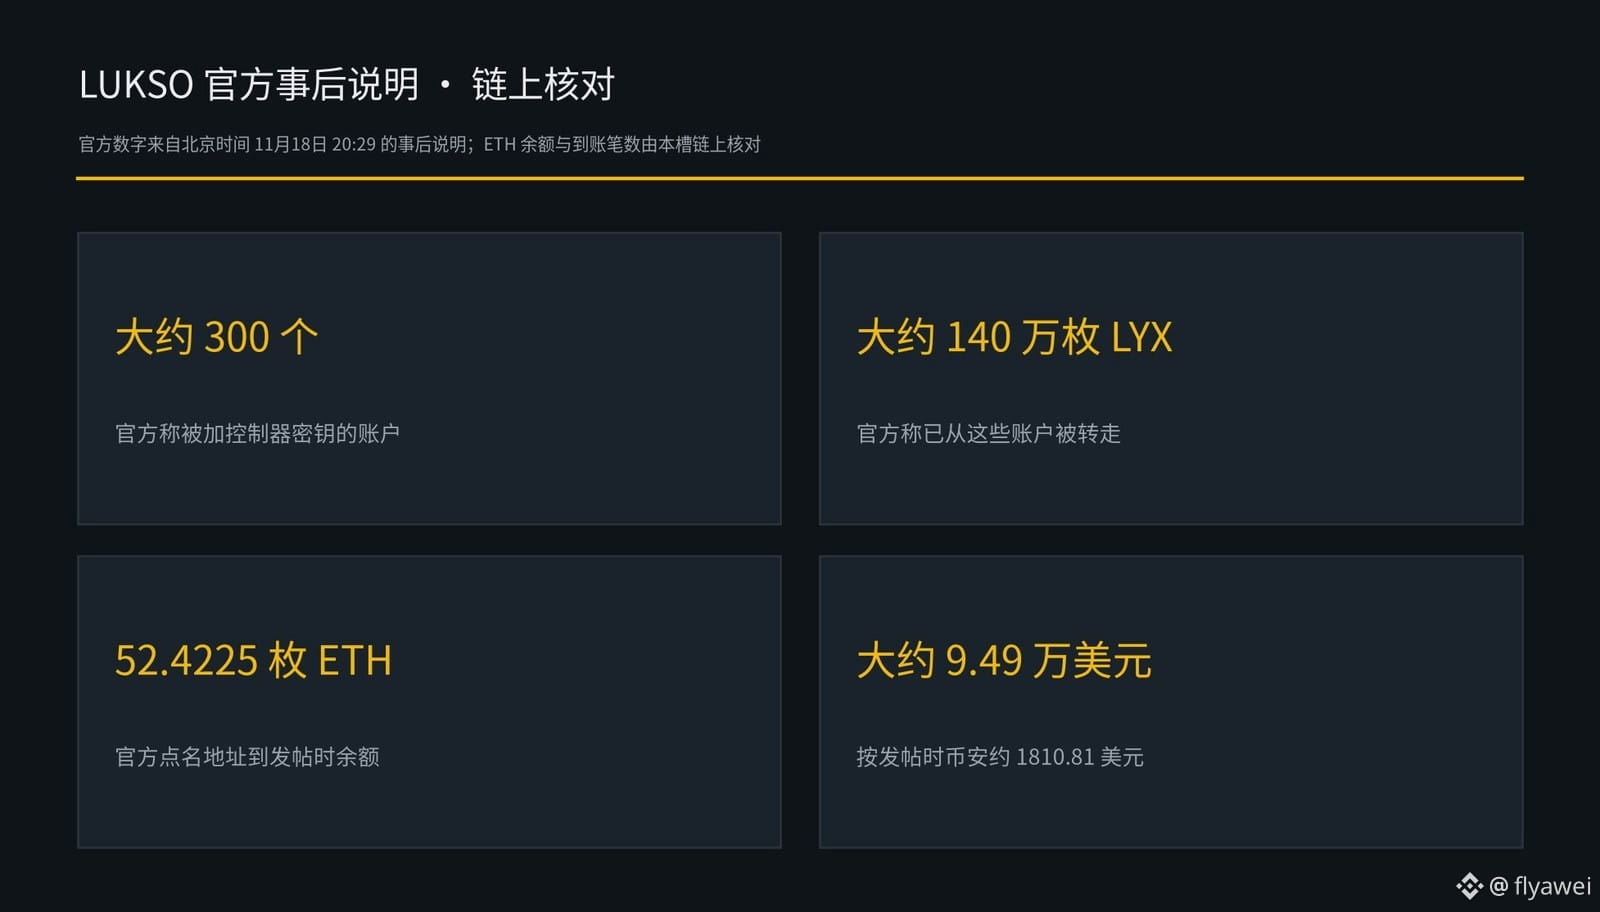
LUKSO publicó un comunicado sobre el incidente el 18 de noviembre a las 20:29, hora de Pekín. Según explicó, entre la noche del 17 y el 18 de noviembre, una vulnerabilidad en el sistema de recuperación de correos electrónicos permitió que alguien añadiera claves de controlador a unas 300 cuentas de Universal Profile. En total, se transfirieron de esas cuentas aproximadamente 1,4 millones de LYX.
El equipo indicó que esos aproximadamente 1,4 millones de LYX se trasladaron íntegramente a Ethereum, donde se intercambiaron por Ether en exchanges descentralizados. Al final, fueron unos 50 ETH, equivalentes a aproximadamente 95.000 dólares.
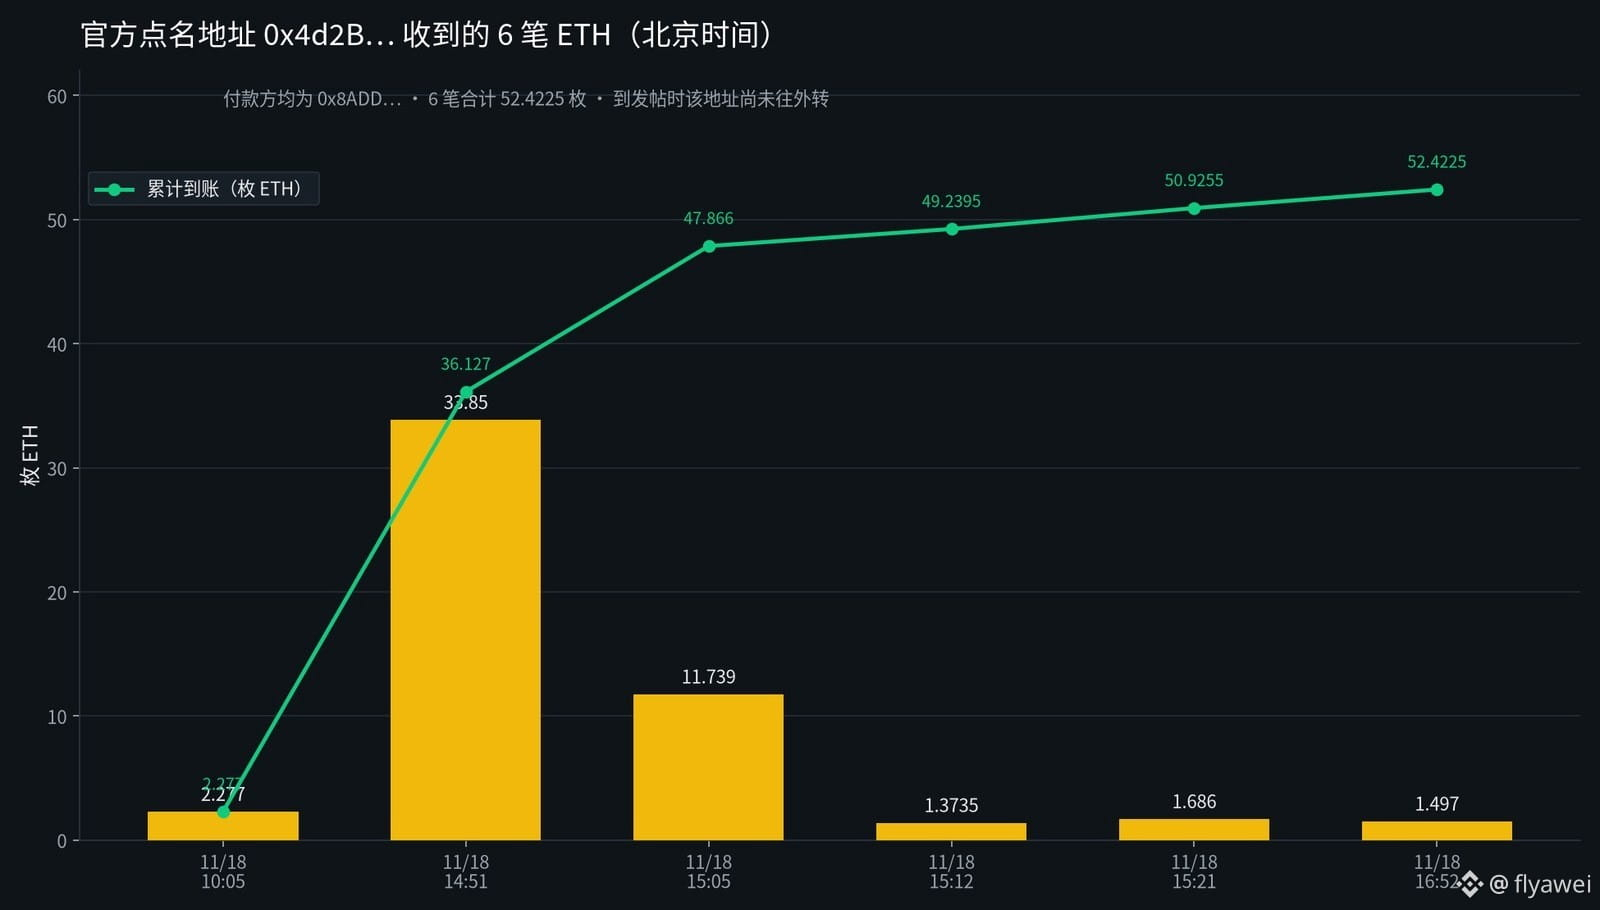
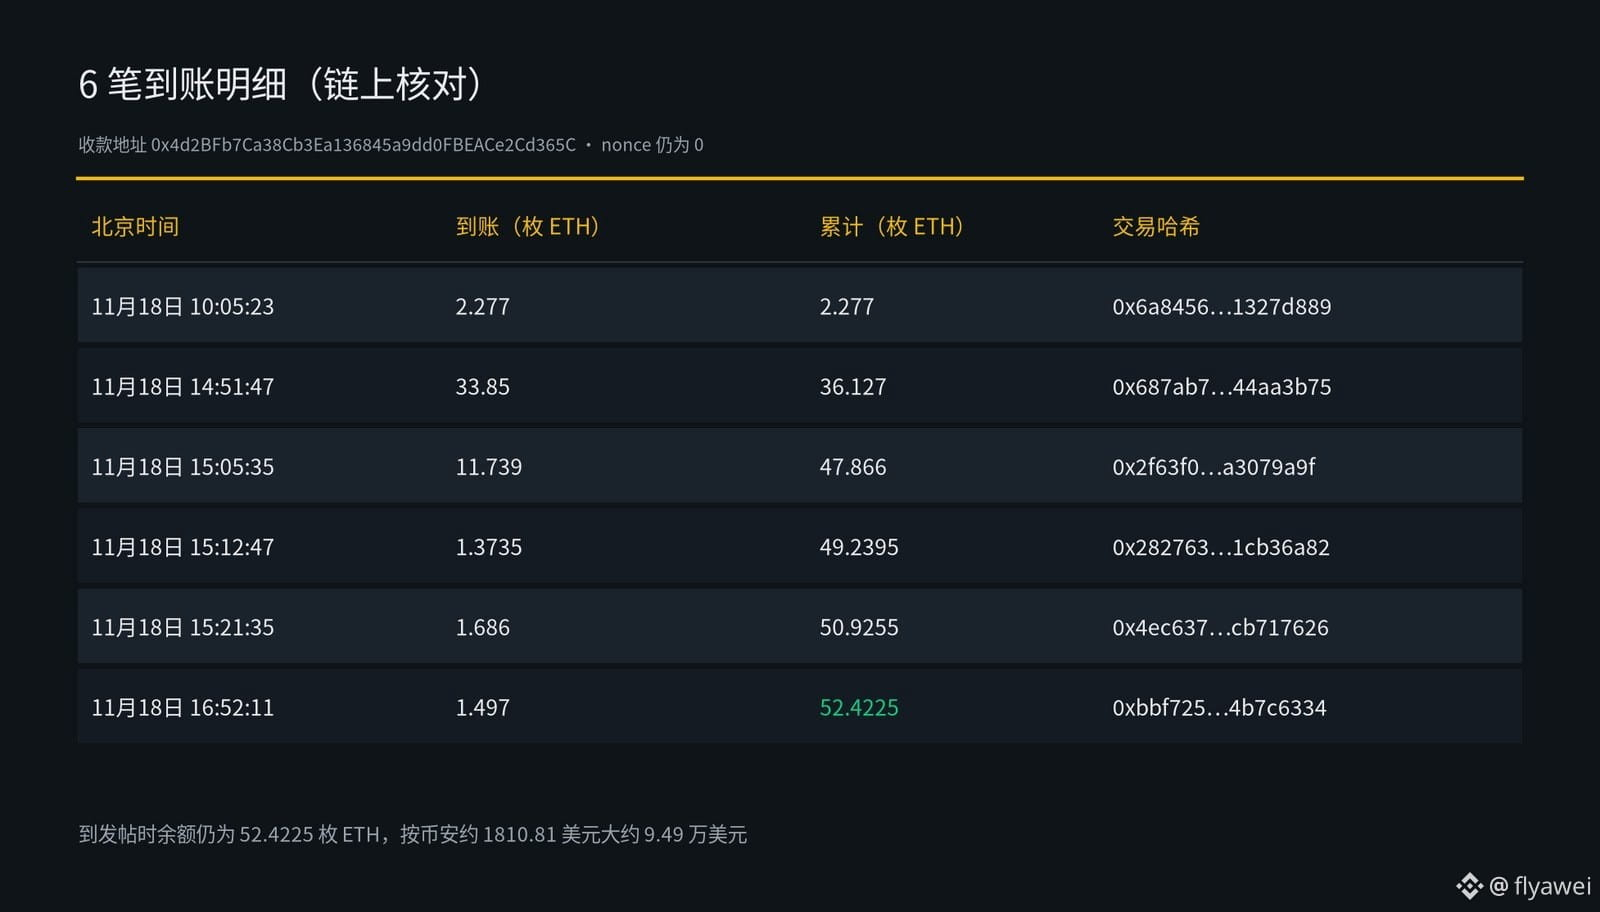
Consulté la dirección que mencionó el equipo (0x4d2B…). Entre las 10:05 y las 16:52 del 18 de noviembre, hora de Pekín, otra dirección (0x8ADD…) le envió 52,4225 ETH en seis transacciones. Cuando publiqué esto, esa dirección aún no había transferido fondos y seguía teniendo un saldo de 52,4225 ETH, equivalentes a unos 1810,81 dólares por ETH según Binance, es decir, aproximadamente 94.900 dólares.
El equipo también informó que el sistema de recuperación de correos electrónicos ya está desactivado y que ni la cadena pública ni los contratos de Universal Profile se vieron afectados. En las próximas semanas anunciarán un plan de compensación, pero todavía no han dicho cuánto compensarán ni cuándo.
El 19 de noviembre a las 20:40, hora de Pekín, el equipo volvió a advertir que el ataque ya se había detenido, pero que algunos perfiles aún debían eliminar por completo la clave del atacante y el controlador de recuperación malicioso.
En mi opinión, el dinero ya se cambió por Ether y permanece en esa dirección. Como el plan de compensación aún no se ha concretado, los perfiles a los que se añadieron claves todavía tienen que quitárselas primero.
A quienes recién empiezan, les recomiendo observar más y operar menos. Si van a comprar criptomonedas, compren solo $BTC
LUKSO publicó un comunicado sobre el incidente el 18 de noviembre a las 20:29, hora de Pekín. Según explicó, entre la noche del 17 y el 18 de noviembre, una vulnerabilidad en el sistema de recuperación de correos electrónicos permitió que alguien añadiera claves de controlador a unas 300 cuentas de Universal Profile. En total, se transfirieron de esas cuentas aproximadamente 1,4 millones de LYX.
El equipo indicó que esos aproximadamente 1,4 millones de LYX se trasladaron íntegramente a Ethereum, donde se intercambiaron por Ether en exchanges descentralizados. Al final, fueron unos 50 ETH, equivalentes a aproximadamente 95.000 dólares.
Consulté la dirección que mencionó el equipo (0x4d2B…). Entre las 10:05 y las 16:52 del 18 de noviembre, hora de Pekín, otra dirección (0x8ADD…) le envió 52,4225 ETH en seis transacciones. Cuando publiqué esto, esa dirección aún no había transferido fondos y seguía teniendo un saldo de 52,4225 ETH, equivalentes a unos 1810,81 dólares por ETH según Binance, es decir, aproximadamente 94.900 dólares.
El equipo también informó que el sistema de recuperación de correos electrónicos ya está desactivado y que ni la cadena pública ni los contratos de Universal Profile se vieron afectados. En las próximas semanas anunciarán un plan de compensación, pero todavía no han dicho cuánto compensarán ni cuándo.
El 19 de noviembre a las 20:40, hora de Pekín, el equipo volvió a advertir que el ataque ya se había detenido, pero que algunos perfiles aún debían eliminar por completo la clave del atacante y el controlador de recuperación malicioso.
En mi opinión, el dinero ya se cambió por Ether y permanece en esa dirección. Como el plan de compensación aún no se ha concretado, los perfiles a los que se añadieron claves todavía tienen que quitárselas primero.
A quienes recién empiezan, les recomiendo observar más y operar menos. Si van a comprar criptomonedas, compren solo $BTC