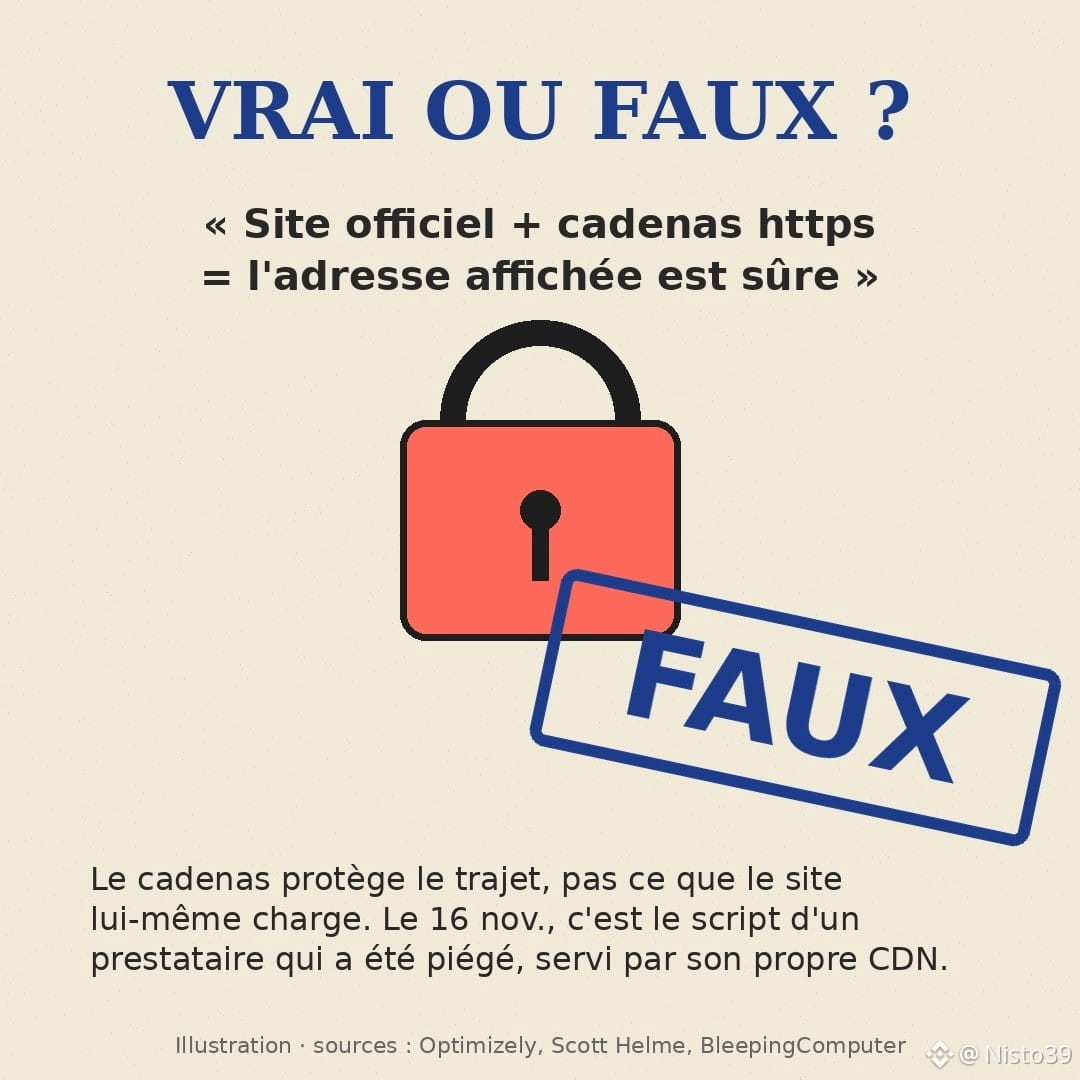
Verdadero o falso: en un sitio oficial, con el candado HTTPS, la dirección cripto que copias es necesariamente la correcta.
Falso. Y el 16 de noviembre lo demostró a gran escala.
Ese día, un atacante aprovechó una vulnerabilidad de Optimizely, una herramienta que las grandes marcas usan para probar sus páginas. Inyectó código en los proyectos de 178 organizaciones (identificadas por el investigador Scott Helme). Entre ellas: Ledger, CNN, BBC, Zoom, Salesforce, HSBC Insurance.
El script se servía desde el propio CDN de Optimizely, con su certificado. Para tu navegador, todo parecía normal.
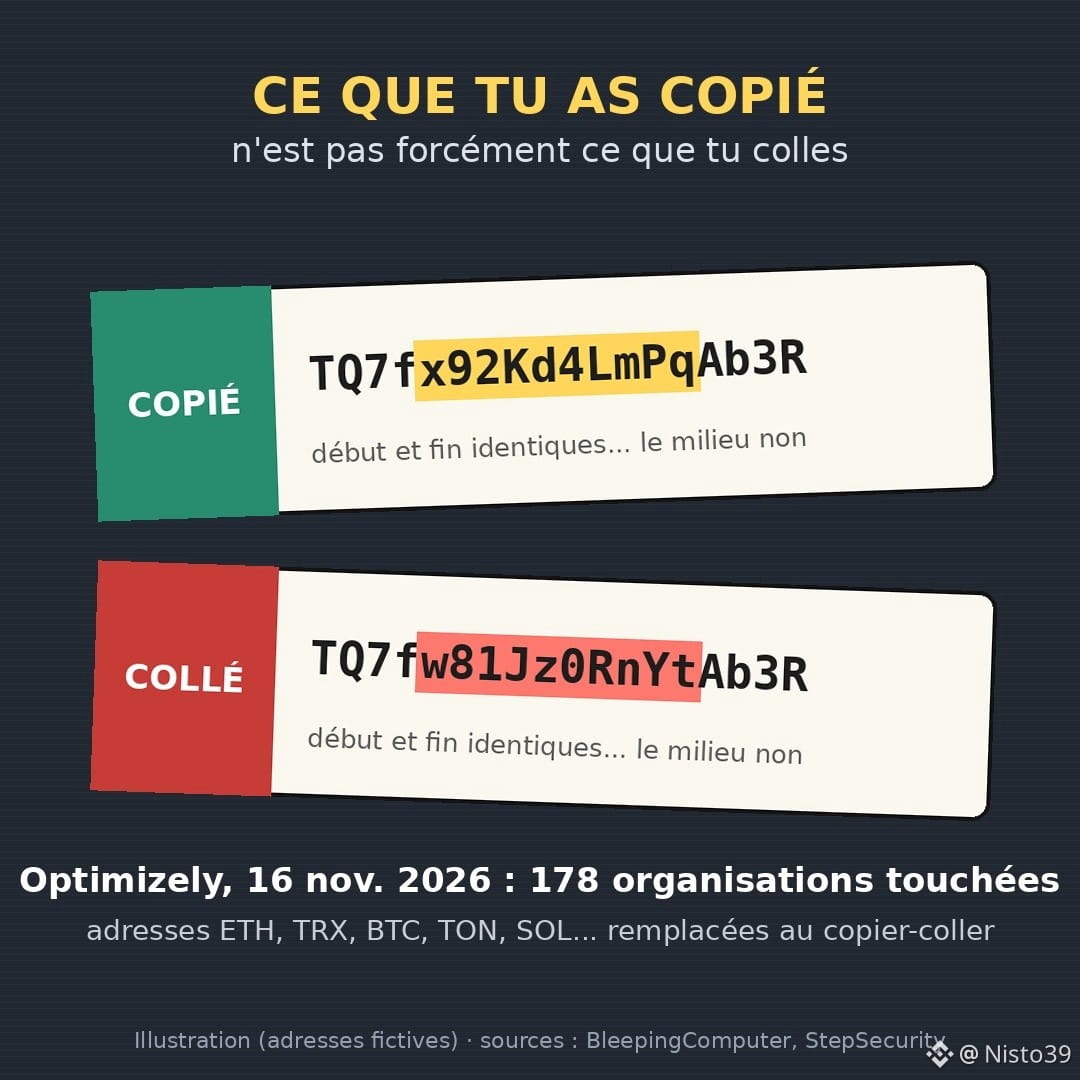
Lo que hacía: vigilaba la página, detectaba direcciones de billeteras (ETH, TRX, BTC, TON, SOL, LTC, DOGE...) y las reemplazaba por las del atacante. Direcciones válidas, que superaban la verificación de formato. También robaba tarjetas bancarias.
Balance conocido hasta ahora: recibió unos 7.000 $ en sus billeteras hasta el 16 de noviembre, según Helme; algunas ya estaban activas desde antes. Optimizely dice que corrigió la vulnerabilidad; esa misma noche ya estaba todo limpio.
7.000 $ es poco. En mi opinión, la lección vale mucho más. El candado protege el trayecto entre tú y el sitio, no lo que el propio sitio carga. Tu única defensa real es la pantalla de confirmación de tu billetera o del exchange.
Tres acciones de diez segundos:
- comparar el principio, el final Y algunos caracteres del medio (los clippers suelen copiar el principio y el final);
- guardar las direcciones frecuentes en una libreta o lista blanca;
- para un monto grande, primero hacer un pequeño envío de prueba.
Esto se aplica tanto a $TRX o a USDT en Tron como a $ETH .
¿Tú revisas tu dirección carácter por carácter o confías en copiar y pegar?
#securitecrypto #arnaque #wallet #Optimizely #ciberseguridad
Falso. Y el 16 de noviembre lo demostró a gran escala.
Ese día, un atacante aprovechó una vulnerabilidad de Optimizely, una herramienta que las grandes marcas usan para probar sus páginas. Inyectó código en los proyectos de 178 organizaciones (identificadas por el investigador Scott Helme). Entre ellas: Ledger, CNN, BBC, Zoom, Salesforce, HSBC Insurance.
El script se servía desde el propio CDN de Optimizely, con su certificado. Para tu navegador, todo parecía normal.
Lo que hacía: vigilaba la página, detectaba direcciones de billeteras (ETH, TRX, BTC, TON, SOL, LTC, DOGE...) y las reemplazaba por las del atacante. Direcciones válidas, que superaban la verificación de formato. También robaba tarjetas bancarias.
Balance conocido hasta ahora: recibió unos 7.000 $ en sus billeteras hasta el 16 de noviembre, según Helme; algunas ya estaban activas desde antes. Optimizely dice que corrigió la vulnerabilidad; esa misma noche ya estaba todo limpio.
7.000 $ es poco. En mi opinión, la lección vale mucho más. El candado protege el trayecto entre tú y el sitio, no lo que el propio sitio carga. Tu única defensa real es la pantalla de confirmación de tu billetera o del exchange.
Tres acciones de diez segundos:
- comparar el principio, el final Y algunos caracteres del medio (los clippers suelen copiar el principio y el final);
- guardar las direcciones frecuentes en una libreta o lista blanca;
- para un monto grande, primero hacer un pequeño envío de prueba.
Esto se aplica tanto a $TRX o a USDT en Tron como a $ETH .
¿Tú revisas tu dirección carácter por carácter o confías en copiar y pegar?
#securitecrypto #arnaque #wallet #Optimizely #ciberseguridad