Llegaron órdenes falsas y, al día siguiente, aparecieron solicitudes de pago
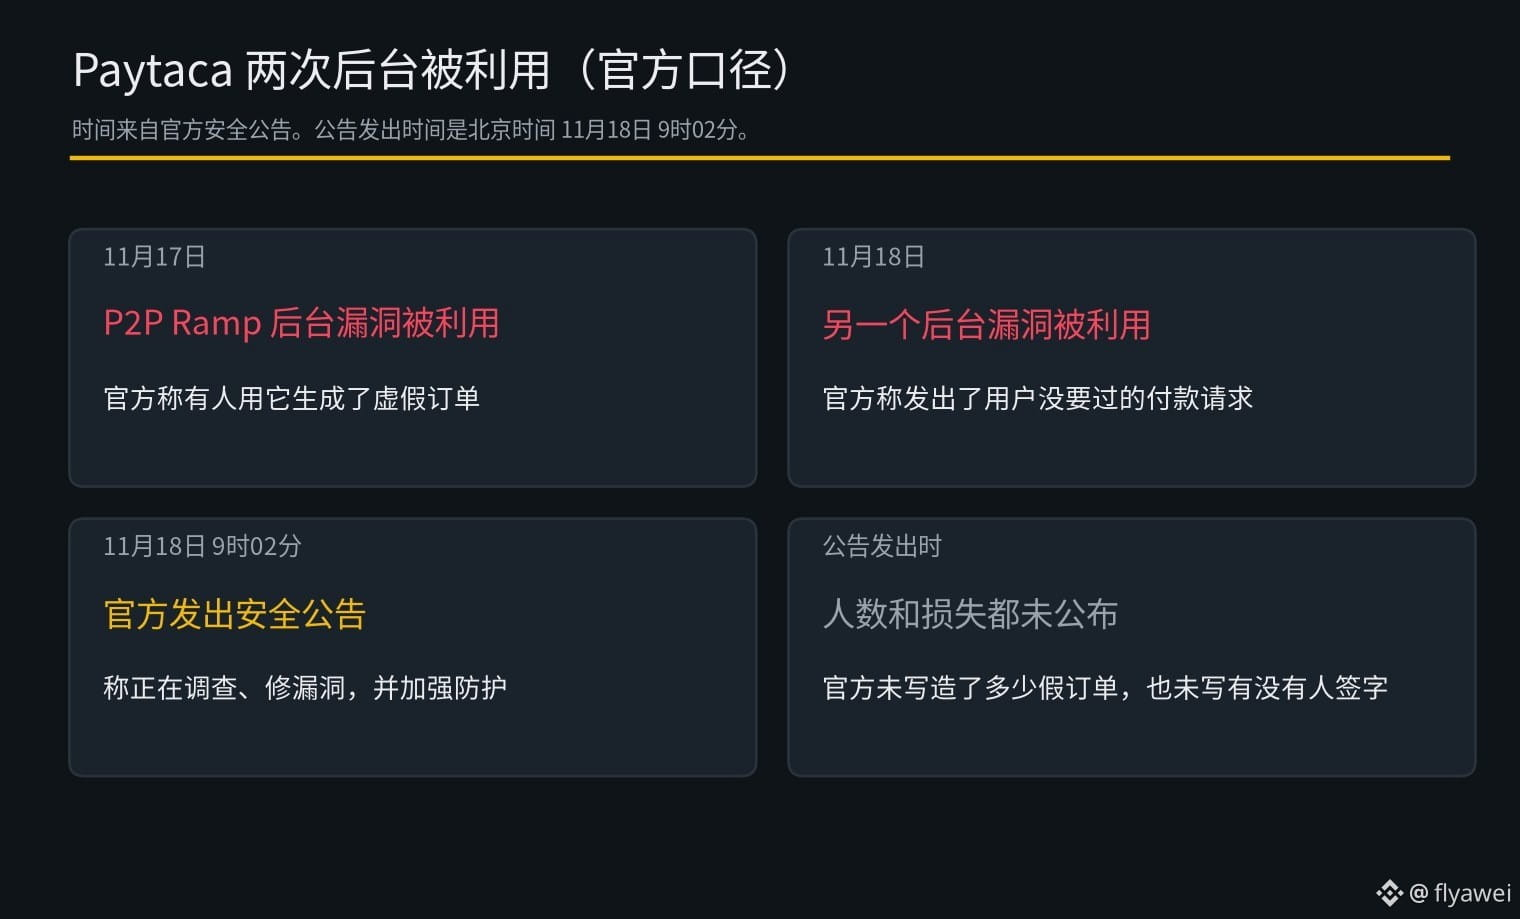
La billetera de Bitcoin Cash Paytaca publicó un aviso de seguridad a las 9:02 del 18 de noviembre, hora de Pekín. Según el aviso, el 17 de noviembre alguien aprovechó una vulnerabilidad en el sistema interno de P2P Ramp para generar órdenes falsas. El 18 de noviembre, otra vulnerabilidad en el sistema interno se usó para enviar solicitudes de pago que los usuarios no habían pedido.
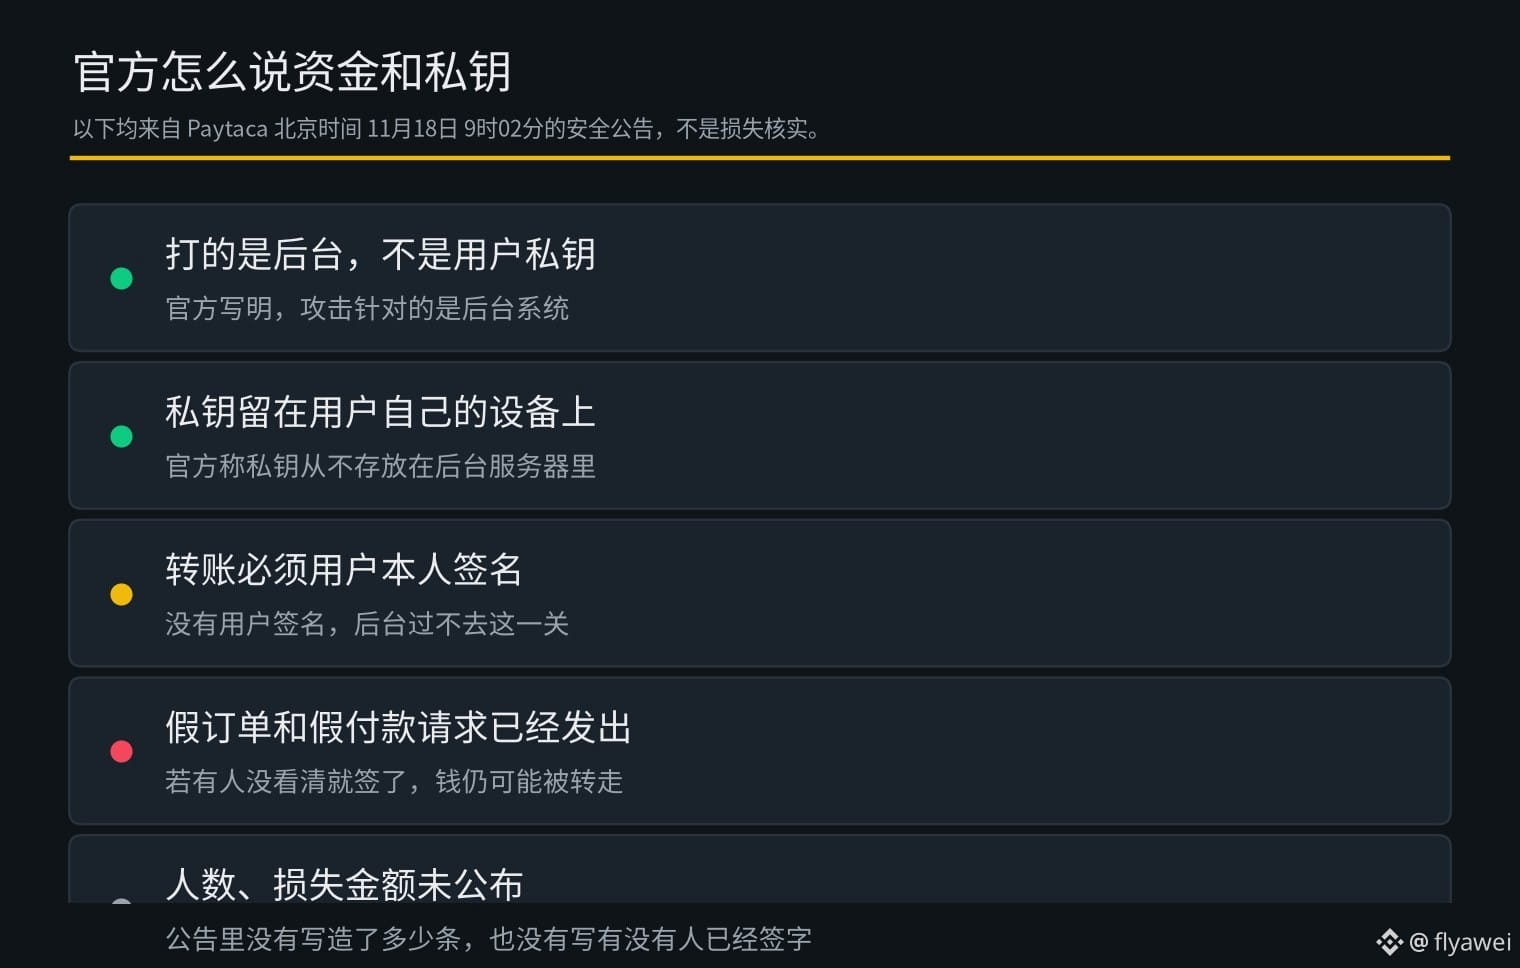
P2P Ramp es una plataforma que permite a los usuarios comprarse y venderse Bitcoin Cash entre sí. El equipo oficial afirmó que ambos ataques afectaron al sistema interno y que las claves privadas de los usuarios permanecieron en sus dispositivos: nunca se almacenaron en los servidores oficiales. Para transferir el dinero, además, hace falta la firma del propio usuario.
El equipo oficial dijo que está investigando, corrigiendo las vulnerabilidades y reforzando las medidas de seguridad. Al momento de publicar el aviso, no había informado cuántas órdenes falsas ni solicitudes de pago se habían generado, ni si alguien ya las había firmado o si se habían perdido fondos.
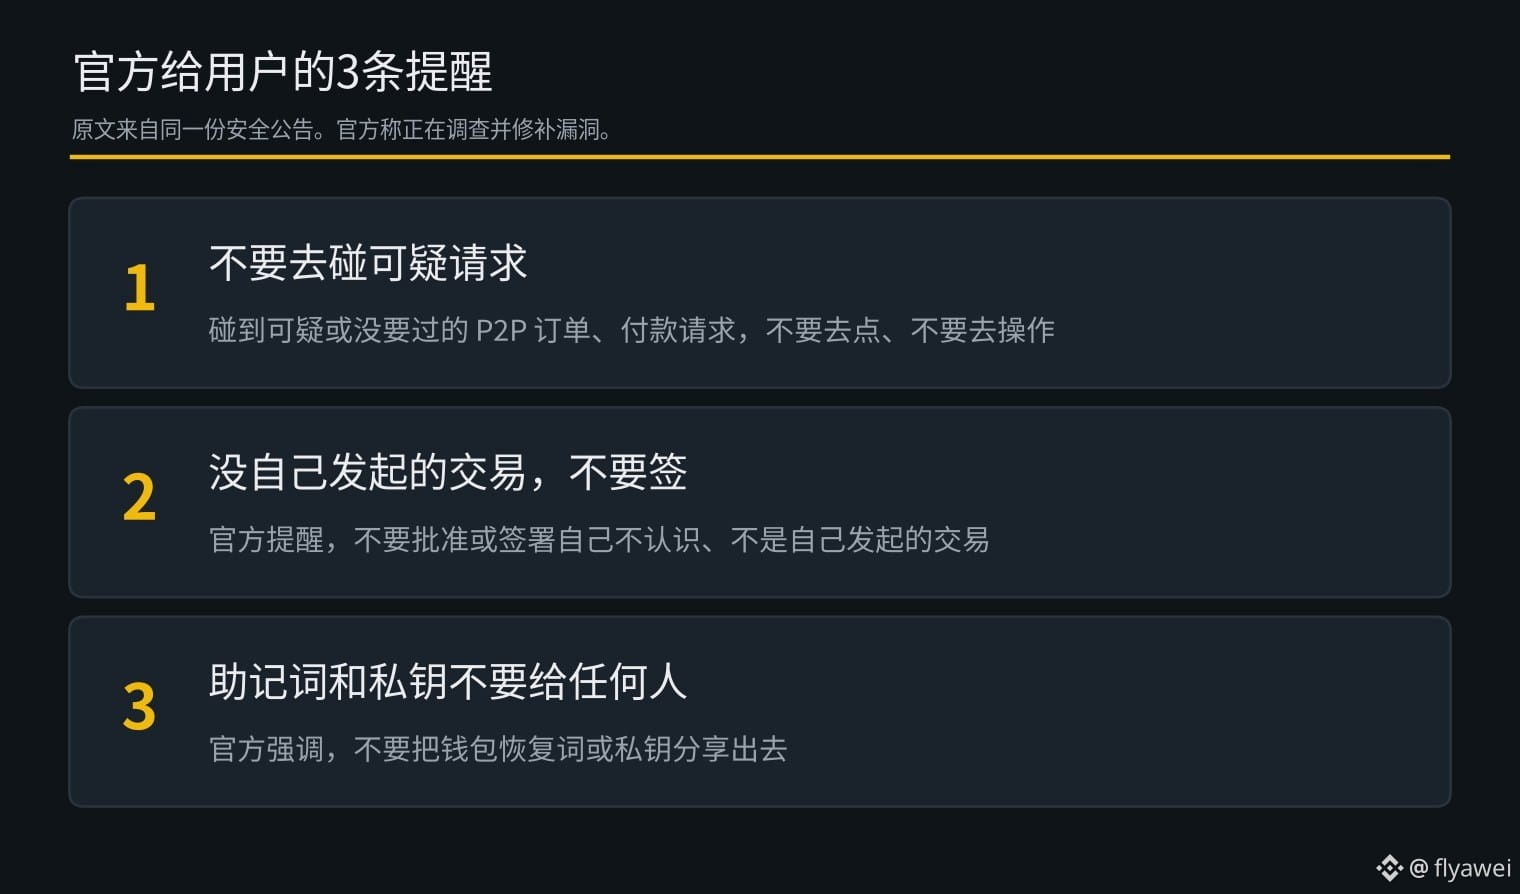
El equipo oficial aconsejó a los usuarios que no hagan clic ni firmen órdenes de P2P o solicitudes de pago sospechosas o que no hayan pedido, y que nunca compartan su frase semilla ni sus claves privadas con nadie.
En mi opinión, según lo que ha dicho el equipo oficial, aunque los hackers accedieran al sistema interno, no podrían transferir el dinero por su cuenta. Pero si alguien firmara esa solicitud de pago falsa sin revisarla bien, podría perder sus fondos. El aviso aún no indica cuántas personas se han visto afectadas ni si hubo pérdidas, así que, por ahora, lo mejor es rechazar cualquier solicitud de origen desconocido.
A los principiantes les recomiendo observar más y actuar menos. Para comprar criptomonedas, limítense a $BTC
La billetera de Bitcoin Cash Paytaca publicó un aviso de seguridad a las 9:02 del 18 de noviembre, hora de Pekín. Según el aviso, el 17 de noviembre alguien aprovechó una vulnerabilidad en el sistema interno de P2P Ramp para generar órdenes falsas. El 18 de noviembre, otra vulnerabilidad en el sistema interno se usó para enviar solicitudes de pago que los usuarios no habían pedido.
P2P Ramp es una plataforma que permite a los usuarios comprarse y venderse Bitcoin Cash entre sí. El equipo oficial afirmó que ambos ataques afectaron al sistema interno y que las claves privadas de los usuarios permanecieron en sus dispositivos: nunca se almacenaron en los servidores oficiales. Para transferir el dinero, además, hace falta la firma del propio usuario.
El equipo oficial dijo que está investigando, corrigiendo las vulnerabilidades y reforzando las medidas de seguridad. Al momento de publicar el aviso, no había informado cuántas órdenes falsas ni solicitudes de pago se habían generado, ni si alguien ya las había firmado o si se habían perdido fondos.
El equipo oficial aconsejó a los usuarios que no hagan clic ni firmen órdenes de P2P o solicitudes de pago sospechosas o que no hayan pedido, y que nunca compartan su frase semilla ni sus claves privadas con nadie.
En mi opinión, según lo que ha dicho el equipo oficial, aunque los hackers accedieran al sistema interno, no podrían transferir el dinero por su cuenta. Pero si alguien firmara esa solicitud de pago falsa sin revisarla bien, podría perder sus fondos. El aviso aún no indica cuántas personas se han visto afectadas ni si hubo pérdidas, así que, por ahora, lo mejor es rechazar cualquier solicitud de origen desconocido.
A los principiantes les recomiendo observar más y actuar menos. Para comprar criptomonedas, limítense a $BTC