279 perfiles tienen una clave de control, pero no aparece en la lista
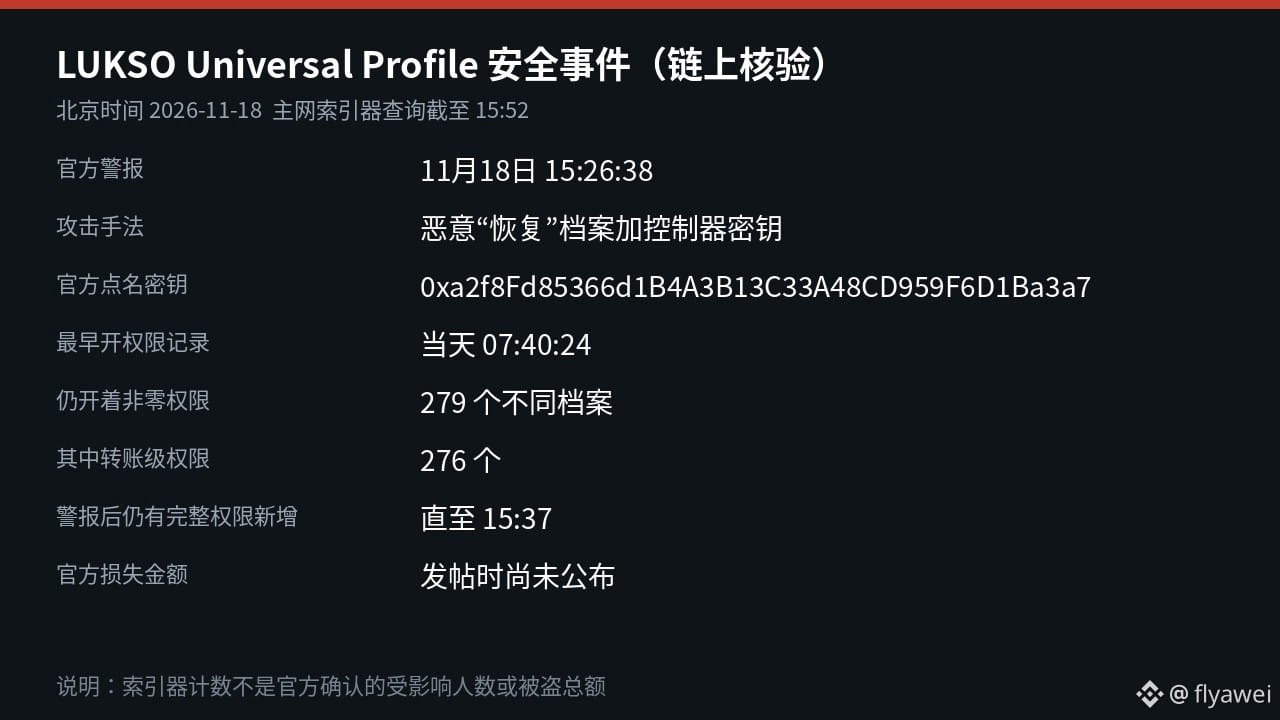
La cadena pública LUKSO emitió una alerta de seguridad urgente a las 15:26 del 18 de noviembre, hora de Pekín. Según informó, alguien utilizó un archivo malicioso de «recuperación» para añadir su propia clave de controlador a algunas cuentas de Universal Profile. Después consulté el indexador de la red principal y, a las 15:52, 279 perfiles distintos seguían teniendo permisos no nulos para esa clave.
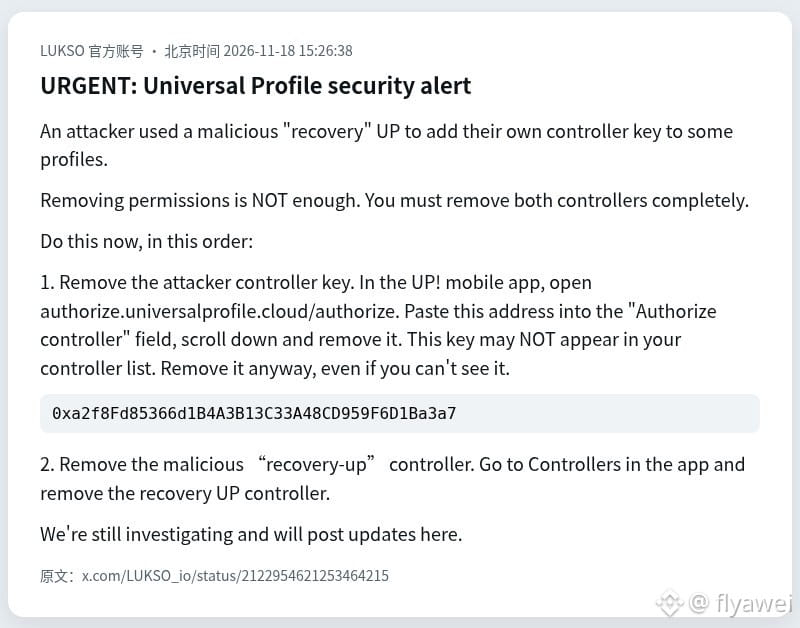
La dirección que el equipo oficial indicó que debía eliminarse es 0xa2f8…a3a7. También advirtió que esta clave podría no aparecer en la lista de controladores. No basta con desactivar los permisos: hay que eliminar por completo la clave del atacante y el controlador malicioso recovery-up.
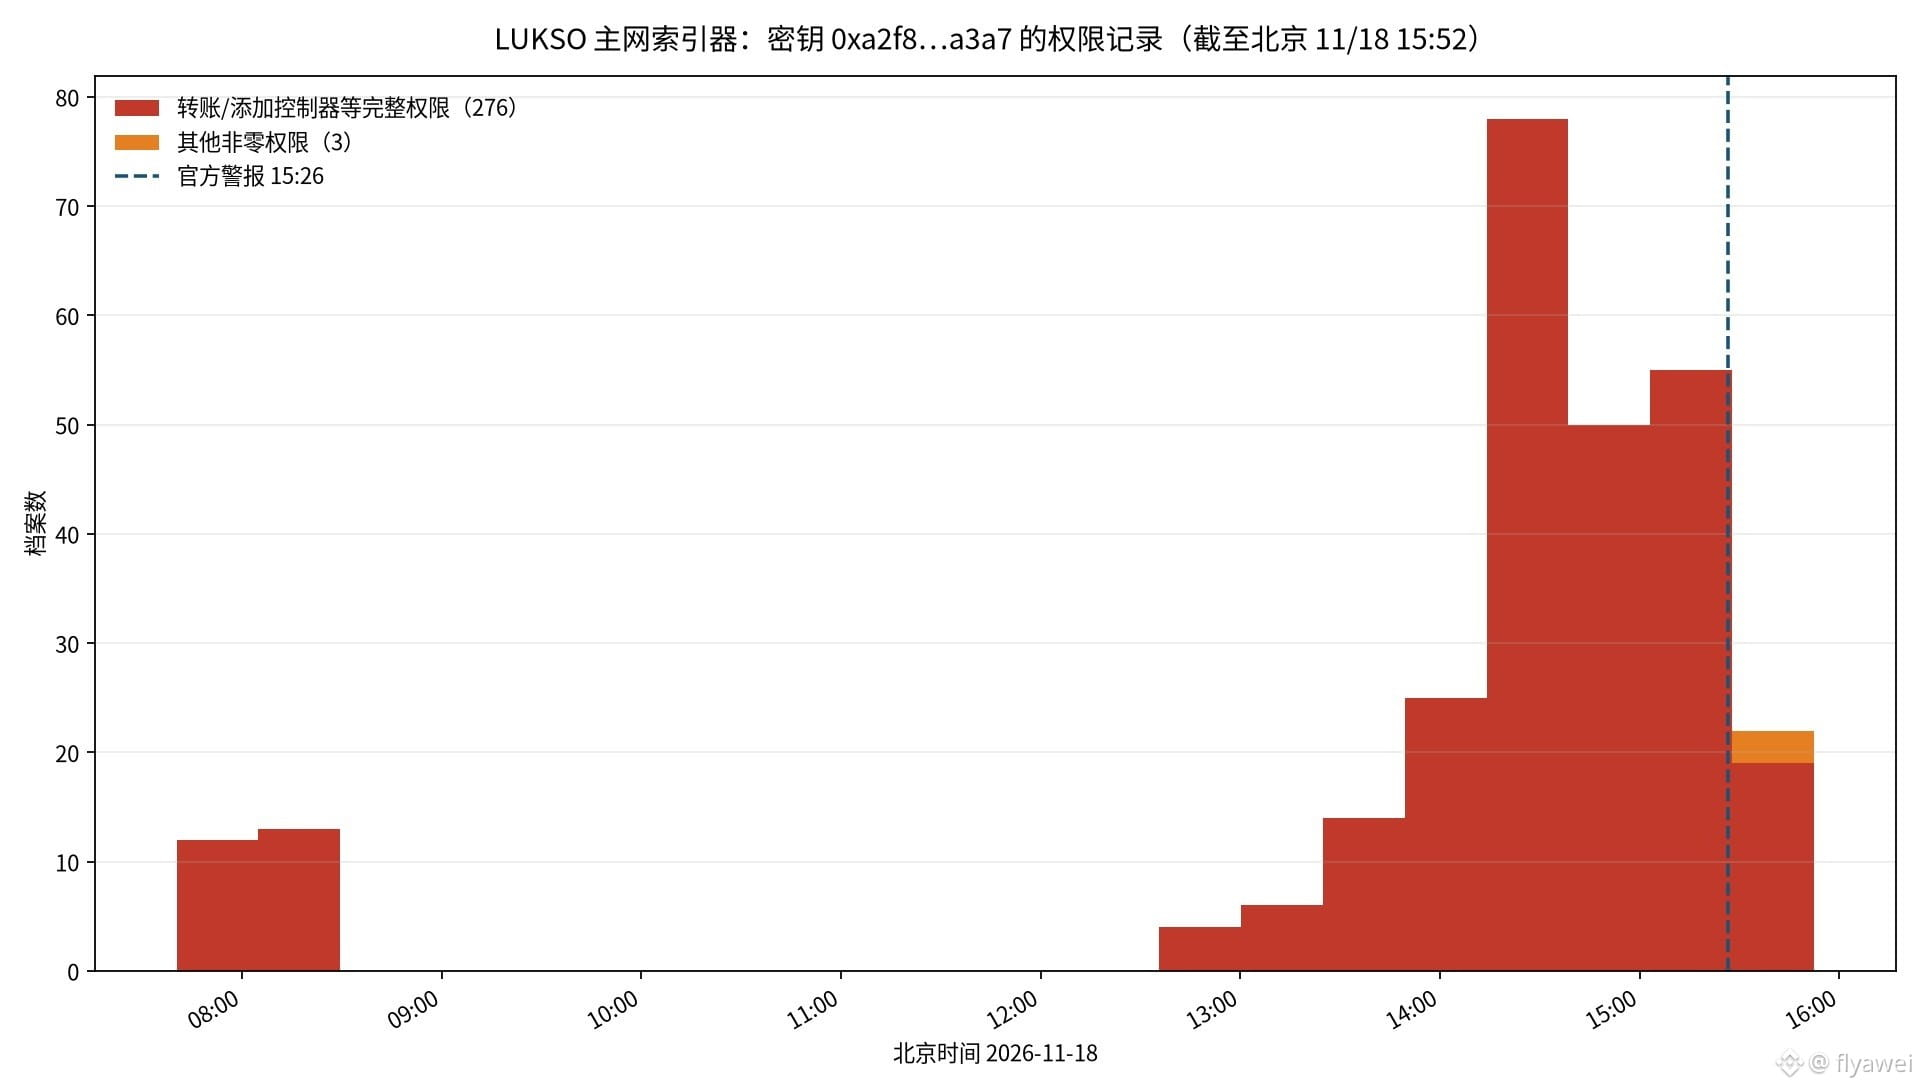
Según el indexador, el primer registro de concesión de permisos apareció ese mismo día a las 7:40. De los 279 perfiles, 276 concedieron permisos como transferir fondos y añadir controladores. Tras la publicación de la alerta oficial, siguieron apareciendo nuevos registros con permisos de transferencia hasta las 15:37.
Universal Profile es una cuenta de contrato inteligente en la cadena. Con los permisos correspondientes, un controlador puede modificar el perfil y transferir LYX, tokens y NFT. El equipo oficial dijo que aún está investigando y, cuando publicó el aviso, no había comunicado el importe transferido ni el número de personas afectadas. Algunas personas ya han dicho en los comentarios de la publicación oficial que sus perfiles fueron vaciados, pero eso aún no ha sido confirmado oficialmente.
Sigue primero el orden indicado por el equipo oficial para eliminar esta clave y, después, borra el controlador malicioso de recuperación. No hagas clic en enlaces de recuperación de origen desconocido.
Si eres principiante, observa más y opera menos. Si vas a comprar criptomonedas, compra solo $BTC
La cadena pública LUKSO emitió una alerta de seguridad urgente a las 15:26 del 18 de noviembre, hora de Pekín. Según informó, alguien utilizó un archivo malicioso de «recuperación» para añadir su propia clave de controlador a algunas cuentas de Universal Profile. Después consulté el indexador de la red principal y, a las 15:52, 279 perfiles distintos seguían teniendo permisos no nulos para esa clave.
La dirección que el equipo oficial indicó que debía eliminarse es 0xa2f8…a3a7. También advirtió que esta clave podría no aparecer en la lista de controladores. No basta con desactivar los permisos: hay que eliminar por completo la clave del atacante y el controlador malicioso recovery-up.
Según el indexador, el primer registro de concesión de permisos apareció ese mismo día a las 7:40. De los 279 perfiles, 276 concedieron permisos como transferir fondos y añadir controladores. Tras la publicación de la alerta oficial, siguieron apareciendo nuevos registros con permisos de transferencia hasta las 15:37.
Universal Profile es una cuenta de contrato inteligente en la cadena. Con los permisos correspondientes, un controlador puede modificar el perfil y transferir LYX, tokens y NFT. El equipo oficial dijo que aún está investigando y, cuando publicó el aviso, no había comunicado el importe transferido ni el número de personas afectadas. Algunas personas ya han dicho en los comentarios de la publicación oficial que sus perfiles fueron vaciados, pero eso aún no ha sido confirmado oficialmente.
Sigue primero el orden indicado por el equipo oficial para eliminar esta clave y, después, borra el controlador malicioso de recuperación. No hagas clic en enlaces de recuperación de origen desconocido.
Si eres principiante, observa más y opera menos. Si vas a comprar criptomonedas, compra solo $BTC