El proveedor externo sufrió dos intrusiones y tardó 17 días en avisar
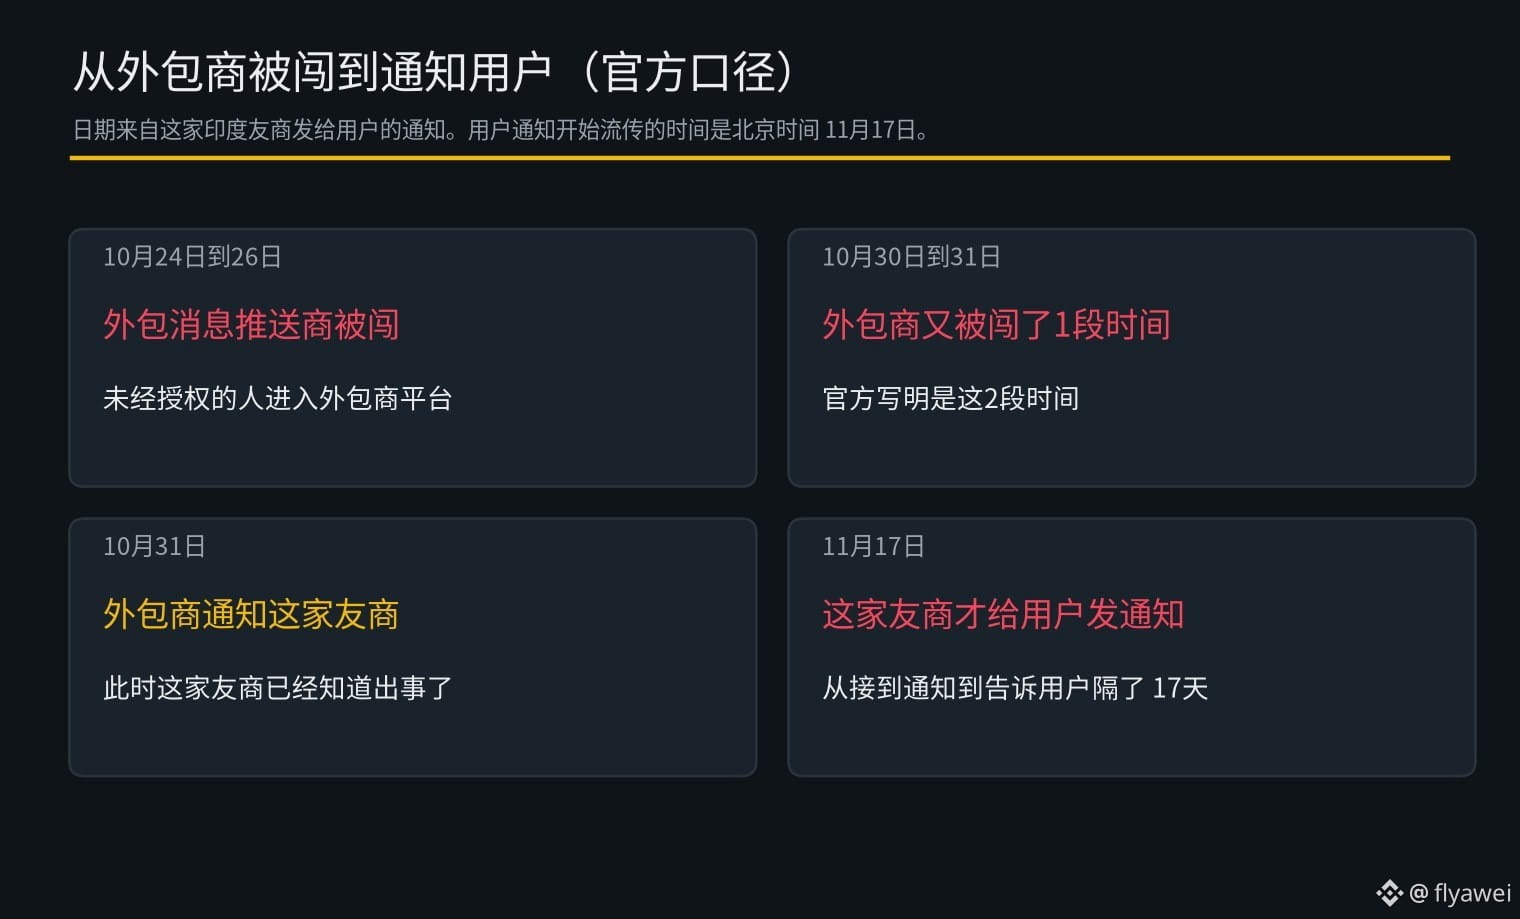
El 17 de noviembre, hora de Pekín, una empresa india del sector envió una notificación a sus usuarios diciendo que Plotline, el proveedor externo que utiliza para enviar mensajes y notificaciones dentro de la aplicación, sufrió intrusiones de personas no autorizadas en dos periodos: del 24 al 26 de octubre y del 30 al 31 de octubre. El proveedor externo no avisó a la empresa hasta el 31 de octubre, y pasaron 17 días desde que esta recibió el aviso hasta que informó a los usuarios.
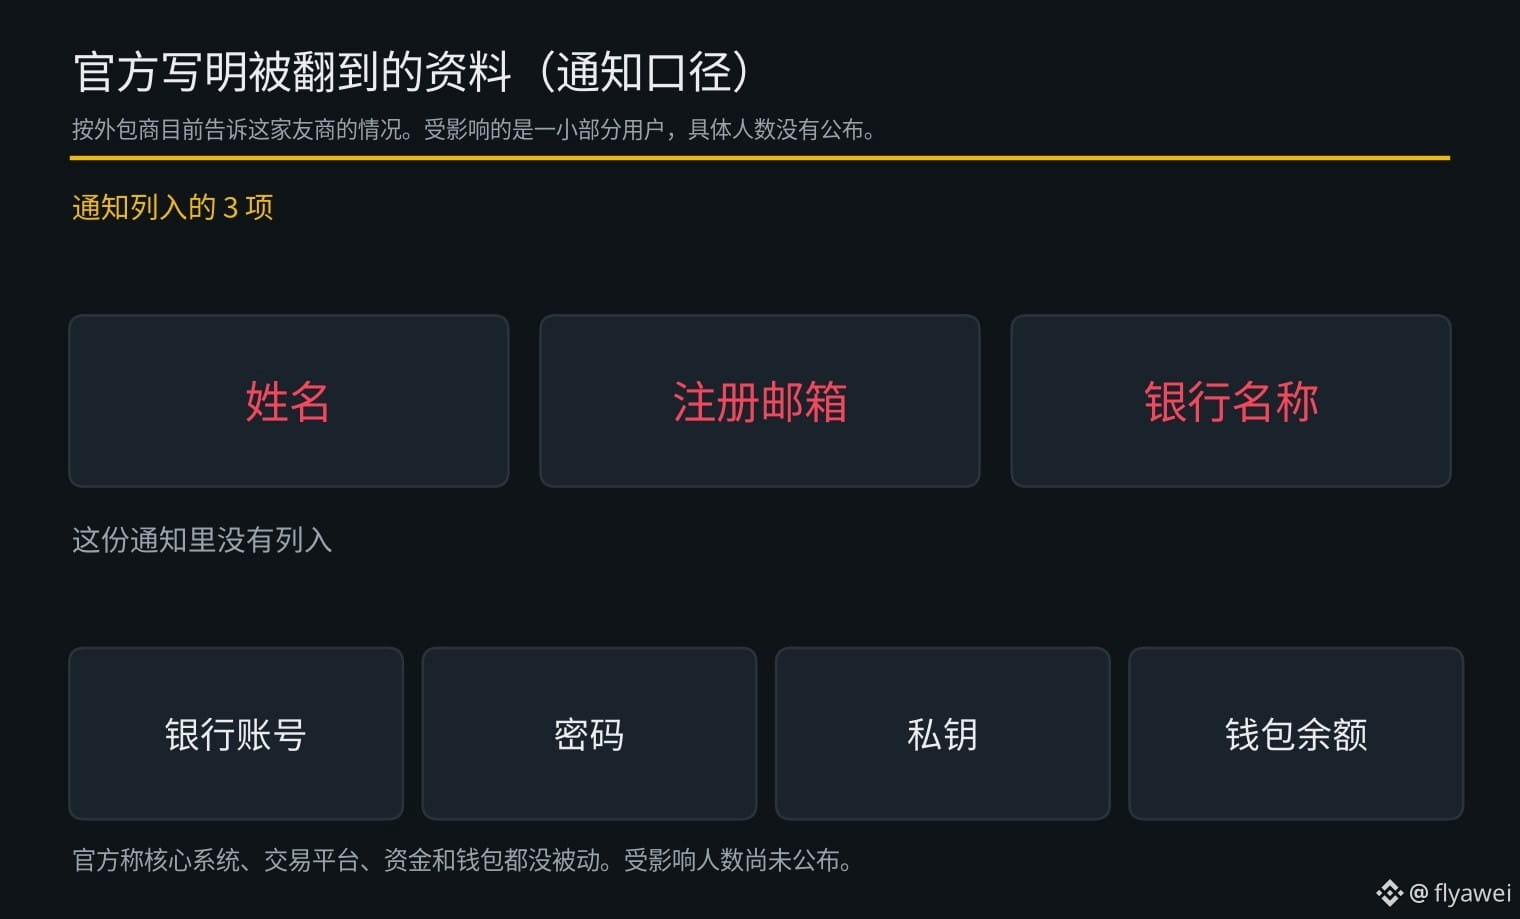
Según la información que el proveedor externo les ha comunicado hasta ahora, los datos consultados fueron los nombres de los usuarios, sus correos electrónicos de registro y el nombre del banco que habían añadido a sus cuentas. La notificación no incluye números de cuenta bancaria, contraseñas, claves privadas ni saldos de las carteras. El incidente afectó a un pequeño grupo de usuarios, pero no se ha revelado la cifra exacta.
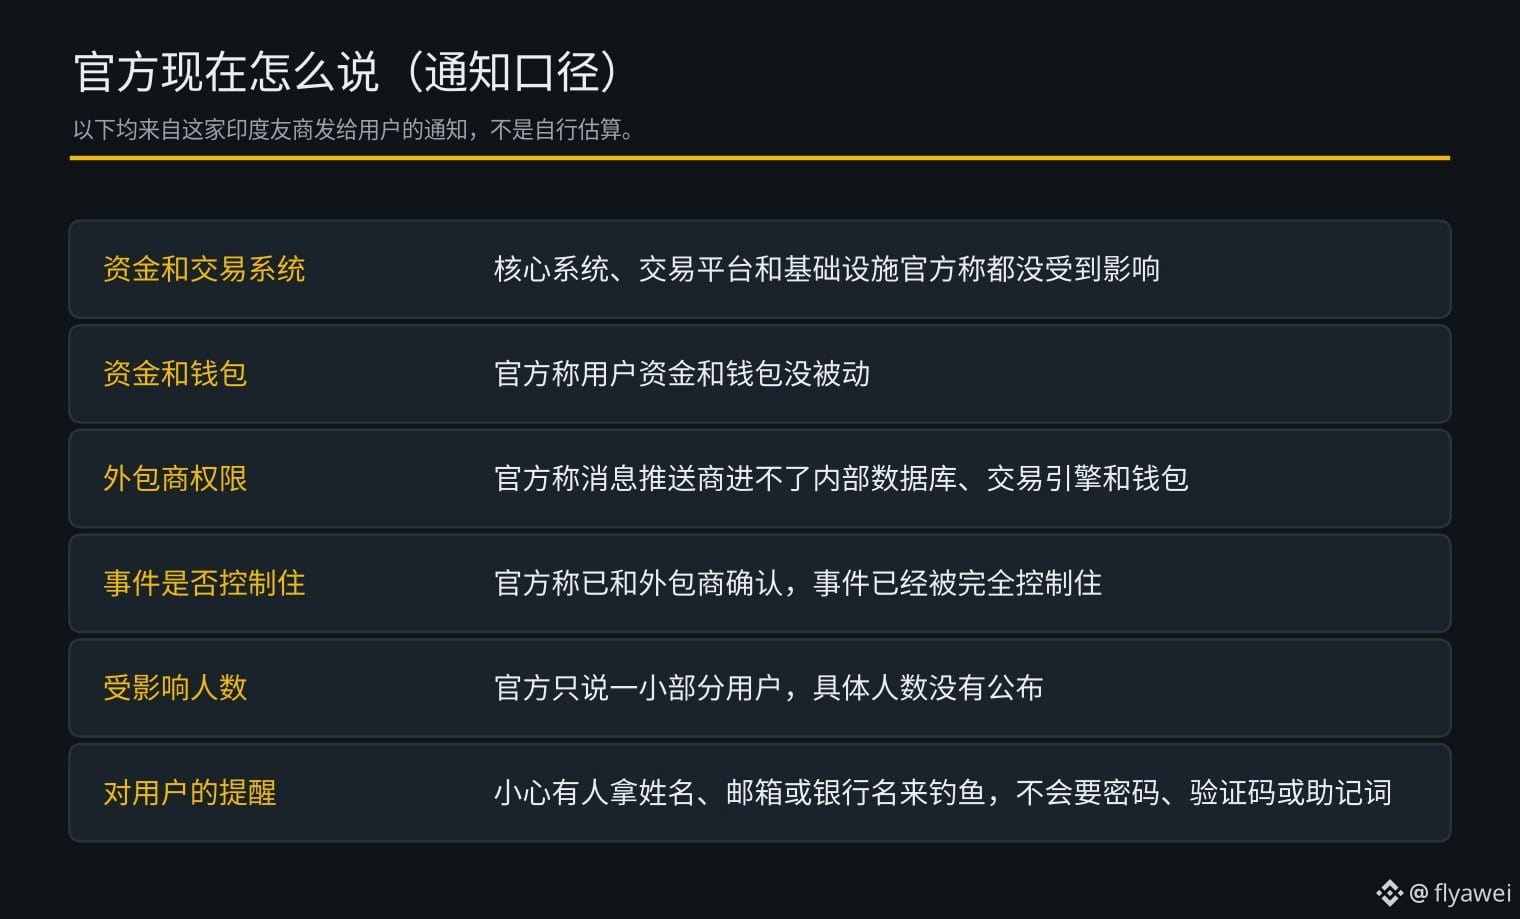
La empresa también afirmó que sus sistemas centrales, plataforma de trading e infraestructura no se vieron afectados, y que los fondos y las carteras de los usuarios no sufrieron daños. Plotline es solo una herramienta externa y no puede acceder a las bases de datos internas, al motor de trading ni a las carteras de los usuarios. La empresa aseguró que ya confirmó con el proveedor externo que el incidente está totalmente controlado y que ha comenzado a revisar sus prácticas de seguridad y a investigar la gestión de riesgos de sus propios proveedores.
La empresa también recordó que los usuarios no necesitan hacer nada adicional y pueden seguir usando la aplicación con normalidad, pero deben tener cuidado con posibles intentos de phishing que utilicen sus nombres, correos electrónicos o el nombre de su banco. La empresa afirmó que nunca pedirá a los usuarios sus contraseñas, códigos de verificación ni frases semilla.
En mi opinión, por ahora la empresa asegura que no se ha perdido dinero, pero una combinación de nombre, correo electrónico y banco puede hacer que los futuros intentos de phishing parezcan más convincentes. Como todavía no se ha revelado el número de afectados, es mejor dar por hecho que el riesgo sigue presente.
A quienes recién empiezan, les recomiendo observar más y operar menos; si van a comprar criptomonedas, que sea solo $BTC
El 17 de noviembre, hora de Pekín, una empresa india del sector envió una notificación a sus usuarios diciendo que Plotline, el proveedor externo que utiliza para enviar mensajes y notificaciones dentro de la aplicación, sufrió intrusiones de personas no autorizadas en dos periodos: del 24 al 26 de octubre y del 30 al 31 de octubre. El proveedor externo no avisó a la empresa hasta el 31 de octubre, y pasaron 17 días desde que esta recibió el aviso hasta que informó a los usuarios.
Según la información que el proveedor externo les ha comunicado hasta ahora, los datos consultados fueron los nombres de los usuarios, sus correos electrónicos de registro y el nombre del banco que habían añadido a sus cuentas. La notificación no incluye números de cuenta bancaria, contraseñas, claves privadas ni saldos de las carteras. El incidente afectó a un pequeño grupo de usuarios, pero no se ha revelado la cifra exacta.
La empresa también afirmó que sus sistemas centrales, plataforma de trading e infraestructura no se vieron afectados, y que los fondos y las carteras de los usuarios no sufrieron daños. Plotline es solo una herramienta externa y no puede acceder a las bases de datos internas, al motor de trading ni a las carteras de los usuarios. La empresa aseguró que ya confirmó con el proveedor externo que el incidente está totalmente controlado y que ha comenzado a revisar sus prácticas de seguridad y a investigar la gestión de riesgos de sus propios proveedores.
La empresa también recordó que los usuarios no necesitan hacer nada adicional y pueden seguir usando la aplicación con normalidad, pero deben tener cuidado con posibles intentos de phishing que utilicen sus nombres, correos electrónicos o el nombre de su banco. La empresa afirmó que nunca pedirá a los usuarios sus contraseñas, códigos de verificación ni frases semilla.
En mi opinión, por ahora la empresa asegura que no se ha perdido dinero, pero una combinación de nombre, correo electrónico y banco puede hacer que los futuros intentos de phishing parezcan más convincentes. Como todavía no se ha revelado el número de afectados, es mejor dar por hecho que el riesgo sigue presente.
A quienes recién empiezan, les recomiendo observar más y operar menos; si van a comprar criptomonedas, que sea solo $BTC