A raíz de un incidente de seguridad que afectó a un proveedor externo, el sitio web oficial de Ledger y varios otros sitios se vieron afectados por un ciberataque
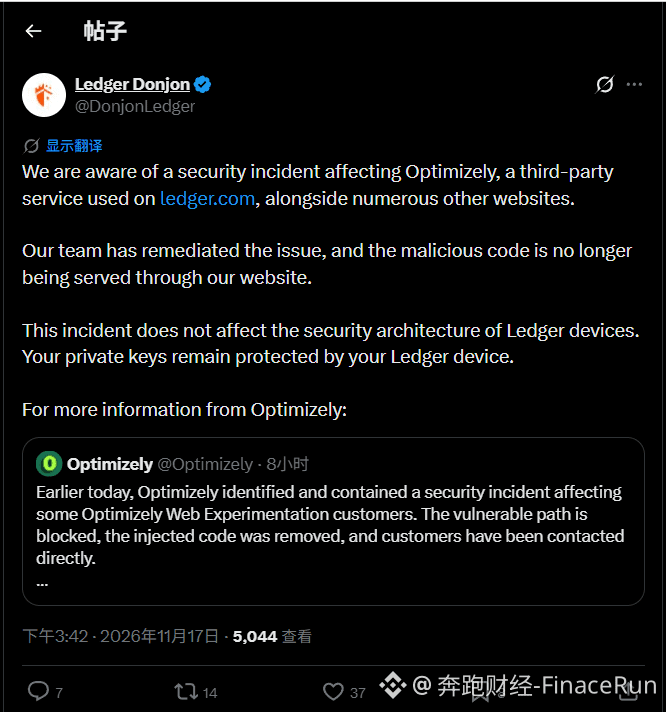
El 17 de noviembre, el equipo de seguridad de Ledger, Ledger Donjon, publicó un comunicado en la plataforma X en el que informó que, debido a un incidente de seguridad sufrido por el proveedor externo de servicios Optimizely, el sitio web oficial de Ledger y varios otros sitios que utilizaban sus servicios también se vieron afectados.
Según el comunicado, el equipo de Ledger ya había aplicado las correcciones de seguridad pertinentes y eliminado el código malicioso del sitio web oficial, que ya no representa una amenaza para quienes lo visitan. El incidente se originó en un servicio externo utilizado por el sitio web y su alcance se limitó a la versión web.
Ledger destacó especialmente que el incidente no afectó a la arquitectura de seguridad de sus dispositivos de billetera de hardware. Las claves privadas de los usuarios siguen protegidas por los propios dispositivos y la seguridad de los activos no se vio comprometida.
Al cierre de esta edición, Ledger aún no había revelado los detalles del método de ataque, el número de usuarios afectados ni si se habían producido pérdidas reales de activos.
En resumen, es fácil inquietarse al ver noticias sobre incidentes de seguridad relacionados con Ledger. Sin embargo, en este caso el riesgo se originó en un script de terceros del sitio web oficial y las claves privadas almacenadas en las billeteras de hardware no se vieron afectadas.
¿Qué opinas? Cuando usas una billetera de hardware, ¿sueles prestar atención a posibles riesgos ocultos en servicios asociados, como los del sitio web oficial? Te invitamos a compartir tus comentarios.
#Ledger安全事件
El 17 de noviembre, el equipo de seguridad de Ledger, Ledger Donjon, publicó un comunicado en la plataforma X en el que informó que, debido a un incidente de seguridad sufrido por el proveedor externo de servicios Optimizely, el sitio web oficial de Ledger y varios otros sitios que utilizaban sus servicios también se vieron afectados.
Según el comunicado, el equipo de Ledger ya había aplicado las correcciones de seguridad pertinentes y eliminado el código malicioso del sitio web oficial, que ya no representa una amenaza para quienes lo visitan. El incidente se originó en un servicio externo utilizado por el sitio web y su alcance se limitó a la versión web.
Ledger destacó especialmente que el incidente no afectó a la arquitectura de seguridad de sus dispositivos de billetera de hardware. Las claves privadas de los usuarios siguen protegidas por los propios dispositivos y la seguridad de los activos no se vio comprometida.
Al cierre de esta edición, Ledger aún no había revelado los detalles del método de ataque, el número de usuarios afectados ni si se habían producido pérdidas reales de activos.
En resumen, es fácil inquietarse al ver noticias sobre incidentes de seguridad relacionados con Ledger. Sin embargo, en este caso el riesgo se originó en un script de terceros del sitio web oficial y las claves privadas almacenadas en las billeteras de hardware no se vieron afectadas.
¿Qué opinas? Cuando usas una billetera de hardware, ¿sueles prestar atención a posibles riesgos ocultos en servicios asociados, como los del sitio web oficial? Te invitamos a compartir tus comentarios.
#Ledger安全事件