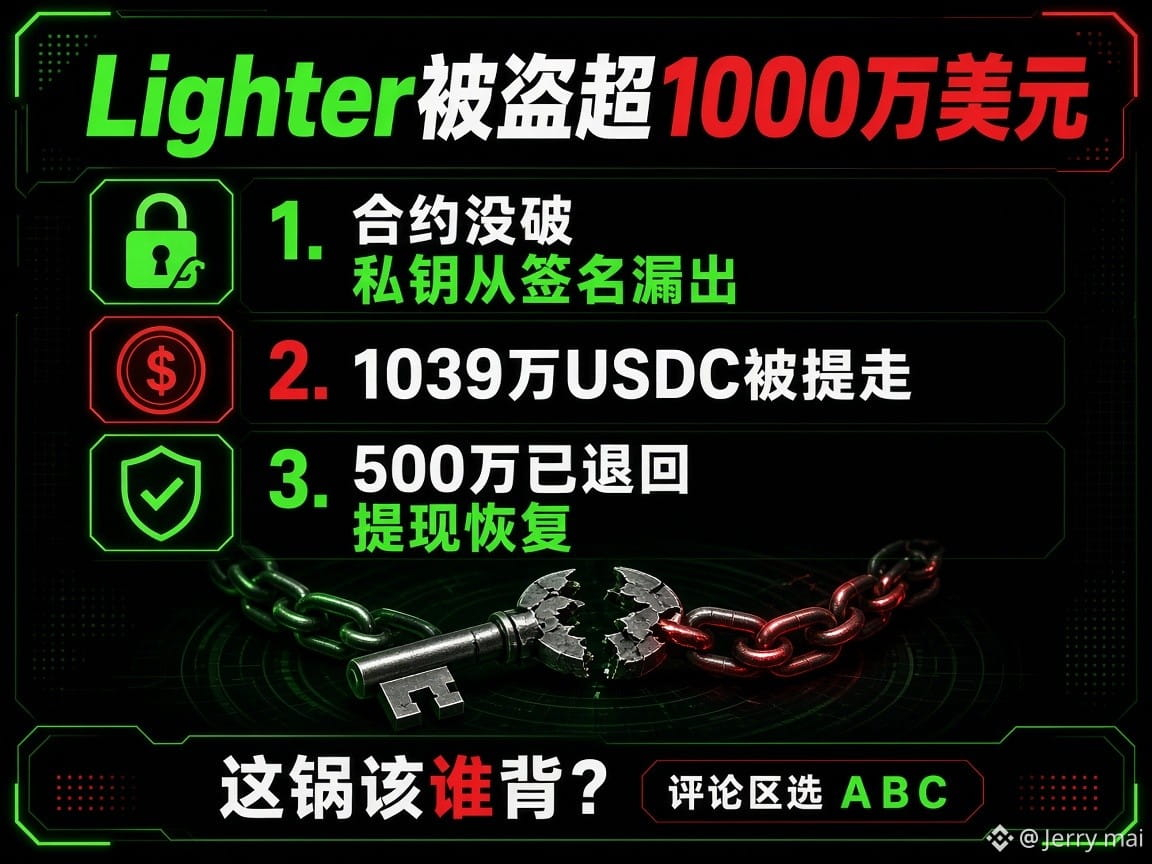
A Lighter le robaron más de 10 millones de dólares; el contrato no fue vulnerado: la clave privada se filtró a través de sus propias firmas.
Ayer hubo un incidente en Lighter, un DEX de contratos perpetuos.
El 16 de noviembre, Lighter suspendió todos los retiros. El comunicado oficial fue bastante prudente: el protocolo, los contratos y la infraestructura estaban bien; se había filtrado la clave API de un operador. También publicó la dirección de la cartera del presunto atacante.
Los datos de terceros no fueron tan discretos.
Bitquery rastreó la retirada de aproximadamente 10,39 millones de USDC del contrato de Lighter en Ethereum. En cuestión de minutos, se convirtieron en $ETH . Luego, 1920 ETH se distribuyeron entre 12 carteras y se transfirieron a Hyperliquid para comprar un token llamado XMR1.
Algunos investigadores también calcularon que dos cuentas de creadores de mercado perdieron en conjunto unos 15,48 millones de dólares, una cifra que Lighter aún no ha reconocido.
$LIT cayó hasta un 16 % ese día, lo que provocó liquidaciones por unos 3,43 millones de dólares. Upbit y Bithumb suspendieron los depósitos y retiros de LIT.
El análisis posterior reveló que el asunto era más complejo que una simple filtración.
La cuenta afectada no usaba el SDK oficial, sino su propio código de firma, que reutilizaba repetidamente el mismo nonce aleatorio. Como las firmas podían consultarse públicamente, el atacante calculó directamente la clave privada a partir de los datos públicos.
Mucha gente ve las palabras «el contrato está bien» y piensa que la plataforma no tiene nada que ver.
Que no hayan vulnerado el contrato no significa que la plataforma no tenga responsabilidad.
Después del incidente, Lighter añadió varias medidas. Para transferir fondos a un fondo común ahora se necesita la firma de la cartera; las firmas de API ya no son públicas; además, se implementarán listas de IP permitidas y controles para detectar la reutilización de nonces. Estos parches, por sí solos, demuestran que el diseño original tenía una brecha.
Lo que sí se ha confirmado es que, tras activarse el mecanismo Guardian, se devolvieron unos 5 millones de USDC al operador afectado y se reanudaron los retiros.
Lo que aún no se ha confirmado es si la pérdida total fue de 10,4 o de 15,48 millones de dólares, si se podrá recuperar el dinero restante y quién es el atacante. Habrá que esperar a que haya novedades.
Los DEX se parecen cada vez más a los CEX: las operaciones mediante API, los creadores de mercado y los bots cuantitativos también se han trasladado a la cadena. La velocidad ha aumentado, pero los límites de la responsabilidad en materia de seguridad siguen siendo muy difusos.
El usuario escribió mal el código y la plataforma hizo públicas las firmas: ¿a quién le toca cargar con la culpa...?
¿Quién crees que debería asumir la responsabilidad esta vez?
A. Que los creadores de mercado carguen con la culpa; para eso está el SDK oficial.
B. La plataforma también es responsable: las firmas no deberían haberse hecho públicas.
C. Ambos: la plataforma debería cubrir las pérdidas primero.
#Lighter #DeFi #加密安全
Ayer hubo un incidente en Lighter, un DEX de contratos perpetuos.
El 16 de noviembre, Lighter suspendió todos los retiros. El comunicado oficial fue bastante prudente: el protocolo, los contratos y la infraestructura estaban bien; se había filtrado la clave API de un operador. También publicó la dirección de la cartera del presunto atacante.
Los datos de terceros no fueron tan discretos.
Bitquery rastreó la retirada de aproximadamente 10,39 millones de USDC del contrato de Lighter en Ethereum. En cuestión de minutos, se convirtieron en $ETH . Luego, 1920 ETH se distribuyeron entre 12 carteras y se transfirieron a Hyperliquid para comprar un token llamado XMR1.
Algunos investigadores también calcularon que dos cuentas de creadores de mercado perdieron en conjunto unos 15,48 millones de dólares, una cifra que Lighter aún no ha reconocido.
$LIT cayó hasta un 16 % ese día, lo que provocó liquidaciones por unos 3,43 millones de dólares. Upbit y Bithumb suspendieron los depósitos y retiros de LIT.
El análisis posterior reveló que el asunto era más complejo que una simple filtración.
La cuenta afectada no usaba el SDK oficial, sino su propio código de firma, que reutilizaba repetidamente el mismo nonce aleatorio. Como las firmas podían consultarse públicamente, el atacante calculó directamente la clave privada a partir de los datos públicos.
Mucha gente ve las palabras «el contrato está bien» y piensa que la plataforma no tiene nada que ver.
Que no hayan vulnerado el contrato no significa que la plataforma no tenga responsabilidad.
Después del incidente, Lighter añadió varias medidas. Para transferir fondos a un fondo común ahora se necesita la firma de la cartera; las firmas de API ya no son públicas; además, se implementarán listas de IP permitidas y controles para detectar la reutilización de nonces. Estos parches, por sí solos, demuestran que el diseño original tenía una brecha.
Lo que sí se ha confirmado es que, tras activarse el mecanismo Guardian, se devolvieron unos 5 millones de USDC al operador afectado y se reanudaron los retiros.
Lo que aún no se ha confirmado es si la pérdida total fue de 10,4 o de 15,48 millones de dólares, si se podrá recuperar el dinero restante y quién es el atacante. Habrá que esperar a que haya novedades.
Los DEX se parecen cada vez más a los CEX: las operaciones mediante API, los creadores de mercado y los bots cuantitativos también se han trasladado a la cadena. La velocidad ha aumentado, pero los límites de la responsabilidad en materia de seguridad siguen siendo muy difusos.
El usuario escribió mal el código y la plataforma hizo públicas las firmas: ¿a quién le toca cargar con la culpa...?
¿Quién crees que debería asumir la responsabilidad esta vez?
A. Que los creadores de mercado carguen con la culpa; para eso está el SDK oficial.
B. La plataforma también es responsable: las firmas no deberían haberse hecho públicas.
C. Ambos: la plataforma debería cubrir las pérdidas primero.
#Lighter #DeFi #加密安全