Una línea de código de depuración. No hizo falta más.
Proxima, una aplicación de trading en Solana, publicó el sábado por la noche su informe post mortem. El relato se lee como un parte policial:
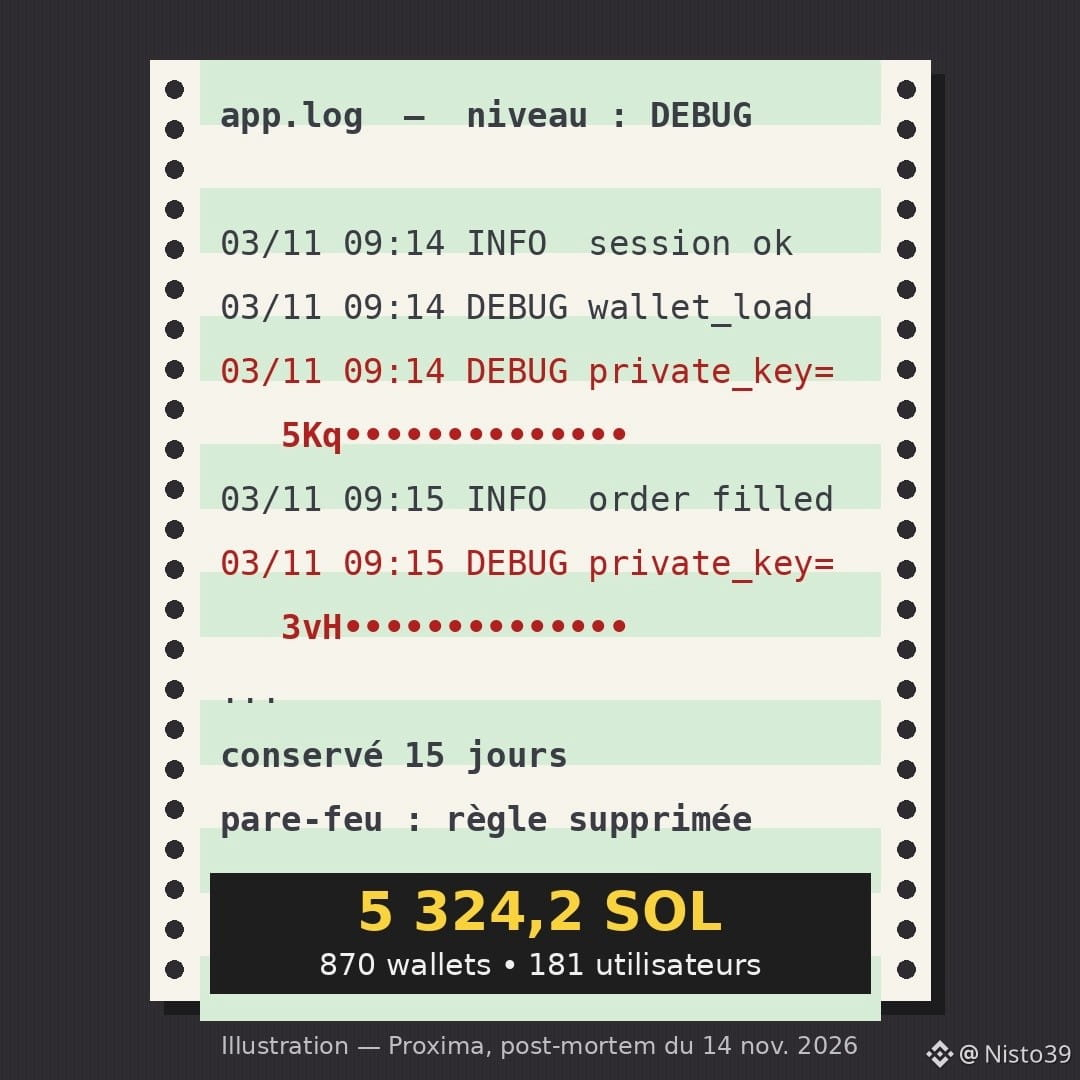
3 nov. — una línea de registro prevista para la beta empieza a escribir claves privadas en los registros técnicos. Nunca debía ejecutarse en producción. Alguien puso los registros en modo «debug» para supervisar el rendimiento.
10 nov. — se elimina la línea. Pero los registros se conservan durante 15 días en una herramienta de monitorización (SigNoz) cuya actualización de seguridad se había «pospuesto en varias ocasiones».
14 nov., 02:16 GMT — un atacante descarga los registros. La regla del cortafuegos que debía ocultar esta herramienta de internet había sido «eliminada por error».
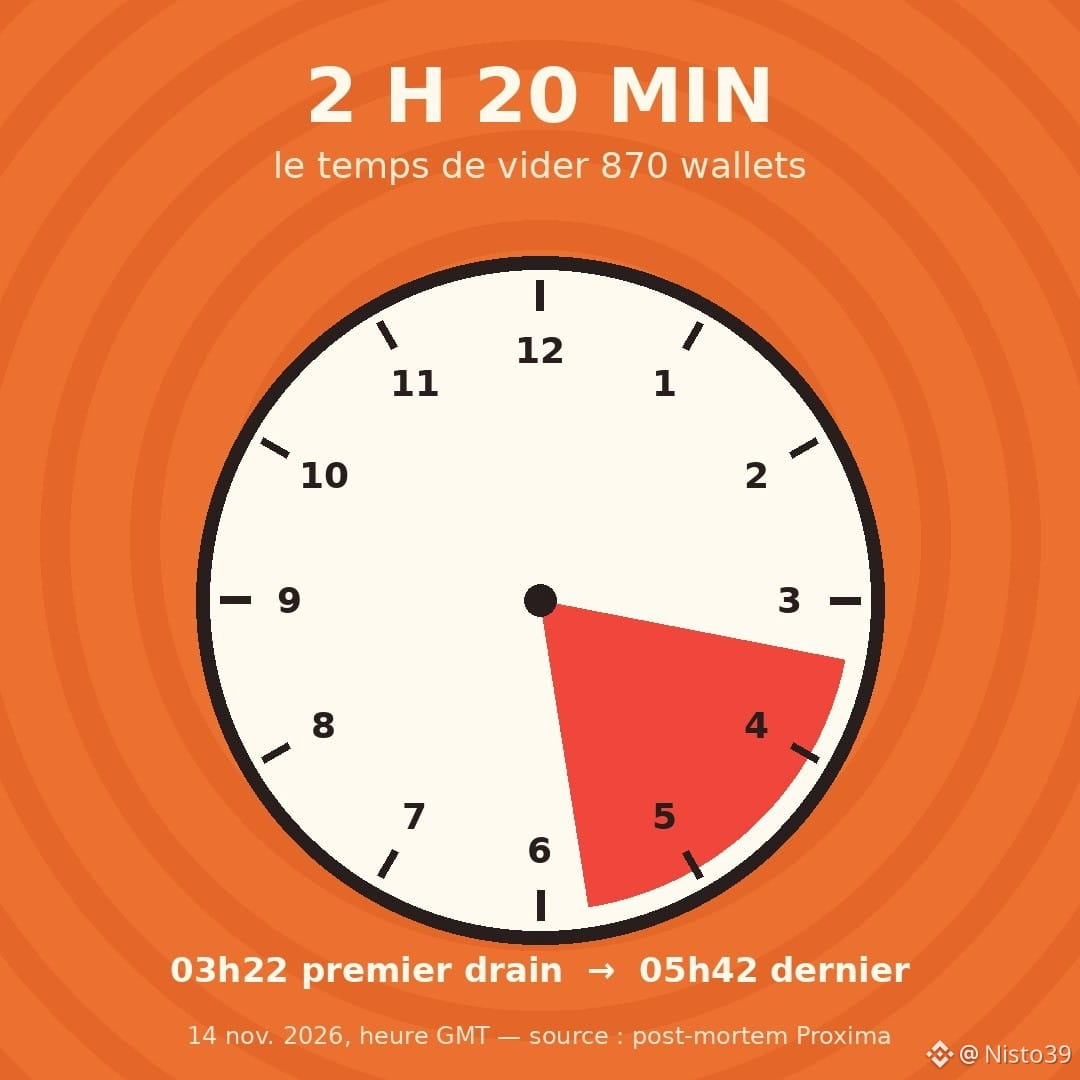
03:22 — vacían la primera cartera.
05:42 — la última.
Balance según Proxima: 5 324,2 $SOL sustraídos de 870 carteras pertenecientes a 181 usuarios, aproximadamente el 0,1 % de sus carteras. Todos recibieron un reembolso con fondos de la tesorería de la empresa.
Hay un detalle que no cuadra: la primera estimación hablaba de entre 200 000 y 250 000 $. Al precio del SOL durante el ataque (~75 $), la cifra se acerca más bien a los 400 000 $ (cálculo de Cryptowatchdesk). El informe no explica la diferencia.
Lo que me llama la atención es que ninguno de estos errores tiene nada de espectacular. Un bot que compra y vende por ti tiene que guardar tu clave privada en algún sitio: la clave es la contraseña maestra que permite gastar. Cada lugar por el que pasa (un registro, un servidor, un proveedor) es una puerta más que no ves.
Mi regla personal: con este tipo de aplicaciones, solo la cantidad que estoy dispuesto a perder, y nunca reutilizar en otro sitio una cartera que haya creado.
¿Sabrías decir dónde guarda tu clave el último bot al que le confiaste una cartera?
#Solana #Securite #CryptoNews #TradingBot #Web3
Proxima, una aplicación de trading en Solana, publicó el sábado por la noche su informe post mortem. El relato se lee como un parte policial:
3 nov. — una línea de registro prevista para la beta empieza a escribir claves privadas en los registros técnicos. Nunca debía ejecutarse en producción. Alguien puso los registros en modo «debug» para supervisar el rendimiento.
10 nov. — se elimina la línea. Pero los registros se conservan durante 15 días en una herramienta de monitorización (SigNoz) cuya actualización de seguridad se había «pospuesto en varias ocasiones».
14 nov., 02:16 GMT — un atacante descarga los registros. La regla del cortafuegos que debía ocultar esta herramienta de internet había sido «eliminada por error».
03:22 — vacían la primera cartera.
05:42 — la última.
Balance según Proxima: 5 324,2 $SOL sustraídos de 870 carteras pertenecientes a 181 usuarios, aproximadamente el 0,1 % de sus carteras. Todos recibieron un reembolso con fondos de la tesorería de la empresa.
Hay un detalle que no cuadra: la primera estimación hablaba de entre 200 000 y 250 000 $. Al precio del SOL durante el ataque (~75 $), la cifra se acerca más bien a los 400 000 $ (cálculo de Cryptowatchdesk). El informe no explica la diferencia.
Lo que me llama la atención es que ninguno de estos errores tiene nada de espectacular. Un bot que compra y vende por ti tiene que guardar tu clave privada en algún sitio: la clave es la contraseña maestra que permite gastar. Cada lugar por el que pasa (un registro, un servidor, un proveedor) es una puerta más que no ves.
Mi regla personal: con este tipo de aplicaciones, solo la cantidad que estoy dispuesto a perder, y nunca reutilizar en otro sitio una cartera que haya creado.
¿Sabrías decir dónde guarda tu clave el último bot al que le confiaste una cartera?
#Solana #Securite #CryptoNews #TradingBot #Web3