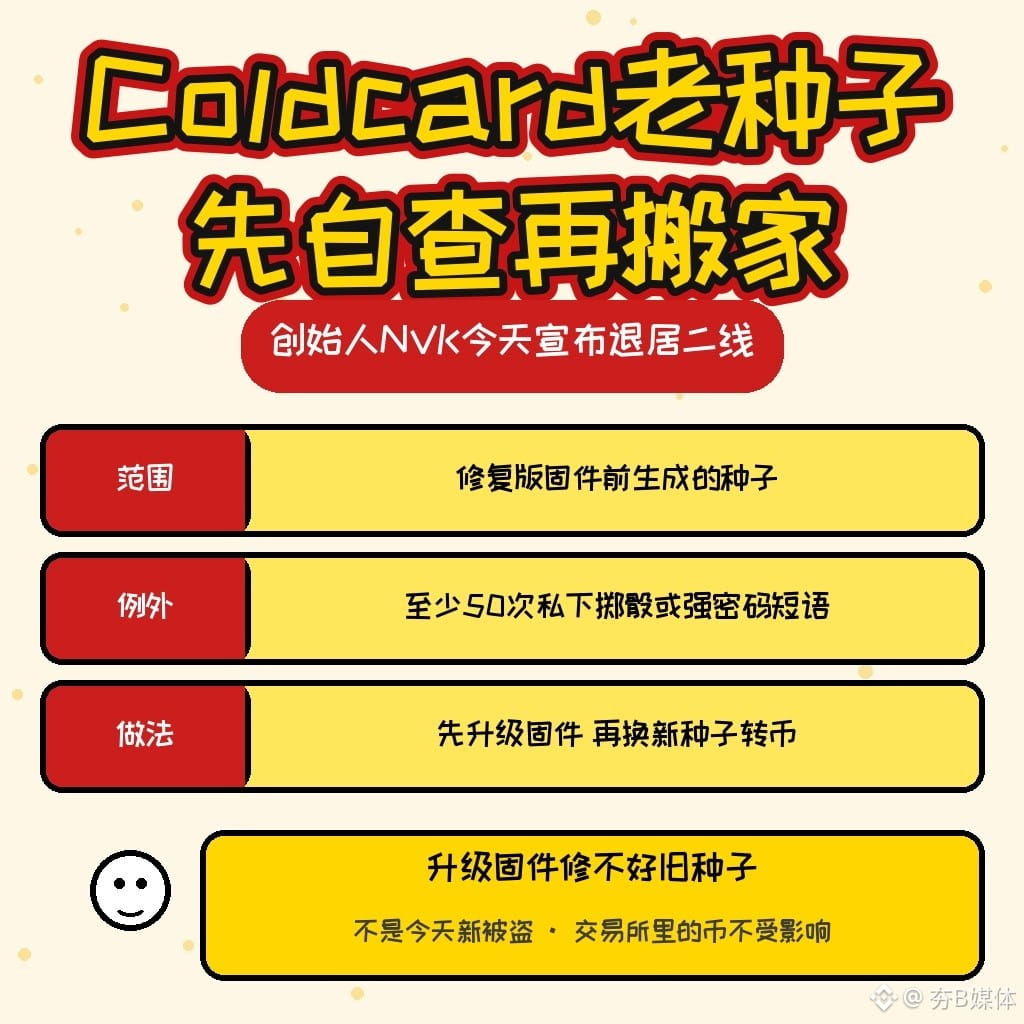
El fundador de Coldcard, NVK, anuncia hoy que pasará a un segundo plano: la vulnerabilidad de los números aleatorios de las semillas sigue sin resolverse; quienes hayan generado frases semilla con ella desde 2021 deberían comprobarlo
NVK, cofundador de Coinkite, la empresa detrás de la billetera de hardware Coldcard, publicó hoy por la mañana en X (alrededor de las 08:11, hora de Hong Kong) que lleva 18 años trabajando por Bitcoin y que «mi etapa en esta industria ha terminado». A partir de ahora, pasará a un segundo plano. No se trata de un nuevo incidente de robo, pero su salida ha vuelto a poner bajo los reflectores un asunto aún sin resolver: la vulnerabilidad de los números aleatorios de las semillas de Coldcard.
Qué ocurrió: un aviso oficial de Coinkite señala que, desde el firmware 4.0.1 de marzo de 2021, un error de compilación y enlace hizo que la generación de semillas usara números aleatorios de software más débiles, por lo que las frases semilla generadas eran considerablemente menos seguras de lo previsto. Los dispositivos no fueron vulnerados de forma remota; los atacantes reconstruyeron las claves privadas sin conexión. Según cálculos de TRM Labs y Galaxy Research, entre el 30 de julio y principios de agosto se transfirieron desde más de 5200 direcciones alrededor de 1816 bitcoins, valorados en unos 116 millones de dólares.
A quién afecta: la recomendación oficial es considerar en riesgo las semillas generadas con una Coldcard (Mk2/Mk3/Mk4/Mk5/Q) antes de instalar el firmware corregido, si en ese momento no se habían añadido al menos 50 tiradas de dados privadas y la billetera tampoco tenía una frase de contraseña BIP-39 fuerte y exclusiva. Punto clave: actualizar el firmware solo corrige la generación de semillas nuevas; no puede reparar las antiguas. El procedimiento indicado oficialmente es instalar primero el firmware corregido, generar una semilla nueva y transferir los fondos a ella. Las monedas guardadas en exchanges no se ven afectadas por esta vulnerabilidad.
Qué queda por confirmar: la empresa indica que todavía no ha publicado el análisis técnico completo. Tras el paso de NVK a un segundo plano, habrá que esperar a que Coinkite aclare si cambiará el apoyo que ofrece a los usuarios afectados.
¿La semilla de tu billetera de hardware la generaste tú con dados o la generó directamente el dispositivo?
Esto no constituye asesoramiento de inversión.
Fuentes: publicación de NVK en X (2026-11-16 08:11 HKT, https://x.com/nvk/status/2122120239588458919); aviso de seguridad de Coinkite (https://blog.coinkite.com/coldcard-mk3-seed-generation-warning/) y actualización de la investigación (https://blog.coinkite.com/adding-to-public-record/); informe de TRM Labs (https://www.trmlabs.com/resources/blog/the-largest-hardware-wallet-exploit-of-2026-inside-the-usd-116-million-coldcard-hack) · 2026-11-16, hora de Hong Kong
#硬件钱包 #钱包安全 #Coldcard #夯B媒体 $BTC
NVK, cofundador de Coinkite, la empresa detrás de la billetera de hardware Coldcard, publicó hoy por la mañana en X (alrededor de las 08:11, hora de Hong Kong) que lleva 18 años trabajando por Bitcoin y que «mi etapa en esta industria ha terminado». A partir de ahora, pasará a un segundo plano. No se trata de un nuevo incidente de robo, pero su salida ha vuelto a poner bajo los reflectores un asunto aún sin resolver: la vulnerabilidad de los números aleatorios de las semillas de Coldcard.
Qué ocurrió: un aviso oficial de Coinkite señala que, desde el firmware 4.0.1 de marzo de 2021, un error de compilación y enlace hizo que la generación de semillas usara números aleatorios de software más débiles, por lo que las frases semilla generadas eran considerablemente menos seguras de lo previsto. Los dispositivos no fueron vulnerados de forma remota; los atacantes reconstruyeron las claves privadas sin conexión. Según cálculos de TRM Labs y Galaxy Research, entre el 30 de julio y principios de agosto se transfirieron desde más de 5200 direcciones alrededor de 1816 bitcoins, valorados en unos 116 millones de dólares.
A quién afecta: la recomendación oficial es considerar en riesgo las semillas generadas con una Coldcard (Mk2/Mk3/Mk4/Mk5/Q) antes de instalar el firmware corregido, si en ese momento no se habían añadido al menos 50 tiradas de dados privadas y la billetera tampoco tenía una frase de contraseña BIP-39 fuerte y exclusiva. Punto clave: actualizar el firmware solo corrige la generación de semillas nuevas; no puede reparar las antiguas. El procedimiento indicado oficialmente es instalar primero el firmware corregido, generar una semilla nueva y transferir los fondos a ella. Las monedas guardadas en exchanges no se ven afectadas por esta vulnerabilidad.
Qué queda por confirmar: la empresa indica que todavía no ha publicado el análisis técnico completo. Tras el paso de NVK a un segundo plano, habrá que esperar a que Coinkite aclare si cambiará el apoyo que ofrece a los usuarios afectados.
¿La semilla de tu billetera de hardware la generaste tú con dados o la generó directamente el dispositivo?
Esto no constituye asesoramiento de inversión.
Fuentes: publicación de NVK en X (2026-11-16 08:11 HKT, https://x.com/nvk/status/2122120239588458919); aviso de seguridad de Coinkite (https://blog.coinkite.com/coldcard-mk3-seed-generation-warning/) y actualización de la investigación (https://blog.coinkite.com/adding-to-public-record/); informe de TRM Labs (https://www.trmlabs.com/resources/blog/the-largest-hardware-wallet-exploit-of-2026-inside-the-usd-116-million-coldcard-hack) · 2026-11-16, hora de Hong Kong
#硬件钱包 #钱包安全 #Coldcard #夯B媒体 $BTC