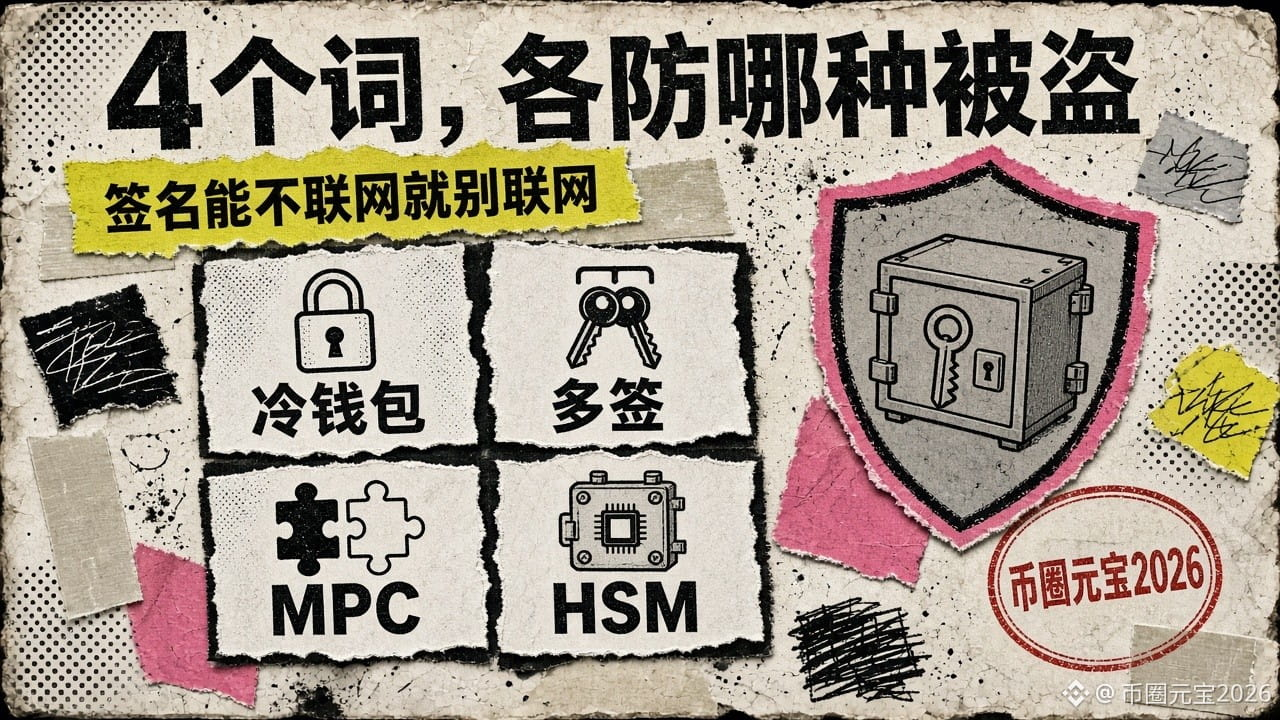
Cartera fría, multifirma, MPC, HSM: ¿de qué tipo de robo te protege cada uno? Un ejemplo con la nueva solución de custodia de Blockstream de esta semana, explicado de una vez
Los distintos tipos de robo requieren distintas protecciones. Mucha gente trata estas cuatro palabras como sinónimos de «más seguridad», pero en realidad cada una cubre una parte diferente.
El ejemplo: el 13 de noviembre, Blockstream anunció una solución de custodia institucional junto con Thales, empresa francesa de tecnología y ciberseguridad. Llevaban dos años colaborando. El cambio principal se resume en una frase: ejecutar todo el protocolo de firma MPC dentro del módulo de seguridad de hardware (HSM) de Thales, de modo que el material de las claves no salga del hardware durante el proceso de firma. También utilizan la firma de umbral FROST: varias partes generan una firma en conjunto sin reconstruir en ningún momento la clave privada completa.
Comparemos las cuatro palabras con este ejemplo:
1. Cartera fría: protege contra el «robo remoto a través de Internet». Tanto la generación de la clave privada como la firma se realizan en un dispositivo desconectado; para atacar, los hackers primero tendrían que acceder físicamente a ese dispositivo. Su punto débil es que el proceso es lento: para firmar una transacción, alguien tiene que ir a buscar el dispositivo.
2. Multifirma: protege contra «perderlo todo si se pierde una sola clave». Por ejemplo, si hacen falta 2 de 3 claves para mover los fondos, perder una o sufrir el robo de una todavía permite mantenerlos a salvo. El punto débil es que las reglas quedan escritas en la cadena y cualquiera puede verlas; además, las transacciones son más complejas.
3. MPC: protege contra «tener la clave privada completa en un solo lugar». Desde el principio, la clave privada se divide en varias partes que se guardan en máquinas distintas. Al firmar, varias partes realizan cálculos en conjunto y, en la cadena, la firma parece una firma simple normal. El punto débil es que el protocolo es complejo y las máquinas tienen que comunicarse repetidamente; además, suelen estar conectadas a Internet.
4. HSM: protege contra «que alguien copie la clave del servidor». Es hardware especializado: permite usar la clave, pero no exportarla. Lo que hizo Blockstream esta vez fue introducir el punto débil del tercer concepto dentro del cuarto: los cálculos de MPC se realizan en el HSM, no en un servidor común.
Adam Back, director ejecutivo de Blockstream, se lo explicó a Cointelegraph de forma más directa: los protocolos MPC habituales son complejos y requieren mucha interacción, por lo que es difícil usarlos de verdad para el almacenamiento en frío sin conexión. Si un dispositivo está conectado a Internet, aunque tenga un cortafuegos, existe el riesgo de que lo vulneren o de que alguien consiga credenciales de acceso que no debería tener. Sus palabras exactas fueron: «La complejidad es enemiga de la seguridad».
¿Qué tiene que ver esto con los pequeños inversores? La solución es para instituciones; no hace falta comprarla. Pero puedes aplicar hoy mismo el mismo principio:
Primero, guarda las monedas que no vayas a mover durante mucho tiempo en una cartera de hardware. Anota a mano la frase de recuperación y guárdala sin conexión: no le saques fotos, no la guardes en la nube ni se la envíes a ninguna IA ni al servicio de atención al cliente.
Segundo, deja en una cartera caliente o en una plataforma de intercambio solo el dinero que vayas a usar esa semana.
Tercero, activa la lista blanca de retiros y una llave de seguridad en tu cuenta de la plataforma de intercambio; desactiva los permisos de retiro de las claves API.
El criterio para decidir se resume en una frase: ¿el dispositivo está conectado a Internet durante la firma y aparece la clave privada completa en alguna máquina?
Sígueme: a las 16:15, una lección con un caso real; cada vez explico un concepto a partir de un hecho concreto.
#钱包安全 #冷钱包 #MPC #Divulgación
Los distintos tipos de robo requieren distintas protecciones. Mucha gente trata estas cuatro palabras como sinónimos de «más seguridad», pero en realidad cada una cubre una parte diferente.
El ejemplo: el 13 de noviembre, Blockstream anunció una solución de custodia institucional junto con Thales, empresa francesa de tecnología y ciberseguridad. Llevaban dos años colaborando. El cambio principal se resume en una frase: ejecutar todo el protocolo de firma MPC dentro del módulo de seguridad de hardware (HSM) de Thales, de modo que el material de las claves no salga del hardware durante el proceso de firma. También utilizan la firma de umbral FROST: varias partes generan una firma en conjunto sin reconstruir en ningún momento la clave privada completa.
Comparemos las cuatro palabras con este ejemplo:
1. Cartera fría: protege contra el «robo remoto a través de Internet». Tanto la generación de la clave privada como la firma se realizan en un dispositivo desconectado; para atacar, los hackers primero tendrían que acceder físicamente a ese dispositivo. Su punto débil es que el proceso es lento: para firmar una transacción, alguien tiene que ir a buscar el dispositivo.
2. Multifirma: protege contra «perderlo todo si se pierde una sola clave». Por ejemplo, si hacen falta 2 de 3 claves para mover los fondos, perder una o sufrir el robo de una todavía permite mantenerlos a salvo. El punto débil es que las reglas quedan escritas en la cadena y cualquiera puede verlas; además, las transacciones son más complejas.
3. MPC: protege contra «tener la clave privada completa en un solo lugar». Desde el principio, la clave privada se divide en varias partes que se guardan en máquinas distintas. Al firmar, varias partes realizan cálculos en conjunto y, en la cadena, la firma parece una firma simple normal. El punto débil es que el protocolo es complejo y las máquinas tienen que comunicarse repetidamente; además, suelen estar conectadas a Internet.
4. HSM: protege contra «que alguien copie la clave del servidor». Es hardware especializado: permite usar la clave, pero no exportarla. Lo que hizo Blockstream esta vez fue introducir el punto débil del tercer concepto dentro del cuarto: los cálculos de MPC se realizan en el HSM, no en un servidor común.
Adam Back, director ejecutivo de Blockstream, se lo explicó a Cointelegraph de forma más directa: los protocolos MPC habituales son complejos y requieren mucha interacción, por lo que es difícil usarlos de verdad para el almacenamiento en frío sin conexión. Si un dispositivo está conectado a Internet, aunque tenga un cortafuegos, existe el riesgo de que lo vulneren o de que alguien consiga credenciales de acceso que no debería tener. Sus palabras exactas fueron: «La complejidad es enemiga de la seguridad».
¿Qué tiene que ver esto con los pequeños inversores? La solución es para instituciones; no hace falta comprarla. Pero puedes aplicar hoy mismo el mismo principio:
Primero, guarda las monedas que no vayas a mover durante mucho tiempo en una cartera de hardware. Anota a mano la frase de recuperación y guárdala sin conexión: no le saques fotos, no la guardes en la nube ni se la envíes a ninguna IA ni al servicio de atención al cliente.
Segundo, deja en una cartera caliente o en una plataforma de intercambio solo el dinero que vayas a usar esa semana.
Tercero, activa la lista blanca de retiros y una llave de seguridad en tu cuenta de la plataforma de intercambio; desactiva los permisos de retiro de las claves API.
El criterio para decidir se resume en una frase: ¿el dispositivo está conectado a Internet durante la firma y aparece la clave privada completa en alguna máquina?
Sígueme: a las 16:15, una lección con un caso real; cada vez explico un concepto a partir de un hecho concreto.
#钱包安全 #冷钱包 #MPC #Divulgación