Primero dijeron que no habían perdido dinero; ahora admiten que les desviaron 200.000 dólares
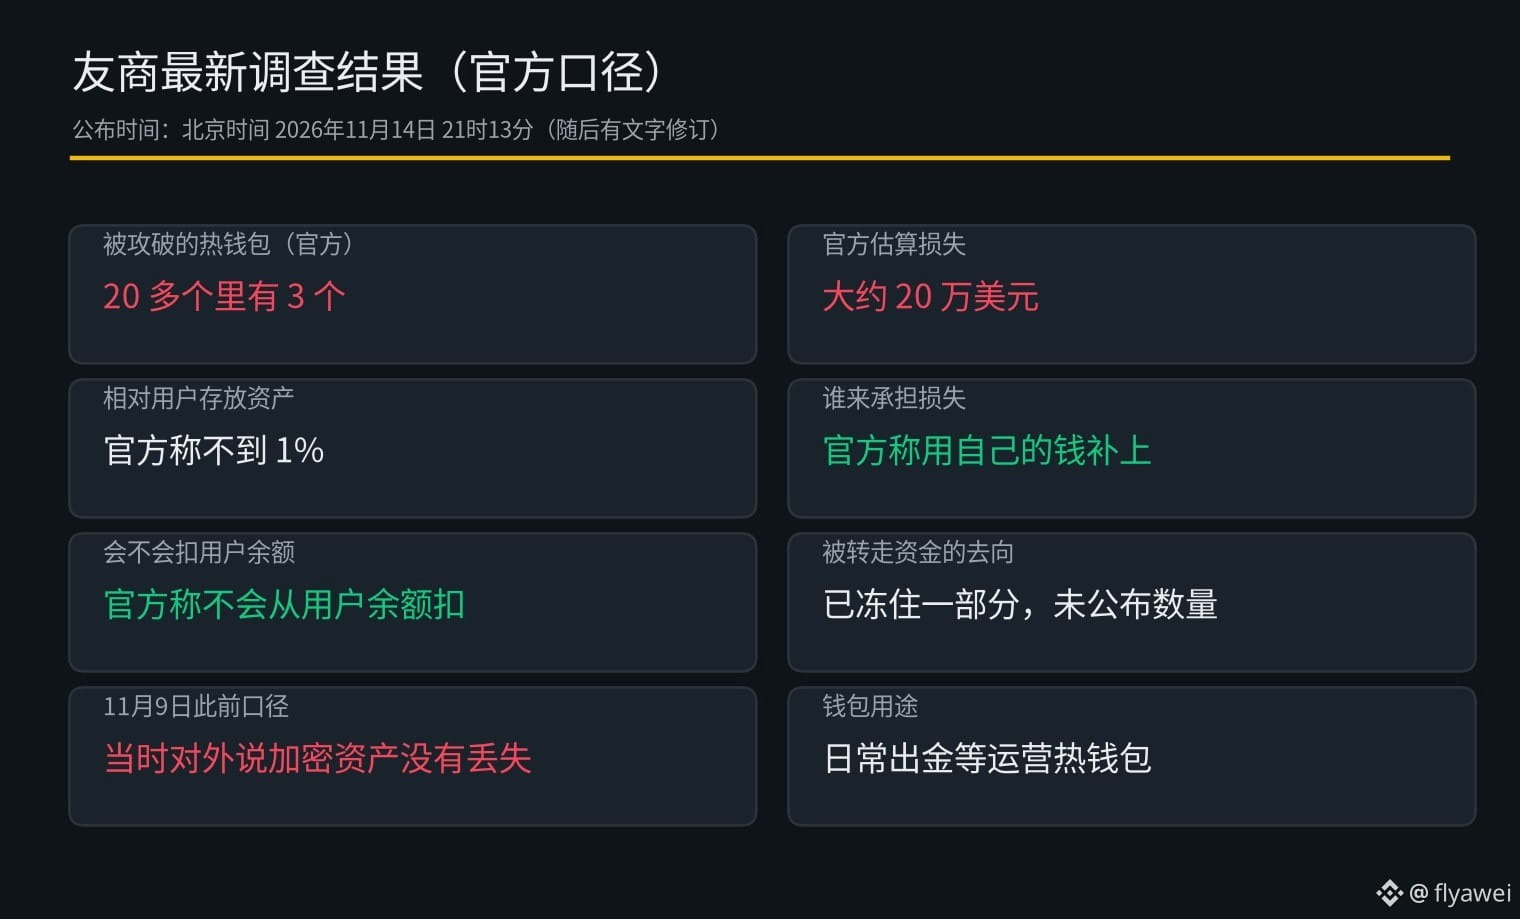
Un competidor publicó los resultados de su última investigación el 14 de noviembre a las 21:13, hora de Pekín. Ahora admite que 3 de sus más de 20 billeteras calientes que usan a diario para retirar fondos fueron vulneradas y que desviaron unos 200.000 dólares en criptoactivos.
El 9 de noviembre todavía afirmaban públicamente que no habían perdido criptoactivos. Más tarde descubrieron que ya se habían realizado transferencias no autorizadas desde una billetera caliente. La empresa dijo que la pérdida representa menos del 1 % de los criptoactivos depositados por los usuarios y que la cubriría con sus propios fondos, sin descontarla de los saldos de los usuarios. Ya han congelado parte de los fondos desviados, pero no han revelado cuánto.
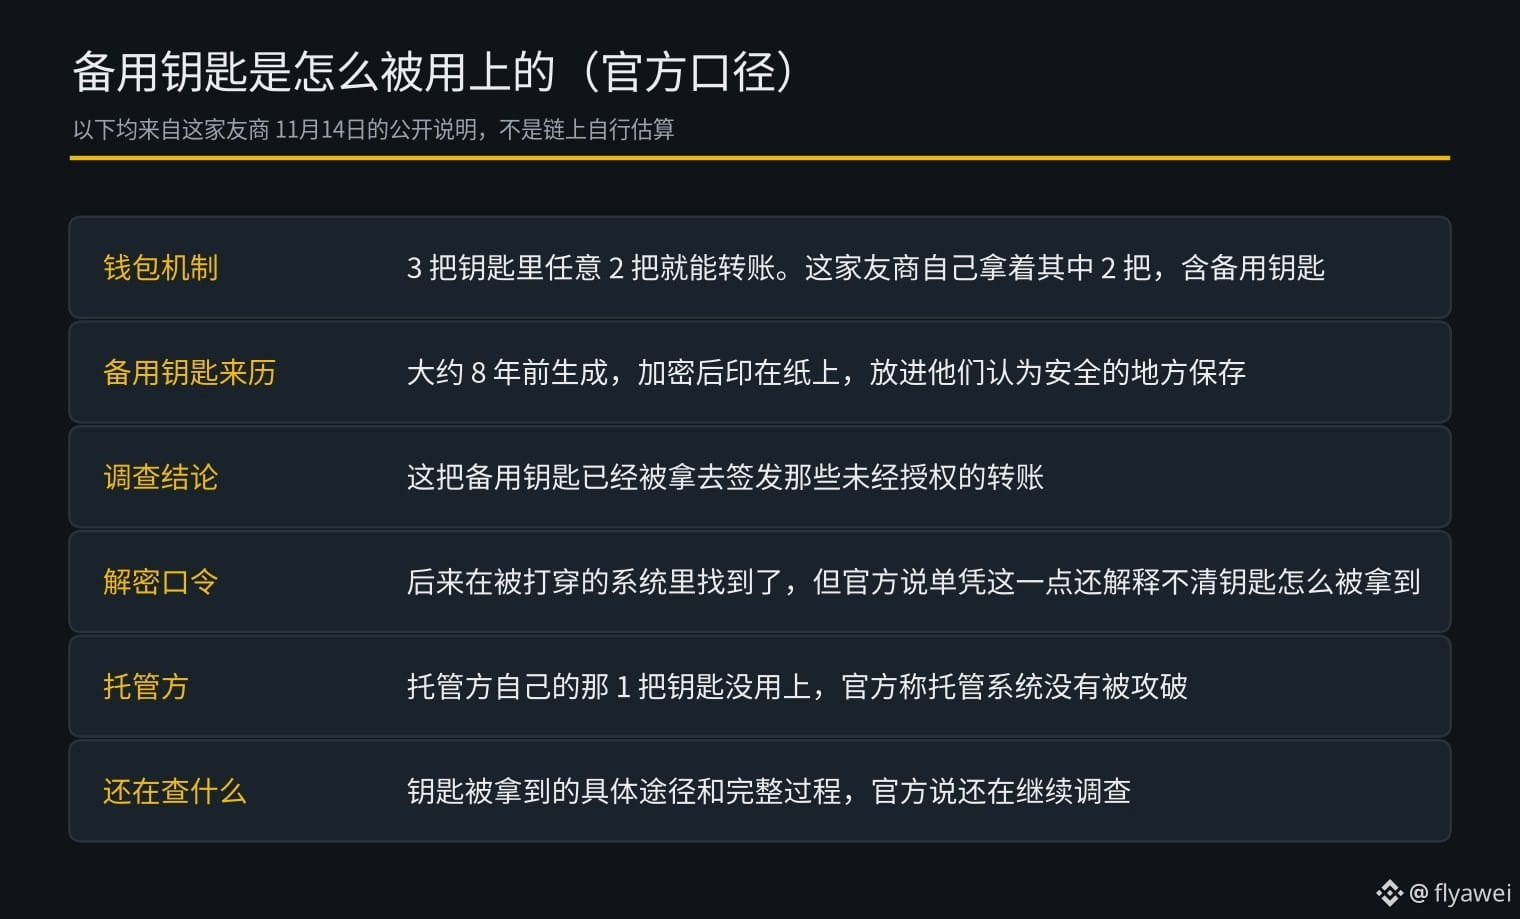
Las sospechas apuntan a una clave de respaldo que ellos mismos custodiaban. Esta billetera multifirma permite realizar transferencias con 2 de sus 3 claves. La clave de respaldo se generó hace unos 8 años, se cifró y se guardó impresa en papel. La investigación confirmó que se utilizó para firmar esas transferencias. Más tarde encontraron la contraseña de descifrado en el sistema vulnerado, pero la empresa afirma que eso por sí solo no basta para explicar cómo consiguieron la clave. La investigación sigue en curso. La clave del custodio no se utilizó y el sistema de custodia tampoco fue vulnerado.
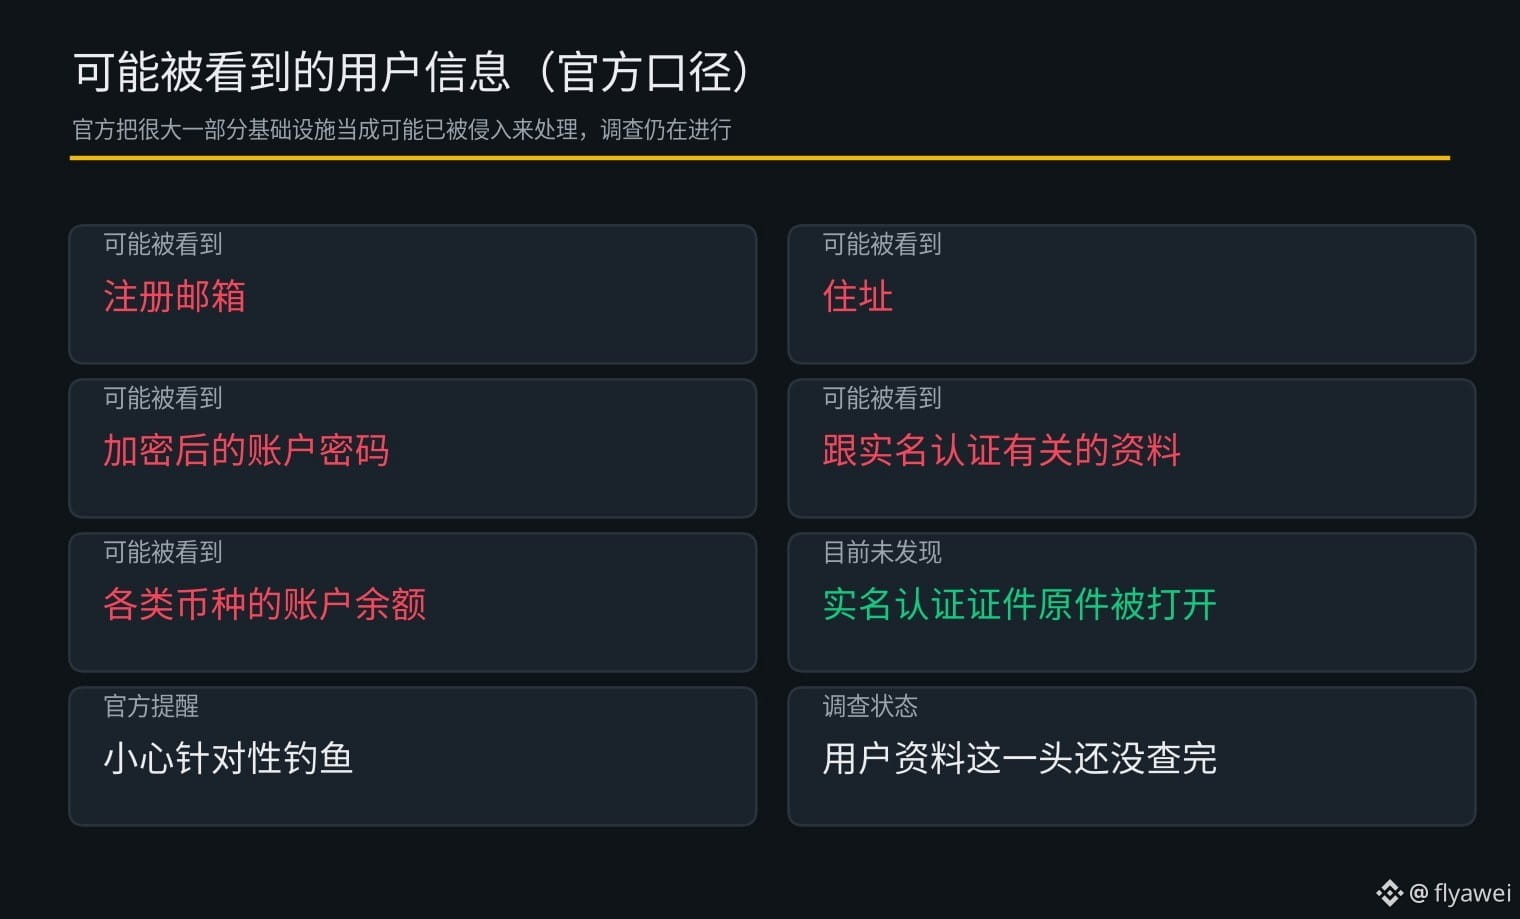
El mismo comunicado también indica que la información que podría haberse visto incluye direcciones de correo electrónico de registro, domicilios, contraseñas de cuentas cifradas, datos relacionados con la verificación de identidad y saldos de cuentas en distintos tipos de criptomonedas. La empresa afirma que, por ahora, no ha detectado que se hayan abierto los documentos originales de identidad presentados para la verificación, y aconseja a los usuarios estar atentos a posibles ataques de phishing dirigidos.
Mi opinión: 200.000 dólares no es una suma enorme, pero la clave de respaldo, impresa en papel y guardada durante 8 años, también quedó comprometida cuando vulneraron el sistema. Aún no han terminado de revisar los datos de los usuarios, así que, por ahora, hay que asumir que el riesgo sigue presente.
A los principiantes les recomiendo observar más y operar menos. Si van a comprar criptomonedas, compren solo $BTC
Un competidor publicó los resultados de su última investigación el 14 de noviembre a las 21:13, hora de Pekín. Ahora admite que 3 de sus más de 20 billeteras calientes que usan a diario para retirar fondos fueron vulneradas y que desviaron unos 200.000 dólares en criptoactivos.
El 9 de noviembre todavía afirmaban públicamente que no habían perdido criptoactivos. Más tarde descubrieron que ya se habían realizado transferencias no autorizadas desde una billetera caliente. La empresa dijo que la pérdida representa menos del 1 % de los criptoactivos depositados por los usuarios y que la cubriría con sus propios fondos, sin descontarla de los saldos de los usuarios. Ya han congelado parte de los fondos desviados, pero no han revelado cuánto.
Las sospechas apuntan a una clave de respaldo que ellos mismos custodiaban. Esta billetera multifirma permite realizar transferencias con 2 de sus 3 claves. La clave de respaldo se generó hace unos 8 años, se cifró y se guardó impresa en papel. La investigación confirmó que se utilizó para firmar esas transferencias. Más tarde encontraron la contraseña de descifrado en el sistema vulnerado, pero la empresa afirma que eso por sí solo no basta para explicar cómo consiguieron la clave. La investigación sigue en curso. La clave del custodio no se utilizó y el sistema de custodia tampoco fue vulnerado.
El mismo comunicado también indica que la información que podría haberse visto incluye direcciones de correo electrónico de registro, domicilios, contraseñas de cuentas cifradas, datos relacionados con la verificación de identidad y saldos de cuentas en distintos tipos de criptomonedas. La empresa afirma que, por ahora, no ha detectado que se hayan abierto los documentos originales de identidad presentados para la verificación, y aconseja a los usuarios estar atentos a posibles ataques de phishing dirigidos.
Mi opinión: 200.000 dólares no es una suma enorme, pero la clave de respaldo, impresa en papel y guardada durante 8 años, también quedó comprometida cuando vulneraron el sistema. Aún no han terminado de revisar los datos de los usuarios, así que, por ahora, hay que asumir que el riesgo sigue presente.
A los principiantes les recomiendo observar más y operar menos. Si van a comprar criptomonedas, compren solo $BTC