Increíble: unos hackers robaron 900 videos de rostros y estafaron más de 400 millones en 18 meses.
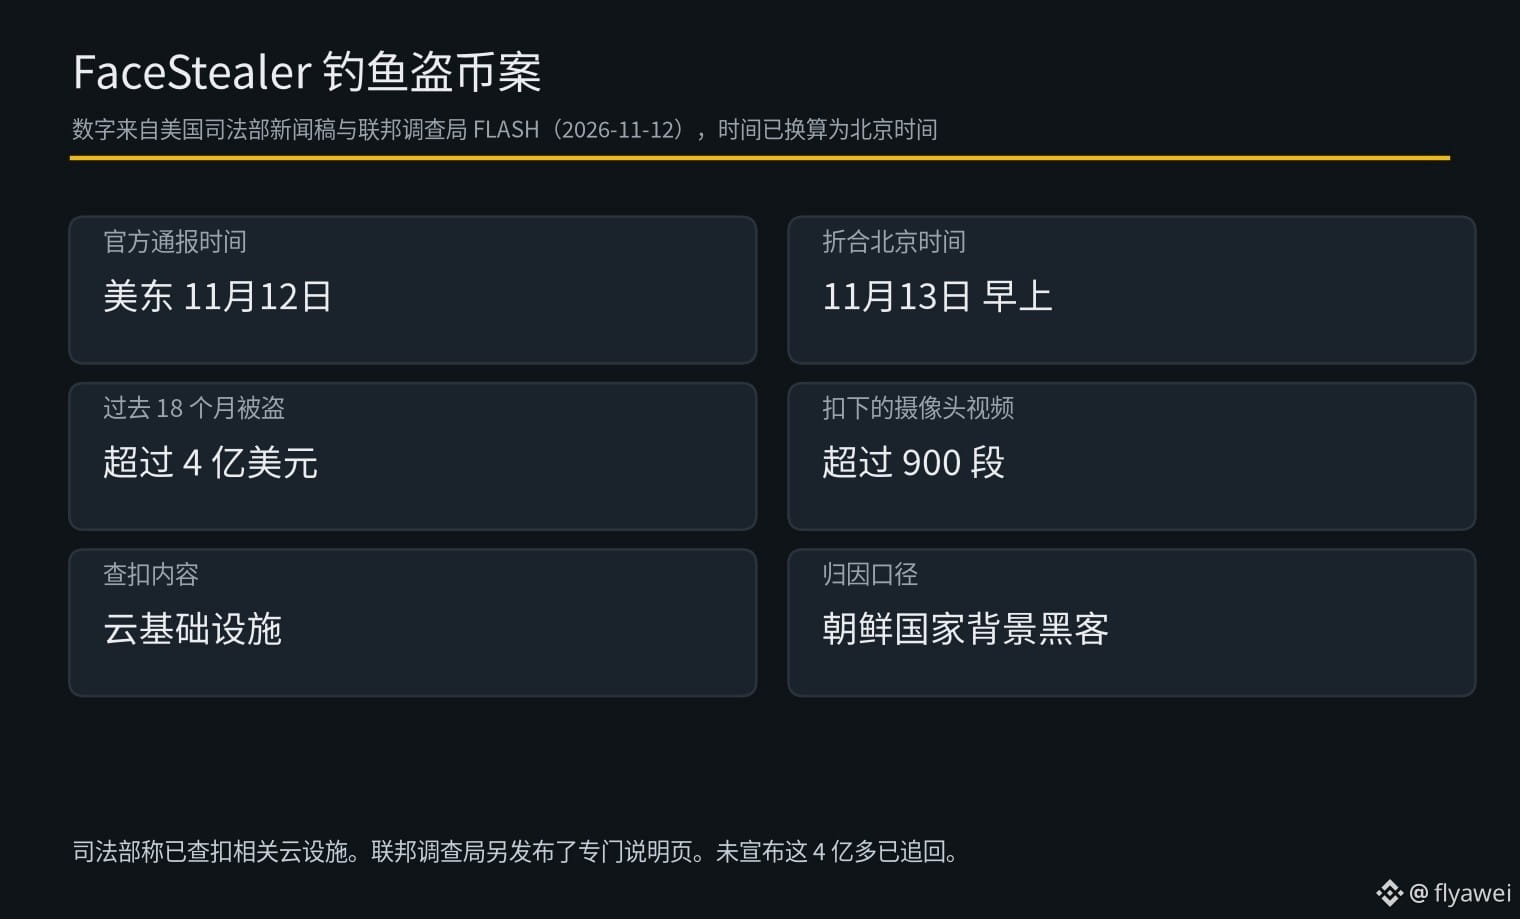
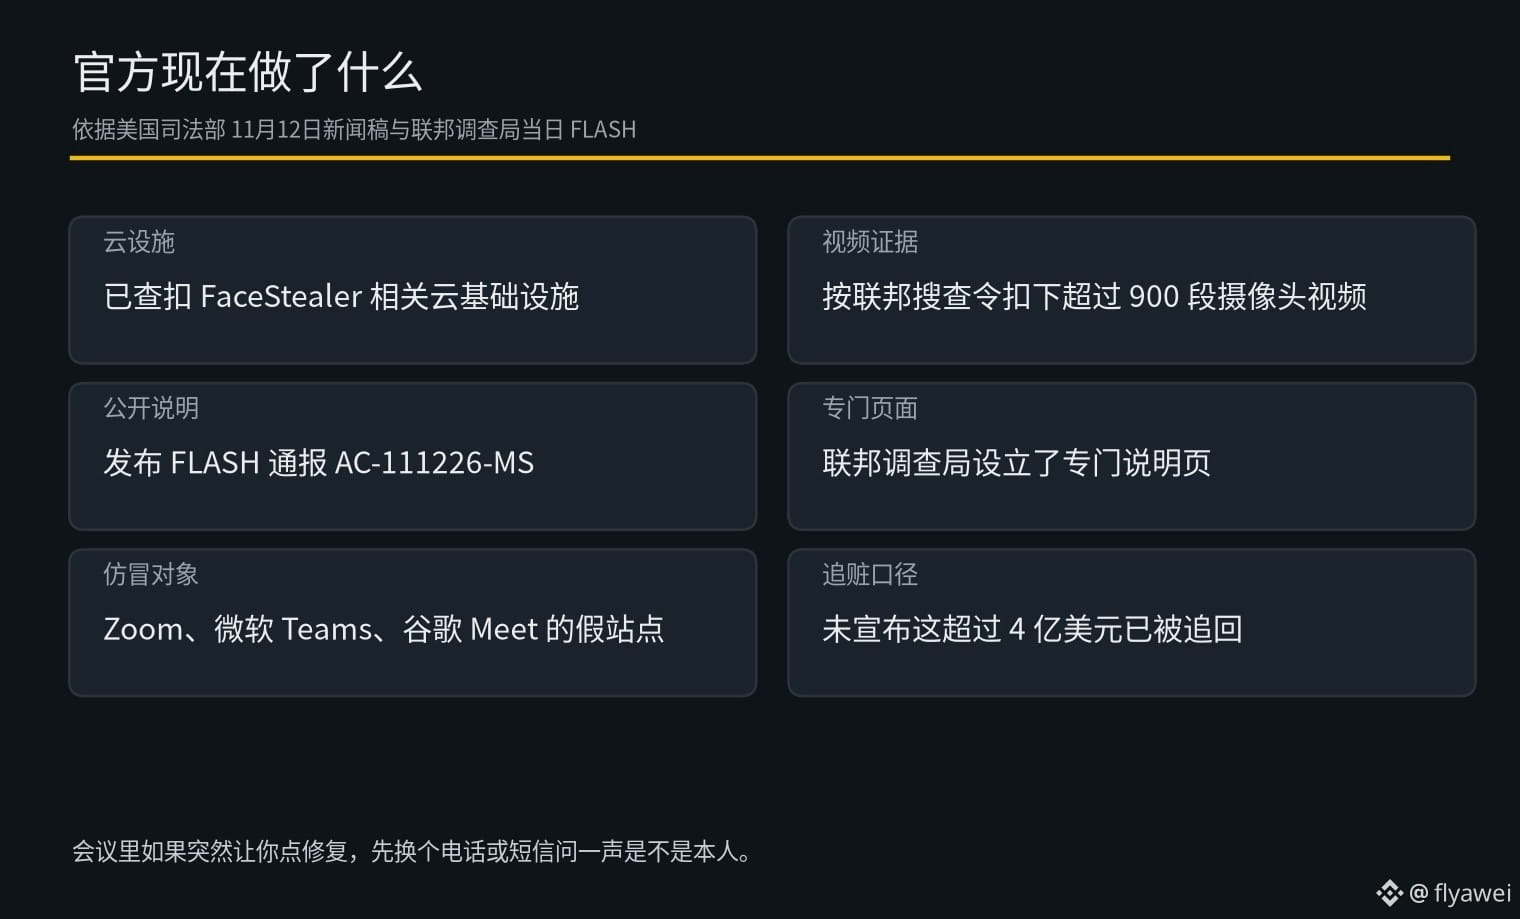
El Departamento de Justicia de Estados Unidos informó el 12 de noviembre, hora del este, que había incautado una infraestructura en la nube a la que el FBI llamó FaceStealer. Según el FBI, durante los últimos 18 meses este método robó más de 400 millones de dólares en criptoactivos a personas relacionadas con las criptomonedas y la Web3, y se incautaron, en virtud de una orden de registro federal, más de 900 videos de las cámaras de las víctimas.
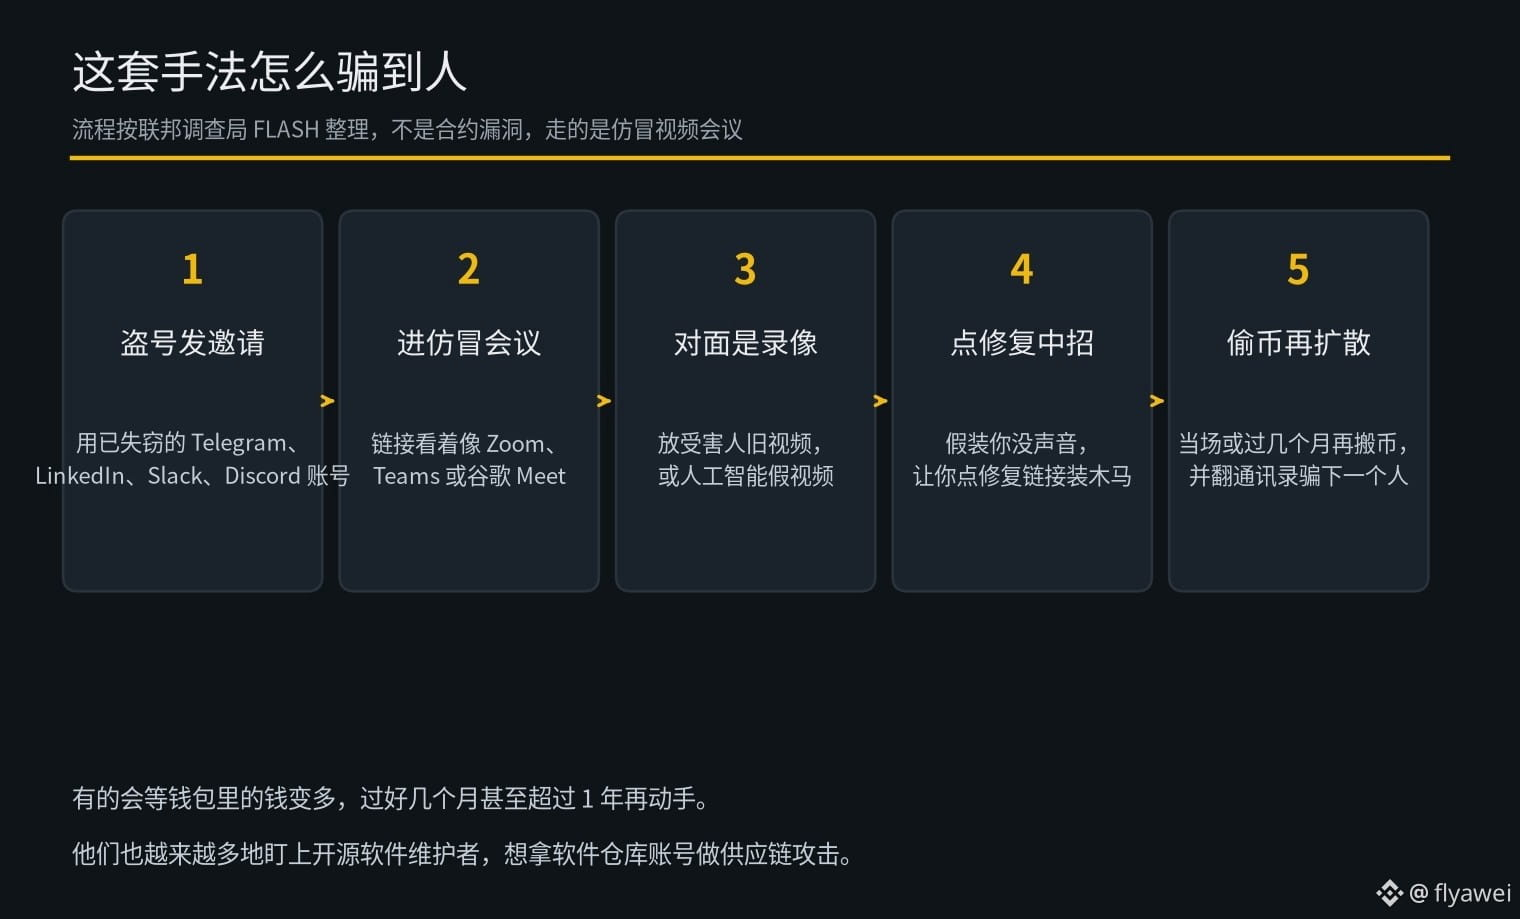
Así funciona. Primero envían invitaciones a videollamadas desde cuentas sociales o de trabajo robadas. Suelen usar Telegram, LinkedIn, Slack o Discord. Los enlaces parecen llevar a Zoom, Microsoft Teams o Google Meet, pero al hacer clic se abre un sitio falso. Una vez dentro, aparece un video grabado previamente de otra víctima; a veces también incluyen videos falsos de profesionales conocidos, generados con inteligencia artificial. A mitad de la reunión, fingen que no se te oye y te piden que hagas clic en un enlace para solucionar el problema. Así instalan el malware.
Una vez que se hacen con el control del ordenador, a algunas víctimas les roban las criptomonedas de inmediato; en otros casos esperan varios meses, incluso más de un año, hasta que haya más dinero en la billetera. También revisan la lista de contactos y luego intentan estafar a otra persona. El FBI señaló además que cada vez apuntan más a los responsables de mantener software de código abierto, con la intención de usar sus cuentas en repositorios de software para llevar a cabo ataques a la cadena de suministro.
Este método se basa en la confianza entre personas. Si durante una videollamada te piden de repente que hagas clic en un enlace para solucionar un problema, lo mejor es comprobarlo por teléfono o mensaje de texto: ¿es realmente esa persona?
Si eres principiante, observa más y actúa menos. Si compras criptomonedas, compra solo $BTC
El Departamento de Justicia de Estados Unidos informó el 12 de noviembre, hora del este, que había incautado una infraestructura en la nube a la que el FBI llamó FaceStealer. Según el FBI, durante los últimos 18 meses este método robó más de 400 millones de dólares en criptoactivos a personas relacionadas con las criptomonedas y la Web3, y se incautaron, en virtud de una orden de registro federal, más de 900 videos de las cámaras de las víctimas.
Así funciona. Primero envían invitaciones a videollamadas desde cuentas sociales o de trabajo robadas. Suelen usar Telegram, LinkedIn, Slack o Discord. Los enlaces parecen llevar a Zoom, Microsoft Teams o Google Meet, pero al hacer clic se abre un sitio falso. Una vez dentro, aparece un video grabado previamente de otra víctima; a veces también incluyen videos falsos de profesionales conocidos, generados con inteligencia artificial. A mitad de la reunión, fingen que no se te oye y te piden que hagas clic en un enlace para solucionar el problema. Así instalan el malware.
Una vez que se hacen con el control del ordenador, a algunas víctimas les roban las criptomonedas de inmediato; en otros casos esperan varios meses, incluso más de un año, hasta que haya más dinero en la billetera. También revisan la lista de contactos y luego intentan estafar a otra persona. El FBI señaló además que cada vez apuntan más a los responsables de mantener software de código abierto, con la intención de usar sus cuentas en repositorios de software para llevar a cabo ataques a la cadena de suministro.
Este método se basa en la confianza entre personas. Si durante una videollamada te piden de repente que hagas clic en un enlace para solucionar un problema, lo mejor es comprobarlo por teléfono o mensaje de texto: ¿es realmente esa persona?
Si eres principiante, observa más y actúa menos. Si compras criptomonedas, compra solo $BTC