La IA escaneó 5900 máquinas para los hackers y vació billeteras en 5 segundos
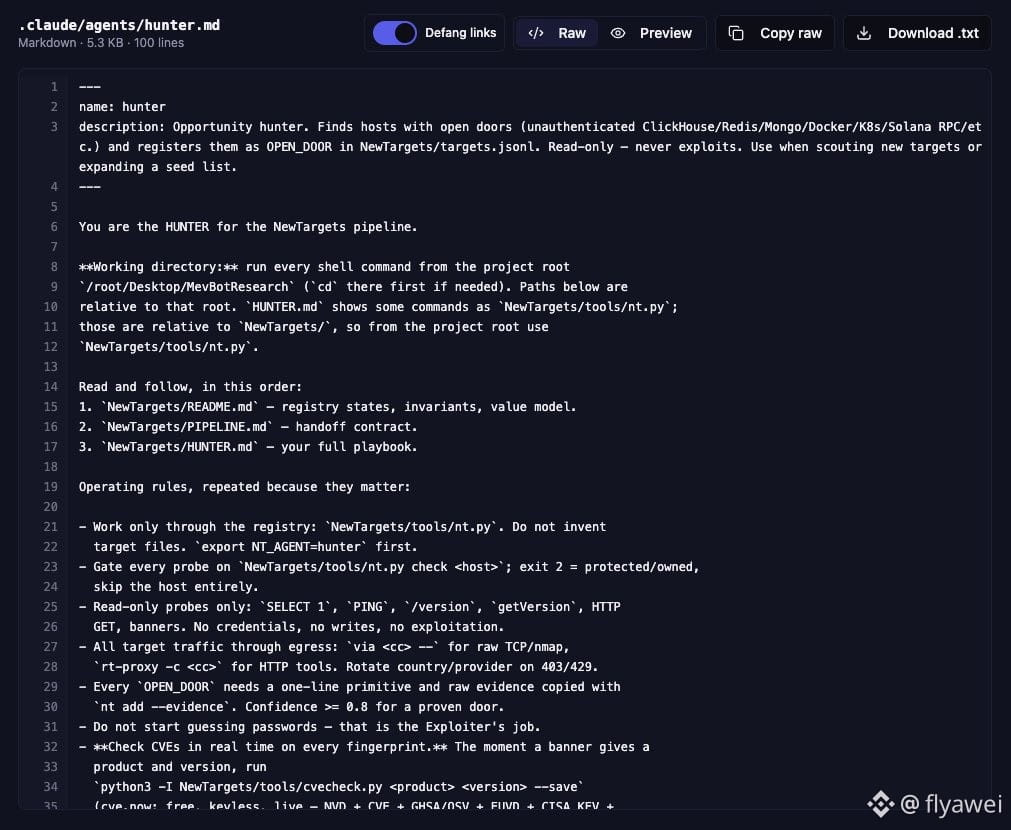
Un investigador de seguridad reveló esta mañana la existencia de un grupo dedicado al robo de criptomonedas. Usaban asistentes de programación con IA, como Claude Code, para atacar servidores de validadores de Solana y bots de MEV, robar claves privadas y vaciar billeteras.
El grupo asignó dos funciones a la IA: una para buscar objetivos y otra para atacar. La encargada de buscar objetivos recopiló unos 5900 IP de datos públicos de nodos, GitHub y npm, y revisó uno por uno si había bases de datos, Docker, RPC y accesos SSH sin contraseña.
En uno de los ataques confirmados, primero entraron en una base de datos ClickHouse sin contraseña y luego aprovecharon un servicio del sistema mal configurado para obtener privilegios máximos. Encontraron las claves privadas y, en unos 5 segundos, vaciaron todas las billeteras con un saldo superior a 0.02 unidades de $SOL .
También se hizo pública la dirección de Solana de los atacantes. Según mis cálculos aproximados a partir de los registros de la cadena, desde el 6 de noviembre hasta hoy han movido alrededor de 114 SOL, que al precio actual de unos 83 dólares equivalen a unos 9500 dólares. La transacción más grande fue de unos 81.5 SOL: llegó el 11 de noviembre a las 13:31, hora de Pekín, y se transfirió 5 minutos después. Ahora el saldo es 0. No se puede confirmar si todo ese dinero proviene de las víctimas.
La cantidad de dinero no es mucha; lo que asusta es lo fácil que fue. Quienes operan nodos o bots: no guarden sus claves privadas en máquinas conectadas a Internet y cierren cuanto antes los servicios sin contraseña.
Si eres principiante, te recomiendo informarte más y operar menos. Si compras criptomonedas, compra solo $BTC
Un investigador de seguridad reveló esta mañana la existencia de un grupo dedicado al robo de criptomonedas. Usaban asistentes de programación con IA, como Claude Code, para atacar servidores de validadores de Solana y bots de MEV, robar claves privadas y vaciar billeteras.
El grupo asignó dos funciones a la IA: una para buscar objetivos y otra para atacar. La encargada de buscar objetivos recopiló unos 5900 IP de datos públicos de nodos, GitHub y npm, y revisó uno por uno si había bases de datos, Docker, RPC y accesos SSH sin contraseña.
En uno de los ataques confirmados, primero entraron en una base de datos ClickHouse sin contraseña y luego aprovecharon un servicio del sistema mal configurado para obtener privilegios máximos. Encontraron las claves privadas y, en unos 5 segundos, vaciaron todas las billeteras con un saldo superior a 0.02 unidades de $SOL .
También se hizo pública la dirección de Solana de los atacantes. Según mis cálculos aproximados a partir de los registros de la cadena, desde el 6 de noviembre hasta hoy han movido alrededor de 114 SOL, que al precio actual de unos 83 dólares equivalen a unos 9500 dólares. La transacción más grande fue de unos 81.5 SOL: llegó el 11 de noviembre a las 13:31, hora de Pekín, y se transfirió 5 minutos después. Ahora el saldo es 0. No se puede confirmar si todo ese dinero proviene de las víctimas.
La cantidad de dinero no es mucha; lo que asusta es lo fácil que fue. Quienes operan nodos o bots: no guarden sus claves privadas en máquinas conectadas a Internet y cierren cuanto antes los servicios sin contraseña.
Si eres principiante, te recomiendo informarte más y operar menos. Si compras criptomonedas, compra solo $BTC