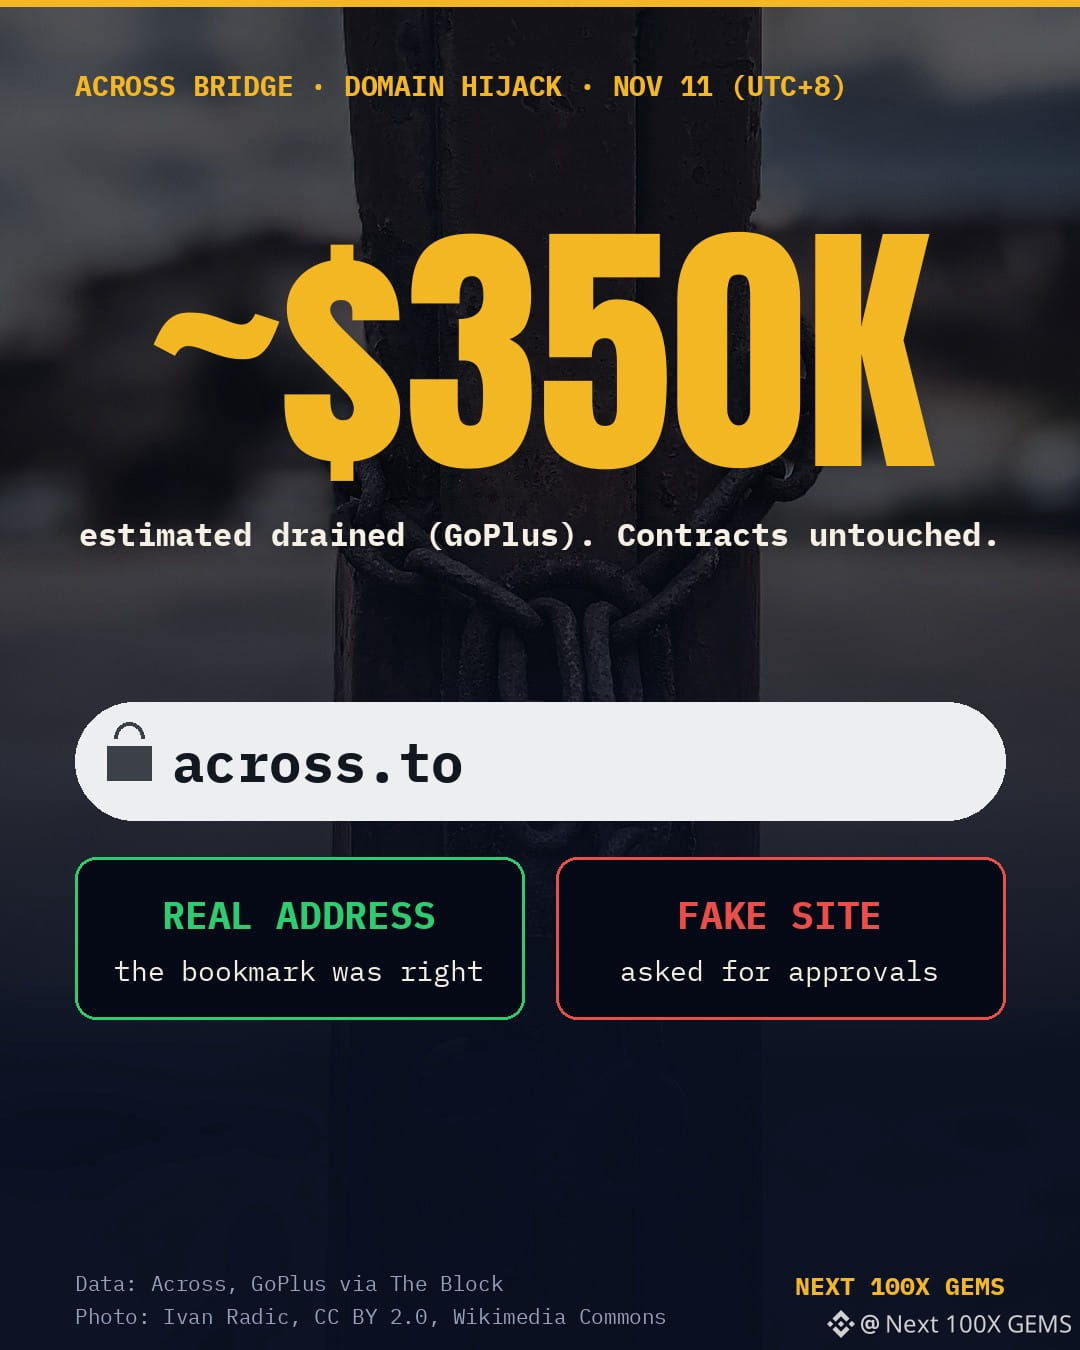
Puedes guardar en favoritos el puente correcto y aun así acabar en uno falso. Los usuarios de Across lo descubrieron de la noche a la mañana.
Alrededor de las 02:45 UTC+8, alguien logró convencer a Namecheap, el registrador detrás de across.to, para que dirigiera la dirección real del puente de $ACX a una cartera que vaciaba fondos.
Nunca tocaron los contratos inteligentes. Lo que alteraron fue la página. Les pedía a las personas que firmaran autorizaciones y permisos de tokens, del tipo que permiten que otra persona mueva tus monedas más adelante sin volver a pedirte permiso.
Across dice que recibió una alerta en menos de 15 minutos. SEAL911 consiguió que las carteras marcaran el sitio como peligroso, Cloudflare retiró el DNS y, para la mañana, el dominio ya estaba de vuelta. GoPlus calcula las pérdidas en unos 350.000 dólares repartidos entre seis cadenas. Across no ha confirmado una cifra total, pero afirma que compensará íntegramente a todos los usuarios afectados.
Lo que más duele: un marcador comprueba la dirección, no lo que hay detrás. Si firmaste algo en across.to durante ese intervalo, revisa las autorizaciones de tus tokens y revoca las que no reconozcas. Y si un sitio que has usado cientos de veces de repente te pide firmar un permiso, detente ahí.
#DeFi #SeguridadCripto
Esto no es asesoramiento financiero. Investiga por tu cuenta.
Alrededor de las 02:45 UTC+8, alguien logró convencer a Namecheap, el registrador detrás de across.to, para que dirigiera la dirección real del puente de $ACX a una cartera que vaciaba fondos.
Nunca tocaron los contratos inteligentes. Lo que alteraron fue la página. Les pedía a las personas que firmaran autorizaciones y permisos de tokens, del tipo que permiten que otra persona mueva tus monedas más adelante sin volver a pedirte permiso.
Across dice que recibió una alerta en menos de 15 minutos. SEAL911 consiguió que las carteras marcaran el sitio como peligroso, Cloudflare retiró el DNS y, para la mañana, el dominio ya estaba de vuelta. GoPlus calcula las pérdidas en unos 350.000 dólares repartidos entre seis cadenas. Across no ha confirmado una cifra total, pero afirma que compensará íntegramente a todos los usuarios afectados.
Lo que más duele: un marcador comprueba la dirección, no lo que hay detrás. Si firmaste algo en across.to durante ese intervalo, revisa las autorizaciones de tus tokens y revoca las que no reconozcas. Y si un sitio que has usado cientos de veces de repente te pide firmar un permiso, detente ahí.
#DeFi #SeguridadCripto
Esto no es asesoramiento financiero. Investiga por tu cuenta.