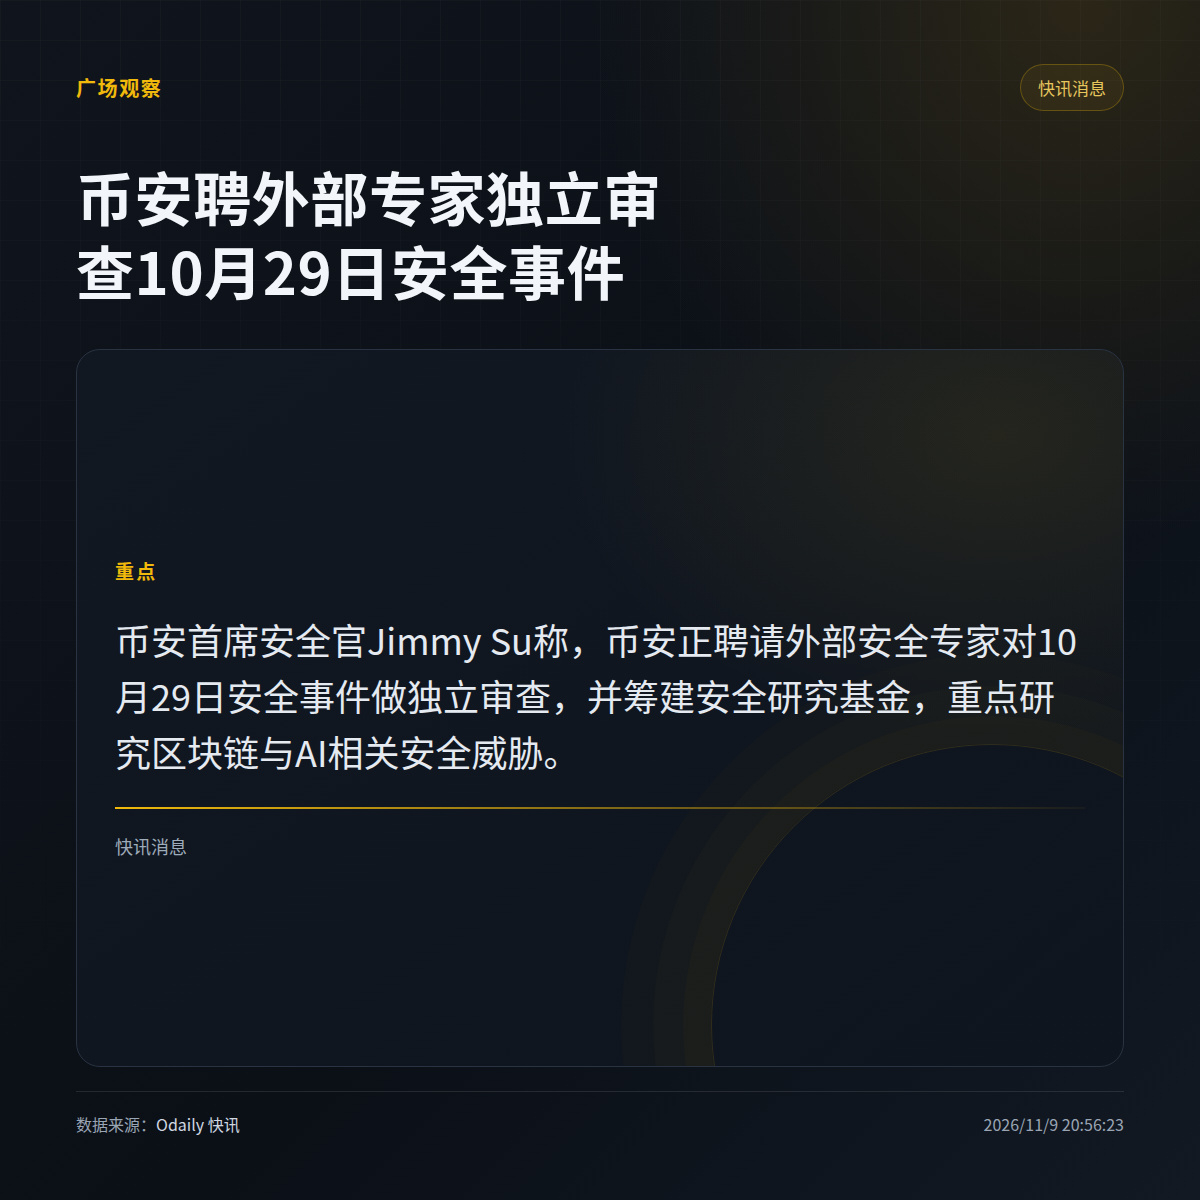
Jimmy Su, director de seguridad de Binance, dijo que expertos externos realizarán una revisión independiente del incidente de seguridad del 29 de octubre para verificar las conclusiones de la investigación interna. Al mismo tiempo, Binance está preparando un fondo de investigación en seguridad, centrado en las amenazas de seguridad relacionadas con la cadena de bloques y la IA.
Explicó por qué hicieron falta varias horas para controlar la situación: los atacantes utilizaron autorizaciones de transacciones en la cadena, que no pasan por el sistema de retiros de Binance. Suspender los retiros no podía impedir la transferencia de fondos; era necesario iniciar nuevas transacciones en la cadena para revocar las autorizaciones. Las billeteras calientes usan MPC y no tienen una clave privada única que permita revocar las autorizaciones directamente, así que el equipo tuvo que establecer un procedimiento de forma improvisada.
· Ya se han confirmado la revisión externa, la preparación del fondo de investigación y el retraso en la revocación debido al MPC; aún no se han anunciado el tamaño del fondo, la lista de participantes ni las conclusiones de la revisión.
· Gestionar las herramientas internas de IA según los estándares de infraestructuras críticas es una línea de trabajo futura mencionada por Jimmy Su; no se han especificado los estándares concretos ni el calendario.
¿Qué te gustaría ver primero: el informe de la revisión independiente o un procedimiento estandarizado para revocar autorizaciones?
Explicó por qué hicieron falta varias horas para controlar la situación: los atacantes utilizaron autorizaciones de transacciones en la cadena, que no pasan por el sistema de retiros de Binance. Suspender los retiros no podía impedir la transferencia de fondos; era necesario iniciar nuevas transacciones en la cadena para revocar las autorizaciones. Las billeteras calientes usan MPC y no tienen una clave privada única que permita revocar las autorizaciones directamente, así que el equipo tuvo que establecer un procedimiento de forma improvisada.
· Ya se han confirmado la revisión externa, la preparación del fondo de investigación y el retraso en la revocación debido al MPC; aún no se han anunciado el tamaño del fondo, la lista de participantes ni las conclusiones de la revisión.
· Gestionar las herramientas internas de IA según los estándares de infraestructuras críticas es una línea de trabajo futura mencionada por Jimmy Su; no se han especificado los estándares concretos ni el calendario.
¿Qué te gustaría ver primero: el informe de la revisión independiente o un procedimiento estandarizado para revocar autorizaciones?