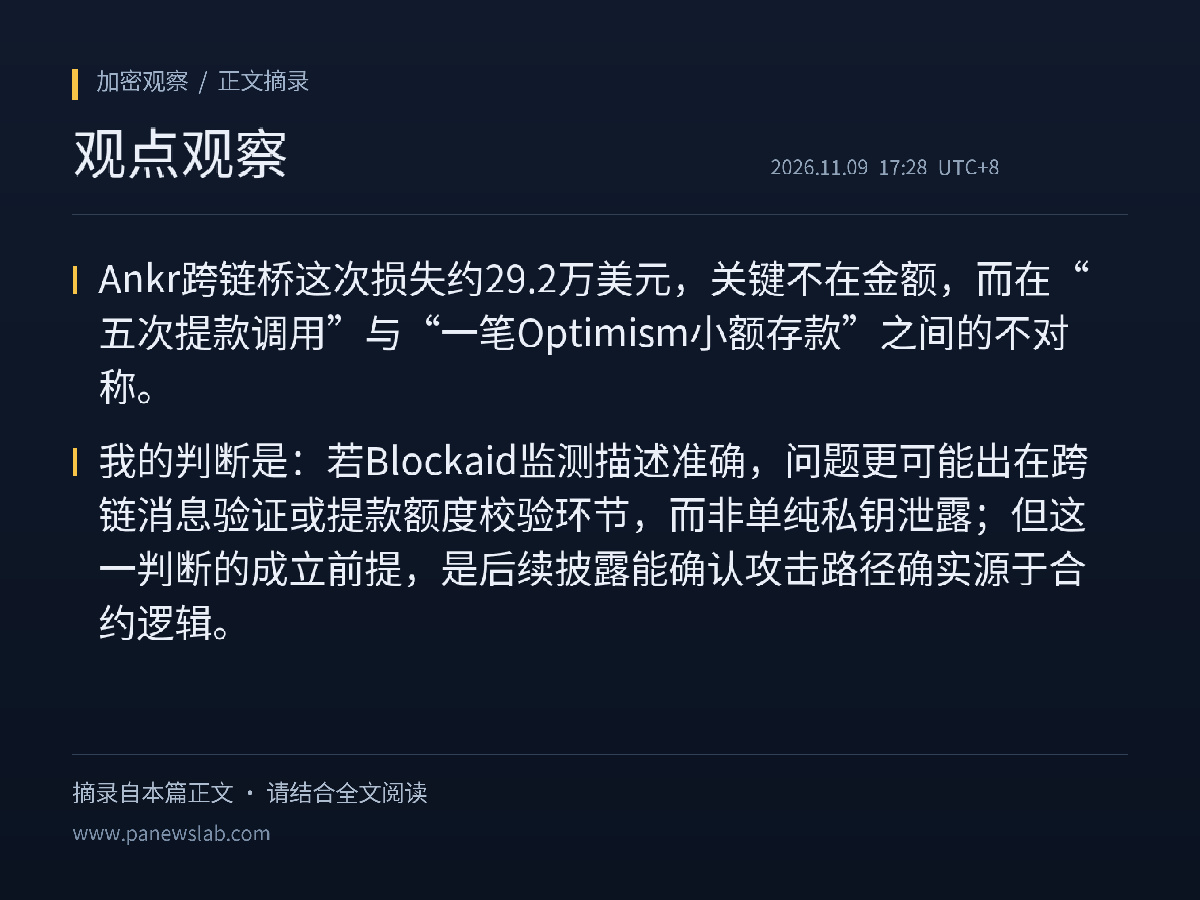
Esta vez, el puente cross-chain de Ankr perdió aproximadamente 292.000 dólares. Lo importante no es la cantidad, sino la asimetría entre «cinco llamadas de retirada» y «un pequeño depósito en Optimism». Mi valoración es que, si la descripción de la monitorización de Blockaid es precisa, el problema probablemente estuvo en la verificación de mensajes cross-chain o en la validación de los límites de retirada, y no en una simple filtración de claves privadas. Sin embargo, esta valoración depende de que las divulgaciones posteriores confirmen que la ruta del ataque se originó realmente en la lógica del contrato.
Primero, separemos los hechos de las inferencias. Según PANews, que cita la monitorización de Blockaid, el atacante inició cinco llamadas de retirada en el puente cross-chain de Ethereum de Ankr y aprovechó un pequeño depósito en la red Optimism para transferir a una nueva billetera todos los activos bloqueados en el puente. Lo que se puede verificar aquí son la cantidad, el número de llamadas y el destino de los fondos; el origen concreto de la vulnerabilidad y si estuvo relacionado con la configuración de permisos o la falsificación de mensajes no se especifican en el material disponible, así que no deben darse por hechos confirmados.
Desde el punto de vista del mecanismo, merece atención la cadena «abono–verificación–desembolso» de los puentes cross-chain. Si un pequeño depósito en la cadena de origen se convierte por error en una credencial de retirada de mayor valor, los activos bloqueados pueden transferirse en su totalidad. Mi observación es que las cinco llamadas podrían indicar que el atacante estaba probando la estabilidad de una misma ruta, en lugar de intentar un acceso masivo de una sola vez; pero esto es solo una inferencia que aún requiere confirmación en una explicación oficial posterior al incidente.
A corto plazo, los lectores deberían seguir tres aspectos: si Ankr publica una explicación de la causa raíz, si los fondos robados siguen moviéndose y si los puentes que utilizan arquitecturas similares de verificación de mensajes suspenden sus operaciones o ajustan sus límites. Si la empresa confirma que faltaba lógica de verificación, habrá que reevaluar la exposición de puentes similares; si finalmente se apunta a la gestión de claves, el debate debería centrarse en la seguridad operativa. Este artículo no constituye asesoramiento de inversión.
$ETH
#ETH #Mercado de criptomonedas
Fuentes:
PANews (publicado originalmente el 11-09 a las 16:56, hora de Pekín)
https://www.panewslab.com/zh/articles/01a1bf86-2ea3-76c3-9d69-b8fb3356ea50
Primero, separemos los hechos de las inferencias. Según PANews, que cita la monitorización de Blockaid, el atacante inició cinco llamadas de retirada en el puente cross-chain de Ethereum de Ankr y aprovechó un pequeño depósito en la red Optimism para transferir a una nueva billetera todos los activos bloqueados en el puente. Lo que se puede verificar aquí son la cantidad, el número de llamadas y el destino de los fondos; el origen concreto de la vulnerabilidad y si estuvo relacionado con la configuración de permisos o la falsificación de mensajes no se especifican en el material disponible, así que no deben darse por hechos confirmados.
Desde el punto de vista del mecanismo, merece atención la cadena «abono–verificación–desembolso» de los puentes cross-chain. Si un pequeño depósito en la cadena de origen se convierte por error en una credencial de retirada de mayor valor, los activos bloqueados pueden transferirse en su totalidad. Mi observación es que las cinco llamadas podrían indicar que el atacante estaba probando la estabilidad de una misma ruta, en lugar de intentar un acceso masivo de una sola vez; pero esto es solo una inferencia que aún requiere confirmación en una explicación oficial posterior al incidente.
A corto plazo, los lectores deberían seguir tres aspectos: si Ankr publica una explicación de la causa raíz, si los fondos robados siguen moviéndose y si los puentes que utilizan arquitecturas similares de verificación de mensajes suspenden sus operaciones o ajustan sus límites. Si la empresa confirma que faltaba lógica de verificación, habrá que reevaluar la exposición de puentes similares; si finalmente se apunta a la gestión de claves, el debate debería centrarse en la seguridad operativa. Este artículo no constituye asesoramiento de inversión.
$ETH
#ETH #Mercado de criptomonedas
Fuentes:
PANews (publicado originalmente el 11-09 a las 16:56, hora de Pekín)
https://www.panewslab.com/zh/articles/01a1bf86-2ea3-76c3-9d69-b8fb3356ea50