Algunos proyectos de Ethereum podrían quedar vulnerables con las reglas propuestas para Glamsterdam, afirmó la Fundación Ethereum en su actualización del 6 de noviembre. ChainSecurity detectó los problemas durante las pruebas de la actualización en la testnet.
La Fundación está colaborando con ChainSecurity y Dedaub, además de realizar auditorías internas, y está pidiendo a desarrolladores y auditores de todo Ethereum que revisen sus proyectos. Su propia revisión no puede abarcar todas las aplicaciones, incluido el código off-chain del que dependen.
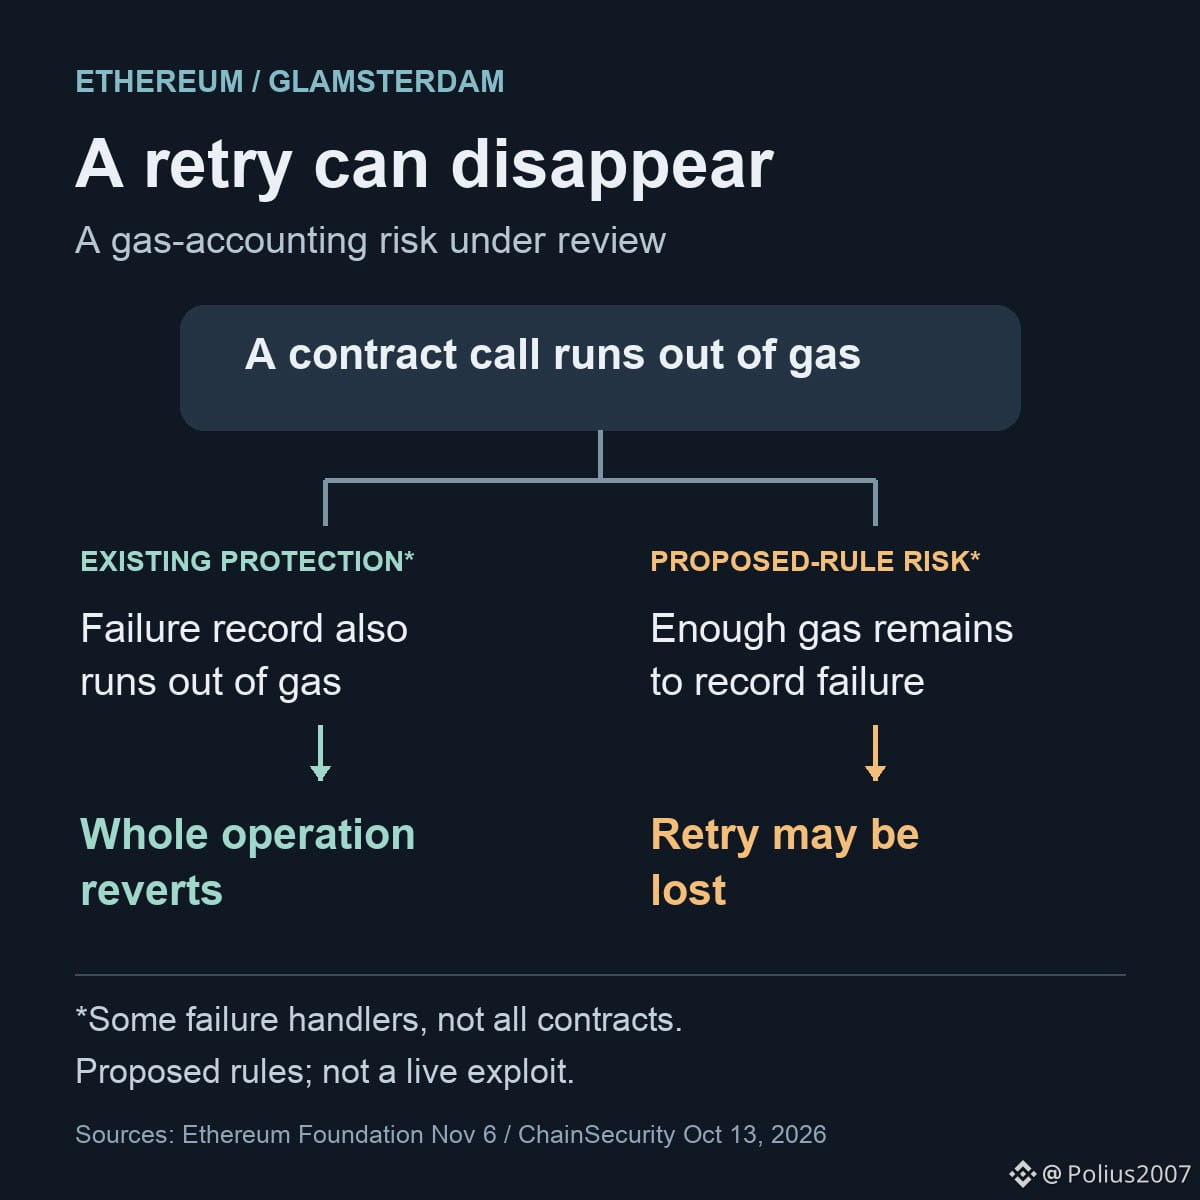
Un riesgo muestra cómo un cambio en el cálculo del gas puede afectar lo que los usuarios pueden recuperar. ChainSecurity describe contratos en los que actualmente se puede volver a intentar una operación fallida porque el intento completo se revierte. Con las reglas propuestas, algunos de esos contratos podrían, en cambio, registrar un fallo permanente y cerrar esa posibilidad de reintento, aunque su código no haya cambiado. Esto se refiere a cómo las aplicaciones gestionan las llamadas fallidas a contratos, no a todas las transacciones fallidas de billeteras.
La actualización del 6 de noviembre no menciona ningún proyecto afectado ni informa de ninguna explotación activa. La actualización de la testnet Hoodi sigue en pausa hasta que se resuelvan los problemas.
La pregunta pendiente es hasta qué punto las aplicaciones existentes dependen de supuestos que la actualización invalidaría. La Fundación quiere contar con pruebas al respecto para las próximas conversaciones de AllCoreDev, incluida la posibilidad de que cambios en las especificaciones de la actualización eviten los problemas.
Fuentes: Fundación Ethereum, 6 de noviembre; análisis de ChainSecurity de las especificaciones del 13 de octubre.
https://blog.ethereum.org/2026/11/06/glamsterdam-8037-8038
https://www.chainsecurity.com/blog/glamsterdam-gas/index.html
#Ethereum #ETH
La Fundación está colaborando con ChainSecurity y Dedaub, además de realizar auditorías internas, y está pidiendo a desarrolladores y auditores de todo Ethereum que revisen sus proyectos. Su propia revisión no puede abarcar todas las aplicaciones, incluido el código off-chain del que dependen.
Un riesgo muestra cómo un cambio en el cálculo del gas puede afectar lo que los usuarios pueden recuperar. ChainSecurity describe contratos en los que actualmente se puede volver a intentar una operación fallida porque el intento completo se revierte. Con las reglas propuestas, algunos de esos contratos podrían, en cambio, registrar un fallo permanente y cerrar esa posibilidad de reintento, aunque su código no haya cambiado. Esto se refiere a cómo las aplicaciones gestionan las llamadas fallidas a contratos, no a todas las transacciones fallidas de billeteras.
La actualización del 6 de noviembre no menciona ningún proyecto afectado ni informa de ninguna explotación activa. La actualización de la testnet Hoodi sigue en pausa hasta que se resuelvan los problemas.
La pregunta pendiente es hasta qué punto las aplicaciones existentes dependen de supuestos que la actualización invalidaría. La Fundación quiere contar con pruebas al respecto para las próximas conversaciones de AllCoreDev, incluida la posibilidad de que cambios en las especificaciones de la actualización eviten los problemas.
Fuentes: Fundación Ethereum, 6 de noviembre; análisis de ChainSecurity de las especificaciones del 13 de octubre.
https://blog.ethereum.org/2026/11/06/glamsterdam-8037-8038
https://www.chainsecurity.com/blog/glamsterdam-gas/index.html
#Ethereum #ETH