


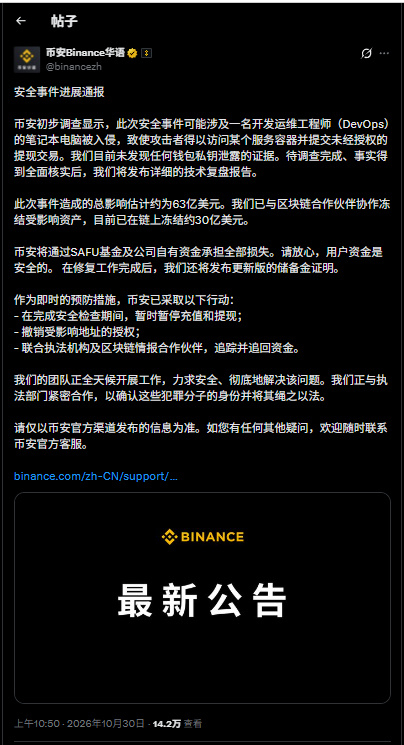
La noche del 29 de octubre, unos 6.300 millones de dólares en activos digitales fueron saqueados de Binance. Fue un robo de dimensiones colosales, desencadenado por un correo falso de entrevista, que atravesó 10 cadenas y afectó a activos por valor de 6.300 millones de dólares.
Desde que los hackers se infiltraron durante cuatro meses y vaciaron la cartera caliente en 20 minutos, hasta que varias partes iniciaron el rastreo entre cadenas y la congelación de fondos, la batalla de los últimos cinco días ha sido más trepidante que una película.
20 minutos fatídicos: una brecha de seguridad cuidadosamente planeada durante cuatro meses
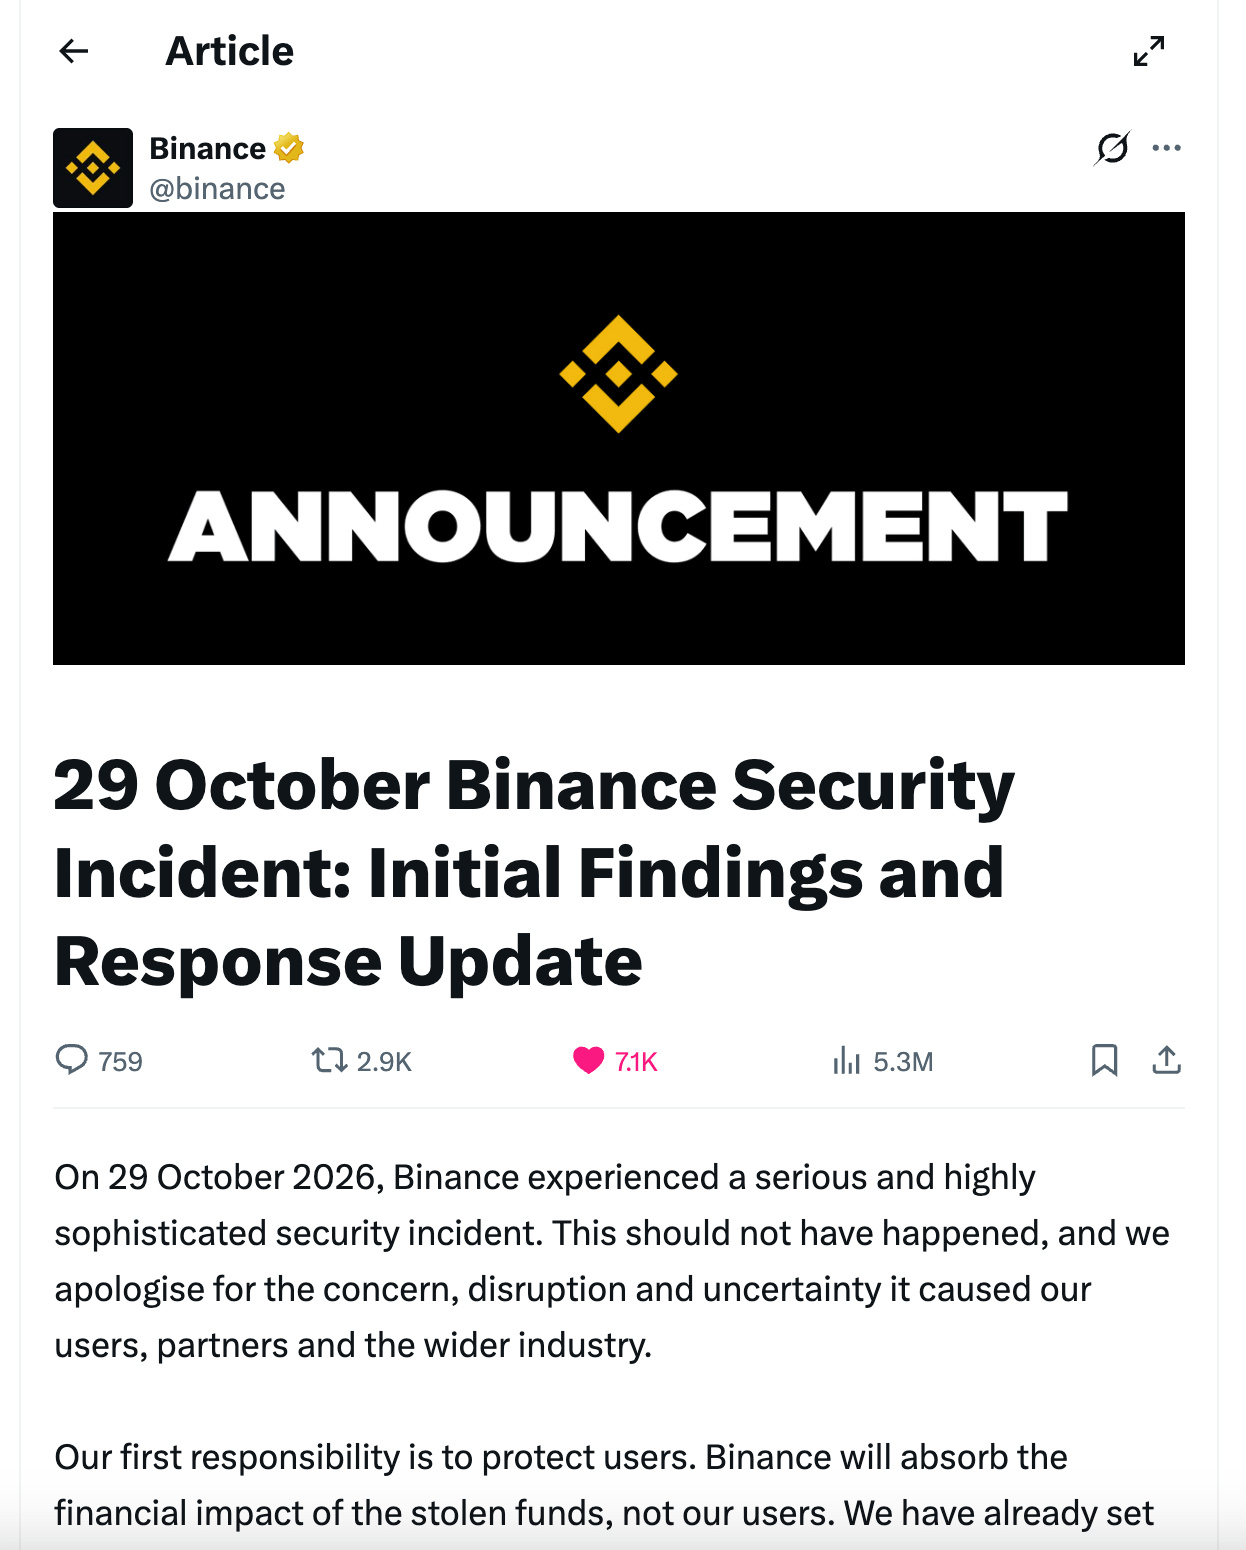
A las 4:05 de la madrugada del 30 de octubre, hora de Pekín, Binance sufrió la mayor brecha de seguridad de su historia: unos 6.300 millones de dólares en activos digitales fueron saqueados en 20 minutos.
Según un análisis de mercado, detrás de este robo perfecto que atravesó 10 cadenas de bloques se escondía un ataque de ingeniería social cuidadosamente planeado durante 4 meses. Lo que parecía una catástrofe repentina fue, en realidad, la culminación de meses de planificación.
Los atacantes completaron el despliegue en cadena con 36 horas de antelación y tenían en su poder 50 credenciales de autorización firmadas previamente. Una de ellas entró en vigor y, 3 minutos y 24 segundos después, la billetera caliente de Ethereum de Binance quedó vacía: más de 167,000 ETH desaparecieron en un instante.
Congelación y rastreo: un «juego del gato y el ratón» en dos frentes
37 minutos después de estallar la crisis, Tether fue la primera en pulsar el botón de congelación y bloqueó 971 millones de dólares en USDT; tres minutos después, Circle hizo lo mismo y congeló 823 millones de dólares en USDC.
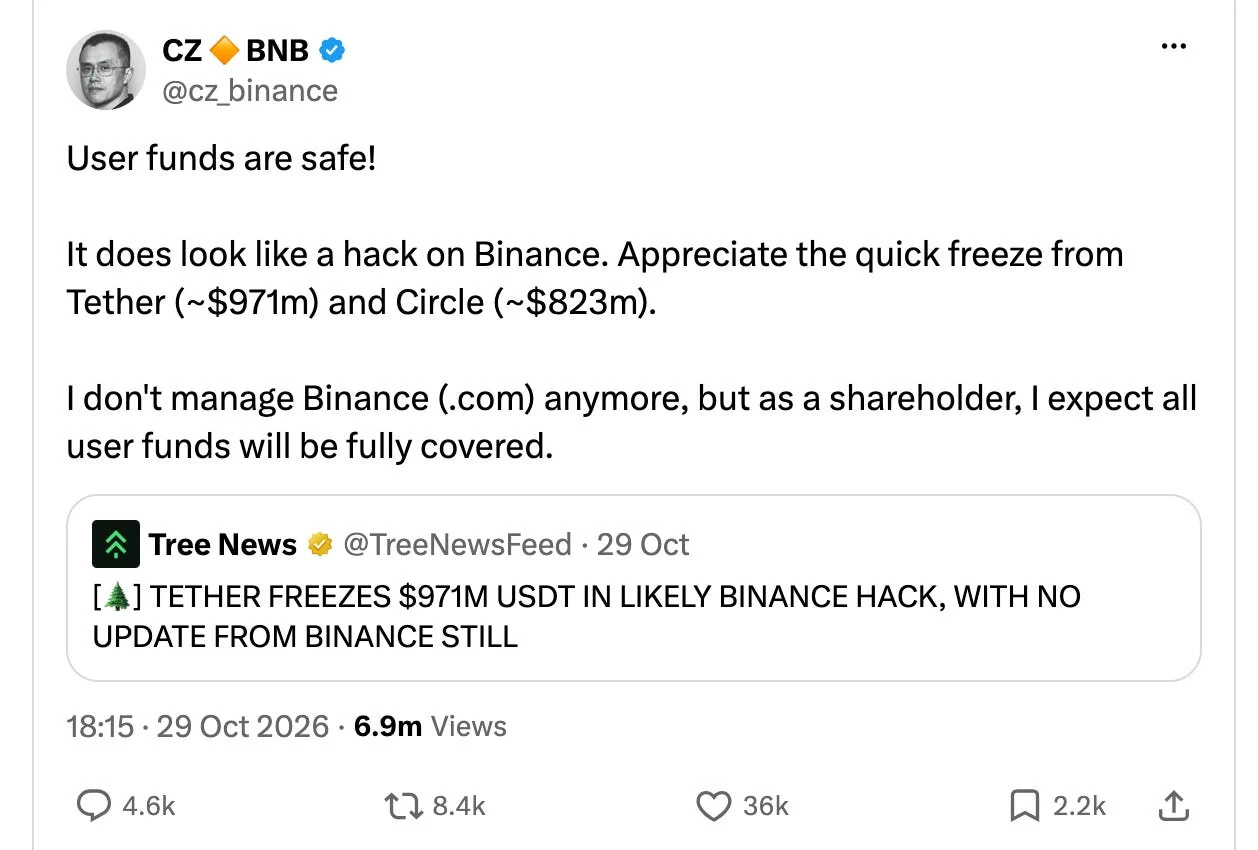
Hasta la fecha, se han congelado unos 2,850 millones de dólares, el 44% del total robado. Esta cifra supera con creces la tasa de congelación de apenas el 3% registrada cuando Bybit sufrió el robo de 1,500 millones de dólares el año pasado, y pone de relieve el papel fundamental de los emisores de monedas estables en la respuesta a las crisis.
El 31 de octubre, el FBI de Estados Unidos publicó un comunicado en el que atribuyó el ataque al grupo de hackers norcoreano TraderTraitor, también responsable del incidente de Bybit del año pasado.
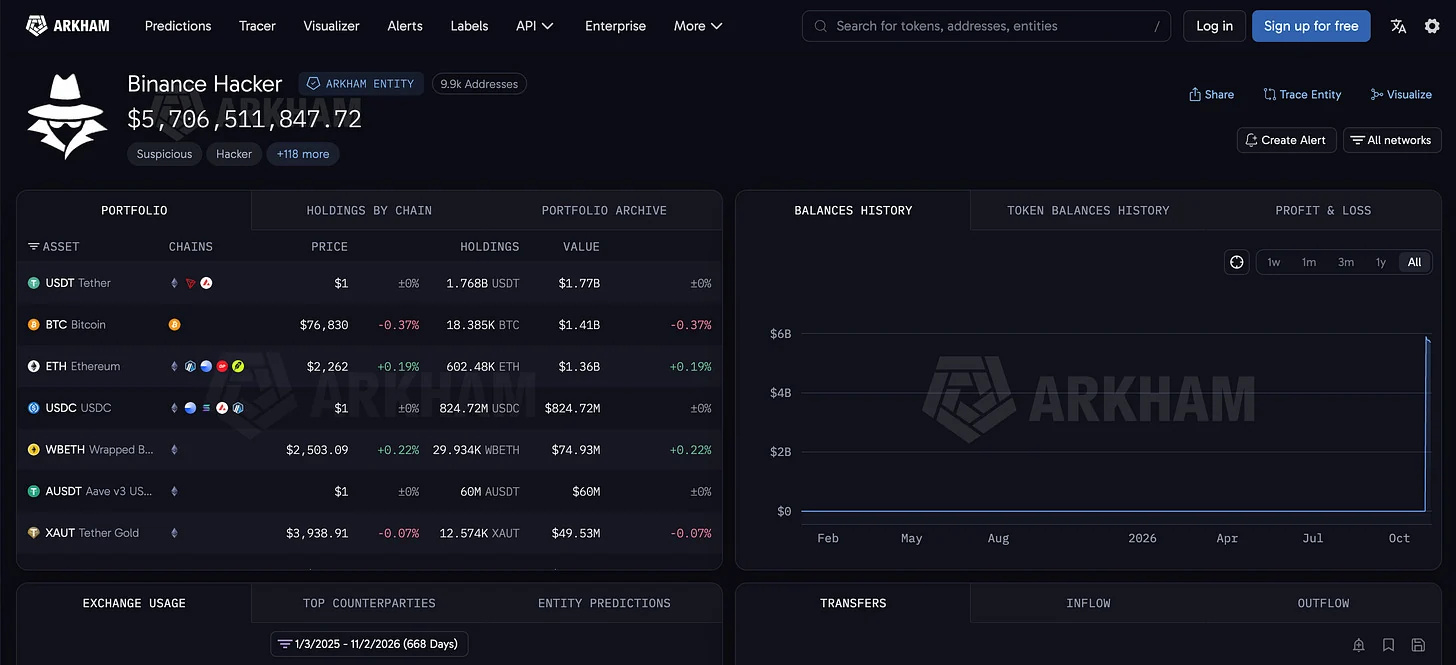
La empresa de análisis de cadena de bloques Elliptic descubrió que los hackers repartieron los fondos robados entre unos 12,000 monederos, a través de 11 cadenas, y realizaron más de 40,000 transacciones.
Actualmente, unos 3,200 millones de dólares —principalmente en Bitcoin y Ethereum— siguen bajo el control de los hackers. Varias direcciones grandes de Ethereum no se han movido desde el día del ataque, aparentemente a la espera del mejor momento para convertir los fondos en efectivo.
La vía de intrusión: un ataque de ingeniería social desencadenado por una falsa entrevista de trabajo
El informe preliminar de la investigación publicado por Binance el 3 de noviembre reveló una cadena de ataque impactante. Según información divulgada por el mercado, ya en junio de este año un ingeniero encargado de gestionar monederos hizo clic en un anuncio malicioso en internet. Aunque lo detectaron y cambió de dispositivo, los hackers ya lo habían identificado como objetivo.
En septiembre, otro ingeniero recibió en una plataforma de empleo una invitación para entrevistarse para un puesto de «director de proyectos». Tras una entrevista por videollamada con Recursos Humanos y una reunión remota con el CEO, entre otras etapas, los atacantes usaron una prueba de programación como pretexto para instalar un troyano de día cero en su ordenador de trabajo. Sustituyeron una herramienta legítima de Python por una versión infectada y se conectaron sigilosamente a un servidor de los hackers.
El 20 de octubre, los hackers aprovecharon esta brecha para infiltrarse lateralmente mediante herramientas internas de IA de Binance. Consiguieron controlar los ordenadores de dos ingenieros, uno de los cuales tenía permisos de despliegue. Nueve días después, 6,300 millones de dólares en activos «se esfumaron».
Binance reveló que este año había logrado interceptar 57 ataques similares presuntamente vinculados a Corea del Norte, pero que este fue el único que logró atravesar sus defensas. Esto demuestra que ni siquiera los sistemas de defensa más estrictos pueden protegerse por completo contra ataques de ingeniería social cuidadosamente planeados.
Los retiros ponen a prueba la confianza de los usuarios mientras la polémica por el hackeo sigue creciendo
El 1 de noviembre, Binance reanudó los retiros, que se convirtieron en una prueba decisiva de la confianza de los usuarios. Durante las 9.5 horas posteriores a la reapertura, los usuarios retiraron un total de 4,650 millones de dólares y depositaron 1,000 millones. Aun así, el 98% de los usuarios decidió seguir en la plataforma y la salida neta fue de apenas un 2.1%.
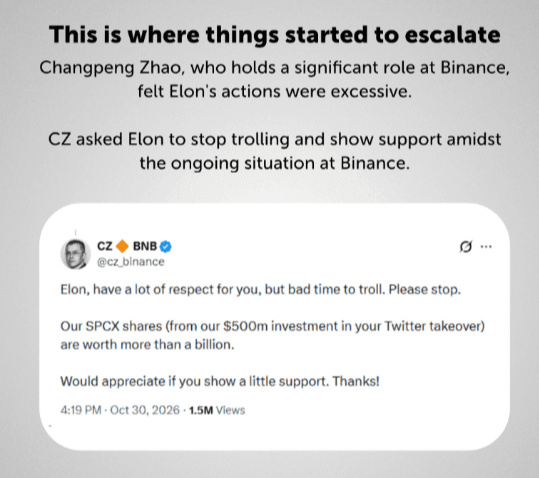
CZ recalcó en las redes sociales: «Los ingresos de este año bastan para cubrir las pérdidas; no venderemos las acciones de SpaceX». Anteriormente, Musk se había burlado de la promesa de Binance de cubrir todas las pérdidas, a lo que CZ respondió: «Te tengo mucho respeto, pero este no es momento para bromas».
A medida que el caso seguía escalando, Kim Yo-jong, hermana de Kim Jong-un, se pronunció el 3 de noviembre para rechazar las afirmaciones que vinculaban el robo con Corea del Norte. Calificó las acusaciones de Estados Unidos de «provocación de siempre» y de «absurdas y nada originales». Fue la primera respuesta oficial de Corea del Norte al caso.
Una reflexión profunda: tres advertencias que deja el incidente
Este incidente dejó al descubierto la vulnerabilidad de las finanzas descentralizadas. En primer lugar, el sector cripto, que se proclama descentralizado, sigue dependiendo de entidades centralizadas como Tether y Circle para acudir al rescate en momentos críticos. En segundo lugar, la prueba de reservas no es una auditoría: solo demuestra que existen activos, pero no garantiza su seguridad.
En tercer lugar, las vulnerabilidades más letales no suelen estar en el código de la cadena, sino en las debilidades humanas y la falta de conciencia sobre los riesgos. Un anuncio de empleo con un sueldo tentador, una entrevista que parece real y una prueba de programación bastaron para abrir las puertas a 6,300 millones de dólares.
Como señalan los expertos del sector, los exchanges solo deberían servir como cajas registradoras para mover fondos, no como cajas fuertes para almacenarlos a largo plazo. Este incidente también sirve de llamada de atención para todos los titulares de activos: es urgente revisar si nuestros métodos de custodia son seguros.