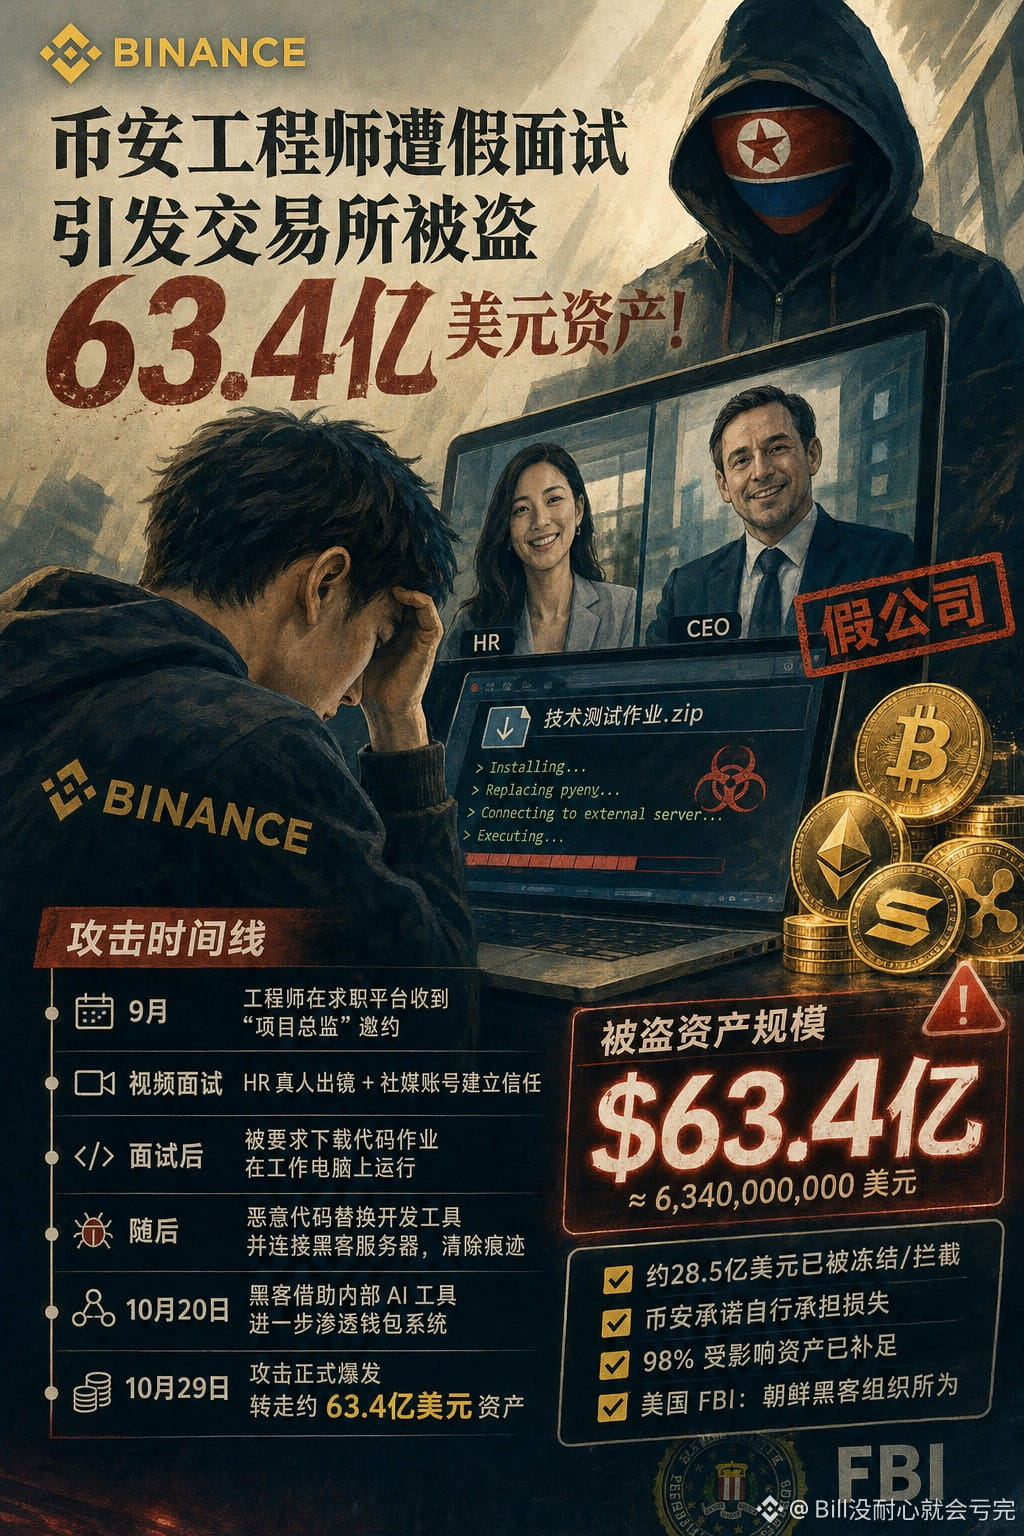
El robo de activos por valor de 6.340 millones de dólares que reveló Binance tuvo un origen insólito: una entrevista de trabajo. Según su informe preliminar de investigación, en septiembre de este año, un ingeniero de software de Binance publicó su currículum en una plataforma de empleo y recibió una invitación a una entrevista de alguien que se hacía pasar por director de proyecto.
En la primera ronda, una persona real de Recursos Humanos apareció en una videollamada; además, la otra parte proporcionó una cuenta de redes sociales con numerosas fotos y videos personales. En la segunda ronda, incluso se presentó alguien que decía ser el director ejecutivo de la empresa. Pero la empresa era falsa de principio a fin. Casi al terminar la entrevista, le pidieron al ingeniero que descargara un ejercicio de programación; luego, él ejecutó ese código en su computadora de trabajo.
El código malicioso sustituyó pyenv, una herramienta de desarrollo instalada en el equipo, se conectó a un servidor externo para ejecutar instrucciones y borró las huellas de la intrusión. El software de seguridad de la terminal no detectó nada extraño. Para el 20 de octubre, los atacantes ya habían usado esa computadora comprometida y herramientas internas de IA para infiltrarse en los equipos de otros ingenieros y robar privilegios de implementación.
El 29 de octubre, activos como BTC, ETH, SOL y XRP fueron transferidos uno tras otro en cuestión de horas. Incluso después de que Binance suspendiera los retiros, algunas autorizaciones maliciosas en la cadena seguían vigentes y los activos continuaron moviéndose. El FBI de Estados Unidos considera que el ataque fue obra de hackers norcoreanos. Ese ejercicio de programación que parecía una prueba técnica terminó poniendo a prueba las defensas de seguridad del exchange.
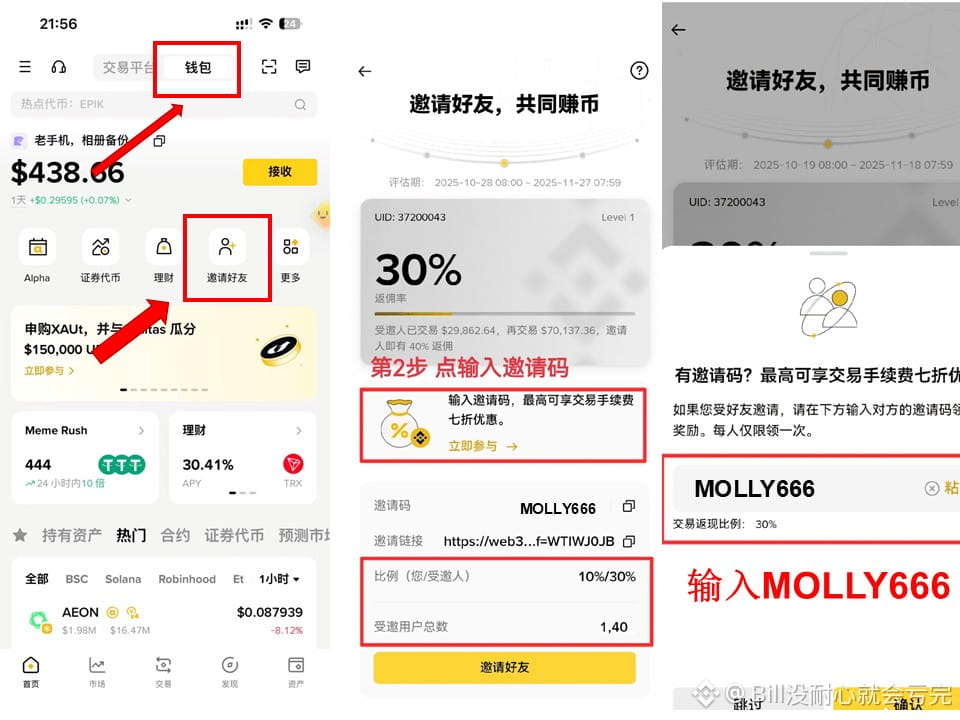
Código de invitación de Binance Wallet: MOLLY666
En la primera ronda, una persona real de Recursos Humanos apareció en una videollamada; además, la otra parte proporcionó una cuenta de redes sociales con numerosas fotos y videos personales. En la segunda ronda, incluso se presentó alguien que decía ser el director ejecutivo de la empresa. Pero la empresa era falsa de principio a fin. Casi al terminar la entrevista, le pidieron al ingeniero que descargara un ejercicio de programación; luego, él ejecutó ese código en su computadora de trabajo.
El código malicioso sustituyó pyenv, una herramienta de desarrollo instalada en el equipo, se conectó a un servidor externo para ejecutar instrucciones y borró las huellas de la intrusión. El software de seguridad de la terminal no detectó nada extraño. Para el 20 de octubre, los atacantes ya habían usado esa computadora comprometida y herramientas internas de IA para infiltrarse en los equipos de otros ingenieros y robar privilegios de implementación.
El 29 de octubre, activos como BTC, ETH, SOL y XRP fueron transferidos uno tras otro en cuestión de horas. Incluso después de que Binance suspendiera los retiros, algunas autorizaciones maliciosas en la cadena seguían vigentes y los activos continuaron moviéndose. El FBI de Estados Unidos considera que el ataque fue obra de hackers norcoreanos. Ese ejercicio de programación que parecía una prueba técnica terminó poniendo a prueba las defensas de seguridad del exchange.
Código de invitación de Binance Wallet: MOLLY666