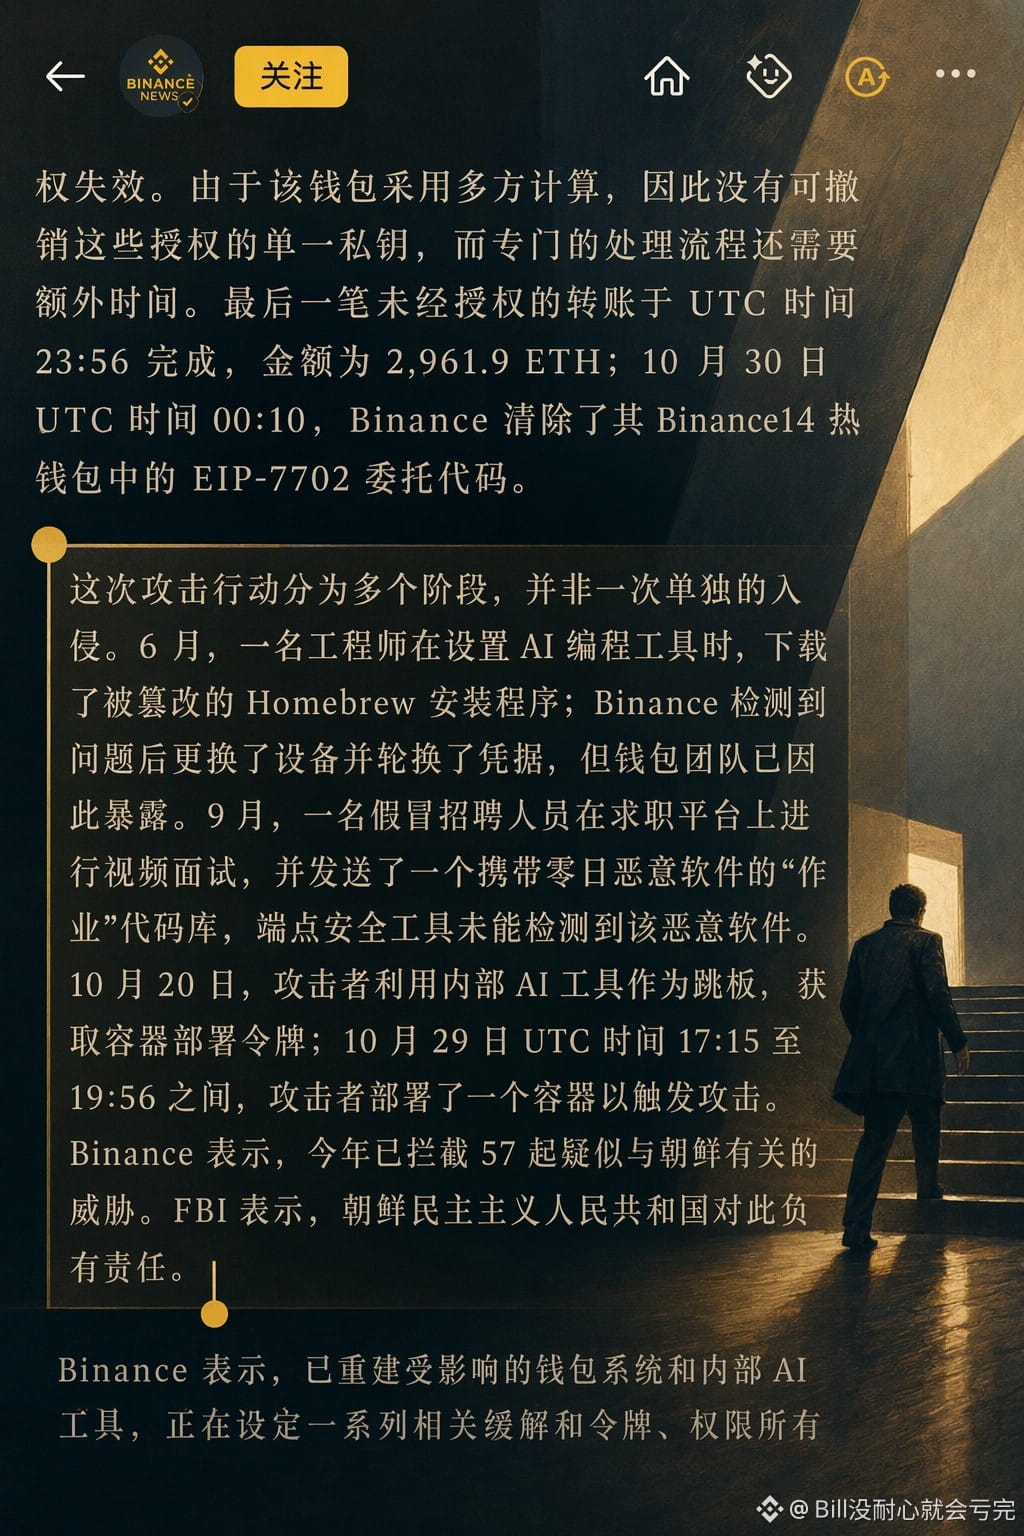
El detonante del ataque a Binance resultó ser que un empleado instaló en el ordenador de la empresa un paquete de software que le envió la otra parte durante una entrevista para cambiar de trabajo. Dejando a un lado si la empresa que lo entrevistaba era legítima o no, instalar un programa desconocido en el ordenador de la empresa ya era suficientemente peligroso.
El empleado no se dio cuenta de que habían instalado un troyano; los hackers obtuvieron acceso, pero no actuaron hasta un mes después. Hay que reconocer que supieron esperar 😅
A partir de ahora, es probable que se endurezcan los permisos de acceso y la supervisión de los ordenadores de los empleados de la plataforma. También hará falta identificar, notificar e interceptar los programas sospechosos con mayor rapidez. El equipo de Binance Wallet había crecido demasiado rápido y sin demasiados obstáculos; quizá ahora le toque pisar el freno y revisar sus procesos.
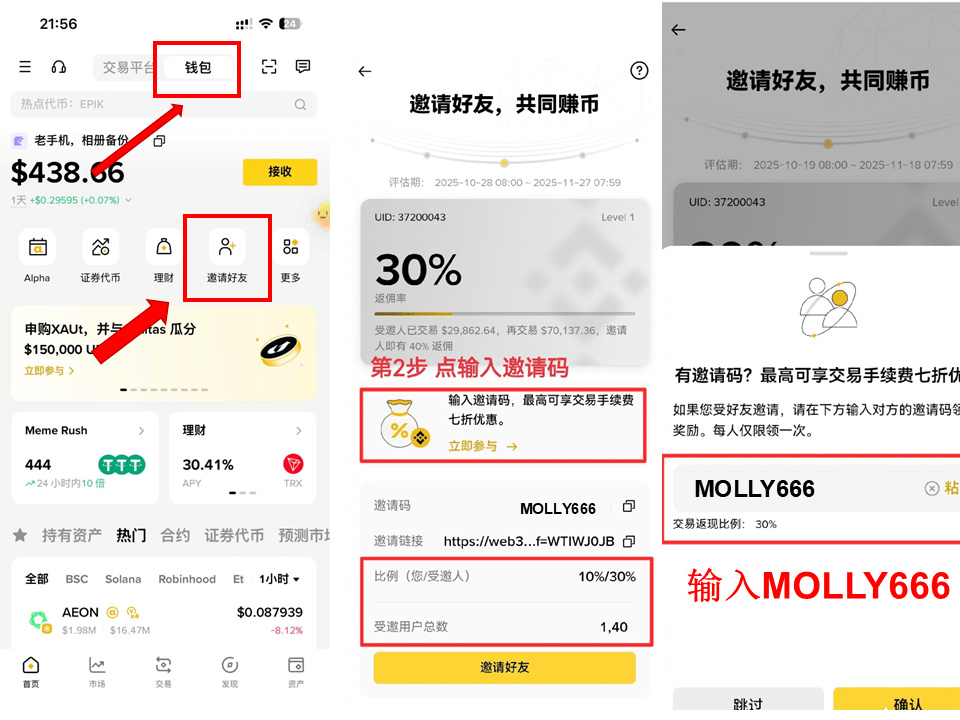
Código de invitación de Binance Wallet: MOLLY666
El empleado no se dio cuenta de que habían instalado un troyano; los hackers obtuvieron acceso, pero no actuaron hasta un mes después. Hay que reconocer que supieron esperar 😅
A partir de ahora, es probable que se endurezcan los permisos de acceso y la supervisión de los ordenadores de los empleados de la plataforma. También hará falta identificar, notificar e interceptar los programas sospechosos con mayor rapidez. El equipo de Binance Wallet había crecido demasiado rápido y sin demasiados obstáculos; quizá ahora le toque pisar el freno y revisar sus procesos.
Código de invitación de Binance Wallet: MOLLY666