Pregunta sincera: si un reclutador majo te envía una «pequeña prueba técnica» para instalar, ¿la ejecutas?
Un ingeniero de Binance lo hizo en septiembre. Según el informe preliminar publicado por Binance el 3 de noviembre, ese gesto abrió la puerta al robo del 29 de octubre: 6,34 mil millones de dólares.
Versión corta:
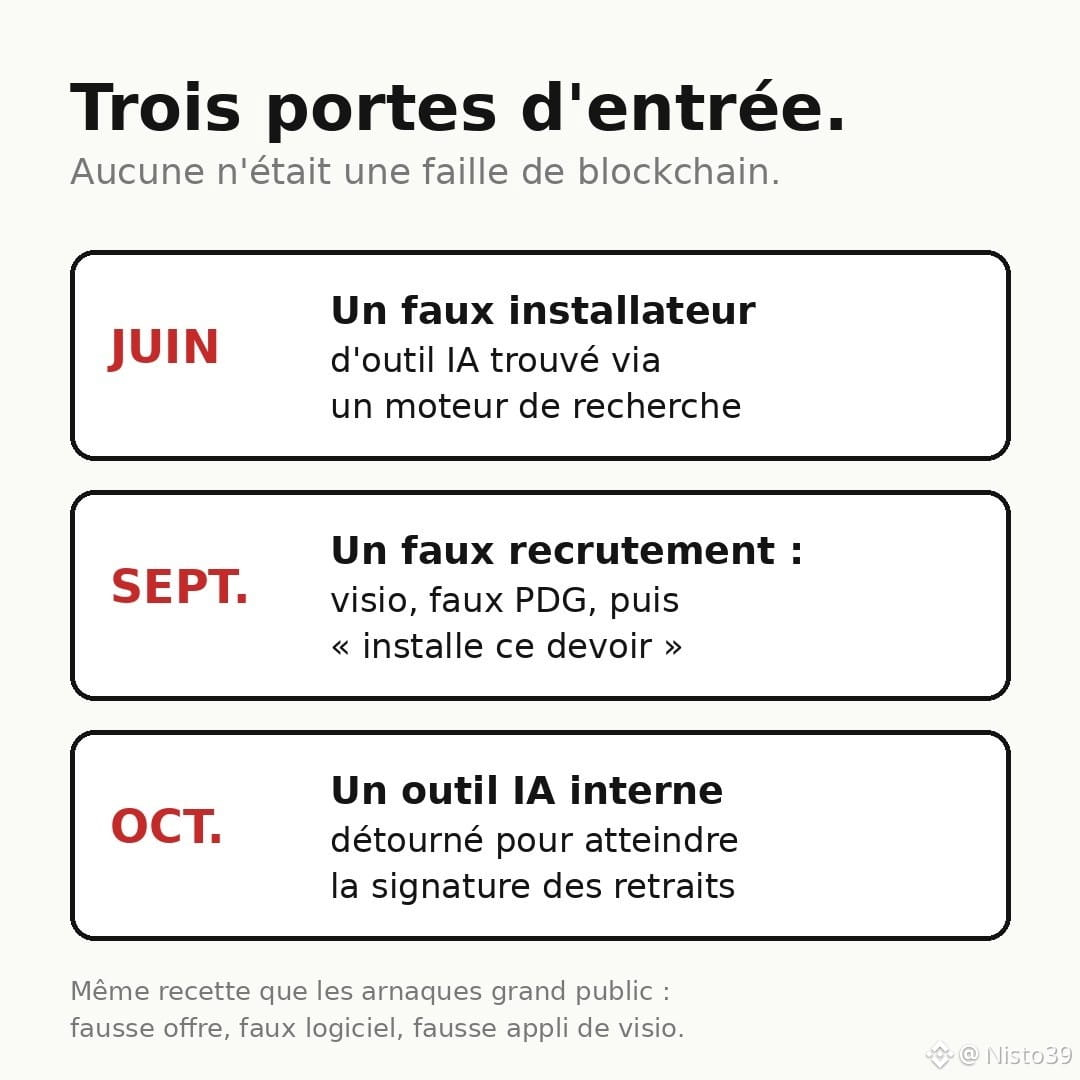
• junio: un ingeniero busca una herramienta de programación con IA en un buscador e instala una versión manipulada. Se sustituye el PC, pero se filtra información sobre su equipo.
• septiembre: contactan a un colega en una plataforma de empleo legítima. Una falsa responsable de RR. HH. en una videollamada, que muestra sus redes sociales para inspirar confianza, y luego un falso director general. Al final: «descarga este trabajo en tu PC del trabajo». Se ejecuta el malware y el antivirus no detecta nada.
• octubre: mediante una herramienta interna de IA, llegan hasta el servicio que firma las retiradas.
Lo que me llama la atención: ninguna vulnerabilidad espectacular en la cadena de bloques. Solo paciencia y confianza manipulada.
Y esto no va dirigido únicamente a los gigantes. Binance afirma haber bloqueado 57 ataques vinculados a Corea del Norte en 2026, con las mismas tácticas que todos recibimos: una falsa oferta de empleo, un software falso encontrado a través de un anuncio, una aplicación de videollamadas falsa «para la entrevista».
Binance anuncia que se congelaron o bloquearon 2,85 mil millones de dólares y que se recuperó el 98 % de los activos hasta el 31/10. $BNB a perdió ~8 % durante la semana, y $ETH está en el centro del caso: los piratas informáticos manipularon EIP-7702, una función de Ethereum que permite a una cuenta delegar acciones en un contrato.
¿Te han ofrecido alguna vez un trabajo para el que «solo tenías que instalar un archivo»? ¿Qué te hizo sospechar?
Fuentes: informe de Binance, The Hacker News, PANews, CoinEdition. Esto no es asesoramiento financiero.
#Binance #Securite #Arnaque #Crypto
Un ingeniero de Binance lo hizo en septiembre. Según el informe preliminar publicado por Binance el 3 de noviembre, ese gesto abrió la puerta al robo del 29 de octubre: 6,34 mil millones de dólares.
Versión corta:
• junio: un ingeniero busca una herramienta de programación con IA en un buscador e instala una versión manipulada. Se sustituye el PC, pero se filtra información sobre su equipo.
• septiembre: contactan a un colega en una plataforma de empleo legítima. Una falsa responsable de RR. HH. en una videollamada, que muestra sus redes sociales para inspirar confianza, y luego un falso director general. Al final: «descarga este trabajo en tu PC del trabajo». Se ejecuta el malware y el antivirus no detecta nada.
• octubre: mediante una herramienta interna de IA, llegan hasta el servicio que firma las retiradas.
Lo que me llama la atención: ninguna vulnerabilidad espectacular en la cadena de bloques. Solo paciencia y confianza manipulada.
Y esto no va dirigido únicamente a los gigantes. Binance afirma haber bloqueado 57 ataques vinculados a Corea del Norte en 2026, con las mismas tácticas que todos recibimos: una falsa oferta de empleo, un software falso encontrado a través de un anuncio, una aplicación de videollamadas falsa «para la entrevista».
Binance anuncia que se congelaron o bloquearon 2,85 mil millones de dólares y que se recuperó el 98 % de los activos hasta el 31/10. $BNB a perdió ~8 % durante la semana, y $ETH está en el centro del caso: los piratas informáticos manipularon EIP-7702, una función de Ethereum que permite a una cuenta delegar acciones en un contrato.
¿Te han ofrecido alguna vez un trabajo para el que «solo tenías que instalar un archivo»? ¿Qué te hizo sospechar?
Fuentes: informe de Binance, The Hacker News, PANews, CoinEdition. Esto no es asesoramiento financiero.
#Binance #Securite #Arnaque #Crypto