El canal de envío puede ser legítimo, pero las instrucciones de seguridad del correo también pueden ser falsas.
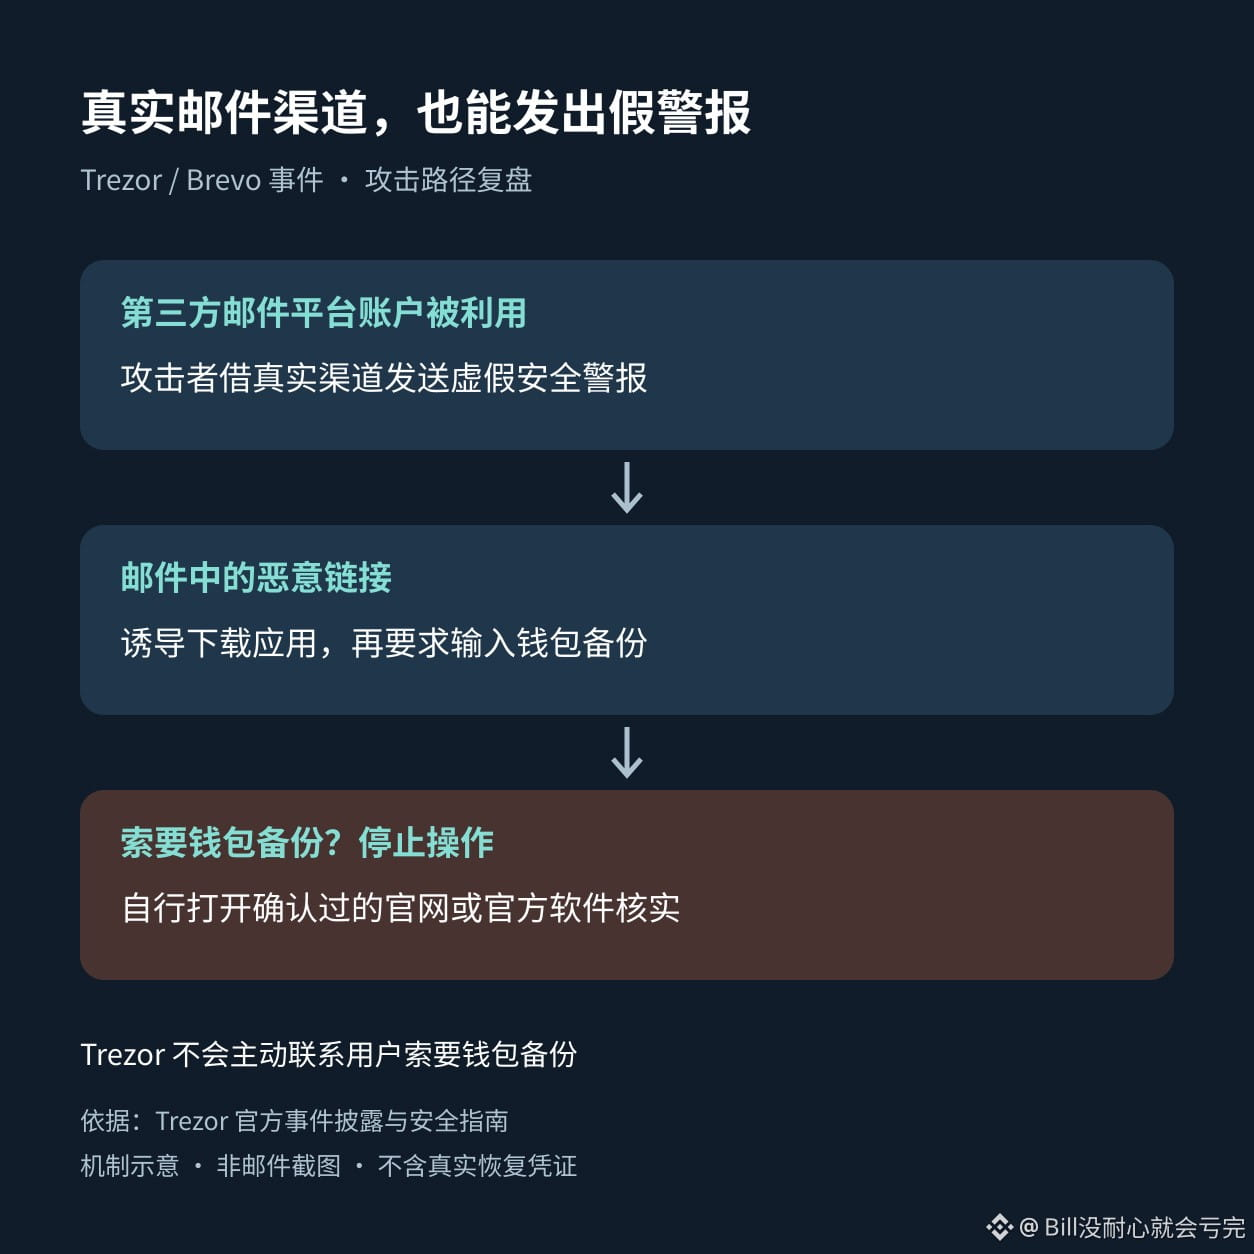
El 26 de octubre, el profesional de seguridad Terry Cutler analizó el incidente de Brevo de Trezor: los atacantes aprovecharon el acceso a una plataforma de correo electrónico de terceros para enviar falsas alertas de seguridad desde la cuenta de correo de Trezor. Así, inducían a los usuarios a descargar una aplicación y luego introducir la copia de seguridad de su billetera, es decir, la frase de recuperación. En su comunicado oficial de septiembre, Trezor confirmó esta vía de ataque y aclaró que sus billeteras y sistemas de productos no se vieron afectados.
Este tipo de correos no siempre contiene un dominio mal escrito ni está redactado de forma descuidada. Revisar solo el remitente puede hacer que pases por alto la verdadera acción peligrosa: que te pidan entregar la copia de seguridad de tu billetera a una página web o a una aplicación descargada.
Si recibes una alerta de seguridad, detente antes de seguir las instrucciones del correo y verifica la información accediendo por tu cuenta al sitio web oficial confirmado o al software oficial. Trezor afirma claramente que nunca se pondrá en contacto contigo para pedirte la copia de seguridad de tu billetera. Las billeteras de hardware tampoco pueden protegerte del riesgo de revelar voluntariamente tus credenciales de recuperación.
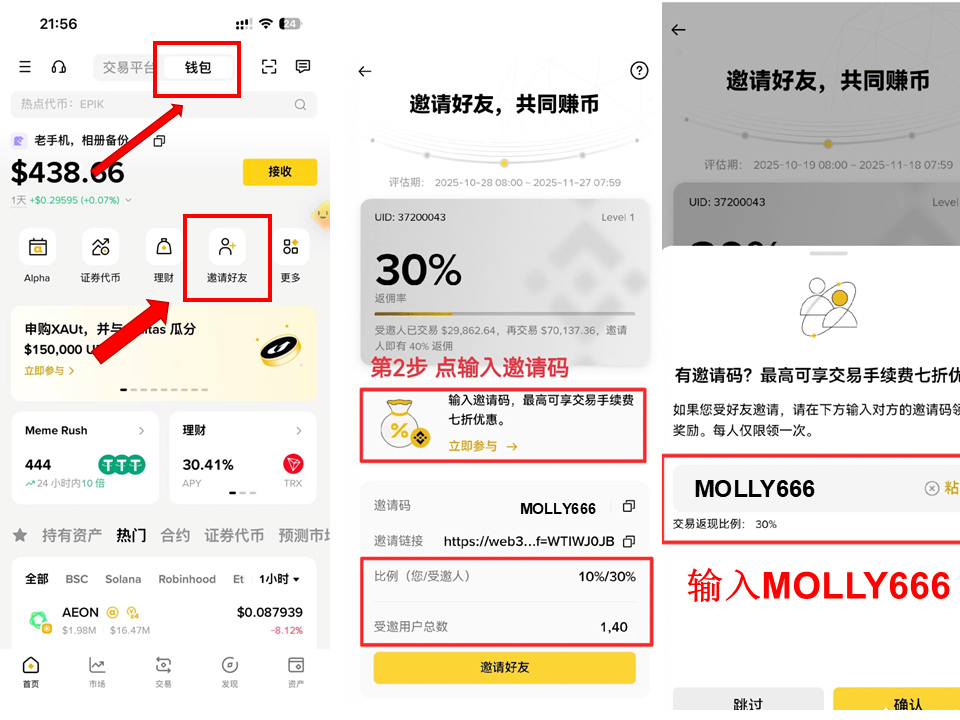
Código de invitación de Binance Wallet: MOLLY666
El 26 de octubre, el profesional de seguridad Terry Cutler analizó el incidente de Brevo de Trezor: los atacantes aprovecharon el acceso a una plataforma de correo electrónico de terceros para enviar falsas alertas de seguridad desde la cuenta de correo de Trezor. Así, inducían a los usuarios a descargar una aplicación y luego introducir la copia de seguridad de su billetera, es decir, la frase de recuperación. En su comunicado oficial de septiembre, Trezor confirmó esta vía de ataque y aclaró que sus billeteras y sistemas de productos no se vieron afectados.
Este tipo de correos no siempre contiene un dominio mal escrito ni está redactado de forma descuidada. Revisar solo el remitente puede hacer que pases por alto la verdadera acción peligrosa: que te pidan entregar la copia de seguridad de tu billetera a una página web o a una aplicación descargada.
Si recibes una alerta de seguridad, detente antes de seguir las instrucciones del correo y verifica la información accediendo por tu cuenta al sitio web oficial confirmado o al software oficial. Trezor afirma claramente que nunca se pondrá en contacto contigo para pedirte la copia de seguridad de tu billetera. Las billeteras de hardware tampoco pueden protegerte del riesgo de revelar voluntariamente tus credenciales de recuperación.
Código de invitación de Binance Wallet: MOLLY666