
Binance revela cómo una falsa entrevista de trabajo condujo a un hackeo de 6.300 millones de dólares
Binance afirma que su mayor brecha de seguridad comenzó con algo que parecía una oportunidad laboral normal.
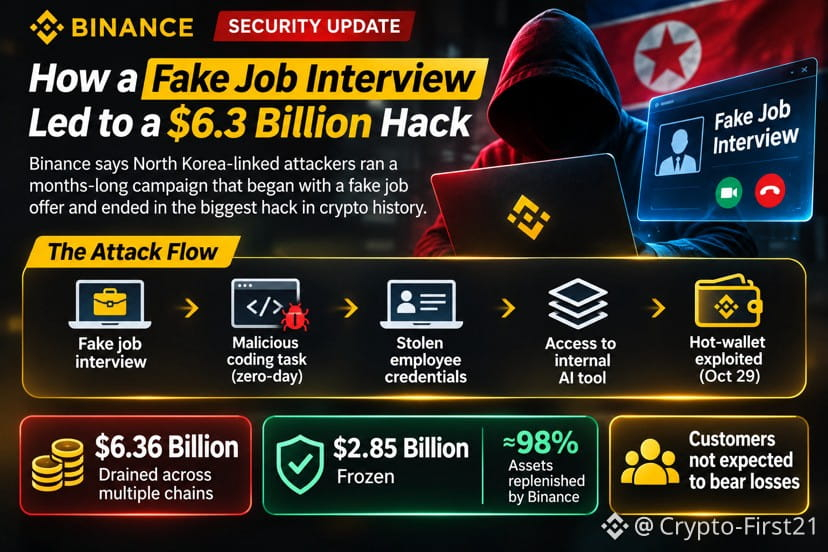
Según la plataforma de intercambio, atacantes vinculados a Corea del Norte pasaron meses apuntando a empleados antes de obtener acceso a los sistemas internos.
La operación supuestamente incluyó:
* Una falsa entrevista de trabajo con un ingeniero de Binance.
* Una prueba de programación que contenía malware de día cero.
* Computadoras comprometidas y credenciales de empleados robadas.
* Una herramienta interna de IA utilizada para llegar a los ingenieros de billeteras.
El 29 de octubre, los atacantes usaron el acceso para implementar un script malicioso y sustraer alrededor de 6.360 millones de dólares en varias cadenas de bloques.
Binance afirma que se han congelado alrededor de 2.850 millones de dólares y que se ha repuesto aproximadamente el 98 % de los activos afectados con fondos de la empresa. No se espera que los clientes asuman las pérdidas.
Creo que este incidente demuestra que la seguridad de las criptomonedas no consiste únicamente en proteger las claves privadas. A veces, el punto más débil es la persona que está frente a la computadora.
Una falsa entrevista bastó para convertirse en el punto de partida de uno de los mayores incidentes de seguridad en el mundo de las criptomonedas.
#cryptofirst21
Binance afirma que su mayor brecha de seguridad comenzó con algo que parecía una oportunidad laboral normal.
Según la plataforma de intercambio, atacantes vinculados a Corea del Norte pasaron meses apuntando a empleados antes de obtener acceso a los sistemas internos.
La operación supuestamente incluyó:
* Una falsa entrevista de trabajo con un ingeniero de Binance.
* Una prueba de programación que contenía malware de día cero.
* Computadoras comprometidas y credenciales de empleados robadas.
* Una herramienta interna de IA utilizada para llegar a los ingenieros de billeteras.
El 29 de octubre, los atacantes usaron el acceso para implementar un script malicioso y sustraer alrededor de 6.360 millones de dólares en varias cadenas de bloques.
Binance afirma que se han congelado alrededor de 2.850 millones de dólares y que se ha repuesto aproximadamente el 98 % de los activos afectados con fondos de la empresa. No se espera que los clientes asuman las pérdidas.
Creo que este incidente demuestra que la seguridad de las criptomonedas no consiste únicamente en proteger las claves privadas. A veces, el punto más débil es la persona que está frente a la computadora.
Una falsa entrevista bastó para convertirse en el punto de partida de uno de los mayores incidentes de seguridad en el mundo de las criptomonedas.
#cryptofirst21