🚨 El ángulo pasado por alto del ataque de 6.300 millones de dólares a Binance
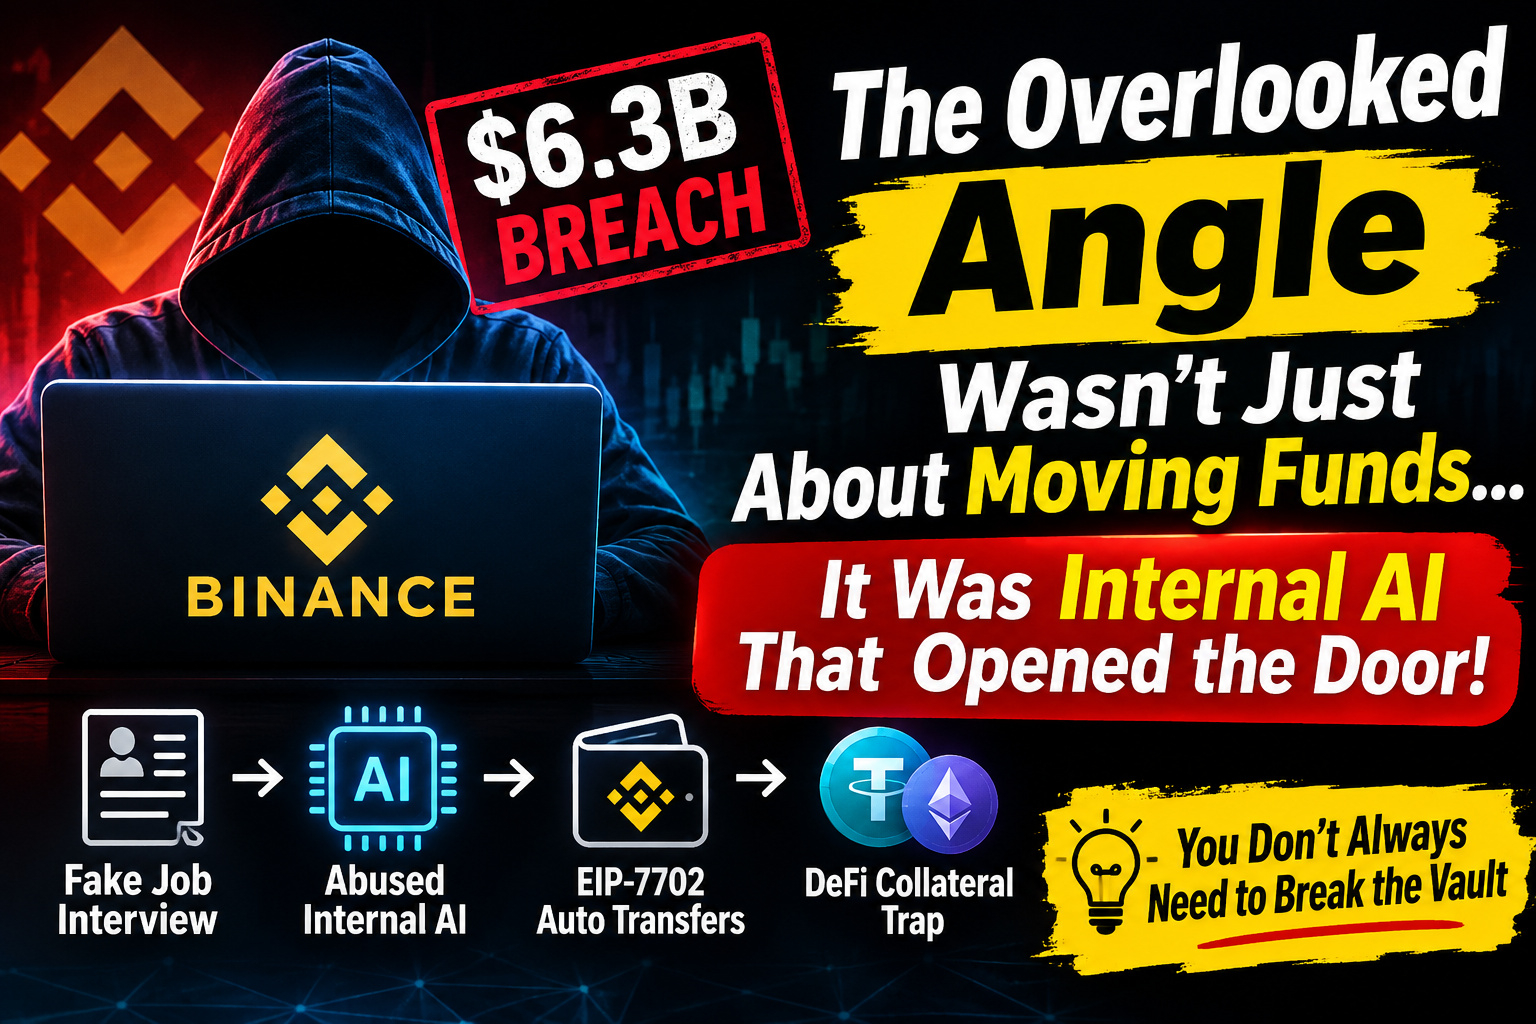
No se trató solo de mover fondos: según se informa, los atacantes explotaron flujos de trabajo internos y herramientas de IA.
• 🎯 Falsa entrevista de trabajo → endpoint comprometido
• 🤖 Presunto uso indebido de herramientas internas de IA para mapear sistemas
• 🔐 Flujos de firma de billeteras calientes como objetivo
• ⚡ Según se informa, se usó EIP-7702 para automatizar transferencias
• 💰 Según se informa, el USDT robado se usó como garantía en DeFi antes de las congelaciones
La lección: no siempre hace falta forzar la bóveda; a veces basta con explotar los sistemas en los que se confía para abrirla.
#BinanceIncidentReport
No se trató solo de mover fondos: según se informa, los atacantes explotaron flujos de trabajo internos y herramientas de IA.
• 🎯 Falsa entrevista de trabajo → endpoint comprometido
• 🤖 Presunto uso indebido de herramientas internas de IA para mapear sistemas
• 🔐 Flujos de firma de billeteras calientes como objetivo
• ⚡ Según se informa, se usó EIP-7702 para automatizar transferencias
• 💰 Según se informa, el USDT robado se usó como garantía en DeFi antes de las congelaciones
La lección: no siempre hace falta forzar la bóveda; a veces basta con explotar los sistemas en los que se confía para abrirla.
#BinanceIncidentReport