🚨 HACKEO DE BINANCE POR 6.300 MILLONES DE DÓLARES: ¡TODO EMPEZÓ CON UNA FALSA ENTREVISTA DE TRABAJO!
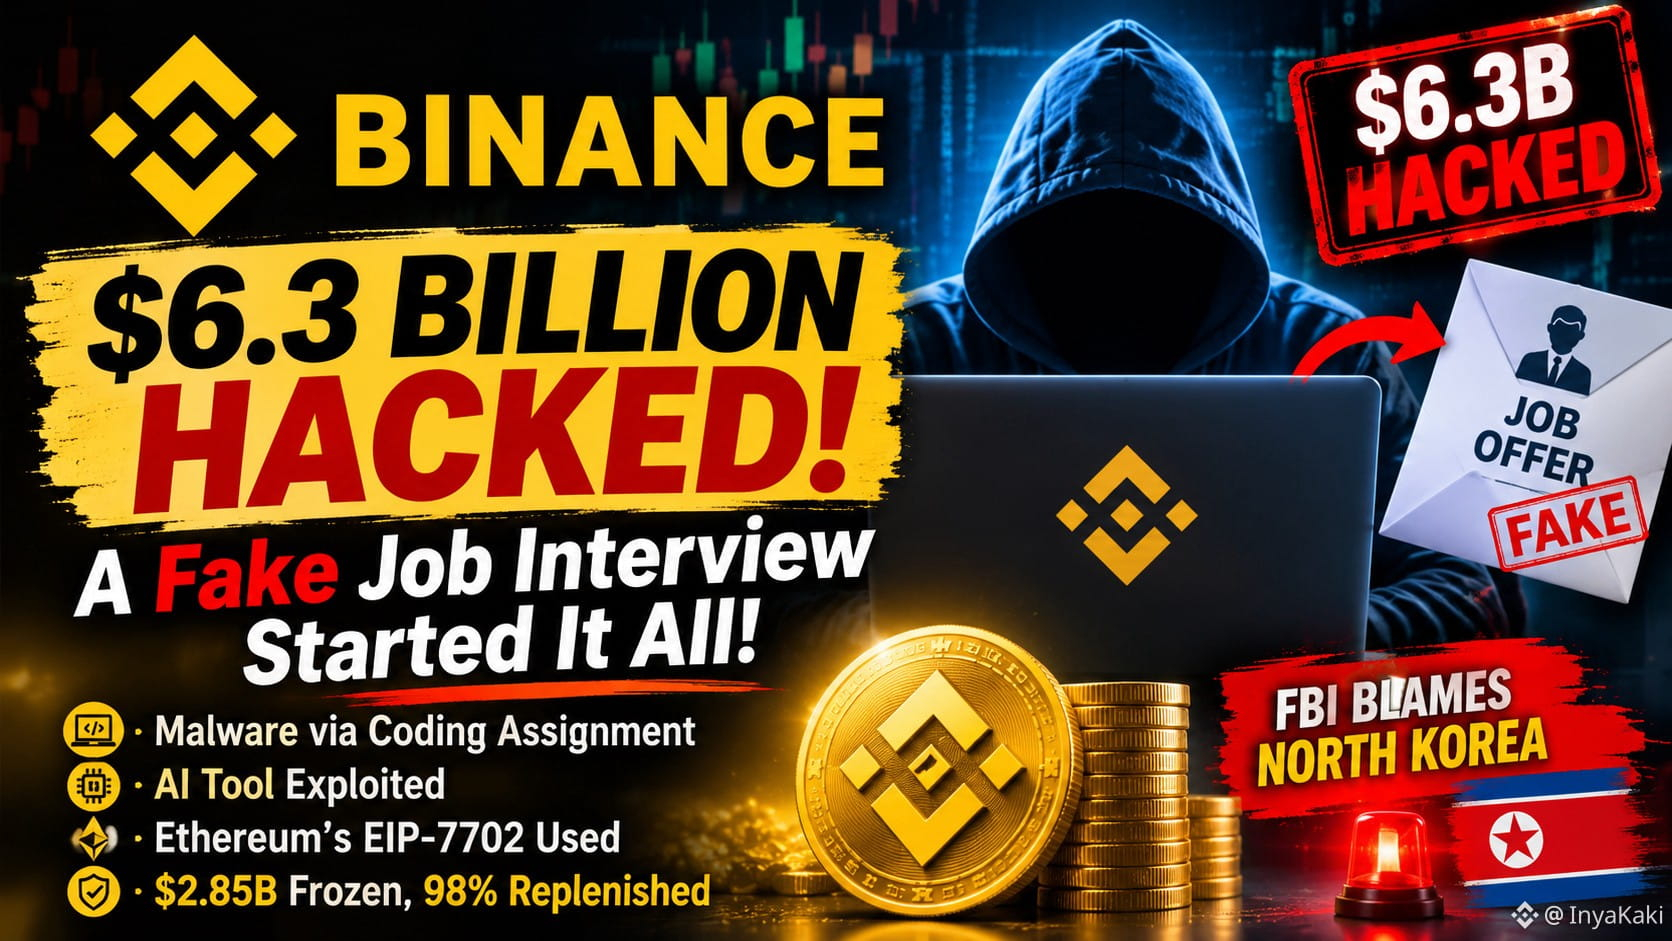
Según informes, un sofisticado ciberataque dirigido contra Binance comenzó con una falsa entrevista de trabajo. Al parecer, los atacantes se hicieron pasar por reclutadores y engañaron a un ingeniero para que descargara una tarea de programación infectada con malware en una computadora de trabajo.
🔴 Cómo ocurrió el ataque:
- Los hackers usaron un falso proceso de selección para infectar la computadora de un ingeniero.
- Según los informes, aprovecharon una herramienta interna de IA para acceder a los sistemas de dos ingenieros de billeteras.
- Se utilizaron credenciales robadas para ejecutar un script malicioso el 29 de octubre.
- Los atacantes aprovecharon la función EIP-7702 de Ethereum para tomar el control de una billetera caliente.
- Según los informes, Binance tardó alrededor de cuatro horas en contener el incidente.
💰 La respuesta de Binance:
- Según los informes, se congelaron 2.850 millones de dólares.
- Se repuso el 98 % de los tokens afectados con fondos de la empresa.
- Binance afirma que los usuarios no asumirán las pérdidas.
🇰🇵 El FBI atribuyó el ataque a Corea del Norte.
⚠️ RECORDATORIO IMPORTANTE DE SEGURIDAD: Las falsas ofertas de trabajo, las tareas de programación maliciosas y las credenciales robadas pueden convertirse en importantes puertas de entrada para los ciberataques. Verifica siempre la identidad de los reclutadores y nunca ejecutes código desconocido en dispositivos de trabajo.
#Binance #SeguridadCripto #Ciberataque #Ethereum #ETH #CadenaDeBloques #CoreaDelNorte #NoticiasCripto #BinanceIncidentReport
Según informes, un sofisticado ciberataque dirigido contra Binance comenzó con una falsa entrevista de trabajo. Al parecer, los atacantes se hicieron pasar por reclutadores y engañaron a un ingeniero para que descargara una tarea de programación infectada con malware en una computadora de trabajo.
🔴 Cómo ocurrió el ataque:
- Los hackers usaron un falso proceso de selección para infectar la computadora de un ingeniero.
- Según los informes, aprovecharon una herramienta interna de IA para acceder a los sistemas de dos ingenieros de billeteras.
- Se utilizaron credenciales robadas para ejecutar un script malicioso el 29 de octubre.
- Los atacantes aprovecharon la función EIP-7702 de Ethereum para tomar el control de una billetera caliente.
- Según los informes, Binance tardó alrededor de cuatro horas en contener el incidente.
💰 La respuesta de Binance:
- Según los informes, se congelaron 2.850 millones de dólares.
- Se repuso el 98 % de los tokens afectados con fondos de la empresa.
- Binance afirma que los usuarios no asumirán las pérdidas.
🇰🇵 El FBI atribuyó el ataque a Corea del Norte.
⚠️ RECORDATORIO IMPORTANTE DE SEGURIDAD: Las falsas ofertas de trabajo, las tareas de programación maliciosas y las credenciales robadas pueden convertirse en importantes puertas de entrada para los ciberataques. Verifica siempre la identidad de los reclutadores y nunca ejecutes código desconocido en dispositivos de trabajo.
#Binance #SeguridadCripto #Ciberataque #Ethereum #ETH #CadenaDeBloques #CoreaDelNorte #NoticiasCripto #BinanceIncidentReport